Veja o Snyk e o GitHub em ação no GitHub Universe
Sarah Conway

13 de novembro de 2019
0 minutos de leituraNa Snyk, temos o compromisso de criar ferramentas de segurança que ajudam desenvolvedores a antecipar a segurança no ciclo de desenvolvimento e incorporar segurança e qualidade o quanto antes, com facilidade e eficiência.
Com o lançamento recente da versão beta do GitHub Actions, decidimos descobrir como poderíamos ajudar usuários do GitHub a adotar controles de segurança mais robustos em fluxos de trabalho de DevOps e CI/CD. Por isso, temos o prazer de anunciar um conjunto de GitHub Actions para verificar se seus projetos têm vulnerabilidades.
Veja um exemplo de como usar o Actions para testar um projeto Node.js:
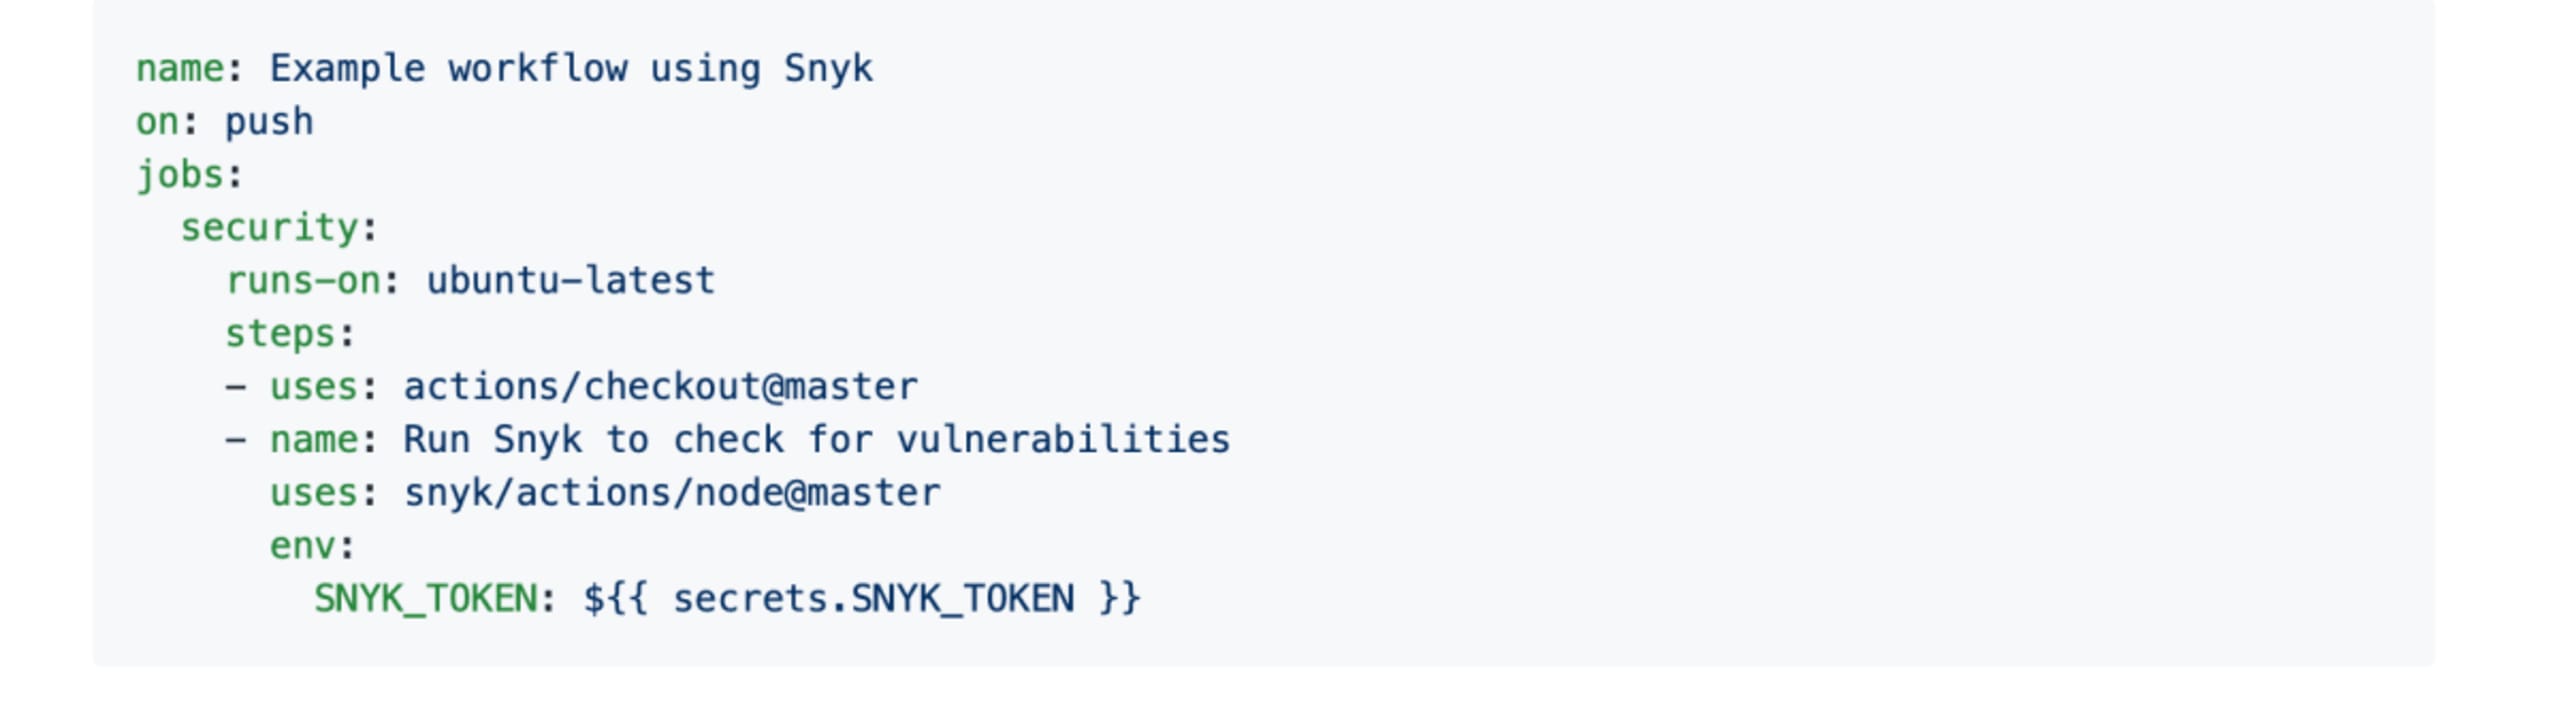
As Actions acima executam um teste pontual de vulnerabilidades no seu projeto Node.js. Se quiser monitorar seu código continuamente, você pode usar o comando monitor. Ele cria um snapshot das dependências atuais, envia os resultados para a interface do Snyk e ativa o monitoramento contínuo.
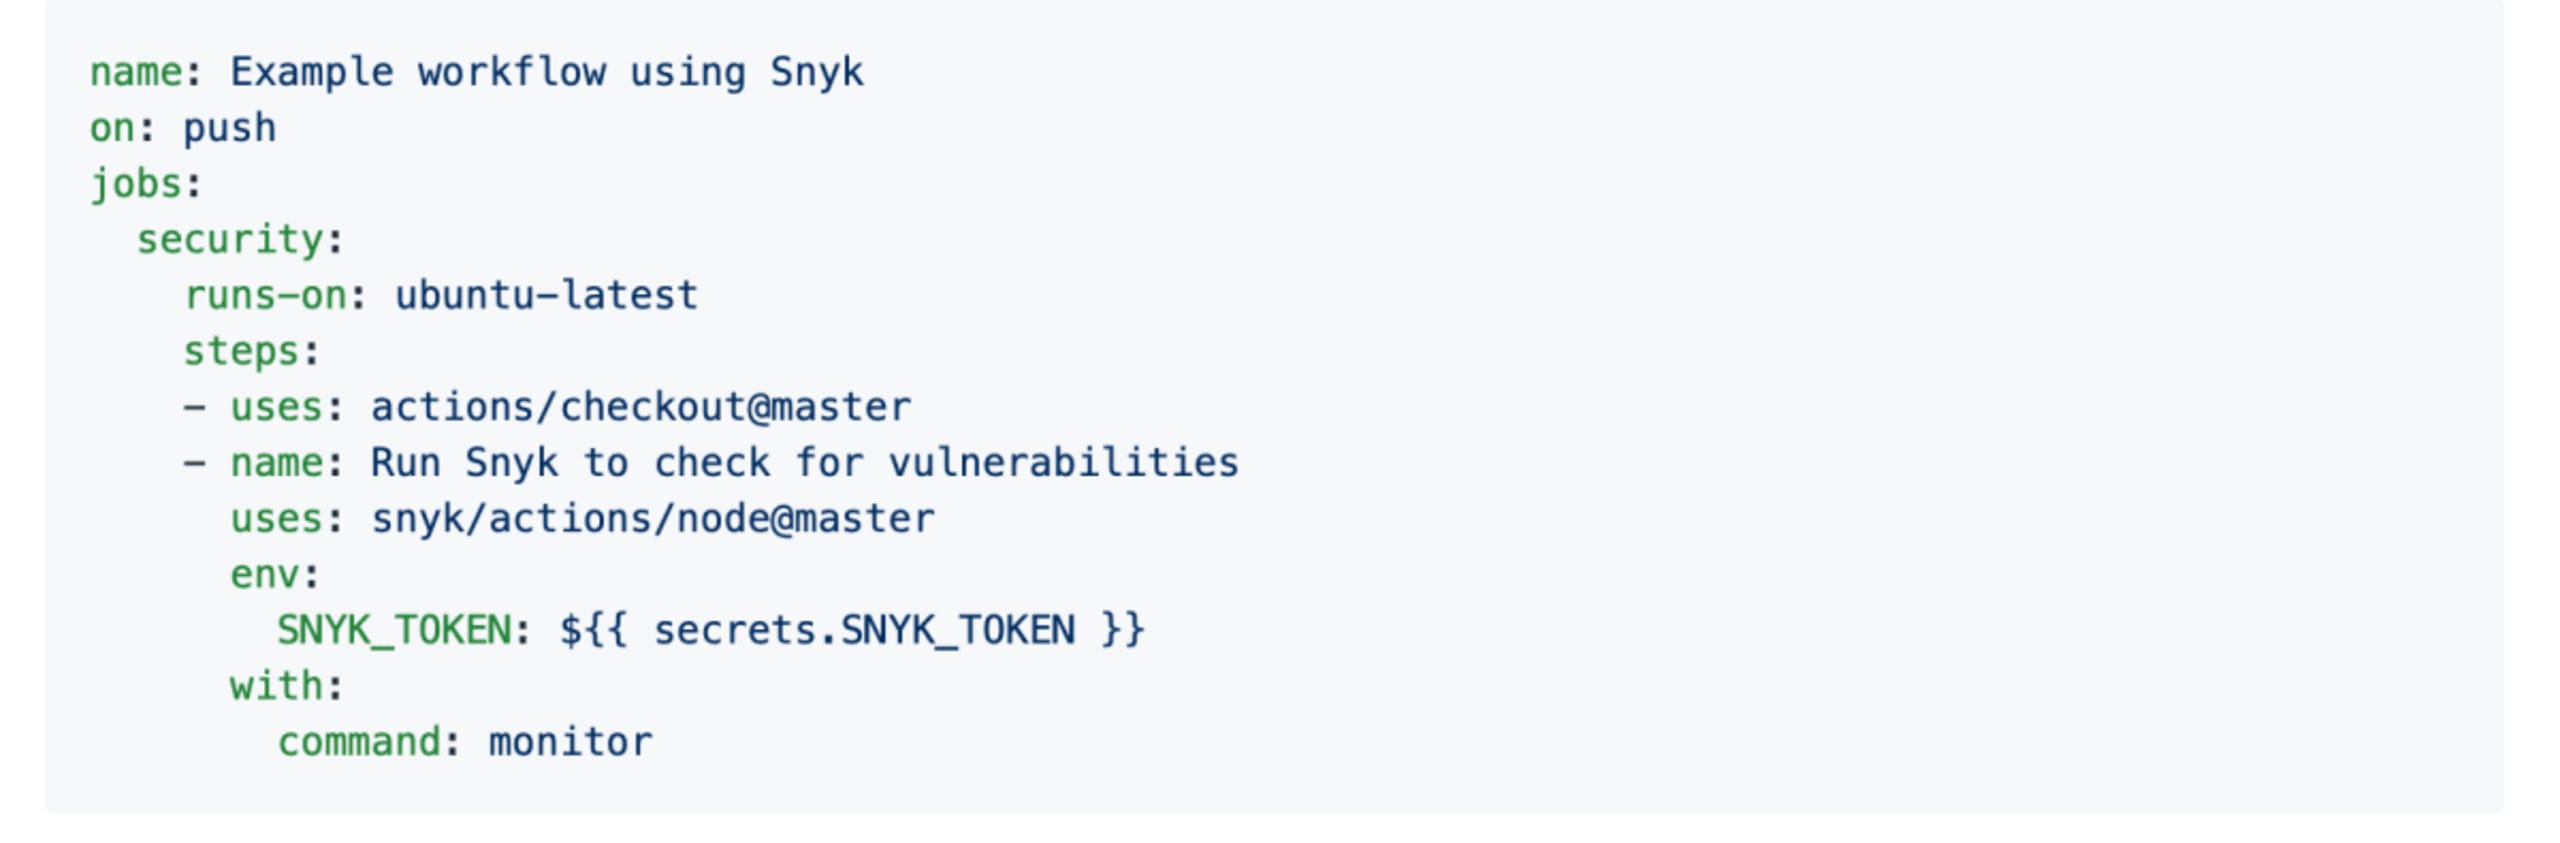
Além de Node.js, também temos Actions para ajudar você a testar aplicações que usam:
Snyk no GitHub Universe Esperamos que você possa conhecer a equipe da Snyk no GitHub Universe, em São Francisco (13 e 14 de novembro). Venha descobrir como é fácil encontrar e corrigir vulnerabilidades conhecidas em todo o SDLC, diretamente no seu repositório do GitHub, em fluxos de trabalho e builds de CI/CD. Adoraríamos ouvir sua opinião sobre o GitHub Actions durante o evento ou pelo e-mail contact@snyk.io.
Se você ainda não tem uma conta gratuita no Snyk, faça seu cadastro agora.
Comece a jogar Capture the Flag
Aprenda a resolver desafios de Capture the Flag assistindo à gravação sob demanda do nosso workshop virtual introdutório.


