Snyk conquista a certificação Red Hat Vulnerability Scanner


3 de abril de 2023
0 minutos de leituraTemos o prazer de anunciar que a Snyk conquistou a certificação Red Hat Vulnerability Scanner, tornando-se uma das poucas plataformas de segurança a receber essa certificação da Red Hat. Essa conquista demonstra o compromisso contínuo da Snyk em oferecer aos clientes o mais alto nível de garantia de segurança para suas aplicações.
A certificação Red Hat Vulnerability Scanner
Lançada em 2021, a certificação Vulnerability Scanner da Red Hat é um processo rigoroso que exige uma análise aprofundada dos recursos e da eficácia de uma ferramenta de segurança. A plataforma Snyk passou por testes extensivos conduzidos por engenheiros da Red Hat para garantir que atendesse aos mais altos padrões de segurança. O processo validou a capacidade da nossa plataforma de detectar com precisão vulnerabilidades em componentes Red Hat usados em várias camadas, incluindo o sistema operacional e a própria aplicação.
Para conquistar essa certificação, a Snyk integrou o stream OVAL v2 da Red Hat e outros dados de segurança publicados pela empresa. Em seguida, demonstrou à equipe da Red Hat que utilizava esses dados corretamente para se tornar um Certified Vulnerability Scanner. Com essa certificação, nossos clientes em comum podem contar com a Snyk para realizar análises de segurança abrangentes e precisas em seus produtos Red Hat — como Red Hat Enterprise Linux (RHEL), Red Hat OpenShift, JBoss e outros. Assim, eles podem se antecipar a possíveis ameaças à segurança, com menos falsos positivos.
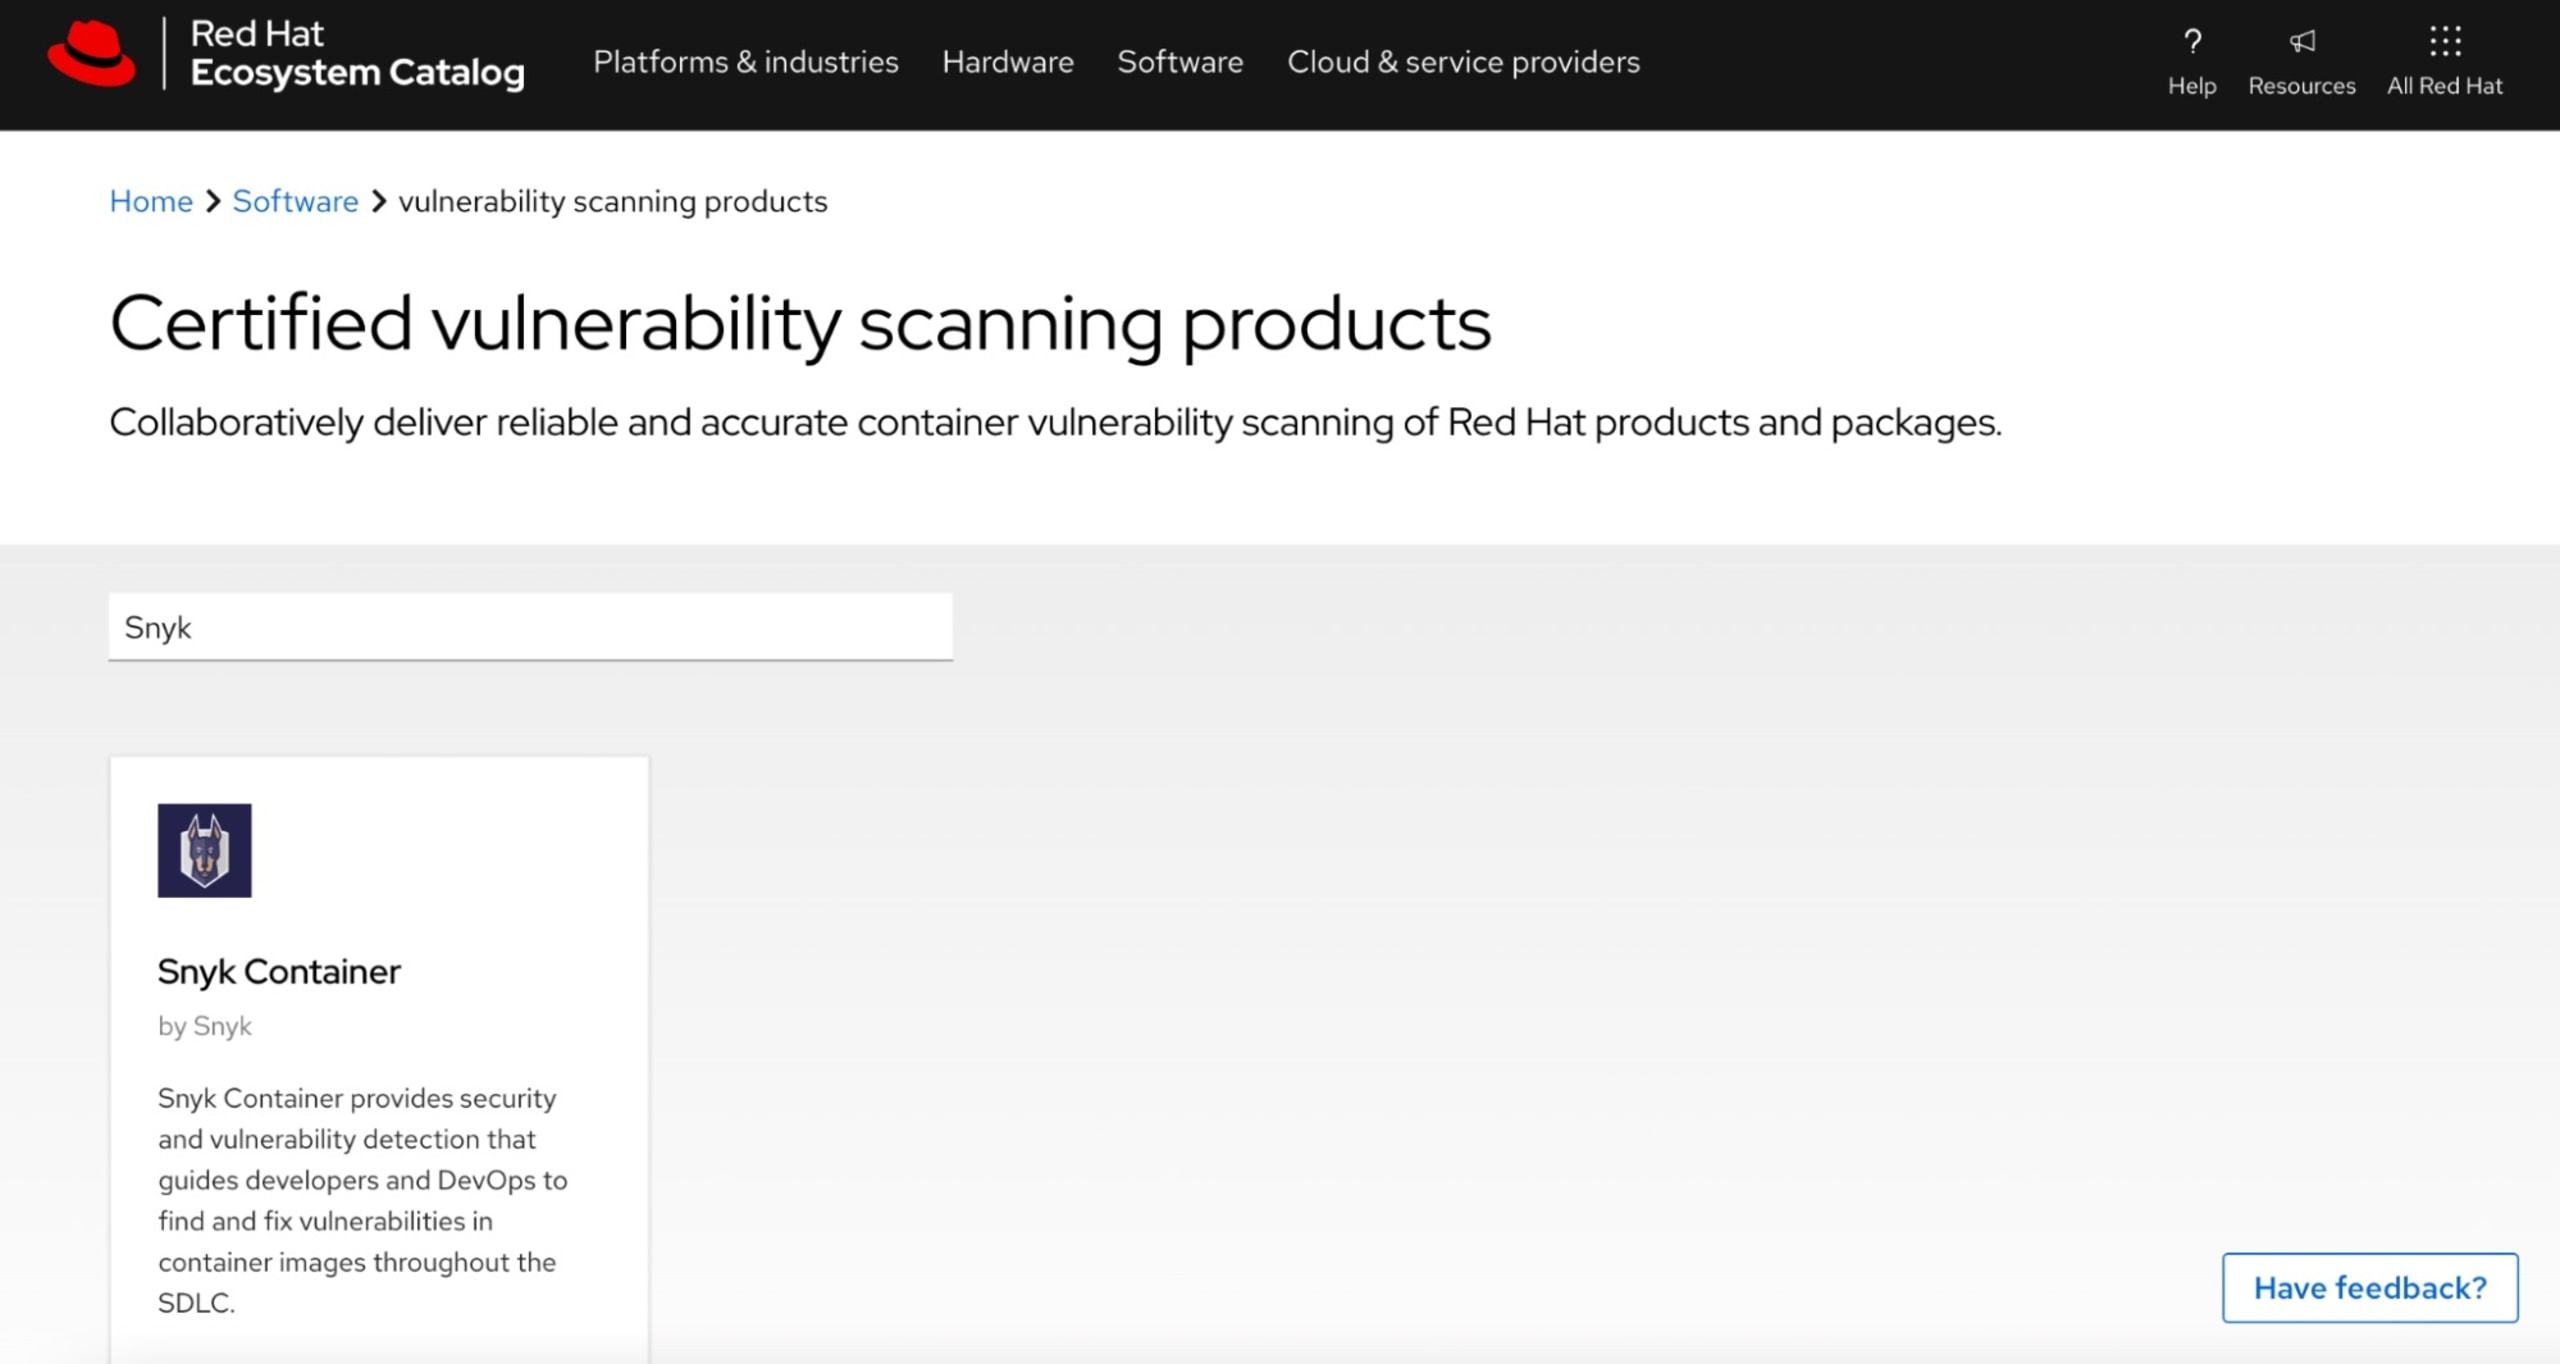
Na Snyk, temos orgulho de ter conquistado a certificação Red Hat Vulnerability Scanner e estamos felizes em oferecer aos nossos clientes recursos de segurança aprimorados para suas transformações digitais.
A parceria entre Snyk e Red Hat
Desde que Snyk e Red Hat começaram a trabalhar juntas, em 2020, ficou mais fácil para os desenvolvedores criar aplicações seguras na plataforma OpenShift da Red Hat. O OpenShift Monitor da Snyk, um Red Hat Certified Operator, analisa workloads do OpenShift em busca de bibliotecas open source vulneráveis e configurações inseguras, e apresenta aos desenvolvedores as informações necessárias para corrigir esses problemas. A Red Hat também colaborou com a Snyk no Dependency Analytics IDE Plugin, que permite aos desenvolvedores encontrar e corrigir vulnerabilidades em projetos open source diretamente em seus IDEs, antes de fazer o deploy em produção.
Com essa certificação, nossos clientes podem ter a tranquilidade de saber que seus ambientes baseados em Red Hat estão protegidos contra possíveis ameaças à segurança. Os clientes da Snyk, do OpenShift Monitor e do Dependency Analytics agora têm acesso, em tempo real, aos dados mais recentes publicados pela Red Hat por qualquer um desses pontos de integração.


