Segurança na nuvem na Blackhat e na Defcon 2022
Shilpi Bhattacharjee
6 de setembro de 2022
0 minutos de leituraDurante uma semana e alguns dias em Las Vegas, grande parte da comunidade de segurança da informação — hackers, equipes azuis e vermelhas, caçadores de recompensas por bugs e, agora, pesquisadores de segurança na nuvem — se reúne para curtir uma cabana, participar de festas incríveis, aprender e compartilhar tudo sobre cibersegurança e hacking. Com palestras, workshops e treinamentos organizados pela Blackhat, Defcon, Bsides Vegas,e The Diana Initiative — boas-vindas ao Hacker Summer Camp.
O que é o Hacker Summer Camp?
Esse é o nome dado a uma semana e alguns dias de conferências e eventos realizados, geralmente, em Las Vegas. As conferências que fazem parte do Hacker Summer Camp incluem:
Blackhat -Em sua 25ª edição, o evento foi criado para informar a comunidade de segurança da informação sobre as atividades dos black hats. É um dos eventos mais formais e corporativos do Hacker Summer Camp, com palestras (chamadas de briefings), workshops e treinamentos geralmente mais técnicos que os de outros eventos. Também houve muitas distribuições de brindes, o que é sempre divertido para quem, como nós, quer aumentar às escondidas a coleção de camisetas de academia (é para um amigo, por isso preciso de duas :D).
Defcon -Em sua 30ª edição, a Defcon é a maior conferência de hackers. É conhecida pelas villages, que funcionam como pequenos encontros independentes, e pela cultura dos crachás: cada village tem o seu próprio. Há uma village para praticamente tudo que você imaginar que possa ser hackeado, além de comunidades variadas. Para quem se interessa por segurança na nuvem, existe a Cloud Village, com muitas palestras e atividades sobre o tema. Você também pode encontrar palestras e painéis sobre segurança na nuvem na Appsec Village, na Blue Team Village e em outras. A conferência não tem patrocínio corporativo e é financiada exclusivamente com a venda de crachás e camisetas. Cada crachá é projetado para poder ser hackeado, e alguns incluem atividades que envolvem conversar com outros participantes para ajudar hackers a se conectar. Confira a lista completa de villages aqui.
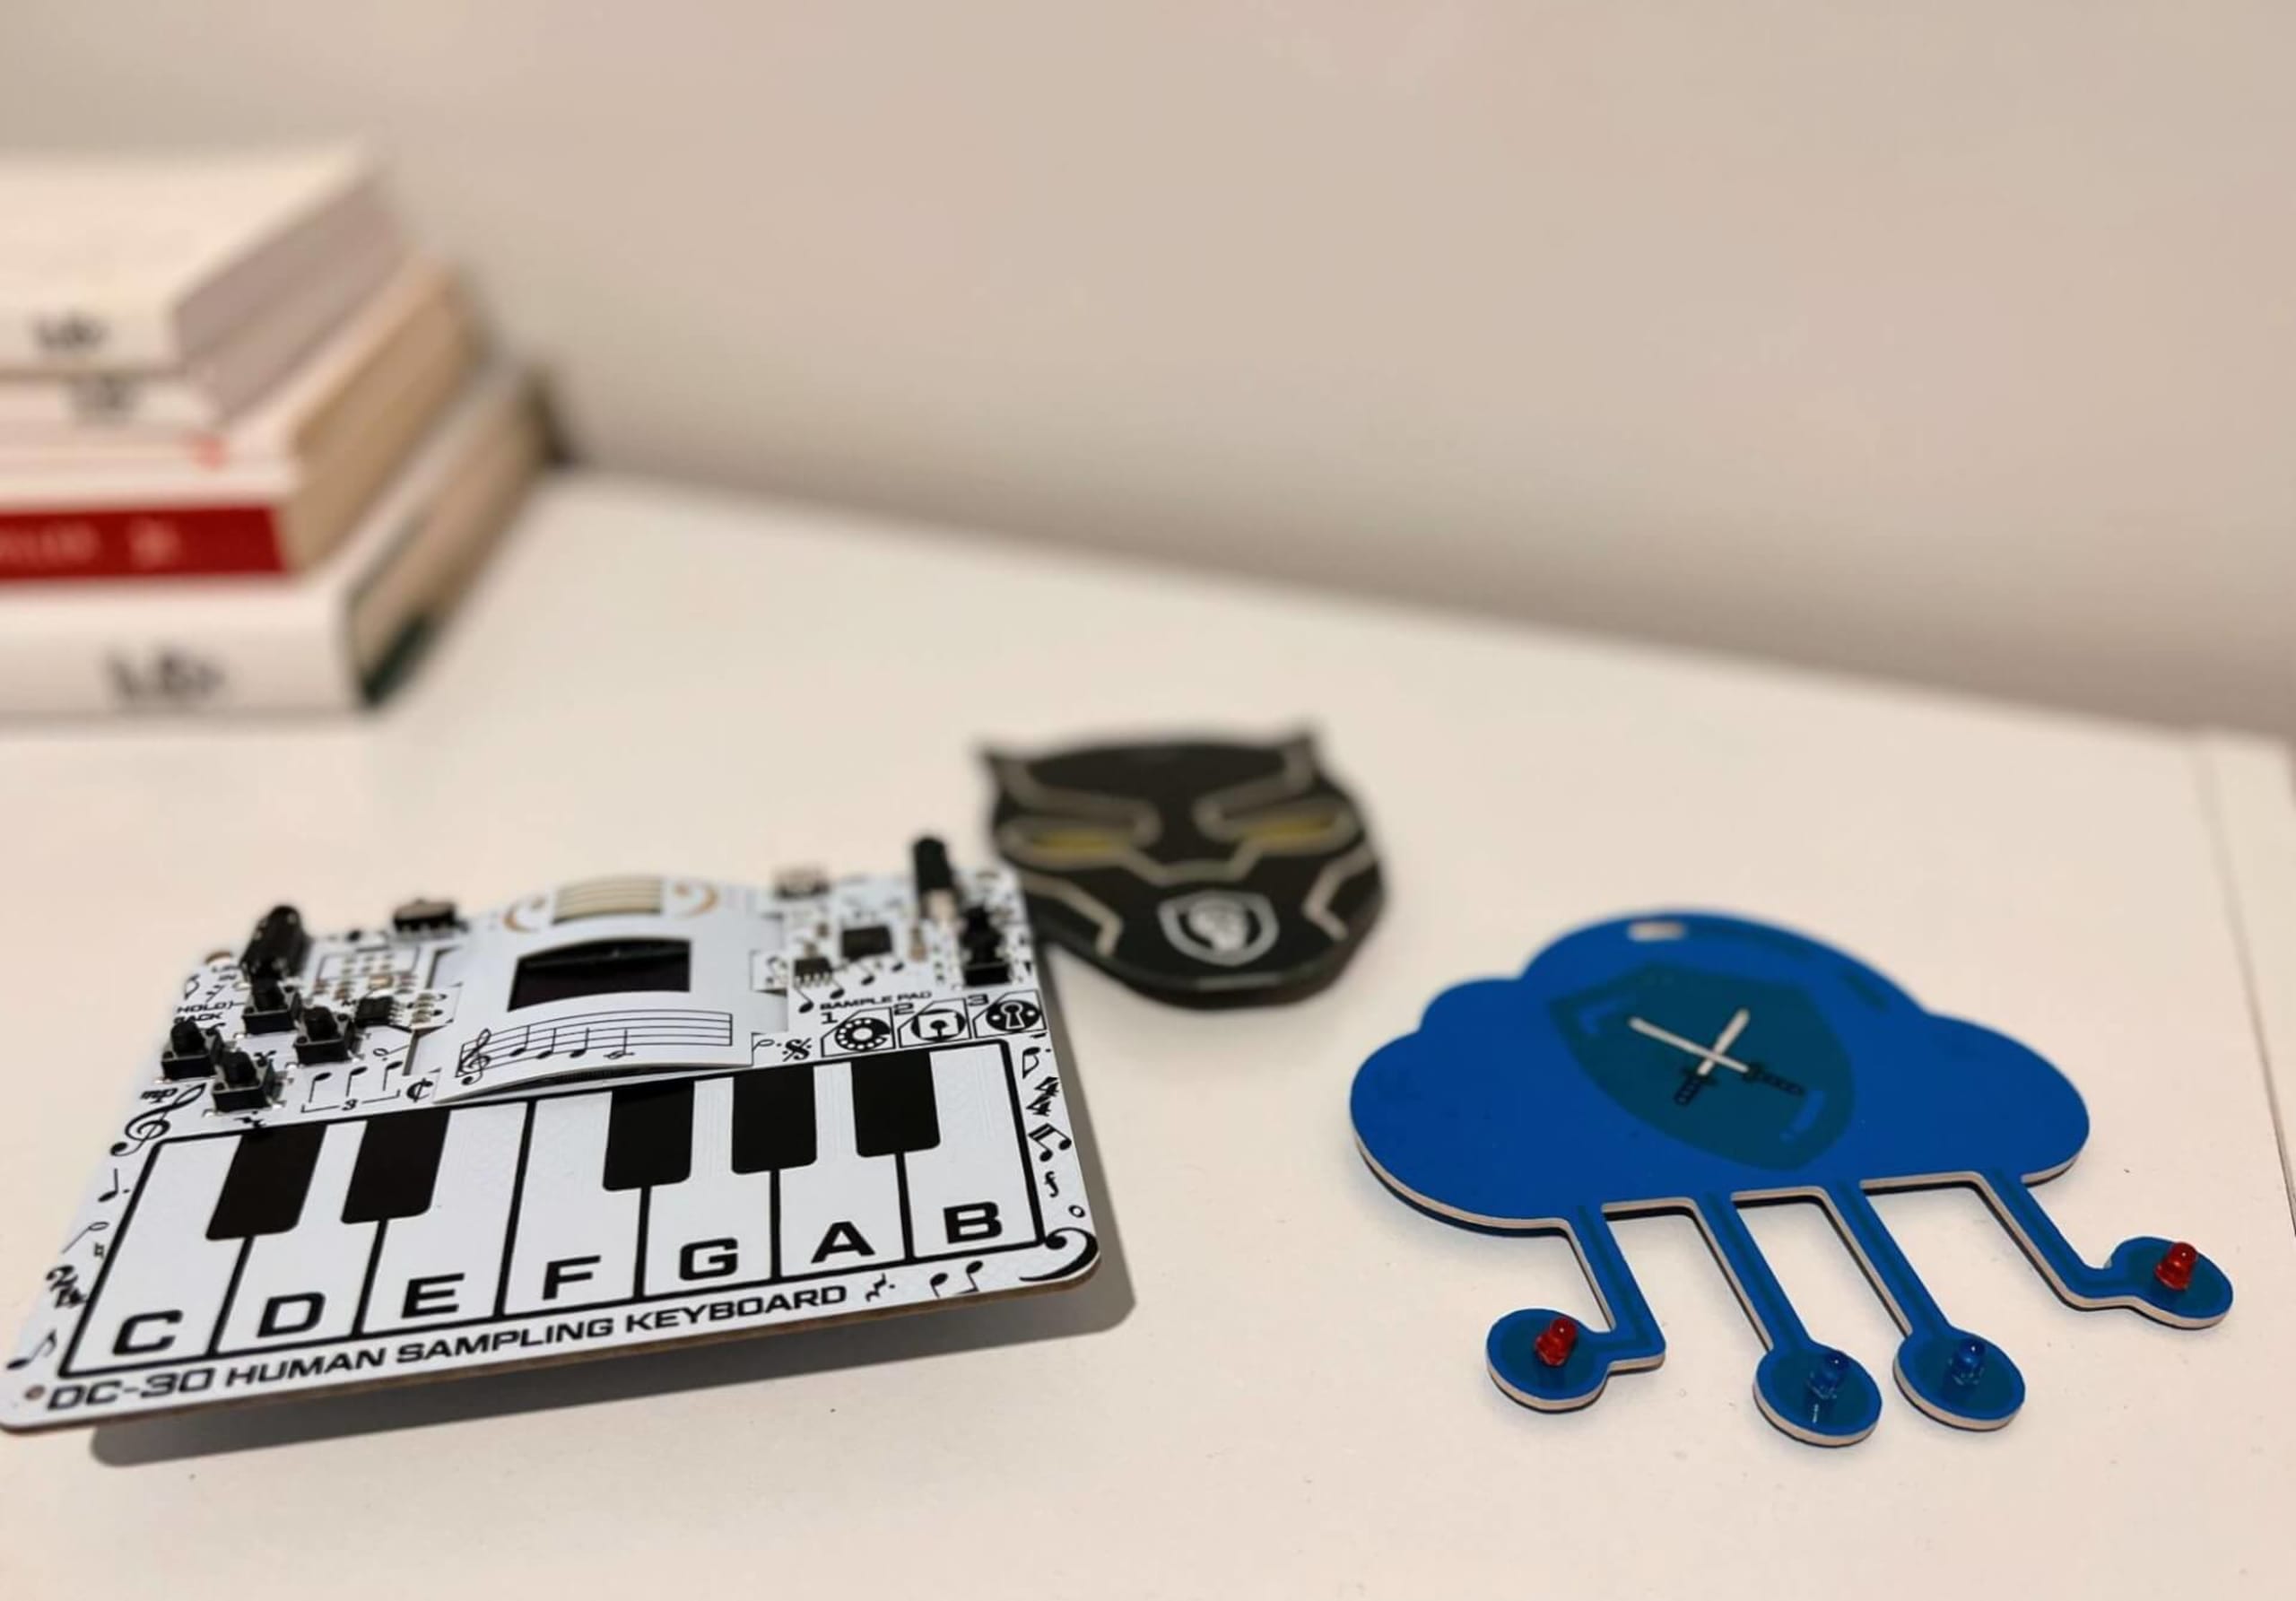
Bsides Vegas- assim como outros eventos Bsides, é um evento comunitário realizado paralelamente a outras conferências — neste caso, Blackhat e Defcon. O evento conta com palestras e treinamentos sobre diversos temas de cibersegurança.
The Diana Initiative é uma conferência dedicada a tornar o setor de cibersegurança mais inclusivo.
Para quem é o Hacker Summer Camp?
BSides Vegas, Diana Initiatives e DefCon são eventos comunitários. Por isso, são bem menos formais e incluem mais jogos de segurança, como CTFs, arrombamento de fechaduras e jogos de reconhecimento. Esses eventos são para qualquer pessoa interessada em cibersegurança que queira conhecer outras com interesses semelhantes e aprender com seus pares.
A Black Hat é um evento mais corporativo, voltado a CISOs, líderes de cibersegurança, profissionais da área e pessoas que querem avaliar produtos para comprar — ou, em alguns casos, conferir a concorrência e admirar o design dos estandes ou os brindes. A BlackHat começa com o CISO Summit, seguido por dois dias de briefings (ou palestras) e treinamentos (que, em alguns casos, começam alguns dias antes). Há também o Arsenal, onde muitas pessoas apresentam suas ferramentas de código aberto.
A perspectiva do CISO Summit
Conversamos com vários CISOs sobre por que participam da Blackhat ou da Defcon. Muitos preferem ir à BlackHat apenas para o CISO Summit, pela oportunidade de conhecer outros CISOs do mundo todo (há visitantes de mais de 100 países na maioria dos eventos Black Hat), além de rever amigos e colegas que frequentam esses eventos desde que começaram na área de cibersegurança.
Entre os destaques do CISO Summit deste ano estavam Cyber War 2022, de Kenneth Geers, e Unifying Asset, Attack Surface, and Vulnerability Management, de Daniel Miessler. No geral, todos os CISOs com quem conversamos acharam que só a participação no CISO Summit já valeu a pena, mesmo sem comparecer a nenhum outro evento.
As coisas vão piorar antes de melhorar?
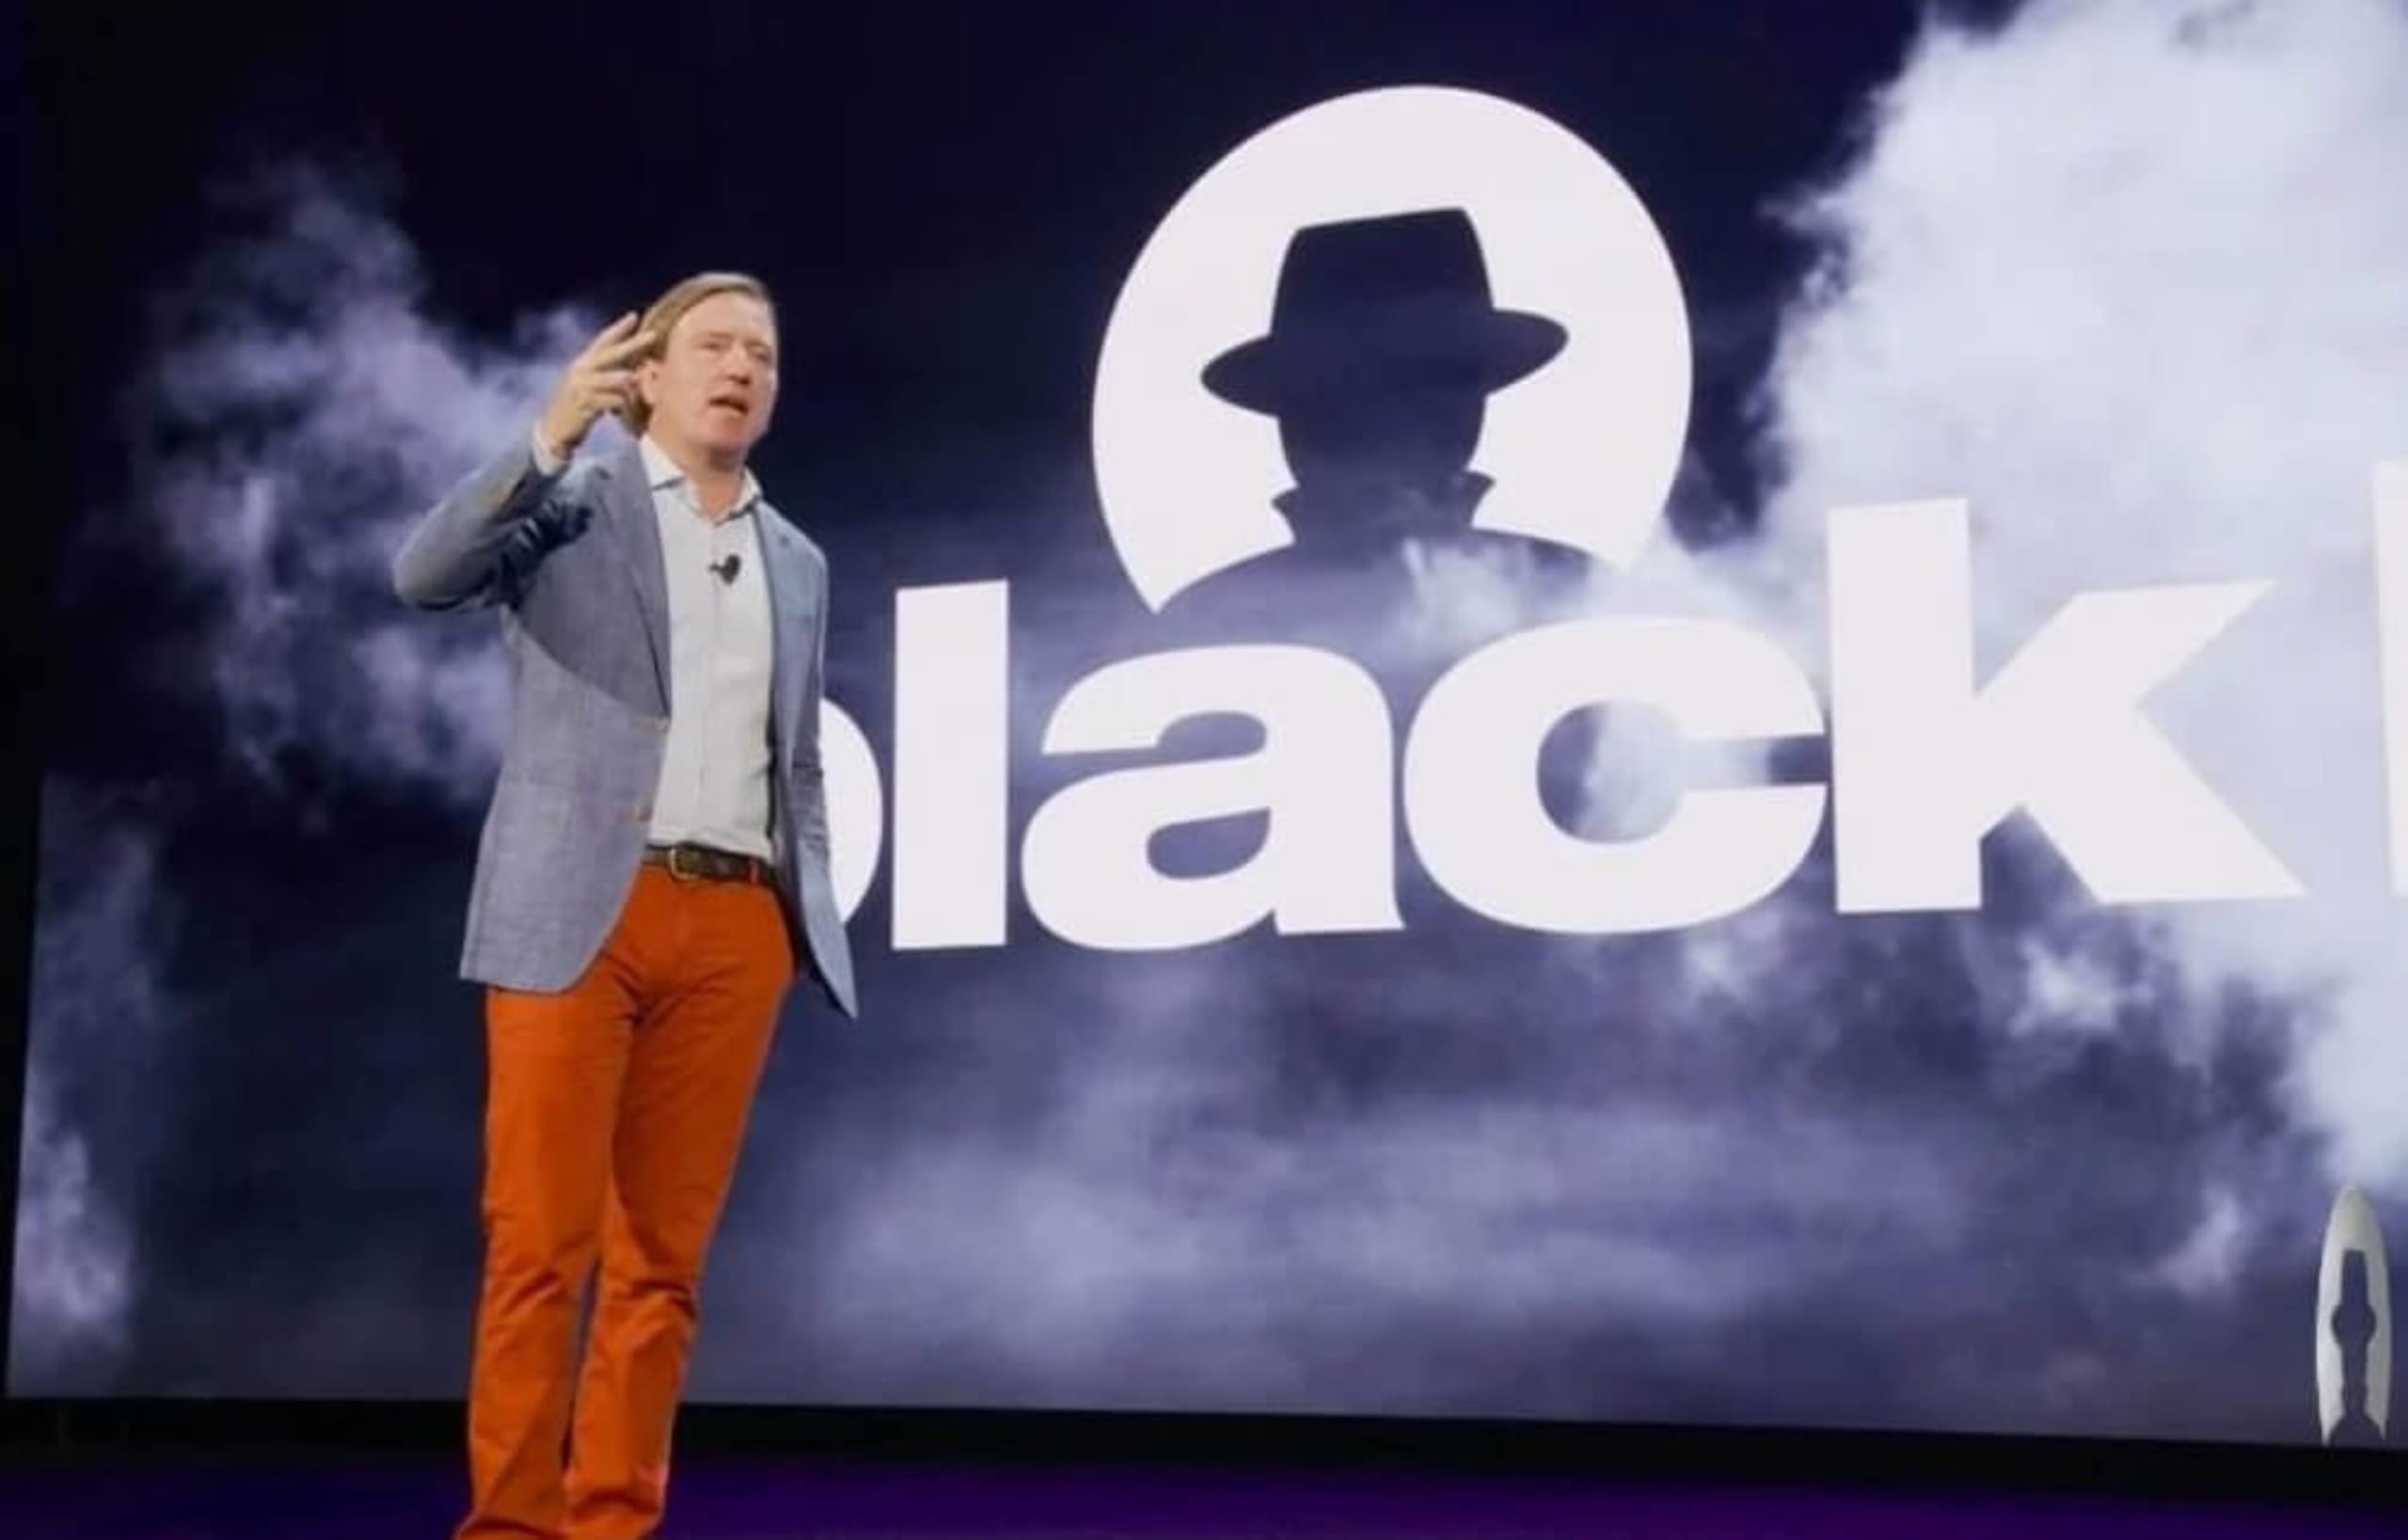
A palestra de abertura da Blackhat deste ano foi apresentada por Jeff Moss, fundador da Blackhat, e Chris Krebbs, ex-diretor da CISA. A Blackhat foi criada há 25 anos para informar os participantes sobre as atividades dos black hats e orientar os consumidores na compra de produtos seguros — um trabalho que o setor ainda está realizando.
A palestra de abertura destacou que a cibersegurança de hoje lida com consequências imprevistas da tecnologia. O cenário está mudando: mais coisas estão conectadas e expostas à internet, há mais dados, e o setor está se tornando mais complexo e maduro. Os fornecedores de tecnologia estão enfrentando esses desafios, mas será que estão agindo no ritmo necessário?
Também foi lembrado algo que reconhecemos com frequência na cibersegurança: a segurança faz parte de um ecossistema maior e, em organizações focadas em produtividade, é vista como um obstáculo que atrasa as coisas. Com a aceleração da adoção da nuvem e da transformação digital nos últimos anos, ganhamos flexibilidade, elasticidade, produtividade e eficiência, mas perdemos transparência e acrescentamos complexidade. Houve uma explosão de produtos SaaS desenvolvidos de forma insegura por causa das pressões do mercado.
Chris Krebbs compartilhou uma citação valiosa de Daniel Miessler: “o software continua vulnerável porque os benefícios de produtos inseguros superam em muito as desvantagens”. Quando isso mudar, a segurança de software vai melhorar.
Principais temas de segurança na nuvem
É na cadeia de suprimentos que estão os alvos
A segurança da cadeia de suprimentos continua em pauta, especialmente a segurança de pipelines de CI/CD e APIs. Como disse Chris Krebbs: “Por que você rouba um banco? Porque é lá que está o dinheiro.” Pelo mesmo motivo, nossos adversários têm como alvo a cadeia de suprimentos de software: é onde podem ampliar o acesso, os dados e os ataques.
Os ataques estão aumentando em gravidade e sofisticação, e parece que as equipes de defesa não estão se adaptando no mesmo ritmo. Grupos adversários conhecem cada vez melhor as técnicas de resposta a incidentes e os mecanismos de segurança na nuvem, que estão sendo usados nos ataques.
Além disso, os pipelines de CI/CD estão se tornando parte da infraestrutura padrão, junto com a crescente adoção de infraestrutura como código. Assim, eles passam a fazer parte da superfície de ataque da cadeia de suprimentos. As palestras destacaram que, embora proteger o pipeline de CI/CD seja vantajoso, isso também é complexo, e os ambientes raramente passam por modelagem de ameaças. No entanto, comprometimentos recentes de grande repercussão aumentaram o foco na segurança de pipelines e da infraestrutura.
A segurança de APIs, como parte da proteção da cadeia de suprimentos, continuou em destaque. Os planos de controle das APIs ficam expostos e são bem documentados, permitindo que invasores se movimentem lateralmente entre redes e contas da AWS ao assumir funções, mudar de ambiente, elevar privilégios e explorar os planos de controle e de dados da AWS para atingir seus objetivos.
Não dá para falar de segurança da cadeia de suprimentos sem mencionar dependências de código aberto, código de terceiros, bibliotecas de código aberto e repositórios compartilhados. Esse ponto foi lembrado, com destaque para o fato de que, embora as APTs russas tenham recebido muita atenção, as APTs chinesas foram responsáveis por mais ataques do que muita gente imagina — mirando o setor de tecnologia para espionagem econômica e roubo de propriedade intelectual.
Ainda concedemos permissões em excesso
Em linha com o que observamos no AWS re:inforce no mês passado, o IAM (gerenciamento de identidade e acesso) continua sendo uma prioridade. Pesquisadores seguem constatando que a maioria das identidades na nuvem em contas de produção tem permissões excessivas — sobretudo em políticas gerenciadas pelo CSP, em comparação com as gerenciadas pelo cliente.
No mundo da segurança na nuvem, as chaves de acesso são o novo perímetro, e as permissões definem os limites desse perímetro. O IAM com privilégio mínimo é o que determina a postura de segurança. Existem muitas ferramentas de código aberto para ajudar nessa tarefa, e várias foram mencionadas e discutidas nas conferências do Hacker Summer Camp..
Algumas delas, sem ordem específica:
Policy Sentry - Kinnaird McQuade
Iamlive - Ian McKay
Cloud Tracker - Scott Piper
Repokid - Netflix
Iamspy - Nick Jones e Mohit Gupta
PMapper - Erik Steringer
Cloudsplaining - Kinnaird McQuade
Algumas recomendações compartilhadas foram:
Cuidado com identidades não humanas.
Algumas configurações padrão dos CSPs são as melhores aliadas de um invasor.
Embora o registro de logs seja importante e esteja melhor do que antes, ele tem limitações que precisamos conhecer e contextualizar. Os logs ajudam a definir permissões melhores.
As configurações padrão dos CSPs estão nos deixando expostos?
Embora os provedores de nuvem muitas vezes divulguem sua infraestrutura como a mais segura para o seu código, alguns podem argumentar que as configurações padrão estão longe de ser seguras. Com a emissão de certificados sem comprovação de propriedade do domínio, SSH inseguro por padrão, senhas padrão e outros problemas, a migração para a nuvem está facilitando o acesso à sua infraestrutura — tanto para você quanto para agentes mal-intencionados.
As contas de automação funcionam dentro dos provedores de serviços em nuvem, e seus recursos integrados muitas vezes podem ser abusados por invasores para obter acesso a credenciais, identidades privilegiadas e informações confidenciais. Muitas vezes, as configurações padrão dos provedores de nuvem têm pontos cegos pelos seguintes motivos:
Áreas críticas de segurança difíceis de configurar corretamente ou apresentadas de forma confusa.
Falhas de projeto e backdoors dos provedores de nuvem que limitam o nível de segurança possível.
Suporte a sistemas legados e soluções improvisadas que criam ótimos esconderijos para invasores.
Parece haver um aumento das pesquisas sobre segurança na nuvem, com apresentações de pesquisadores da área na Blackhat e na Defcon — algo semelhante ao que vimos no aws re:inforce + fwd:cloudsec. Isso pode indicar que a comunidade mais ampla de segurança na nuvem reconhece a necessidade desse tipo de pesquisa e de bancos de dados para repositórios.
Também vimos ferramentas vulneráveis por design apresentadas no Hacker Summer Camp, evidenciando a necessidade de treinamento prático em segurança na nuvem no setor.
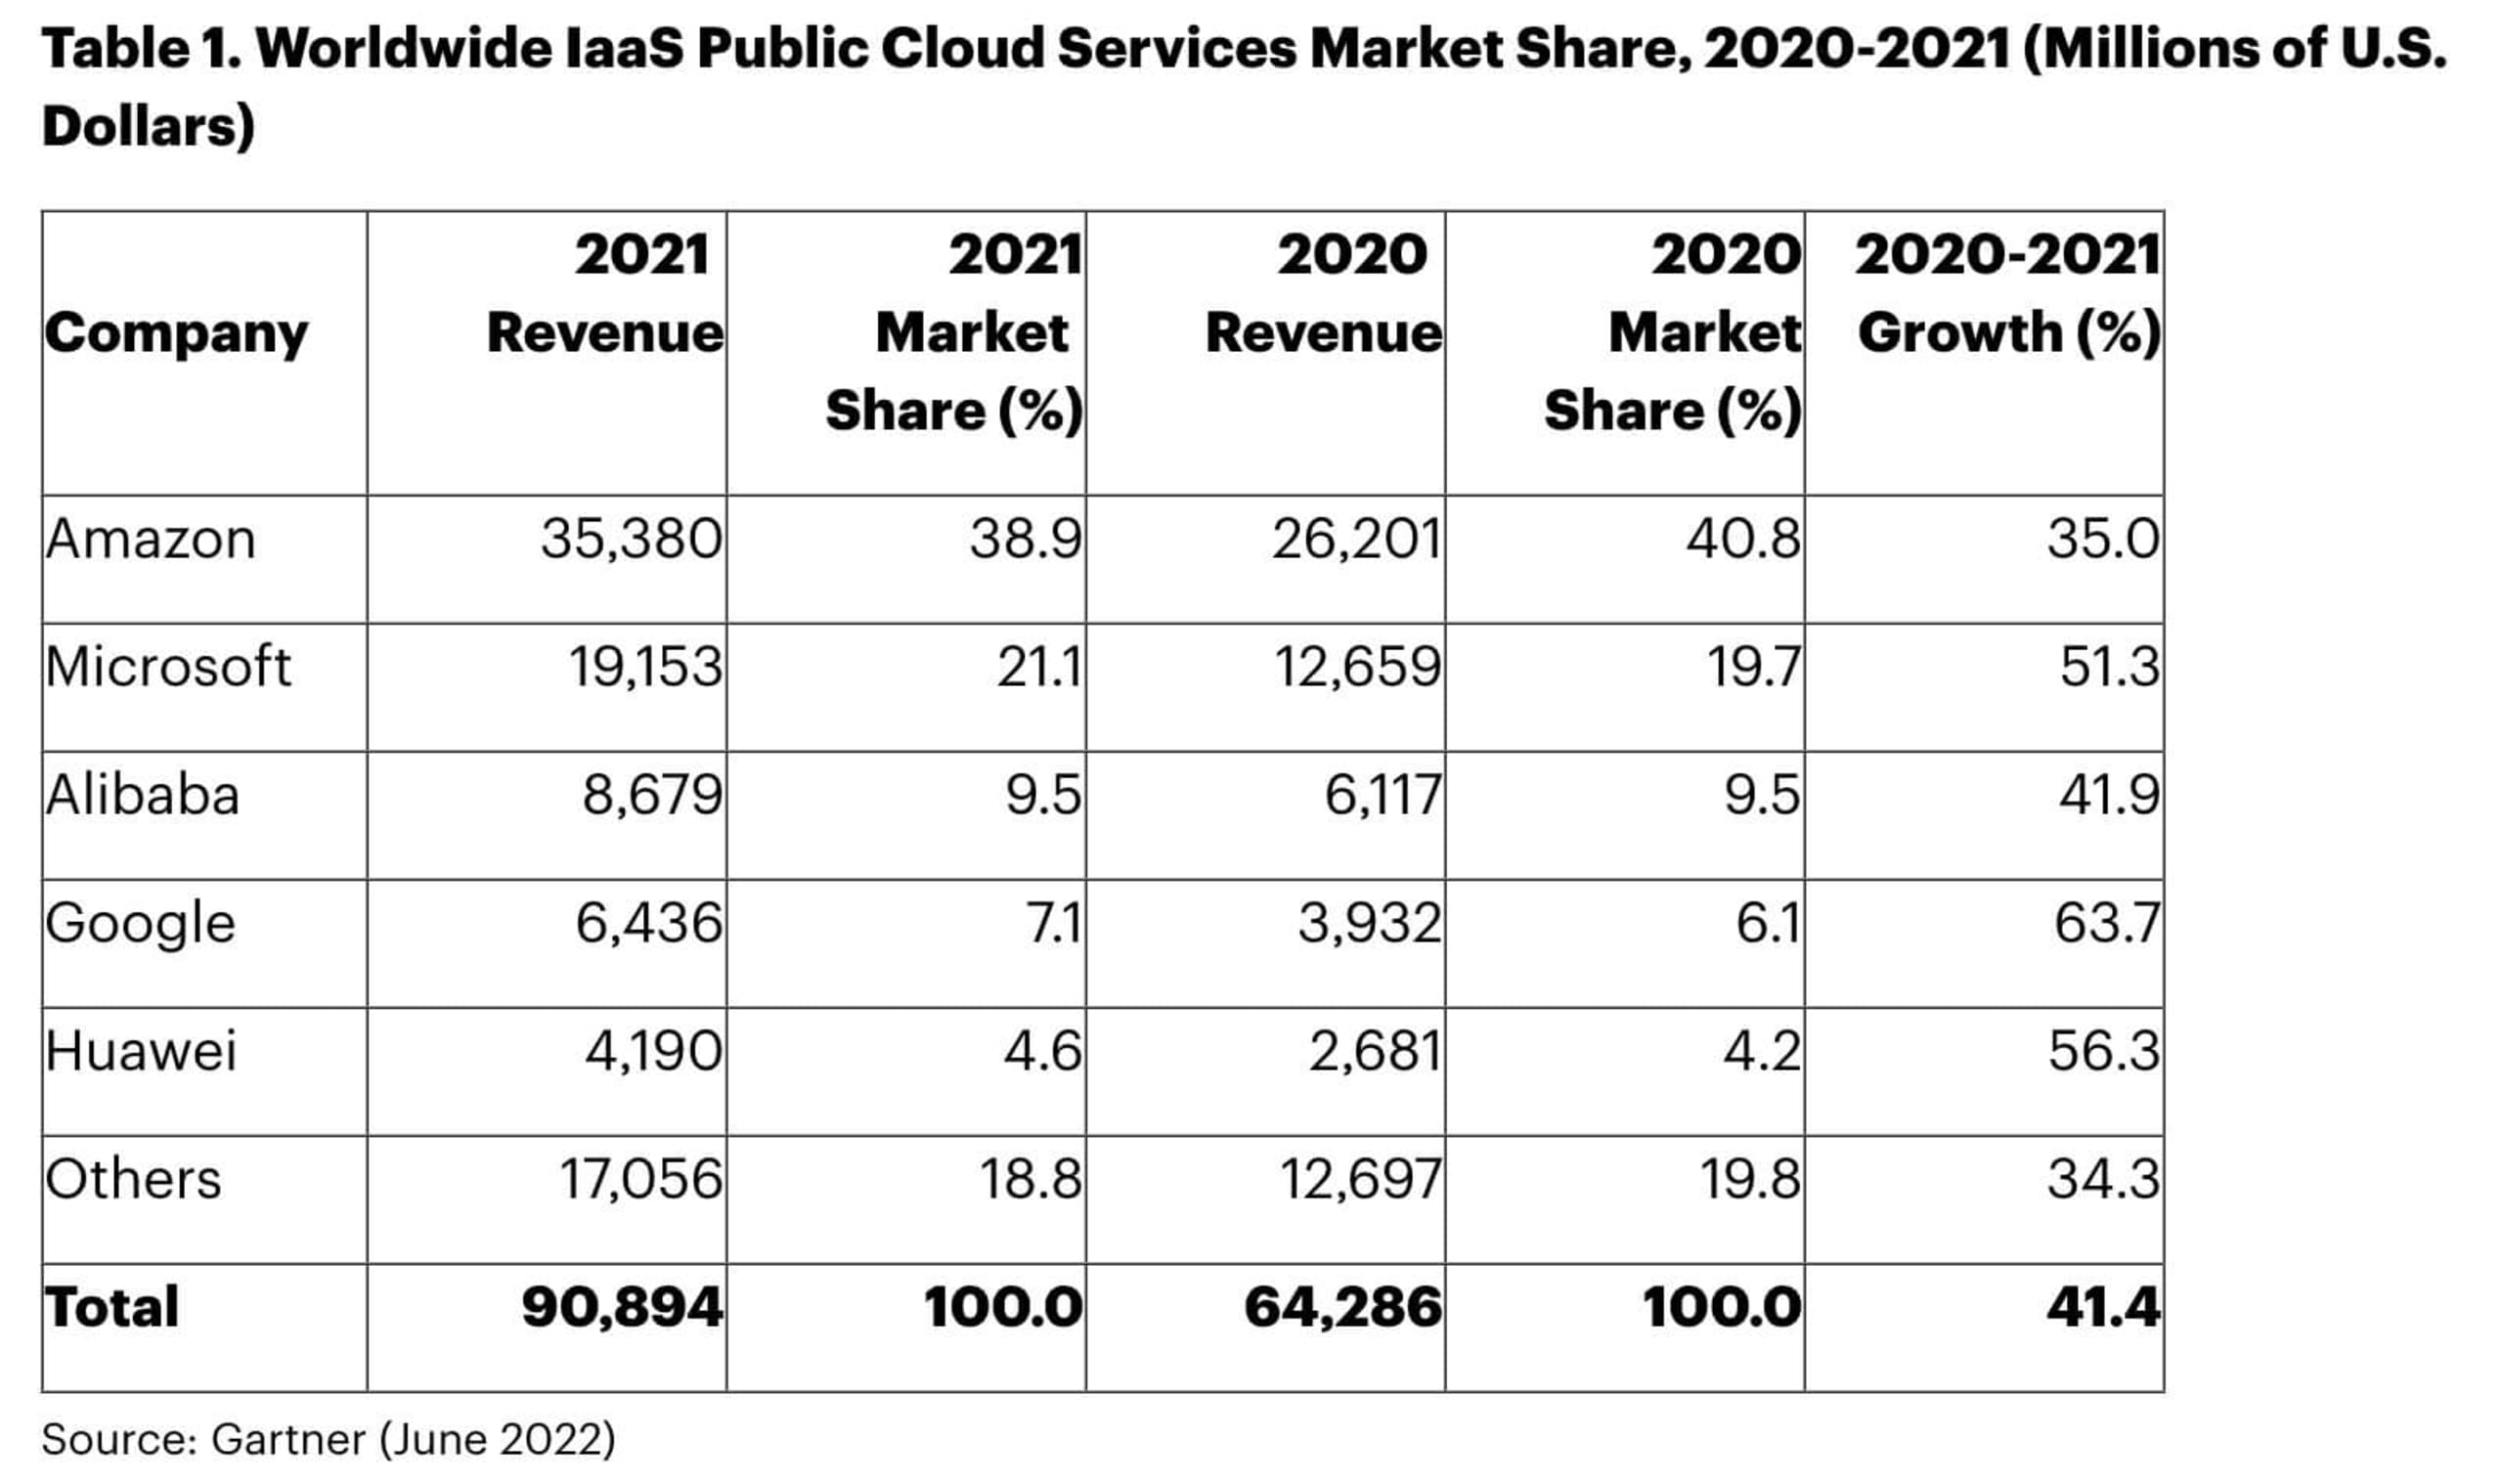
A Gartner compartilhou o gráfico acima no início deste ano. Ele mostra que, embora a Amazon continue com a maior fatia do mercado, algumas mudanças estão acontecendo. Houve várias palestras sobre Azure no Hacker Summer Camp, o que pode indicar que a AWS já foi amplamente abordada e, por isso, há mais interesse em palestras sobre Azure e nas lacunas de conhecimento sobre a plataforma. Ou talvez a adoção do Azure esteja aumentando. Algumas descobertas interessantes sobre a AWS vieram da exploração de serviços menos conhecidos, como o Amazon AppStream 2.0 — um serviço de desktop totalmente gerenciado que dá aos usuários acesso imediato a seus aplicativos de desktop de qualquer lugar.
Se você acompanha os blogs de Kelly Shortridge sobre buzzwords, sabe que havia uma solução para quase todo problema de cibersegurança que se possa imaginar. Seja sem agentes, CDR (detecção e resposta na nuvem), EDR para workloads na nuvem, descoberta contínua ou APIs, tudo indica que nuvem e dados são os dois grandes pilares deste mundo tecnológico cada vez mais orientado a DevOps.
Conclusão do Hacker Summer Camp
O Hacker Summer Camp e as conferências que fazem parte dele oferecem uma oportunidade única para profissionais, especialistas e entusiastas de cibersegurança explorarem novas tecnologias, aprenderem e descontraírem ao lado de pessoas com interesses em comum. IAM com permissões excessivas, lacunas na cadeia de suprimentos de software (dos pipelines de CI/CD às APIs), vulnerabilidades identificadas por pesquisadores de segurança na nuvem e falhas nas configurações padrão de CSPs estavam entre as principais preocupações — e levantavam a questão: as coisas vão piorar antes de melhorar? E nós, como comunidade de segurança, o que podemos fazer para acompanhar esse ritmo?
Como Chris Krebbs bem colocou: “a comunidade de cibersegurança tem muita influência; precisamos reconhecê-la e assumir essa responsabilidade” para resolver esses desafios juntos.
Quer saber mais? Confira a lista de palestras na página do Cloud Security Podcast.
Ouça a edição sobre segurança na nuvem do Hacker Summer Camp.