Acelere a segurança em C/C++ com a Snyk
Lauren Place

5 de dezembro de 2023
0 minutos de leituraHistoricamente, proteger aplicações C/C++ tem sido um grande desafio. Até hoje, muitas organizações que usam C/C++ precisavam recorrer a uma ferramenta especializada em uma única linguagem que, embora encontre vulnerabilidades com razoável eficiência, exige que o código seja compilado antes da análise, atrasa os desenvolvedores com integrações pouco práticas e gera alertas de vulnerabilidade que não ajudam a corrigir os problemas.
Hoje, a Snyk amplia a segurança em C/C++ para o desenvolvimento moderno com a disponibilidade geral do suporte a C/C++ no Snyk Code!
Com a Snyk para C/C++, fica fácil incorporar a segurança em C/C++ aos fluxos de trabalho dos desenvolvedores, com integrações simples de configurar e usar em todo o ciclo de vida de desenvolvimento de software (SDLC)!
Além de proteger diversas outras linguagens e frameworks e bibliotecas de código aberto, agora a Snyk ajuda os desenvolvedores a entender e corrigir problemas de segurança de software em suas bases de código C/C++ no IDE, na CLI e nos fluxos de trabalho de pull request, viabilizando um desenvolvimento rápido e seguro em C/C++. A Snyk identifica problemas no código C/C++, além de pacotes de código aberto vulneráveis e licenças de código aberto em desacordo com as normas, garantindo a conformidade com as políticas específicas da organização.
Então, o que está incluído na Snyk para C/C++?
Conjunto de regras ampliado e maior precisão para código C/C++
Agradecemos imensamente aos nossos clientes pelas valiosas contribuições e pelo feedback desde o anúncio da versão beta aberta de C/C++, em abril de 2023. Eles nos ajudaram a ampliar ao máximo a cobertura e os recursos.
Para C/C++, o Snyk Code agora oferece suporte a:
Mais sistemas operacionais, incluindo Windows e Linux
Mais tipos de ambiente, incluindo aplicativos para desktop, servidor, web e sistemas embarcados
Mais frameworks e bibliotecas, incluindo Yocto, STL, Boost e muito mais!
O suporte a C/C++ também está disponível em todos os fluxos de trabalho da Snyk, incluindo suporte a todos os principais IDEs, à CLI da Snyk, aos fluxos de trabalho do Git e às integrações de CI/CD, oferecendo segurança e visibilidade completas em todo o SDLC.
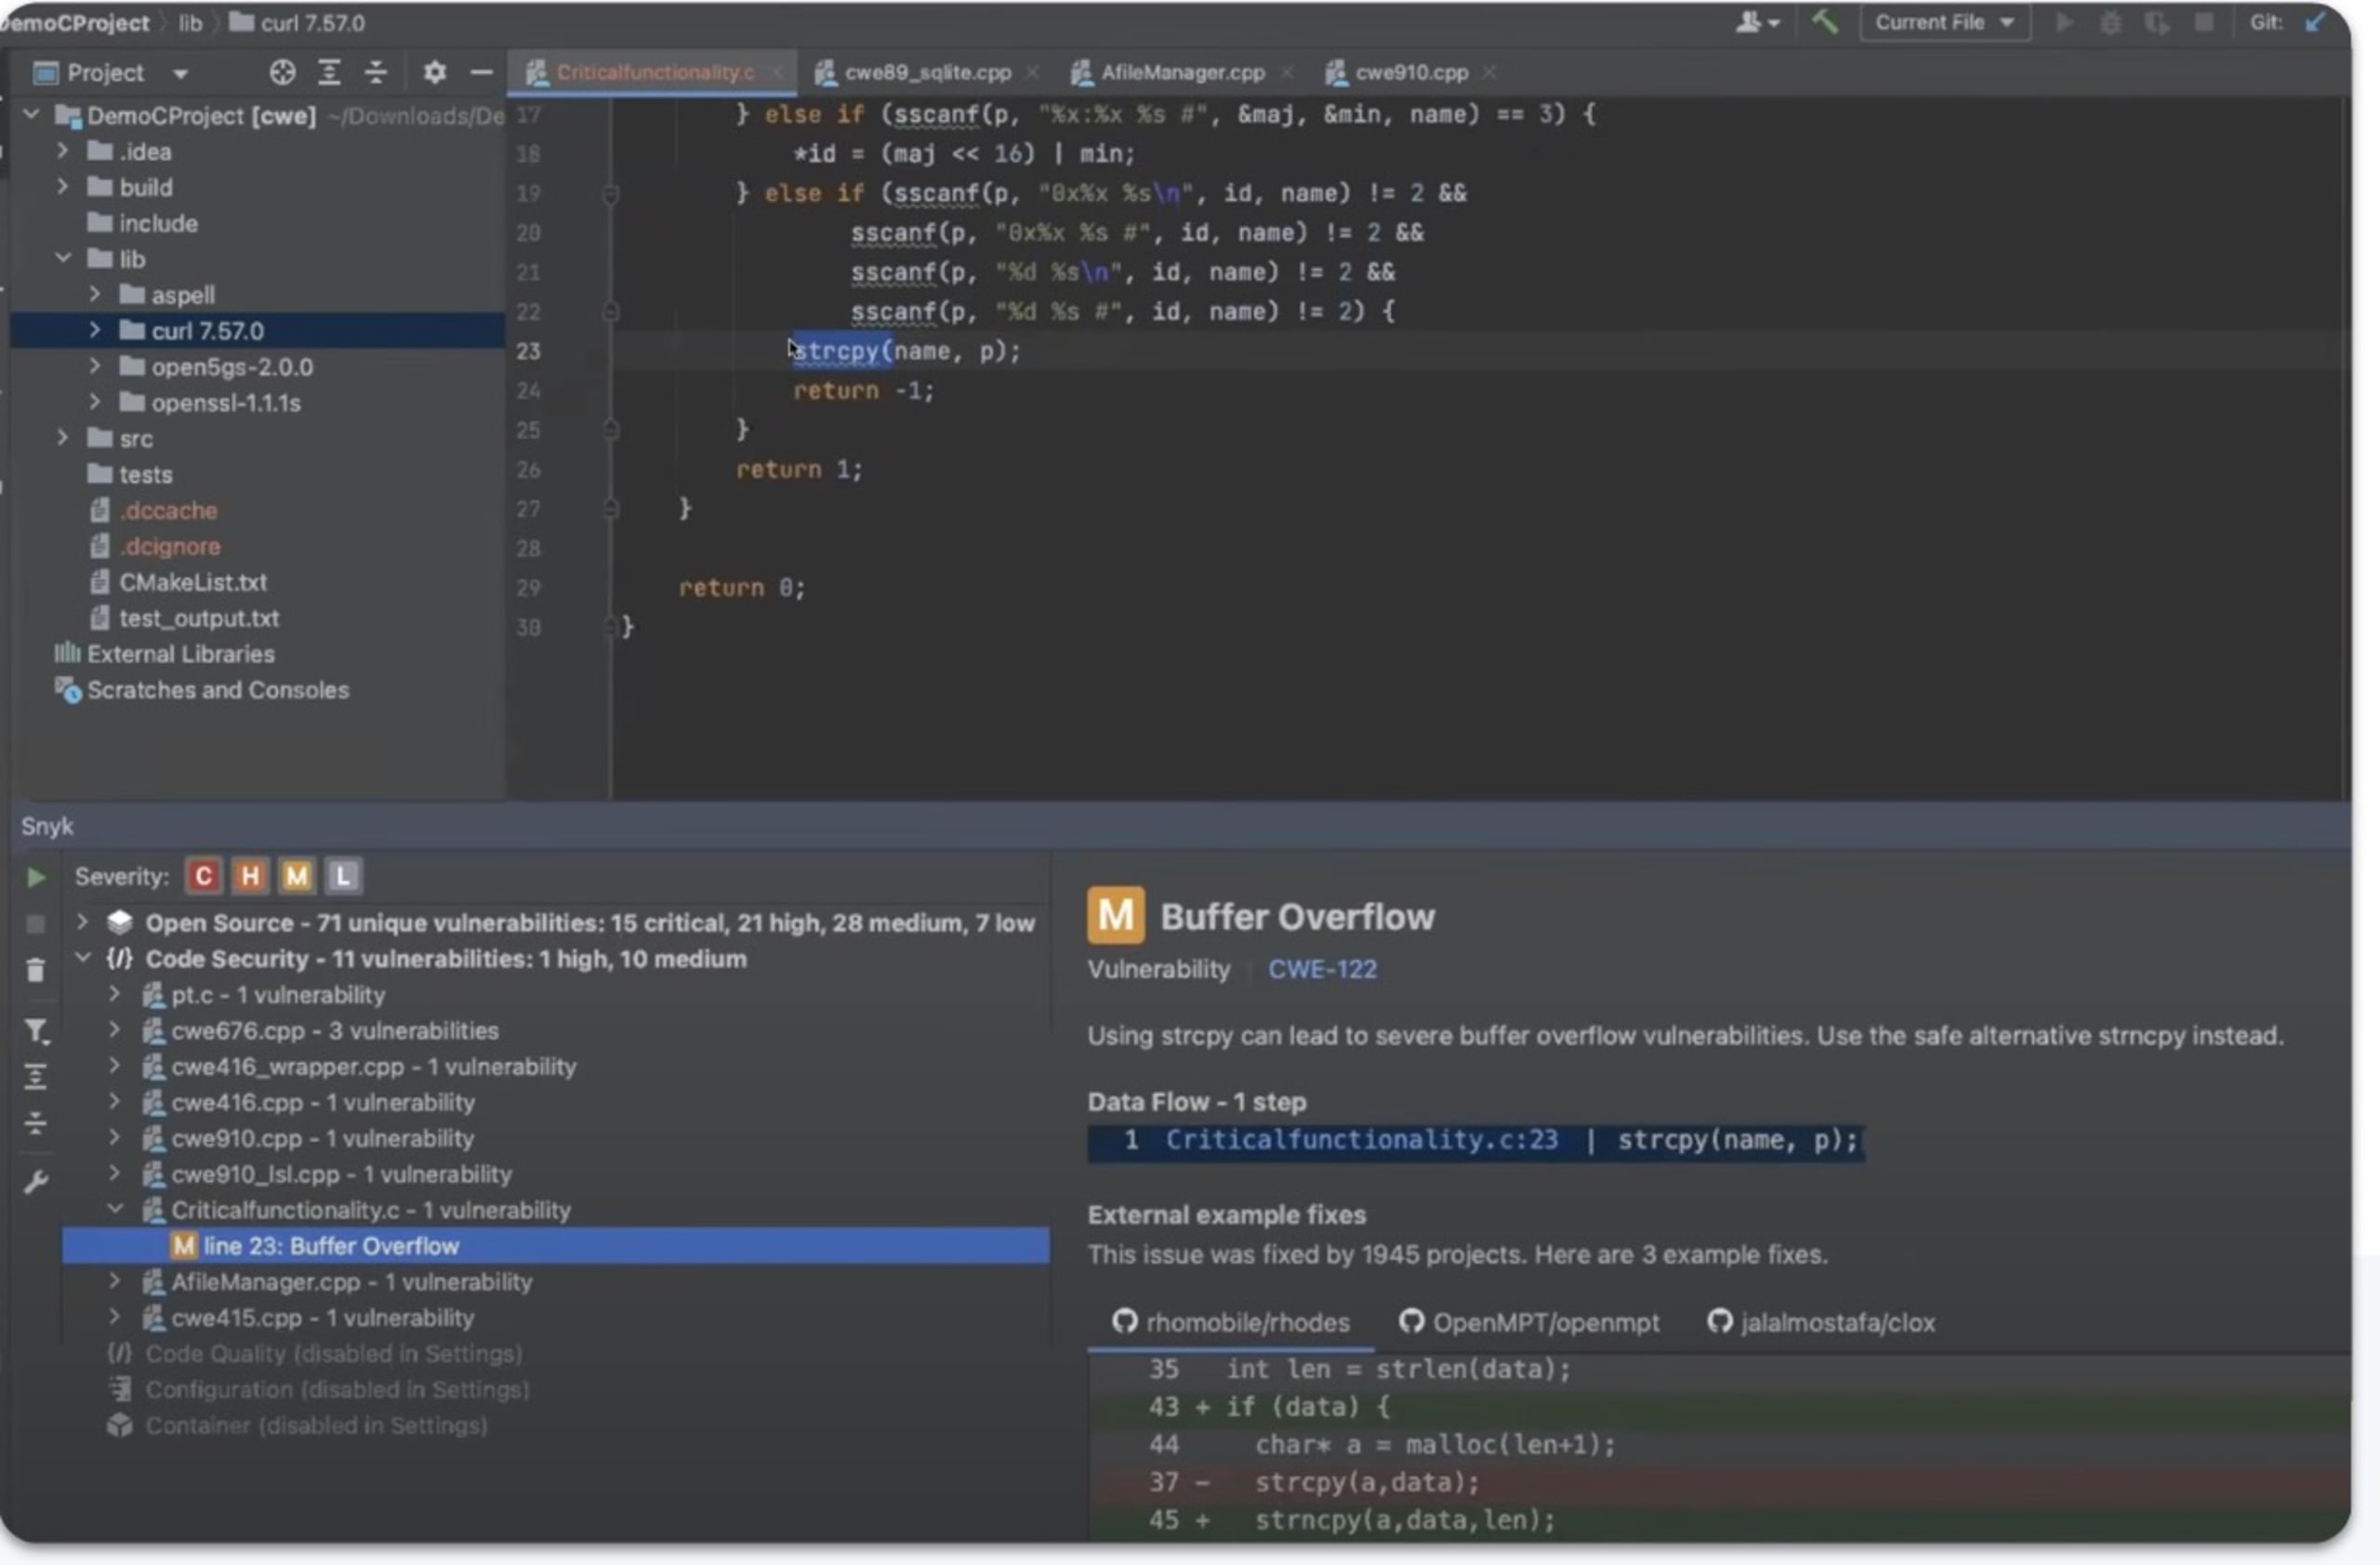
Análise mais rápida e precisa de C/C++
Diferentemente de outras ferramentas de segurança para C/C++, a Snyk não compila o código nem exige uma compilação para fazer a análise. O Snyk Code analisa o código-fonte diretamente, oferecendo resultados em tempo real e feedback rápido aos desenvolvedores C/C++ que criam e mantêm aplicativos. Assim, eles passam menos tempo esperando a compilação do código e a análise das ferramentas e mais tempo no que realmente importa.
Além de manter o banco de dados de vulnerabilidades de código aberto mais abrangente do setor, com pacotes, licenças e vulnerabilidades atualizados, nossa base de conhecimento sobre vulnerabilidades em código C/C++ é constantemente aprimorada e ampliada. Milhares de clientes já contam com uma precisão incomparável e poucos falsos positivos graças ao mecanismo de análise estática do Snyk Code, que combina IA generativa, IA simbólica e análise avançada de aprendizado de máquina com a experiência da equipe de pesquisa de segurança da Snyk para aumentar a precisão dos resultados.
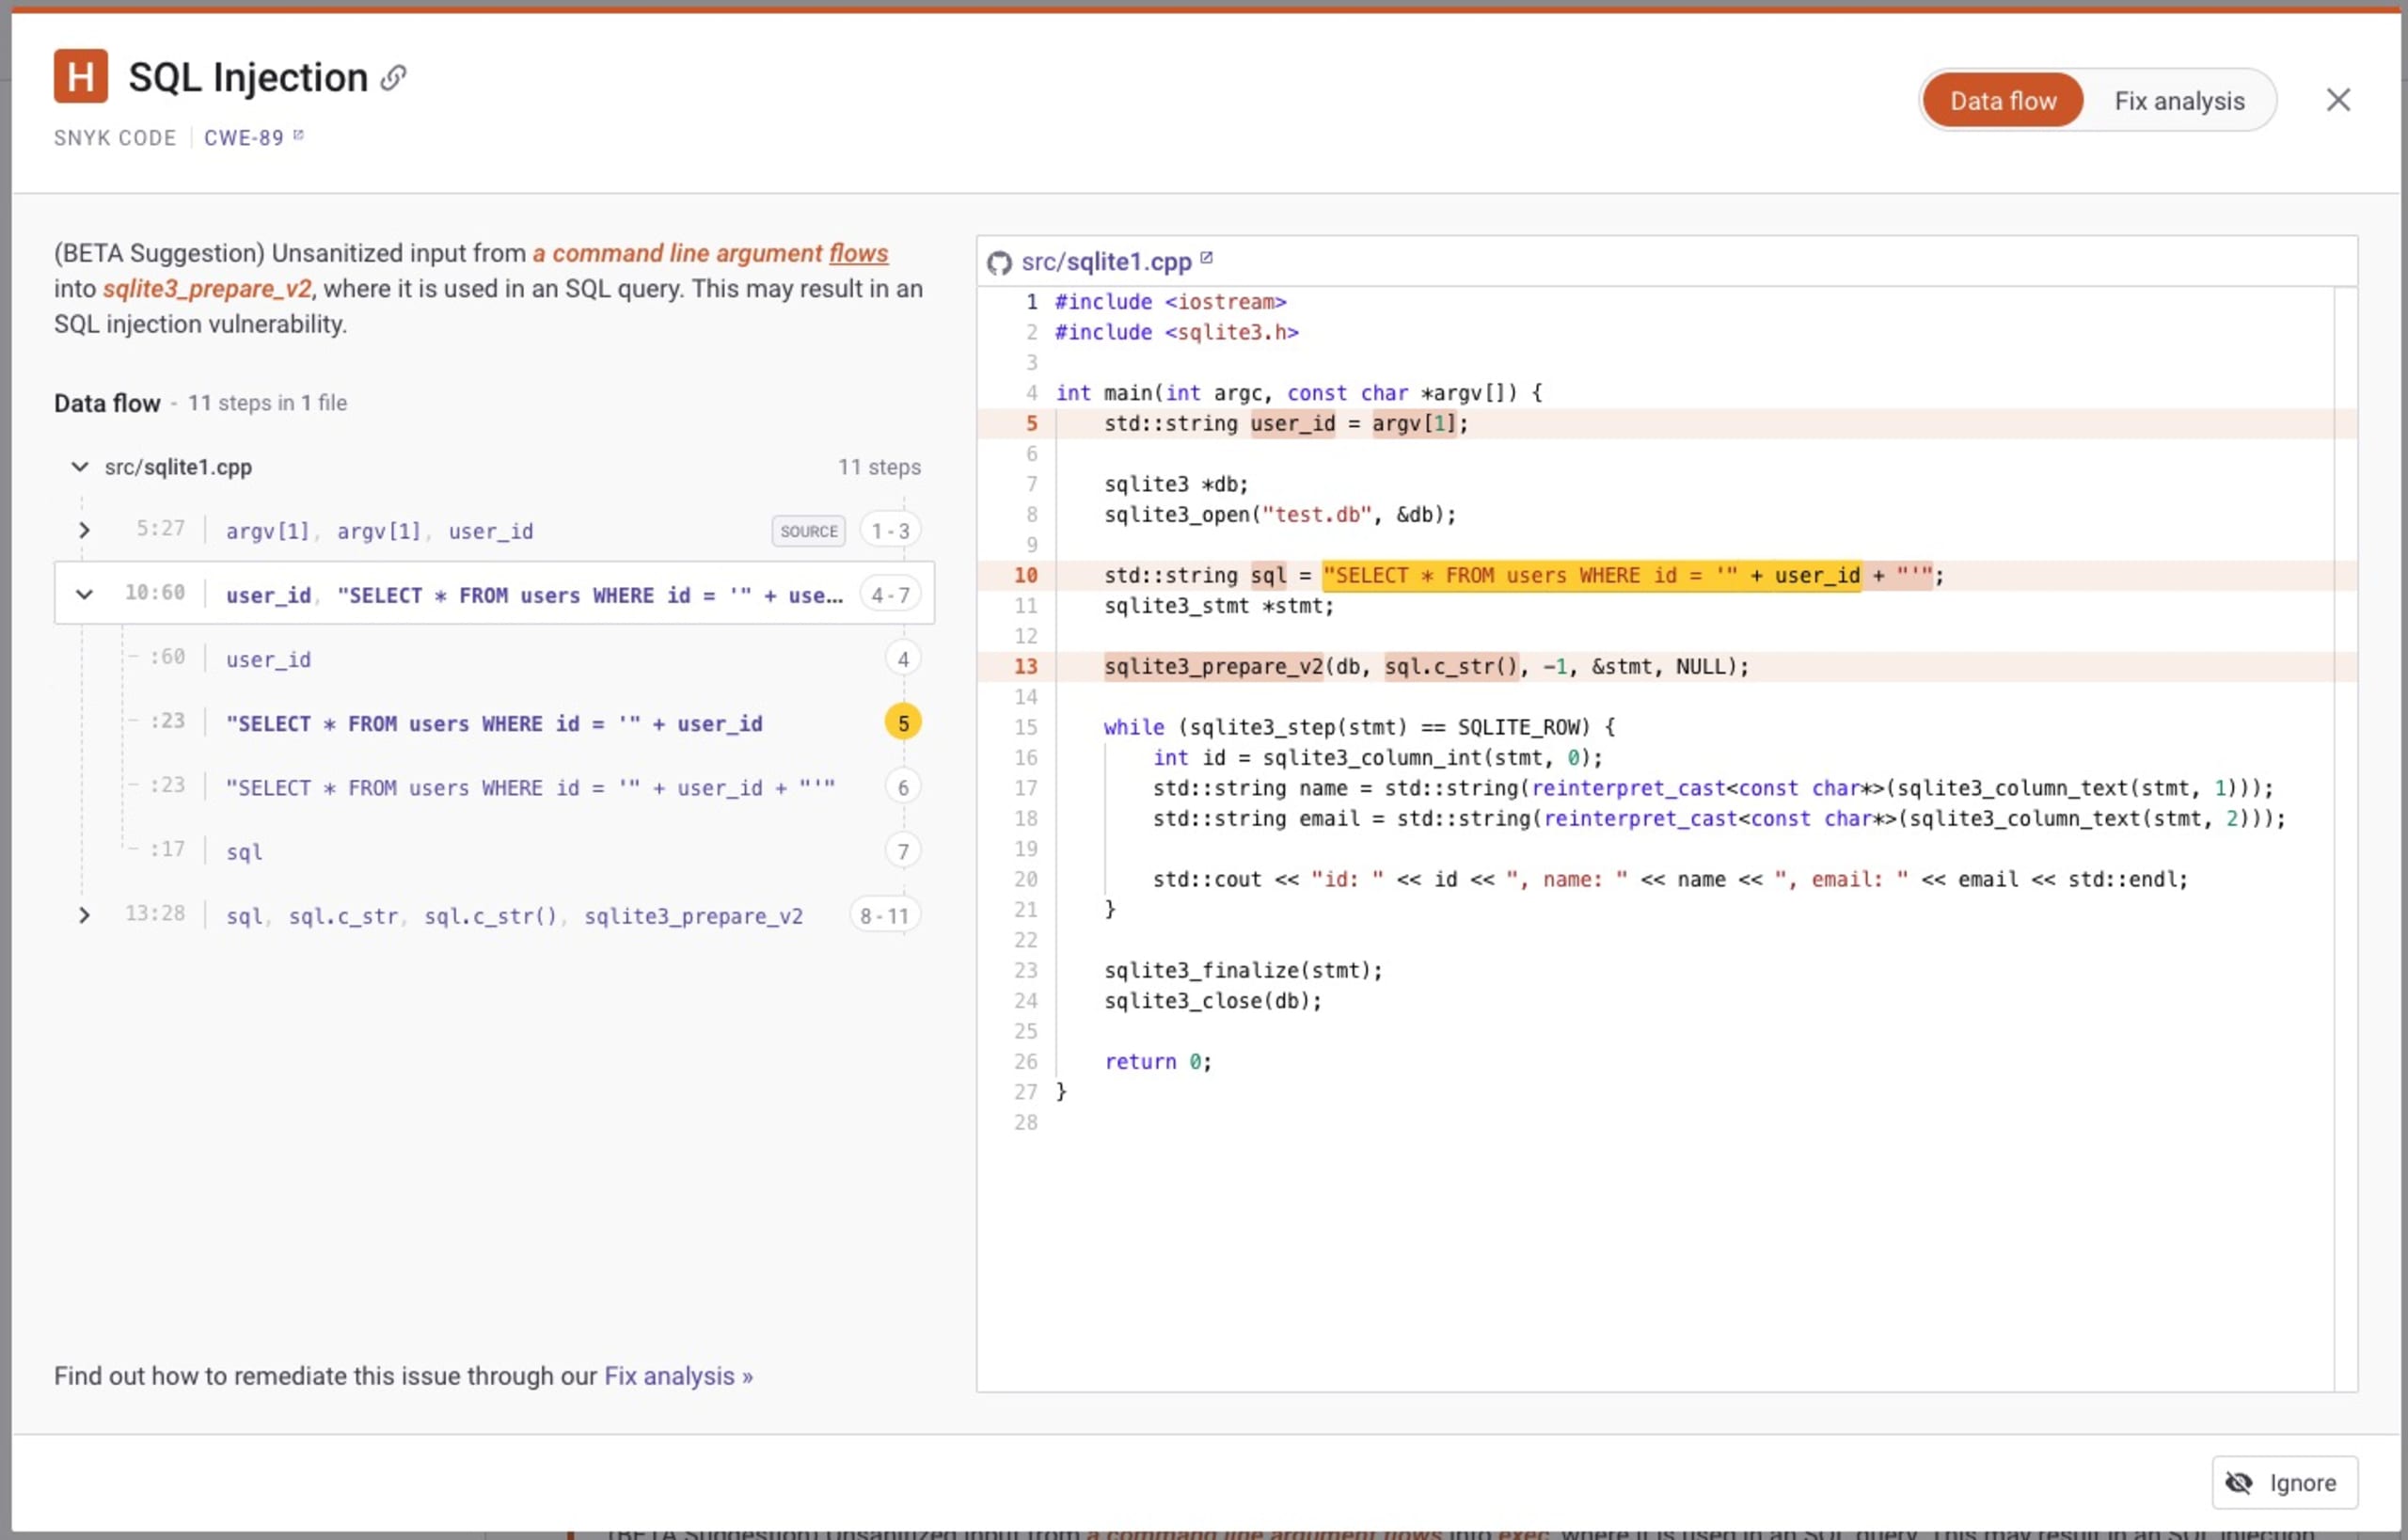
Segurança em C/C++ que conquista os desenvolvedores
A Snyk promove a satisfação e a produtividade dos desenvolvedores ao incorporar a segurança em C/C++ diretamente aos fluxos de trabalho, sem exigir ferramentas separadas. O Snyk Code se integra facilmente ao conjunto de ferramentas existente, com plugins para IDEs e análise direta do código-fonte, sem precisar executar um compilador nem configurar integrações.
“85% dos desenvolvedores que usam a Snyk a recomendam a outras pessoas, destacando a economia significativa de tempo e a facilidade de uso.”
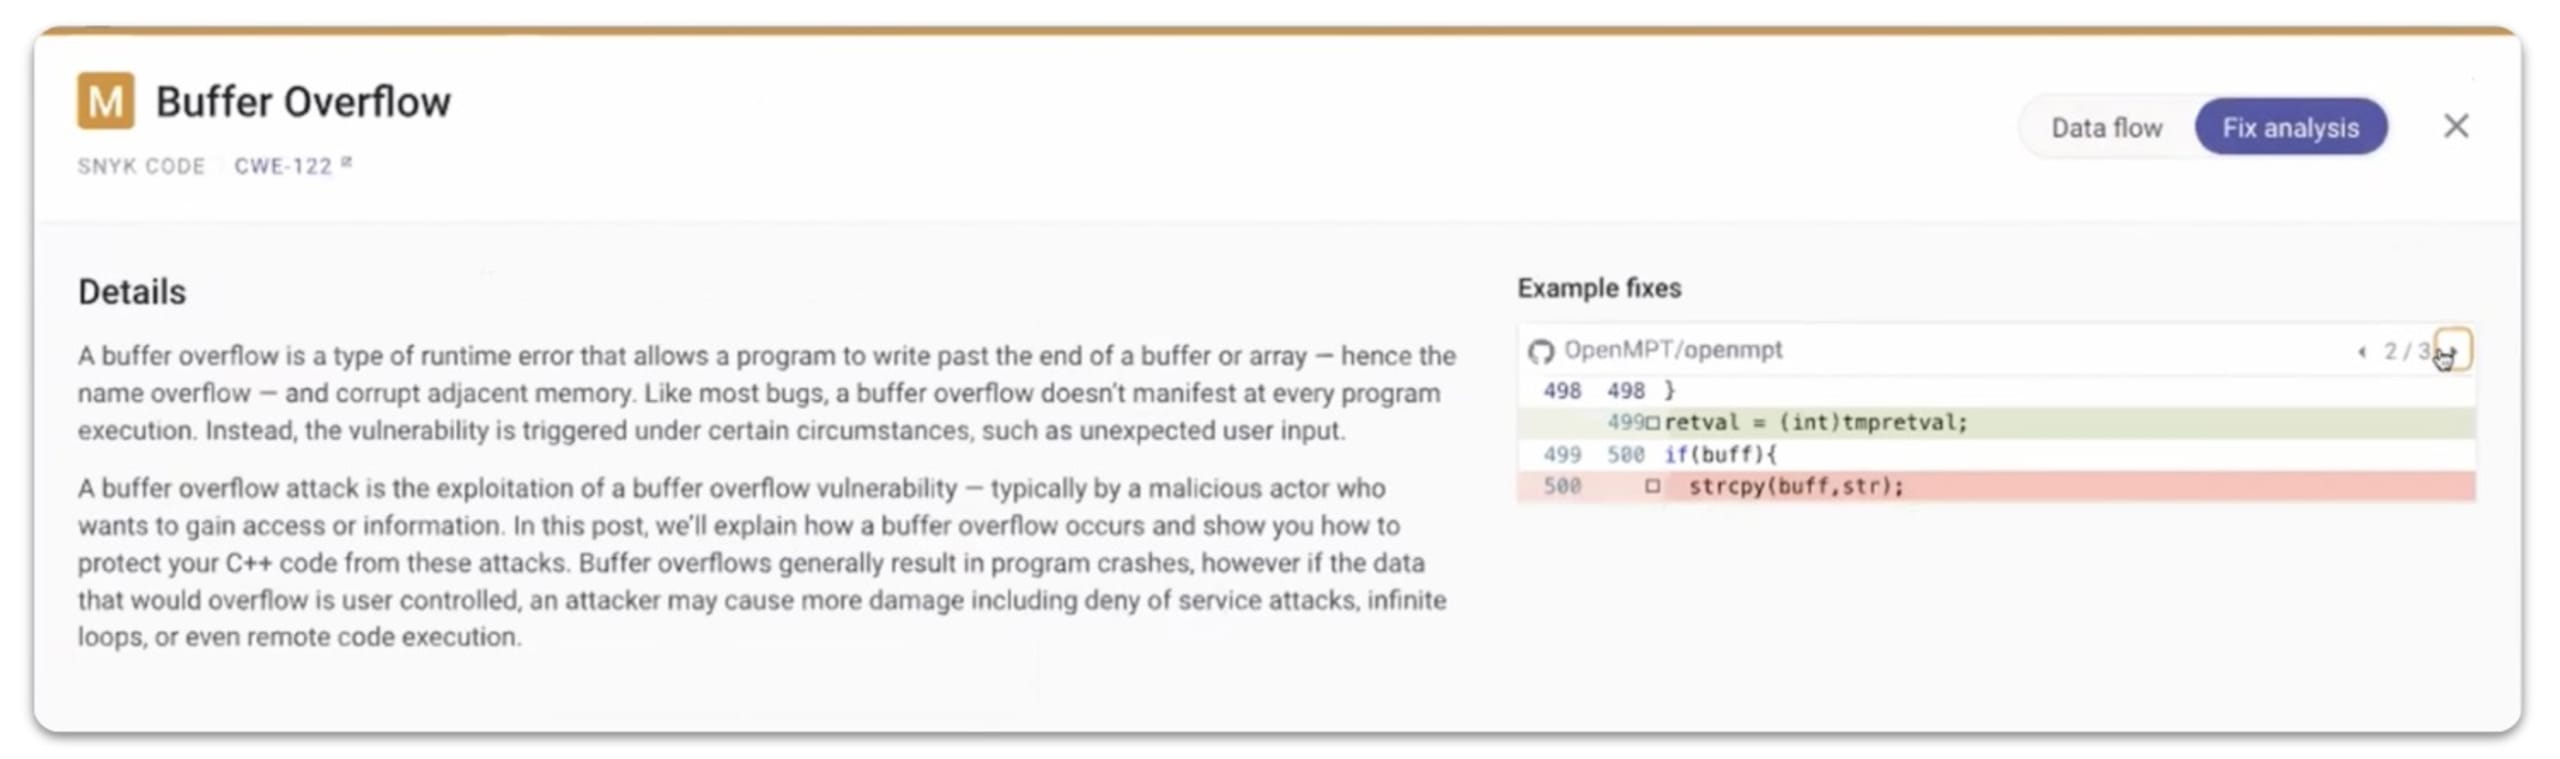
Com orientações de correção claras e práticas, contextualizadas no código C/C++ e acompanhadas de análise de fluxo de dados e exemplos de correção de projetos de código aberto, a Snyk é a parceira de segurança preferida dos desenvolvedores. Ela permite corrigir problemas nos IDEs e nos PRs antes do merge, com uma experiência simples e integrada.
Comece a usar a Snyk para C/C++
O Snyk Code é a única solução SAST que prioriza os desenvolvedores e conquista sua confiança, reduzindo o acúmulo de vulnerabilidades com uma solução criada especificamente para proteger o código durante o desenvolvimento e oferecer às equipes de AppSec visibilidade e governança de segurança em todo o SDLC.
Saiba mais sobre o Snyk Code para C/C++ na nossa documentação ou comece a testar seu código C/C++ com uma conta gratuita da Snyk!


