En 2022, Snyk transformó la seguridad en la nube con una solución que prioriza a los desarrolladores
Lauren Place
11 de enero de 2023
0 minutos de lecturaActualización de Snyk Cloud
Este blog se actualizó para reflejar el cambio de nombre de Snyk Cloud a Snyk IaC. Todas las funcionalidades relacionadas con la nube ahora están incluidas en Snyk IaC o en la plataforma de Snyk.
En Snyk, somos reconocidos por ser pioneros en seguridad de aplicaciones que prioriza a los desarrolladores, y por permitirles encontrar y corregir vulnerabilidades en su código desde las primeras etapas del ciclo de desarrollo. Revolucionamos el mercado de AppSec al derribar los silos entre las herramientas, las personas y los procesos de los equipos de seguridad y desarrollo, y permitir que las comprobaciones de seguridad se realicen desde el momento en que se escribe el código, en lugar de seguir el modelo de «implementar, detectar y responder» que usan muchas herramientas de seguridad.
Y nos dimos cuenta de que ese paradigma problemático también persiste en la seguridad en la nube. La generación actual de herramientas de seguridad en la nube está dirigida a los equipos de seguridad de TI y sigue el mismo modelo de «implementar, detectar y luego responder», pensado para cargas de trabajo e infraestructura administradas por TI. Hay silos entre las herramientas de infraestructura como código (IaC), seguridad de aplicaciones y seguridad en la nube. Las correcciones suelen tardar y la frustración aumenta porque estas herramientas detectan los problemas demasiado tarde en el ciclo de vida de la infraestructura y no pueden rastrear los problemas de la nube hasta el código (IaC).
En Snyk, creemos que la mayoría de las aplicaciones modernas desarrolladas a medida deberían tratar la nube como código que controla los servicios de plataforma integrados en esas aplicaciones, por lo que la seguridad debe estar a cargo de los desarrolladores. Esto significa proteger la infraestructura programable (IaC y contenedores) antes de la producción y permitir que los desarrolladores implementen correcciones a escala en IaC, con todo el contexto de los entornos de nube implementados.
En 2022, completamos la adquisición de Fugue y aprovechamos las nuevas incorporaciones al equipo y su tecnología para reforzar las capacidades de Snyk IaC. Snyk adopta un enfoque centrado en las aplicaciones y que prioriza a los desarrolladores para encontrar y corregir vulnerabilidades en la infraestructura en la nube, desde que se define en código hasta que los recursos se ejecutan en la nube. Repasemos los emocionantes lanzamientos del año pasado…
Proteger la infraestructura en la nube desde el origen
Permitir que los desarrolladores protejan la nube de forma proactiva mediante código (IaC) es un componente clave de la visión de Snyk sobre la seguridad en la nube. Para lograrlo, necesitábamos proteger IaC desde el inicio, desde el momento en que se escribe el código por primera vez: el IDE.
En 2022, incorporamos la compatibilidad con las comprobaciones de seguridad de IaC en nuestra extensión de Snyk para VS Code, JetBrains y plugins para Eclipse. Así, los desarrolladores pueden recibir comentarios rápidos, gratuitos y prácticos para proteger su código, dependencias de código abierto y configuraciones de IaC directamente desde el IDE que elijan. Las extensiones de Snyk para IDE son compatibles con todos los formatos de Snyk IaC, incluidos Terraform, CloudFormation, plantillas de ARM y Kubernetes.
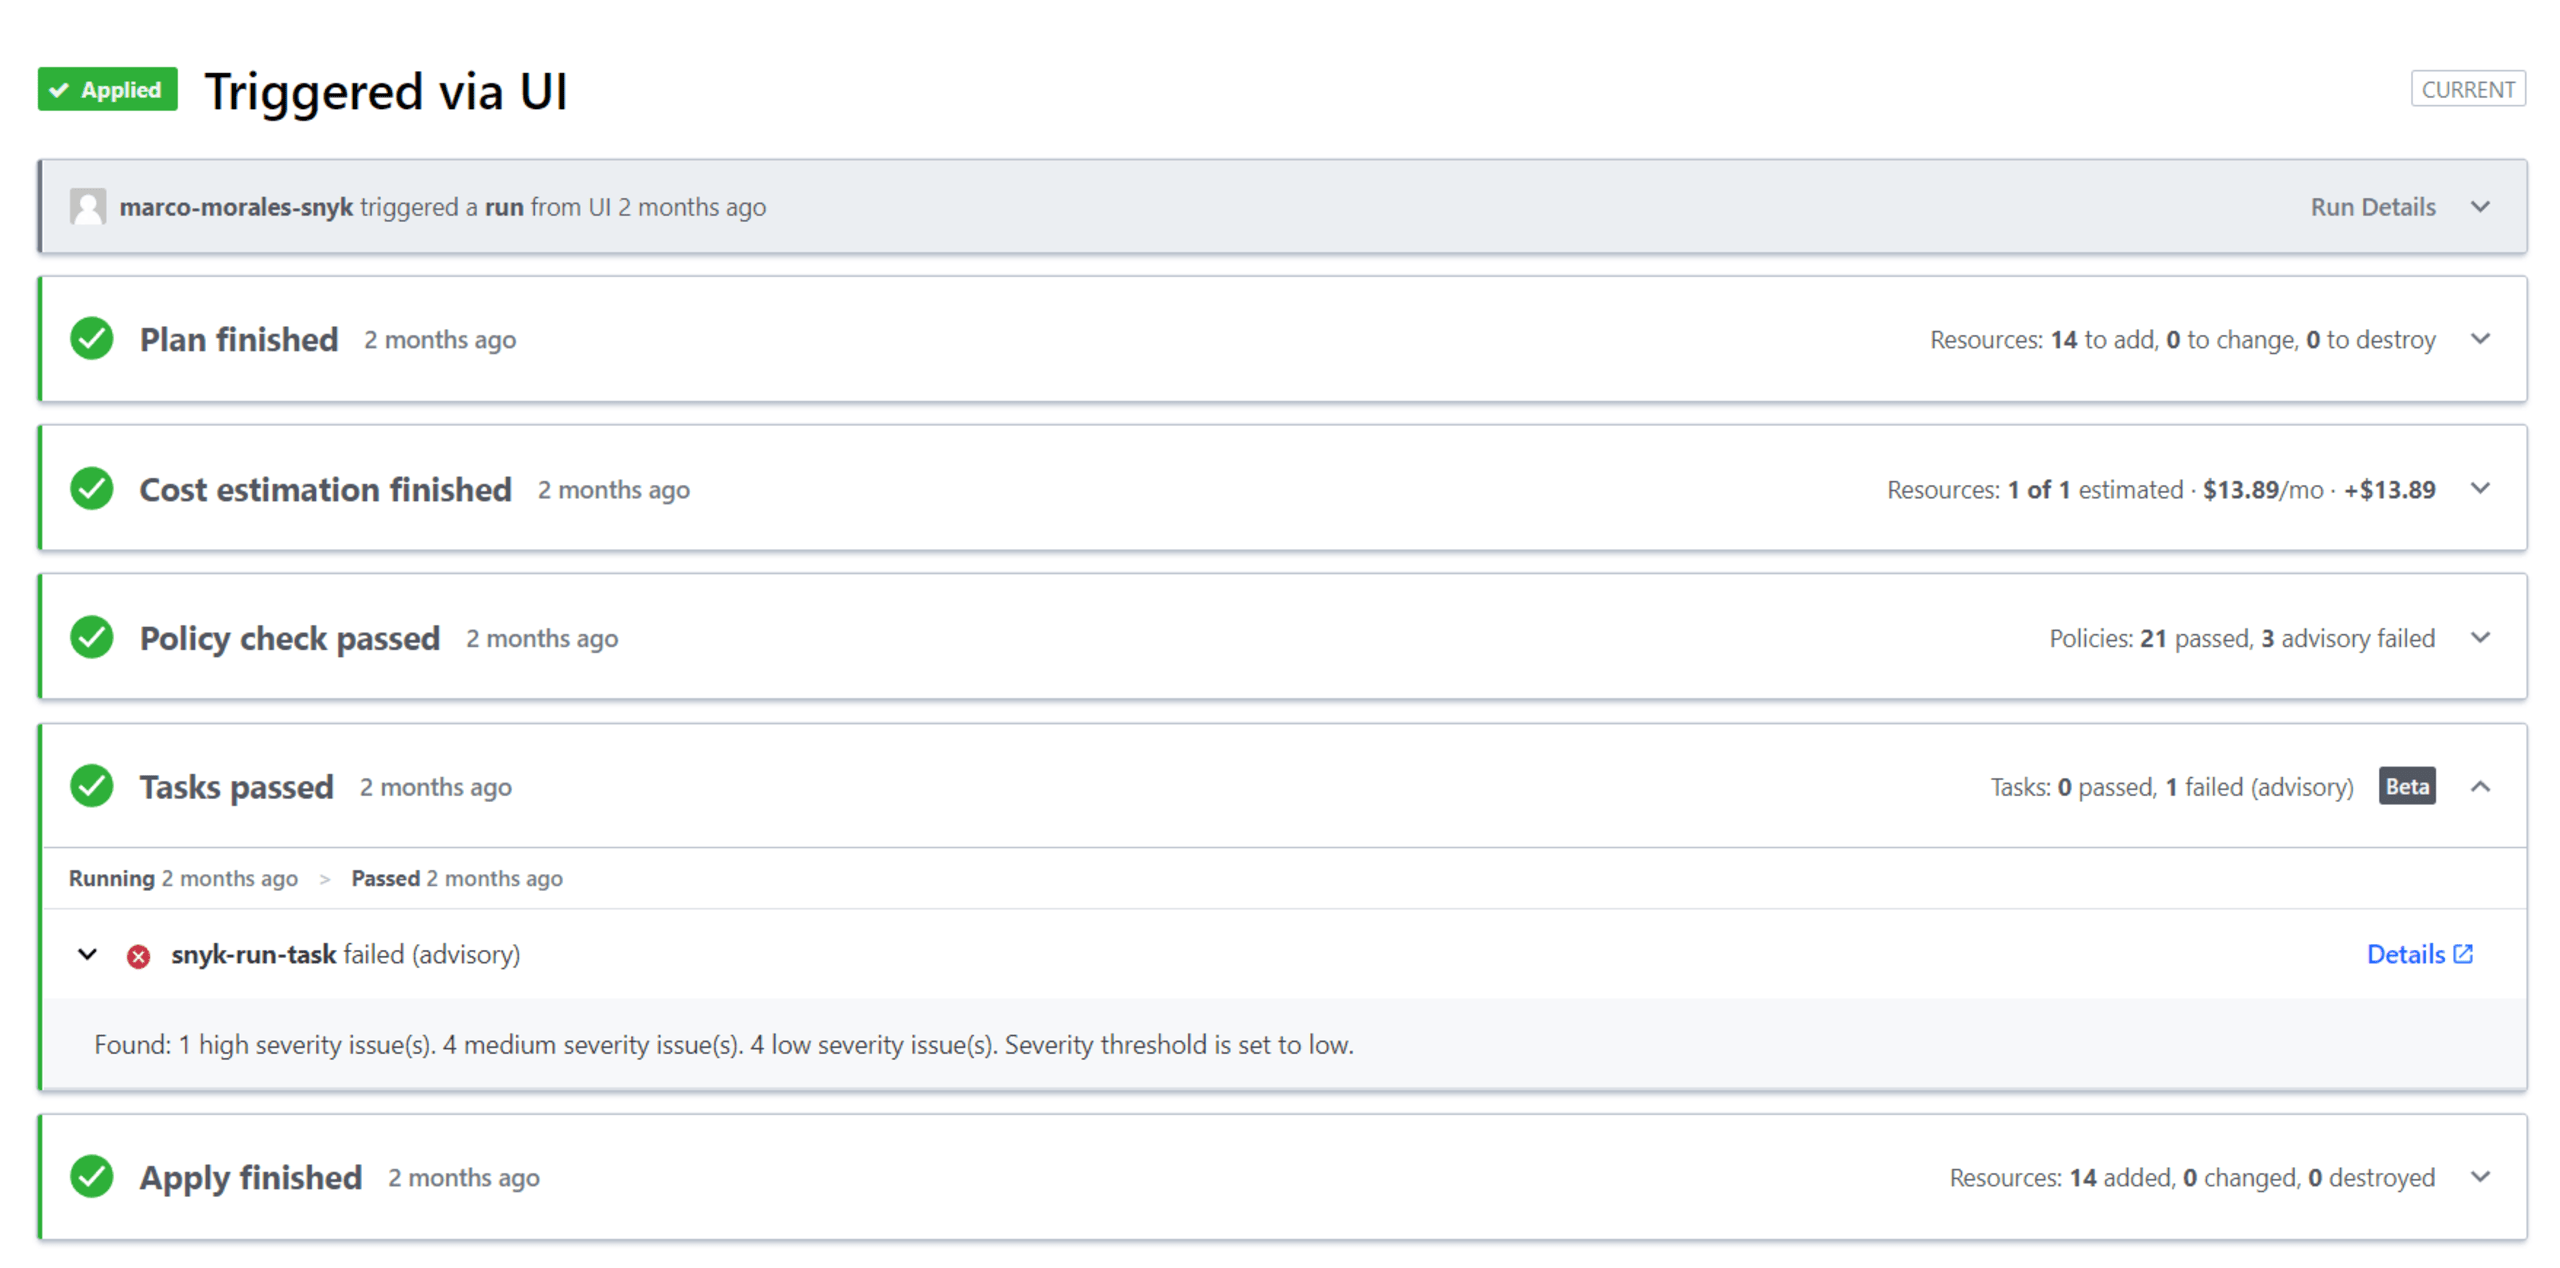
Como parte de nuestra misión de ayudar a los desarrolladores a proteger la infraestructura desde las primeras etapas del SDLC, también presentamos nuestra integración con Terraform Cloud y Enterprise, que permite automatizar las comprobaciones y la aplicación de políticas de seguridad de IaC mediante tareas de ejecución de Terraform.
Unificar la seguridad en todo el SDLC, del código a la nube
Hasta ahora, muchas organizaciones han usado herramientas y procesos separados para proteger la nube, las aplicaciones y la IaC. Esto genera dificultades para los desarrolladores y los equipos de seguridad: resultados contradictorios, trabajo adicional para administrarlos y falta de una visión única y coherente de la postura de seguridad en todo el ciclo de vida del desarrollo de software (SDLC).
Snyk IaC cuenta con un motor de políticas unificado para todos los flujos de trabajo de IaC y la nube, para que los ingenieros de seguridad puedan aplicar las reglas de seguridad de Snyk una sola vez y hacerlas cumplir en todas partes. El motor de políticas unificado de Snyk se basa en Open Policy Agent (OPA) y aplica comprobaciones coherentes a las configuraciones de IaC y de la nube en cada etapa de prueba: desde el desarrollo local en la CLI o el IDE y el análisis automatizado de repositorios de Git, hasta las pruebas y los controles en CI/CD, así como las comprobaciones en los entornos de nube en ejecución. Para los entornos de nube, Snyk ofrece una incorporación rápida y sencilla a AWS sin agentes, y es compatible con entornos de Google Cloud en la interfaz de usuario y la API. ¡La compatibilidad con Azure llegará pronto, el próximo año!
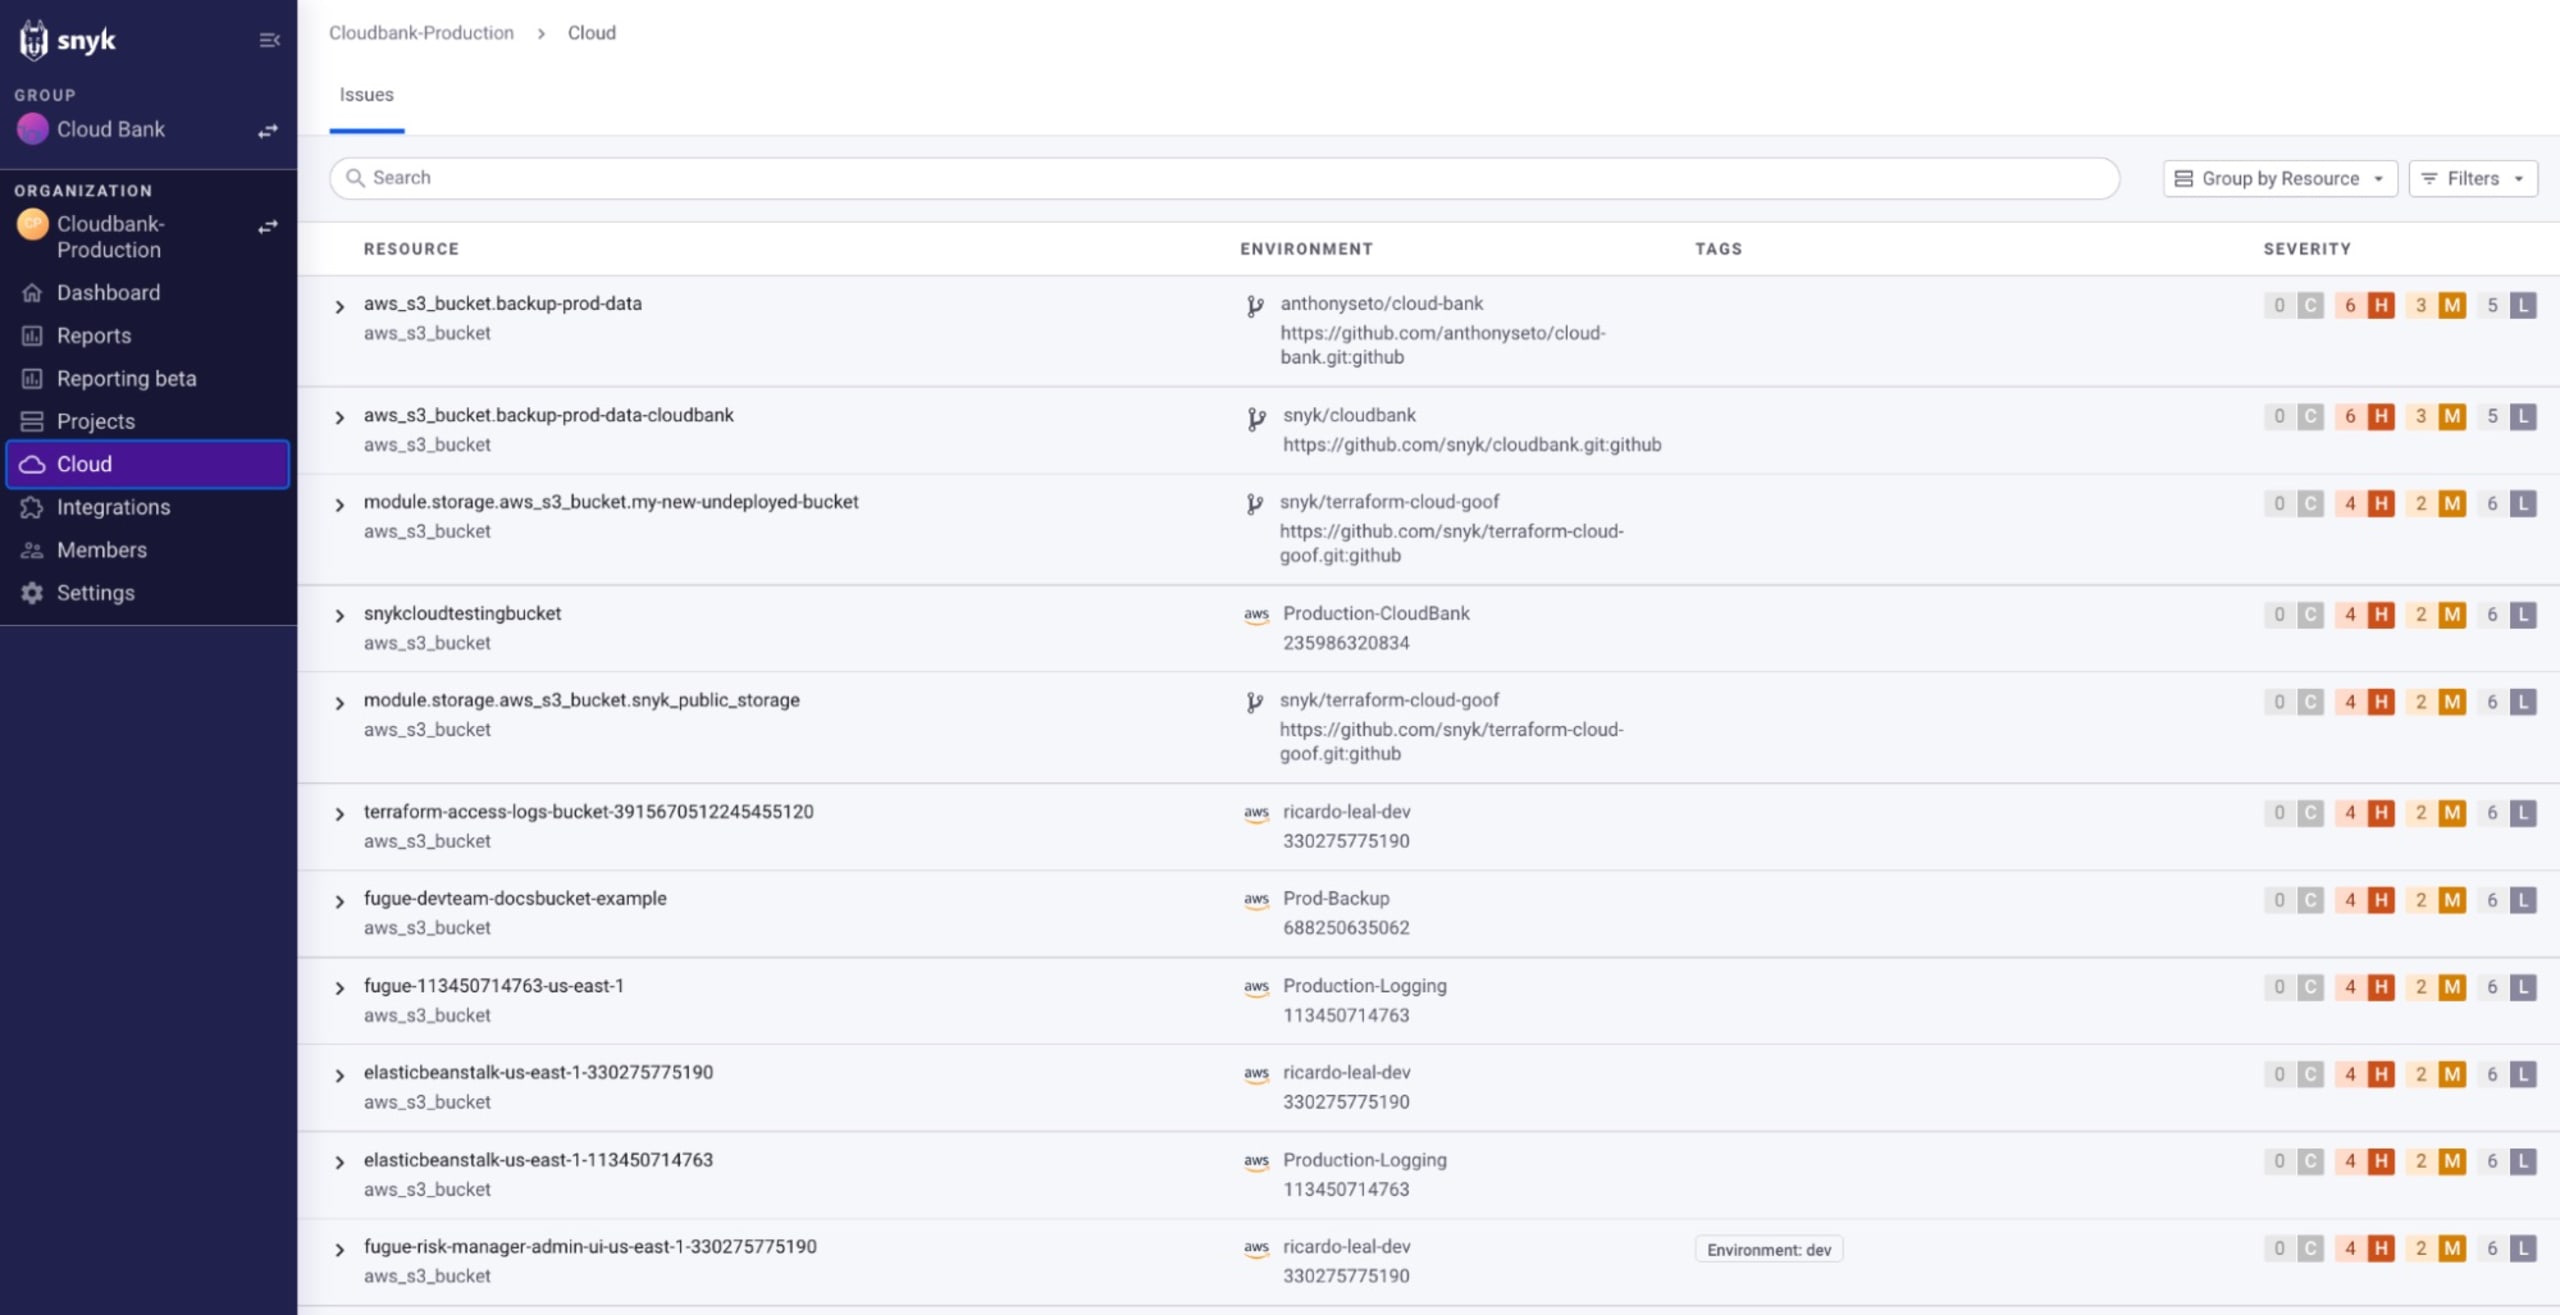
Snyk IaC también ofrece interfaces unificadas y coherentes para consultar problemas, recursos y entornos. Los filtros adicionales para profundizar en los resultados ayudan a priorizar las correcciones y el trabajo de desarrollo en función de los problemas más críticos, ya sea filtrando por un entorno de producción específico o mostrando solo los problemas de gravedad crítica y alta.
Llevar la nube de vuelta al código y ofrecer contexto a los desarrolladores
La visibilidad de la nube es un aspecto importante de la seguridad en la nube, pero al final tu nivel de seguridad depende de las correcciones que hayas implementado en el código. Por eso, en 2022 centramos nuestros esfuerzos en devolver el contexto de la nube al código y ayudar a los desarrolladores a comprender y priorizar los problemas de la nube.
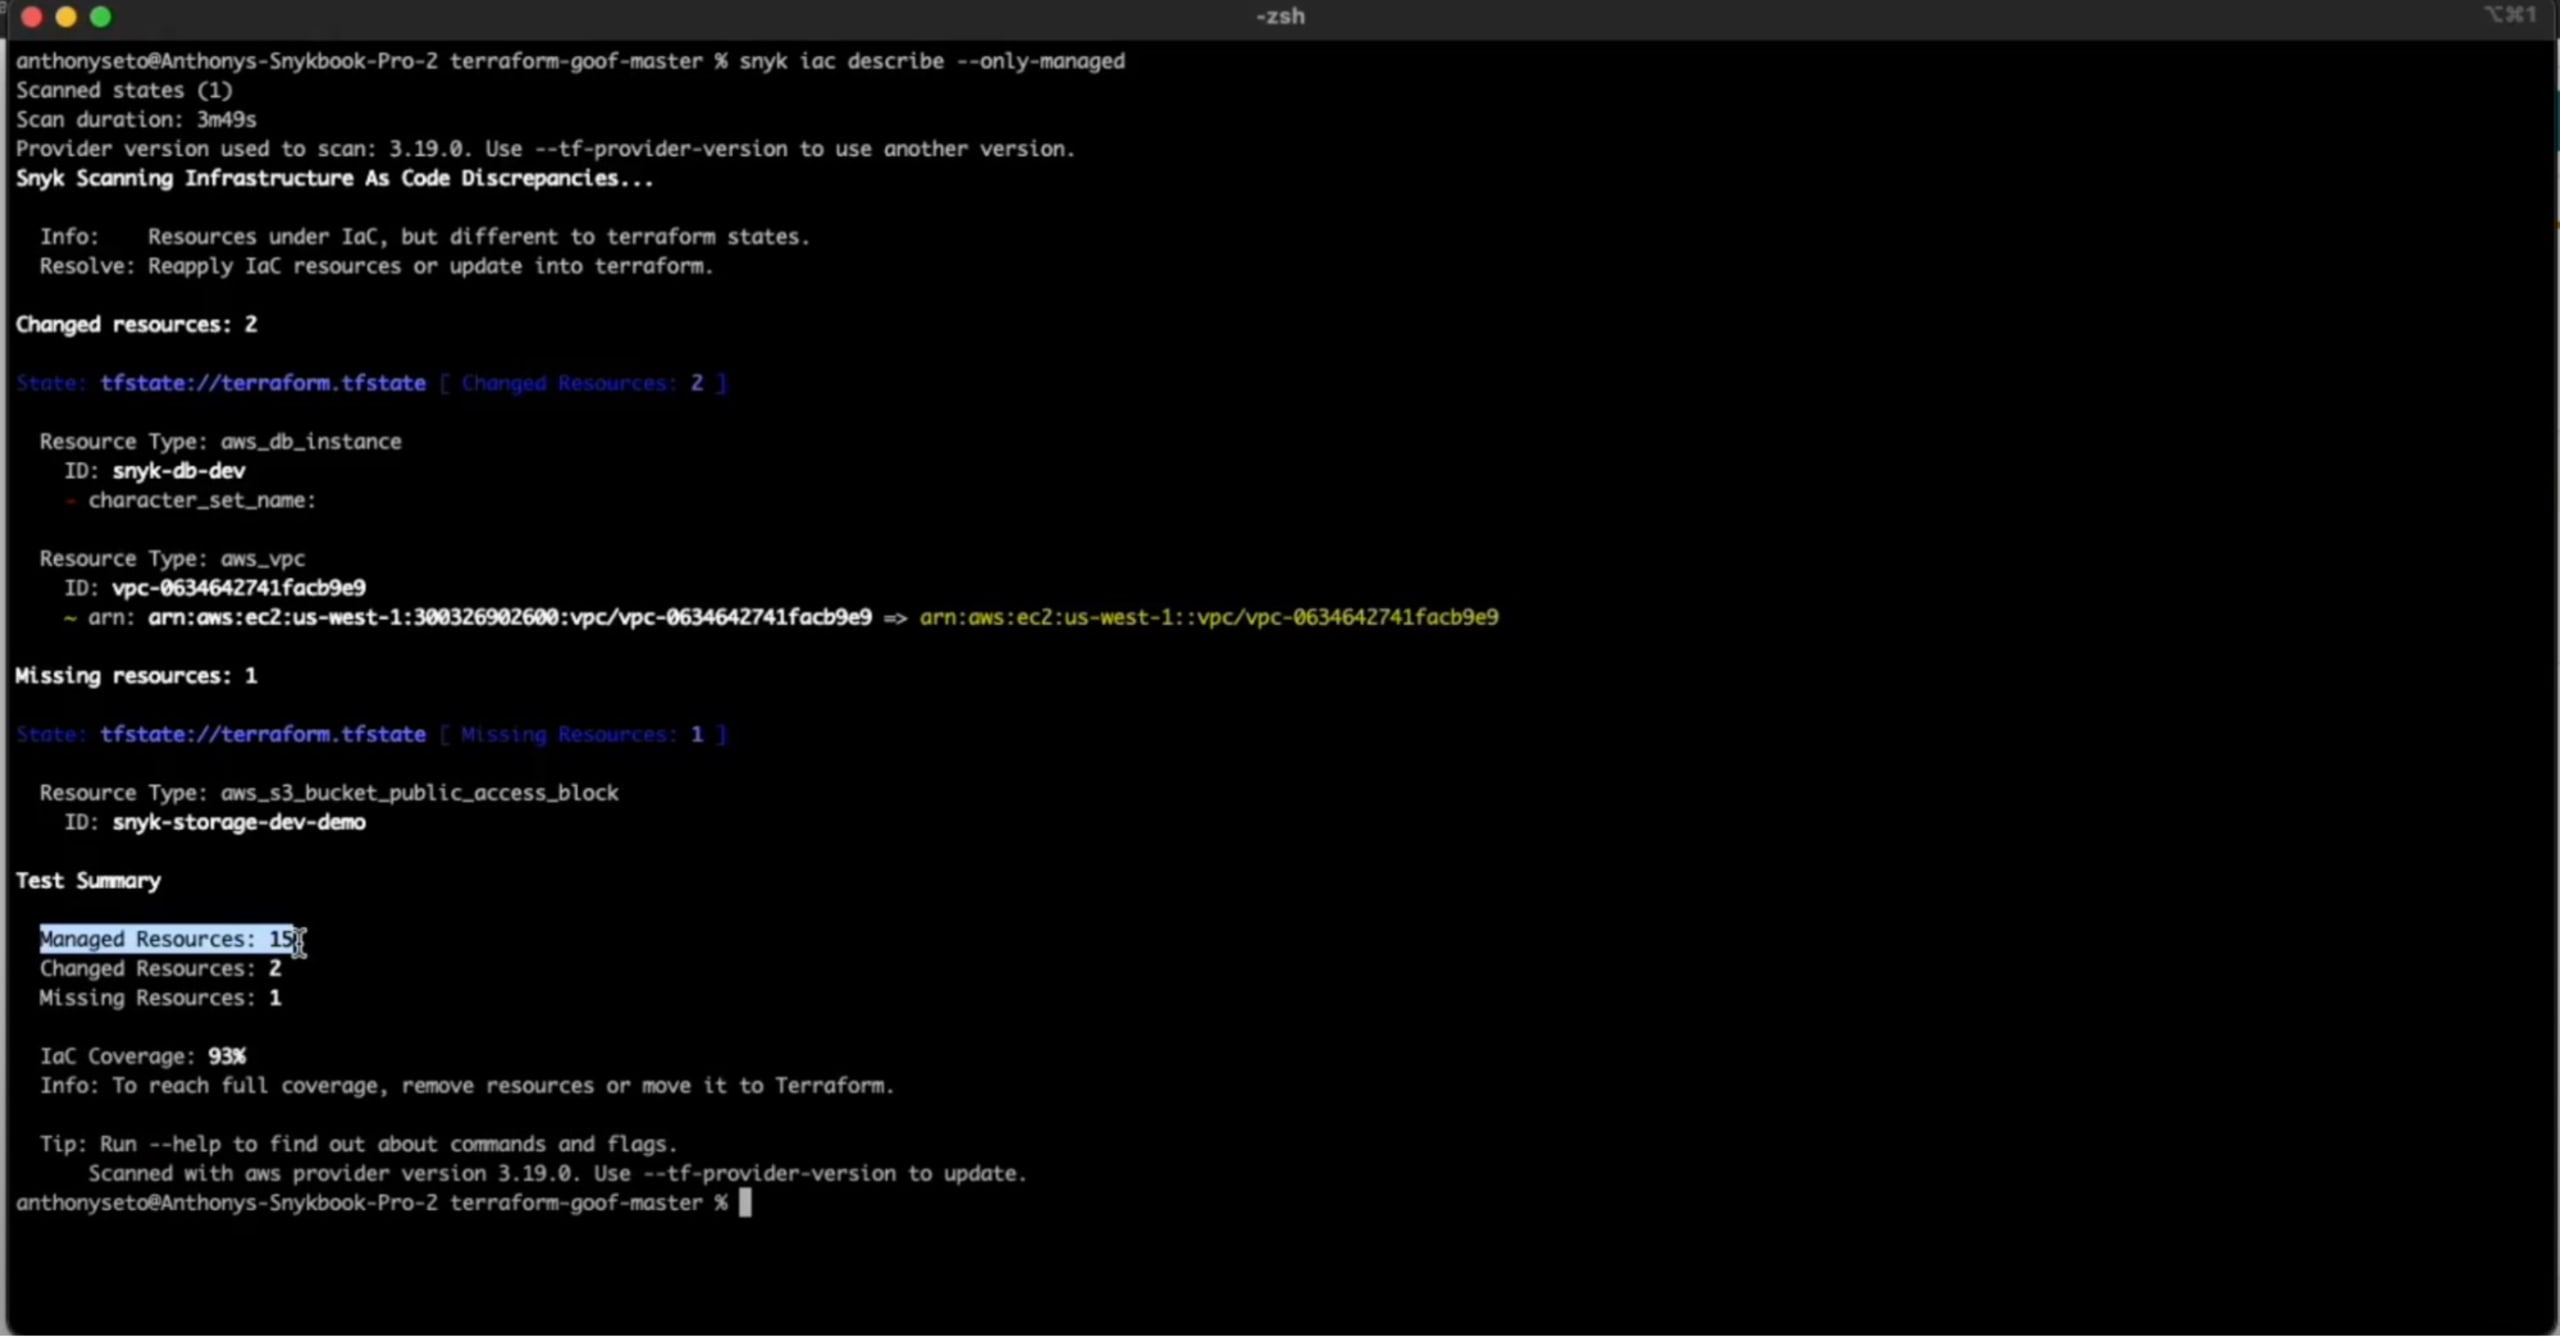
En mayo de 2022, anunciamos las capacidades de detección de desviaciones de Snyk IaC, que permiten a los desarrolladores identificar desviaciones de configuración en sus entornos de nube. Mediante la CLI, Snyk IaC usa permisos de solo lectura para comparar lo definido en IaC con las configuraciones de los recursos en la nube. Snyk informa sobre:
Desviaciones de configuración: recursos en la nube que se configuraron e implementaron originalmente mediante IaC, pero que ahora se han desviado del estado previsto (por ejemplo, debido a una persona malintencionada o alguien con acceso que hizo cambios directamente).
Recursos no administrados: recursos en la nube que no están definidos en código y, por lo tanto, no reciben el mismo nivel de comentarios de seguridad durante el proceso de desarrollo.
Porcentaje de cobertura de IaC en tu entorno de nube: porcentaje total de recursos administrados por IaC y, por lo tanto, sujetos a estándares de seguridad y cumplimiento.
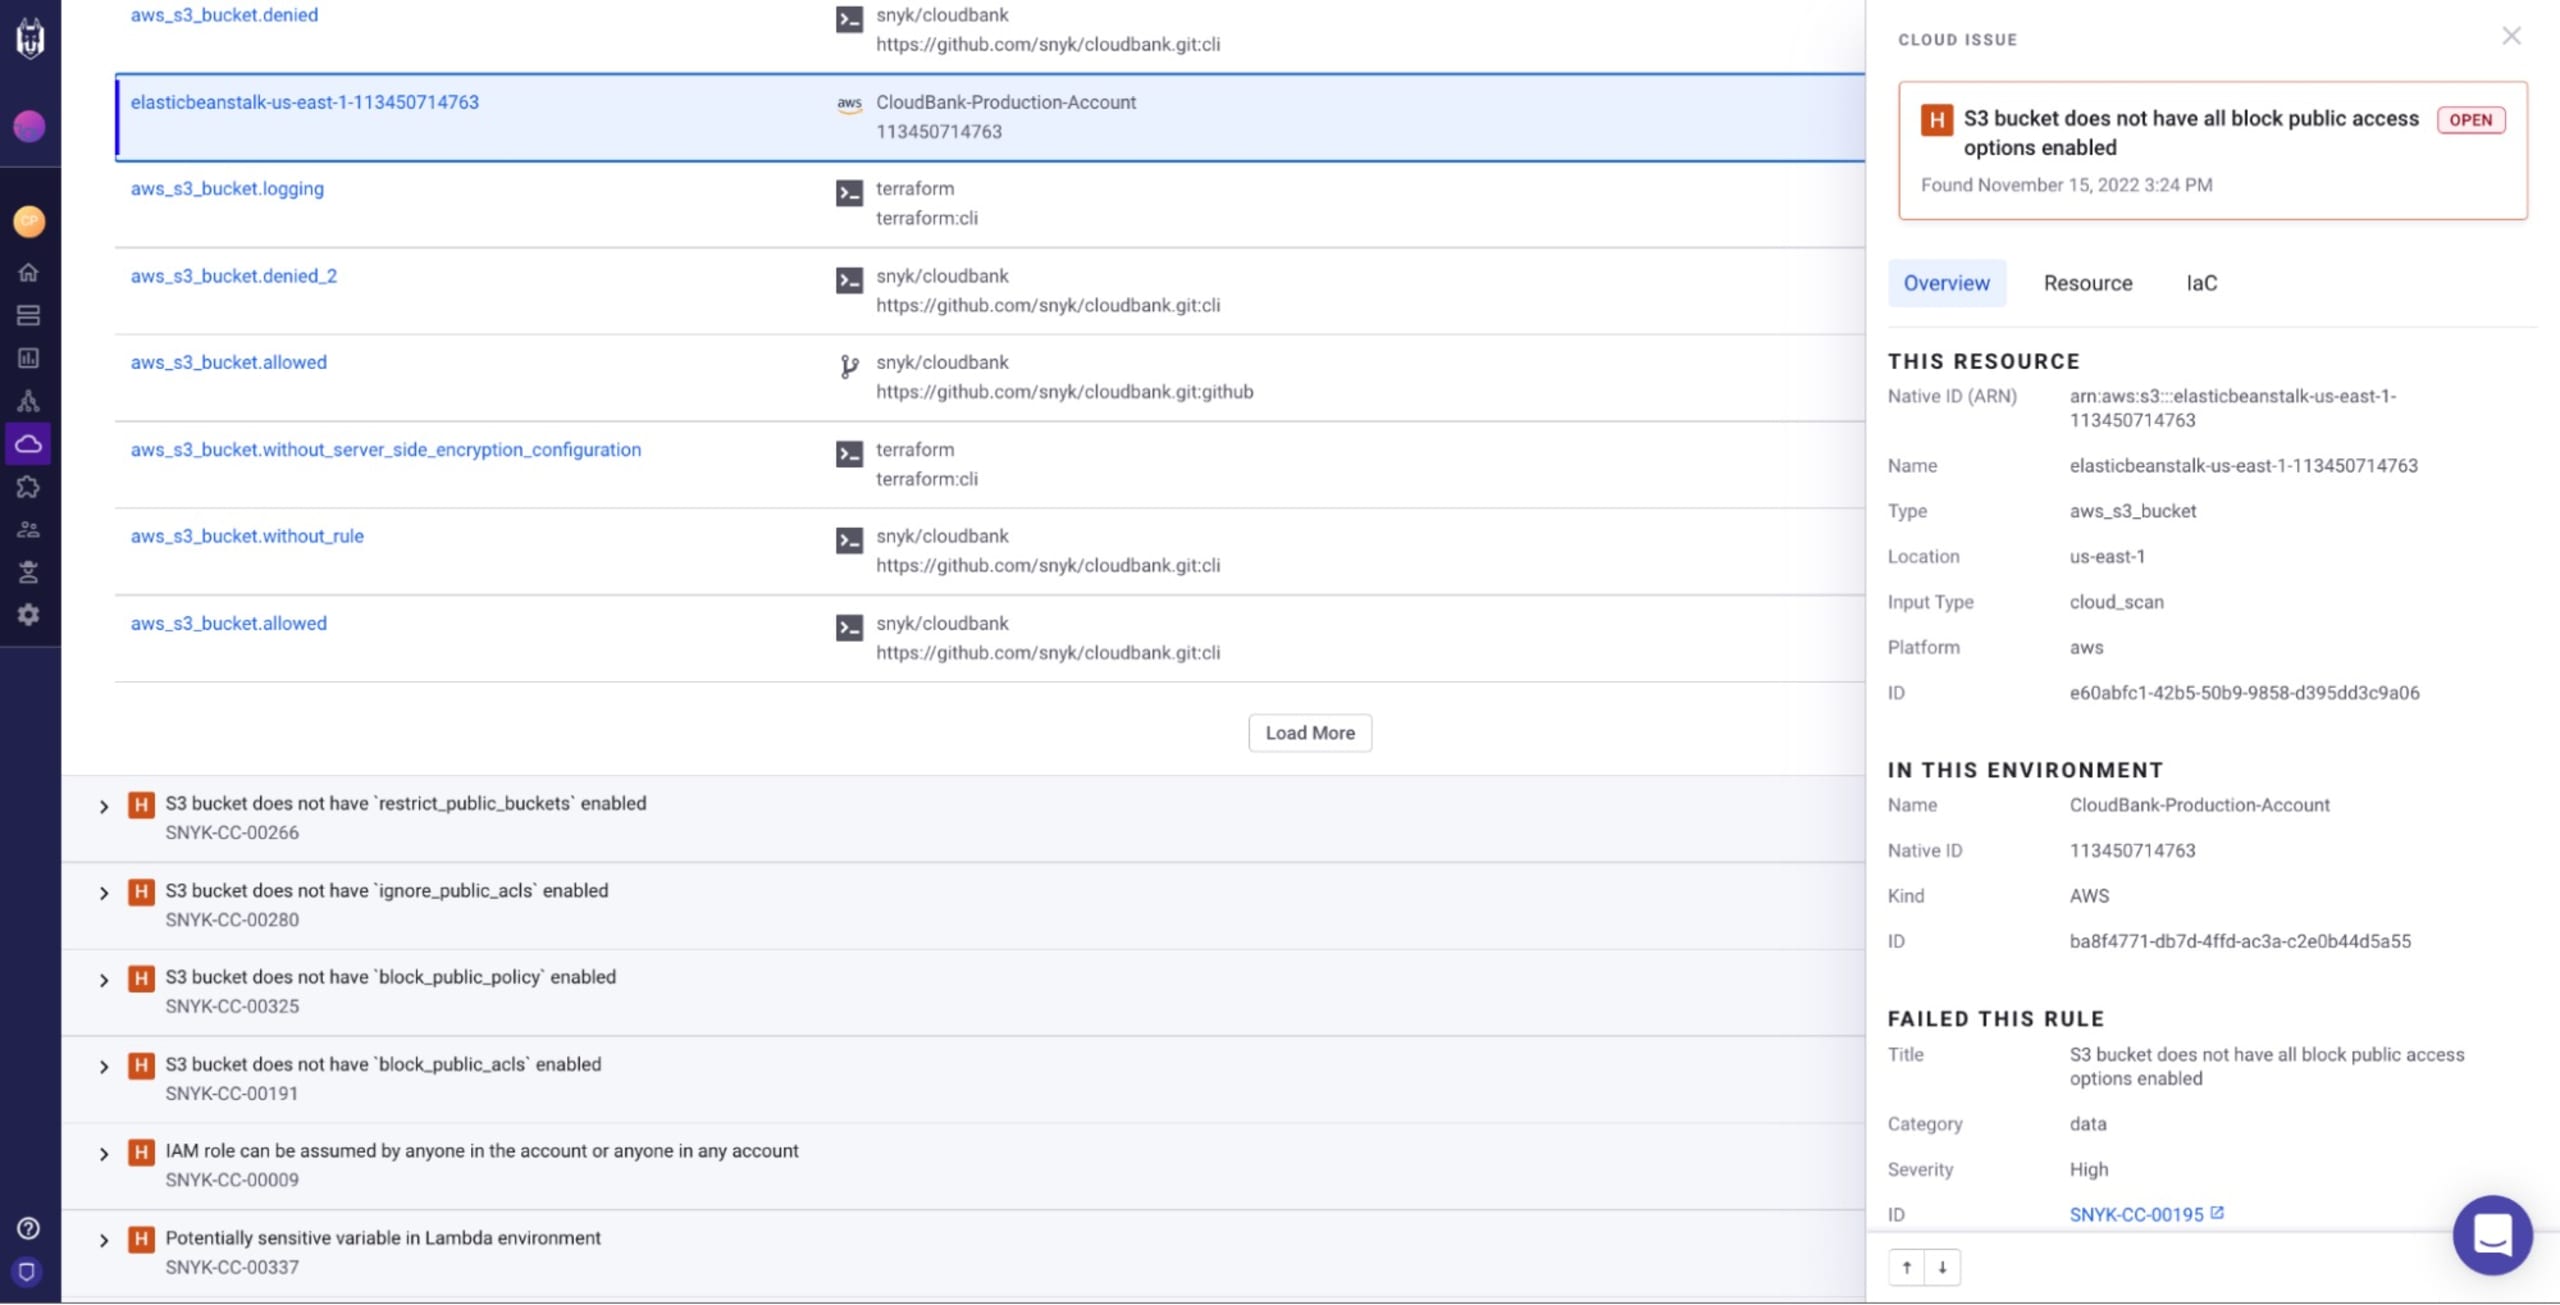
Las herramientas tradicionales de SAST y análisis estático para IaC generan muchos falsos positivos, lo que provoca fatiga por alertas tanto en los equipos de seguridad como en los de desarrollo de plataformas. En noviembre de 2022, también lanzamos contexto de nube para los problemas de IaC a fin de reducir los falsos positivos.
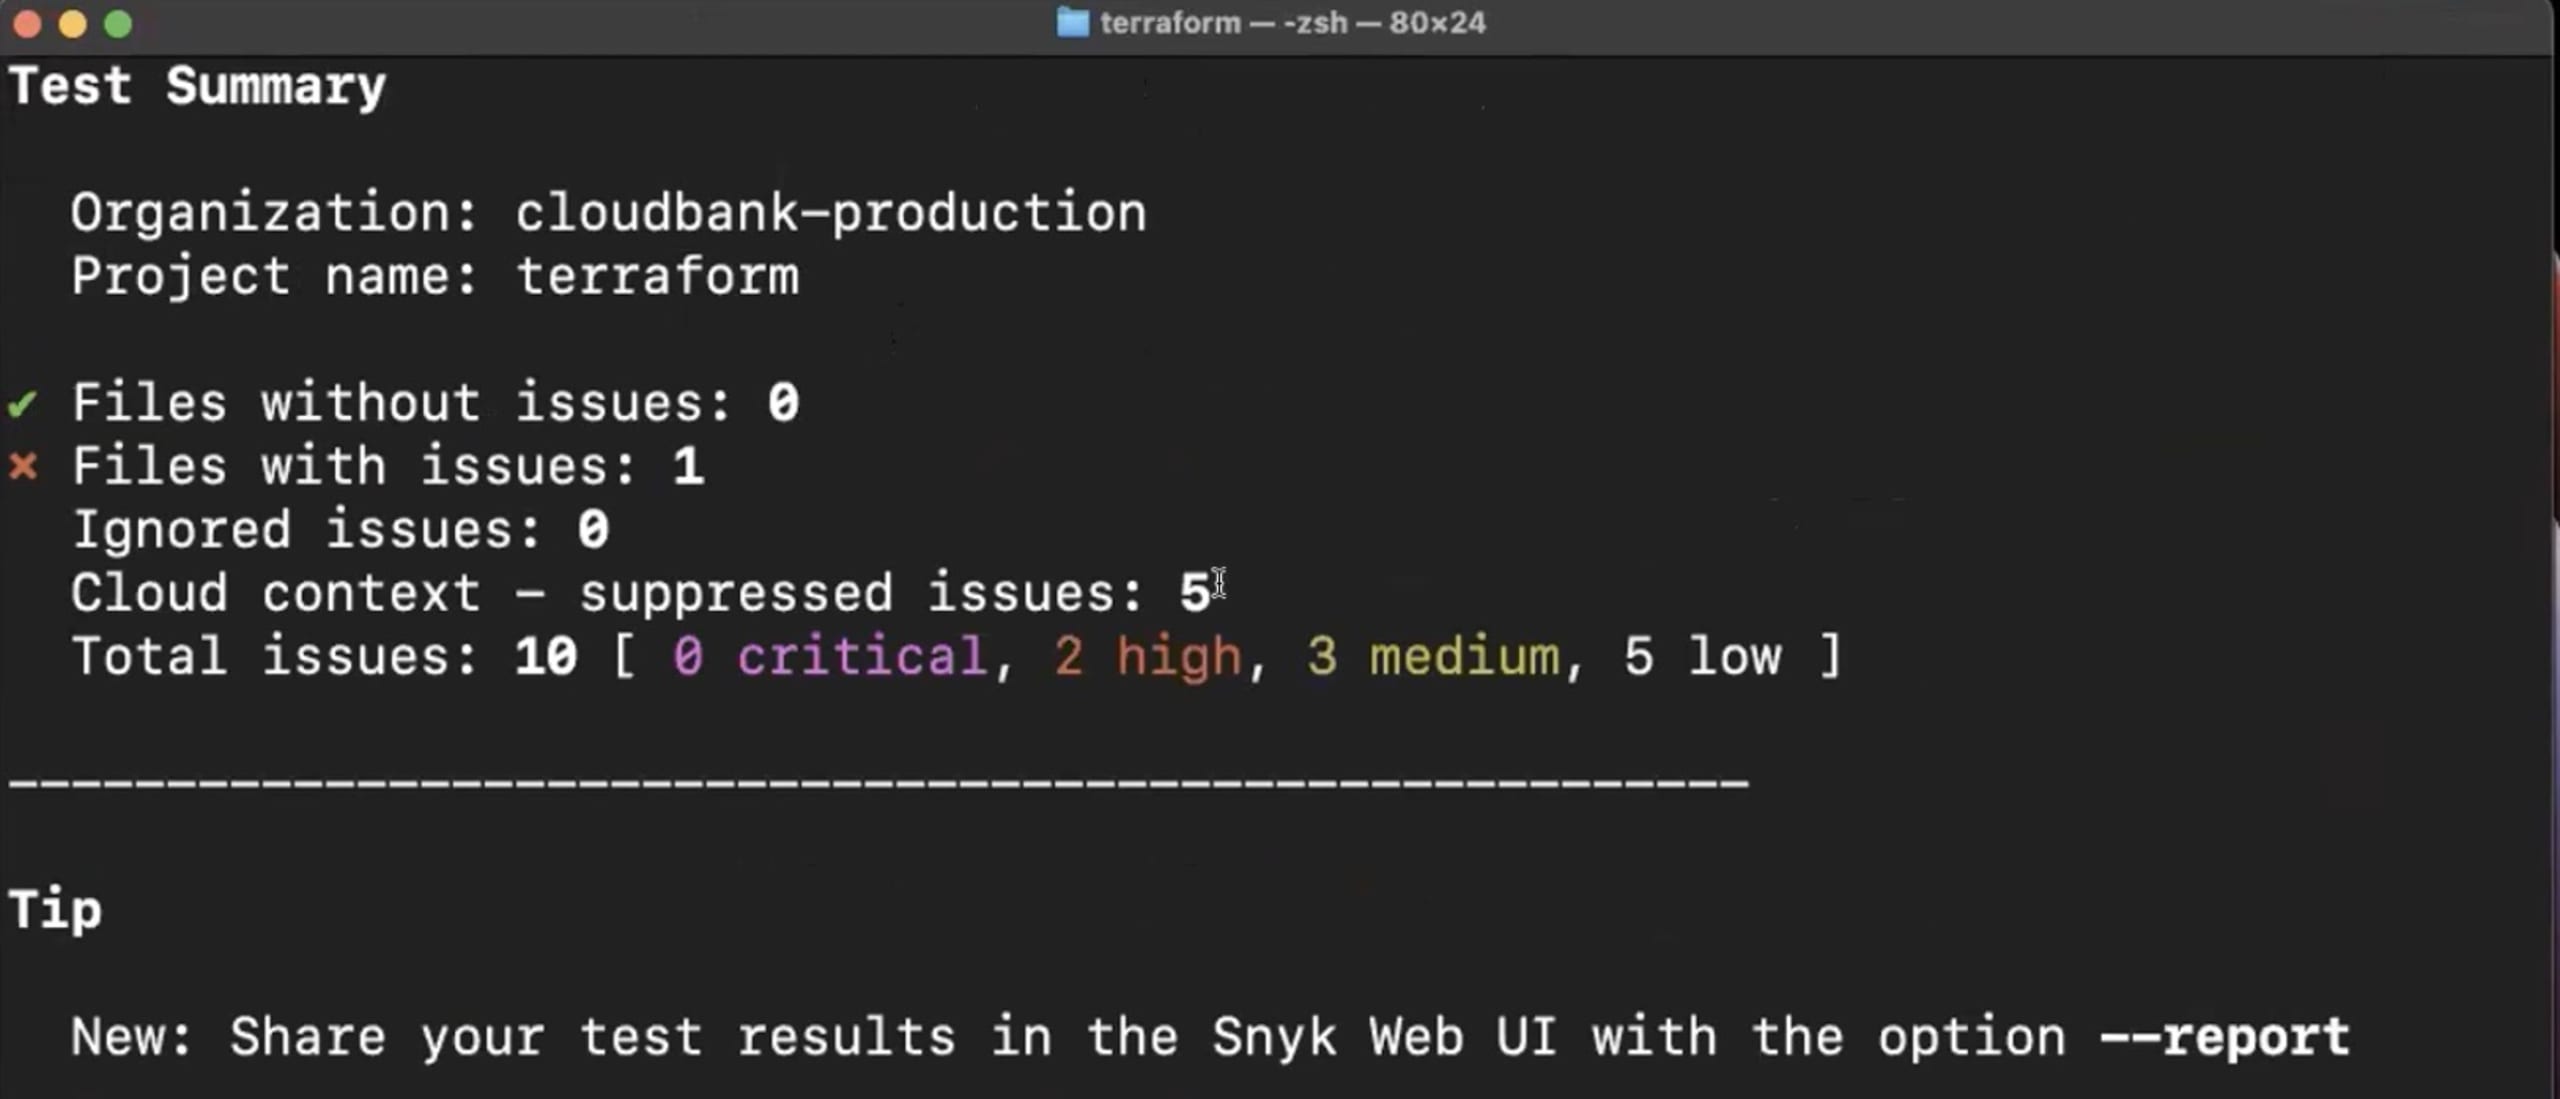
Al conectar la nube con el código, el motor de políticas unificado de Snyk reconoce y suprime automáticamente las configuraciones incorrectas de IaC que ya están mitigadas por los ajustes de la cuenta en la nube. Por ejemplo, si se genera una alerta por un «bucket de S3 de acceso público», pero la cuenta de AWS en la que está implementado restringe el acceso público en su configuración, Snyk reconocerá ese contexto de nube y suprimirá automáticamente el problema de IaC para evitar un falso positivo.
De cara a 2023
Este ha sido un año extraordinario en el que seguimos haciendo realidad nuestra visión de una seguridad en la nube liderada por los desarrolladores. Además, recibimos mucho apoyo y comentarios positivos de clientes como Tealium y Global Giving. En el futuro, la plataforma Snyk combinará la visibilidad completa de las aplicaciones, la infraestructura y la nube en ejecución a lo largo de todo el SDLC. Así, los usuarios tendrán una sola plataforma para identificar las áreas de mayor riesgo en la nube, asociarlas con una vulnerabilidad y entregar la corrección en código al equipo de desarrollo adecuado para resolverla.
En la primera mitad de 2023, planeamos mejorar nuestras capacidades para vincular los problemas de la nube con los recursos de código que los generaron, habilitar correcciones de seguridad en la nube directamente en IaC y optimizar los informes de detección de desviaciones.
Seguiremos desarrollando vistas e informes sobre la postura de seguridad y cumplimiento para los equipos de seguridad, además de la capacidad de aplicar políticas de seguridad en todo el SDLC mediante reglas personalizadas.
En cuanto a la infraestructura como código, seguiremos fortaleciendo nuestro conjunto de reglas y las capacidades de filtrado del motor, con mayor compatibilidad con los flujos de trabajo de Terraform, nuevos formatos de IaC y problemas que tienen en cuenta el contexto de la nube. Así reduciremos los falsos positivos y centraremos el tiempo de desarrollo en las alertas críticas.
Gracias por tu interés en Snyk. ¡Esperamos que tengas un feliz Año Nuevo!


