Azure Repos enriquecido con capacidades de DevSecOps

Ariel Ornstein

1 de mayo de 2019
0 minutos de lecturaNos entusiasma compartir que, desde hoy, los desarrolladores pueden probar, corregir y monitorear sus proyectos de Azure Repos para detectar vulnerabilidades de código abierto.
Detección nativa de vulnerabilidades en Azure Repos
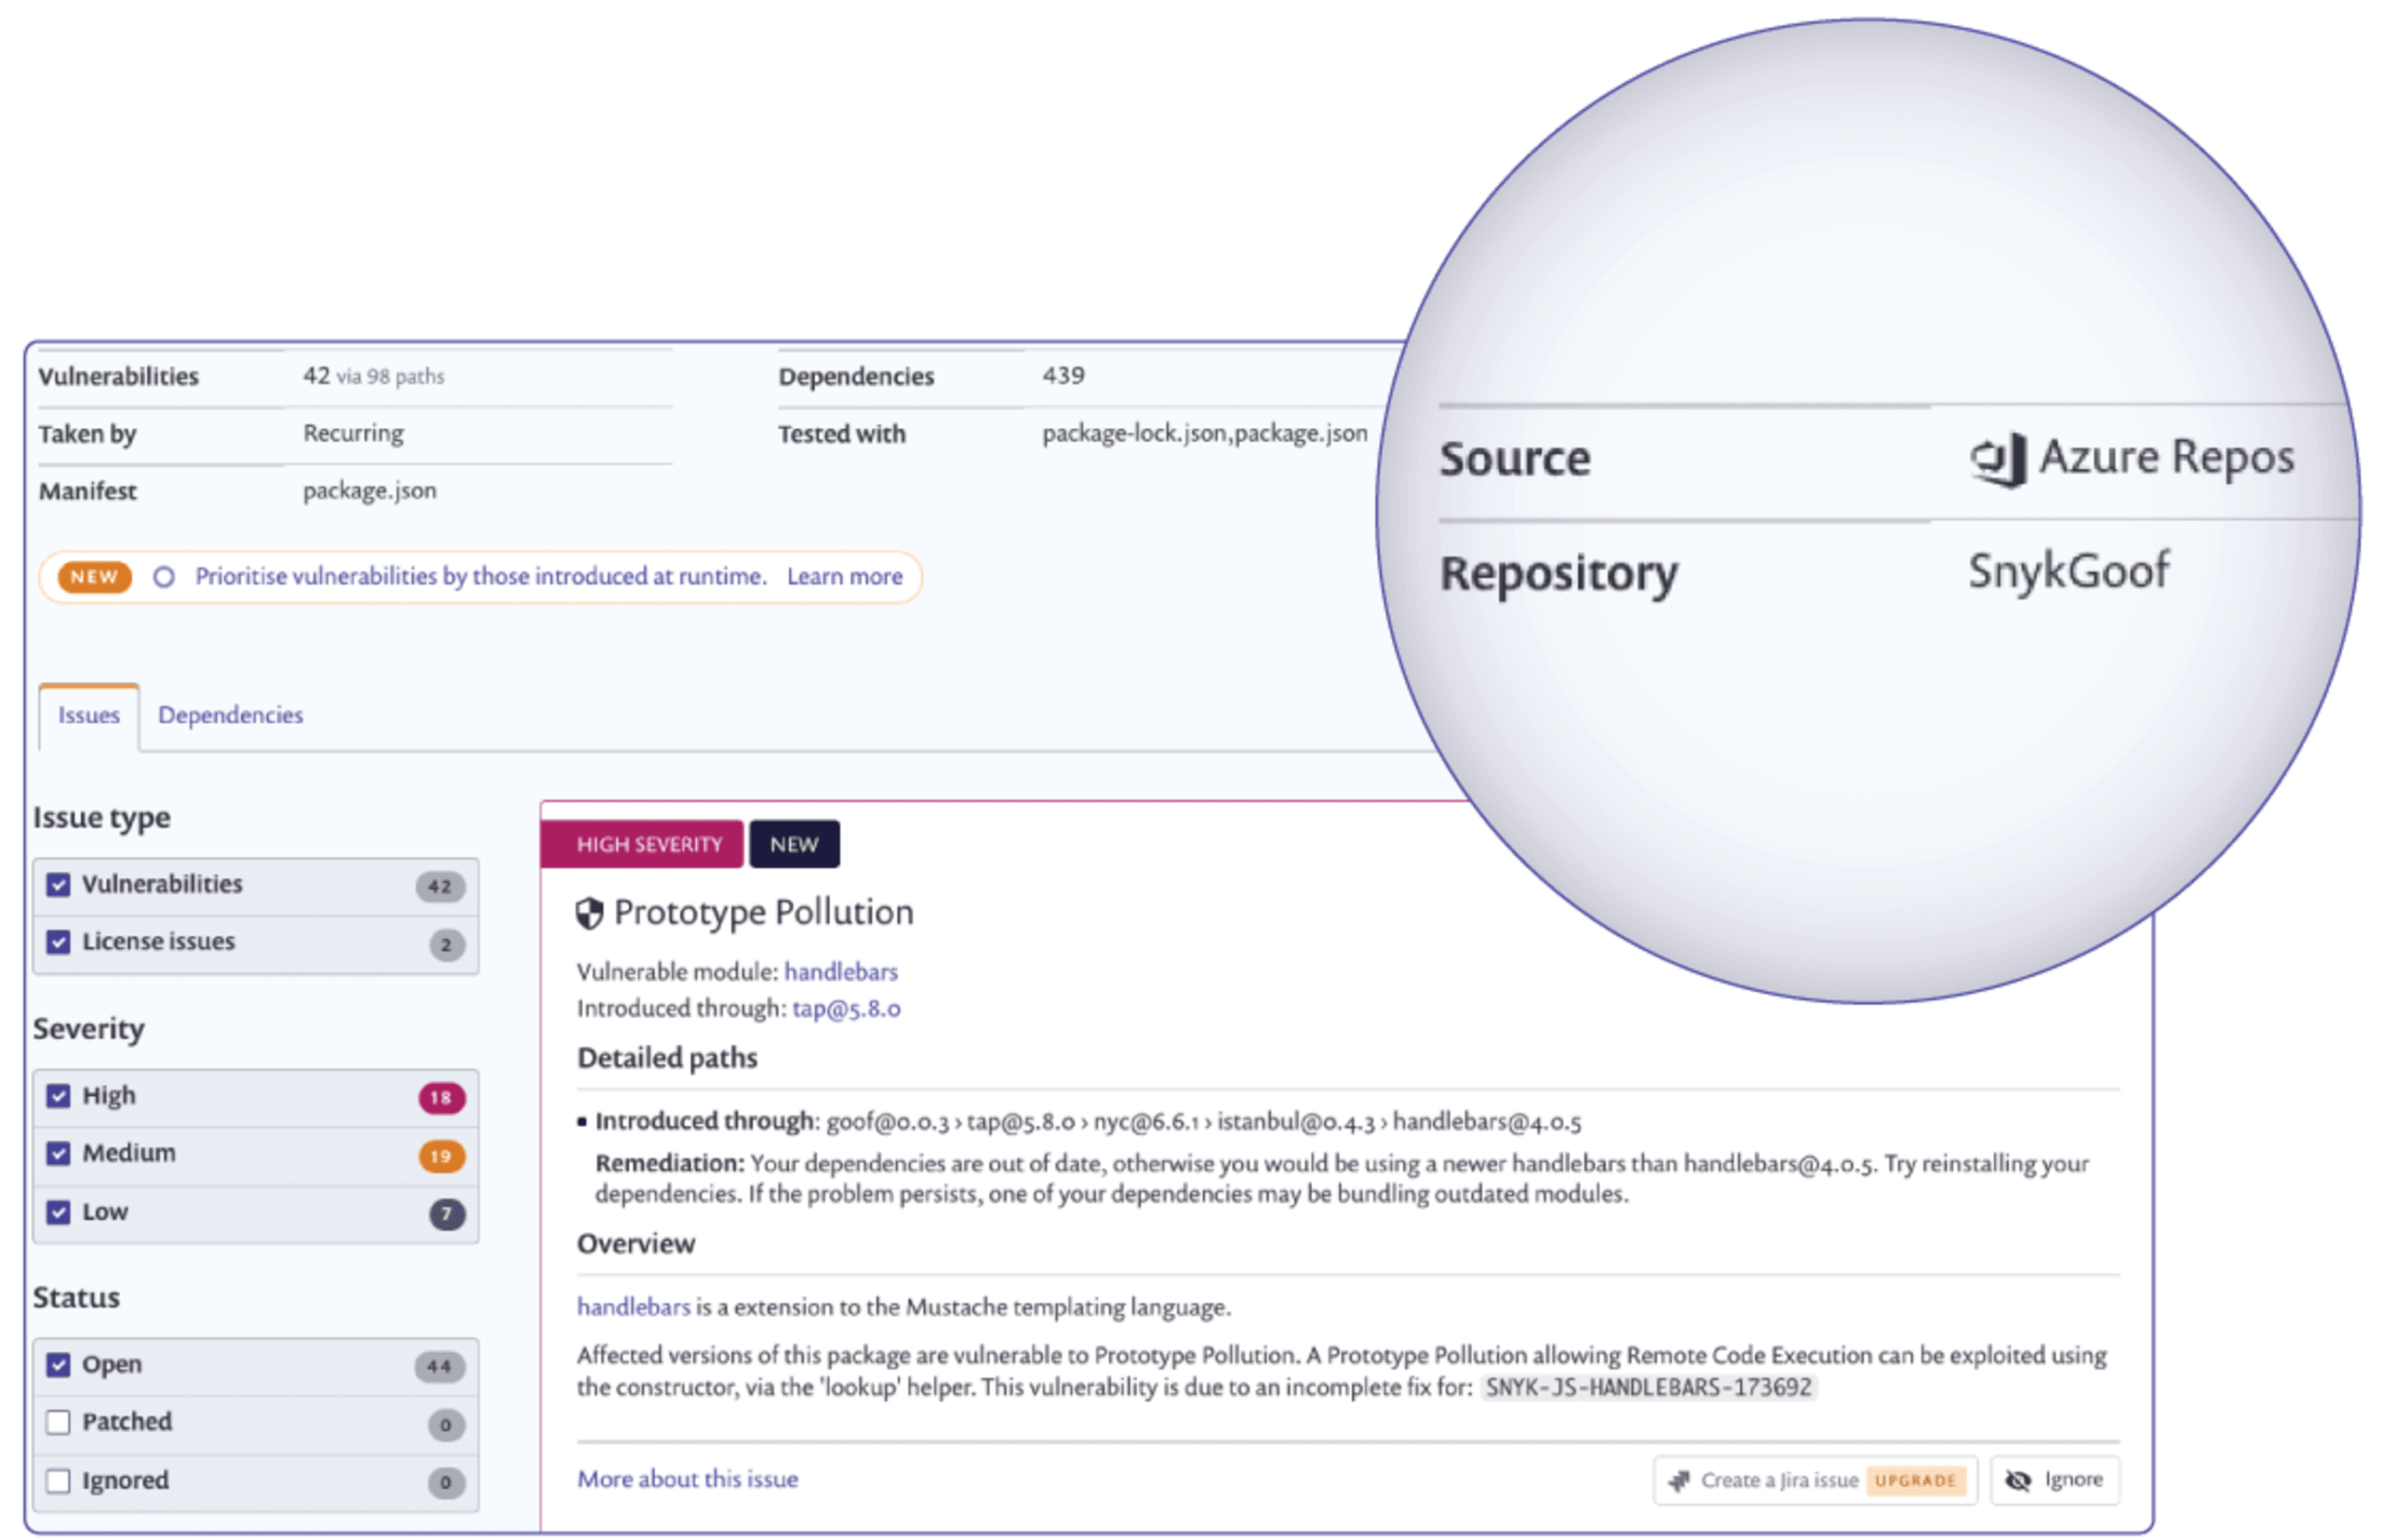
Snyk te ayuda a detectar vulnerabilidades existentes en tus proyectos mediante el análisis de tus repositorios de Azure Repos. Esto abarca todos los lenguajes que ya admiten las integraciones de Snyk con Git y Azure DevOps. Cada vulnerabilidad detectada aparece con contenido ampliado para facilitar su clasificación, incluida información como el contexto en el que se introdujo y la función vulnerable dentro del paquete.
La siguiente imagen muestra los resultados de las pruebas de vulnerabilidades de un proyecto de Node.js importado desde Azure Repos, dentro de nuestra aplicación:
Prevén y monitorea nuevas vulnerabilidades
Snyk ayuda a mantener seguro el código de los desarrolladores durante todo el ciclo de vida del desarrollo de software (SDLC). Después de enviar el código a Azure Repos, Snyk sigue monitoreando los proyectos importados a diario y notifica a los desarrolladores si se divulgan nuevas vulnerabilidades.
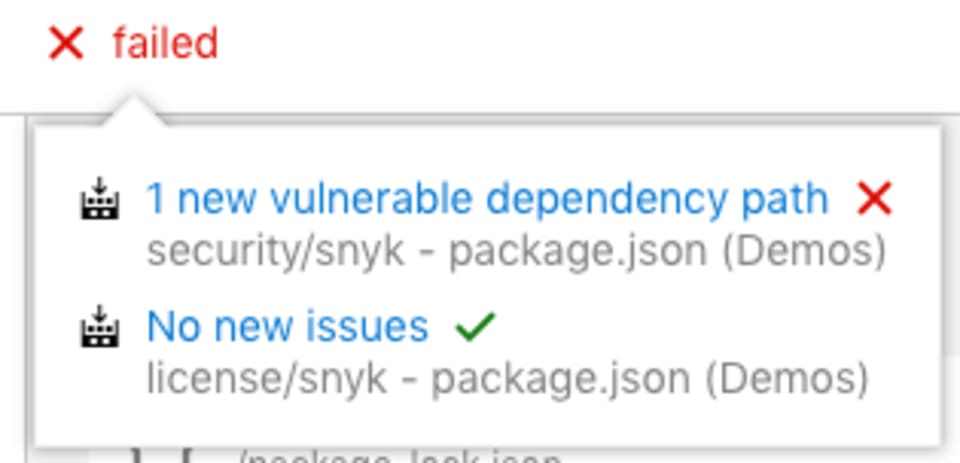
Snyk también se asegura de que los pull requests de los desarrolladores no introduzcan nuevas vulnerabilidades de código abierto. Antes de combinarse, cada nuevo pull request se analiza en Azure Repos para verificar que no introduzca nuevas vulnerabilidades. Se pueden definir políticas para configurar el nivel de gravedad de una vulnerabilidad que impide la combinación. La siguiente imagen muestra un PR rechazado (desde Azure Repos) debido a las nuevas vulnerabilidades que habría agregado:
La capacidad de acción y la automatización aceleran las correcciones
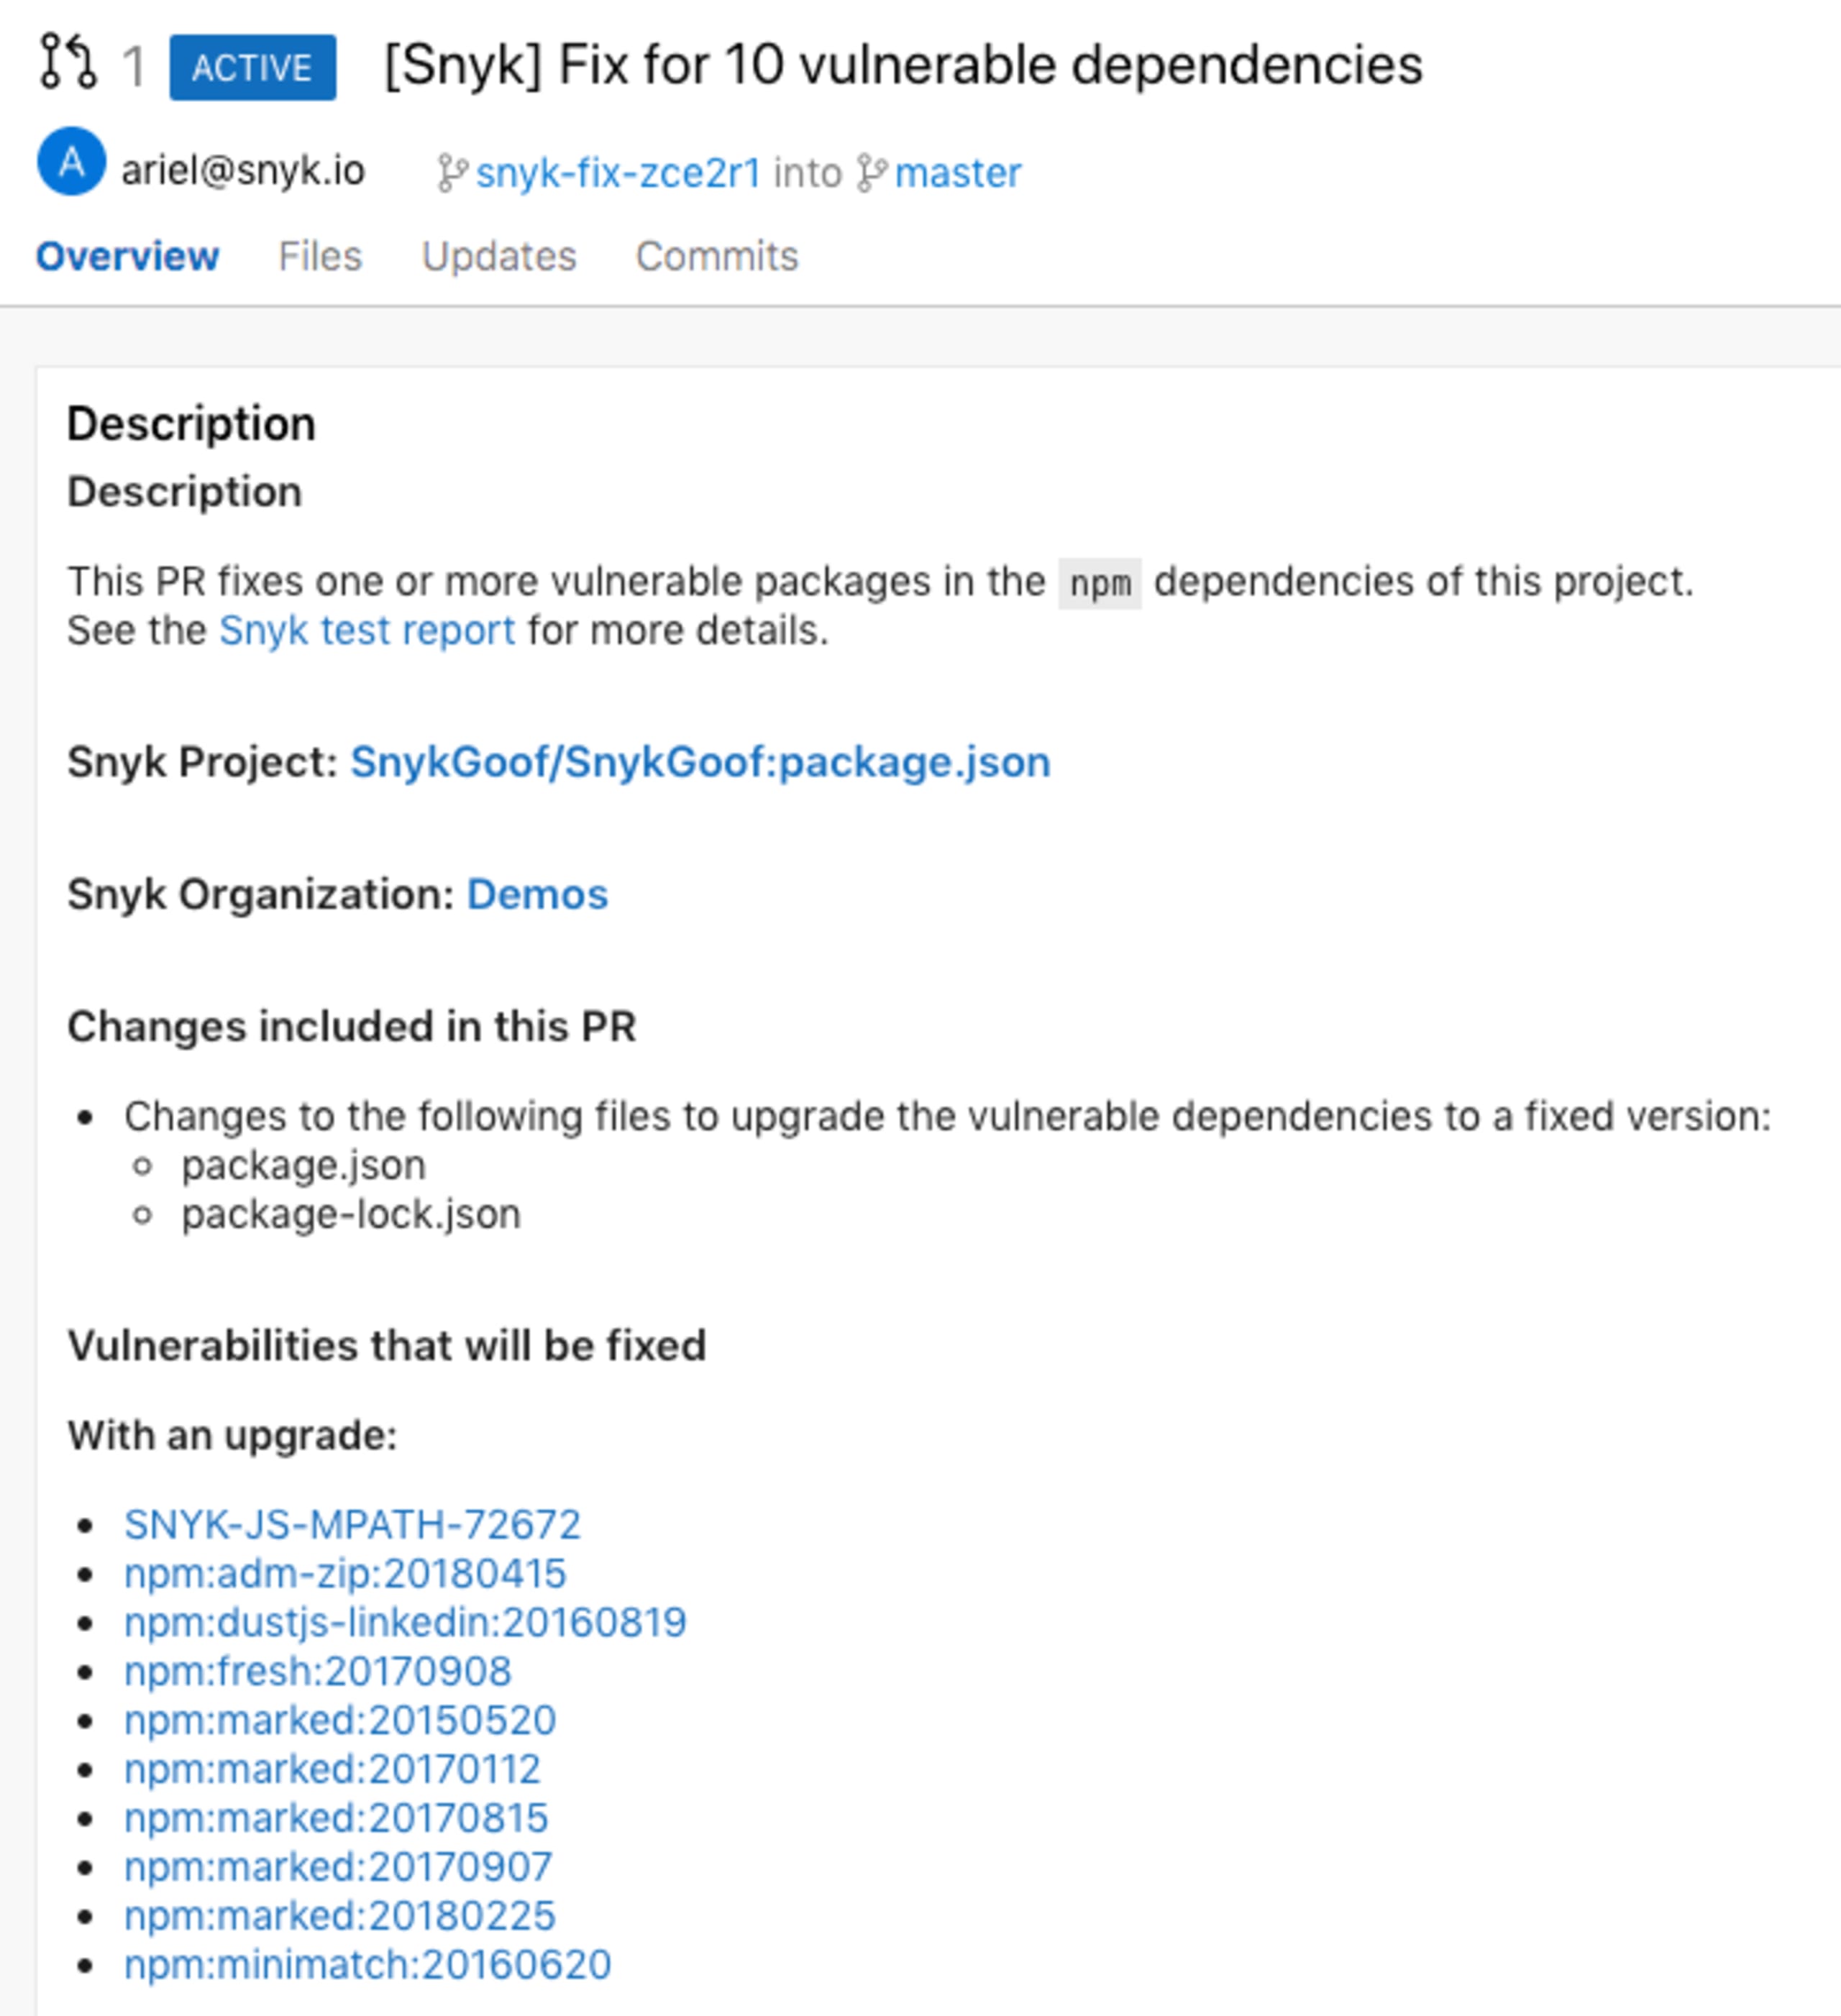
Detectar vulnerabilidades es solo el comienzo. Cuando se descubre una vulnerabilidad, Snyk calcula la corrección necesaria para las dependencias directas y transitivas, y completa automáticamente un pull request de corrección (PR) con las actualizaciones o los parches necesarios, todo desde el flujo de trabajo de Azure Repos.
La siguiente imagen muestra un PR de corrección creado por Snyk.
* La funcionalidad de Fix PR y las pruebas de nuevos PR están en una beta cerrada. Contáctanos si quieres habilitarla en tu cuenta.
Microsoft Azure y Snyk: desde la publicación del código hasta el entorno de ejecución
Esta integración es una importante incorporación a la suite de seguridad de aplicaciones y contenedores de Snyk para Microsoft Azure, que ofrece integraciones nativas en todo el SDLC, desde la publicación del código hasta el entorno de ejecución, e incluye compatibilidad con Azure Pipelines, Azure Container Registry y Azure Functions.
Cómo empezar
Agrega la nueva integración de Azure Repos desde nuestra página de integraciones o consulta más información en ladocumentación de integración de Azure Repos.
Snyk participará en el próximo evento Microsoft Build (del 6 al 8 de mayo en Seattle), donde presentará su solución completa para el ecosistema de Azure. Visítanos en el stand #214. ¡Mantente seguro!
Empieza con los desafíos de Capture the Flag
Aprende a resolver desafíos de captura la bandera con nuestro taller virtual introductorio a pedido.


