Corrige configuraciones inseguras de Kubernetes desde el origen
8 de abril de 2020
0 minutos de lecturaHoy nos complace anunciar la disponibilidad pública de una nueva función de Snyk que te ayuda a encontrar y corregir problemas de seguridad en tus archivos de configuración de Kubernetes.
Desplazar la gestión de la configuración hacia la izquierda
Tradicionalmente, los desarrolladores solo se encargaban de escribir el código; otra persona era responsable de la calidad. Una persona más se encargaba de implementarlo y otro equipo, de mantenerlo en producción. Sin embargo, cada vez más responsabilidades pasan a los equipos de desarrollo, con especialistas que ofrecen asesoría y apoyo experto. Hemos visto cómo el empaquetado de software pasó de ser una especialidad de TI a una tarea de los desarrolladores, que ahora escriben archivos Dockerfile. También hemos visto el auge de DevOps, la idea de «tú lo creas, tú lo mantienes» y cómo los equipos de desarrollo se hacen cargo de los servicios en producción. Ahora también vemos cómo la configuración se convierte cada vez más en un problema del ámbito de los desarrolladores, con el auge de la infraestructura como código y herramientas como Terraform, Kubernetes y AWS Cloud Formation.
Guy Podjarny, uno de los fundadores de Snyk, escribió recientemente sobre el alcance cada vez mayor de las aplicaciones. En Snyk, llevamos mucho tiempo pensando en lo que estos cambios implican para la seguridad y en cómo ayudar a los desarrolladores a asumir estas nuevas responsabilidades.
Administra todas las vulnerabilidades de tus aplicaciones en un solo lugar
El alcance cada vez mayor de las aplicaciones significa que más tipos de problemas de seguridad pasan a ser responsabilidad de los desarrolladores. Snyk ya ayuda a los desarrolladores a encontrar dependencias vulnerables en aplicaciones de Java, Python, Go y otros lenguajes, además de en imágenes de contenedores Docker. Ahora queremos ayudarte a encontrar y corregir problemas de seguridad en tus archivos de configuración de Kubernetes. Esto es muy útil por sí solo, pero lo es aún más cuando se combina con nuestras otras herramientas. Con Snyk, ahora puedes ver las vulnerabilidades en las bibliotecas de las que dependes y saber si la configuración que ejecuta tu aplicación en producción las deja expuestas a los atacantes.
Corrige el problema desde el origen
En esta primera versión de nuestras nuevas funciones de seguridad para configuraciones de Kubernetes, nos enfocamos en integrarlas directamente con el sistema de control de código fuente que elijas. El lanzamiento inicial incluye compatibilidad con GitHub, GitLab, BitBucket Cloud y Azure Repos. Para empezar, solo importa tus repositorios a Snyk y verás un nuevo tipo de proyecto para los archivos de configuración de Kubernetes:
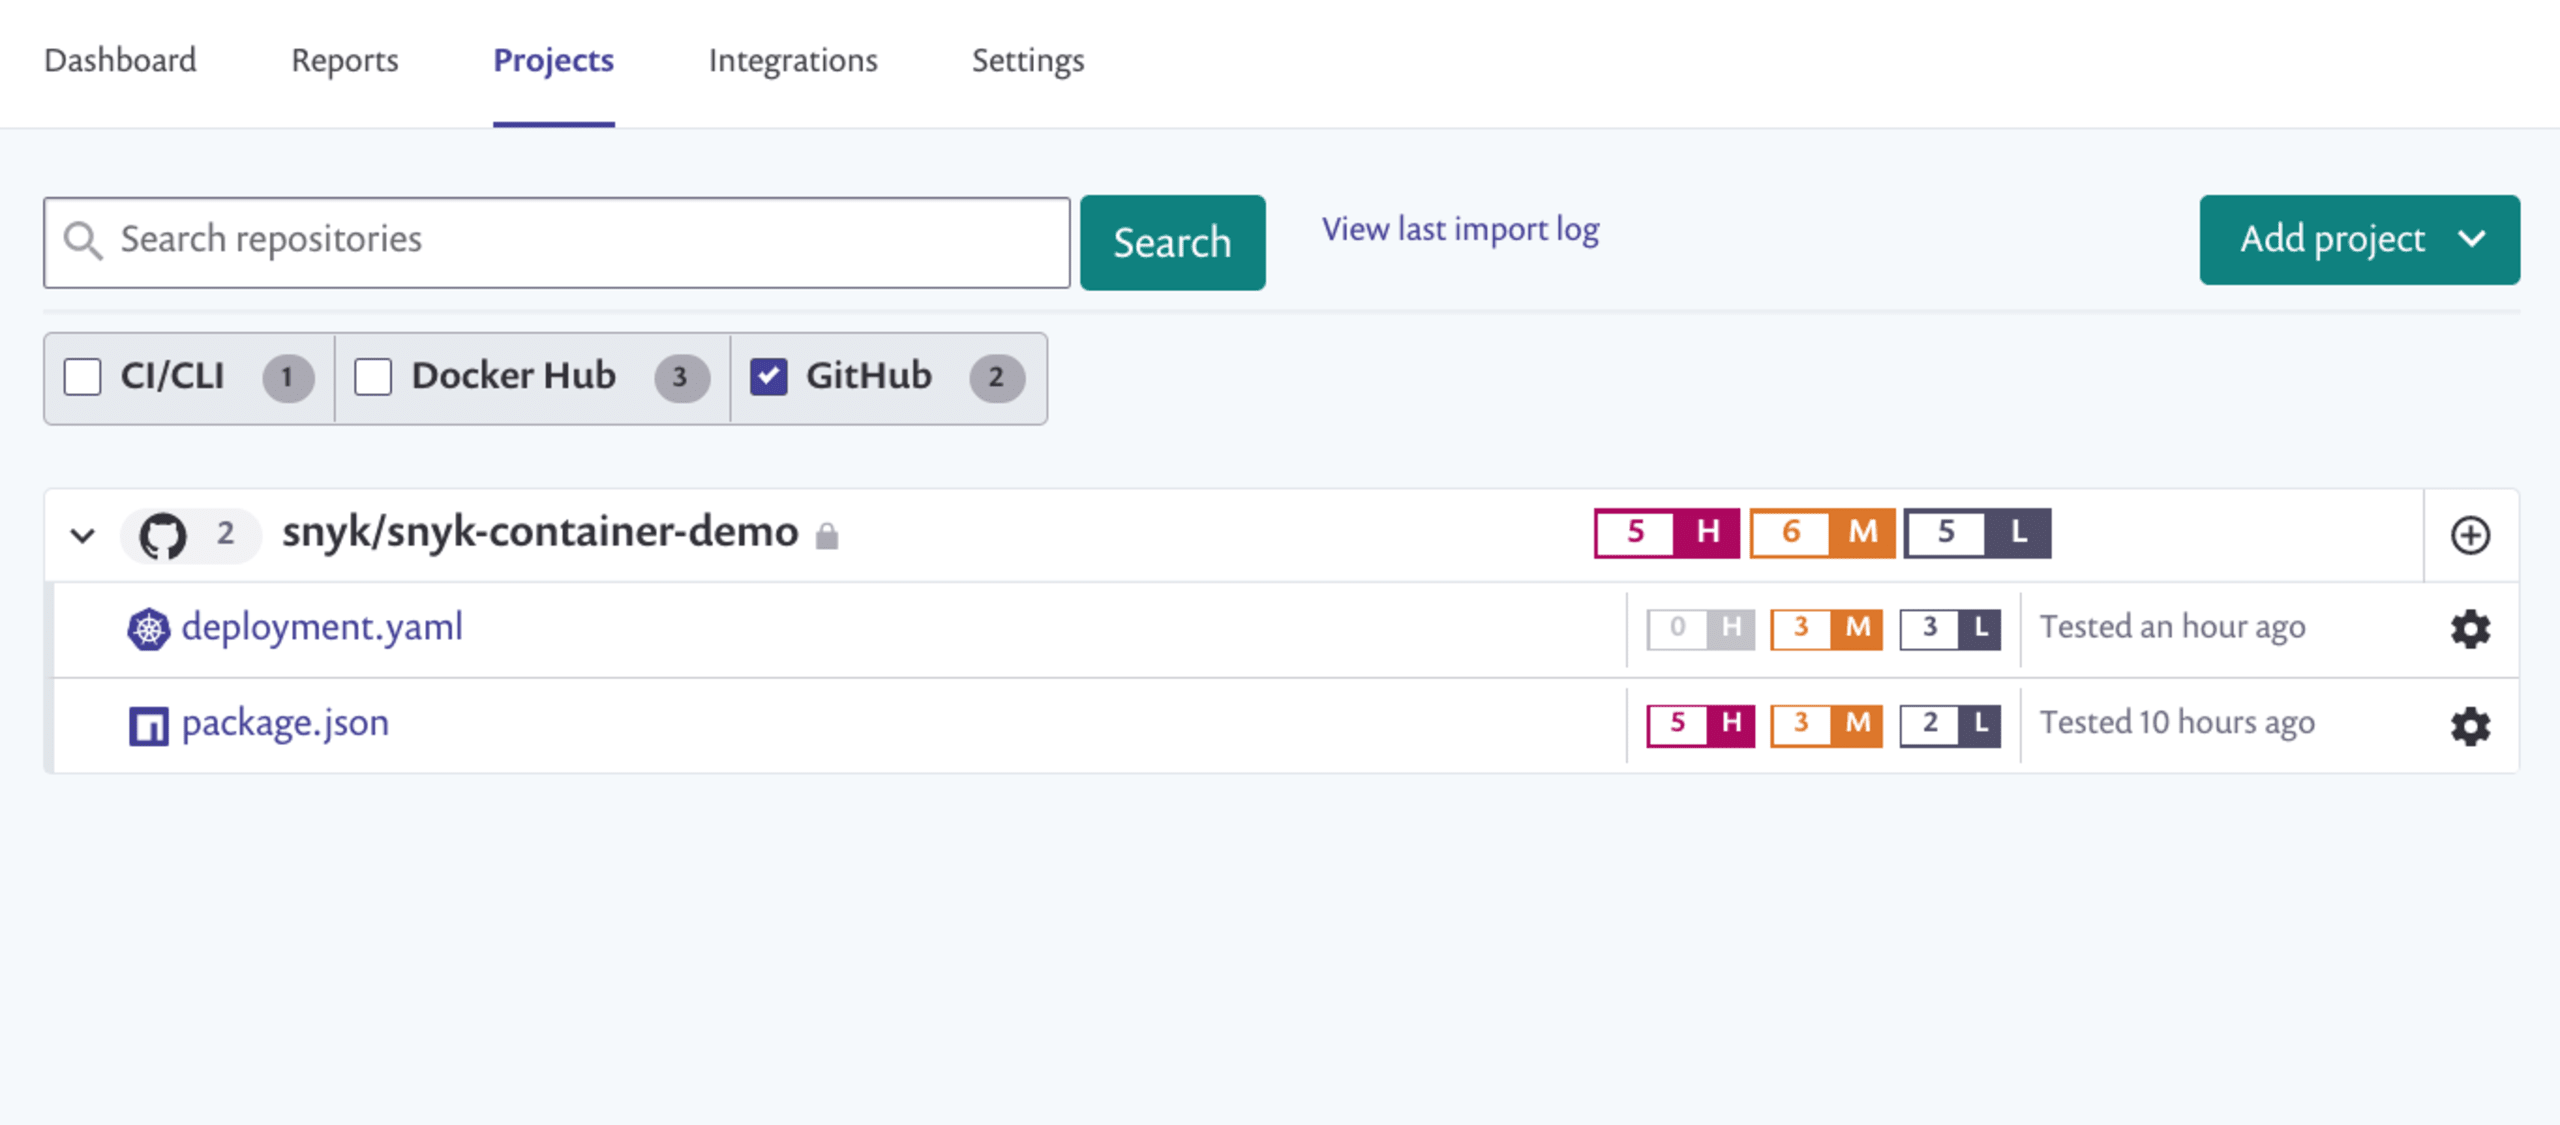
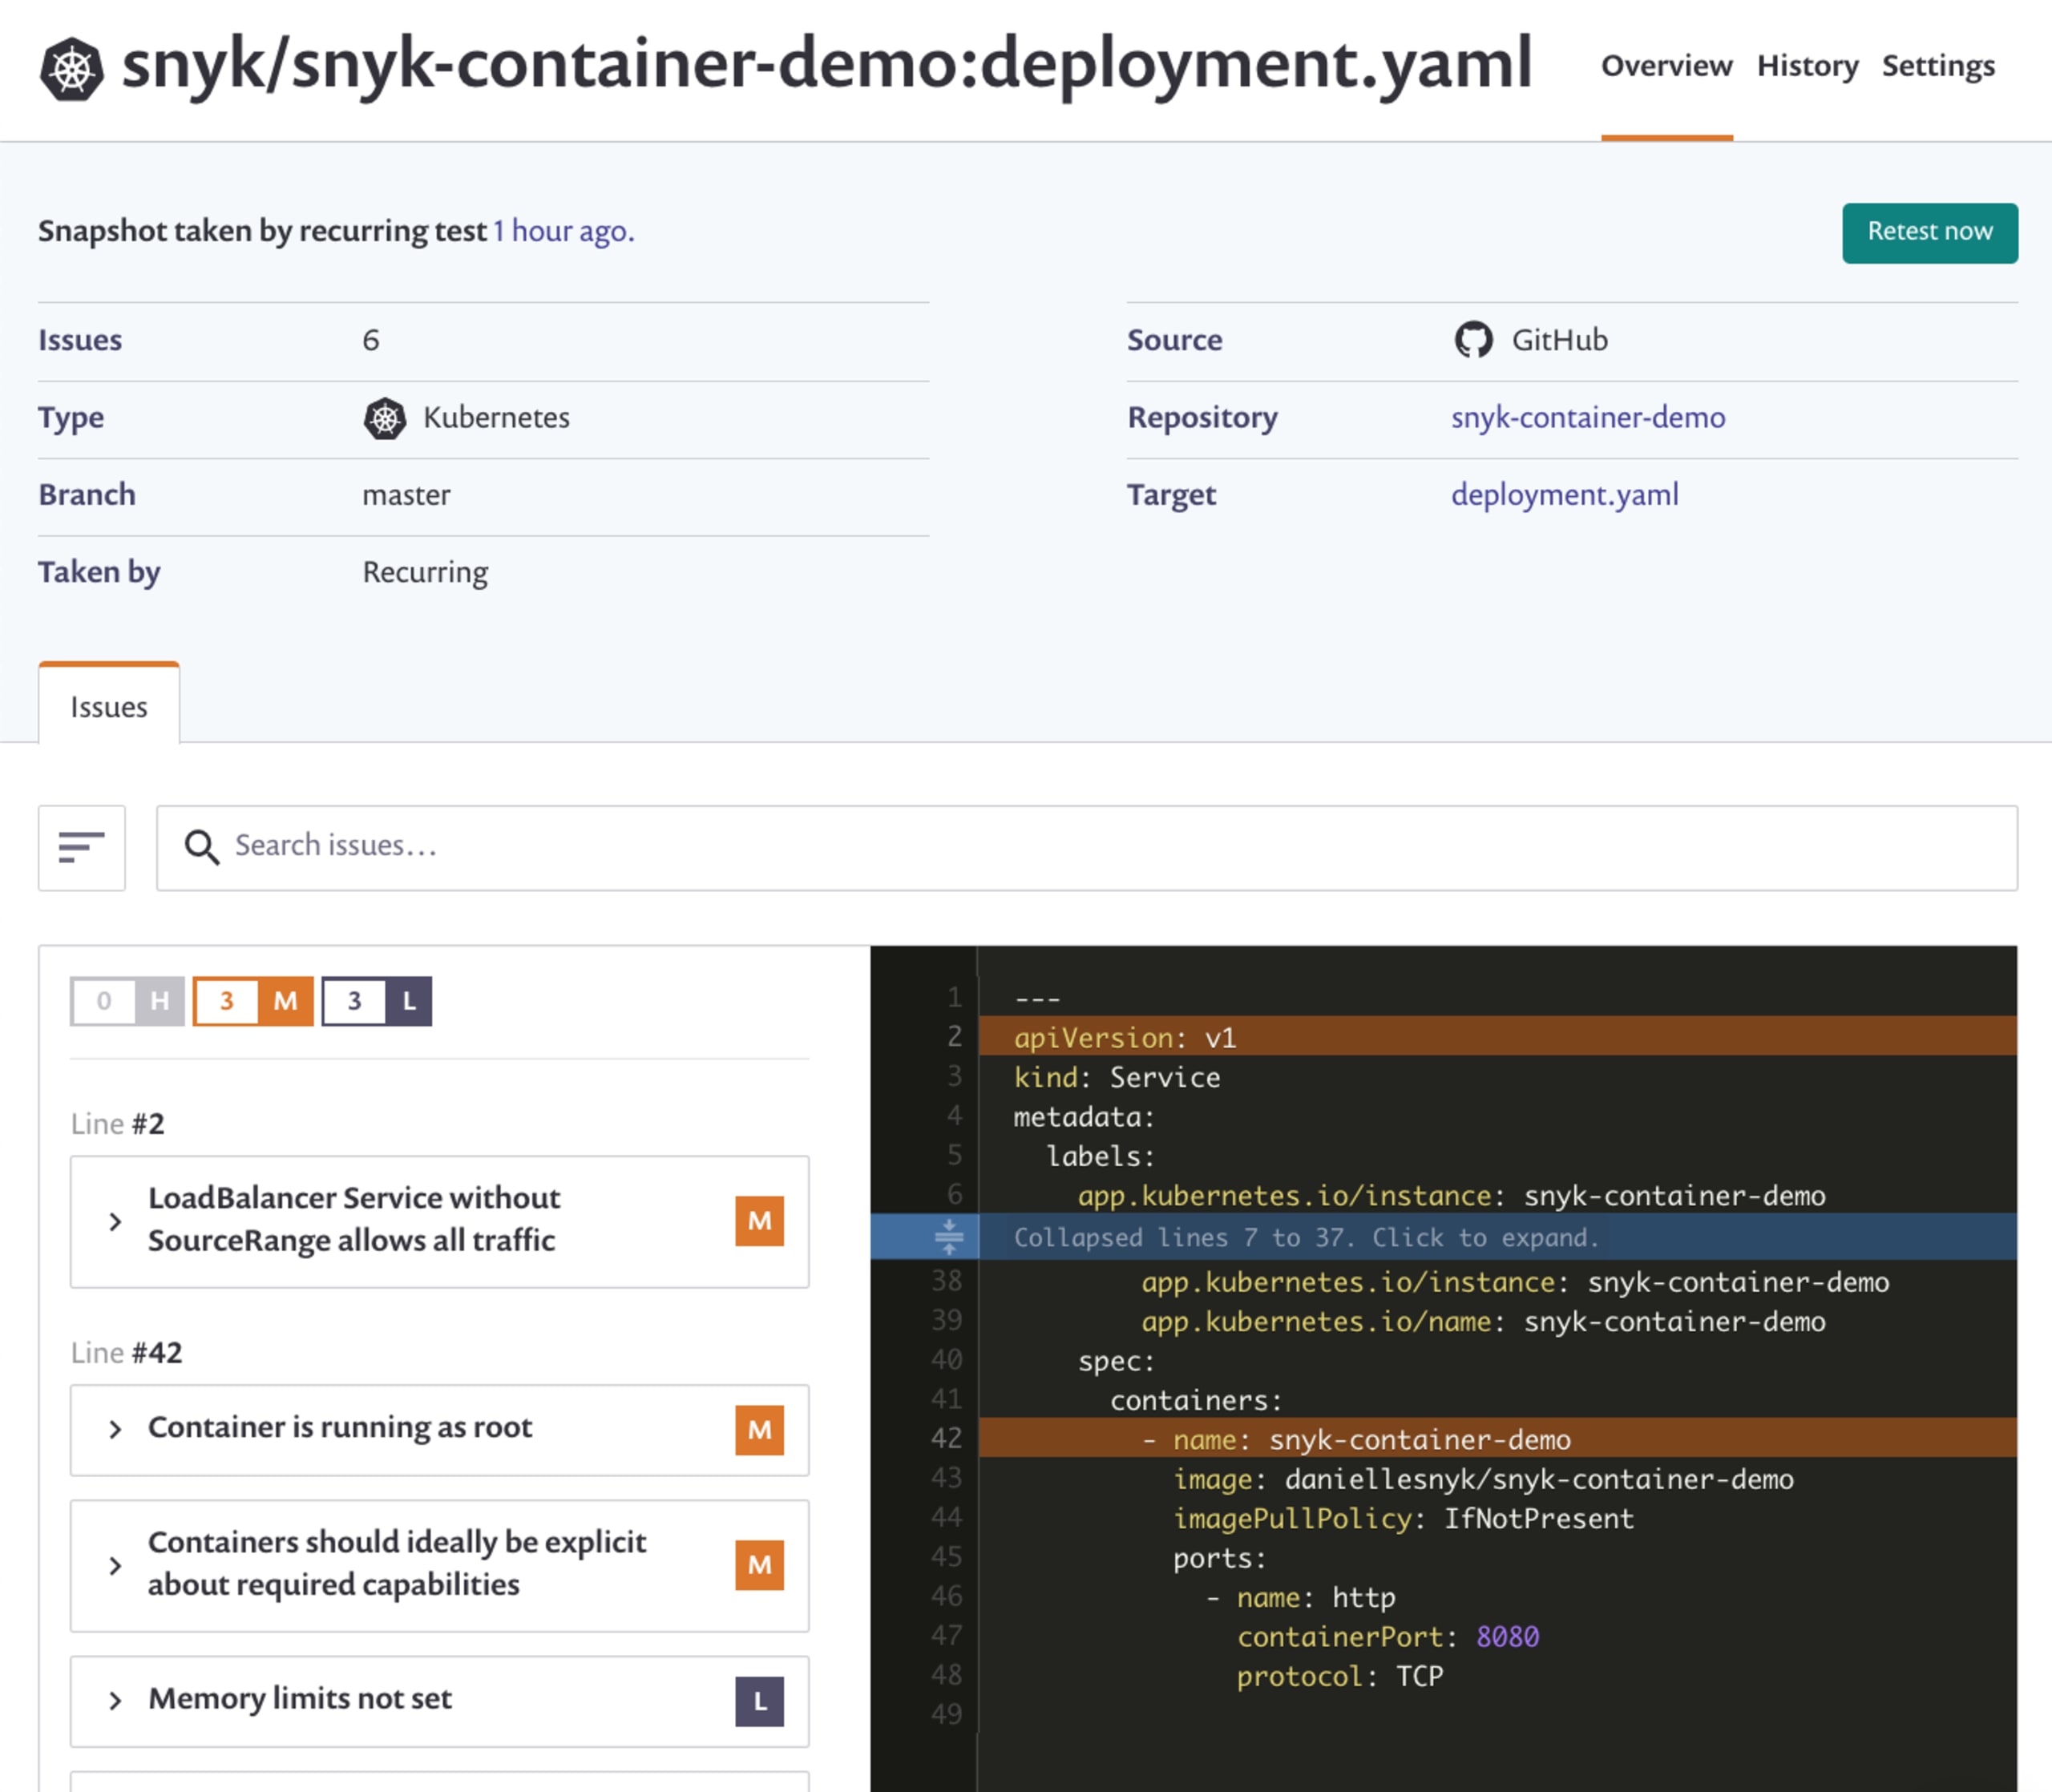
Al hacer clic en esos proyectos, se abre una nueva página que muestra todos los problemas que detectamos. ¿Tienes pods que se ejecutan como raíz? ¿O sin sistemas de archivos de solo lectura? ¿O con todas las capacidades del host Linux? Snyk detecta esos problemas y te ayuda a entenderlos en contexto.
No solo para expertos en Kubernetes
A medida que Kubernetes se vuelve más popular, cada vez más usuarios quieren usarlo sin tener que convertirse necesariamente en expertos en todos sus detalles. Gran parte de lo que destacamos en esta nueva función es bien conocido por la comunidad de colaboradores de Kubernetes, pero aun así es fácil cometer errores. Muchos usuarios nuevos ni siquiera conocen las distintas opciones de configuración que pueden hacer que sus aplicaciones de Kubernetes sean más seguras. Con esta función, queremos ayudar a más desarrolladores a adoptar Kubernetes de forma segura.
Prueba hoy la nueva funcionalidad
Esta función está disponible para todos los usuarios de Snyk, tanto con planes gratuitos como de pago. La estamos habilitando de forma gradual y planeamos que esté disponible en todas las cuentas en aproximadamente una semana. Si eres cliente de Snyk local, comunícate con tu equipo de cuenta para conversar sobre las opciones de soporte local.
Gracias a todos los usuarios de la versión beta que hasta ahora nos dieron comentarios valiosos sobre estas funciones. Pronto habrá muchas mejoras. Consulta la documentación para ver las instrucciones de configuración y empezar, y cuéntanos qué te parece.
Comienza con Capture the Flag
Aprende a resolver desafíos de Capture the Flag con nuestro taller virtual 101 a pedido.


