Actualizaciones de seguridad en la nube que debes conocer de re:Invent 2022
Shilpi Bhattacharjee
21 de diciembre de 2022
0 minutos de lecturaDespués de una pausa de dos años (virtual en 2020 e híbrido en 2021), AWS re:Invent volvió este año de manera presencial y por todo lo alto. Asistieron más de 52,000 personas, más que las que reunimos en RSA (26,000) y Blackhat USA (21,000) juntas este año.
re:Invent tuvo más de 2,000 sesiones, con conferencias magistrales, sesiones de liderazgo, charlas con pizarrón, sesiones paralelas, talleres y otras actividades para entretener y educar a todos los asistentes (y ya cubrimos algunas en nuestro blog sobre las principales conclusiones de re:Invent 2022). La mayoría de las sesiones están disponibles en YouTube, excepto las charlas con pizarrón y los talleres. Así que el próximo año, si quieres aprovechar al máximo tu tiempo, asiste a las charlas con pizarrón y los talleres que te interesen y luego ponte al día con las demás sesiones en línea.
Y, en nuestra opinión (que también comparte Corey Quinn), ¡te recomendamos aprovechar al máximo la oportunidad de conocer gente! Es el momento perfecto para conectar y aprender, ya que esta conferencia reúne a desarrolladores, profesionales de seguridad, líderes, emprendedores y más, en torno a su interés compartido por todo lo relacionado con AWS.
Conferencias magistrales de re:Invent
A diferencia de otras conferencias, re:Invent no tiene solo una o dos conferencias magistrales. No: tiene seis. Así que, si eres de las personas que se escapan de las conferencias magistrales para tomar un café, vas a terminar con muchísima cafeína.
El evento comenzó el lunes por la noche con la conferencia magistral de Peter DeSantis, vicepresidente sénior de AWS Utility Computing, quien habló sobre cómo AWS se niega a ceder en la lucha entre bajo costo, alto rendimiento y seguridad.
También hubo una conferencia magistral de Swami Sivasubramanian, vicepresidente de Datos y Machine Learning de AWS, quien habló sobre cómo AWS puede ayudar a las organizaciones a transformar sus datos en información valiosa y acciones para su negocio. Si te interesan los avances de AWS en el ámbito de los datos y el machine learning, definitivamente querrás escucharla.
Ruba Borna, vicepresidenta de Canales y Alianzas Globales de AWS, dio una conferencia magistral en la que explicó cómo los socios de AWS están en una posición única para acelerar las transformaciones de negocio de sus clientes.
Sin embargo, si te interesa el área de seguridad de AWS, las dos conferencias magistrales que más te interesarán son las de Adam Selipsky, CEO de AWS, y el Dr. Werner Vogels, vicepresidente y CTO de Amazon.com.
En resumen: la conferencia magistral del CEO
En su conferencia magistral, Adam Selipsky habló mucho sobre sostenibilidad, la nube como vía para reducir costos, cómo los datos están ahora en el centro de todo y, por supuesto, la seguridad. Adam compartió que AWS se comprometió a alimentar sus operaciones con energía 100 % renovable para 2025 y que actualmente ya alcanza el 85 %. También busca liderar la eficiencia hídrica entre los proveedores de nube y lograr un balance hídrico positivo para 2030.
Adam reconoció que vivimos tiempos inciertos y dijo: «Si estás pensando en recortar gastos, la nube es el mejor lugar para hacerlo». Como ejemplo, mencionó Airbnb, que logró reducir sus gastos en la nube en $63.5 millones en tiempos difíciles. Adam explicó que la nube nos permite innovar más rápido, con mayor eficiencia y menor gasto, porque necesitamos innovar incluso en tiempos inciertos.
En su conferencia magistral también se habló mucho de los datos. En particular, hay una gran cantidad de datos y sigue creciendo, por lo que la seguridad en la nube se centra cada vez más en proteger este volumen creciente de datos.
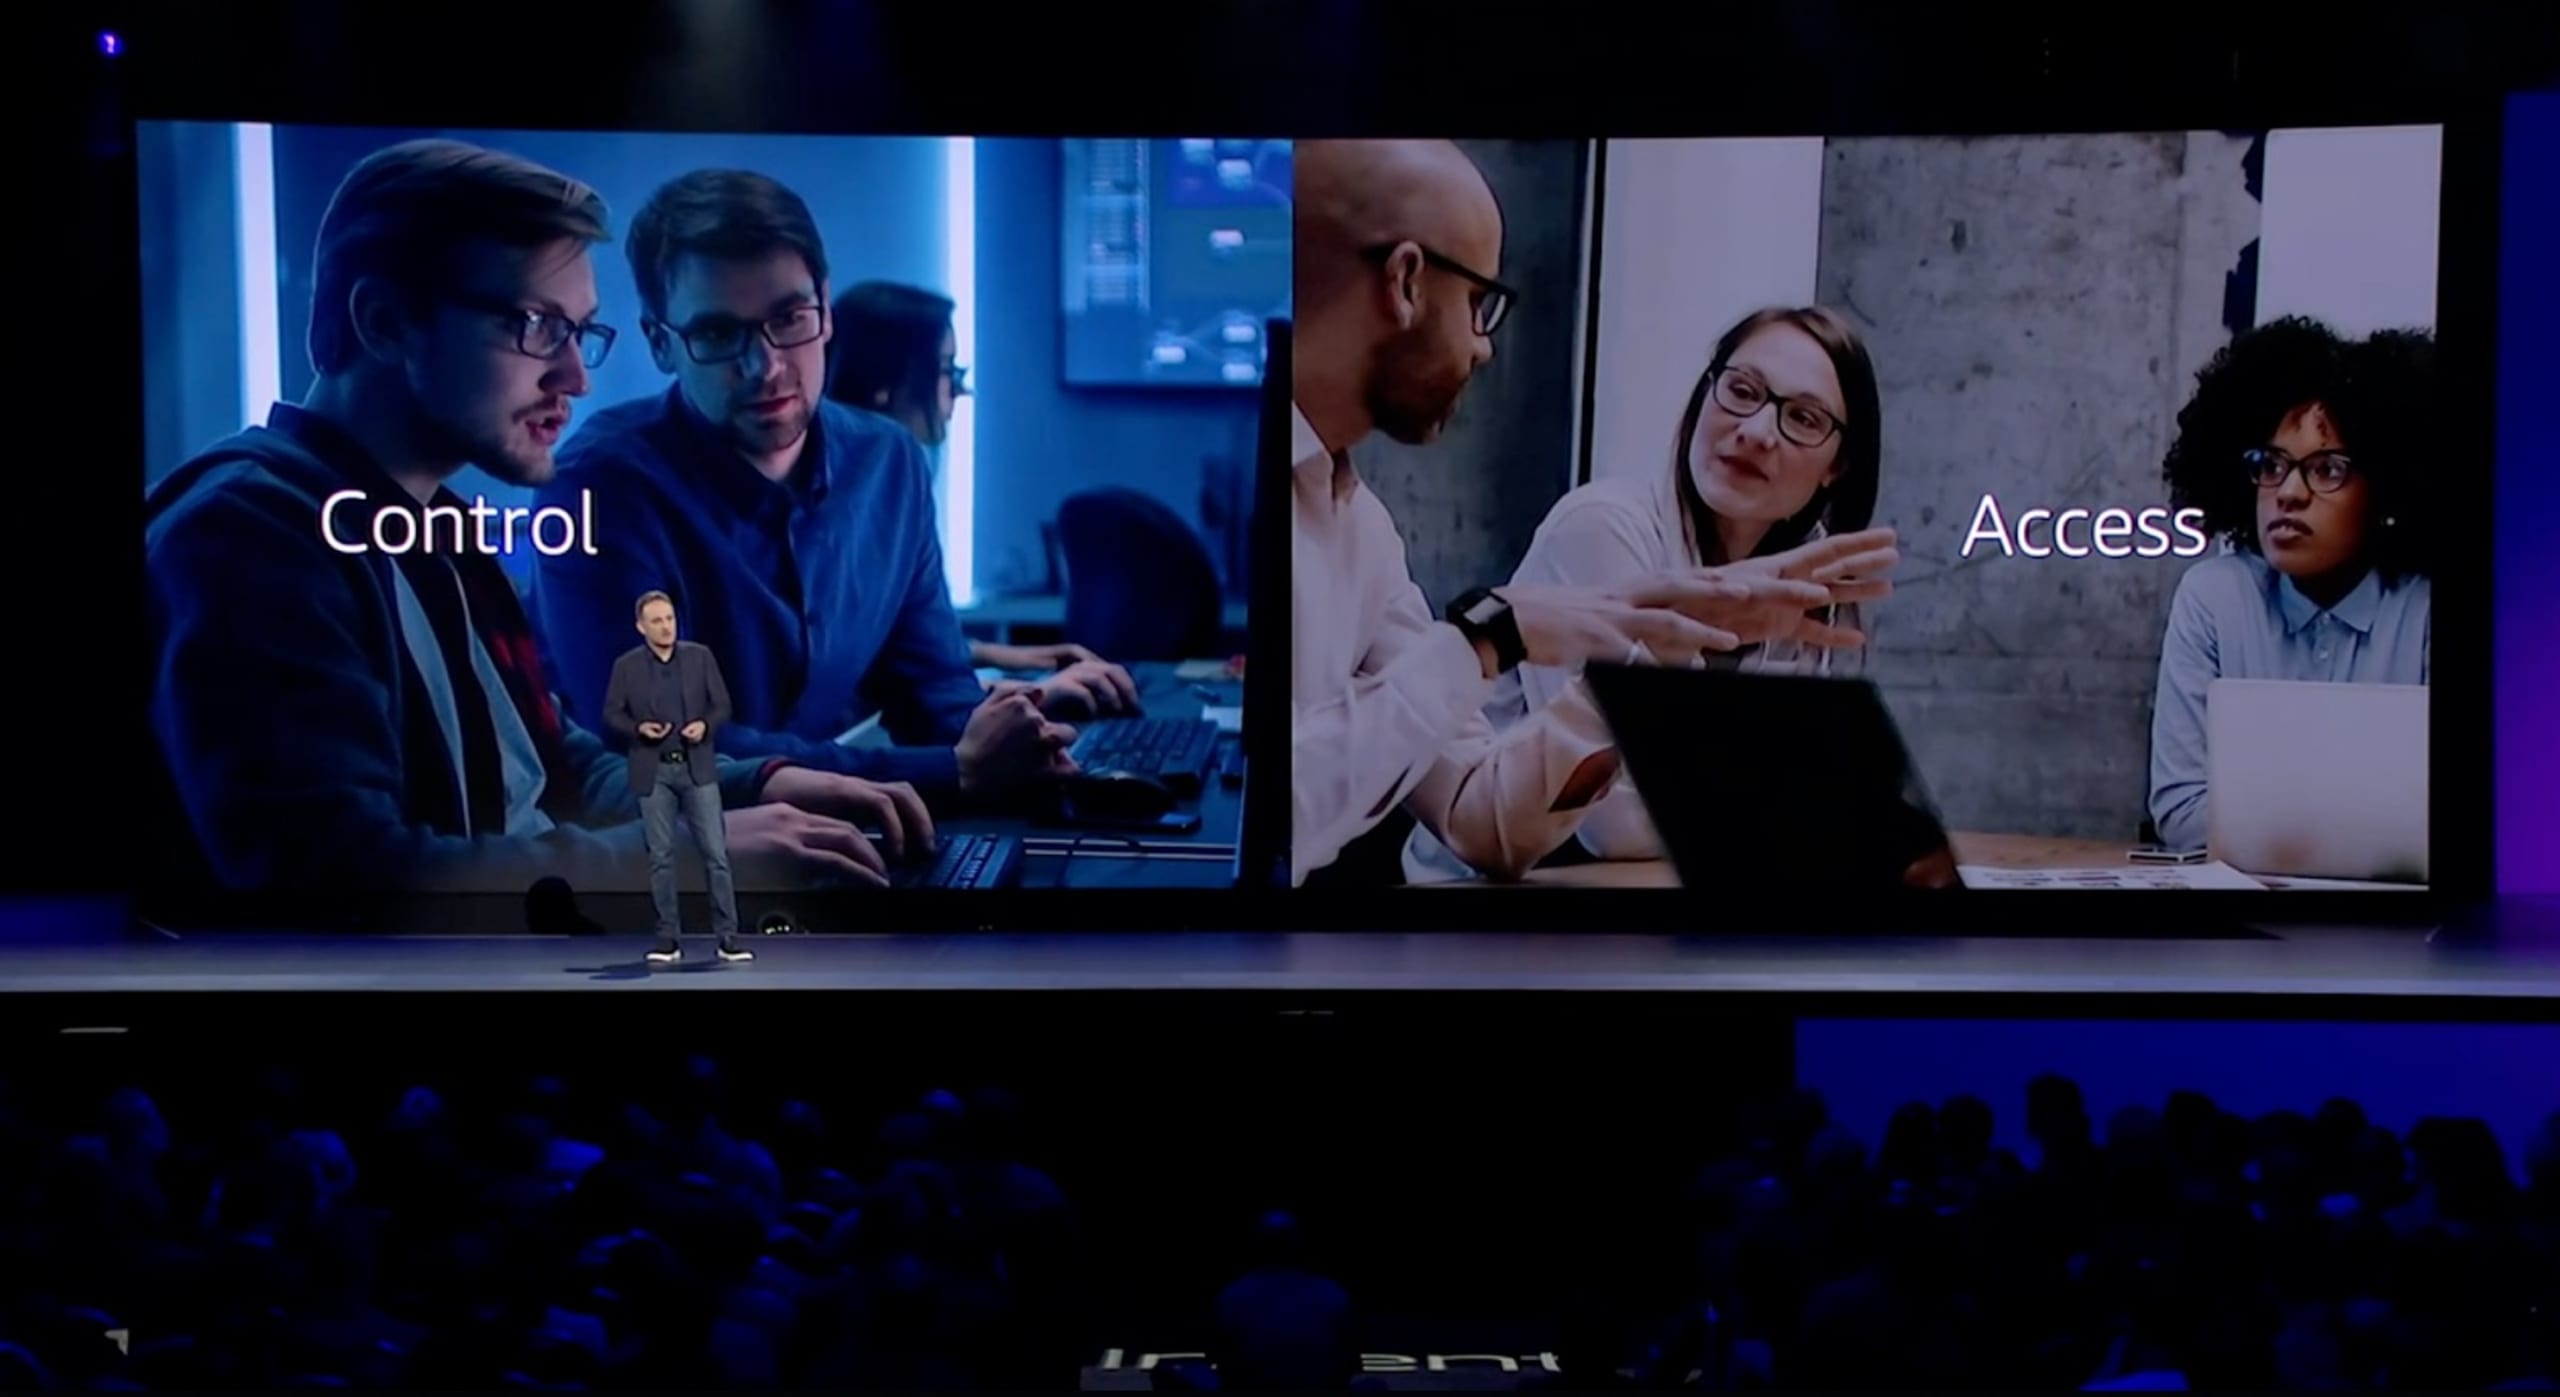
Adam describió la seguridad como encontrar el equilibrio adecuado entre el control y el acceso y comentó que ha sido la principal prioridad de AWS desde sus inicios. También dijo que la seguridad debería darnos la confianza para explorar.En la conferencia magistral, afirmó que AWS es reconocido como un entorno altamente seguro. Una prueba de ello es Options Clearing Corp (OCC), que funciona como cámara de compensación central para todas las opciones sobre acciones que cotizan en EE. UU. OCC trasladará sus cargas de trabajo principales a la nube y las ejecutará en AWS. Adam calificó esto como una decisión tecnológica que se toma una vez por generación.
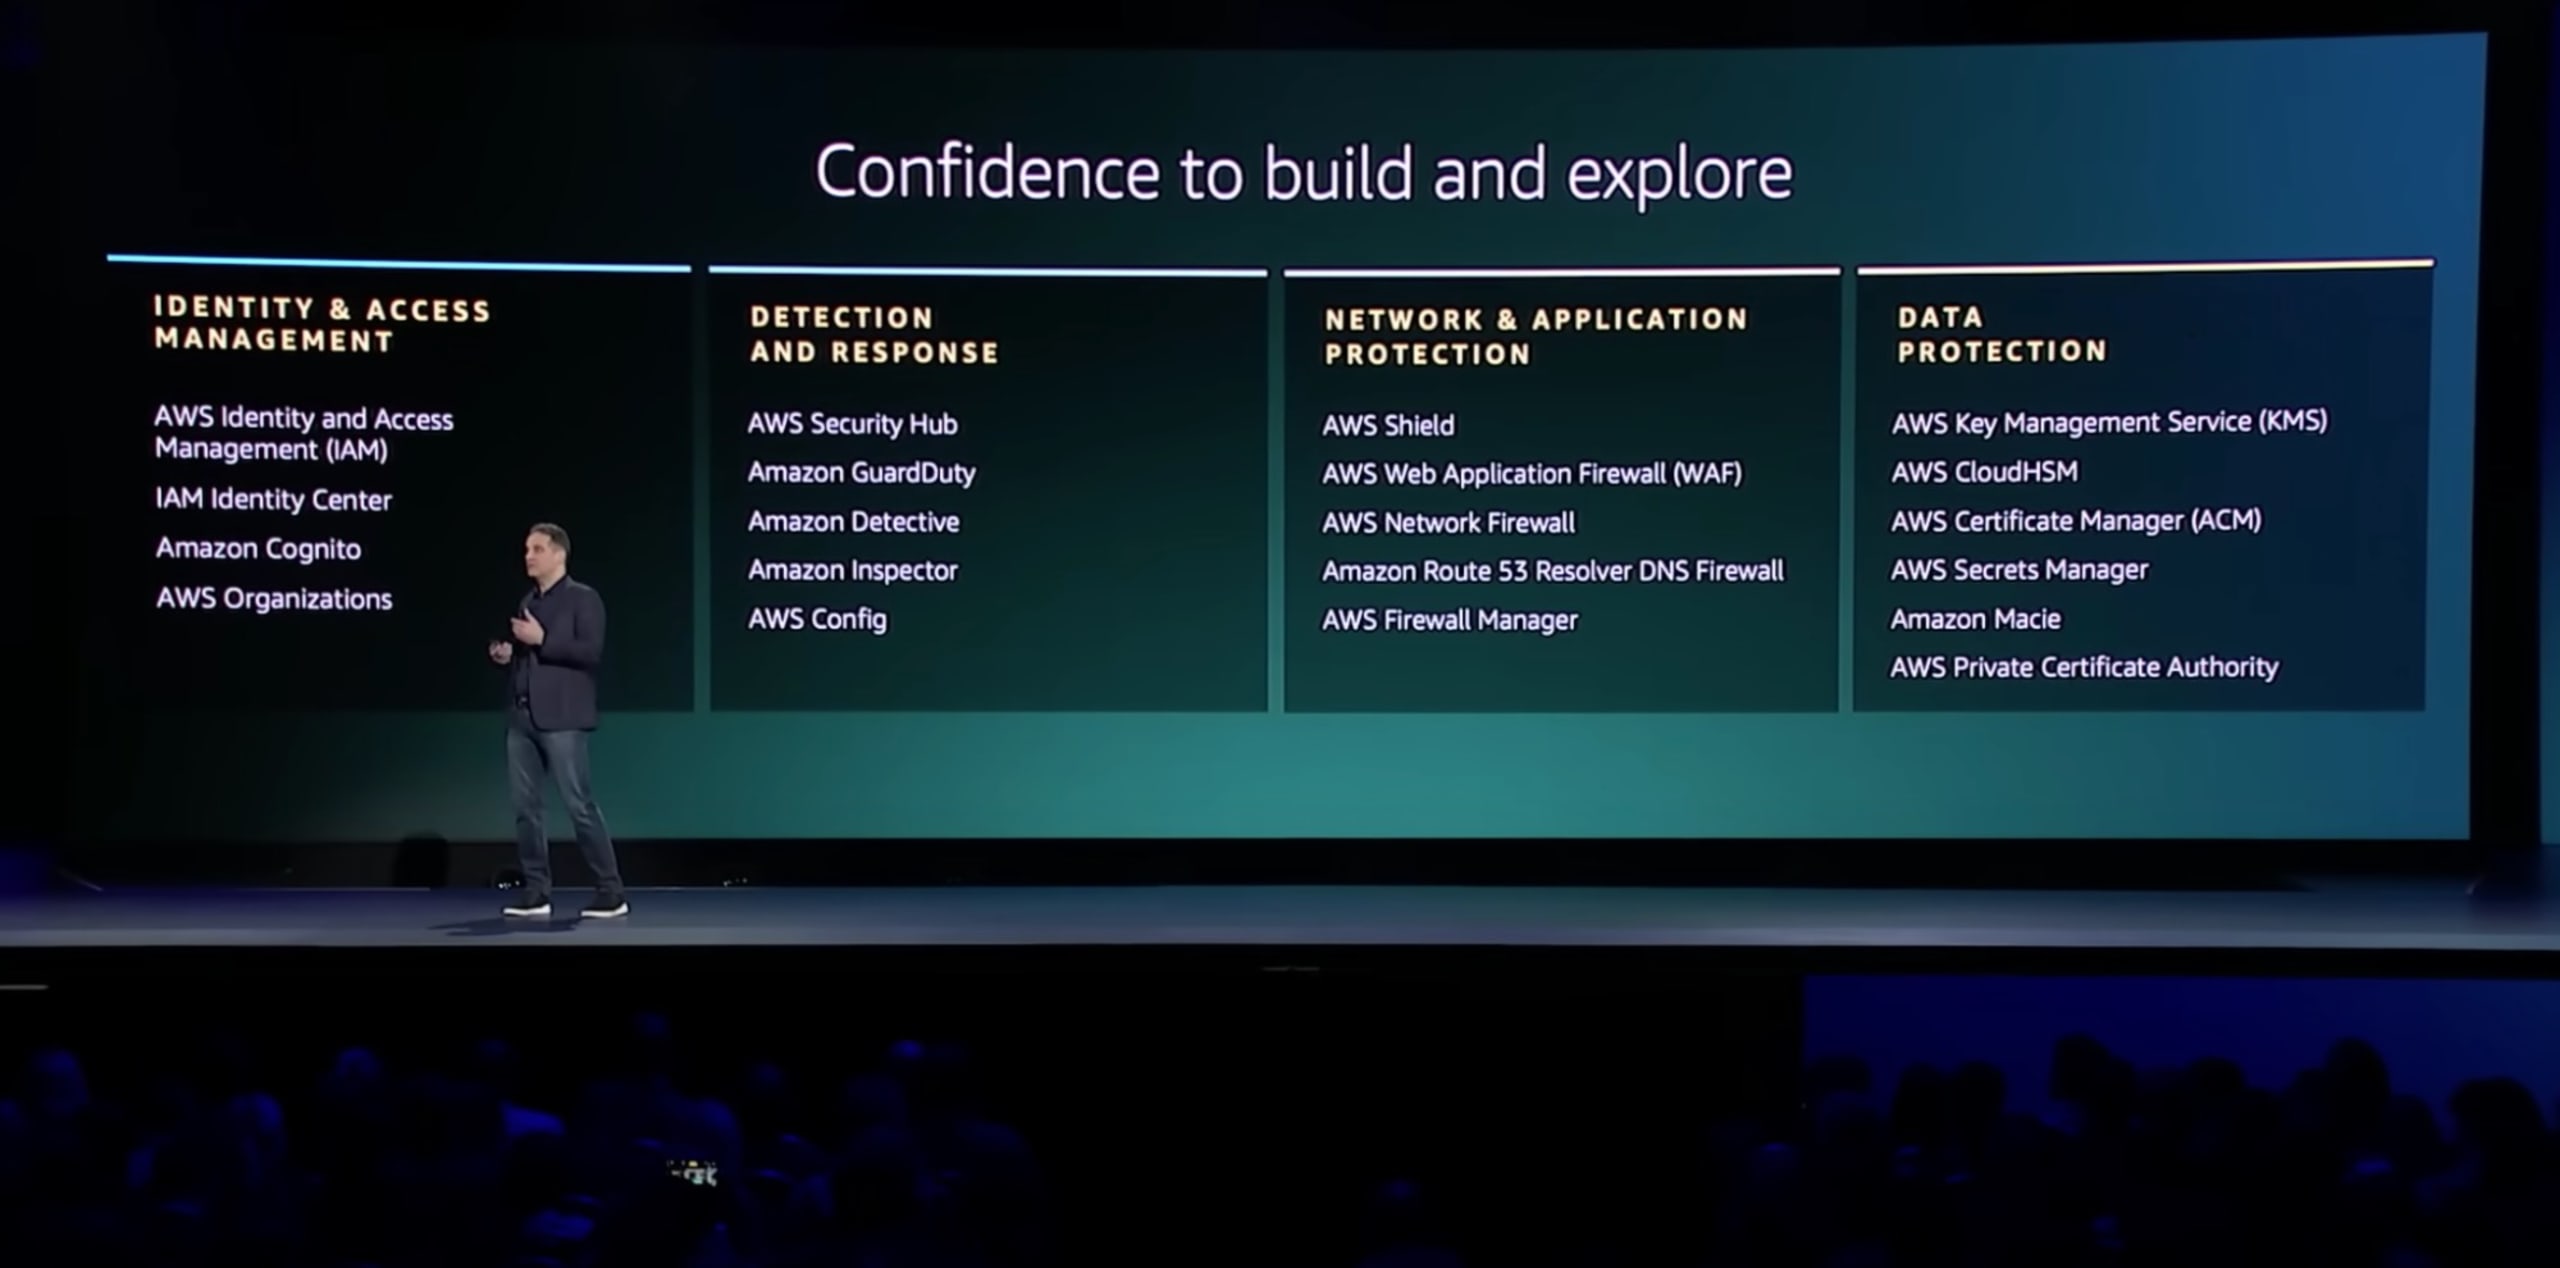
Según Adam, desarrollar de manera segura es el camino que ofrece menos resistencia, y mostró la amplia gama de servicios de AWS centrados en la seguridad: 20 en total, para ser precisos.
Adam también mencionó la creciente popularidad de los contenedores y señaló que se necesitan las herramientas adecuadas para mantenerlos seguros. (Por la mirada que nos está dando nuestro editor, probablemente sea un buen momento para mencionar Snyk Container).
En resumen: la conferencia magistral del CTO
Podrías decir que Werner Vogels es el Steve Jobs de AWS; sus conferencias magistrales suelen ser las favoritas de los asistentes. Inspirado en el universo de la franquicia Matrix, el Dr. Vogels habló sobre las ventajas de crear sistemas asincrónicos y débilmente acoplados, y sobre cómo la arquitectura basada en eventos permite escalar a nivel global.
Explicó cómo la nube permite a los clientes crear experiencias más inmersivas con 3D y cómo la simulación les permite experimentar e innovar de nuevas maneras. Habló sobre Amazon EventBridge Pipes, AWS Application Composer y Amazon Code Catalyst, que tienen implicaciones de seguridad. A continuación, los veremos en las actualizaciones de seguridad.
Actualizaciones de seguridad de re:Invent 2022
Este año, AWS dejó claro en re:Invent que la seguridad sigue siendo muy importante: anunció una gran cantidad de productos de seguridad, actualizaciones y funciones nuevas. ¡Abróchate el cinturón, aquí vamos!
Lanzamientos de productos de seguridad de AWS (nuevos productos de seguridad de AWS)
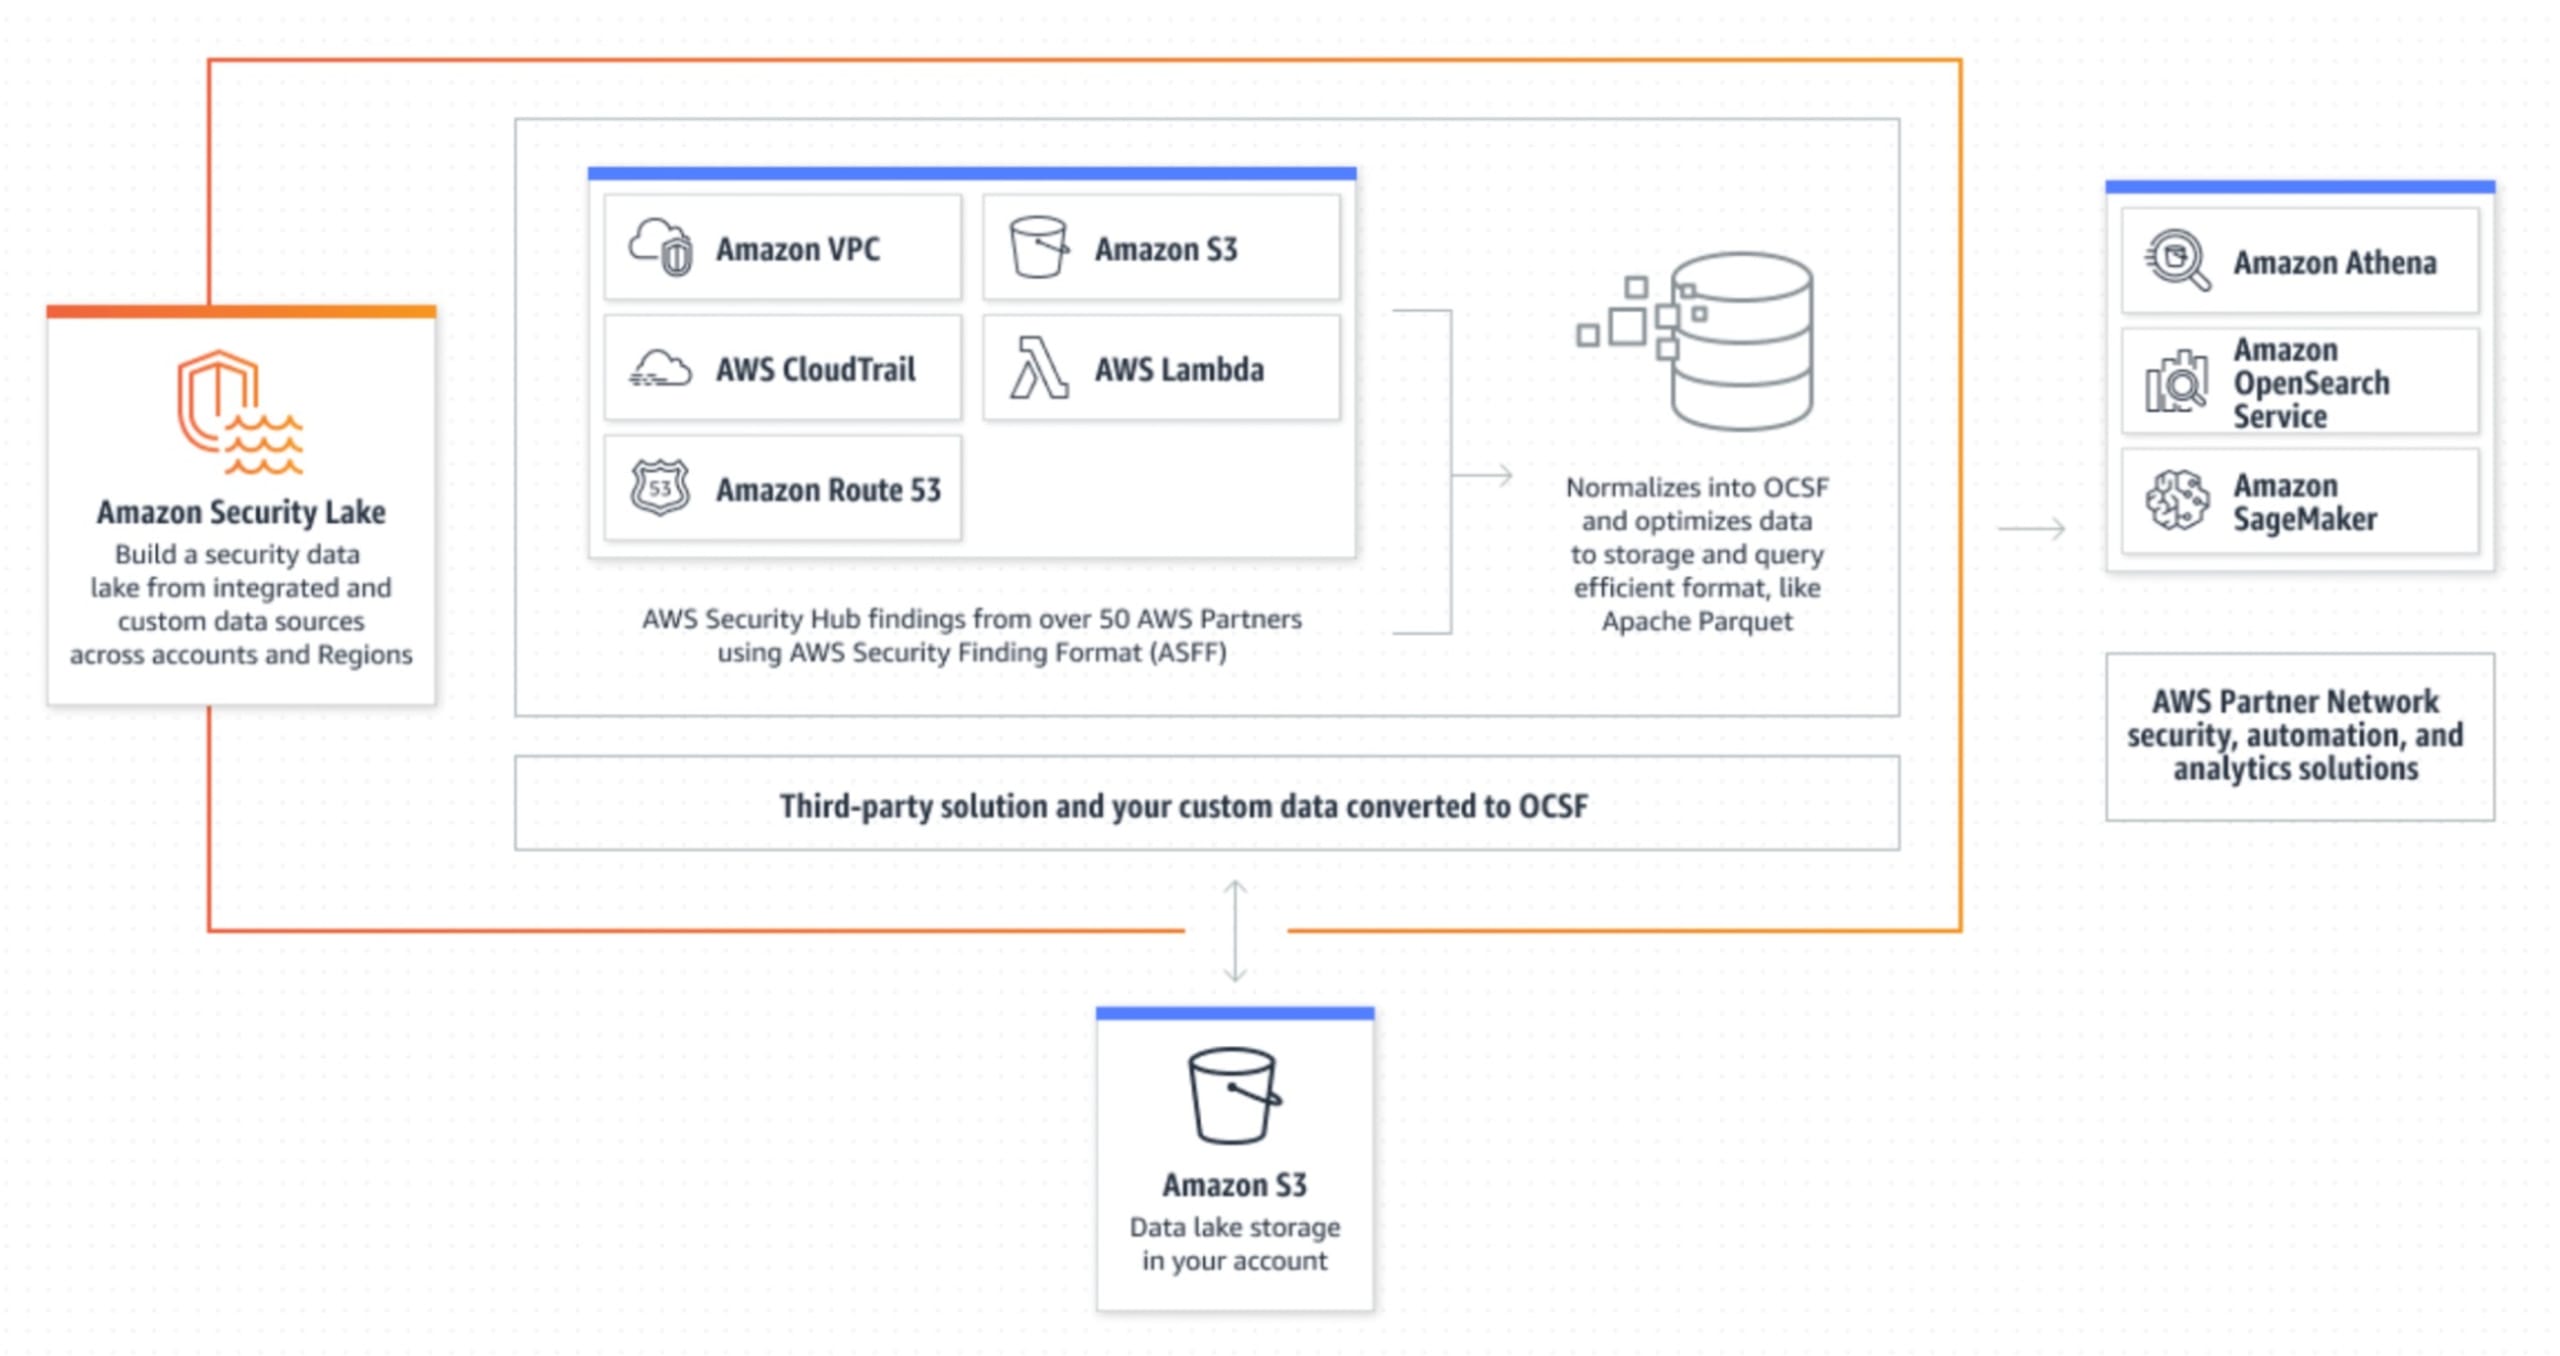
AWS Security Lake se lanzó en versión preliminar: podría ser uno de los servicios que más entusiasma a la gente. Es un lago de datos de seguridad administrado que combina diversos conjuntos de datos de seguridad (de AWS o externos) y luego los controla y transforma.
Security Lake utiliza Open Cybersecurity Schema Framework (un proyecto de código abierto que ofrece un marco extensible para desarrollar esquemas, junto con un esquema de seguridad central independiente del proveedor). Este marco permite integrar AWS con Security Hub y recopila datos directamente de los registros de VPC, CloudTrail y Route53.
AWS Verified Access está disponible en versión preliminar: es un nuevo servicio de conectividad segura que permite habilitar el acceso seguro a aplicaciones, ya sea de forma local o remota, sin una VPN.
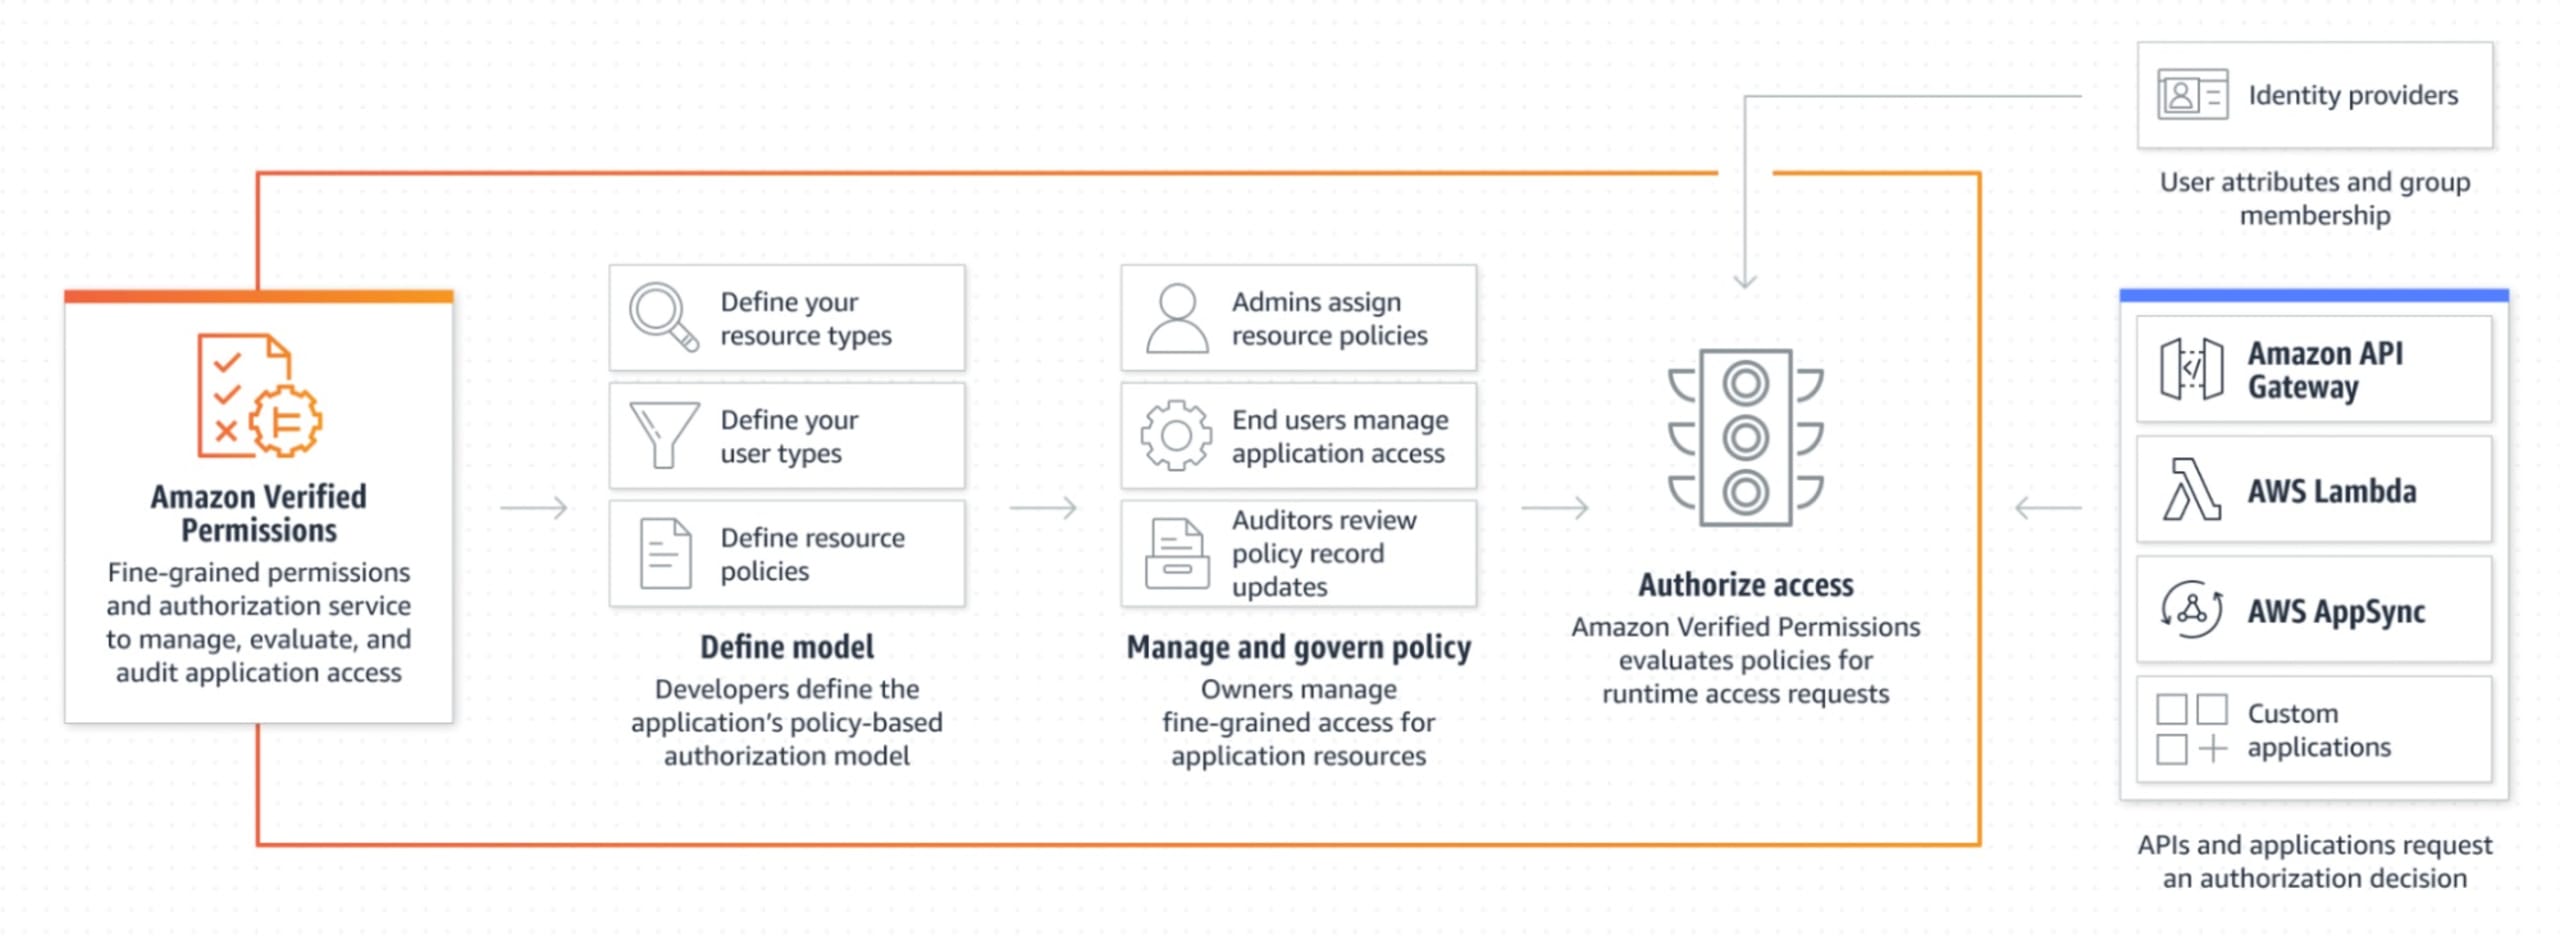
Amazon Verified Permissions está disponible en versión preliminar: permite a los usuarios administrar permisos detallados y autorizaciones en aplicaciones personalizadas. El control detallado busca combinar lo mejor de RBAC y ABAC (basado en roles frente a basado en atributos). Algunas personas dicen que podría ser una alternativa interesante a OPA (Open Policy Agent).
Actualizaciones de productos de seguridad de AWS (nuevas funciones para productos de seguridad existentes)
Amazon Inspector ahora analiza funciones de AWS Lambda en busca de vulnerabilidades: Amazon Inspector es el servicio automatizado de administración de vulnerabilidades de AWS para aplicaciones y configuraciones, como EC2. Antes se usaba para analizar cargas de trabajo mixtas (incluidas instancias EC2, imágenes de contenedor y funciones Lambda) en busca de vulnerabilidades comunes, y era necesario usar herramientas de AWS y de terceros. Ahora puedes hacerlo todo en AWS, lo que permite analizar vulnerabilidades casi en tiempo real. La comunidad de seguridad considera que este cambio es una buena noticia.
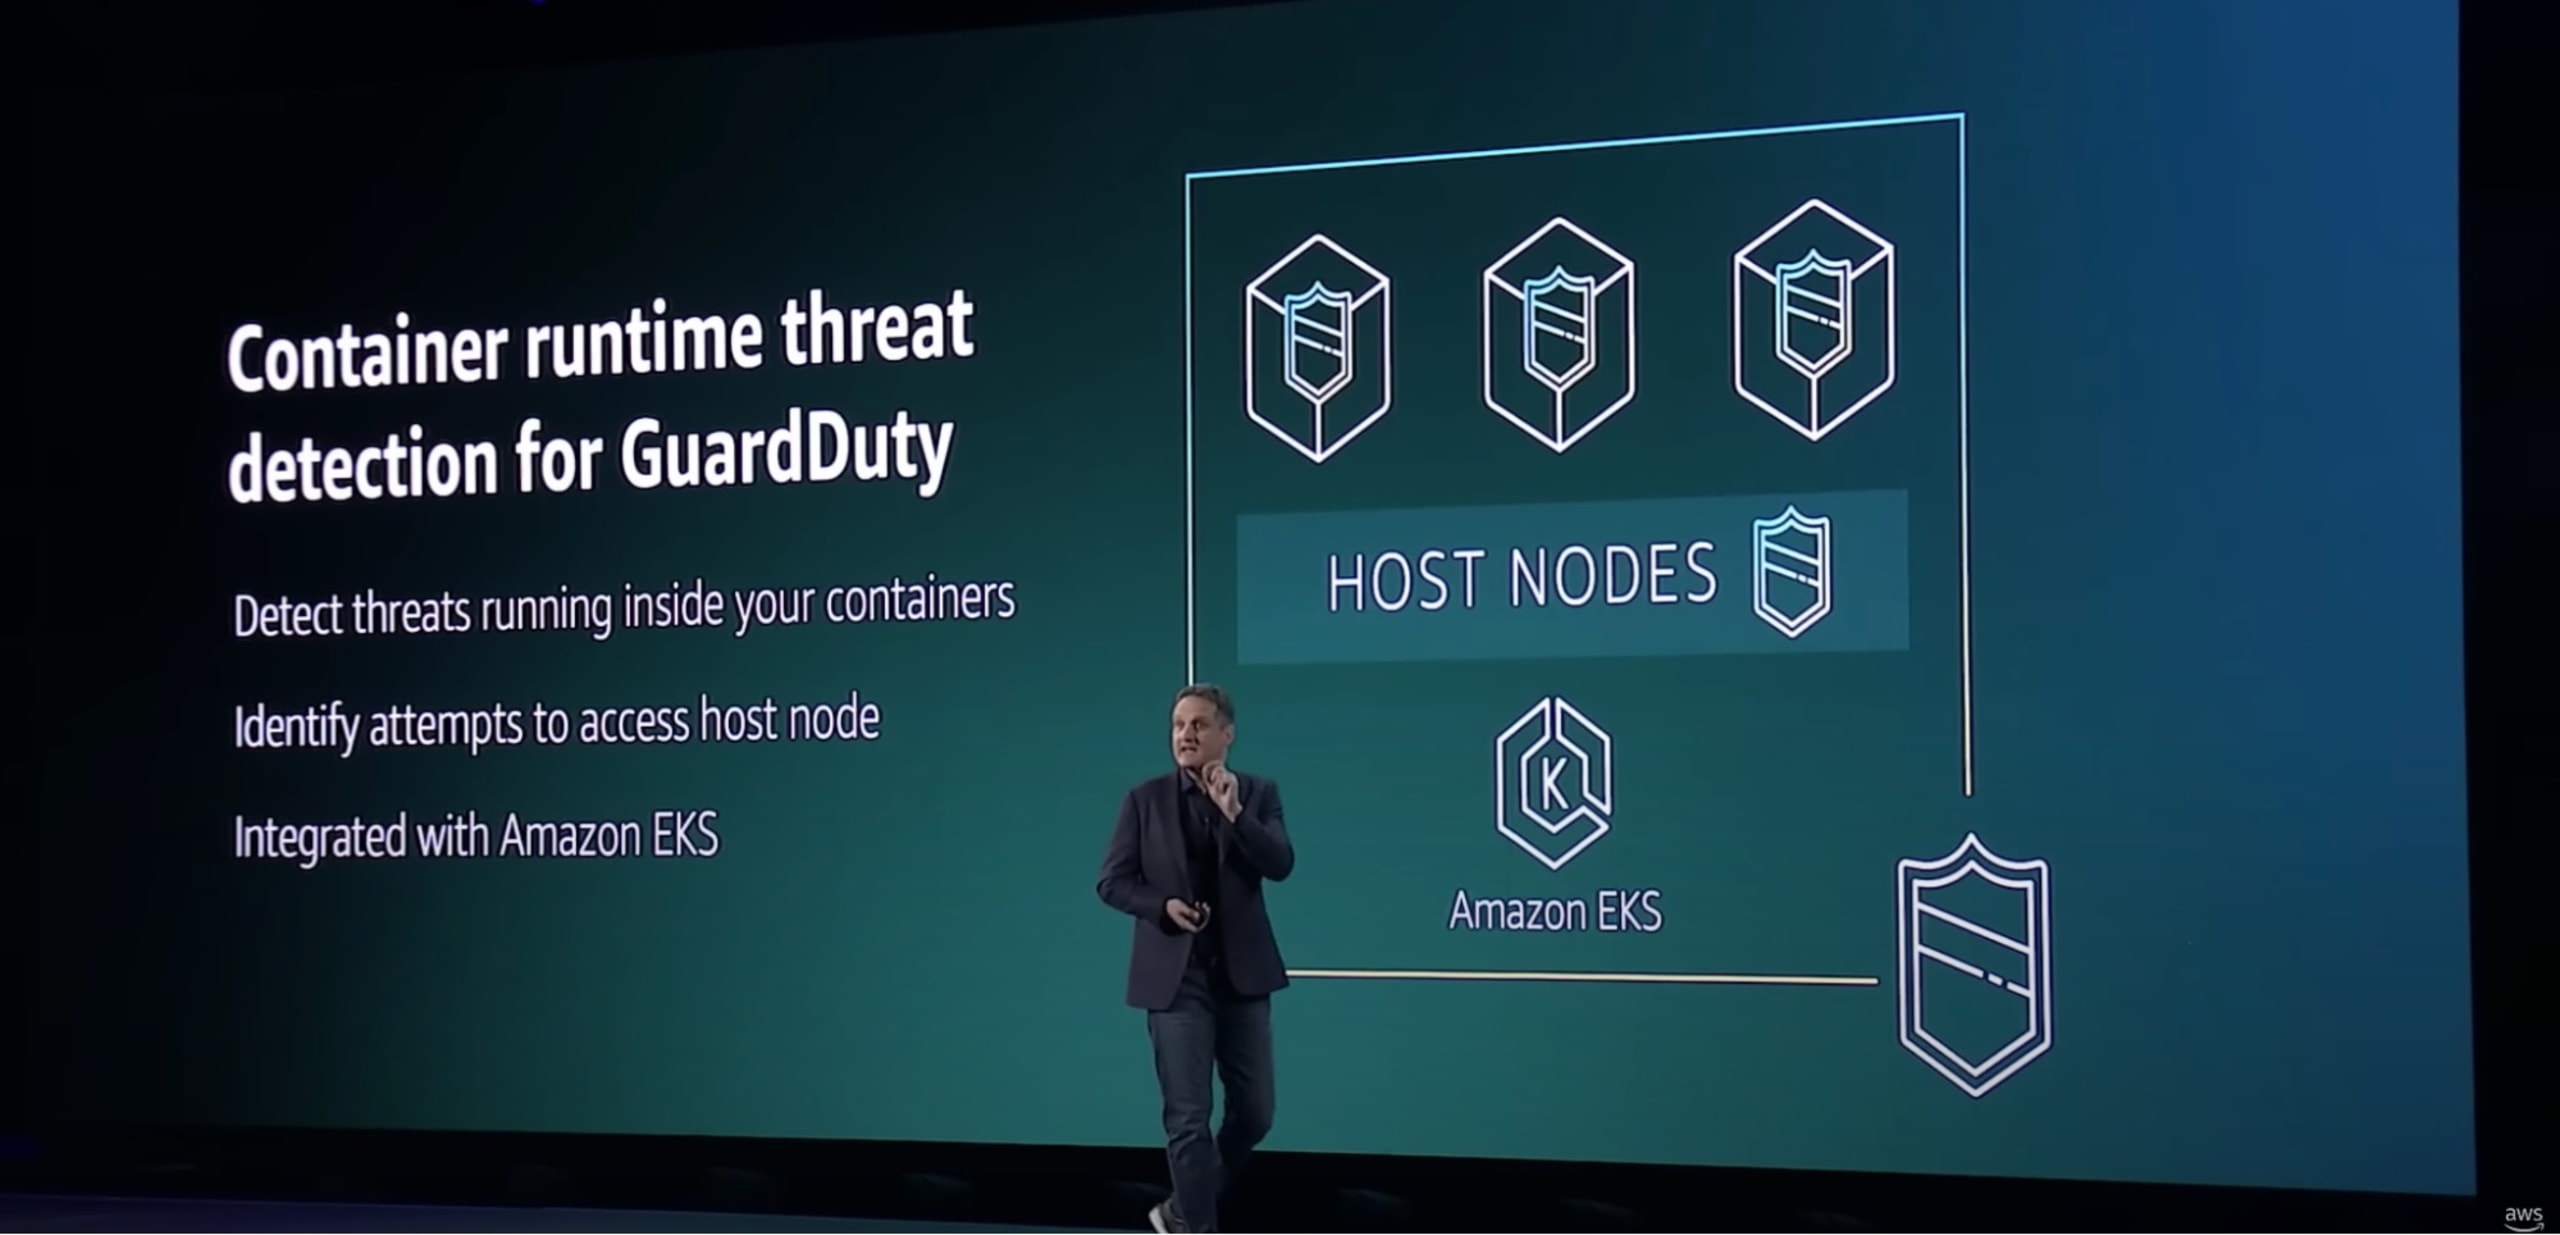
Amazon GuardDuty RDS Protection (en versión preliminar), con detección de amenazas en tiempo de ejecución para contenedores (próximamente): Amazon GuardDuty es el servicio de detección de amenazas que analiza todo tu entorno de AWS. Supervisa la actividad de acceso a las bases de datos de tu cuenta y utiliza machine learning para detectar inicios de sesión sospechosos. Ahora también detecta amenazas en Amazon Aurora (con seguridad integrada, copias de seguridad continuas y cómputo sin servidor) para identificar amenazas en los datos almacenados en Aurora. Se agregaron un par de tipos de hallazgos, pero solo se admiten algunas versiones de RDS Aurora.
Con la detección de amenazas en tiempo de ejecución para contenedores, puedes detectar amenazas directamente en ellos (con Amazon GuardDuty runtime threat detection). Este agente de seguridad ligero y totalmente administrado supervisa el comportamiento del sistema operativo en el host, como el acceso a archivos, la ejecución de procesos y las conexiones de red.
Si recuerdas nuestroresumen de AWS re:Inforce 2022,este año AWS ha realizado varias mejoras en GuardDuty, empezando porAmazon GuardDuty EKS protection +Amazon GuardDuty Malware Protection para volúmenes EBS, además de las integraciones con Security Hub que se anunciaron anteriormente en re:Inforce.
Detección automatizada de datos para Amazon Macie: Amazon Macie es el servicio de seguridad de datos de AWS, y esta actualización te permitirá saber dónde se encuentran tus datos confidenciales en Amazon S3 a un menor costo. Amazon Macie también recibió otra actualización en re:Inforce, con la incorporación dela nueva capacidad de validación de objetos de Amazon S3.
Nuevos controles en AWS Control Tower (en versión preliminar): AWS Control Tower te permite aplicar y administrar reglas de gobernanza en tu consola. Ahora hay una nueva sección de biblioteca de controles con más de 300 controles disponibles para aplicar controles preventivos, de detección y proactivos administrados. También puedes activar los controles de detección de Security Hub a través de AWS Control Tower. Si estuviste al tanto de las actualizaciones de re:Inforce a principios de este año,AWS Control Tower también adoptó AWS CloudTrail Organisation Logging.
AWS Config Rules ahora admite el cumplimiento proactivo: en la consola, puedes seleccionar el modo proactivo para la plantilla de recursos estándar y comprobar el cumplimiento antes de implementarla. Esto se suma a la actualización deAWS Config de principios de este año, que agregó compatibilidad con puntuaciones de cumplimiento.
AWS KMS (servicio de administración de claves) External Key Store (XKS): si tienes el requisito normativo de usar y almacenar tus claves de cifrado en las instalaciones o fuera de AWS, ahora puedes hacerlo.
Amazon VPC (Virtual Private Cloud) tiene VPC Lattice en versión preliminar: ofrece una forma uniforme de conectar, proteger y supervisar la comunicación entre tus servicios.
Amazon CloudWatch ahora ofrece observabilidad entre cuentas: Amazon CloudWatch es el servicio que puedes usar para supervisar toda tu pila y realizar acciones automatizadas mediante alarmas, registros y eventos. Con esta actualización, ahora puedes observar y supervisar recursos y aplicaciones en AWS, en las instalaciones y en otras nubes, además de buscar, analizar y correlacionar datos de telemetría entre cuentas.
Funciones de seguridad de AWS para productos existentes (funciones de seguridad para productos existentes que no son de seguridad)
Administrador delegado para AWS Organization: ahora puedes delegar la administración de las políticas de gobernanza de tu organización, lo que permite mayor agilidad y descentralización.
AWS Backup ahora permite adjuntar una pila de AWS CloudFormation a tus políticas de protección de datos. Esto incluye recursos sin estado de la pila, como AWS IAM y Amazon VPC. Además, admite Amazon Redshift (protege tus datos mediante instantáneas automáticas y manuales).
Amazon EventBridge Pipes ya está disponible para el público general: permite crear integraciones punto a punto entre productores y consumidores de eventos de una manera más sencilla, uniforme y rentable. Así, EventBridge ahora va más allá de los buses de eventos y la programación. Muchos lo llaman tuberías con esteroides; ahora puedes conectar fácilmente servicios de AWS y crear integraciones avanzadas rápidamente.
Lanzamientos de productos de AWS que no son de seguridad con implicaciones de seguridad
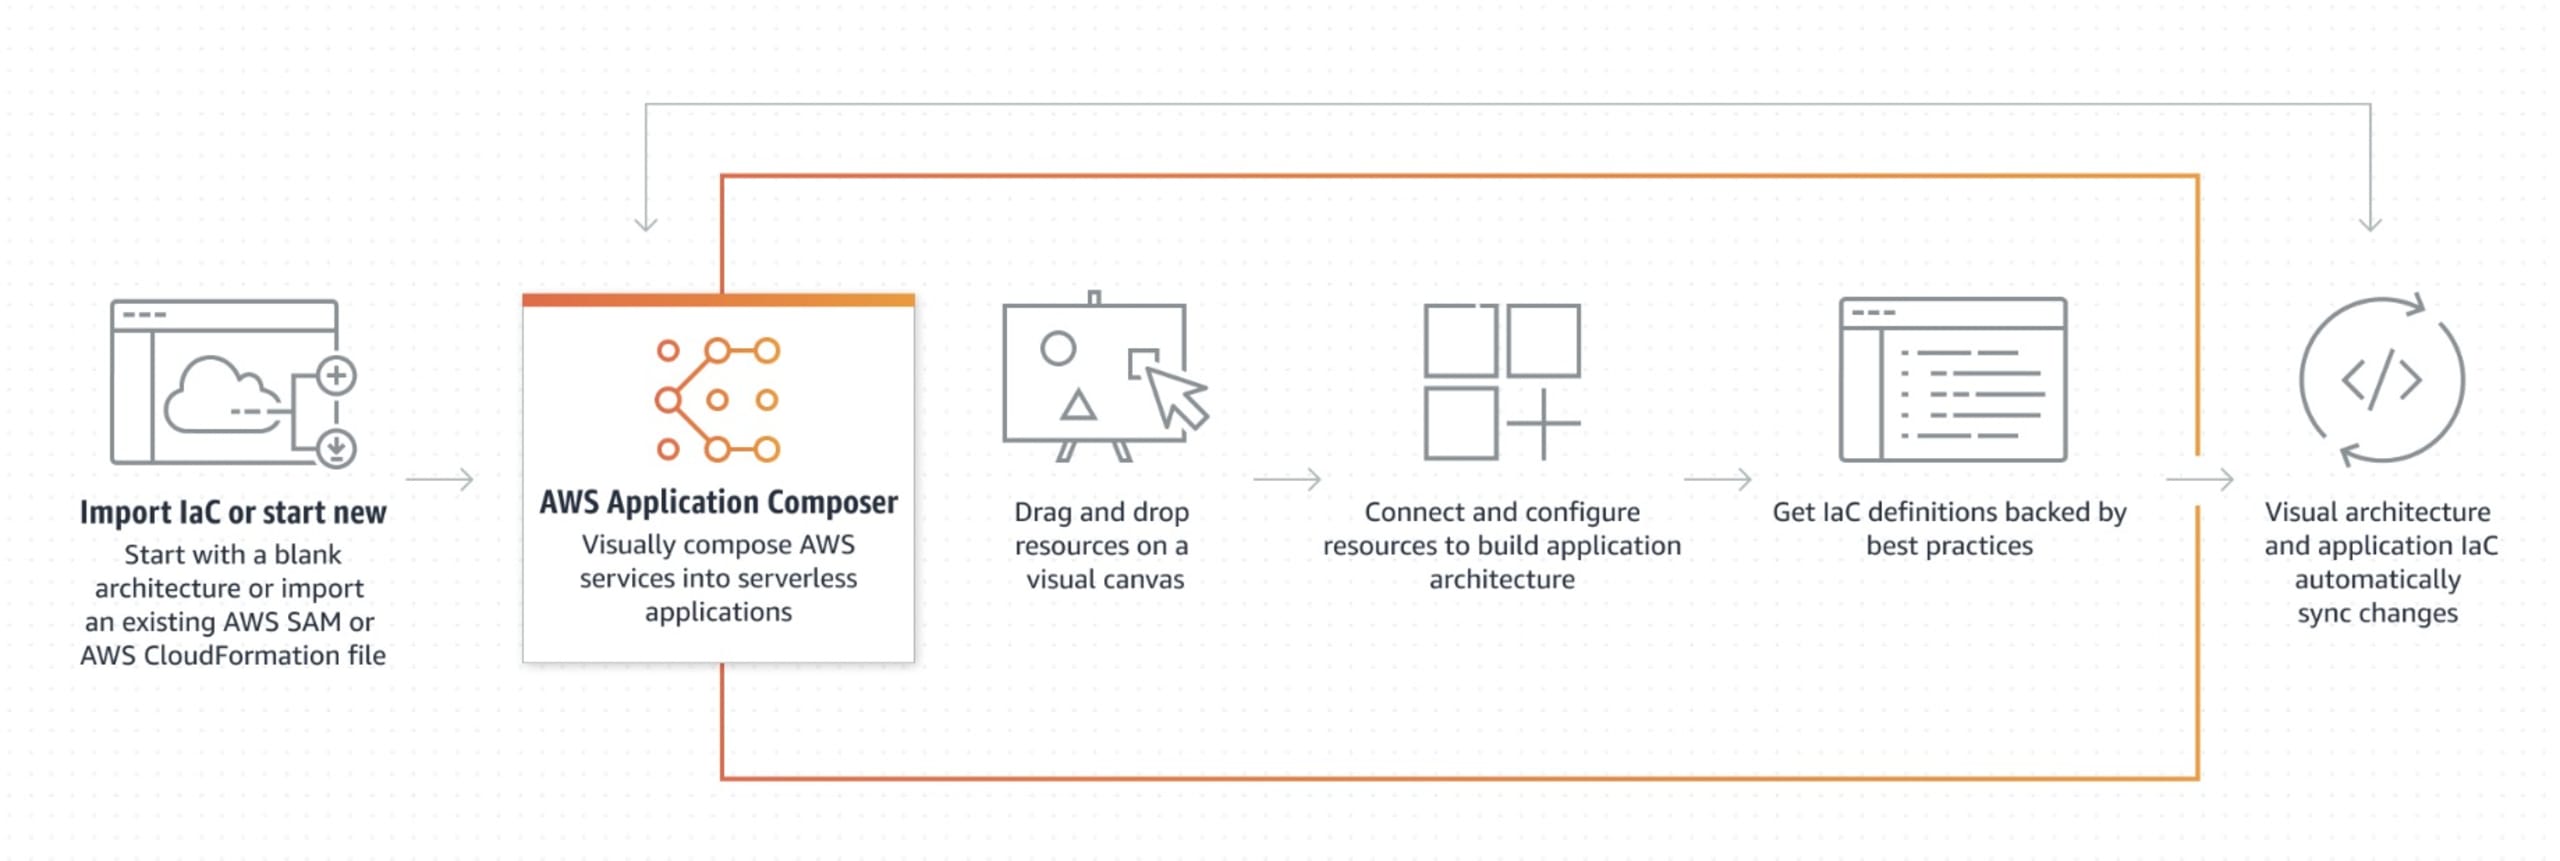
AWS Application Composer (en vista previa)– Application Composer es una aplicación para navegador que permite diseñar visualmente aplicaciones sin servidor mediante una experiencia de arrastrar y soltar, a partir de IaC existentes (archivos SAM o CloudFormation) o comenzando con una arquitectura nueva. Desde el navegador, puedes arrastrar y soltar los distintos componentes de tu nueva aplicación y conectarlos. El resultado será una infraestructura como código (IaC) lista para implementar.Su objetivo es eliminar las conjeturas al crear aplicaciones con servicios de AWS preparados para entornos sin servidor y ayudar a los usuarios a generar configuraciones e IaC listas para implementar cada servicio de su arquitectura.
Hay poca información sobre las integraciones con herramientas populares de administración de código fuente y Terraform, especialmente si una empresa ya cuenta con plantillas de Terraform para implementar aplicaciones.
Amazon CodeCatalyst (versión preliminar) – Amazon CodeCatalyst es un servicio unificado de desarrollo de software que ofrece a los equipos una experiencia integrada de proyectos y reúne las herramientas necesarias para planificar, programar, compilar, probar e implementar aplicaciones en AWS.
Ofrece integraciones con repositorios de Github existentes, Github Actions, Jira y muchas otras herramientas. Podría ser un intento de AWS por convertirse en la fuente central de todo lo relacionado con el código, en lugar de usar herramientas personalizadas en toda la canalización de CI/CD de una aplicación. Tiene un nivel gratuito, pero no es un servicio gratuito.
Sin embargo, si ya usas servicios que funcionan, quizá no tenga sentido, aunque podría ser una opción para proyectos nuevos. Tiene el potencial de simplificar todo lo relacionado con el desarrollo y la implementación de aplicaciones, desde la administración del código hasta las canalizaciones y la implementación de las aplicaciones.
Nuestras sesiones favoritas de AWS re:Invent 2022
Ahora que ya conoces todas las novedades de seguridad, queremos compartir contigo algunas de nuestras sesiones favoritas hasta ahora,y decimos algunas porque hubo demasiadas para mencionarlas todas aquí y todavía nos faltan por ver algunas de las 2000 sesiones. Disfrútalas: hay mucho que aprender y compartir.
Cómo crear y escalar una estrategia de modernización (ENT214) - Baker Tilly US, LLP
Implementación de controles de tráfico saliente en entornos de producción (SEC312) - Robinhood
Repensar las implementaciones en varias cuentas para lograr seguridad y velocidad (NFX305) - Netflix
Cómo monitorear aplicaciones en varias cuentas (COP316) - JP Morgan Chase
Prácticas recomendadas para organizarse y operar en AWS (COP305) - Warner Bros Discovery - HBO Max
De la idea a producción en Amazon SageMaker, con Thomson Reuters (AIM208)
Cómo NAB transformó la experiencia de autoservicio con Amazon Connect y ML (BIZ207)
Cómo Commonwealth Bank simplificó el proceso de cumplimiento normativo (COP312)
Ejecutar servicios sin acceso a los datos (SEC327) - Charla de AWS
Además de esas favoritas, hay varias listas de reproducción de «charlas favoritas» de los ponentes que puedes explorar. Y si quieres mucho más, escucha el episodio sobre seguridad en la nube de Cloud Security Podcast.
¡Y no te pierdas a los villanos de la seguridad en la nube que hicieron su primera aparición en re:Invent!
Si asististe a re:Invent este año, esperamos que lo hayas disfrutado. Y si no, empieza a ver las sesiones con los enlaces de arriba. ¡Hubo tanto contenido increíble sobre seguridad que no queremos que te lo pierdas!