Resumen de AWS re:Inforce 2022
Shilpi Bhattacharjee
8 de agosto de 2022
0 minutos de lecturaSi quieres ponerte al día sobre lo que pasó este año en AWS re:Inforce, este blog es para ti. Este año hubo muchos anuncios importantes, incluidas algunas novedades interesantes sobre seguridad en la nube.
En esta publicación, repasaremos rápidamente los objetivos de la conferencia y quién debería asistir, antes de profundizar en los aspectos más destacados de la conferencia magistral, las actualizaciones de software y los recursos útiles.
¿Qué es AWS re:Inforce?
En 2019, estaban sucediendo algunas cosas interesantes en el ámbito de la seguridad en la nube. El Cloud Security Podcast inició sus transmisiones y AWS decidió que necesitaba una conferencia dedicada a la seguridad en la nube de AWS: AWS re:Inforce. Este evento de dos días reunió a profesionales de seguridad para hablar sobre los servicios, las funciones y las herramientas de AWS, y sirvió como plataforma para que AWS lanzara nuevos productos, servicios y funciones de seguridad. La conferencia se canceló en 2020 debido a la pandemia, se realizó de forma virtual en 2021 y volvió a ser presencial en 2022.
Esta semana asistimos a AWS re:Inforce 2022 en Boston y, dado que AWS es uno de los proveedores de nube pública más destacados, obtuvimos información útil sobre el futuro de la seguridad en la nube a partir de los aspectos más destacados de la conferencia magistral y las actualizaciones.
¿Quién debería asistir?
Si te has preguntado si deberías asistir a la próxima edición de re:Inforce, la conferencia está dirigida a los niveles 200 a 400 (de intermedio a experto) y es una buena oportunidad para conocer a profesionales de seguridad en la nube de todo tipo. Desde ingenieros y arquitectos hasta CISO que usan AWS actualmente o buscan incorporarlo a su estrategia de nube.
Es una gran oportunidad para conectar con expertos de AWS y conocer lo que observan en el sector, así como las tendencias y preocupaciones habituales que les plantean sus clientes, algunas de las cuales se presentan en las charlas del evento. Sin duda, habrá momentos interesantes que te harán sentir menos a solas en el mundo de la seguridad.
Así que, si te apasiona la seguridad, trabajas actualmente con AWS o quieres saber más sobre cómo puede ayudarte a resolver desafíos de seguridad, esta es una conferencia muy valiosa a la que asistir. Aunque las charlas estarán disponibles en línea justo después de la conferencia, las conversaciones informales con expertos y las charlas presenciales con pizarrón son motivo suficiente para asistir.
Además, fwd:cloudsec, una de las conferencias comunitarias independientes de seguridad en la nube más grandes y reconocidas, suele realizarse el día antes de AWS re:Inforce, así que es una excelente semana para empaparte de todo lo relacionado con la seguridad en la nube (es decir, conocimientos e información). También puede que haya algún Cloud Security Meetup por ahí.
Ahora que ya sabes qué es AWS re:Inforce y quizá te convencimos de asistir, aquí tienes los principales aprendizajes y novedades que tal vez te perdiste este año.
Principales aprendizajes de la conferencia magistral de AWS re:Inforce
La seguridad debe incorporarse desde el principio
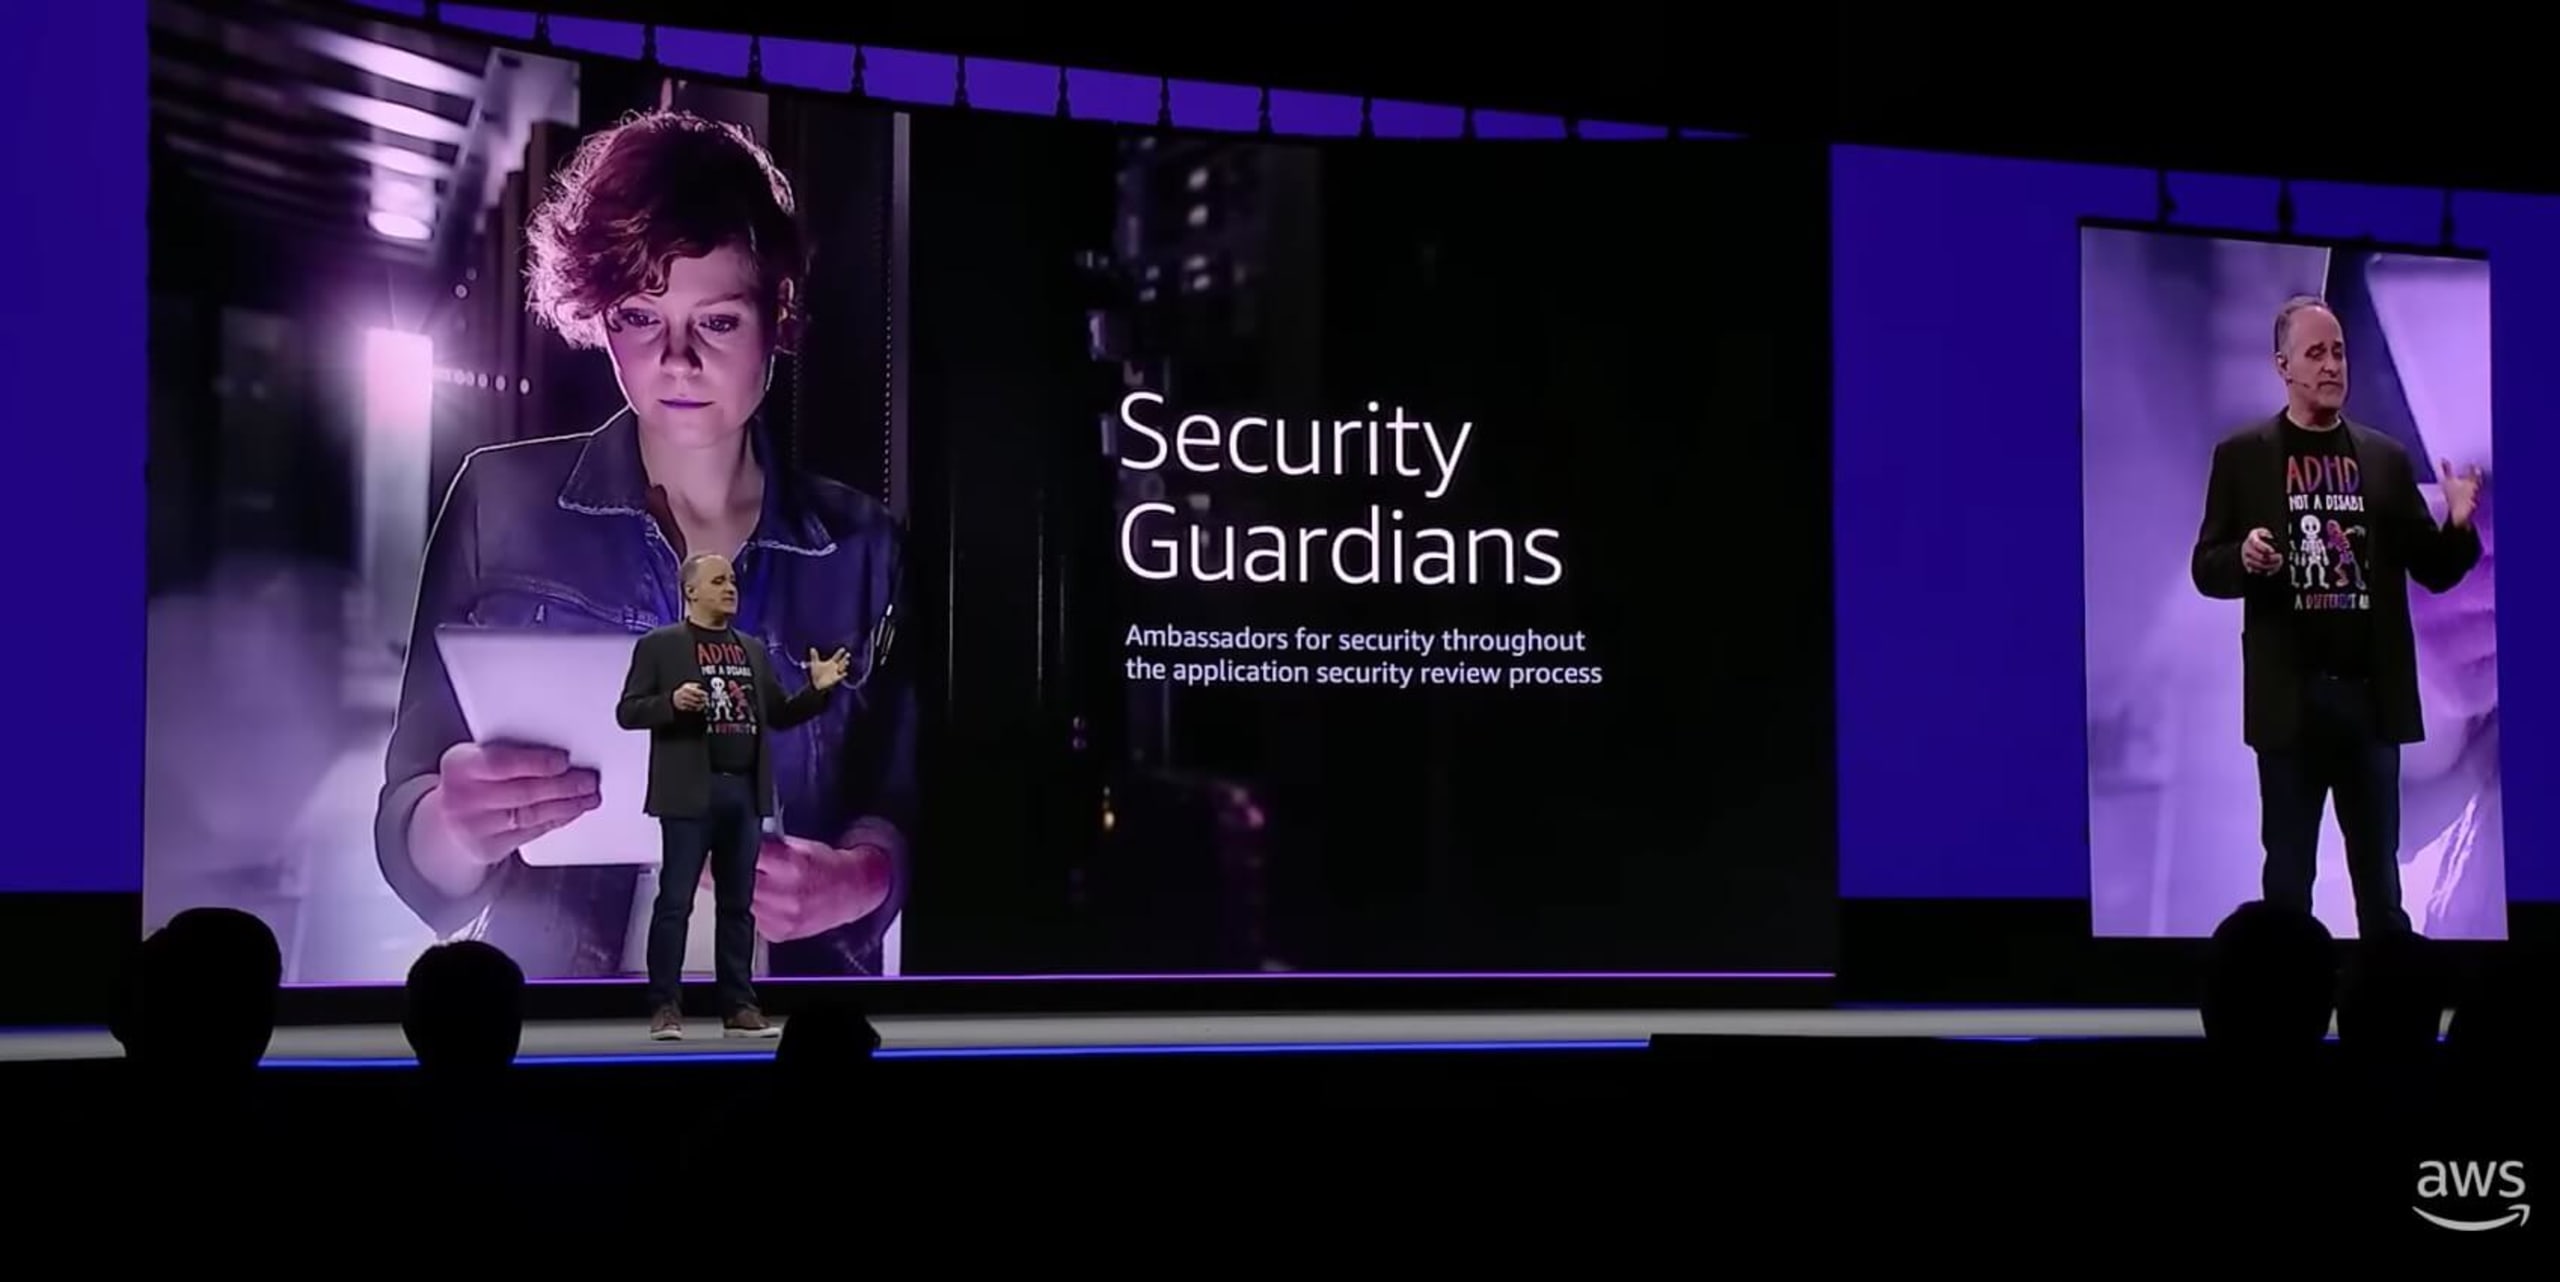
Stephen Schmidt, director de seguridad de Amazon, compartió el mensaje clave de que la seguridad debe incorporarse a los productos y servicios. En los próximos años, temas como la seguridad de la infraestructura como código (IaC), la seguridad centrada en los desarrolladores, el análisis de composición de software y el escaneo de secretos serán prioritarios en el ámbito de la seguridad en la nube. La seguridad integral no se agrega después de crear algo: debe ser una prioridad desde el comienzo del proceso. Por eso AWS la recomienda a sus clientes como una práctica recomendada.
Habló de contar con ingenieros de desarrollo de software como Guardianes de seguridad, que no reporten a los equipos de seguridad de la organización. Esto funcionaría de forma muy similar al programa de Security Champions que Snyk promueve, como parte de los programas existentes de DevSecOps o de seguridad de aplicaciones con enfoque en los desarrolladores de tu empresa.
Al conversar con profesionales y expertos en seguridad en la nube durante el evento y, después, en distintos foros, como el espacio de Twitter sobre el resumen de AWS re:Inforce 2022, quedó claro que las clickops —el paso de una seguridad descentralizada a una centralizada— son la evolución natural para el ámbito de la nube, junto con la automatización para reducir el tiempo que consumen estas tareas.
Leena Smart, de MongoDB, también compartió su experiencia con un programa exitoso de Security Champions que lleva más de dos años en marcha y aconsejó qué pasos pueden seguir otros equipos para obtener los mismos beneficios.
Políticas basadas en identidad y permisos adecuados
Las conversaciones sobre la administración de identidades y accesos (IAM) y el mínimo privilegio —o, en general, saber quién tiene acceso a qué y por qué— siempre han sido importantes en el contexto de la nube.
Schmidt resumió perfectamente el tema al decir: «Un entorno excesivamente permisivo garantiza dolores de cabeza». Entre los asistentes, hubo interés en la tecnología de grafos y en la capacidad de las soluciones de seguridad en la nube para ofrecer una visibilidad clara y fácil de comprender sobre los permisos de identidad complejos. CJ Moses, vicepresidente y director de seguridad de la información de AWS, coincidió con Schmidt en su conferencia magistral y señaló que incorporar la seguridad al pipeline de CI/CD y al ciclo de vida de desarrollo de software (SDLC) hará que las revisiones de seguridad sean más rápidas y rutinarias.
¿Qué datos confidenciales tengo y cómo los encuentro?
Después de las filtraciones y vulnerabilidades que salieron a la luz este año (Log4J, te estamos mirando), muchas personas se preguntan cuáles son sus datos confidenciales, cómo encontrarlos y cómo asegurarse de que estén protegidos adecuadamente. Schmidt señaló, y estamos de acuerdo, que los datos almacenados deben controlarse de forma intencional y cifrarse.
Se necesita mucho contexto sobre las vulnerabilidades mientras el sector enfrenta la escasez de recursos y la fatiga por alertas, debido al exceso de alertas y paneles. Las personas piden más automatización y priorización para entender qué es crítico en este momento y qué recursos están en riesgo si no cumplen con la política de seguridad de la organización.
Más fuertes juntos y con una defensa por capas
El tema de ser más fuertes juntos —como organización y comunidad— se destacó en la conferencia magistral. CJ Moses agregó que ganamos y perdemos juntos, y que la cultura de seguridad debe enfatizar que todos somos responsables. Explicó que la seguridad no debería ser «la oficina del no», sino un socio que diga «sí, pero».
Es probable que esto también se aplique a los proveedores de seguridad en la nube. Pero, como alguien me dijo una vez, la responsabilidad compartida sin roles bien definidos puede significar que nadie se haga responsable.
También se hizo hincapié en la necesidad de un enfoque verdaderamente integral. Las organizaciones necesitan una estrategia de defensa por capas, ya que cualquier control individual puede fallar fácilmente. Las organizaciones pueden esperar varias capas de defensa y una buena comprensión de la responsabilidad compartida a medida que adoptan la seguridad en la nube.
Las novedades y lo que significan para los profesionales de seguridad en la nube
Hay muchas razones para asistir a AWS re:Inforce, pero también es el lugar donde se anuncian nuevos productos y funciones de seguridad de AWS.
Entonces, ¿qué nos esperaba este año y qué significan estas novedades? Aunque no hubo lanzamientos importantes de nuevos servicios, algunos cambiaron de nombre y se relanzaron, junto con varias adiciones a los servicios existentes. Aunque se señalaron algunas limitaciones (por ejemplo, la detección de malware de GuardDuty solo escanea después de detectar un problema, pero no realiza un escaneo lateral), los cambios fueron bien recibidos, ya que representan avances para democratizar la seguridad en organizaciones que quizá no cuenten con conocimientos especializados en seguridad en la nube.
Protección contra malware de Amazon GuardDuty para volúmenes EBS e integraciones con Security Hub
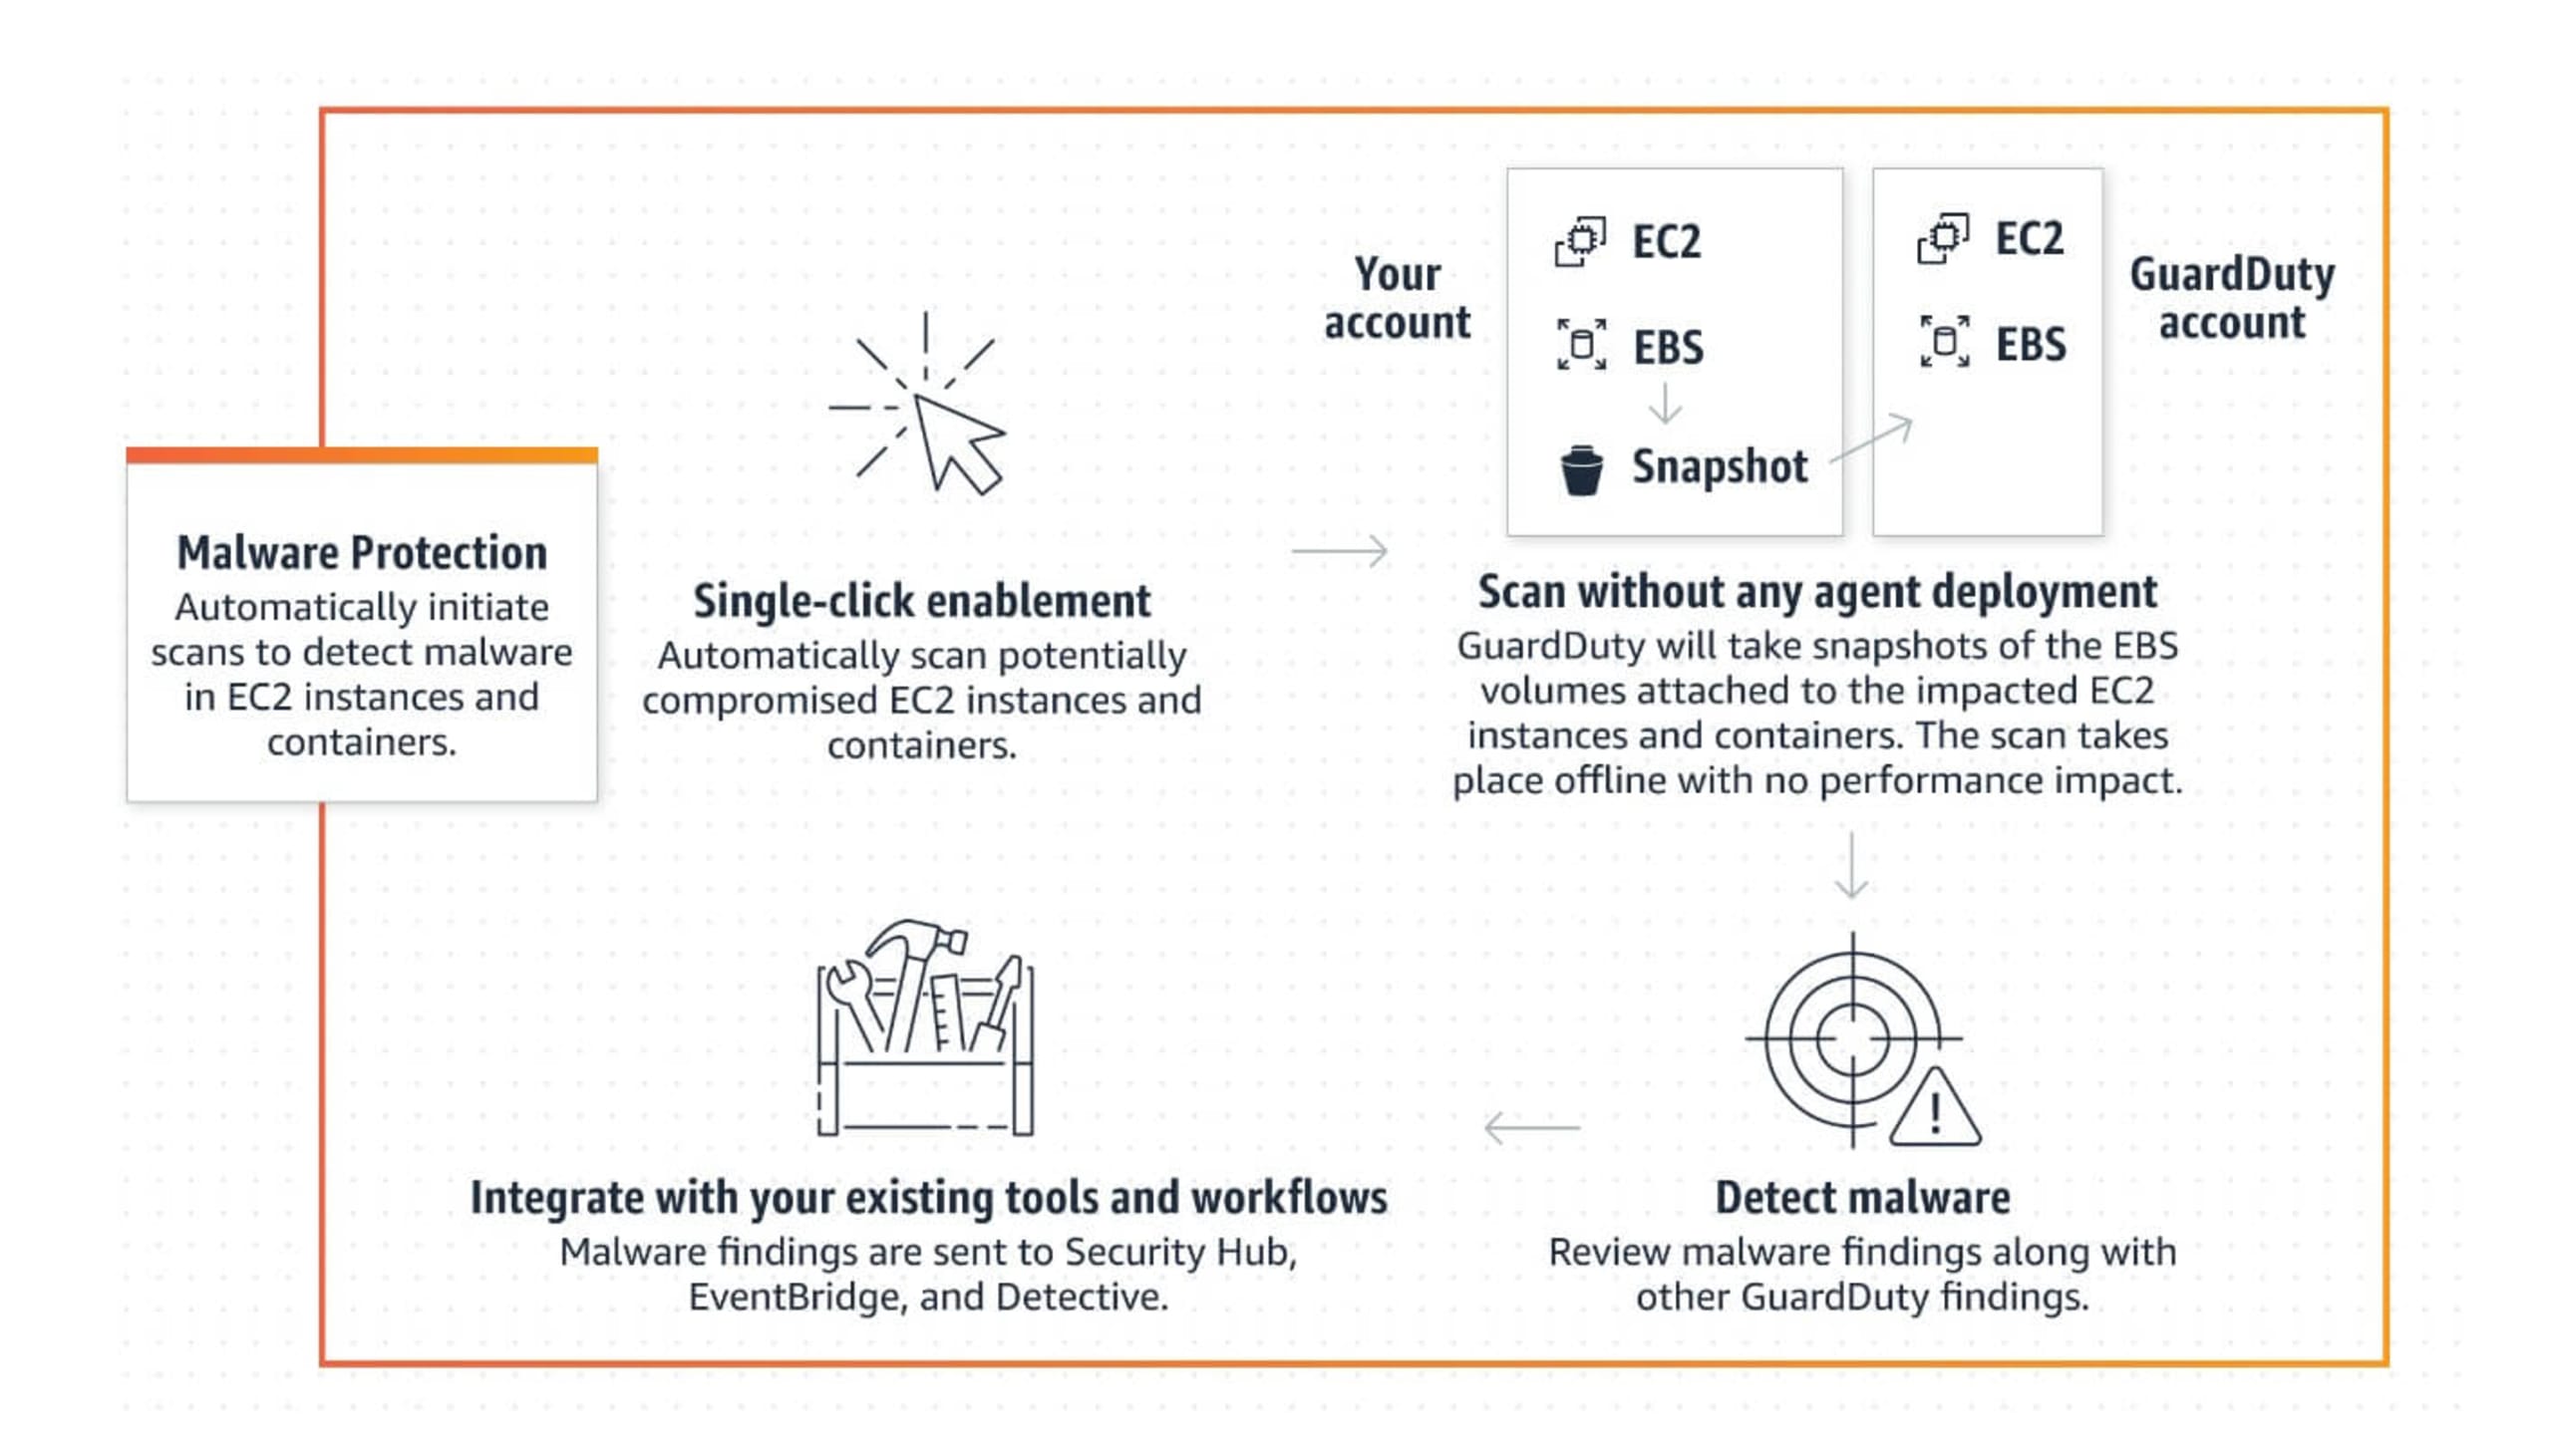
Amazon GuardDuty existe desde 2017 y está diseñado para detectar amenazas de manera inteligente en tus cuentas de AWS. Su servicio de detección de amenazas supervisa continuamente tus cuentas y cargas de trabajo de AWS para detectar actividades maliciosas, y te ofrece hallazgos de seguridad para dar visibilidad y facilitar la corrección. No debe confundirse con Amazon Inspector, la herramienta de escaneo de vulnerabilidades que identifica posibles problemas de seguridad en tus instancias de EC2. Amazon anunció la incorporación de protección contra malware sin agentes a Amazon GuardDuty. Amazon GuardDuty ya supervisaba las actividades maliciosas, pero ahora también puede detectar si alguna de tus instancias de EC2 o cargas de trabajo de contenedores que se ejecutan en EC2 realiza actividades maliciosas. Estos hallazgos se envían automáticamente a la consola de GuardDuty y luego, mediante Amazon EventBridge (servicio de eventos sin servidor), a AWS Security Hub (servicio de administración de la postura de seguridad en la nube) y a AWS Detective para investigar incidentes.
Si te preguntas en qué se diferencia de AWS Inspector, no eres la única persona. Están diseñados para complementarse y ofrecer protección en distintas capas. AWS Inspector protege contra vulnerabilidades que pueden servir como punto de entrada para los atacantes, mientras que Amazon GuardDuty Malware Protection protege contra el malware en cargas de trabajo que se están ejecutando.
Perspectiva de un profesional:
En algunas organizaciones, a menudo se les asignan tareas de seguridad a los desarrolladores para cumplir con los requisitos de cumplimiento. Anuncios de actualizaciones como esta pueden ayudar a fomentar una mayor adopción de servicios como AWS GuardDuty.
Amazon Detective para Elastic Kubernetes Service (EKS)
Para quienes siguen las novedades, la versión preliminar de Amazon Detective se lanzó en la primera edición de re:Inforce, en 2019, y luego estuvo disponible de forma general en marzo de 2020. Es un servicio de AWS totalmente administrado que reúne AWS CloudTrail, VPC Flow Logs y Amazon GuardDuty.
Estos tres servicios registran lo que sucede en tu cuenta de AWS, pero cuando surge un problema de seguridad, todavía tienes que interpretar esos registros para entender qué ocurrió. Ahí es donde entra Amazon Detective. Combina los registros de estos tres servicios y aplica un poco (o quizá mucho) de aprendizaje automático, algo de análisis estadístico y teoría de grafos para darte una respuesta útil.
AWS CloudTrail básicamente te dice quién hizo qué en tu entorno, al registrar la actividad de la cuenta, el uso de API y las acciones en toda tu infraestructura.
VPC Flow Logs captura información sobre el tráfico IP que entra y sale de las interfaces de red de tu Virtual Private Cloud.
Ahora, este servicio se amplió a EKS. Esto significa que puedes usar estas mismas herramientas para encontrar la causa raíz de los problemas de seguridad y la actividad sospechosa en tus clústeres de EKS, incluso con la creciente adopción de Kubernetes para implementar cargas de trabajo en AWS.
Perspectiva de un profesional:
Ahora, quienes usan EKS ya no tienen que recurrir a trucos para empezar a inspeccionar los registros de sus entornos de Kubernetes. También pueden aprovechar AWS Detective para sus instancias de EKS y obtener métricas adicionales.
AWS SSO (inicio de sesión único) cambia de nombre a IAM Identity Center
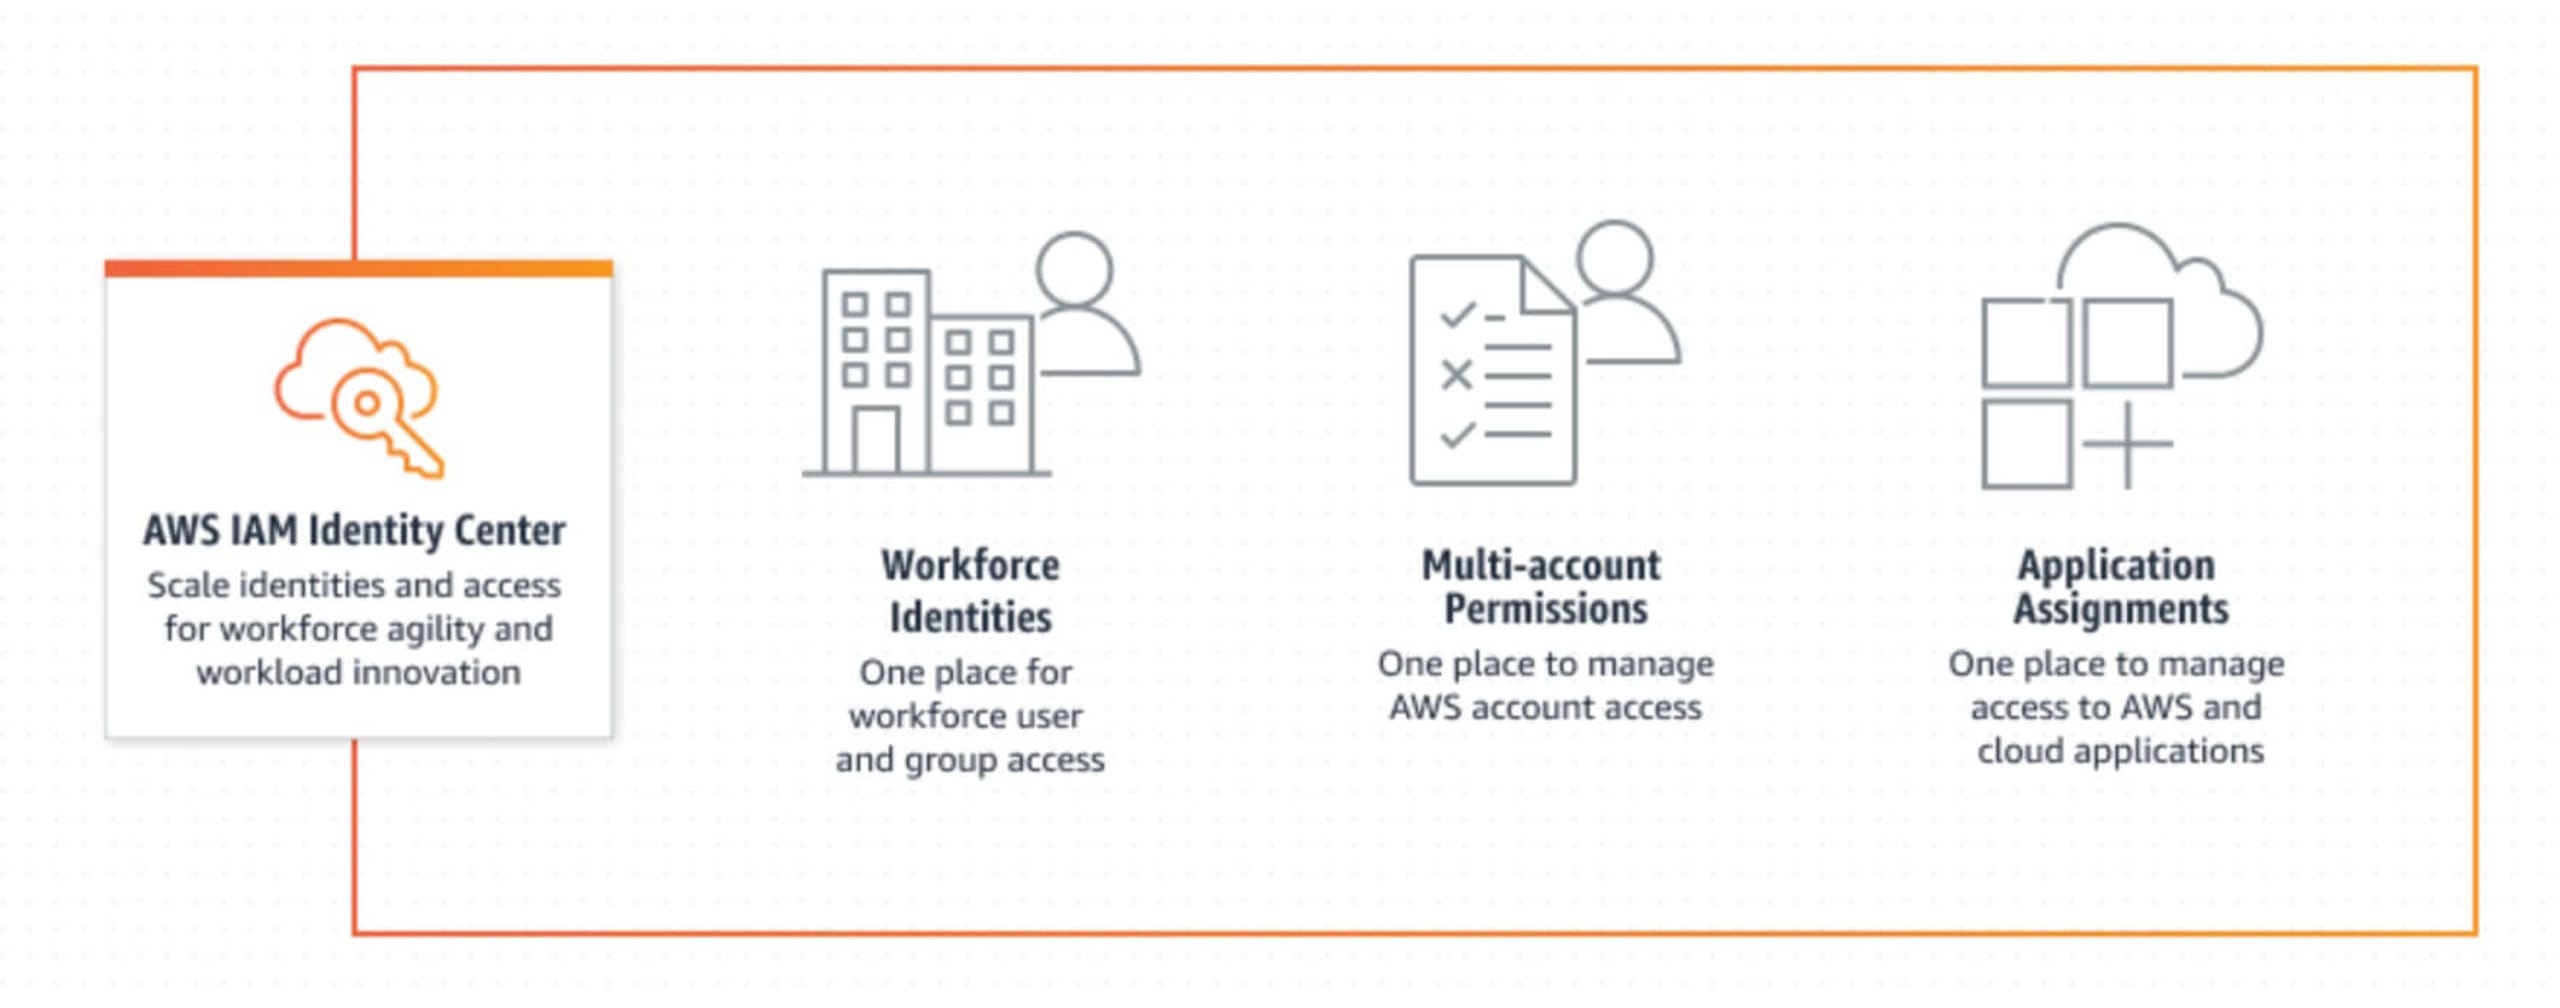
Esto tiene sentido si consideramos la importancia del mínimo privilegio. Las prácticas recomendadas de IAM sugieren segmentar las cargas de trabajo y los entornos en cuentas de AWS separadas. Sin embargo, no teníamos acceso a las herramientas necesarias para hacerlo, y algunos usuarios recurrieron a AWS SSO para lograrlo.
Con este cambio de nombre, AWS está orientando a más usuarios en esta dirección y convirtiendo al nuevo IAM Identity Center en el lugar central para administrar el acceso en AWS.
Identity Center ahora también admite permisos, límites y políticas de IAM administradas por el cliente, y AWS Lambda ahora admite la autorización basada en etiquetas. Esto permite adaptar el acceso a cuentas específicas y mejorar la administración de permisos a escala.
Perspectiva de un profesional:
Este es un cambio pequeño, pero significativo, en la creación de la administración de identidades y accesos. Usar el inicio de sesión único como motor de la identidad reduce el uso de usuarios de AWS IAM y claves de acceso filtradas, que suelen estar detrás de las brechas de seguridad.
Nueva capacidad de validación de objetos de Amazon S3 para Amazon Macie
Amazon Macie es el servicio de seguridad y privacidad de datos completamente administrado de Amazon. Utiliza aprendizaje automático y coincidencia de patrones para descubrir y proteger tus datos confidenciales en AWS. Ahora permite recuperar temporalmente, con un solo clic, hasta 10 ejemplos de datos confidenciales encontrados en Amazon Simple Storage Service.
Perspectiva de quienes trabajan en el área:
Antes solo podías ver la ubicación de los datos confidenciales. Ahora puedes ver la ubicación y el contenido de los objetos de S3 que se identificaron como confidenciales.
AWS Config ahora admite puntuaciones de cumplimiento
AWS también anunció que AWS Config ahora admite puntuaciones de cumplimiento como mejora de los paquetes de conformidad. Esto te indicará cuáles de tus recursos cumplen con un conjunto de requisitos dentro del alcance de un paquete de conformidad. Las puntuaciones de cumplimiento se envían como métricas a Amazon CloudWatch, lo que permite hacer un seguimiento a lo largo del tiempo.
Perspectiva de quienes trabajan en el área:
Si ya usas AWS Config y no una herramienta de CSPM o similar para medir las puntuaciones de cumplimiento, este cambio es bienvenido.
AWS Control Tower incorpora el registro de AWS CloudTrail para organizaciones
AWS Control Tower ahora incluye el registro de AWS CloudTrail para organizaciones como parte de la versión 3.0 de la zona de aterrizaje. La versión anterior, lanzada en re:Inforce en 2019, te ofrecía una zona de aterrizaje para configurar y administrar un entorno de AWS seguro con varias cuentas. Ahora, se implementará un registro de AWS CloudTrail en tu cuenta de administración para registrar automáticamente las acciones de todas las cuentas miembro de tu organización.
Perspectiva de quienes trabajan en el área:
Muchos todavía creen que Control Tower no ha seguido el ritmo de las mejores prácticas de seguridad. Sin embargo, para algunas organizaciones, en especial las pequeñas y medianas, donde los recursos y la experiencia pueden ser limitados, permite controlar tus propias cuentas y barreras de protección.
AWS Wickr (en versión preliminar)
Amazon adquirió Wickr en junio del año pasado y anunció la disponibilidad de AWS Wickr en versión preliminar. Es un servicio de comunicación empresarial con cifrado de extremo a extremo que permite colaborar de forma segura mediante mensajería, llamadas de voz y video, uso compartido de archivos y de pantalla.
Perspectiva de quienes trabajan en el área:
Esta podría ser una propuesta interesante en el mundo del trabajo remoto, que evoluciona rápidamente. Al ver su página de inicio, Wickr parece dirigirse a las fuerzas armadas, las agencias gubernamentales, las empresas y las personas; posiblemente en ese orden.
AWS Marketplace Vendor Insights (en versión preliminar)
En un esfuerzo por agilizar el complejo proceso de evaluación de riesgos de software de terceros, ahora los vendedores pueden ofrecer información de seguridad y cumplimiento a través de AWS Marketplace. En cuanto a la seguridad, AWS Marketplace Vendor Insights verificará 150 credenciales de seguridad en total y mostrará certificaciones de seguridad y otra información en tiempo real.
Perspectiva de quienes trabajan en el área:
Las certificaciones de seguridad de los vendedores de Marketplace se actualizarían cada 7 días, lo que representa una valiosa incorporación para abordar el riesgo cada vez mayor de una cadena de suministro digital vulnerable.
Relanzamiento de AWS Security Competency para socios
AWS Security Competency para socios existe desde hace mucho tiempo, pero AWS acaba de relanzar el programa con ocho nuevas categorías consolidadas. Estas categorías se alinean con los problemas de seguridad habituales que enfrentan las empresas, así que no sorprende encontrar temas como IAM, protección de datos, respuesta a amenazas y seguridad de aplicaciones.
Perspectiva de quienes trabajan en el área:
Quienes trabajan en el área podrán identificar posibles socios de trabajo con habilidades específicas, en lugar de basarse en la competencia general, que solía confundir a muchos clientes de AWS.
Resumen de re:Inforce
AWS re:Inforce 2022 se hizo esperar mucho para los entusiastas de la seguridad de AWS y para quienes trabajan en el área y buscaban conectar con otras personas que usan AWS para resolver desafíos de seguridad.
Implementar la seguridad desde el inicio del ciclo, priorizar el mínimo privilegio, IAM, la visibilidad de los datos y la seguridad fueron las principales conclusiones de la conferencia; estos temas se destacaron con el cambio de marca, el relanzamiento y la incorporación de nuevas funciones. No hubo anuncios importantes, pero quienes siguieron de cerca el evento consideran que se dieron pasos en la dirección correcta. Se avanza hacia la democratización y el énfasis renovado en que la seguridad debe ser responsabilidad de más personas dentro de una organización, no solo de unas pocas.
Si quieres conocer más sobre AWS Security, puedes escuchar la serie de AWS sobre el pódcast Cloud Security o nuestro episodio Resumen y aspectos destacados de AWS re:Inforce 2022.
¿Sabías que Snyk ha colaborado estrechamente con AWS para aprovechar integraciones fluidas con servicios de AWS como AWS CodePipeline, Amazon ECR y Amazon EKS, y aplicar soluciones de seguridad escalables en todo tu flujo de trabajo de desarrollo? Obtén más información aquí.


