Agrega pruebas de seguridad a las pull requests en Azure Repos

Edward Thompson
6 de mayo de 2019
0 minutos de lecturaEsta publicación destaca la práctica recomendada n.º 7 —agregar pruebas de seguridad a las PR— de nuestra serie de 8 prácticas recomendadas de seguridad para Azure Repos.
Agregar pruebas de seguridad a las pull requests en Azure Repos
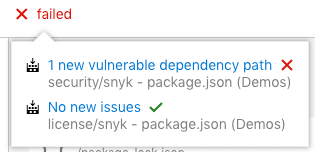
Al agregar la integración nativa de Snyk con Azure Repos, se probará cada pull request para garantizar que no se introduzcan nuevas vulnerabilidades en la base de código. Se pueden definir políticas para configurar el nivel de gravedad de una vulnerabilidad que impida la fusión. La siguiente imagen muestra una PR fallida debido a las nuevas vulnerabilidades que habría agregado:
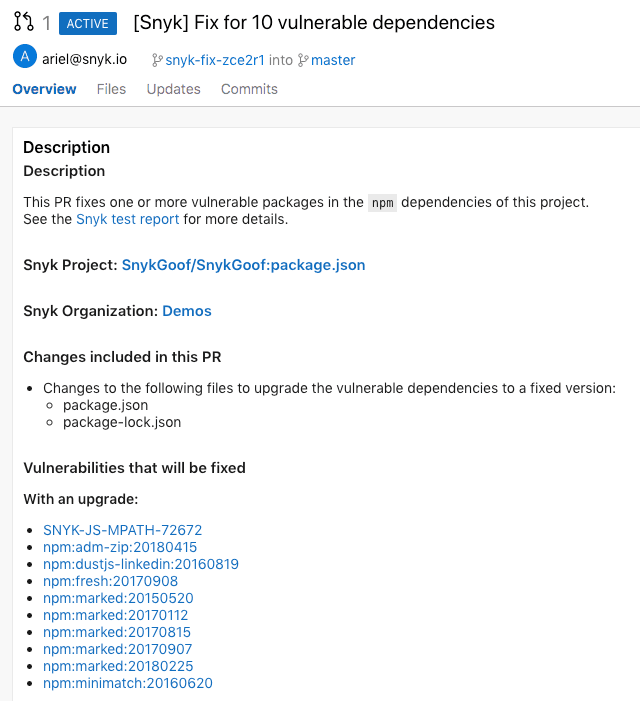
Si Snyk encuentra una vulnerabilidad, proporciona a los desarrolladores las herramientas necesarias para evaluar y corregir las vulnerabilidades. Snyk calcula la corrección necesaria para las dependencias directas y transitivas, y completa automáticamente una pull request de corrección con las actualizaciones o los parches necesarios, todo desde el flujo de trabajo de Azure Repos. La siguiente imagen muestra una PR de corrección creada por Snyk.
* La funcionalidad de PR de corrección y las pruebas de nuevas PR están en beta cerrada. Contáctanos si quieres participar.
Sigue leyendo la lista de 8 prácticas recomendadas de seguridad para trabajar con Azure Repos:
Nunca almacenes credenciales como código o configuración en Azure Repos
Elimina los datos confidenciales de tus archivos y del historial de Azure Repos
Si aún no lo hiciste, asegúrate de descargar esta guía rápida ahora y colocarla en un lugar visible para que tus decisiones futuras sean seguras.