8 consejos para proteger los contenedores desde el código hasta la ejecución
Sarah Conway
24 de agosto de 2022
0 minutos de lecturaHoy anunciamos una nueva guía práctica y un informe sobre seguridad de contenedores, creados en colaboración con nuestro socio Sysdig.
En esta publicación, compartiremos consejos para ayudarte a enfrentar con éxito los desafíos de la seguridad de contenedores, centrándonos en tres principios fundamentales:
Desarrolla la seguridad desde el inicio
Protégete contra las amenazas en tiempo de ejecución
Prioriza las alertas de seguridad importantes
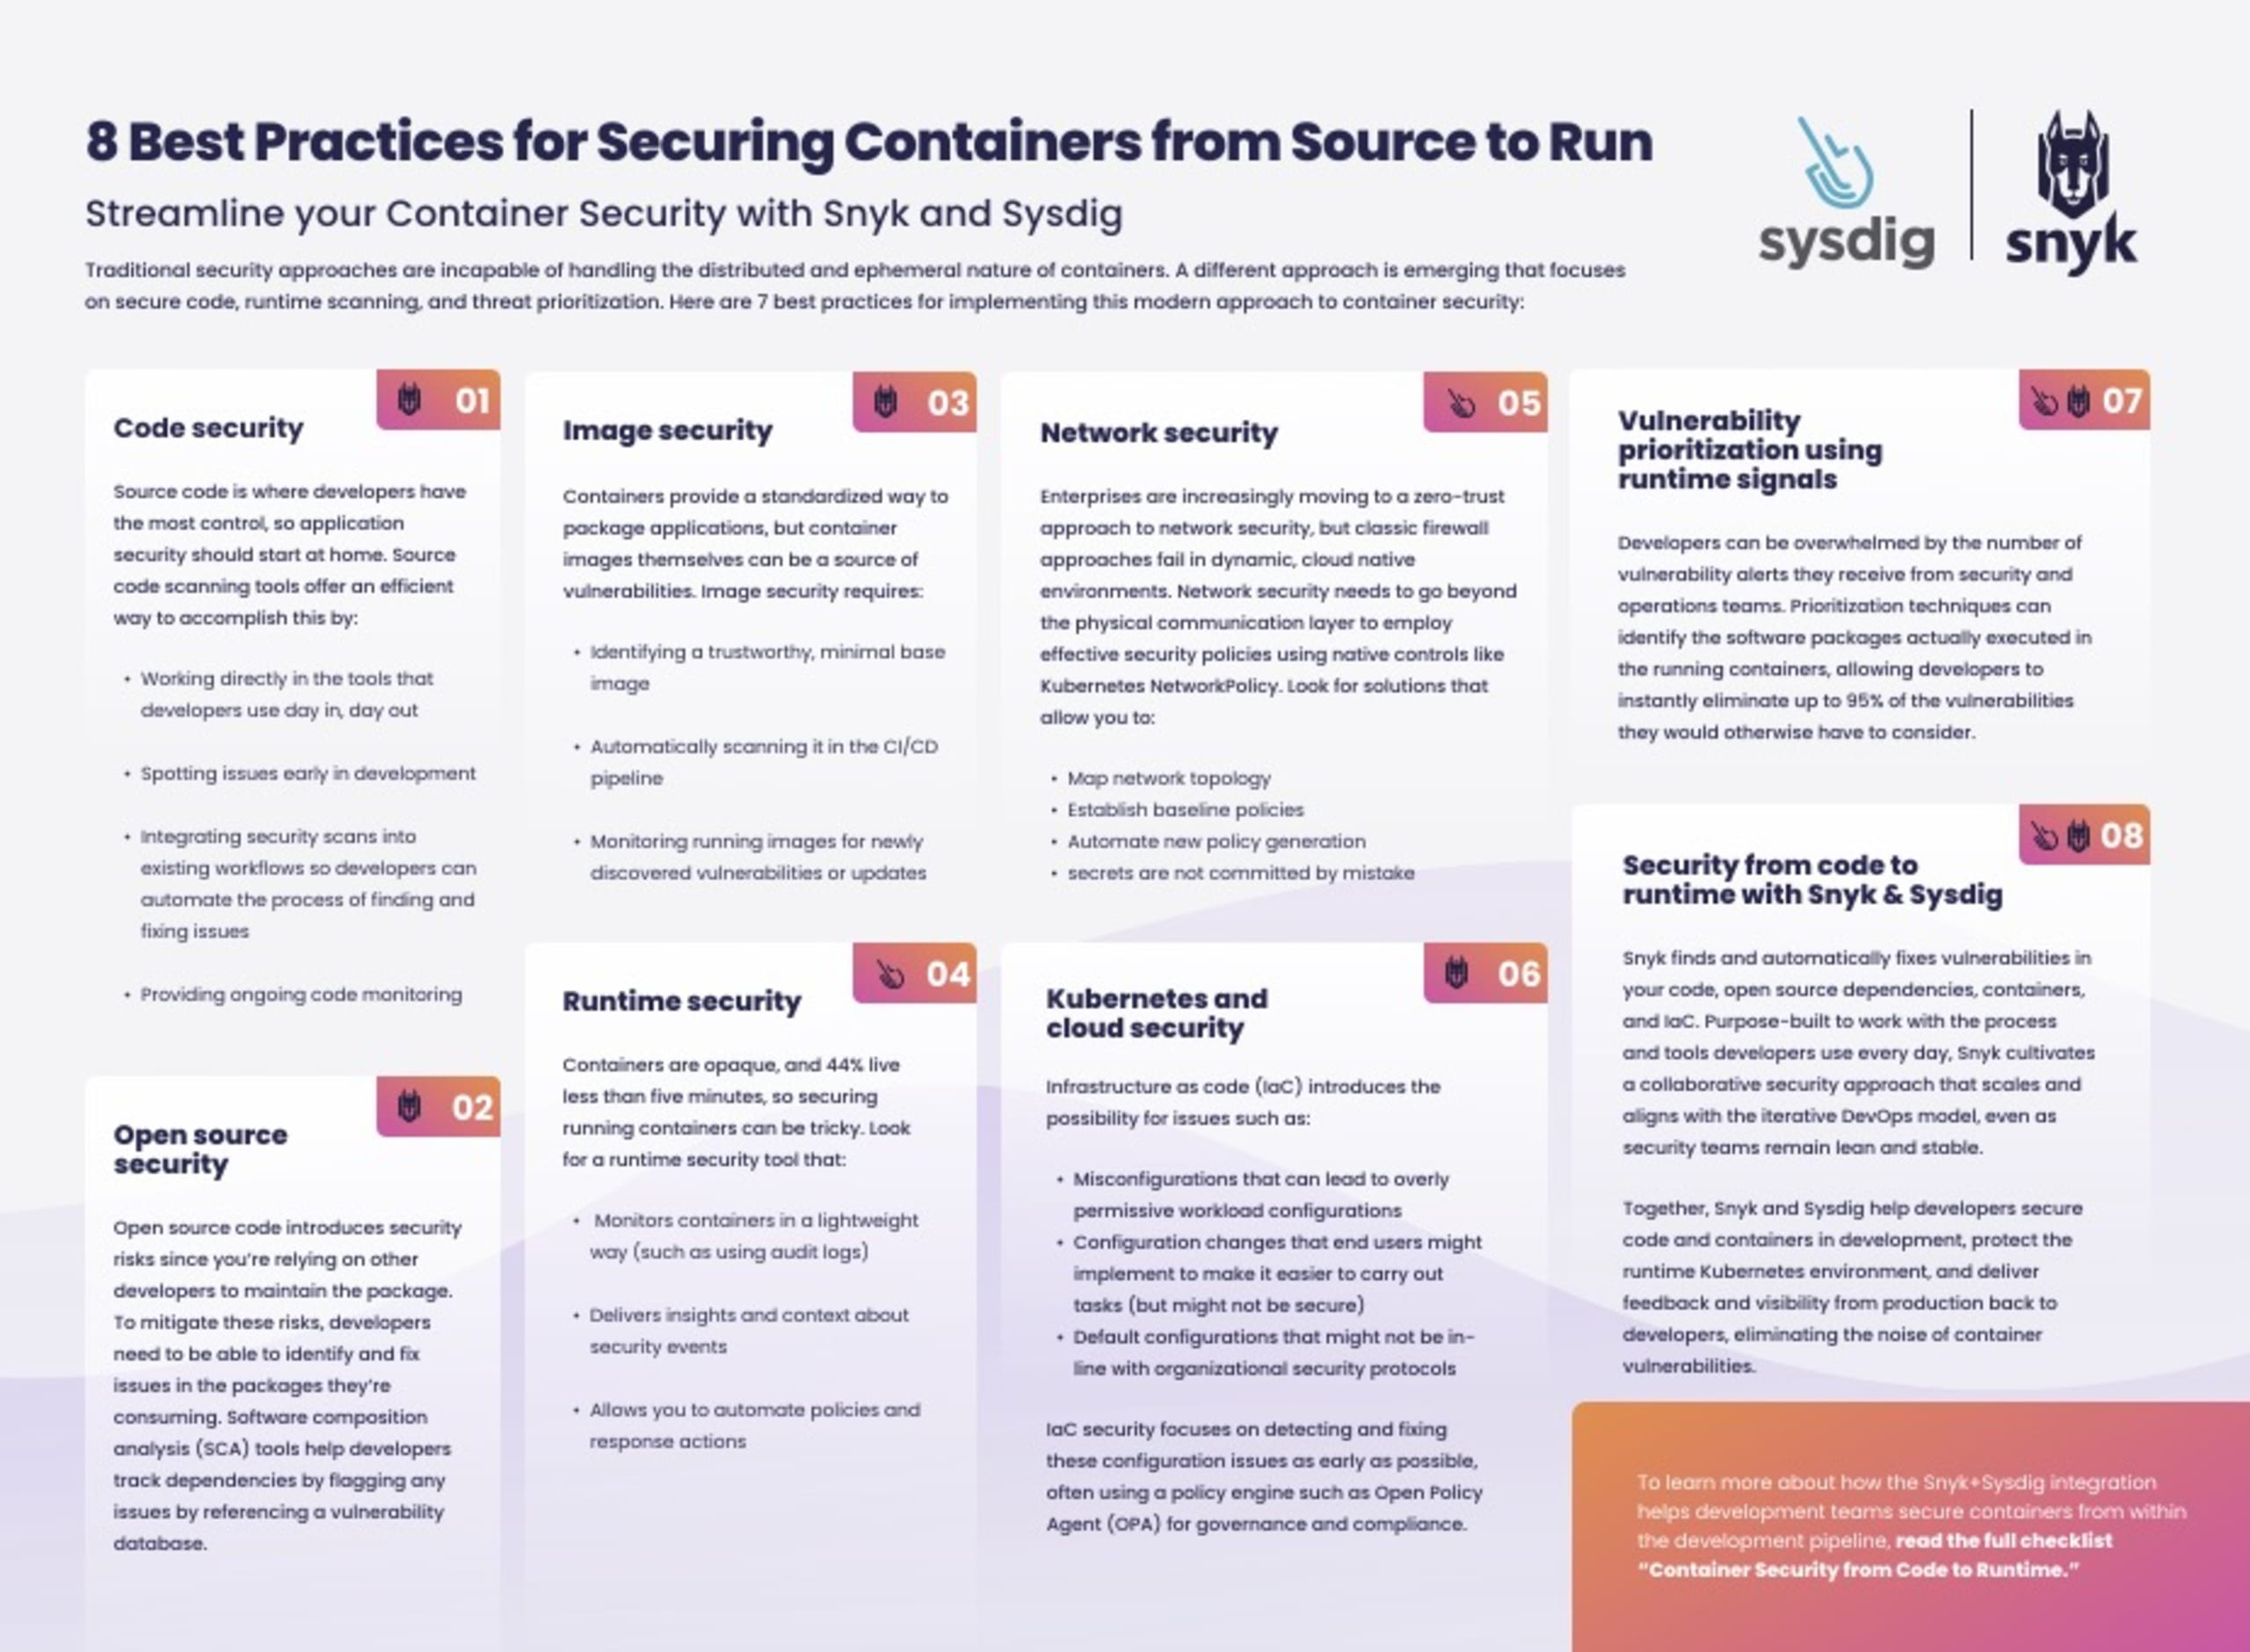
Los enfoques tradicionales de seguridad no pueden manejar la naturaleza distribuida y efímera de los contenedores. Está surgiendo un enfoque diferente, centrado en el código seguro, el análisis en tiempo de ejecución y la priorización de amenazas. Estas son 8 prácticas recomendadas para implementar este enfoque moderno de seguridad de contenedores:
1. Seguridad del código
El código fuente es donde los desarrolladores tienen mayor control, por lo que la seguridad de las aplicaciones debe empezar desde el principio. Las herramientas de análisis de código fuente que detectan problemas en las primeras etapas del desarrollo y monitorean el código continuamente son una forma eficiente de lograrlo. Al trabajar directamente con las herramientas que los desarrolladores usan todos los días e integrar análisis de seguridad en los flujos de trabajo existentes, pueden automatizar el proceso de detección y corrección de problemas.
2. Seguridad del código abierto
El código abierto introduce riesgos de seguridad, ya que dependes de otros desarrolladores para mantener los paquetes. Para mitigar estos riesgos, los desarrolladores deben poder identificar y corregir problemas en los paquetes que utilizan. Las herramientas de análisis de composición de software (SCA) ayudan a los desarrolladores a rastrear las dependencias y señalan problemas al consultar una base de datos de vulnerabilidades.
3. Seguridad de las imágenes
Los contenedores ofrecen una forma estandarizada de empaquetar aplicaciones, pero las imágenes de contenedor pueden ser una fuente de vulnerabilidades. La seguridad de las imágenes requiere:
Identificar una imagen base confiable y minimalista que ofrezca la funcionalidad necesaria sin elementos innecesarios
Analizar automáticamente las imágenes en el pipeline de CI/CD
Monitorear los contenedores en ejecución para detectar vulnerabilidades recién descubiertas o actualizaciones
4. Seguridad en tiempo de ejecución
Los contenedores son opacos y el 44 % vive menos de cinco minutos, por lo que proteger los contenedores en ejecución puede ser complicado. Busca una herramienta de seguridad en tiempo de ejecución que:
Monitoree los contenedores de forma ligera (por ejemplo, mediante registros de auditoría)
Ofrezca información y contexto sobre los eventos de seguridad
Te permite automatizar políticas y acciones de respuesta
5. Seguridad de la red
Cada vez más empresas adoptan un enfoque de confianza cero para la seguridad de la red, pero los métodos tradicionales de firewall no funcionan en entornos dinámicos nativos de la nube. La seguridad de la red debe ir más allá de la capa de comunicación física y usar controles nativos, como las políticas de red de Kubernetes. Busca soluciones que te permitan:
Mapear la topología de la red
Establecer políticas de referencia
Automatizar la generación de nuevas políticas
6. Seguridad de Kubernetes y la nube
La infraestructura como código (IaC) suele introducir errores de configuración. Los usuarios finales suelen implementar cambios de configuración para facilitar la realización de tareas, pero estos podrían no ser seguros. Además, es posible que las configuraciones predeterminadas no se ajusten a los protocolos de seguridad de la organización.
La seguridad de IaC se centra en detectar y corregir estos problemas de configuración lo antes posible, a menudo mediante un motor de políticas como Open Policy Agent (OPA) para la gobernanza y el cumplimiento.
7. Priorización de vulnerabilidades mediante señales de tiempo de ejecución
Los desarrolladores pueden sentirse abrumados por la cantidad de alertas de vulnerabilidad que reciben de los equipos de seguridad y operaciones. Al identificar los paquetes de software que realmente se ejecutan en los contenedores activos, pueden descartar de inmediato hasta el 95 % de las vulnerabilidades que, de otro modo, tendrían que evaluar.
8. Seguridad desde el código hasta la ejecución con Snyk y Sysdig
Snyk encuentra y corrige automáticamente vulnerabilidades en tu código, dependencias de código abierto, contenedores e IaC. Diseñado específicamente para integrarse con los procesos y las herramientas que los desarrolladores usan todos los días, Snyk fomenta un enfoque colaborativo de seguridad que puede ampliarse y se adapta al modelo iterativo de DevOps, incluso cuando los equipos de seguridad siguen siendo pequeños y estables.
Snyk y Sysdig se integran para ayudar a los desarrolladores a proteger el código y los contenedores durante el desarrollo, proteger el entorno de Kubernetes en tiempo de ejecución y enviar comentarios e información de producción a los desarrolladores, eliminando el ruido de las vulnerabilidades de contenedores.
¿Quieres profundizar? Consulta la lista de verificación completa,“Seguridad de contenedores desde el código hasta la ejecución,” para proteger los contenedores desde el pipeline de desarrollo.
Seguridad de contenedores centrada en los desarrolladores
Snyk encuentra y corrige automáticamente vulnerabilidades en imágenes de contenedores y cargas de trabajo de Kubernetes.

