El modelo de responsabilidad compartida para la seguridad en la nube
Escrito por

0 minutos de lectura
¿Qué es el modelo de responsabilidad compartida?
La seguridad en la nube es una responsabilidad compartida entre los proveedores de servicios en la nube y sus clientes. El modelo de responsabilidad compartida depende del proveedor específico y de los servicios que se utilicen. Por lo general, el cliente asume la responsabilidad de proteger sus datos, el sistema operativo y las redes del lado del cliente, mientras que el proveedor de servicios en la nube es responsable de la infraestructura que se usa para ejecutar los servicios en la nube.
¿Cuál es el propósito del modelo de responsabilidad compartida para la seguridad en la nube?
La nube ofrece importantes ventajas de seguridad, ya que elimina la necesidad de que las organizaciones protejan todo su centro de datos. En el modelo de computación en la nube, parte de esa responsabilidad pasa al proveedor de servicios en la nube, pero no toda. El propósito del modelo de responsabilidad compartida es asegurar que ambas partes —el proveedor y el cliente— conozcan los aspectos del entorno de los que son responsables, para minimizar las brechas de seguridad y las vulnerabilidades.
¿Qué responsabilidades tiene el cliente en el modelo de responsabilidad compartida?
Las responsabilidades del cliente dependen del proveedor de servicios en la nube y del tipo de implementación de la nube. Por ejemplo, en una solución de software como servicio (SaaS), el cliente solo es responsable de sus datos y los controles de acceso a las aplicaciones. En una solución de infraestructura como servicio (IaaS), el cliente asume una mayor responsabilidad por la seguridad de las aplicaciones, la red y el sistema operativo.
Ejemplos del modelo de responsabilidad compartida en la nube
Cada uno de los principales proveedores de nube pública opera según un modelo de responsabilidad compartida. Estos son algunos ejemplos de cómo aplican este modelo de manera particular:
AWS
AWS afirma: «AWS es responsable de proteger la infraestructura que ejecuta todos los servicios que se ofrecen en AWS Cloud. Esta infraestructura está compuesta por el hardware, el software, las redes y las instalaciones que ejecutan los servicios de AWS Cloud». Obtén más información sobre la seguridad de AWS aquí.
Azure
Microsoft Azure asume la responsabilidad de proteger los hosts físicos, la red y el centro de datos, mientras que los clientes siguen siendo responsables de los datos, los dispositivos y las cuentas. La responsabilidad por las aplicaciones, los controles de red y los sistemas operativos depende del tipo de modelo de nube.
Google Cloud
Google señala en su documento técnico sobre la descripción general de seguridad que ofrece seguridad de primer nivel para su infraestructura. Sin embargo, también sigue un modelo de responsabilidad compartida: «Aunque siempre eres responsable de proteger tus datos, nosotros somos responsables de proteger la infraestructura subyacente».
Cada proveedor tiene su propia perspectiva sobre la responsabilidad compartida, pero la división de responsabilidades del modelo trasciende al proveedor específico. Este diagrama de matriz de responsabilidades muestra cómo varían las funciones y responsabilidades según el modelo de nube, sin importar qué proveedor uses.
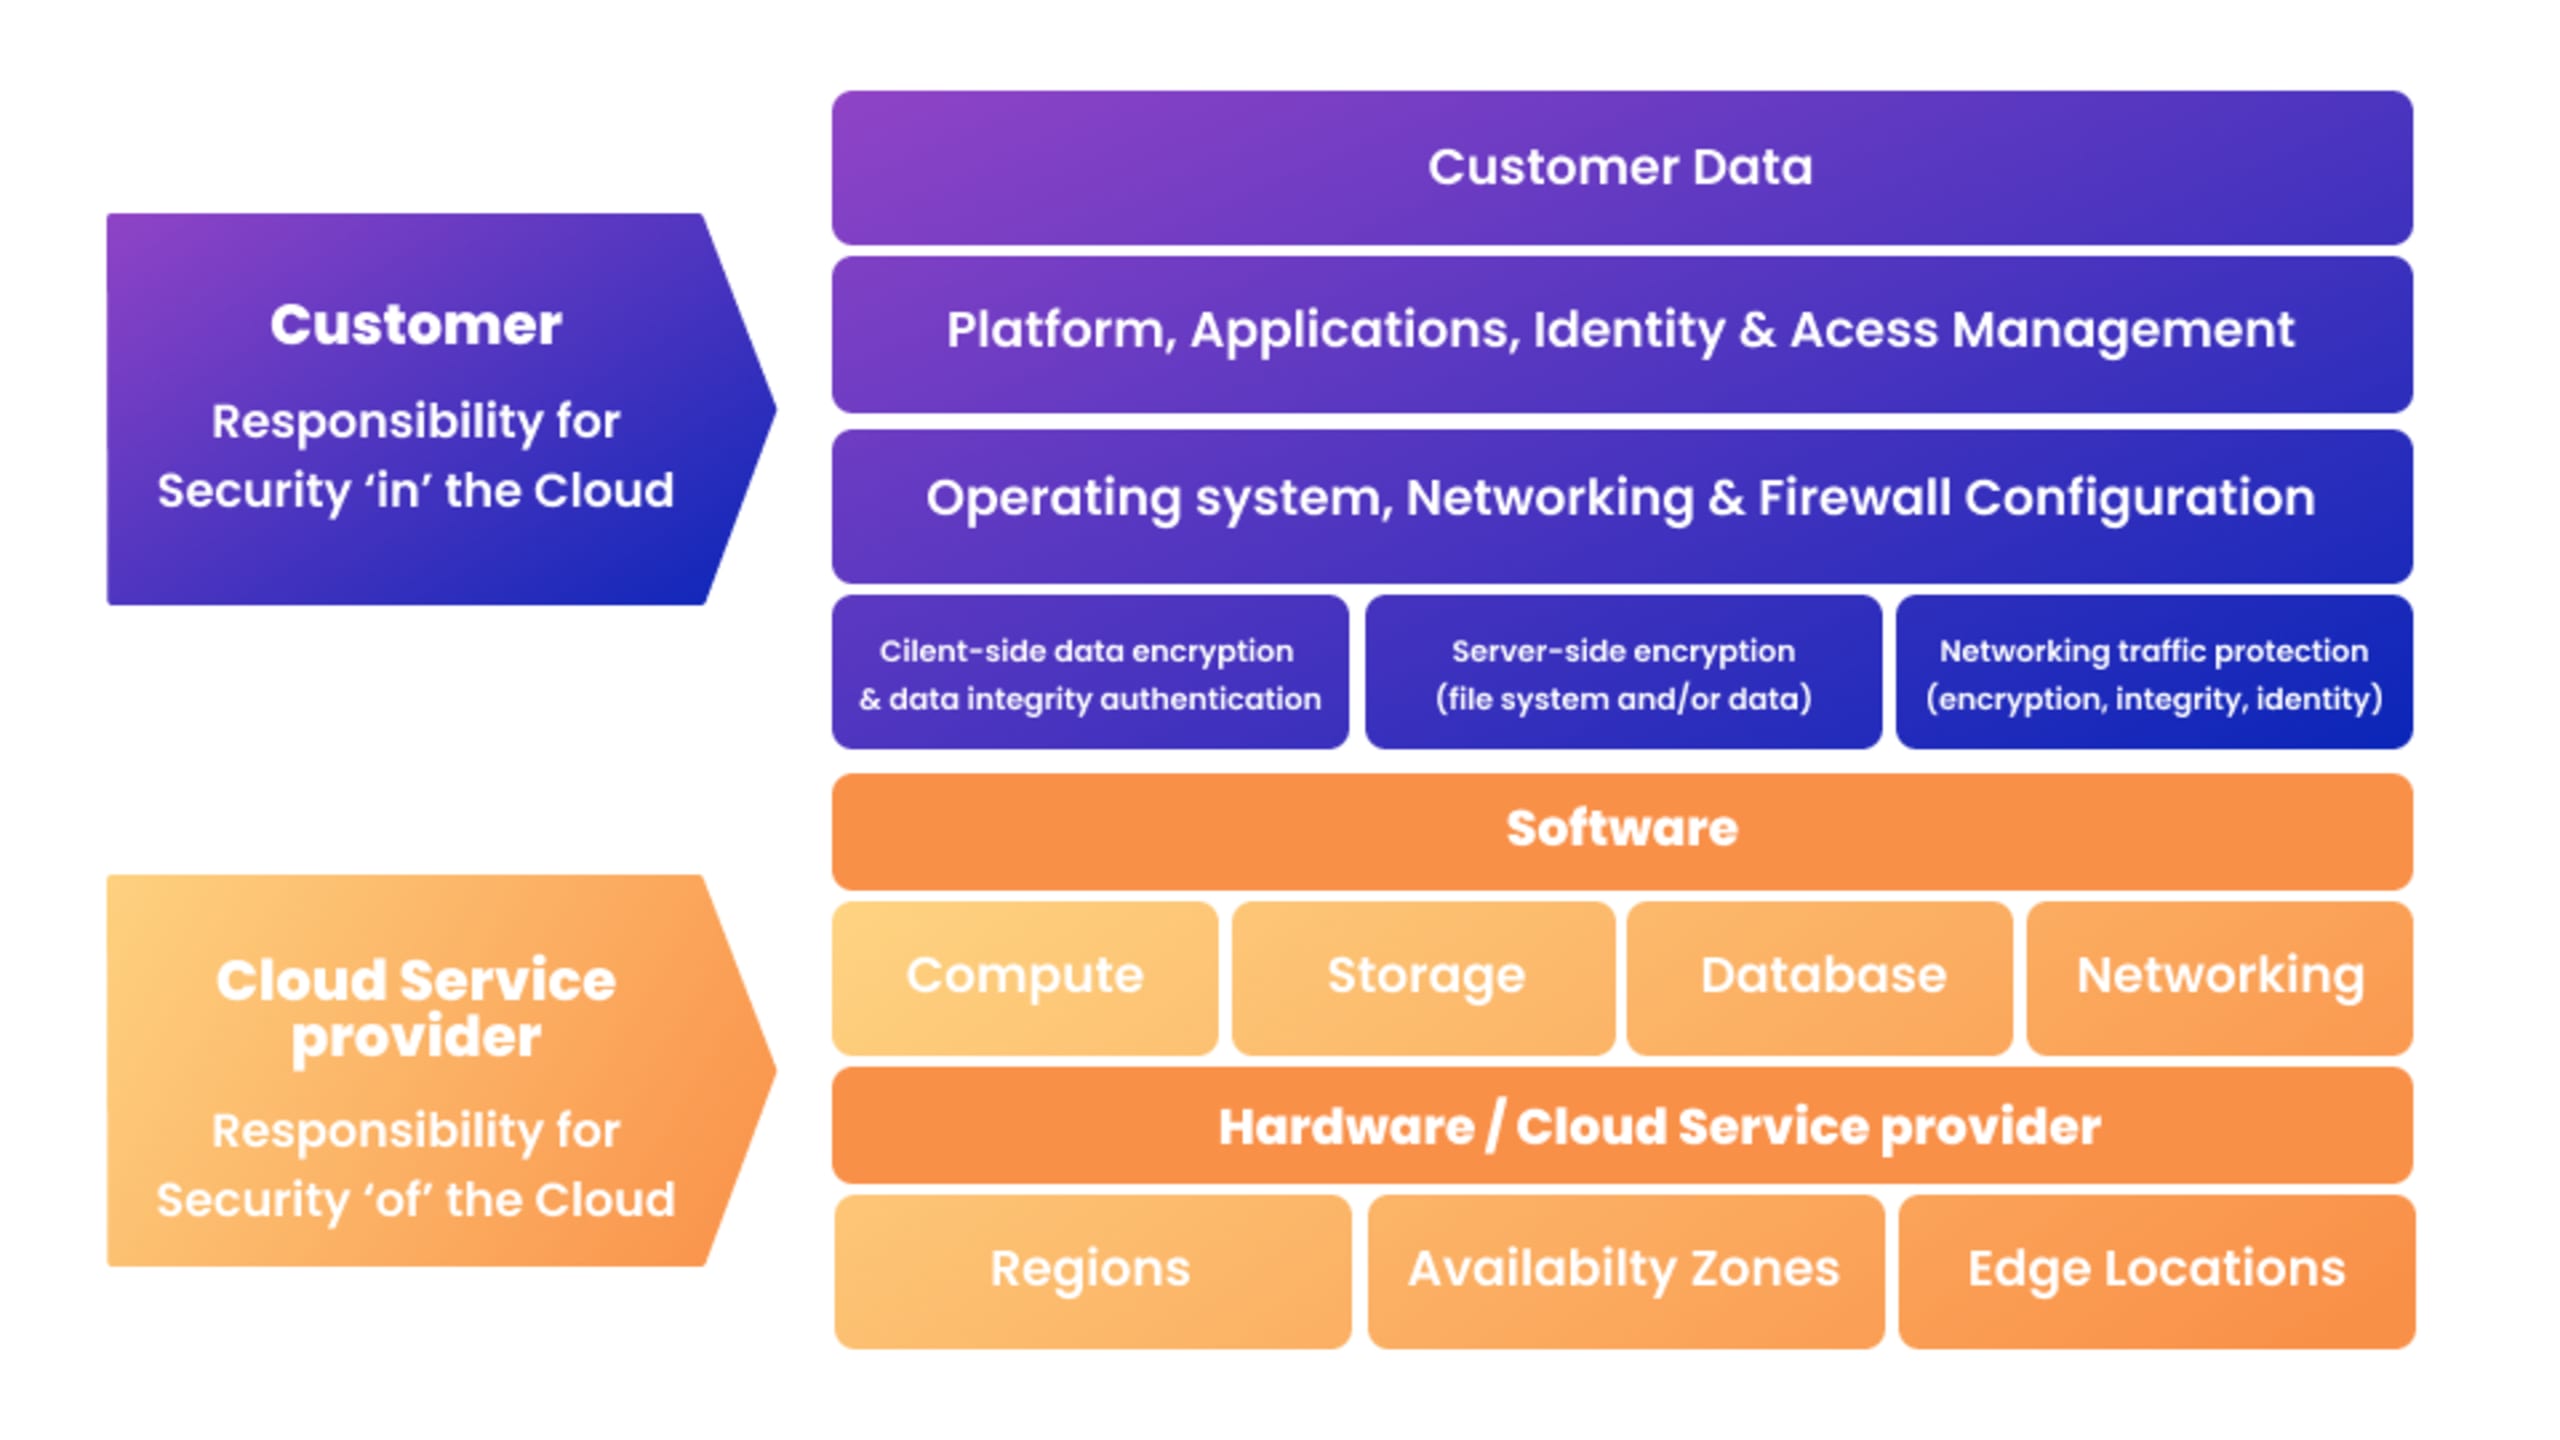
Responsabilidad compartida en IaaS, PaaS, CaaS e IaaS
Además de las consideraciones relacionadas con el proveedor, el modelo de responsabilidad compartida para la seguridad depende del tipo de solución de computación en la nube. Estas soluciones incluyen infraestructura como servicio (IaaS), plataforma como servicio (PaaS), contenedores como servicio (CaaS) y software como servicio (SaaS).
IaaS
IaaS permite que las organizaciones amplíen o reduzcan rápidamente sus recursos de cómputo sin tener que invertir en recursos locales ni mantenerlos. El proveedor de servicios en la nube opera y administra la infraestructura en la que se ejecutan los servicios. Algunos ejemplos de IaaS son Amazon EC2 y Google Compute Engine (GCE).
Responsabilidades del proveedor de servicios en la nube: Controles de seguridad física de la infraestructura
Responsabilidades del cliente de servicios en la nube: Aplicaciones, sistema operativo y datos
Responsabilidades compartidas: Controles de red e infraestructura del host
PaaS
PaaS ofrece un entorno de desarrollo completo para crear herramientas y aplicaciones. Estos recursos incluyen la infraestructura subyacente (como en IaaS), además de herramientas de desarrollo y administración de bases de datos.
Responsabilidades del proveedor de servicios en la nube: Controles de red e infraestructura del host
Responsabilidades del cliente de servicios en la nube: Aplicaciones y datos
Responsabilidades compartidas: Controles de acceso y de aplicaciones
CaaS
Los contenedores son una herramienta de desarrollo muy extendida: más del 78 % de las cargas de trabajo de producción se implementan como contenedores o sin servidor. Las ofertas de CaaS, como Amazon Elastic Container Service (ECS) y Azure Container Instances (ACI), facilitan el uso de contenedores para ejecutar aplicaciones en la nube, sin necesidad de configurar ni administrar la infraestructura subyacente. Son similares a PaaS, pero no se limitan a una pila tecnológica específica.
Responsabilidades del proveedor de servicios en la nube: La infraestructura subyacente
Responsabilidades del cliente de servicios en la nube: Código de la aplicación e imágenes de contenedor
Responsabilidades compartidas: Controles de red y cadena de suministro
SaaS
Las aplicaciones SaaS se ofrecen a través de Internet, lo que permite que las organizaciones las usen desde un navegador. El proveedor es responsable de mantener los servidores y la infraestructura subyacentes.
Responsabilidades del proveedor de servicios en la nube: Todo, desde la seguridad de la infraestructura física hasta los controles de las aplicaciones.
Responsabilidades del cliente de servicios en la nube: Datos confidenciales
Responsabilidades compartidas: Administración del acceso y la autenticación
Zonas grises del modelo de responsabilidad compartida
Sin importar el tipo de implementación en la nube, es probable que el proveedor asuma parte de la responsabilidad de seguridad. Es importante identificar y considerar cuidadosamente las zonas grises donde las responsabilidades de seguridad no están claramente definidas. Estas zonas pueden incluir:
Aplicaciones
Los entornos basados en servidores permiten instalar y ejecutar aplicaciones, pero el cliente sigue siendo responsable de ellas.
Redes
El proveedor de servicios en la nube solo puede proteger las redes que están bajo su control directo.
Administración del acceso
Las soluciones PaaS ofrecen un plano de control para la configuración; es responsabilidad del cliente establecer los controles adecuados para el acceso.
Cómo proteger tu entorno en la nube
Ya explicamos los conceptos básicos del modelo de responsabilidad compartida para la seguridad en la nube. El siguiente paso es implementarlo en tu caso de uso específico.
Lo primero que debes tener en cuenta es que cada vez más los desarrolladores son responsables de configurar los entornos donde se ejecutarán sus aplicaciones, incluidos los contenedores y la infraestructura subyacente, que se define cada vez más mediante infraestructura como código (IaC). Esto significa que deben considerar tanto la seguridad de las aplicaciones que desarrollan como los aspectos de seguridad en la nube que les corresponden según el modelo de responsabilidad compartida.
Por último, necesitan una forma de monitorear continuamente las aplicaciones o los entornos en producción para detectar nuevas vulnerabilidades o configuraciones incorrectas.
Al integrar la seguridad en el desarrollo, configurar adecuadamente los entornos y monitorear continuamente las cargas de trabajo en producción, las organizaciones pueden proteger sus entornos en la nube de forma integral.
Protege tus configuraciones desde el IDE hasta las nubes en ejecución.
Dales a los desarrolladores las herramientas para crear infraestructura en la nube de forma segura y corregir problemas desde el código fuente de IaC
Cómo Snyk puede ayudar a proteger tus entornos en la nube
Las herramientas de seguridad que priorizan a los desarrolladores de Snyk pueden ayudar con la seguridad en la nube al brindarles la información que necesitan para detectar, priorizar y corregir posibles problemas en las aplicaciones o la infraestructura en la nube.
Este enfoque de seguridad de desplazamiento a la izquierda es necesario por varias razones.
En primer lugar, el proceso de desarrollo ha cambiado. Los métodos de desarrollo ágil implican que la seguridad debe integrarse continuamente en el proceso de desarrollo («DevSecOps»).
En segundo lugar, la estructura de las aplicaciones ha cambiado. Ahora los desarrolladores las ensamblan con una combinación de código propietario y de código abierto, y luego ejecutan ese código en contenedores e implementan todo mediante IaC.
Por último, la infraestructura tradicional ha cambiado. Los centros de datos locales se han reemplazado por código que define dónde y cómo se ejecutará una aplicación.
Snyk ofrece varias herramientas que pueden ayudar a abordar los riesgos de seguridad que conllevan estos cambios:
Snyk Open Source: Detecta vulnerabilidades de código abierto y sugiere correcciones directamente en las herramientas que los desarrolladores ya usan.
Snyk Code: Una herramienta de pruebas de seguridad de aplicaciones estáticas (SAST) que permite a los desarrolladores incorporar verificaciones de seguridad desde la primera línea de código.
Snyk Container: Una herramienta de análisis de contenedores que ayuda a identificar una imagen base segura y detectar vulnerabilidades antes de que lleguen a producción. La alianza de Snyk con Sysdig amplía la seguridad de los contenedores al entorno de ejecución.
Snyk IaC: Una herramienta de seguridad para IaC y la nube que detecta configuraciones incorrectas en el código de IaC antes de que llegue a producción, monitorea las configuraciones en ejecución para identificar desviaciones, simplifica las pruebas de cumplimiento y permite que los equipos resuelvan rápidamente los problemas en la nube al conectarlos automáticamente con el código fuente de IaC correspondiente.
El conjunto de herramientas de Snyk es una opción natural para los desarrolladores nativos de la nube, ya que aborda las preocupaciones de seguridad particulares de las aplicaciones modernas y se integra con prácticas de desarrollo actuales como DevSecOps. Esto ofrece a las organizaciones nuevas formas de mantener su nivel de seguridad en el marco de un modelo de responsabilidad compartida.
Protege tus configuraciones desde el IDE hasta las nubes en ejecución.
Dales a los desarrolladores las herramientas para crear infraestructura en la nube de forma segura y corregir problemas desde el código fuente de IaC