Snyk + Sysdig

Seguridad de contenedores desde el código hasta el entorno de ejecución

La alianza entre Snyk y Sysdig reúne las plataformas preferidas para la seguridad de los desarrolladores y la protección en tiempo de ejecución. Así, ayuda a reducir la sobrecarga de vulnerabilidades, lanzar aplicaciones de Kubernetes más rápido y proteger los entornos de producción.

Elimina el ruido. Responde más rápido. Reduce el riesgo.

Snyk y Sysdig ofrecen la primera solución que conecta a los equipos de desarrollo, DevOps y SecOps para abordar las vulnerabilidades más críticas en el pipeline de creación de contenedores. Al combinar la cobertura de seguridad más amplia con información sobre las vulnerabilidades que se ejecutan en paquetes durante el tiempo de ejecución, alineamos a los equipos para que corrijan los problemas de seguridad según su explotabilidad y riesgo potencial.

Desarrolla con seguridad desde el inicio

Empieza a proteger los contenedores desde la etapa de diseño, en el IDE para desarrolladores de Kubernetes; automatiza la selección de imágenes base seguras y actualizadas, e identifica los problemas que debes corregir durante la programación.

Protégete contra las amenazas en tiempo de ejecución

Detecta amenazas y anomalías en tiempo de ejecución en contenedores, Kubernetes y la nube. Automatiza las alertas y la respuesta, y captura registros detallados de actividad para análisis forenses.

Prioriza las alertas de seguridad para reducir el ruido

Identifica los paquetes cargados en tiempo de ejecución para priorizar qué vulnerabilidades corregir primero y eliminar el ruido de los contenedores que afecta la velocidad y la seguridad de la entrega de aplicaciones.

La única solución para conectar Desarrollo, Seguridad y Operaciones

Diagrama titulado «Snyk + Sysdig: seguridad integral de contenedores», que representa la seguridad para desarrolladores y operaciones en la nube en el código, el entorno de ejecución, la supervisión y la respuesta a incidentes para

Seguridad integral de contenedores

La seguridad de contenedores de Snyk, fácil de usar para desarrolladores, y la protección de Sysdig contra amenazas en tiempo de ejecución combinan contexto de ejecución con detección temprana y gestión de vulnerabilidades.

Snyk y Sysdig cubren todos los aspectos del ciclo de vida de los contenedores y Kubernetes: desde las imágenes base más seguras hasta la detección y priorización de las vulnerabilidades que requieren atención, y el monitoreo de las cargas de trabajo en ejecución para detectar amenazas en tiempo real, desviaciones y nuevas vulnerabilidades.

Panel de vulnerabilidades de Snyk que muestra un problema crítico CVE-2019-11068 en libxslt, ejecutado en tiempo de ejecución y detectado por Sysdig.

Snyk Container: simplicidad pensada para desarrolladores

Con Snyk Container puedes analizar imágenes rápidamente e identificar imágenes base actualizadas con menos vulnerabilidades para eliminar cientos de vulnerabilidades de una sola vez. Con Snyk, puedes enfocarte en las vulnerabilidades que representan el mayor riesgo para que puedas volver a programar.

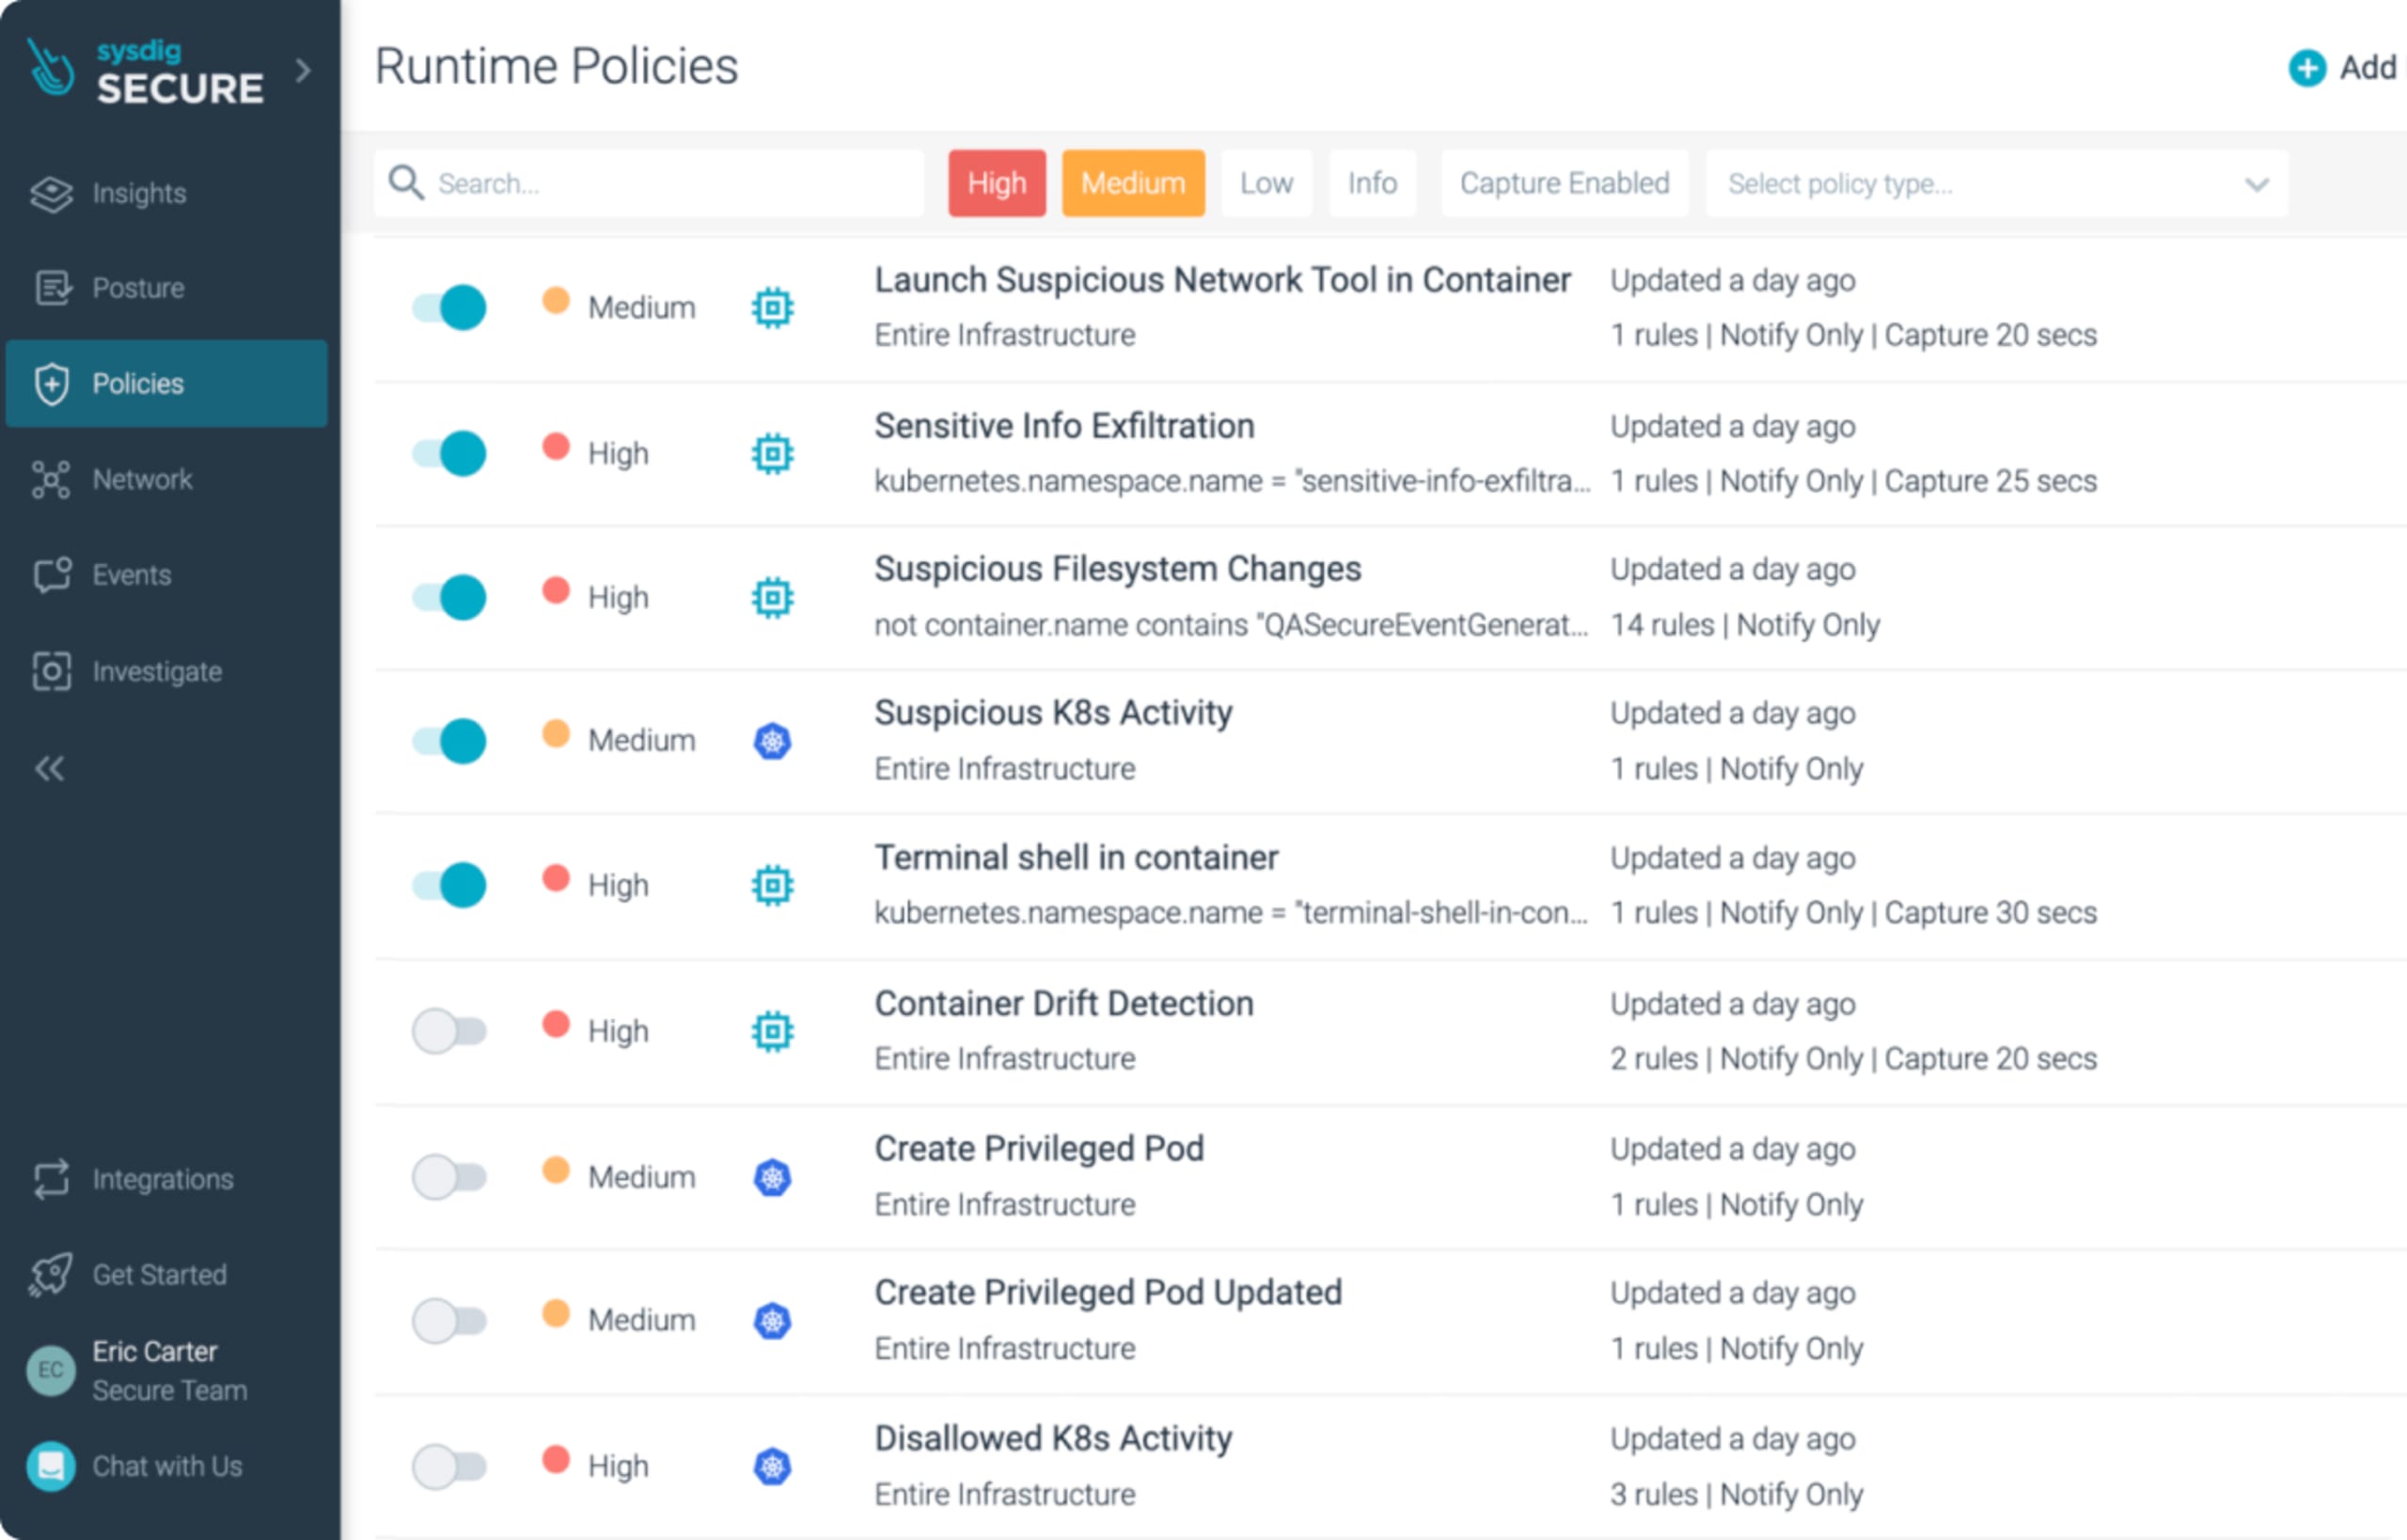
Panel de políticas de seguridad en tiempo de ejecución de Sysdig Secure con reglas de seguridad de contenedores y Kubernetes de severidad alta y media

Seguridad en tiempo de ejecución con Sysdig Secure

Sysdig ofrece seguridad unificada para contenedores y la nube. La seguridad en tiempo de ejecución de Sysdig Secure, basada en el proyecto de código abierto Falco, detecta amenazas en contenedores y Kubernetes, y captura actividad detallada para que los equipos agilicen la respuesta a incidentes.

Con Sysdig Secure, los equipos de DevOps y SecOps pueden automatizar políticas mediante la creación de perfiles de imágenes basada en ML y corregir problemas automáticamente con acciones de respuesta.

Diagrama de cómo funcionan las integraciones de Snyk y Sysdig con Kubernetes y un flujo de trabajo de cuatro pasos para detectar y filtrar vulnerabilidades.

Reduce hasta un 95 % el ruido de vulnerabilidades

Los desarrolladores con poco tiempo se ahogan en largas listas de alertas sin priorizar, mientras que los equipos de seguridad y operaciones con recursos limitados clasifican vulnerabilidades que tardan más de 200 días (en promedio) en corregirse.

La integración de recomendaciones automáticas de imágenes base y del contexto de ejecución de los paquetes en uso puede eliminar al instante hasta un 95 % de las vulnerabilidades que, de otro modo, requerirían tu atención.

Más información sobre Snyk y Sysdig

feature pentesting green
Video

Seguridad de contenedores desde el código hasta producción

Un nuevo seminario web presenta la solución integrada de seguridad de contenedores de Snyk y Sysdig.

feature sysdig
Blog

Unimos fuerzas con Sysdig para ofrecer seguridad de Kubernetes en desarrollo y en tiempo de ejecución

Snyk se asoció con Sysdig para crear una solución conjunta que protege la seguridad en todo el proceso de DevOps, desde el código hasta el clúster de Kubernetes.

feature snyk iac green
Video

Protege los contenedores y elimina el ruido

Nuevo webinar con AWS, Snyk y Sysdig que demuestra cómo lograr una seguridad integral de contenedores.

feature snyk sysdig
Blog

Anuncio de asociación de Sysdig

Sysdig y Snyk usan inteligencia en tiempo de ejecución para eliminar el ruido de las vulnerabilidades.