“Ter uma visão clara da nossa superfície de ataque realmente nos ajudou e contribuiu para traçarmos o roteiro de como seria a segurança de IA na empresa.” - Gabriel Tobar Brolo, engenheiro sênior de segurança, Yalo
Sua superfície de ataque de IA está aumentando. O conselho quer saber mais sobre isso.
O relatório State of Agentic Adoption 2026 da Snyk mostra que 1 em cada 3 equipes de engenharia está encontrando componentes de “IA oculta”, como servidores MCP e modelos não aprovados, na base de código, sem que a liderança saiba. Você consegue ver quais recursos de IA estão realmente na sua base de código?

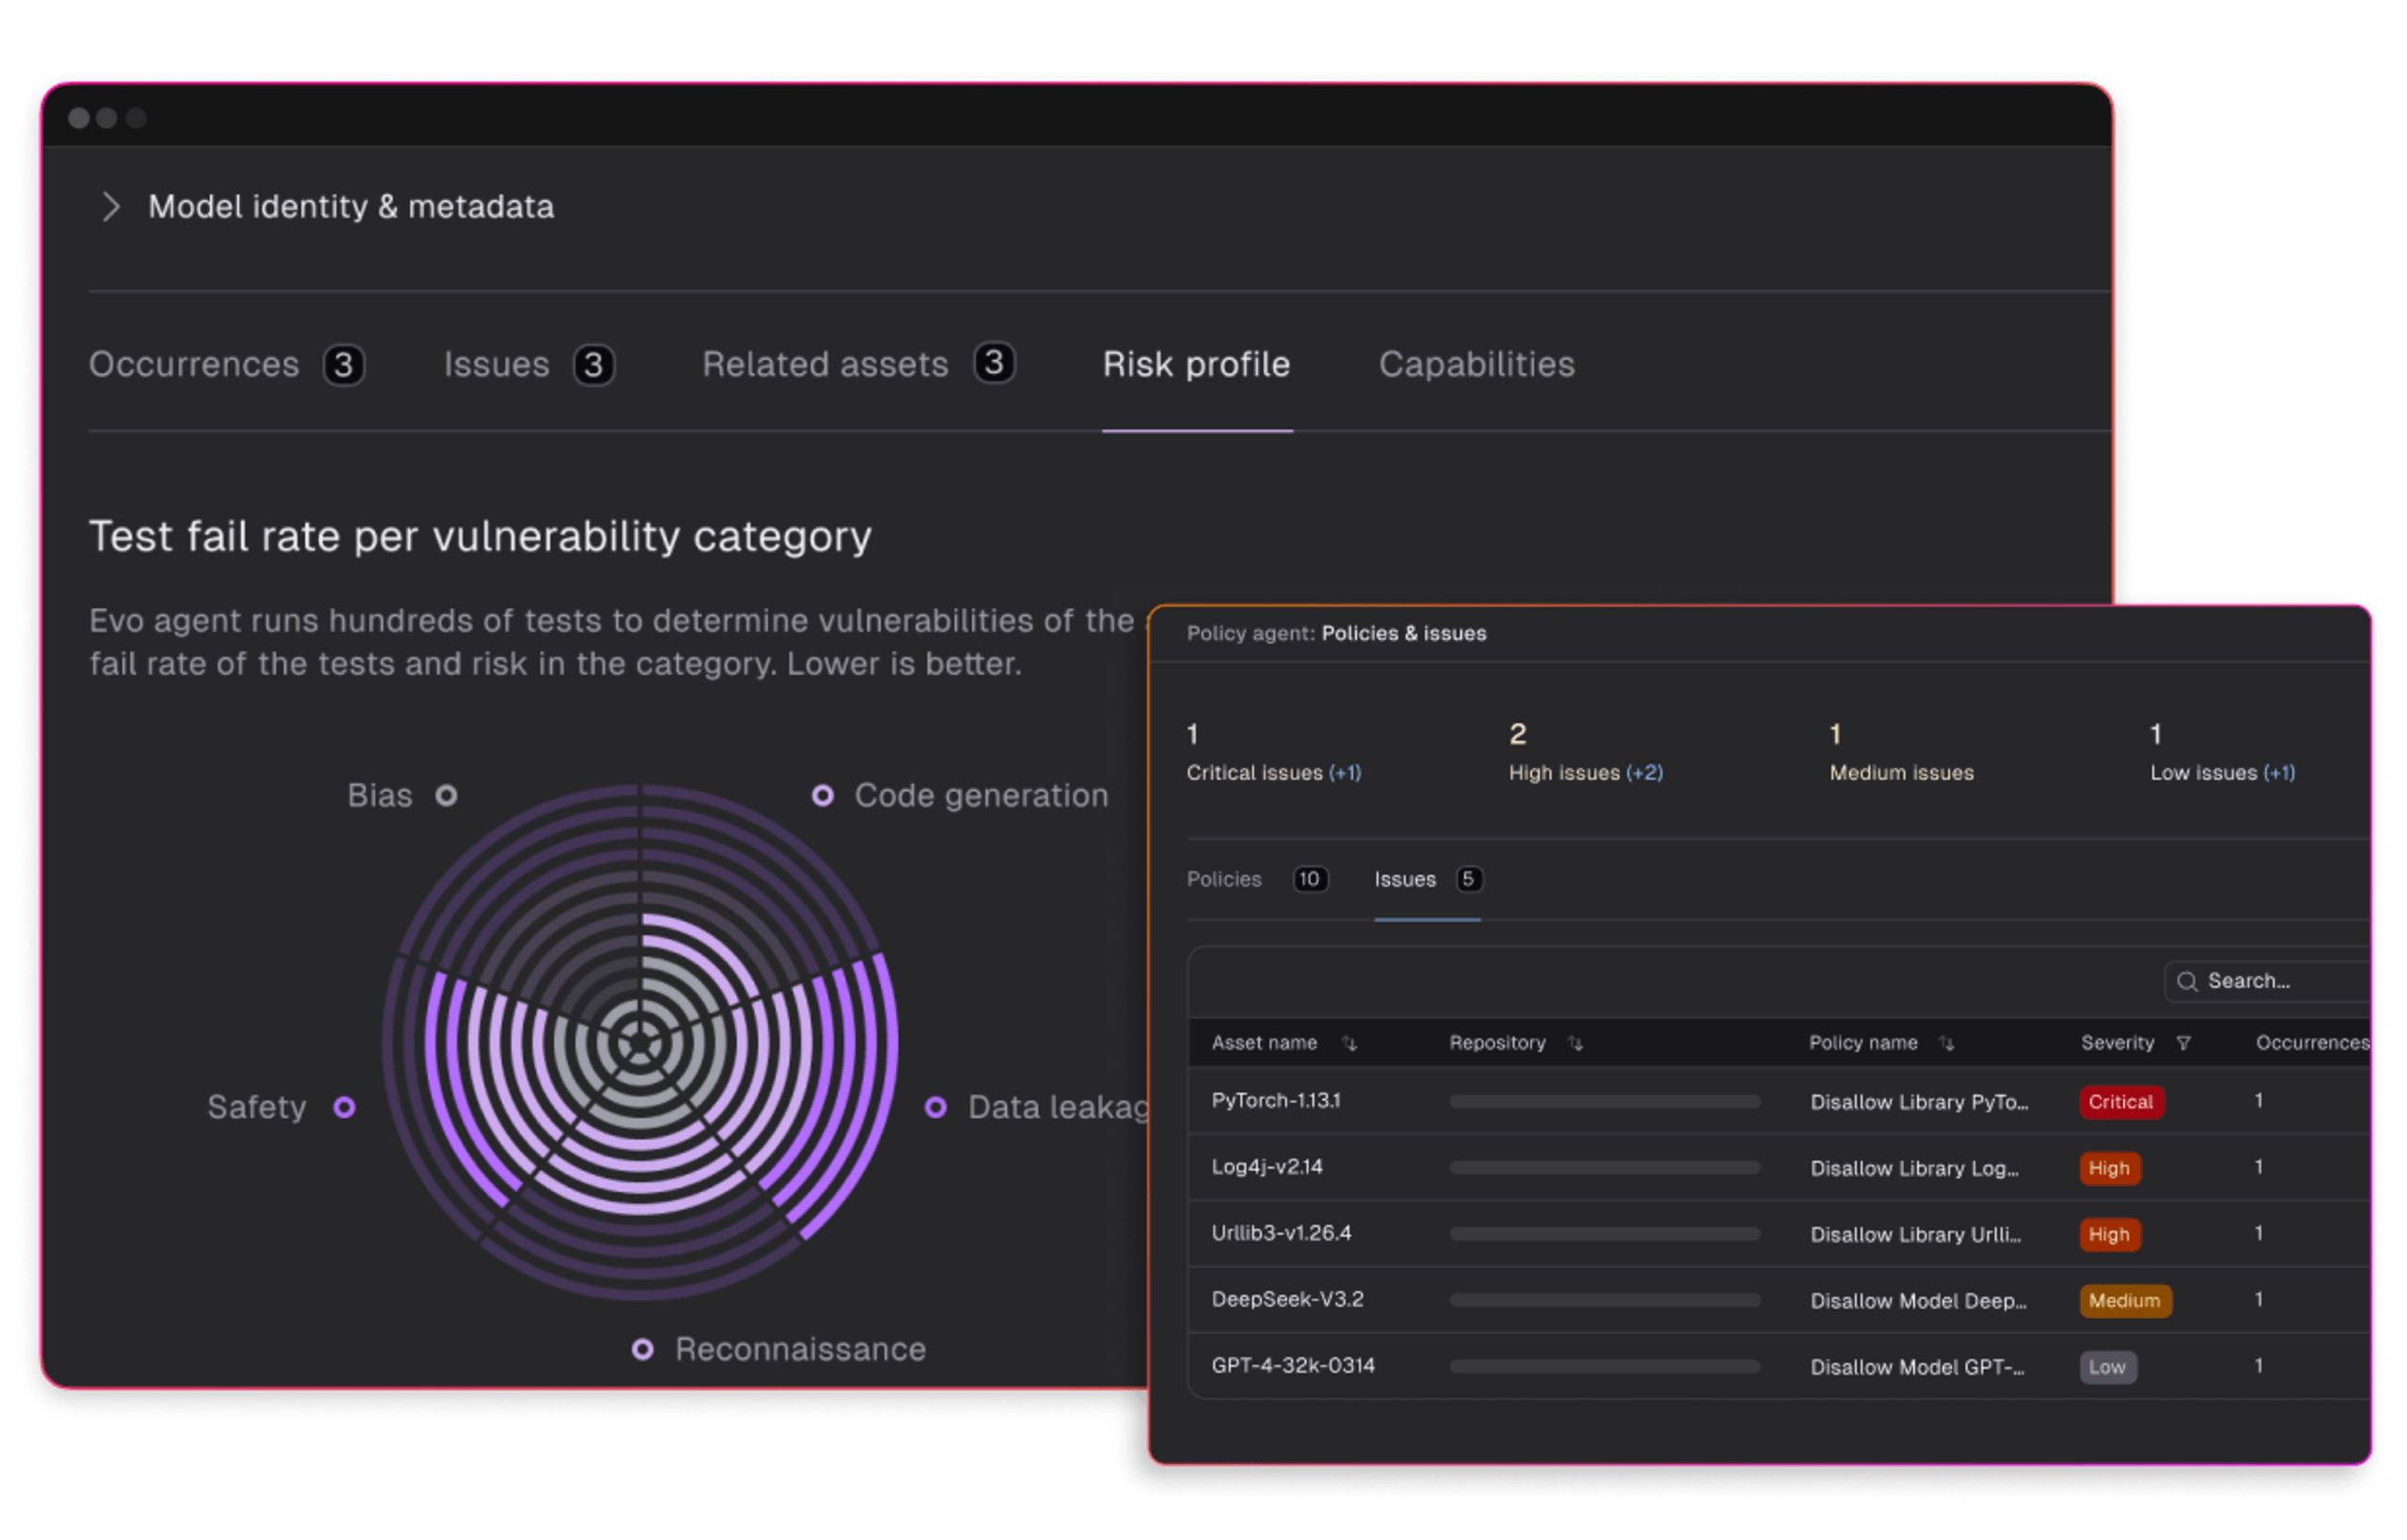
Evo AI-SPM: descubra ativos de IA, priorize riscos e unifique políticas
O Evo AI Security Posture Management (AI‑SPM) oferece às lideranças de segurança e engenharia uma visão unificada e em tempo real do inventário de ativos de IA, com pontuações de risco e políticas integradas para eliminar a lacuna de visibilidade.

A visão “só dos modelos” é um risco fiduciário
A maioria das equipes de segurança informa quais modelos comprou. Mas cerca de 2/3 do seu risco está oculto nas ferramentas agentivas, nos plugins e nos pipelines de dados aos quais seus funcionários se conectam diariamente.
Se você não está governando uma infraestrutura cerca de 3 vezes maior, não está governando a IA.

Estrutura para avaliar ferramentas de segurança de IA
Um guia estratégico para CISOs
Pare de apresentar relatórios apenas sobre os modelos que você comprou e comece a governar todo o ecossistema pelo qual o conselho realmente pode ser responsabilizado. Baixe o guia para:
Mapear superfícies de ataque agentivas ocultas
Padronizar os relatórios de AI-BOM (lista de materiais de IA)
Alinhar seu roadmap de IA às normas regulatórias globais
Avaliação de prontidão e riscos de IA agentiva
Qual é o nível de maturidade do seu programa de segurança de IA? Descubra em que ponto da curva de prontidão para IA sua organização está.
Responda a esta pesquisa para comparar sua postura de segurança de IA com referências, identificar lacunas importantes e conhecer medidas práticas para melhorar a prontidão para IA agentiva por meio da governança.