Crie configurações seguras para Kubernetes com a ajuda da Snyk
18 de novembro de 2019
0 minutos de leituraNa semana passada, lançamos o Snyk Container e hoje temos uma novidade empolgante para dar continuidade a esse anúncio. Estamos lançando a versão beta de um novo recurso da Snyk para ajudar você a encontrar e corrigir problemas na configuração do Kubernetes durante o processo de desenvolvimento.
O desafio da configuração
Como discutimos no post do blog Da segurança de imagens à segurança de workloads, a configuração:
deixou de ser uma preocupação exclusiva de quem opera os sistemas e também passou a ser uma responsabilidade dos desenvolvedores; e
pode introduzir problemas de segurança ou facilitar a exploração de vulnerabilidades.
Ao mesmo tempo, a maioria das ferramentas criadas para resolver esse problema não leva em conta os fluxos de trabalho de desenvolvimento modernos. Elas podem ajudar você a identificar problemas em produção, mas e quanto a corrigi-los? Ou a detectá-los antes de implantar as alterações? O Kubernetes é um bom exemplo disso. Ele é poderoso, mas essa capacidade vem acompanhada de certa complexidade. A API do Kubernetes contém muitos objetos, cada um com muitas propriedades. Com frequência, os desenvolvedores precisam gerenciar tudo isso manualmente em arquivos YAML. Como plataforma de uso geral, o Kubernetes também não oferece as configurações padrão mais seguras. É fácil esquecer de definir todas as propriedades de segurança necessárias em todos os momentos.
Identifique problemas de configuração automaticamente na Snyk
A Snyk começou com foco em arquivos de manifesto de pacotes, como project.json, pom.xml e requirements.txt. A Snyk se integra ao seu sistema de controle de versão, como GitHub ou GitLab, detecta esses arquivos de manifesto e ajuda você a proteger suas aplicações. Com o novo recurso beta que lançamos hoje, também vamos detectar arquivos de configuração do Kubernetes nos seus repositórios. Quando encontrarmos um arquivo de configuração do Kubernetes, vamos analisá-lo em busca de problemas comuns e exibi-los na Snyk.
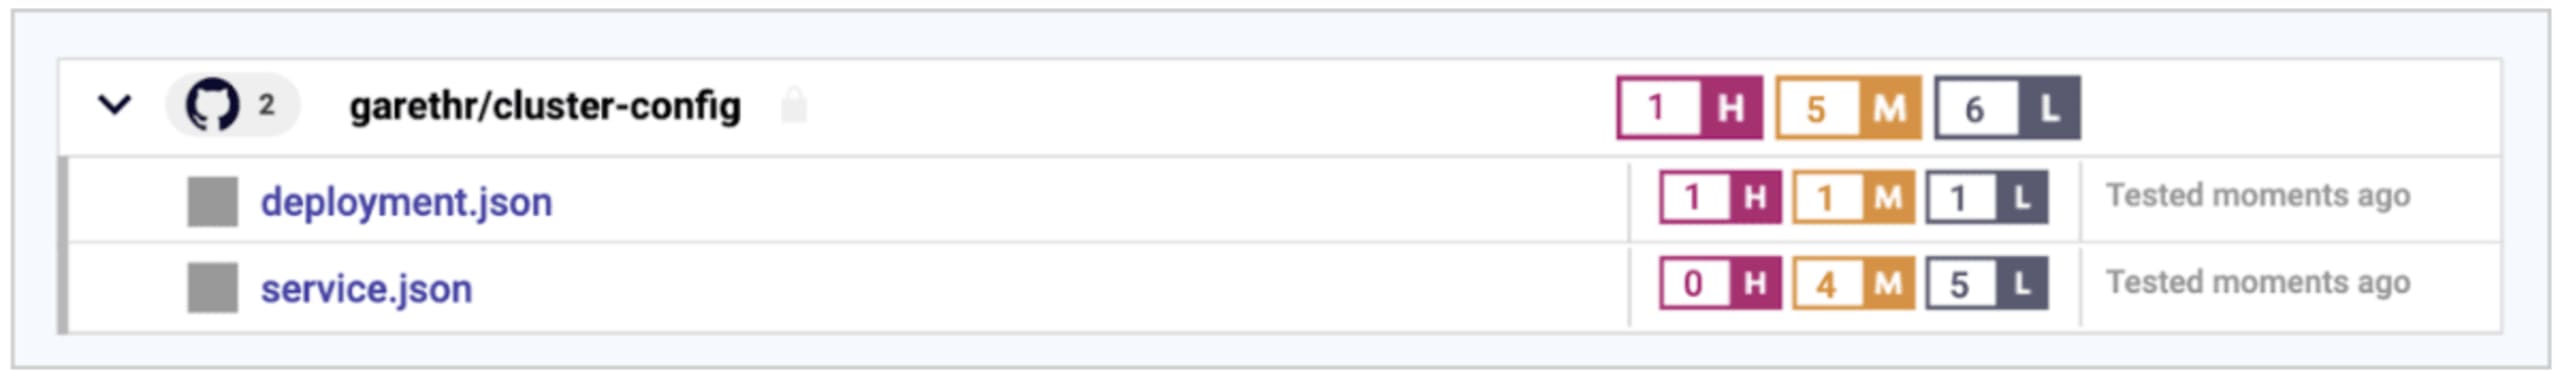
Seja em um único repositório com todas as configurações reunidas ou em vários repositórios, podemos verificar itens como contêineres executados como root, limites de CPU ou memória ausentes, sistemas de arquivos com permissão de leitura e muito mais. Também vamos ampliar a quantidade de verificações ao longo do tempo.
Corrija problemas com pull requests
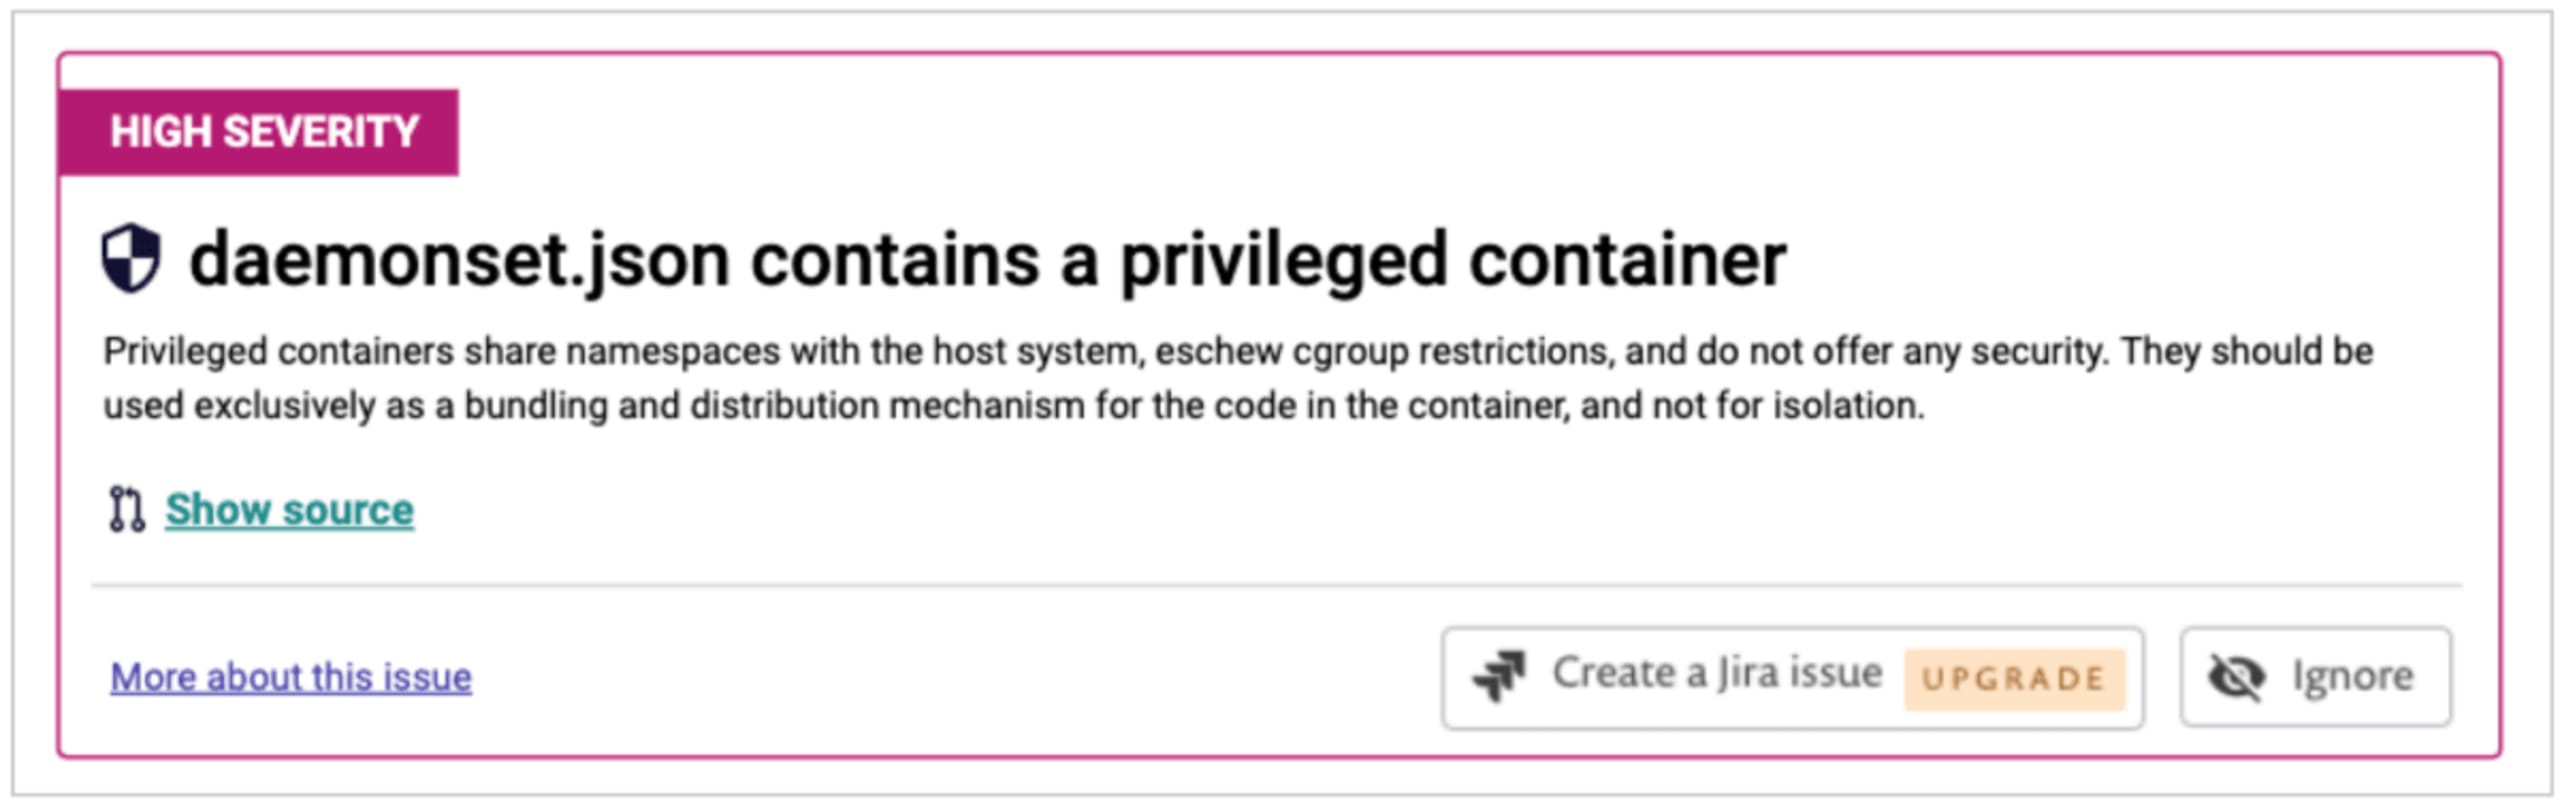
Para cada problema identificado, vamos apresentar o contexto e explicar por que ele pode representar um risco. Assim como acontece com as vulnerabilidades na Snyk, você pode optar por ignorar problemas específicos ou criar automaticamente tarefas no Jira para acompanhar a correção. Os problemas também ficam disponíveis na API da Snyk para integração com outros sistemas.
Mais importante ainda, queremos ajudar você a corrigir os problemas quando houver uma solução clara e segura. Assim como ajudamos desenvolvedores a corrigir vulnerabilidades, estamos nos integrando diretamente ao seu sistema de controle de versão para abrir pull requests com alterações na configuração. Isso não só ajuda você a encontrar problemas enquanto escreve a configuração, como também torna a correção tão simples quanto aprovar um pull request. Especialmente em ambientes de microsserviços e equipes em expansão, com configurações em grande escala, esse nível de automação não é apenas desejável: é essencial para avançar rápido sem abrir mão da segurança.
Conclusão
Hoje estamos lançando esse recurso como uma versão beta privada para um pequeno grupo de pessoas interessadas. Queremos coletar mais feedback e ainda temos muitos recursos para adicionar antes de disponibilizá-lo para todos. Se você tiver interesse em experimentar, inscreva-se para participar da versão beta.


