Vuln Cost: encontre vulnerabilidades em pacotes npm com facilidade no VS Code

2 de abril de 2020
0 minutos de leituraNota do editor (23 de nov. de 2021):
A extensão Vuln Cost não recebe mais manutenção ativa. Você pode continuar usando esta extensão até que ela seja oficialmente descontinuada, mas recomendamos instalar a extensão oficial Snyk Vulnerability Scanner. Essa nova extensão oferece todos os recursos do Vuln Cost e permite encontrar e corrigir problemas tanto nas dependências de código aberto quanto no seu código personalizado.
O Visual Studio Code provavelmente é o editor de código mais usado por desenvolvedores JavaScript. Como 80% — talvez até 90% — do código desenvolvido depende fortemente de pacotes de código aberto, é importante saber o que esses pacotes fazem. Você sabe, por exemplo, se os pacotes que importa contêm vulnerabilidades de segurança conhecidas? A extensão Vuln Cost para VS Code pode ajudar você com isso.
BAIXE O VULN COST PARA VS CODE
Ao adotar o DevSecOps, os desenvolvedores também precisam ficar atentos a problemas de segurança. Mais especificamente, ao analisar um pacote importado da “grande e perigosa” internet, a extensão Vuln Cost para VS Code fornece feedback imediato sobre possíveis problemas de segurança. Assim que você importa um pacote para o código, a extensão Vuln Cost mostra em linha quantas vulnerabilidades ele contém.
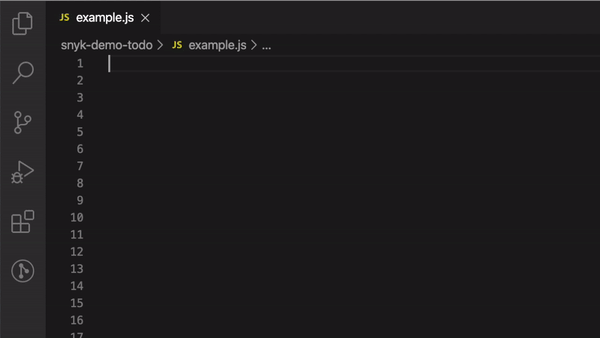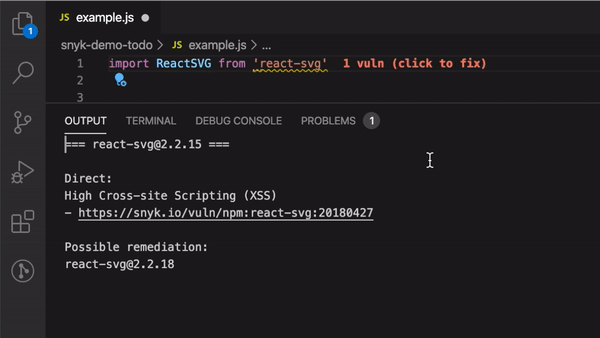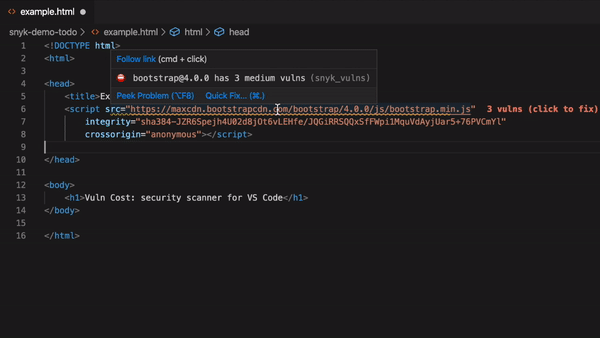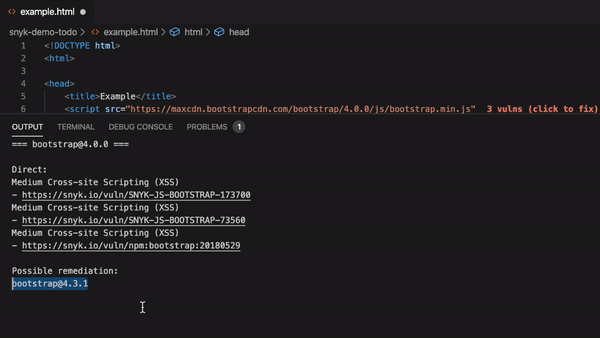
Se o pacote não tiver vulnerabilidades conhecidas, o Vuln Cost não vai incomodar você. Somente os pacotes que contêm vulnerabilidades são destacados em linha pelo Vuln Cost. A correção rápida oferece uma opção para acessar uma página com informações sobre as vulnerabilidades desse projeto.
Importe pacotes em HTML da sua CDN favorita
Outro recurso compatível com o Vuln Cost é a análise de arquivos HTML. Scripts importados de CDNs, como a UNPKG, são analisados de forma semelhante aos pacotes npm mencionados acima. Assim, você não será pego de surpresa por vulnerabilidades, mesmo que não use npm.

Informações mais práticas

A extensão Vuln Cost é fácil de usar e, o mais importante, gratuita. Instale-a no marketplace do VS Code e pronto. Para usar os recursos básicos, nem sequer é preciso se cadastrar. Mas, se quiser informações mais práticas, você pode criar uma conta gratuita no Snyk OSS. Além de ajudar a proteger todo o seu projeto de várias maneiras, o Snyk também amplia os recursos da extensão Vuln Cost.
Ao criar uma conta gratuita no Snyk ou usar uma que você já tenha, o Vuln Cost apresenta um detalhamento das vulnerabilidades. E o mais importante: mostra se as vulnerabilidades encontradas têm gravidade baixa, média ou alta. Além disso, você pode ver mais informações sobre cada vulnerabilidade e onde os problemas de segurança estão no seu projeto — em uma dependência direta ou transitiva. Por fim, quando possível, a extensão recomenda uma atualização do pacote para a versão mais próxima que corrige as vulnerabilidades.
Lembre-se: esses recursos mais práticos do Vuln Cost também são totalmente gratuitos. Basta criar uma conta gratuita do Snyk para ativá-los.Baixe a extensão Vul Cost para VS Code
Baixe o Vuln Cost para VS Code!
Comece a resolver desafios de capture the flag
Aprenda a resolver desafios de capture the flag assistindo sob demanda ao nosso workshop virtual introdutório.


