5 dicas para reforçar a segurança de aplicativos do código à nuvem

8 de agosto de 2023
0 minutos de leituraÀ medida que a parceria entre Snyk e GitGuardian cresce, criamos juntos um novo guia prático que apresenta os principais pontos de atenção e ferramentas de segurança para ajudar você a reduzir riscos e proteger seu código.
O percurso do código à nuvem e de volta ao código exige uma abordagem abrangente de segurança. Ao integrar a segurança em todo o ciclo de vida do desenvolvimento de software, as organizações podem criar aplicativos seguros e resilientes, proteger dados confidenciais e estabelecer uma cultura sólida de segurança de aplicativos. Com ferramentas como Snyk e GitGuardian, é possível fortalecer as práticas de DevSecOps e tornar o desenvolvimento de software mais eficiente e seguro.
Nosso novo guia prático ajuda você a usar o GitGuardian para gerenciar seus segredos e, com o Snyk, monitorar continuamente seu código e suas dependências em busca de vulnerabilidades.
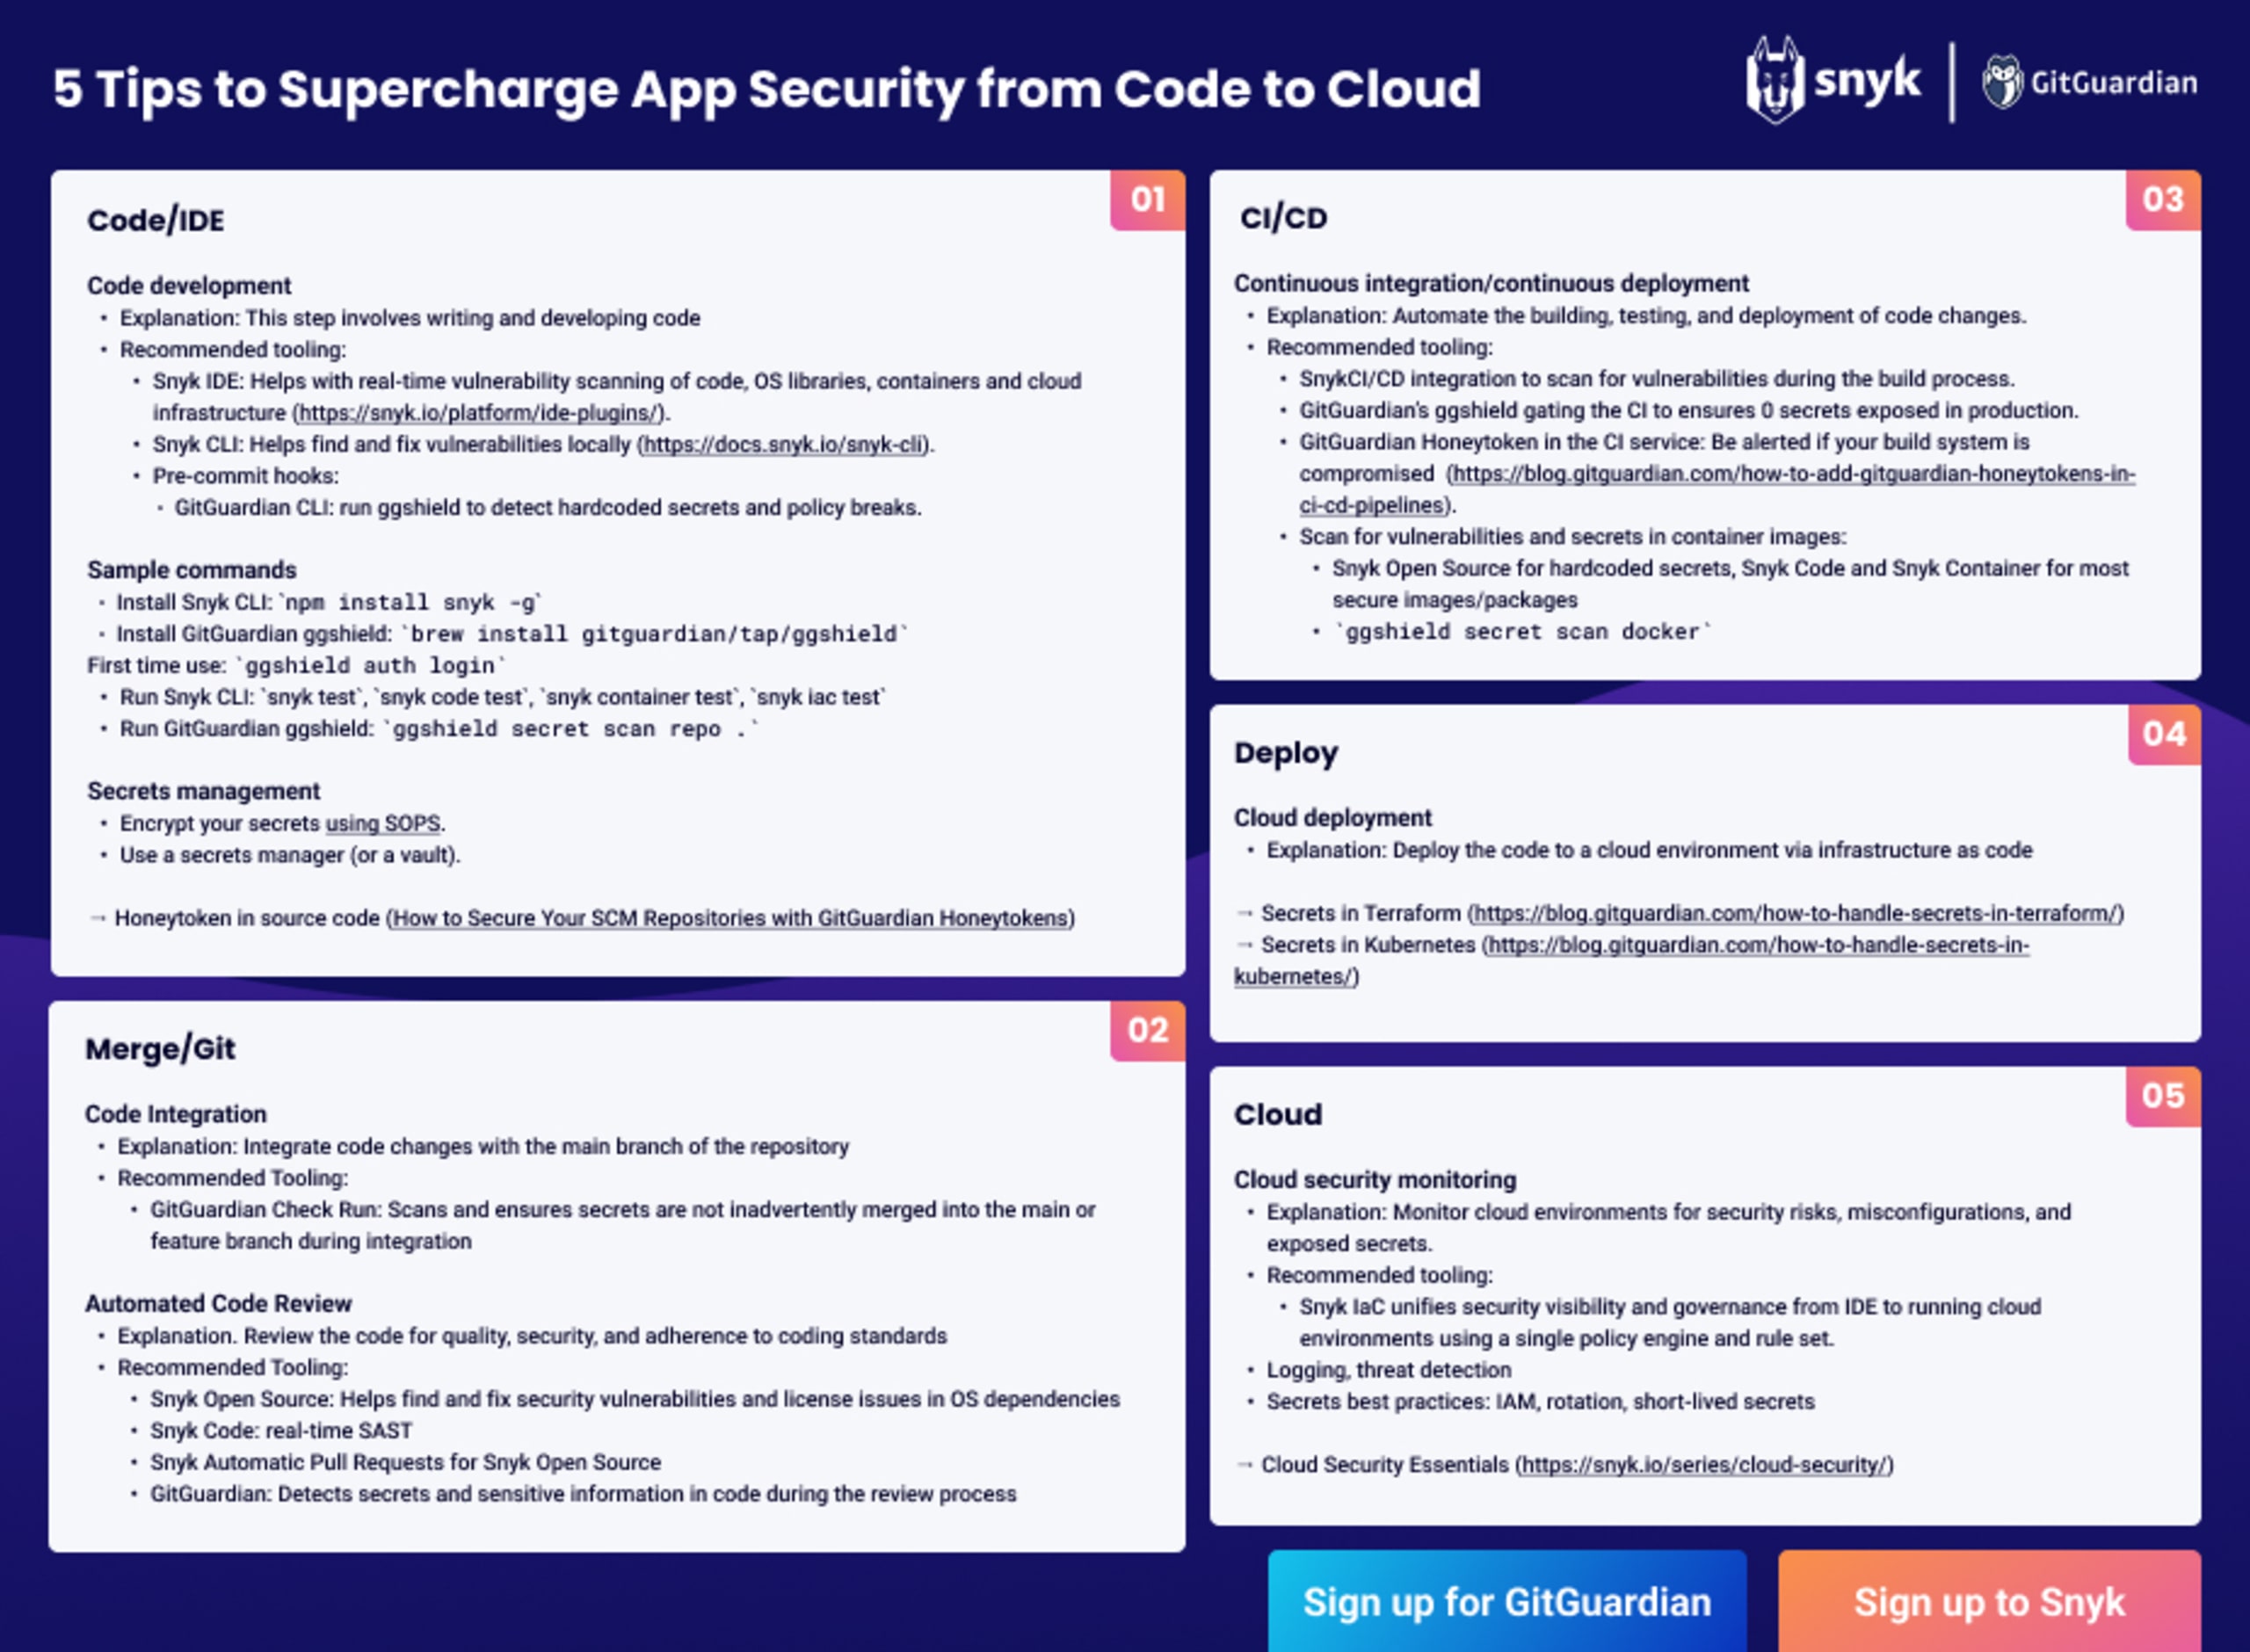
Integrar a segurança ao ciclo de vida do desenvolvimento de software permite que os desenvolvedores assumam a responsabilidade pela segurança, ajuda a mitigar riscos de forma proativa e promove uma cultura de segurança na organização.
Isso é essencial por vários motivos:
Mitigação proativa de riscos: integrar práticas de segurança desde as primeiras etapas do ciclo de vida do desenvolvimento de software ajuda a reduzir o risco de violações de segurança, vazamentos de dados e outros incidentes.
Economia de tempo e custos: corrigir problemas de segurança em etapas posteriores do desenvolvimento ou durante a produção pode exigir muito mais tempo e custos significativamente maiores.
Requisitos regulatórios e de conformidade: muitos setores têm requisitos rigorosos de segurança e conformidade, como GDPR, HIPAA, PCI DSS e ISO 27001. Integrar a segurança em todo o ciclo de vida do desenvolvimento de software garante a implementação dos controles e das medidas necessários para atender a esses requisitos.
Mais confiança dos clientes: violações de segurança podem prejudicar gravemente a reputação de uma organização e abalar a confiança dos clientes. Ao priorizar a segurança em todo o ciclo de vida do desenvolvimento de software, as organizações demonstram seu compromisso em proteger dados confidenciais e as informações de seus clientes.
Abordagem shift-left: integrar práticas de segurança desde o início do ciclo de vida do desenvolvimento de software segue o princípio shift-left. Isso significa abordar questões de segurança o quanto antes — idealmente, desde as fases de requisitos e design — e capacitar os desenvolvedores a assumir a responsabilidade pela segurança e colaborar com as equipes de segurança para criar aplicativos mais seguros desde o início.
Mais qualidade de software: integrar práticas de segurança ao ciclo de vida do desenvolvimento de software melhora a qualidade do software. Assim, as organizações aumentam a confiabilidade, a estabilidade e o desempenho geral de seus aplicativos.
Resposta rápida a ameaças emergentes: integrar práticas de segurança em todo o ciclo de vida do desenvolvimento de software permite que as organizações respondam rapidamente a novas ameaças. Os desenvolvedores podem implementar prontamente correções, atualizações e contramedidas de segurança.
Segurança do código
A segurança do código é um aspecto fundamental do desenvolvimento de aplicativos, pois vulnerabilidades no código podem levar a violações de segurança, vazamentos de dados e outras atividades maliciosas. Alguns desafios comuns relacionados à segurança do código incluem:
Dependências vulneráveis
Os aplicativos costumam usar bibliotecas e frameworks de código aberto para acelerar o desenvolvimento e aproveitar funcionalidades existentes. No entanto, essas dependências também podem ter vulnerabilidades. Se elas não forem identificadas e corrigidas, podem se tornar pontos de entrada para invasores. O desafio é acompanhar as dependências, manter-se em dia com as correções de segurança e garantir que as versões utilizadas não tenham vulnerabilidades conhecidas.
Práticas de codificação inseguras
Práticas de codificação inseguras podem introduzir vulnerabilidades na base de código. Os desenvolvedores podem usar sem querer funções ou técnicas inseguras que podem ser exploradas por invasores. Alguns exemplos são usar algoritmos de criptografia desatualizados, não validar corretamente as entradas dos usuários ou deixar de implementar controles de acesso adequados. Essas práticas costumam surgir da falta de conscientização sobre segurança ou de treinamento insuficiente.
Falta de revisão de código
Processos de revisão de código insuficientes ou inconsistentes podem deixar problemas de segurança sem serem detectados. Sem revisões minuciosas, vulnerabilidades podem passar despercebidas e deixar a base de código exposta a ataques. As revisões devem abranger aspectos funcionais e de segurança, garantindo a adoção das melhores práticas de segurança, a identificação de possíveis vulnerabilidades e o cumprimento de padrões de codificação segura. Revisões de código regulares e abrangentes são essenciais para reduzir o risco de violações de segurança.
Para enfrentar esses principais desafios de segurança, é preciso adotar uma abordagem multifacetada que inclua práticas de codificação segura, educação e treinamento contínuos para desenvolvedores, processos robustos de gerenciamento de dependências, diretrizes de codificação segura, revisões regulares de código e ferramentas automatizadas para identificar vulnerabilidades e possíveis pontos fracos.
Como usar Snyk e GitGuardian para proteger o código
Desenvolvedores e organizações podem reforçar a segurança do código em todo o ciclo de vida do desenvolvimento de software aproveitando os recursos do Snyk e do GitGuardian. Essas ferramentas oferecem um conjunto abrangente de recursos e integrações para ajudar a identificar vulnerabilidades, proteger dependências, analisar código e detectar segredos expostos, melhorando a postura de segurança geral dos aplicativos.
Interface de linha de comando do Snyk (CLI)
A CLI do Snyk é uma ferramenta versátil que permite integrar o Snyk facilmente ao fluxo de trabalho de desenvolvimento. Ela oferece uma abordagem flexível e personalizável para executar análises de segurança e automatizar a detecção de vulnerabilidades. Ao incluir a CLI do Snyk em scripts de build ou pipelines de CI/CD, os desenvolvedores podem analisar automaticamente o código e as dependências em busca de vulnerabilidades. A CLI do Snyk é compatível com várias linguagens de programação, gerenciadores de pacotes e opções de integração, sendo uma ferramenta valiosa para incluir verificações de segurança no processo de desenvolvimento.
Você pode instalar a CLI do Snyk globalmente executando npm install snyk -g. Com ela, você pode executar comandos como snyk test, snyk code test, snyk container test e snyk iac test para analisar seu código, suas dependências, seus contêineres e sua infraestrutura como código em busca de vulnerabilidades e configurações incorretas.
Saiba mais sobre a CLI do Snyk aqui.
Ambientes de desenvolvimento integrados (IDEs) do Snyk.
O Snyk oferece plugins e integrações para IDEs populares, como Visual Studio Code, IntelliJ IDEA e Eclipse. Essas integrações levam os recursos de detecção de vulnerabilidades do Snyk diretamente ao ambiente de programação, oferecendo feedback em tempo real sobre problemas de segurança enquanto o código é escrito. Com as integrações de IDE, os desenvolvedores recebem alertas e sugestões de correção na hora, o que permite resolver vulnerabilidades imediatamente e seguir práticas de codificação segura durante o desenvolvimento.
Saiba como instalar o plugin no seu IDE favorito aqui.
Snyk Open Source
O Snyk Open Source é uma ferramenta poderosa que analisa dependências de código aberto em busca de vulnerabilidades. Ela examina as dependências usadas em um projeto e identifica vulnerabilidades conhecidas nessas bibliotecas ou frameworks. O Snyk Open Source ajuda os desenvolvedores a conhecer os riscos de segurança associados às dependências e orienta na correção dos problemas.
Snyk Code
O Snyk Code é uma ferramenta que analisa repositórios de código em busca de falhas de segurança. Com técnicas de teste estático de segurança de aplicativos (SAST) e IA híbrida de ponta, o Snyk Code examina a base de código para identificar possíveis vulnerabilidades, práticas de codificação inseguras e erros comuns de segurança. Ele oferece aos desenvolvedores informações práticas e recomendações para corrigir os problemas encontrados. O Snyk Code se integra a sistemas populares de controle de versão, permitindo que os desenvolvedores analisem o código em busca de falhas de segurança diretamente nos fluxos de trabalho existentes.
GitGuardian
GitGuardian complementa as soluções do Snyk ao se concentrar na detecção de segredos e informações confidenciais em repositórios de código. Ele analisa os repositórios em busca de chaves de API, senhas, tokens e outras credenciais expostas que, se vazadas, podem levar a violações de segurança. O GitGuardian atua no nível de commit, monitorando alterações no código e identificando credenciais inseridas diretamente no código em tempo real. O GitGuardian ajuda desenvolvedores e organizações a lidar proativamente com vulnerabilidades de segurança e evitar o acesso não autorizado ou o uso indevido de informações confidenciais.
Saiba mais sobre o GitGuardian aqui.
Segurança na nuvem
Os ambientes de nuvem trazem desafios de segurança específicos devido à sua natureza distribuída, ao modelo de responsabilidade compartilhada e à complexidade do gerenciamento de vários serviços de nuvem. Alguns desafios comuns de segurança na nuvem incluem:
Violações de dados
Os ambientes de nuvem armazenam grandes volumes de dados confidenciais, o que os torna alvos atraentes para invasores. Violações de dados podem ocorrer devido a vulnerabilidades nos serviços de nuvem, controles de acesso fracos ou ameaças internas. O vazamento de dados pode causar prejuízos financeiros, danos à reputação e consequências jurídicas.
Configurações incorretas
Recursos de nuvem configurados incorretamente podem expor dados confidenciais ou permitir que invasores obtenham acesso não autorizado. As configurações incorretas podem ocorrer em diferentes níveis, como em buckets de armazenamento, configurações de rede, máquinas virtuais ou políticas de controle de acesso. Configurações de segurança inadequadas podem ser resultado de erro humano, falta de conhecimento ou automação insuficiente.
Ameaças internas
Pessoas com acesso privilegiado aos recursos de nuvem, como funcionários ou prestadores de serviços, podem representar um risco significativo à segurança. As ameaças internas podem ser intencionais, quando alguém usa o acesso para obter vantagens pessoais ou realizar atividades maliciosas, ou acidentais, quando alguém expõe dados confidenciais sem querer ou cai em ataques de engenharia social.
APIs inseguras
Os serviços de nuvem dependem de APIs para se comunicar e interagir. Invasores podem explorar APIs inseguras para obter acesso não autorizado, manipular dados ou realizar outros tipos de ataque. As vulnerabilidades em APIs podem incluir mecanismos de autenticação insuficientes, controles de autorização fracos e validação inadequada de entradas.
Requisitos regulatórios e de conformidade
Os ambientes de nuvem costumam hospedar dados confidenciais sujeitos a vários requisitos regulatórios e de conformidade, como GDPR, HIPAA ou PCI DSS. É essencial cumprir essas regulamentações e manter a privacidade e a segurança dos dados na infraestrutura de nuvem. O descumprimento dos padrões de conformidade pode resultar em penalidades, problemas jurídicos e perda da confiança dos clientes.
Gerenciamento de identidade e acesso
Gerenciar identidades de usuários, funções e controles de acesso na nuvem pode ser um desafio. É necessário implementar mecanismos adequados de autenticação e autorização para impedir o acesso não autorizado aos recursos. Para manter práticas robustas de gerenciamento de identidade e acesso, é fundamental adotar políticas de senha fortes, implementar autenticação multifator e revisar regularmente os privilégios de acesso.
Enfrentar esses desafios de segurança na nuvem exige uma combinação de medidas técnicas, como implementar controles de segurança e criptografia, e práticas organizacionais, como treinamentos de segurança, planos de resposta a incidentes e auditorias regulares. Além disso, o uso de ferramentas de segurança para desenvolvedores, como o Snyk, pode reforçar a postura de segurança da infraestrutura de nuvem.
Snyk Container
Snyk Container ajuda a proteger aplicações conteinerizadas ao analisar imagens de contêiner em busca de vulnerabilidades. Os contêineres, como os criados com Docker, se popularizaram na implantação de aplicações na nuvem por serem portáteis e escaláveis. No entanto, as imagens de contêiner podem conter componentes vulneráveis ou dependências desatualizadas — que podem ser exploradas por invasores.
O Snyk Container se integra perfeitamente ao processo de build de contêineres, permitindo que equipes de desenvolvimento e operações identifiquem e corrijam vulnerabilidades desde o início. O Snyk Container detecta pacotes, bibliotecas e frameworks vulneráveis. A solução fornece informações práticas, como detalhes específicos das vulnerabilidades, níveis de gravidade e etapas recomendadas para a correção.
Snyk IaC
Snyk Infrastructure as Code (IaC) ajuda a proteger os ambientes de nuvem que gerenciam e provisionam a infraestrutura usando modelos de código. Ferramentas como Terraform, AWS CloudFormation e Azure Resource Manager permitem que desenvolvedores definam recursos de infraestrutura de forma programática. No entanto, configurações incorretas ou vulnerabilidades de segurança nessas definições de infraestrutura podem comprometer seriamente a segurança do ambiente de nuvem.
O Snyk IaC analisa modelos de IaC e identifica problemas de segurança e configurações incorretas. A solução examina o código e aponta possíveis vulnerabilidades, configurações inseguras ou violações de conformidade. Ao detectar esses problemas no início do ciclo de desenvolvimento ou implantação, as organizações podem corrigi-los antes que a infraestrutura seja provisionada. O Snyk IaC também ajuda a aplicar as melhores práticas de segurança e a garantir a conformidade com padrões do setor e requisitos regulatórios, reduzindo o risco de uma infraestrutura de nuvem mal configurada ou insegura.
Essas ferramentas automatizam a análise e a verificação, permitindo detectar e corrigir vulnerabilidades e configurações incorretas desde o início. Integrar o Snyk ao pipeline de implantação na nuvem possibilita uma abordagem proativa à segurança e ajuda a garantir que aplicações conteinerizadas e modelos de infraestrutura sejam seguros e estejam em conformidade.
De volta ao código: um ciclo contínuo de feedback para desenvolvedores
Um ciclo contínuo de feedback é essencial para uma prática de DevSecOps bem-sucedida. Ele oferece aos desenvolvedores informações e feedback em tempo real sobre problemas de segurança, permitindo que corrijam vulnerabilidades com eficiência e aprimorem a segurança do código. Estes são os principais elementos de um ciclo contínuo de feedback para desenvolvedores:
Testes de segurança automatizados
Integrar testes de segurança automatizados ao fluxo de trabalho de desenvolvimento permite analisar continuamente o código e as dependências. Ferramentas como Snyk e GitGuardian podem ser incorporadas para realizar análise estática de código, varredura de vulnerabilidades e detecção de segredos. Os testes de segurança automatizados garantem que as verificações sejam feitas de forma consistente, reduzindo a chance de vulnerabilidades passarem despercebidas.
Notificações em tempo real
Os desenvolvedores devem receber notificações imediatas quando problemas de segurança forem identificados. Essas notificações podem ser enviadas por vários canais, como e-mail, plataformas de chat ou ambientes de desenvolvimento integrado (IDEs). Com notificações em tempo real, os desenvolvedores podem responder rapidamente às descobertas de segurança e tomar as medidas necessárias.
Relatórios detalhados e orientações para correção
As ferramentas de segurança devem fornecer relatórios completos, detalhando as vulnerabilidades identificadas, seus níveis de gravidade e as etapas recomendadas para corrigi-las. Esses relatórios ajudam os desenvolvedores a entender o contexto dos problemas de segurança e mostram como resolvê-los com eficiência. Orientações claras e práticas facilitam a correção das vulnerabilidades.
Colaboração com as equipes de segurança
A colaboração entre desenvolvedores e equipes de segurança é fundamental para o ciclo contínuo de feedback. Os desenvolvedores podem trabalhar em conjunto com especialistas em segurança para entender as descobertas, receber orientações sobre as melhores práticas e discutir estratégias de correção. Essa colaboração promove o compartilhamento de conhecimento, amplia a conscientização sobre segurança em toda a equipe de desenvolvimento e garante que as medidas de segurança estejam alinhadas aos objetivos da organização.
Aprimoramento iterativo
O ciclo contínuo de feedback deve ser iterativo, permitindo que os desenvolvedores incorporem o feedback, façam os ajustes necessários e aprimorem o código continuamente. Ao corrigir problemas de segurança e aprender com eles, os desenvolvedores podem aprofundar seus conhecimentos sobre práticas de programação segura e incorporar a segurança à sua forma de desenvolver.
O ciclo contínuo de feedback ajuda os desenvolvedores a se manterem informados sobre problemas de segurança, agirem rapidamente e promoverem uma cultura de segurança proativa na equipe de desenvolvimento.
Como corrigir problemas de segurança encontrados pelo Snyk e pelo GitGuardian
Quando ferramentas como Snyk e GitGuardian detectam problemas de segurança, é fundamental adotar uma abordagem sistemática para corrigi-los com eficiência. Veja as principais etapas para resolver os problemas de segurança encontrados pelo Snyk e pelo GitGuardian:
1. Priorização
Nem todos os problemas de segurança têm o mesmo nível de gravidade ou impacto. É essencial priorizar os problemas identificados de acordo com sua criticidade e seu possível impacto na segurança da aplicação. Vulnerabilidades críticas ou informações confidenciais expostas devem receber a maior prioridade, seguidas pelos problemas de menor gravidade.
2. Planejamento da correção
Depois de priorizar os problemas, os desenvolvedores devem colaborar com as equipes de segurança para elaborar um plano de correção. O plano deve descrever as etapas necessárias para resolver cada problema identificado, como alterações no código, atualização de dependências, modificações de configuração ou ajustes na infraestrutura. Também deve levar em conta possíveis dependências ou impactos em outras partes da base de código ou da infraestrutura.
3. Revisão e testes do código
Depois de implementar as alterações necessárias, é fundamental fazer uma revisão minuciosa do código e realizar testes para garantir que as correções resolvam os problemas de segurança sem introduzir novos. As revisões ajudam a identificar vulnerabilidades ou pontos fracos que possam ter passado despercebidos. Já os testes — como testes unitários, de integração e de segurança — ajudam a validar a eficácia das correções.
4. Monitoramento contínuo
A segurança é um processo contínuo, por isso é essencial monitorar constantemente o ambiente em busca de novos problemas ou regressões. Ferramentas como Snyk e GitGuardian oferecem recursos de monitoramento contínuo que podem ser usados para identificar vulnerabilidades, configurações incorretas ou segredos expostos recém-introduzidos. Com o monitoramento e a correção contínuos dos problemas de segurança, os desenvolvedores podem manter uma postura proativa ao longo de todo o ciclo de desenvolvimento.
5. Colaboração e compartilhamento de conhecimento
Para corrigir problemas de segurança encontrados pelo Snyk e pelo GitGuardian, é preciso haver colaboração entre desenvolvedores e equipes de segurança. Os desenvolvedores devem trabalhar em conjunto com especialistas para entender a natureza das vulnerabilidades, receber orientações sobre práticas de programação segura e discutir estratégias de correção. Essa colaboração promove o compartilhamento de conhecimento e ajuda a garantir que os desenvolvedores tenham as habilidades e os conhecimentos necessários para evitar problemas de segurança semelhantes no futuro.
Uma abordagem colaborativa para práticas de programação segura
Adotar uma abordagem colaborativa para as práticas de programação segura é fundamental para criar uma cultura sólida de segurança nas equipes de desenvolvimento.
Aprendizado e aprimoramento contínuos
Promover uma cultura de aprendizado e aprimoramento contínuos é essencial para acompanhar os desafios de segurança em constante evolução. As organizações devem oferecer recursos para que os desenvolvedores se mantenham atualizados sobre as tendências mais recentes em segurança, participem de conferências ou webinars sobre o tema e interajam com comunidades de segurança. Incentivar os desenvolvedores a compartilhar conhecimentos e experiências pode fortalecer a cultura de aprendizado e colaboração na equipe de desenvolvimento.
Treinamento e capacitação em segurança
Oferecer treinamento e capacitação abrangentes em segurança aos desenvolvedores é essencial. Isso inclui conscientizá-los sobre vulnerabilidades comuns, práticas de programação segura e as ameaças e técnicas de segurança mais recentes. Os desenvolvedores precisam ter os conhecimentos e as habilidades necessários para escrever código seguro, aplicar princípios de design seguro e seguir as melhores práticas de segurança.
Lideranças e defensores da segurança
Designar pessoas como referências de segurança nas equipes de desenvolvimento pode ajudar a promover a adoção de práticas de programação segura. Essas referências são desenvolvedores com sólidos conhecimentos de princípios de segurança, que atuam como defensores do tema na equipe. Elas podem orientar e apoiar os colegas, além de fazer a ponte entre desenvolvedores e equipes de segurança, promovendo a conscientização e as melhores práticas.
Conclusão
Snyk e GitGuardian oferecem ferramentas poderosas para fortalecer as práticas de DevSecOps. Com o apoio de ferramentas como Snyk e GitGuardian, é possível aprimorar essas práticas e tornar os processos de desenvolvimento de software mais eficientes e seguros.
Ao usar Snyk e GitGuardian em conjunto, as organizações podem fortalecer sua postura de segurança, reduzir riscos e manter uma defesa robusta contra ameaças em constante evolução.


