SnykWeek Nova York: Na nuvem

10 de outubro de 2022
0 minutos de leituraAs festas com Patch continuaram em setembro, quando realizamos a SnykWeek: Nova York no Public Hotel, no Lower East Side. Nosso evento em Nova York manteve o tema de discutir tudo relacionado à segurança para desenvolvedores, desta vez com foco em práticas de segurança na nuvem.
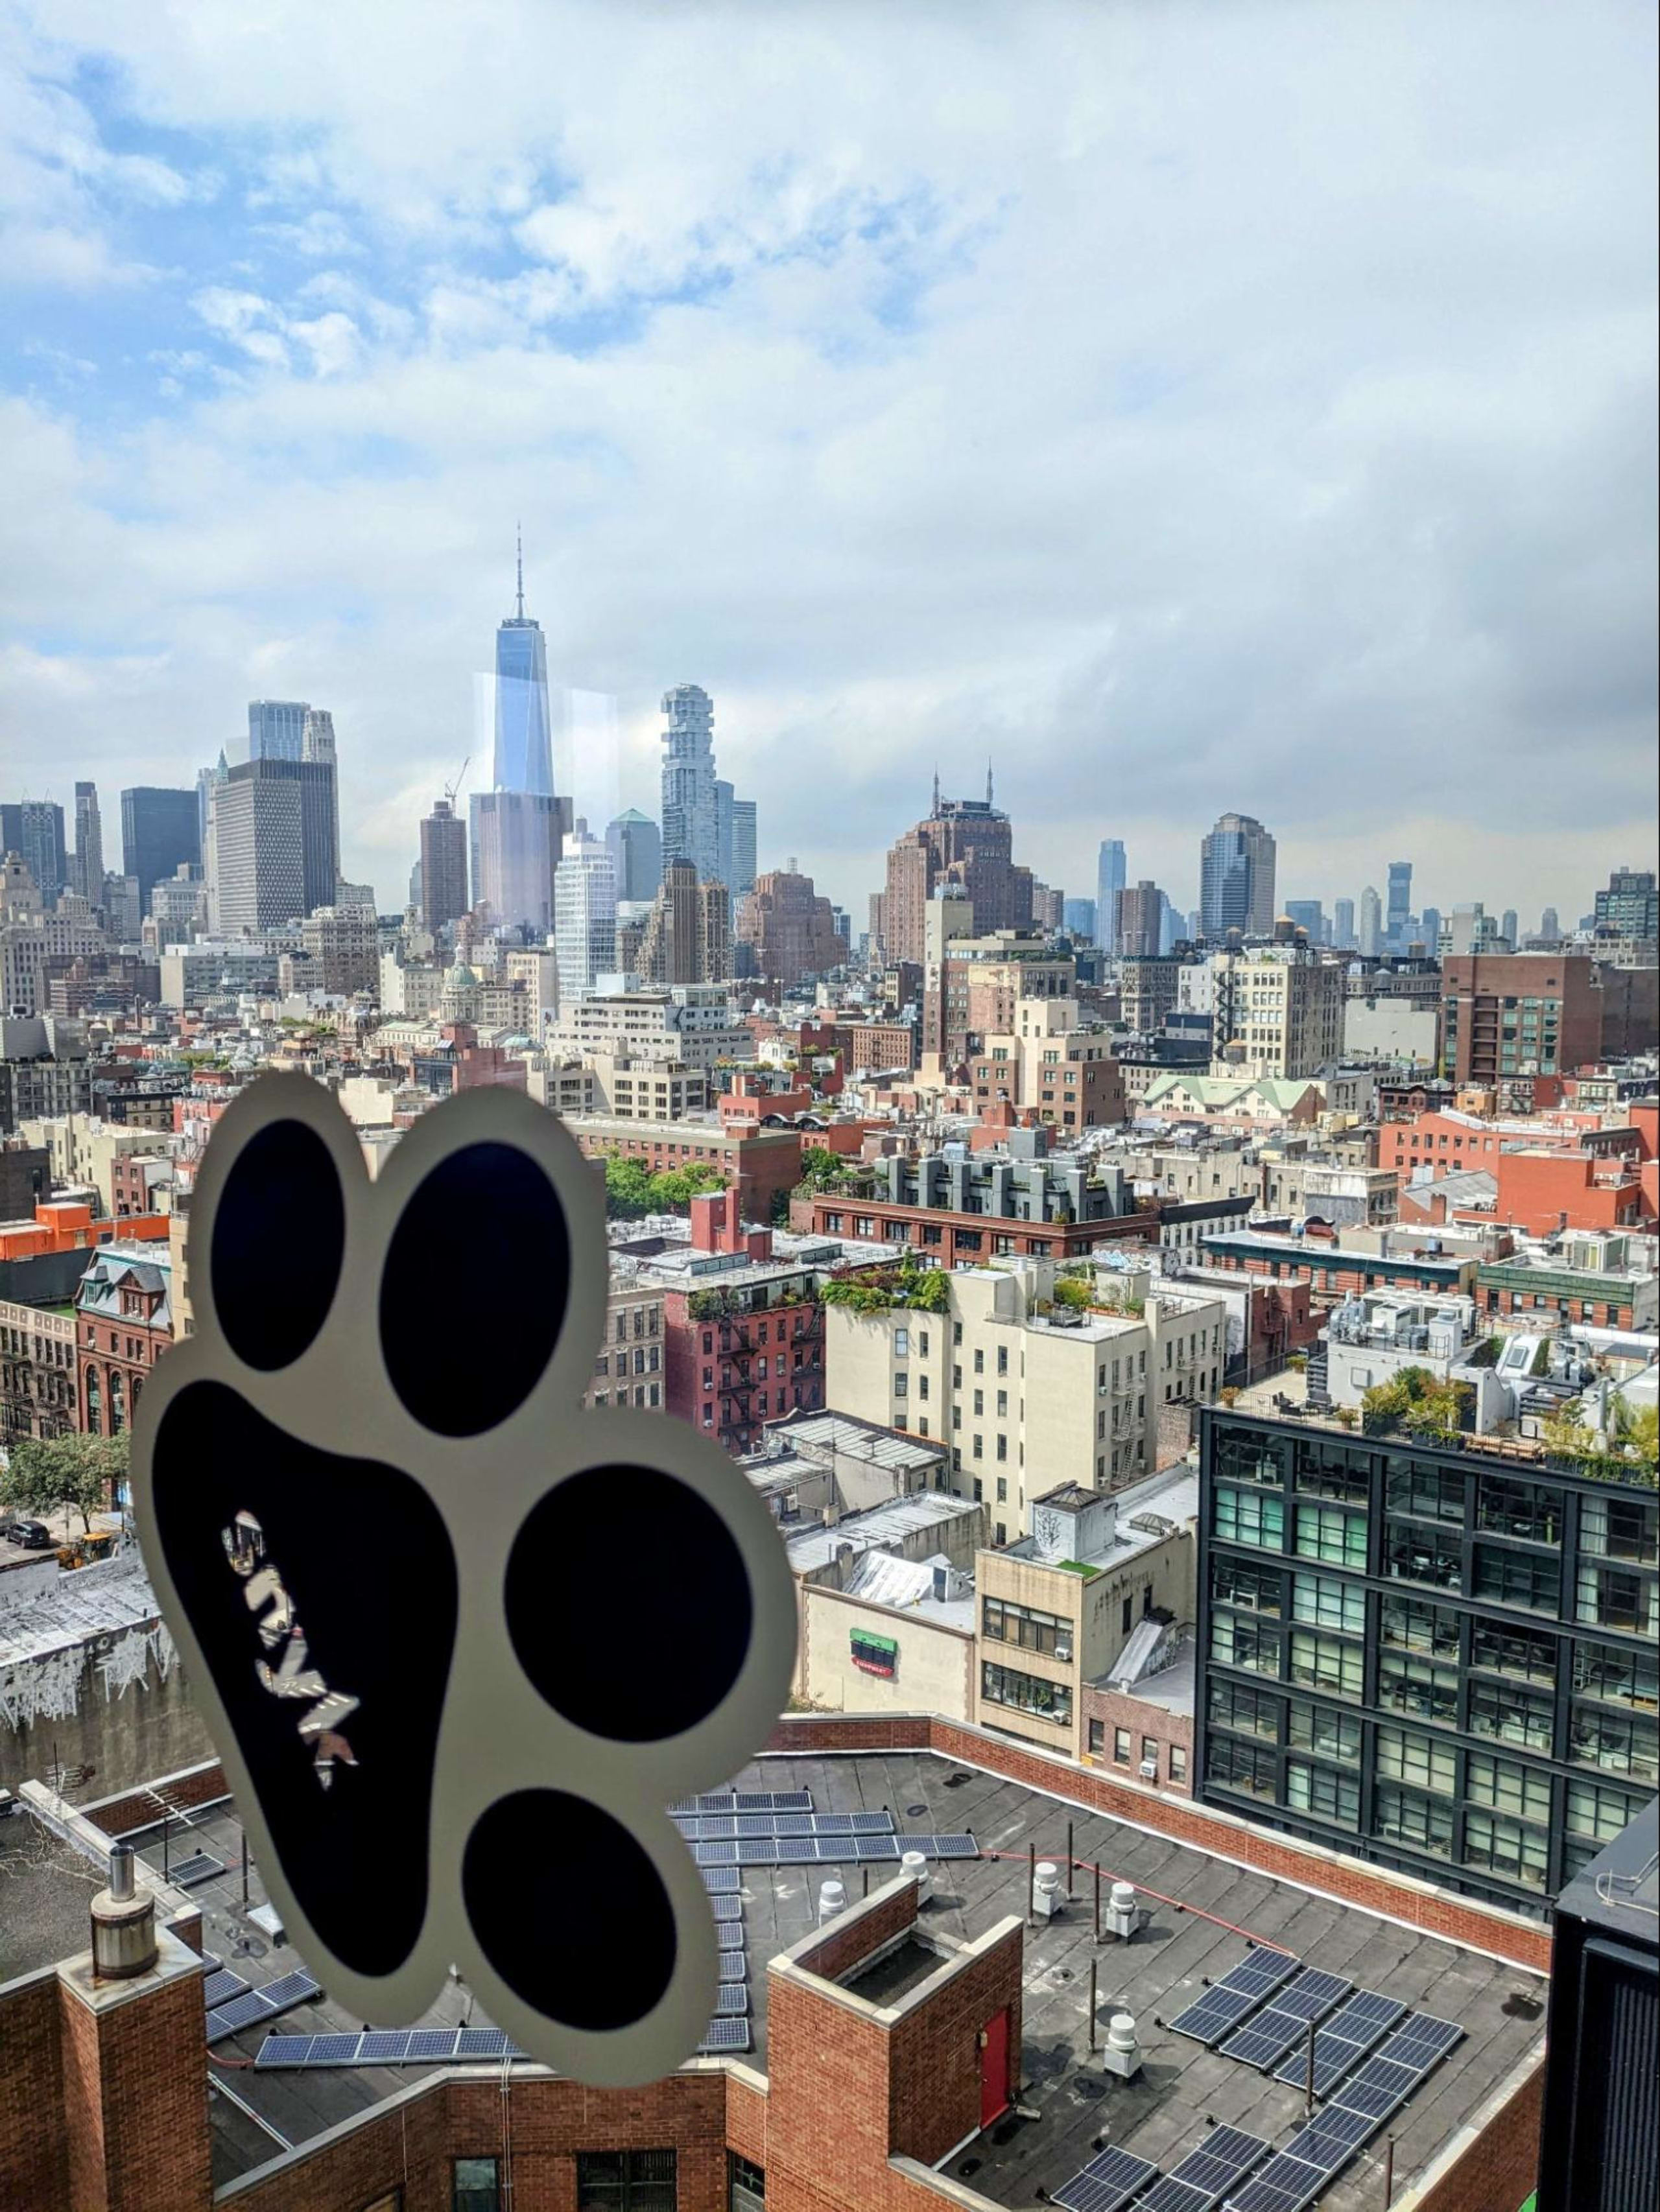
Simon Maple fala sobre o futuro da segurança
O dia começou com Simon Maple, CTO de campo da Snyk, falando sobre o futuro da segurança. Ele observou que o mundo nunca inovou tão rapidamente quanto hoje, com empresas de diversos setores — de finanças e varejo a entretenimento — adotando a transformação digital e se tornando “empresas de tecnologia”. Mas as ferramentas e práticas de segurança não acompanham esse ritmo acelerado de inovação. O que isso significa para o futuro próximo? Simon explicou que a segurança será descentralizada e integrada por completo ao processo de desenvolvimento de software, com ferramentas pensadas para desenvolvedores e a expansão das práticas de DevSecOps. Ele também destacou a importância da adoção da nuvem para a segurança: à medida que a nuvem assume mais funções que antes eram desempenhadas em um ambiente de data center, as práticas de segurança serão integradas mais estreitamente a aplicações, contêineres e bibliotecas de código aberto.
Josh Stella fala sobre segurança na nuvem
Ainda sobre segurança na nuvem: Josh Stella, vice-presidente e arquiteto-chefe da Snyk, subiu ao palco para falar sobre o Snyk State of Cloud Security Report (e a pesquisa que serviu de base para ele). Ele destacou que 80% dos entrevistados relataram um incidente grave de segurança na nuvem no último ano. Apenas uma em cada dez equipes corrige problemas de configuração incorreta na nuvem em até uma hora após a detecção — enquanto agentes maliciosos conseguem agir em muito menos tempo. Por isso, tempo e automação são essenciais para a segurança na nuvem.
Josh também observou que “a nuvem é, de longe, potencialmente o ambiente de computação mais seguro já criado pelos seres humanos” — e enfatizou o termo potencialmente. Para aproveitar os benefícios da nuvem, é preciso saber usá-la. Ainda há espaço para as equipes avançarem na definição de quem é responsável pela segurança na nuvem. A pesquisa mostrou que os engenheiros acreditam que suas próprias equipes são as principais responsáveis, mas apenas 19% dos diretores de segurança da informação (CISOs) acham que as equipes de engenharia estão assumindo essa responsabilidade.
Josh também mencionou o grande benefício da segurança de infraestrutura como código (IaC). A pesquisa mostrou uma redução mediana impressionante de 70% nas configurações incorretas na nuvem entre as equipes que usam segurança de IaC. Também foram relatados ganhos semelhantes em produtividade e velocidade de implantação.
Leia mais sobre os dados e princípios discutidos por Josh no relatório completo da Snyk sobre o State of Cloud Security em 2022.
Roteiro de produtos da Snyk, apresentado por Ravi Maria
Ravi Maria, nosso vice-presidente de Marketing de Produtos e Parcerias, apresentou objetivos e recursos do próximo roteiro de produtos da Snyk. Alguns destaques:
novos recursos no Snyk Code (incluindo verificações de PR, agora em versão beta)
informações aprimoradas sobre vulnerabilidades no Snyk Open Source
suporte a Quay, Harbor, GitHub, GitLab e outros registros no Snyk Container
Também estamos criando um caminho mais personalizado para desenvolvedores no Snyk Learn — um currículo que será desenvolvido e seguido no ritmo de cada pessoa. Como disse Ravi: “a melhor maneira de ensinar segurança aos desenvolvedores é ajudá-los a resolver um problema que estão enfrentando, no momento em que estão enfrentando esse problema”.
Randall e Micah apresentam “Hack with Patch”
As sessões para desenvolvedores da SnykWeek foram conduzidas por Randall Degges, diretor sênior de Relações com Desenvolvedores e Comunidade, e Micah Silverman, diretor de Relações com Desenvolvedores. Randall abriu a tarde contando como se interessou por segurança. Ele destacou que trabalhar com segurança lhe ensina algo novo todos os dias.
“As pessoas costumam falar de segurança em termos absolutos, mas essa não é a melhor forma de pensar no assunto. Como desenvolvedores, parte da nossa responsabilidade é entender que os incidentes de segurança nos dão a oportunidade de aprender. E é divertido encontrar vulnerabilidades de segurança e corrigi-las. Isso dá uma sensação de poder — e é divertido ser o mocinho e ter o reconhecimento pela sua experiência em segurança.”


Randall Degges
VP, AI Engineering & Developer Relations, Snyk
Com essa perspectiva sobre o processo de encontrar e corrigir vulnerabilidades, começou nosso desafio interativo para desenvolvedores, “Hack with Patch”. Micah conduziu o grupo em uma sessão ao vivo de correção de vulnerabilidades. Foi ótimo ver todos na sala concentrados, descobrindo e eliminando vulnerabilidades.
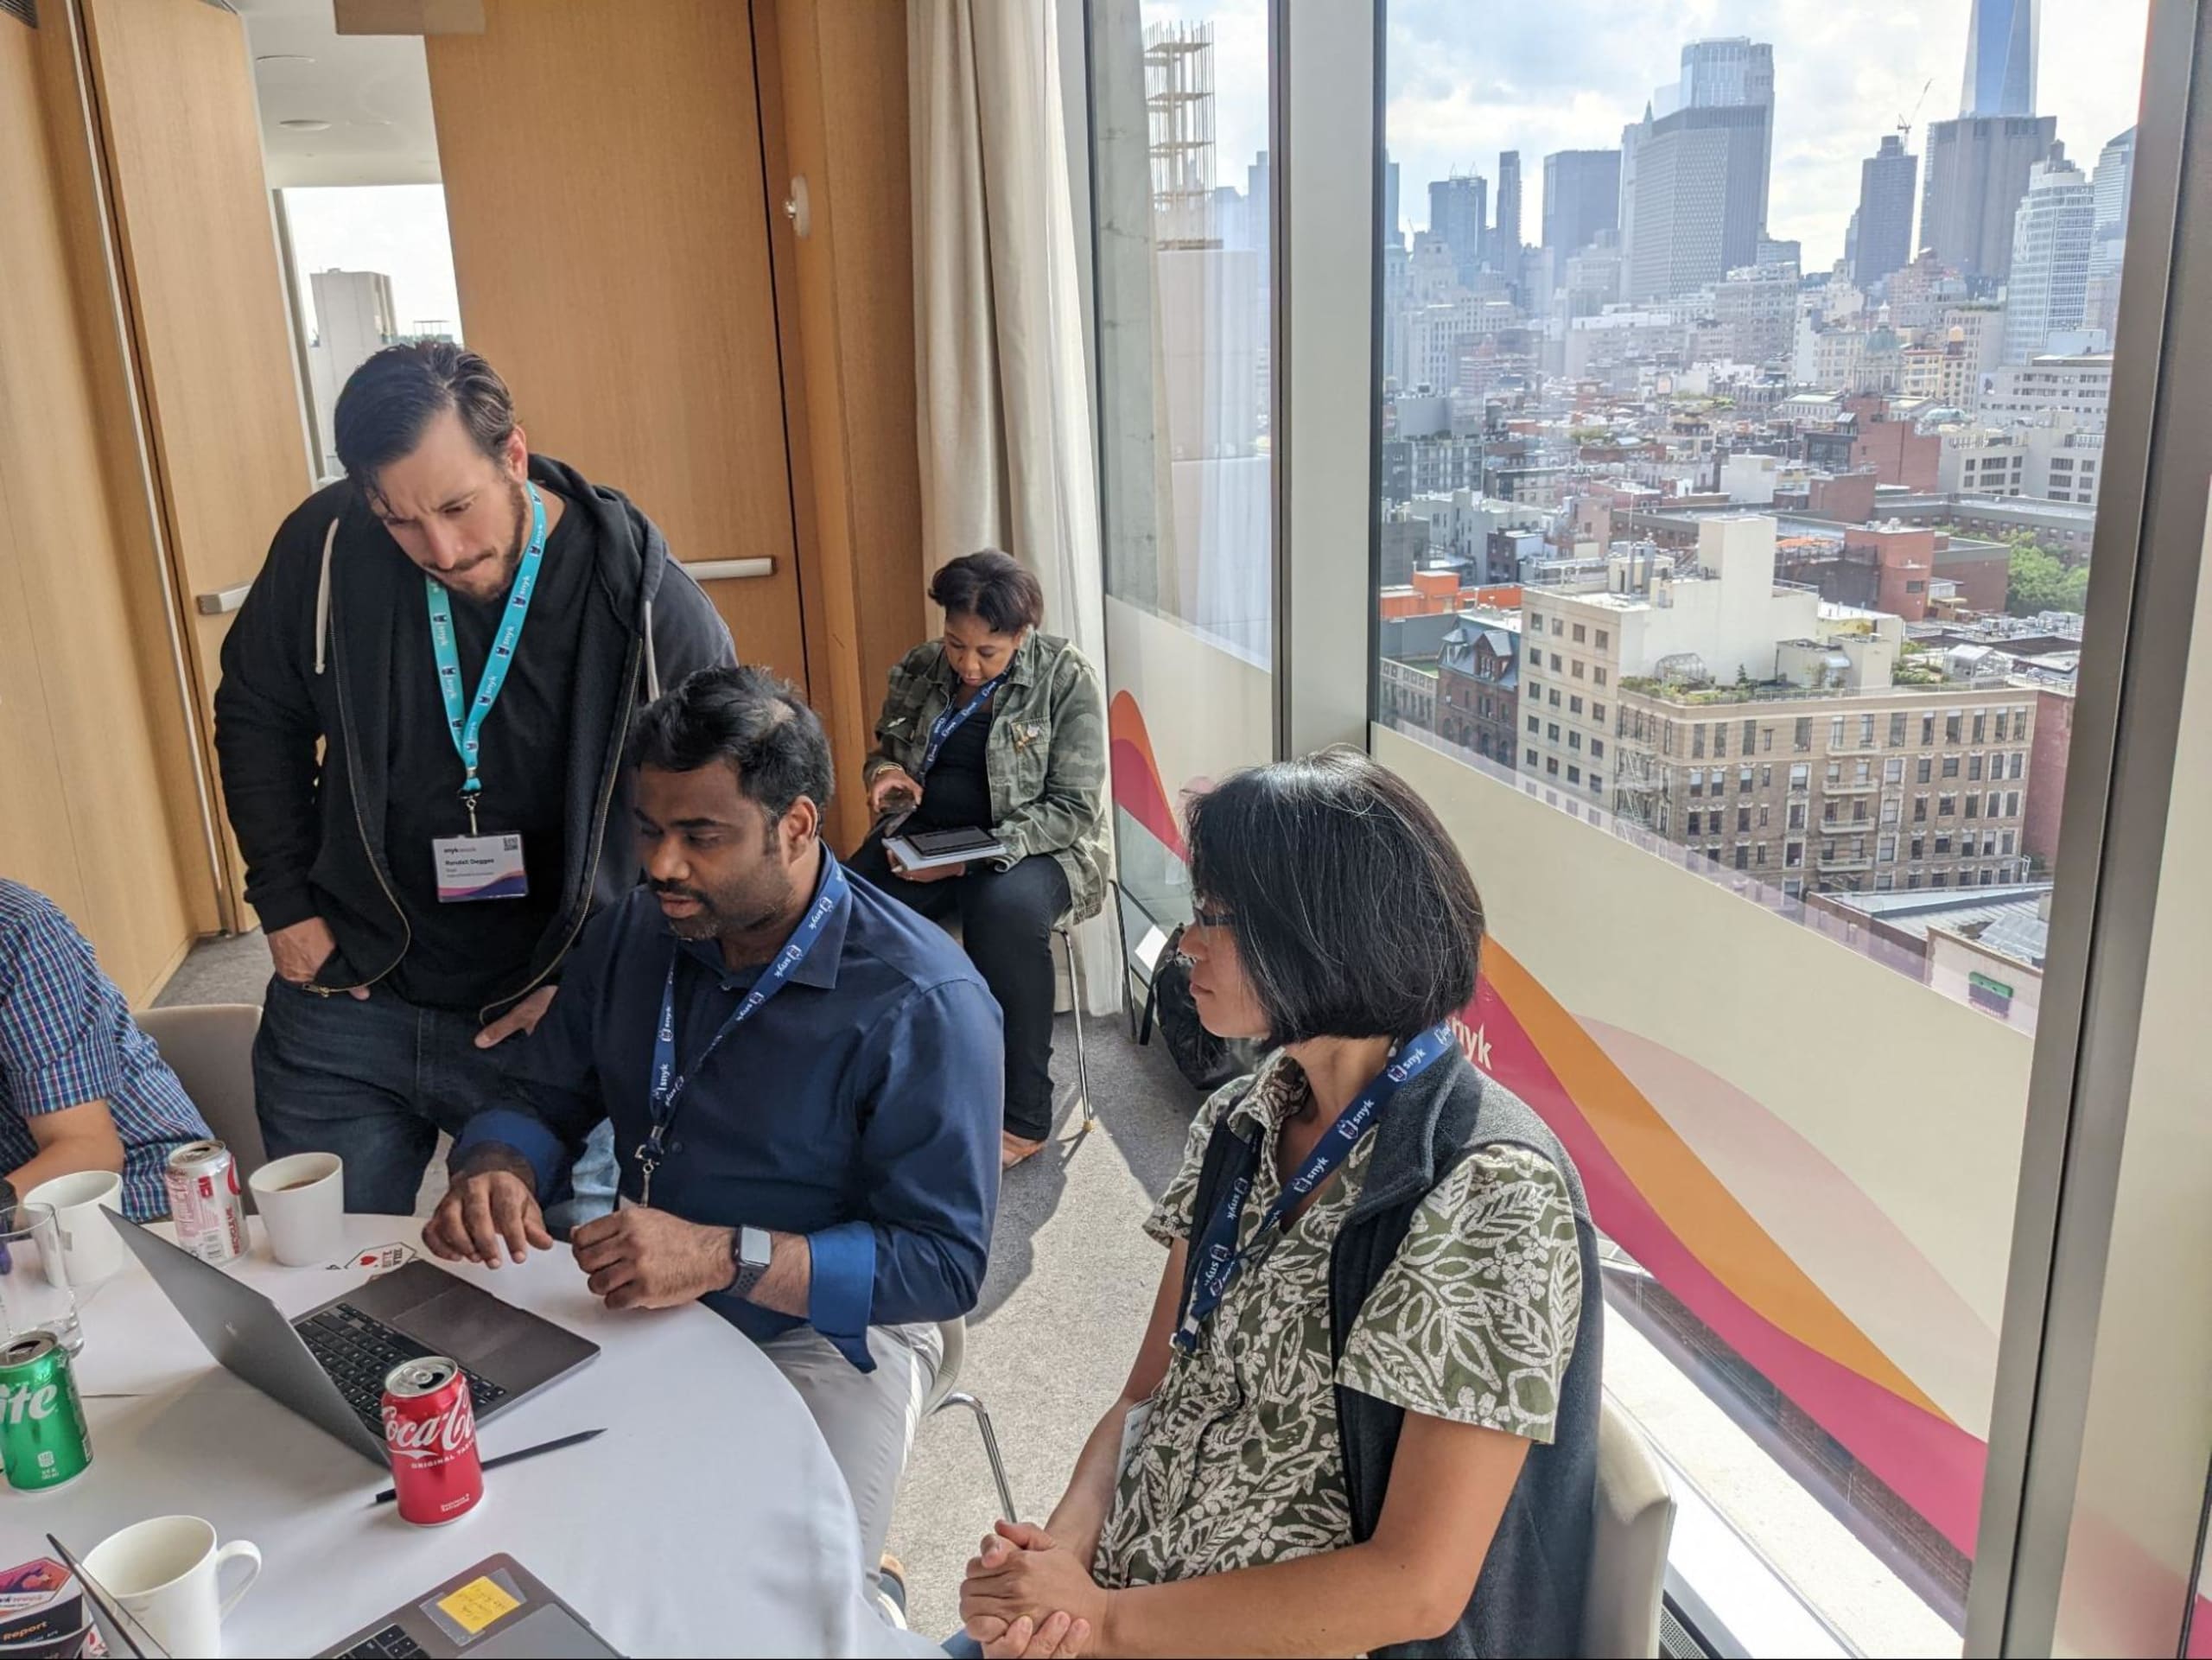
Coquetéis na nuvem
Encerramos o dia com um encontro descontraído no terraço do 17º andar do Public Hotel. Foi uma oportunidade para desenvolvedores, CISOs, executivos e todas as pessoas interessadas em segurança relaxarem e conversarem sobre o assunto. Foi a maneira perfeita de terminar um dia empolgante e repleto de informações.
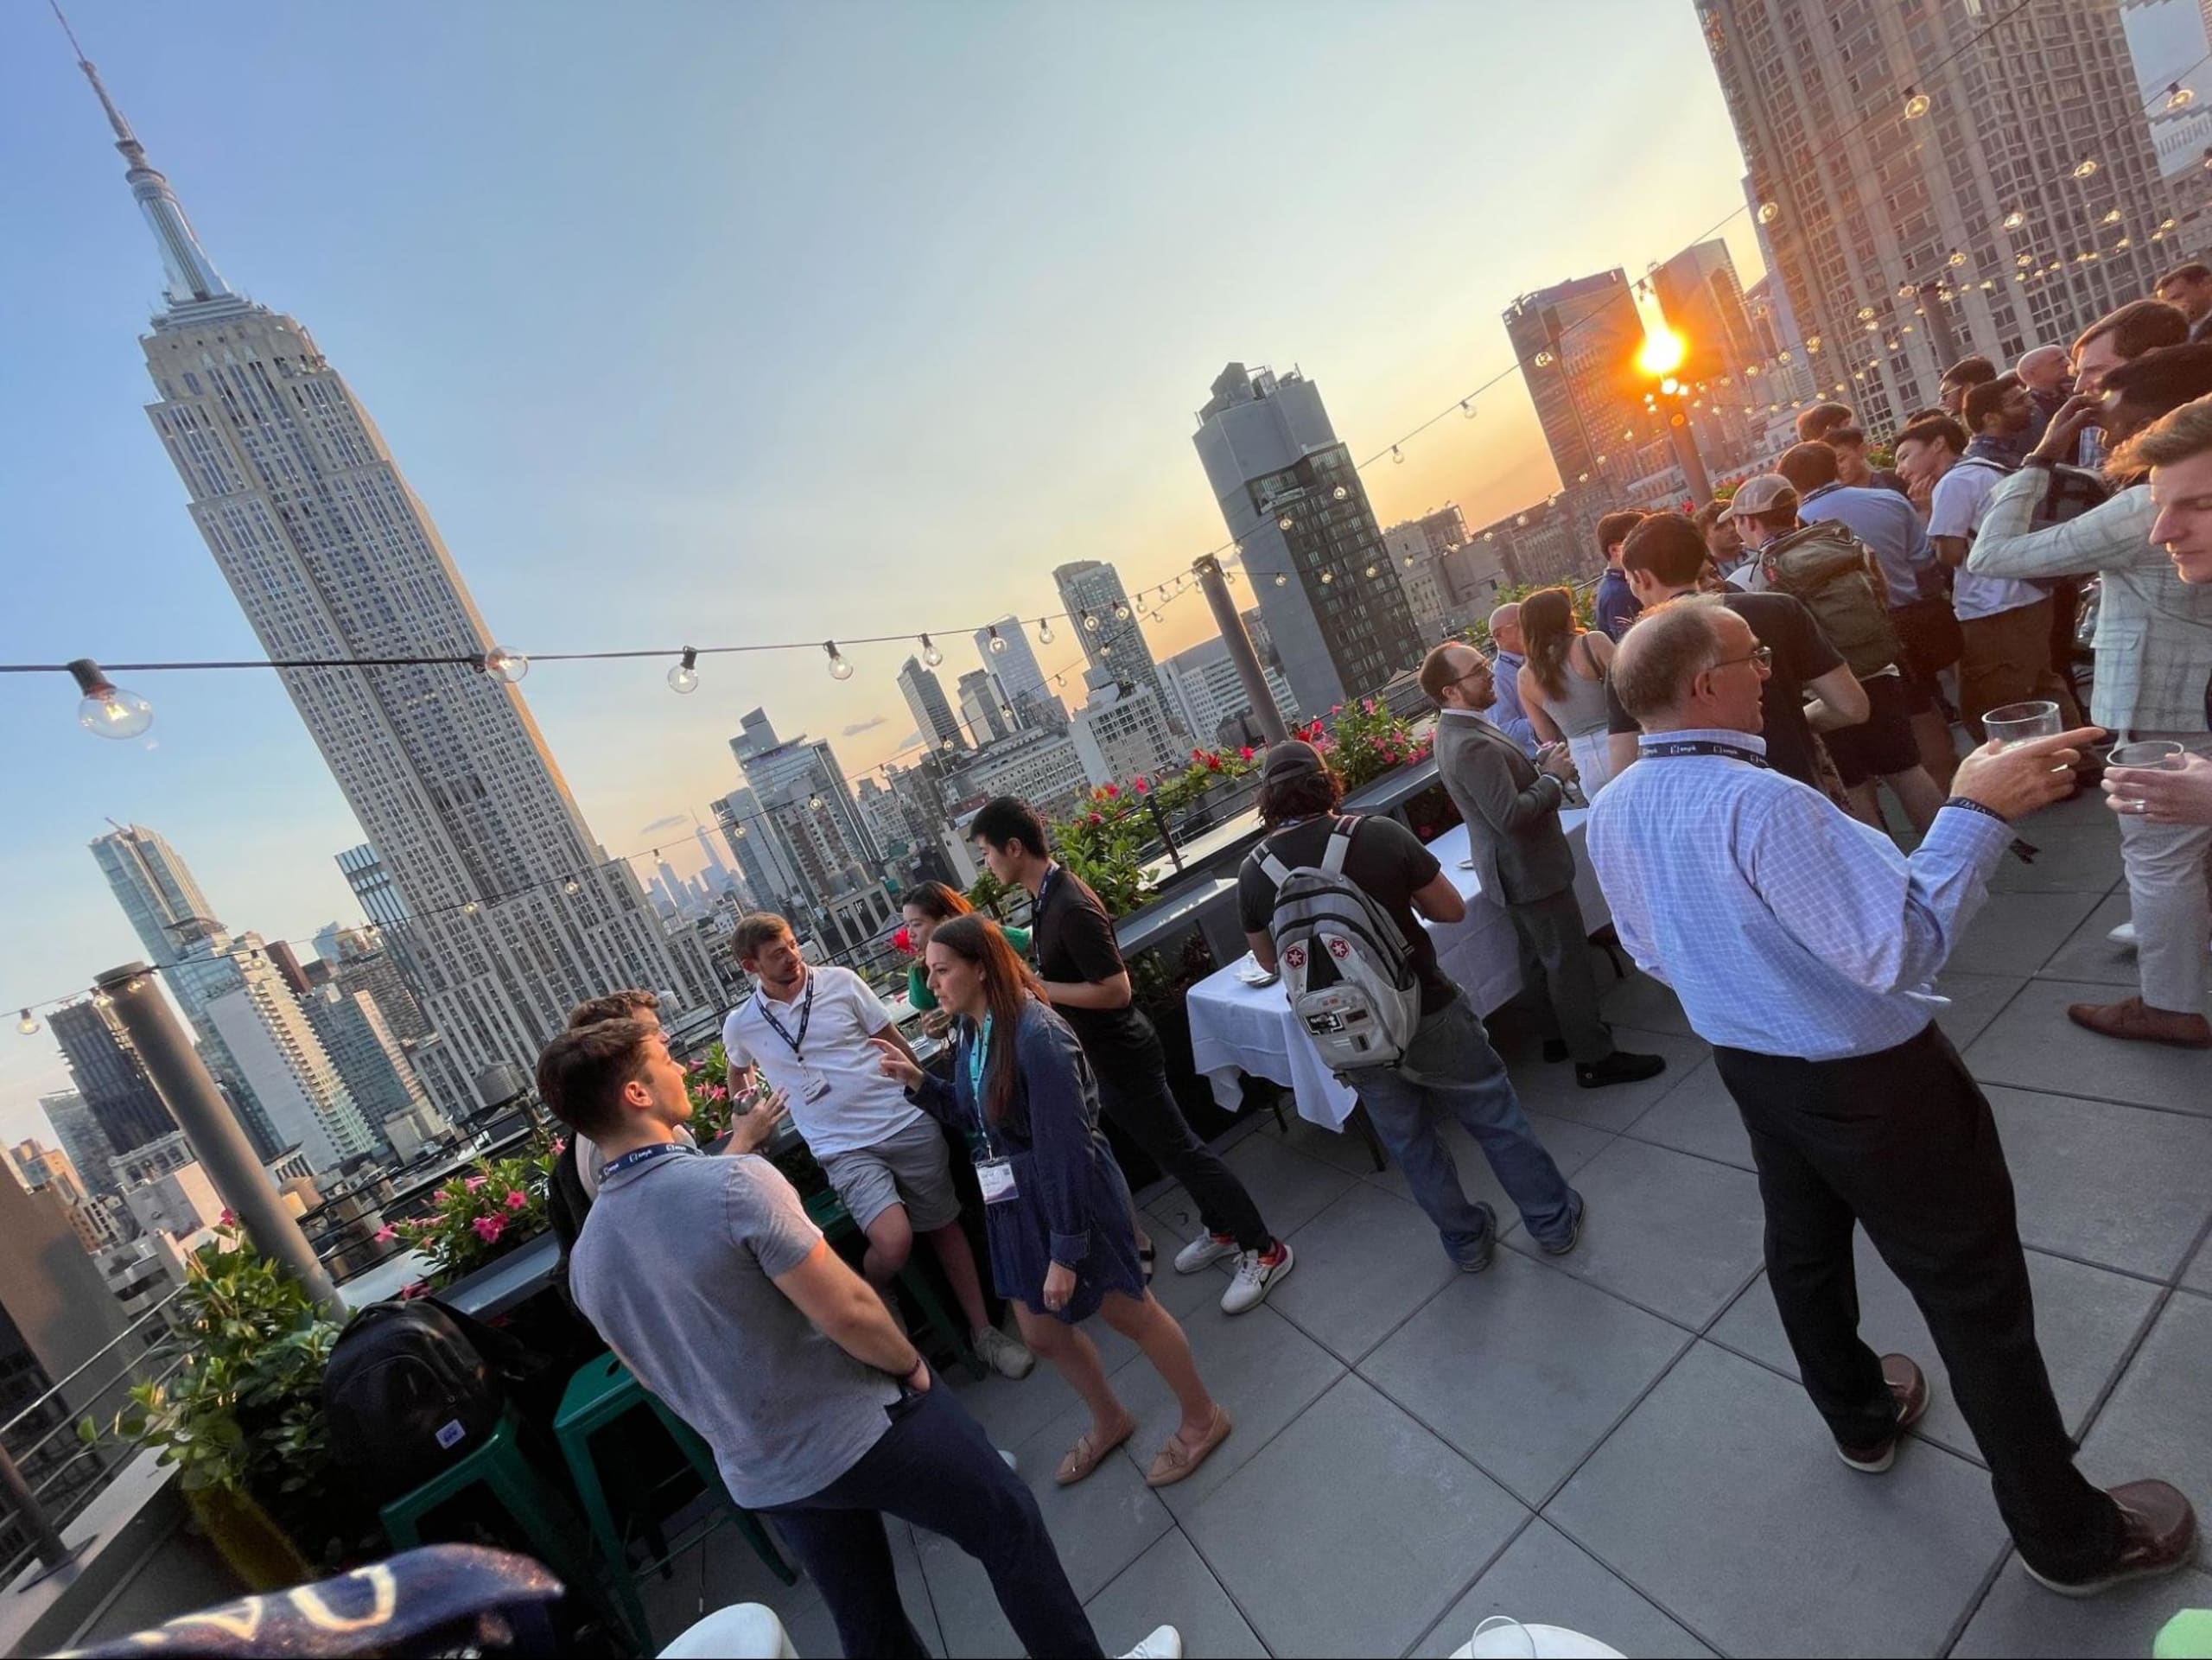
Ficamos muito felizes em realizar nosso primeiro evento SnykWeek em Nova York e agradecemos a todas as pessoas que participaram. Vamos realizar outros eventos SnykWeek pelo mundo e esperamos ver você por lá. Nesta semana, vem aí a SnykWeek São Francisco!


