Desenvolvimento seguro no Visual Studio com Snyk Open Source

9 de junho de 2021
0 minutos de leituraTemos o prazer de anunciar nossa nova extensão para Visual Studio, que facilita a vida dos desenvolvedores para manter a segurança e a conformidade enquanto programam em seu IDE favorito. A extensão é compatível com Visual Studio 2015, 2017 e 2019.
A nova extensão gratuita do Snyk para Visual Studio permite que os desenvolvedores encontrem e corrijam facilmente vulnerabilidades conhecidas e problemas de licença nas dependências de código aberto, ajudando a cuidar da segurança desde o início e a entregar código seguro mais rapidamente.

Principais recursos da extensão do Snyk para Visual Studio 2019
A extensão do Snyk para Visual Studio 2019 identifica vulnerabilidades de segurança e problemas de conformidade de licenças nas dependências de código aberto. Ela é executada automaticamente e destaca os problemas no IDE para que sejam corrigidos rapidamente.
Fácil de usar: você pode instalar a extensão facilmente no próprio Visual Studio 2019 ou pelo marketplace.
Completa e prática: os resultados mostram vulnerabilidades de segurança e problemas de licença, além de informações contextuais e práticas para corrigi-los. A extensão é compatível com todas as linguagens aceitas pela Snyk CLI: .NET, C#, Java, JavaScript, Python, Ruby, Swift, Objective-C e Scala.
Precisa: a extensão é baseada na Snyk CLI, que verifica suas dependências e correlaciona as descobertas com o Banco de Dados de Vulnerabilidades Snyk Intel — o banco de dados de vulnerabilidades mais completo, atualizado e preciso do mercado.
Como começar
Como começar? É simples. Você pode configurar a extensão no Visual Studio 2019 em três etapas fáceis: instalar, conectar e verificar!
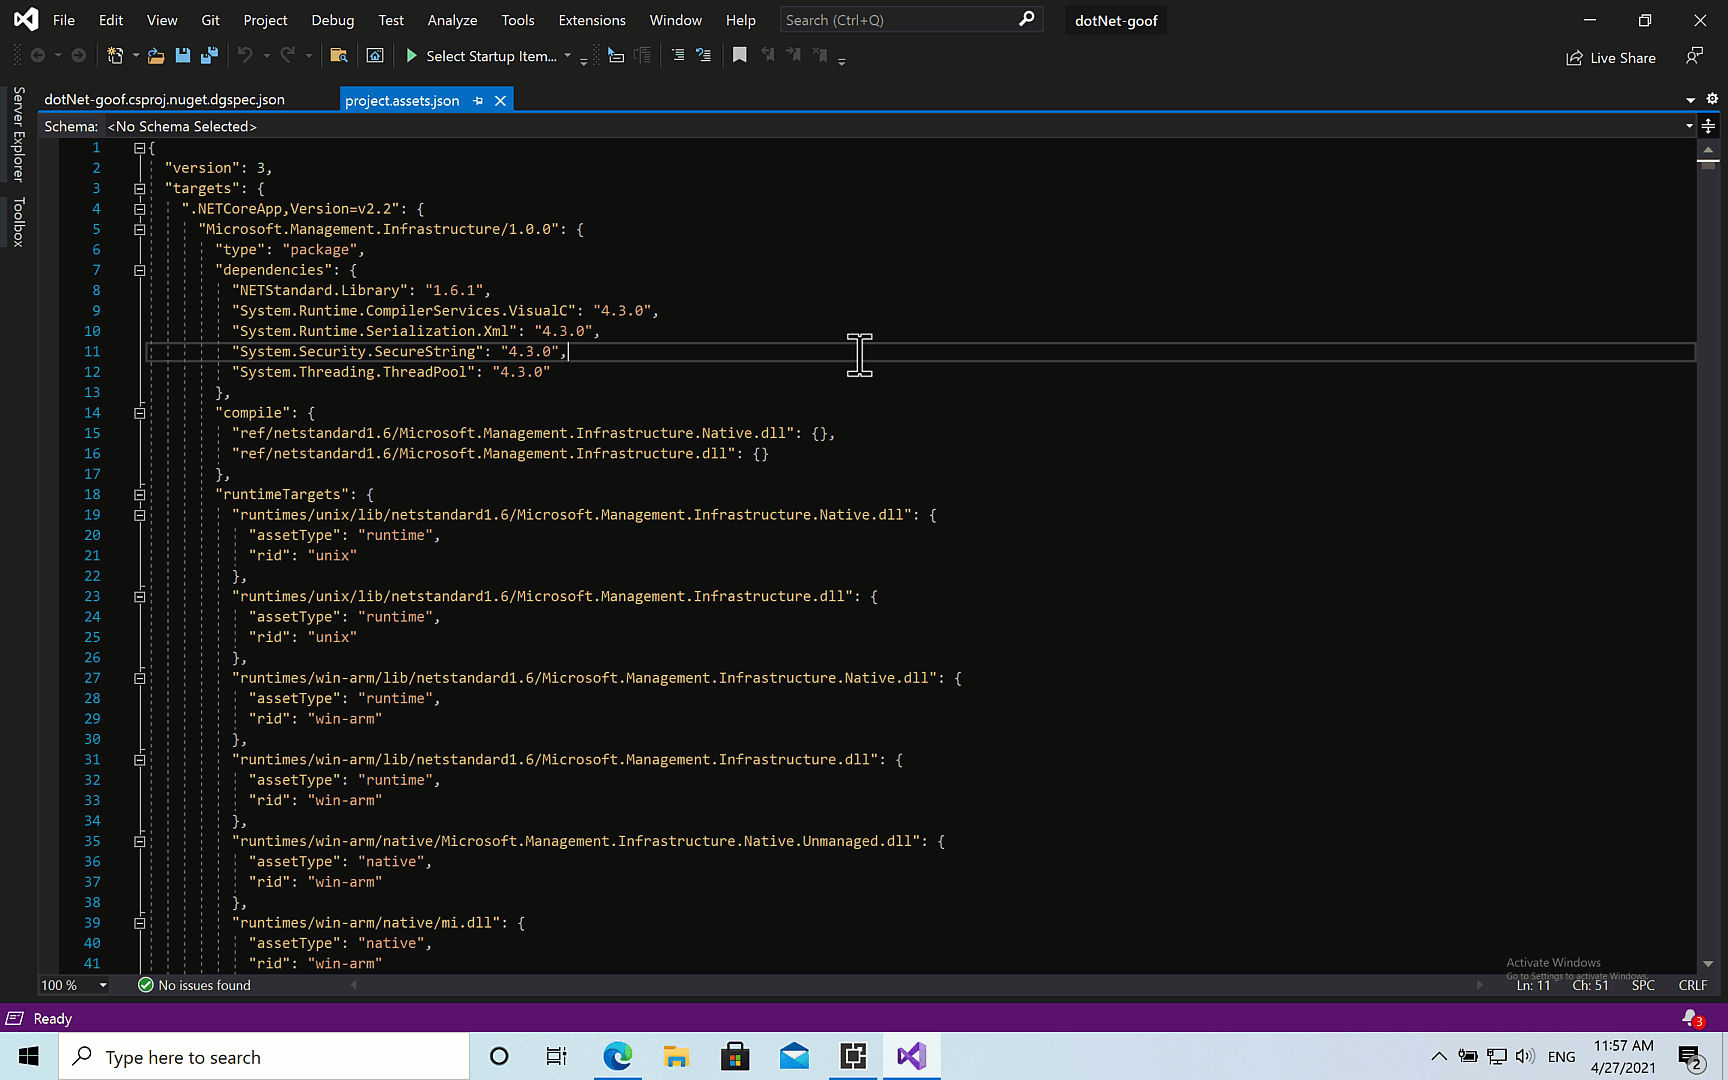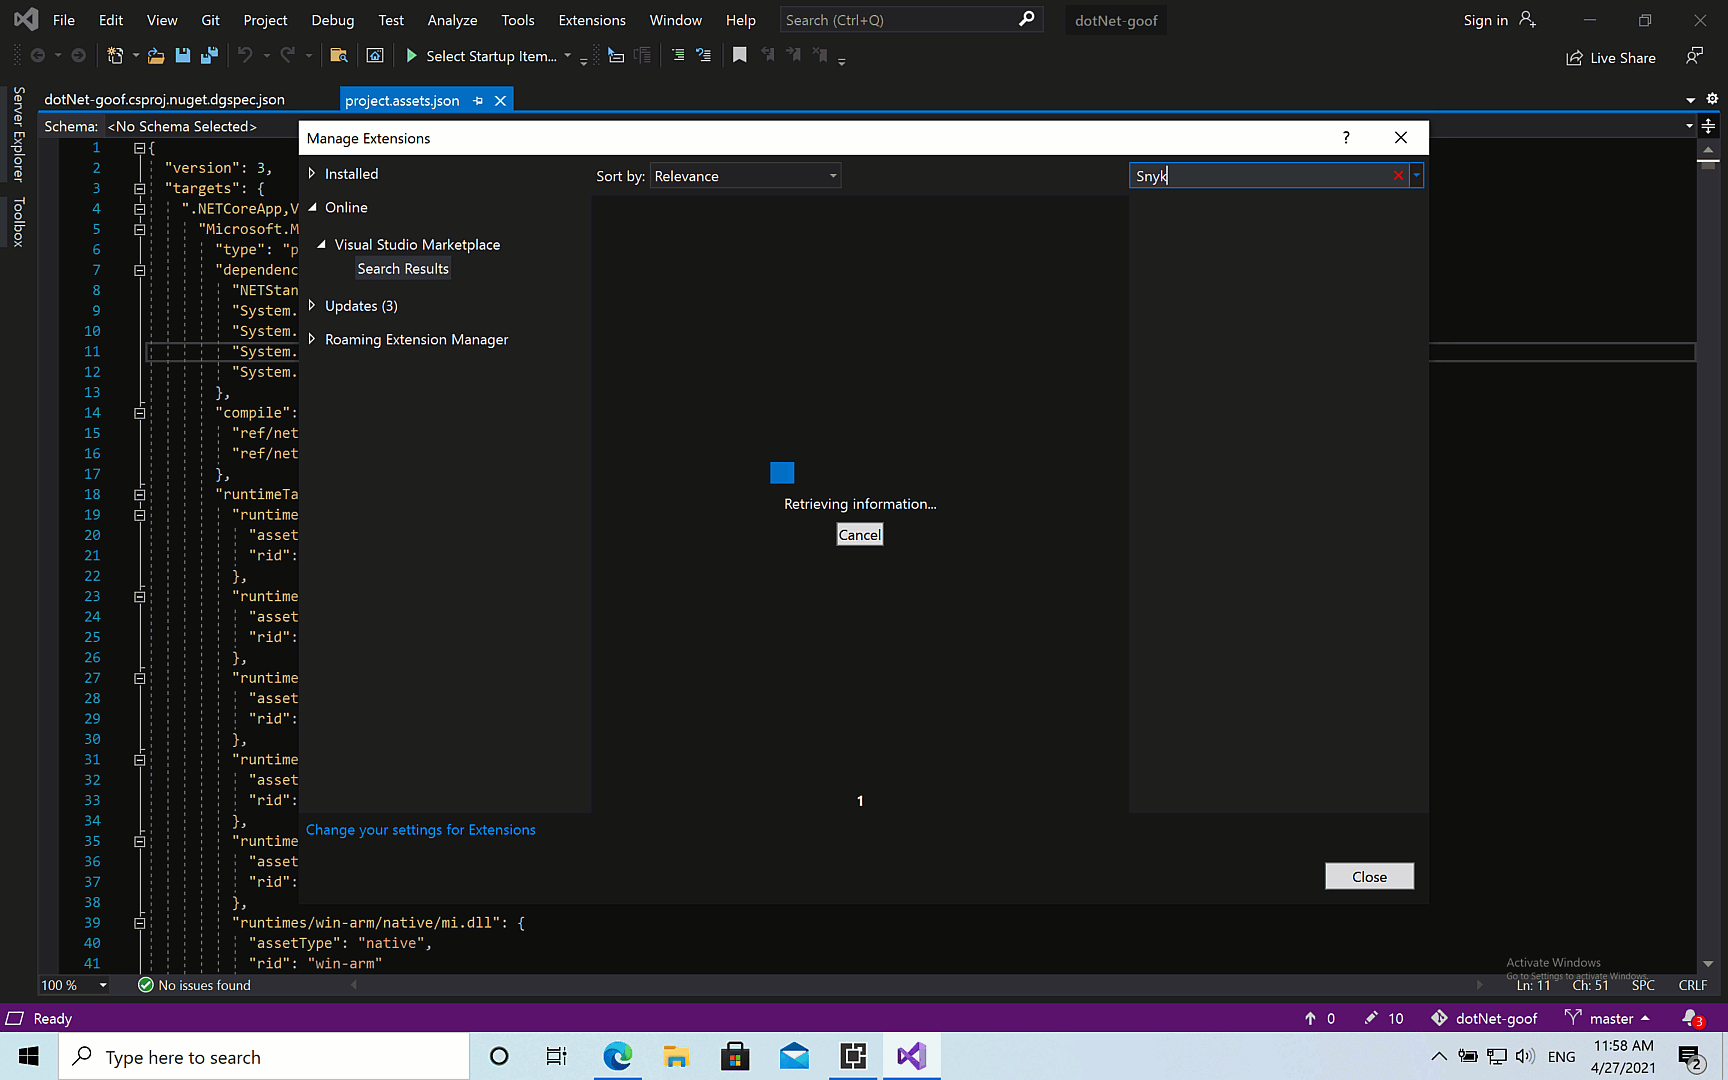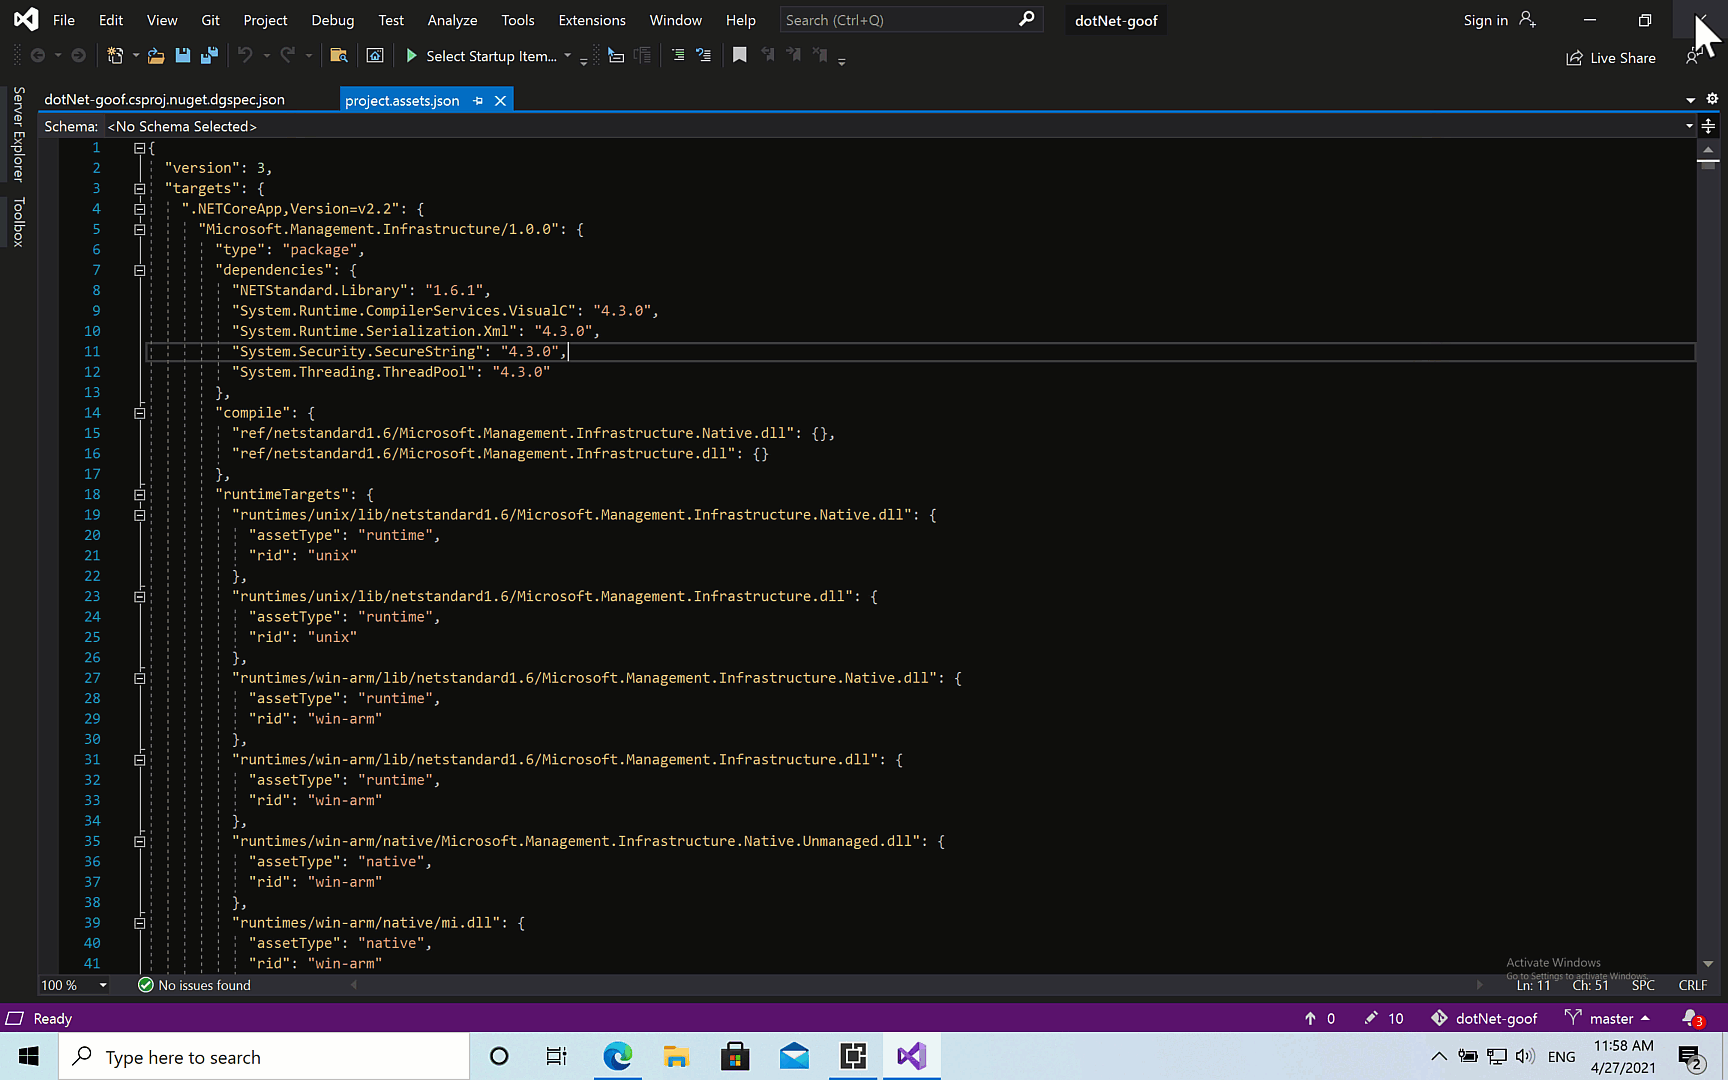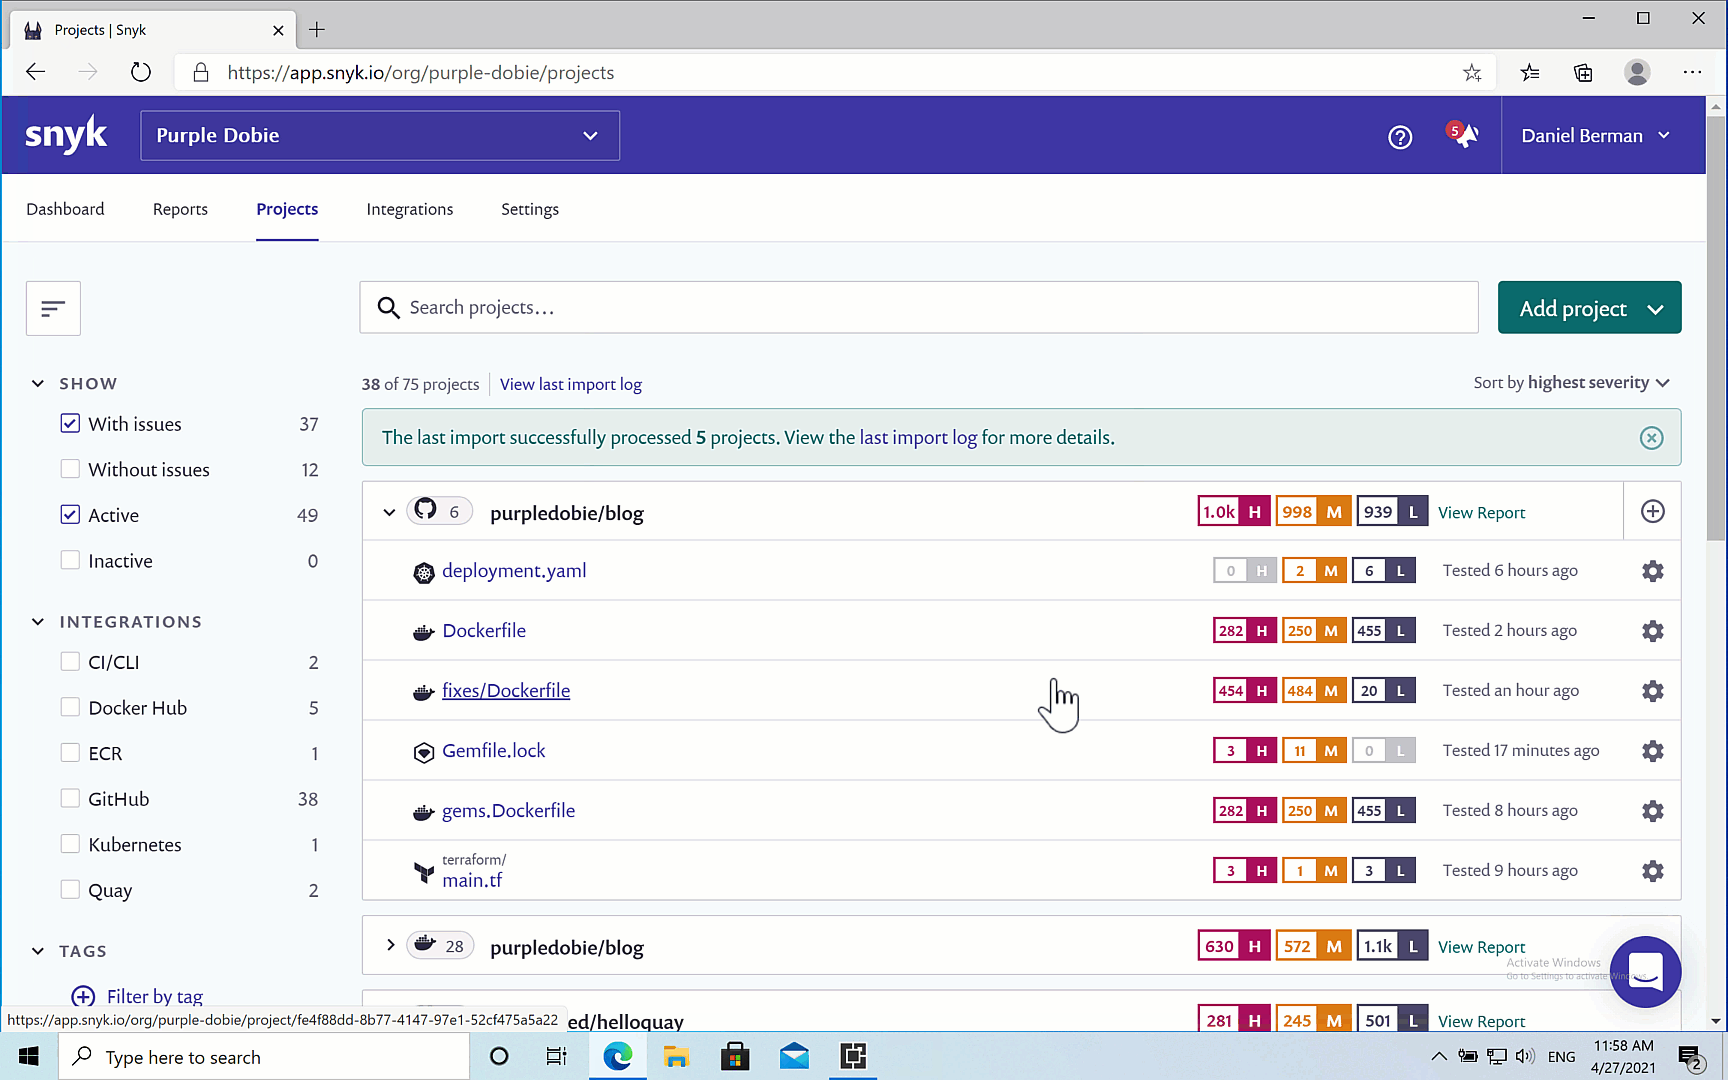
No IDE, acesse Extensões, Gerenciar Extensões, pesquise Snyk no marketplace do Visual Studio e clique no botão Baixar para iniciar a instalação.
Quando solicitado, feche o Visual Studio e, na janela do instalador que será aberta, clique no botão Modificar para instalar a extensão.
Em seguida, conecte a extensão à sua conta Snyk (se ainda não tiver uma, crie sua conta gratuita do Snyk).
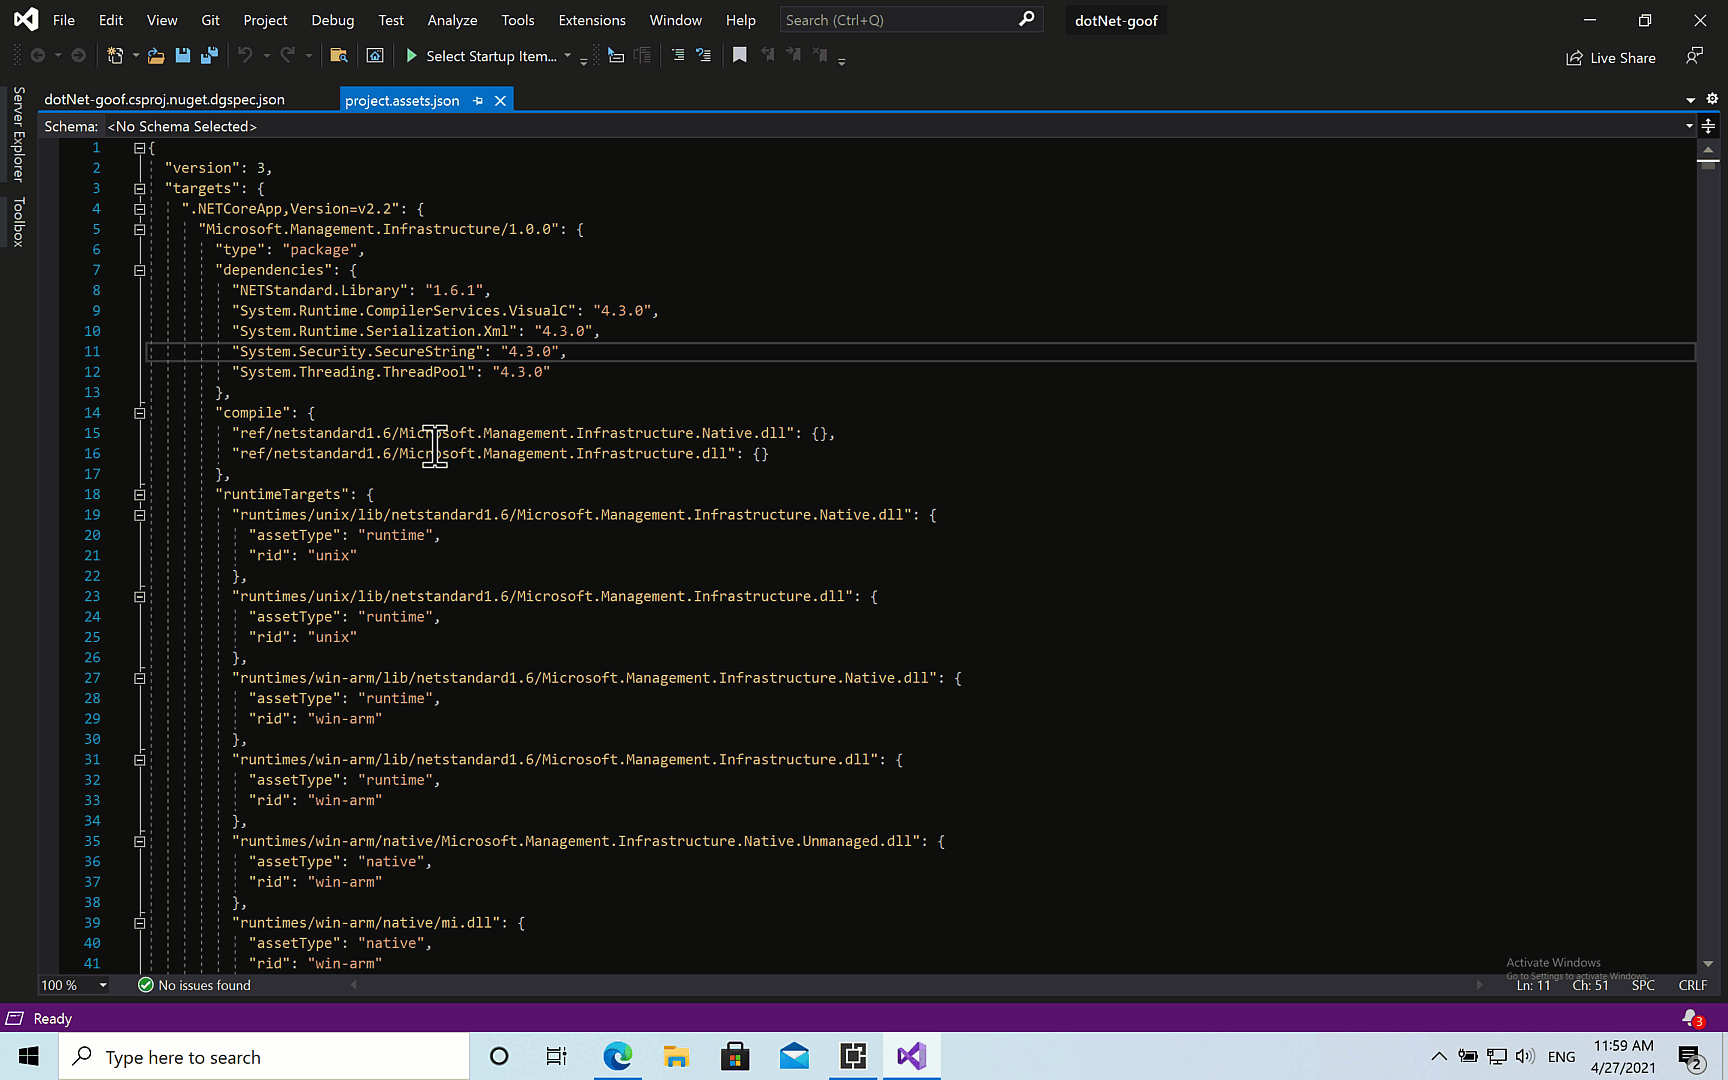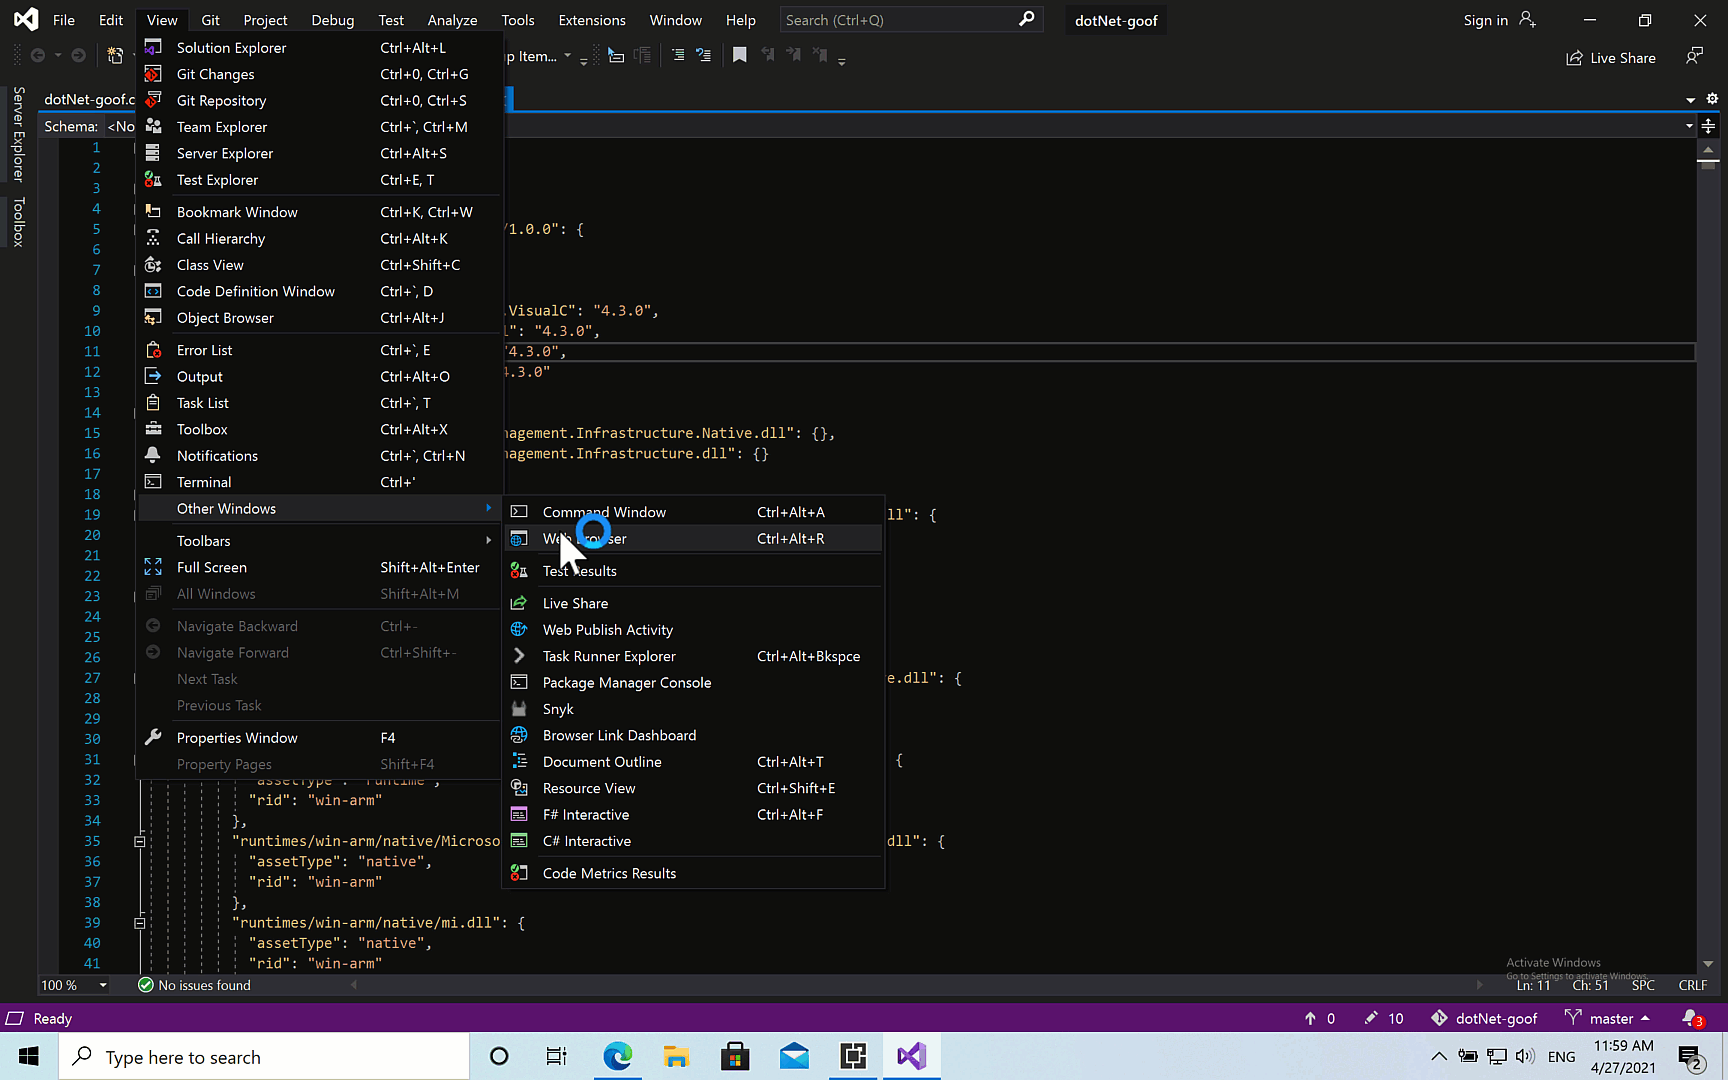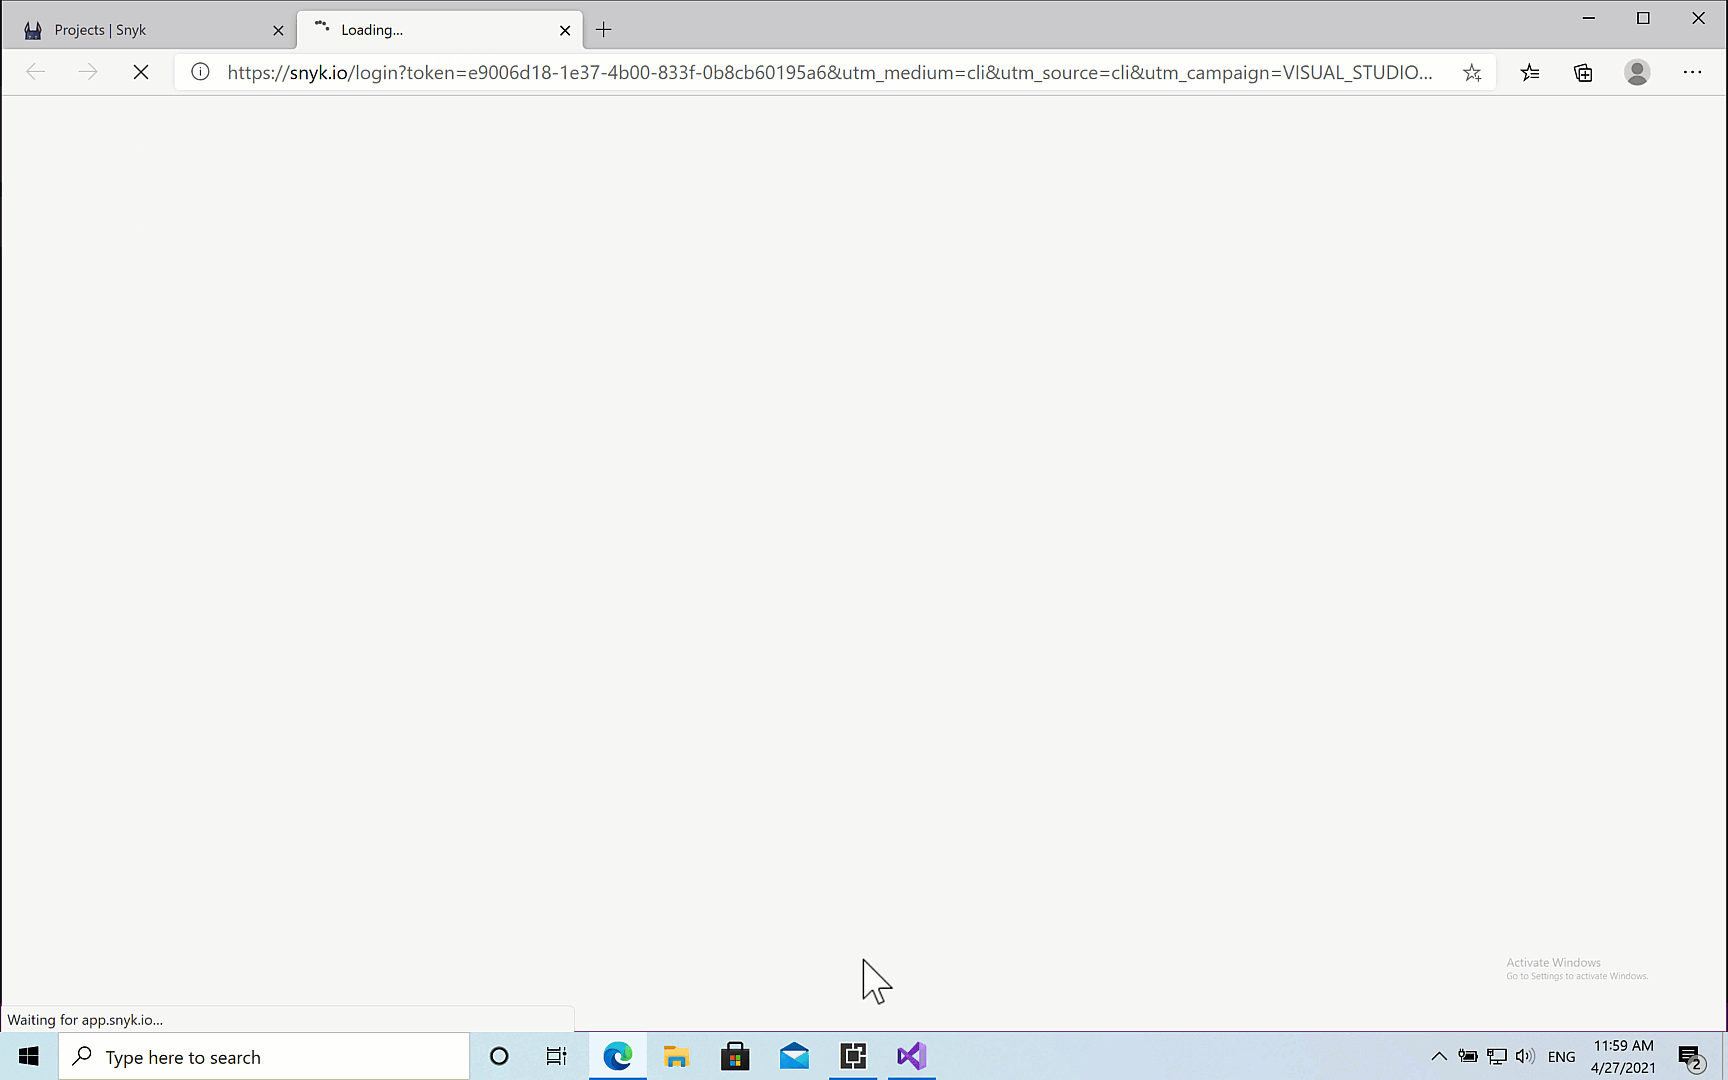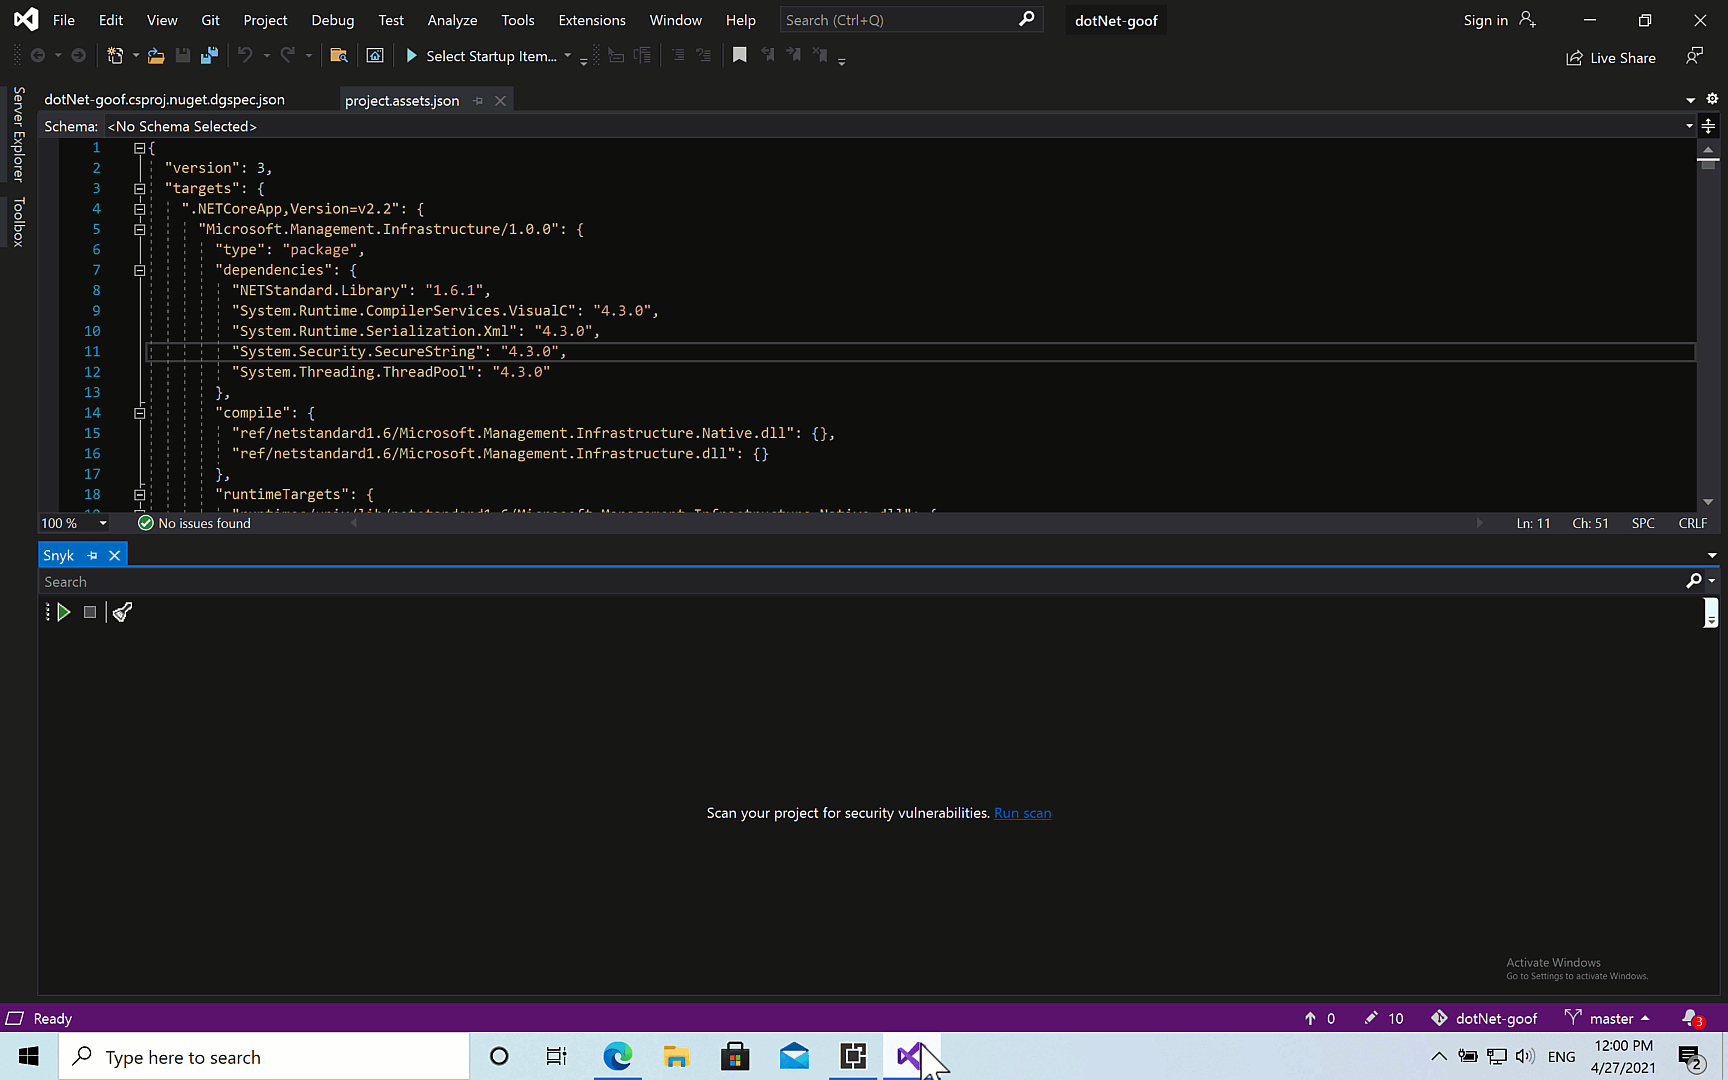
Abra o Visual Studio novamente e acesse a janela da extensão em Exibir, Outras Janelas, Snyk. Depois, clique no link Conectar o Visual Studio ao Snyk. Uma nova aba do navegador será aberta — basta seguir as instruções para autenticar sua conta Snyk.
Pronto! Agora, basta executar um teste do Snyk.
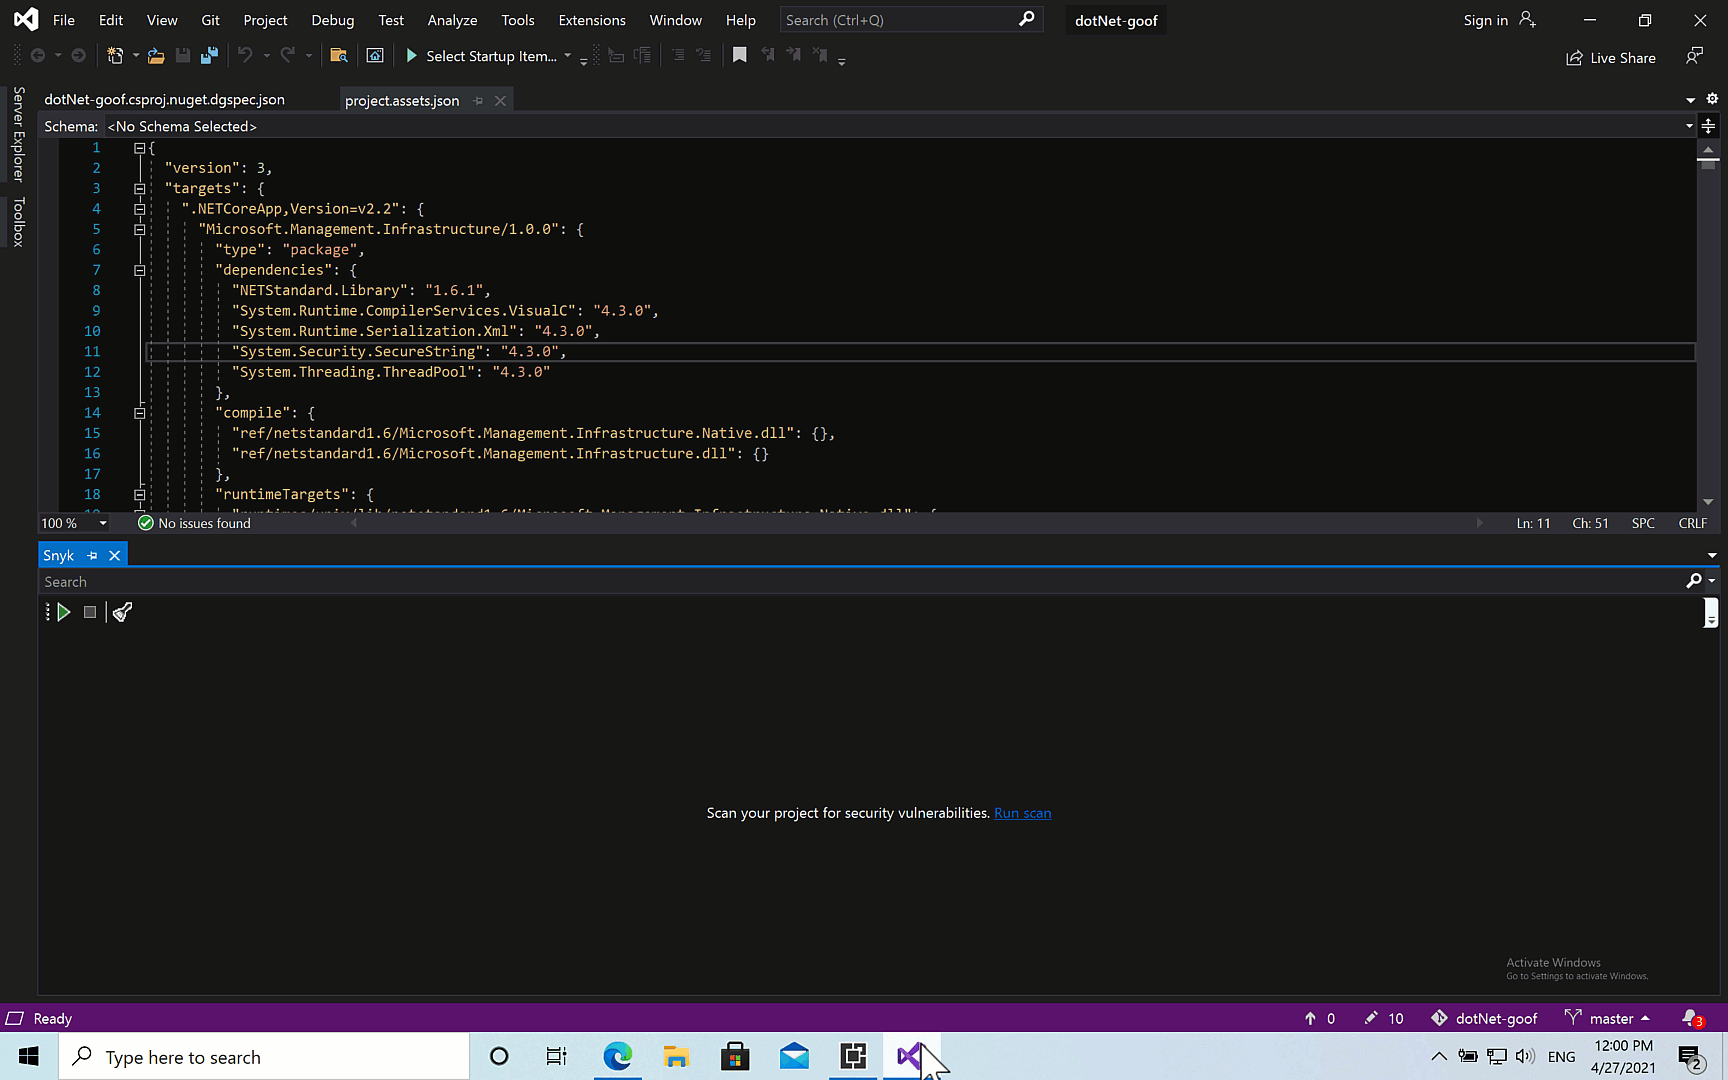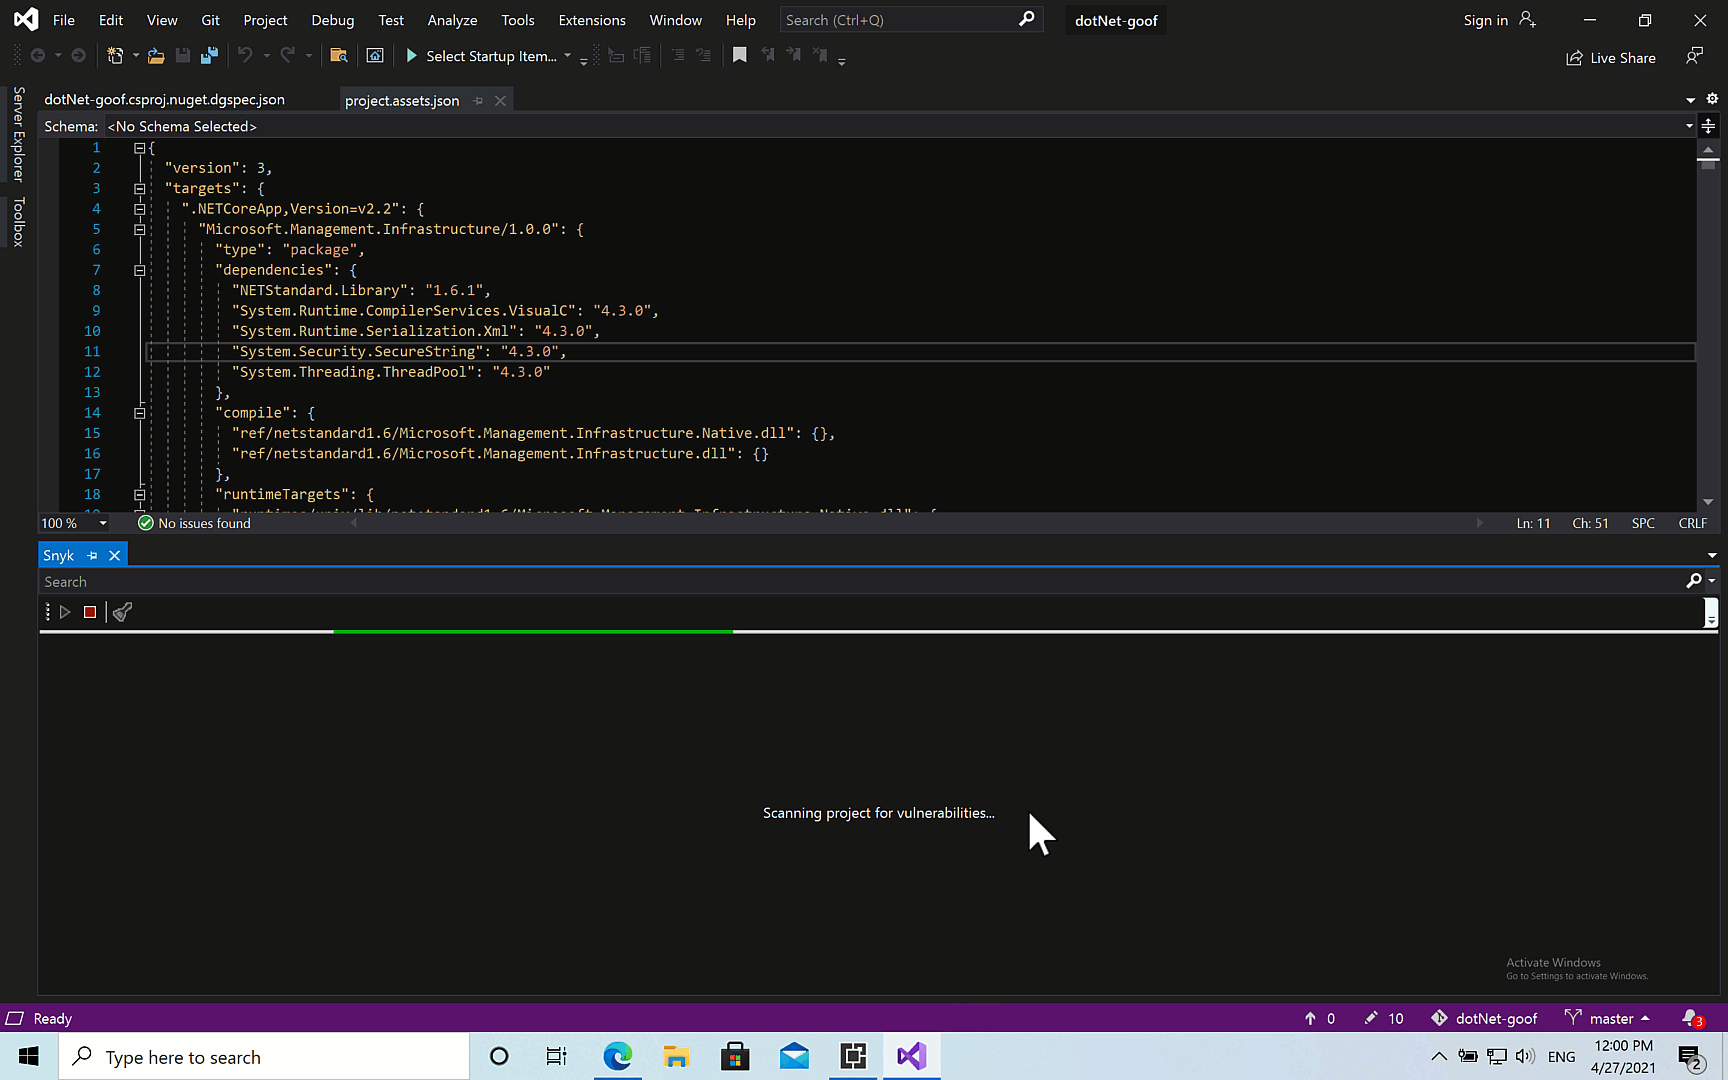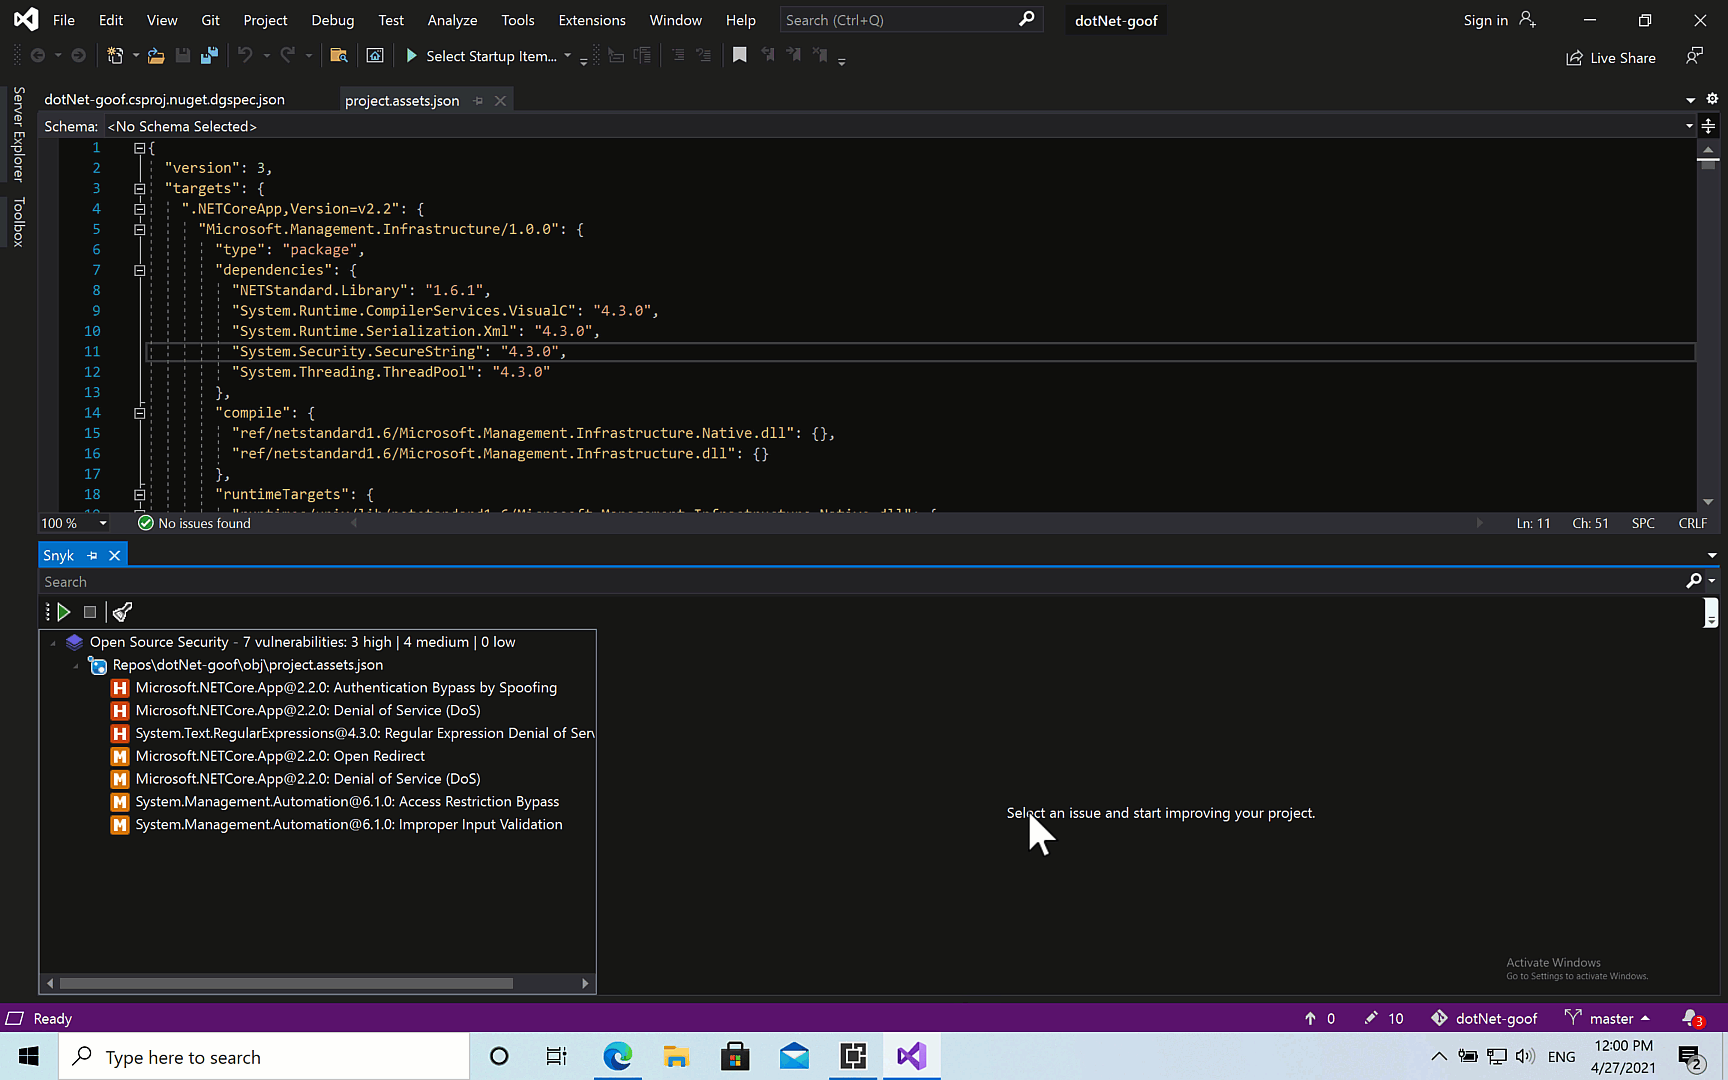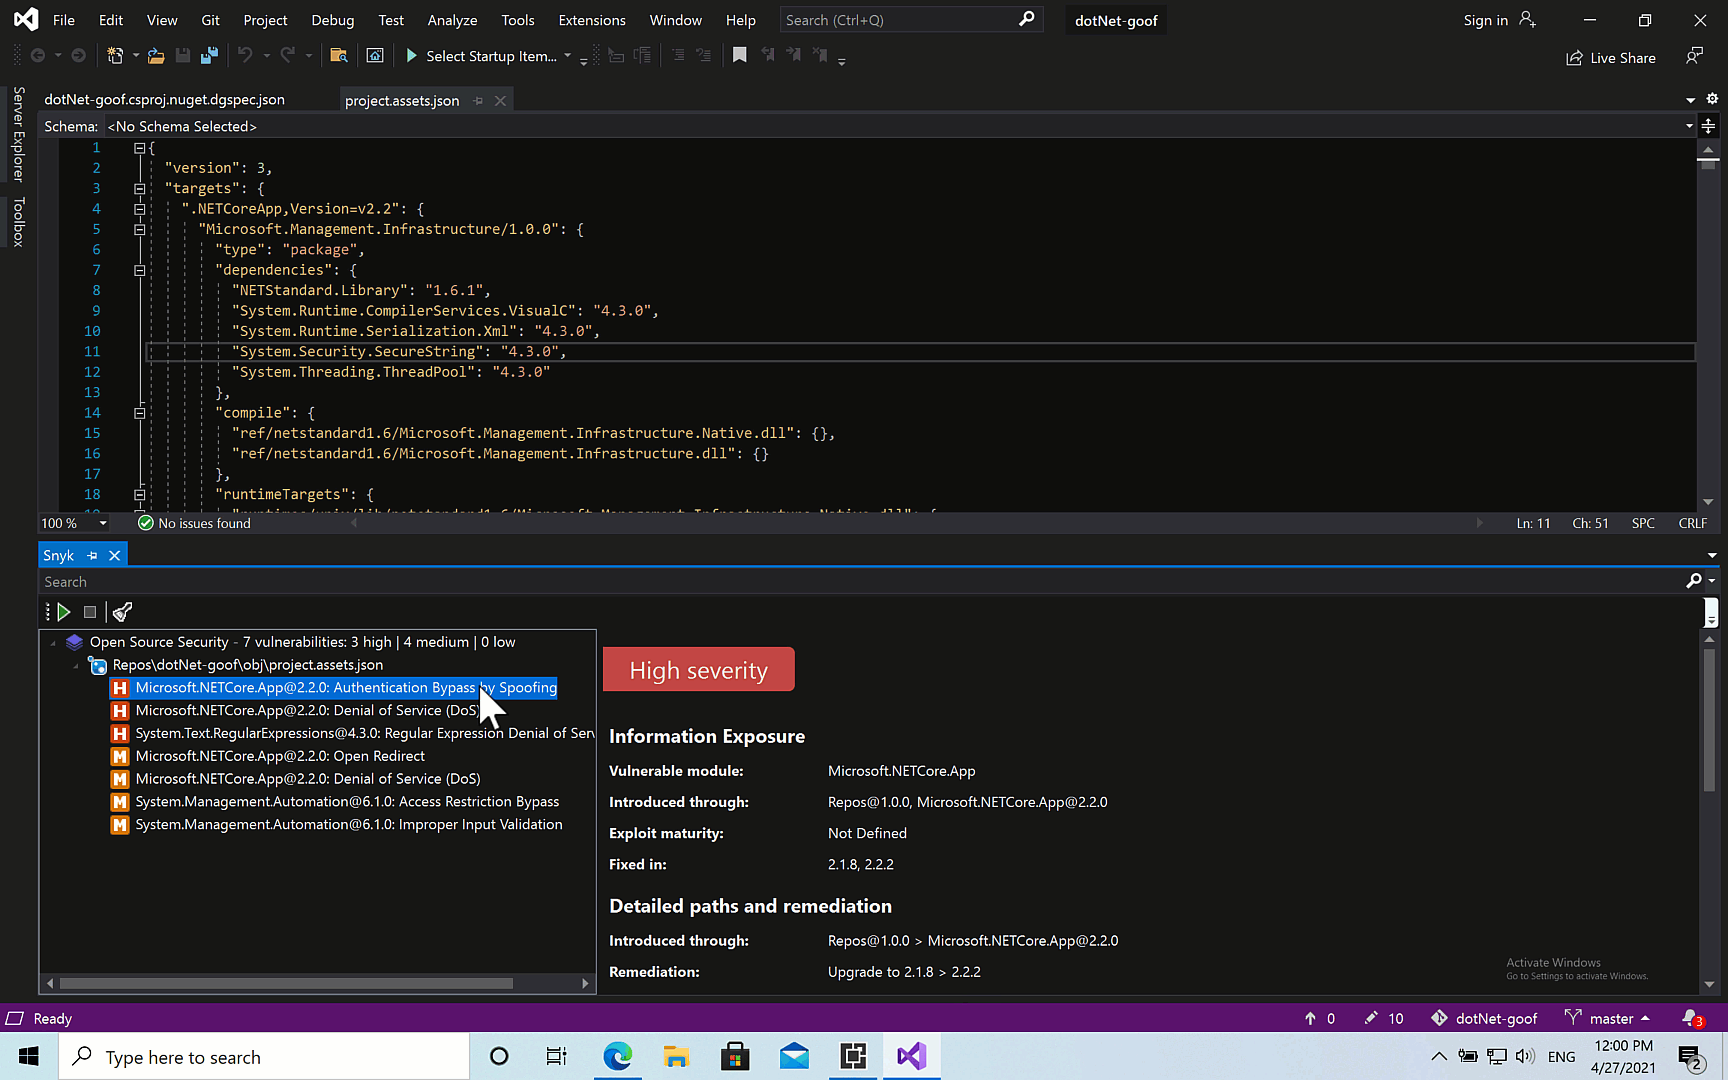
Clique no botão Executar verificação para iniciar a análise de segurança do Snyk. Em poucos segundos, a extensão apresentará uma lista das vulnerabilidades de segurança identificadas no seu projeto. Selecione uma delas para saber mais sobre o problema e como corrigi-lo.
blog-visual-studio-ext-vulns
Os resultados da verificação trazem muitas informações que ajudam a corrigir os problemas rapidamente, incluindo o nível de gravidade da vulnerabilidade (com base no CVSS) e o título/tipo da vulnerabilidade. Os detalhes adicionais mostram como ela foi introduzida e informam sobre explorações disponíveis. Já a visão geral explica como ela pode ser explorada.
Para corrigir a vulnerabilidade, a extensão do Snyk recomenda a atualização necessária. O Snyk sempre indica o caminho mínimo para corrigir o problema específico e reduzir ao máximo o risco de falhas.
O link Mais informações sobre este problema, na parte inferior da janela, leva você ao Banco de Dados de Vulnerabilidades Snyk Intel, onde é possível consultar mais detalhes sobre a vulnerabilidade, como seu CVE, CWE, pontuação CVSS e muito mais:

Mantenha a segurança desde o início
Desenvolver rapidamente é uma necessidade de negócios, e usar código aberto é essencial para manter um ritmo acelerado de desenvolvimento. Mas ninguém quer ser responsável por introduzir uma vulnerabilidade ou um problema de licença que resulte em vazamento de dados ou complicações jurídicas.
Velocidade e segurança não precisam ser excludentes. Verificar o código diretamente no IDE ajuda os desenvolvedores a encontrar e corrigir problemas logo no início do processo de desenvolvimento, antes mesmo de enviar alterações para o repositório de código. Assim, a organização reduz riscos e economiza um tempo valioso de desenvolvimento que, de outra forma, seria desperdiçado mais adiante. Baixe a extensão Snyk para Visual Studio Code e desenvolva com segurança.
Comece a resolver desafios de capture the flag
Aprenda a resolver desafios de capture the flag assistindo sob demanda ao nosso workshop virtual introdutório.


