Novo AWS Quick Start para proteger workloads do Amazon Elastic Kubernetes Service (Amazon EKS)

Jay Yeras
23 de julho de 2020
0 minutos de leituraTemos o prazer de anunciar um novo AWS Quick Start com Snyk Container e implantações de exemplo para proteger workloads no Amazon Elastic Kubernetes Service (Amazon EKS) de forma rápida e simples.
O monitor do Kubernetes do Snyk Container detecta workloads quando são criados ou modificados no EKS e, em seguida, verifica a imagem de contêiner subjacente em busca de vulnerabilidades para recomendar correções para os problemas detectados. Como parte da nossa integração com o EKS, também alertamos você sobre possíveis problemas de configuração no workload que poderiam facilitar ataques ao seu aplicativo."
Se você leu nossos artigos anteriores sobre configurações seguras do Kubernetes ou sobre como automatizar os relatórios de segurança de workloads do Kubernetes, provavelmente instalou manualmente nossa integração com o Kubernetes em um ou mais dos seus clusters. Agora você pode aproveitar a implantação com um clique no Amazon EKS, com três opções de implantação!
É muito simples para clientes do Snyk Container começar a monitorar e proteger seus workloads do Kubernetes na nuvem da AWS.
Os serviços da AWS provisionados na sua conta variam de acordo com a opção de implantação selecionada. No entanto, a implantação automatizada da integração do Kubernetes do Snyk Container é igual em todas as opções. A Figura 1 mostra os detalhes da implantação em um cluster do Amazon EKS.
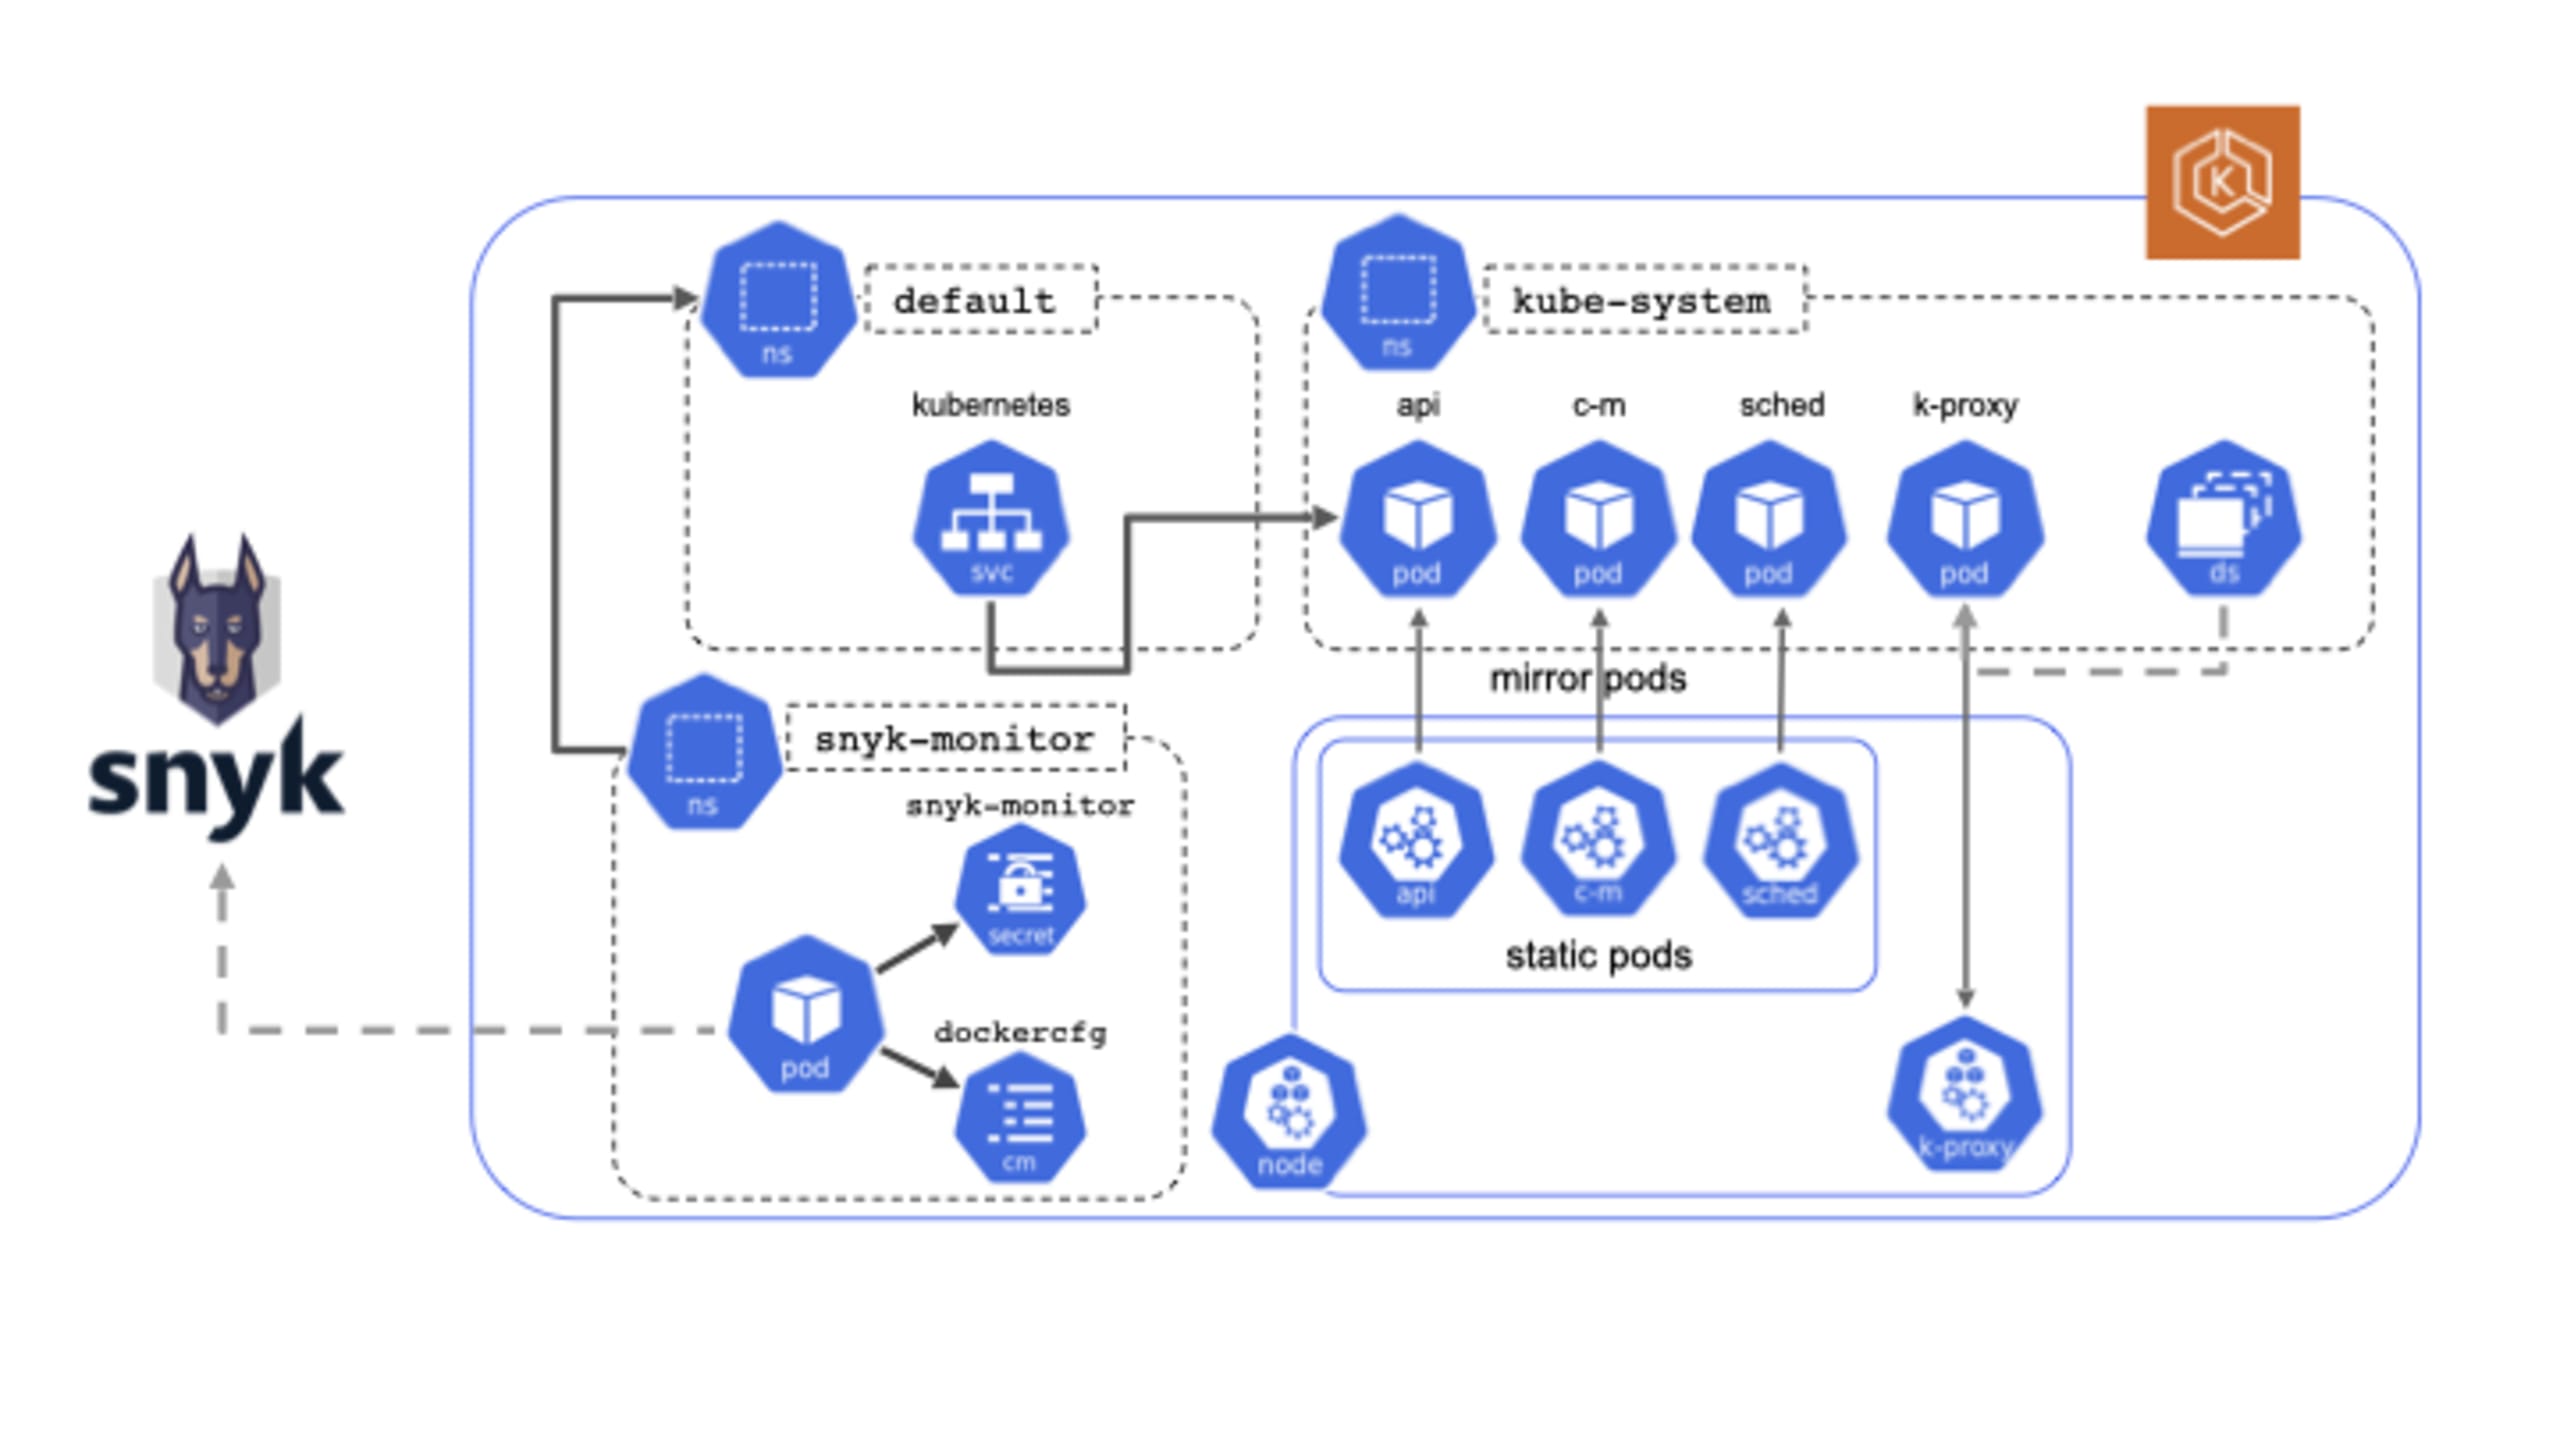
Além da simplicidade e da padronização inerentes ao uso de Infrastructure as Code (IaC) para simplificar suas operações, os AWS Quick Starts são uma opção interessante porque são desenvolvidos por arquitetos de soluções da AWS e parceiros, como a Snyk, que trabalham juntos para ajudar clientes em comum a implantar tecnologias essenciais de acordo com as práticas recomendadas da AWS para segurança e alta disponibilidade. Para os clientes, isso significa ter a confiança de que a solução foi desenvolvida e é mantida por especialistas no assunto, além de seguir os princípios AWS Well-Architected.
Se uma das opções de implantação escolhidas for implantar um cluster EKS, você terá um cluster certificado e compatível com o Kubernetes, altamente disponível e distribuído por três zonas de disponibilidade da AWS. Dependendo das suas escolhas, essas implantações podem incluir uma nuvem privada virtual (VPC) configurada com sub-redes públicas e privadas que seguem as práticas recomendadas de segurança da AWS. Os nós do Kubernetes serão implantados em sub-redes privadas, e você poderá adicionar hosts bastion Linux em um grupo do AWS Auto Scaling. Isso permite o acesso de entrada seguro ao cluster do Kubernetes por meio do Secure Shell (SSH). Também configuramos o host bastion com a interface de linha de comando kubectl do Kubernetes para gerenciar o cluster.
Vamos simplificar ainda mais e mostrar um exemplo de implantação. Ao clicar em qualquer uma das opções de implantação acima, você será redirecionado imediatamente ao console da AWS, onde poderá selecionar algumas opções adicionais.
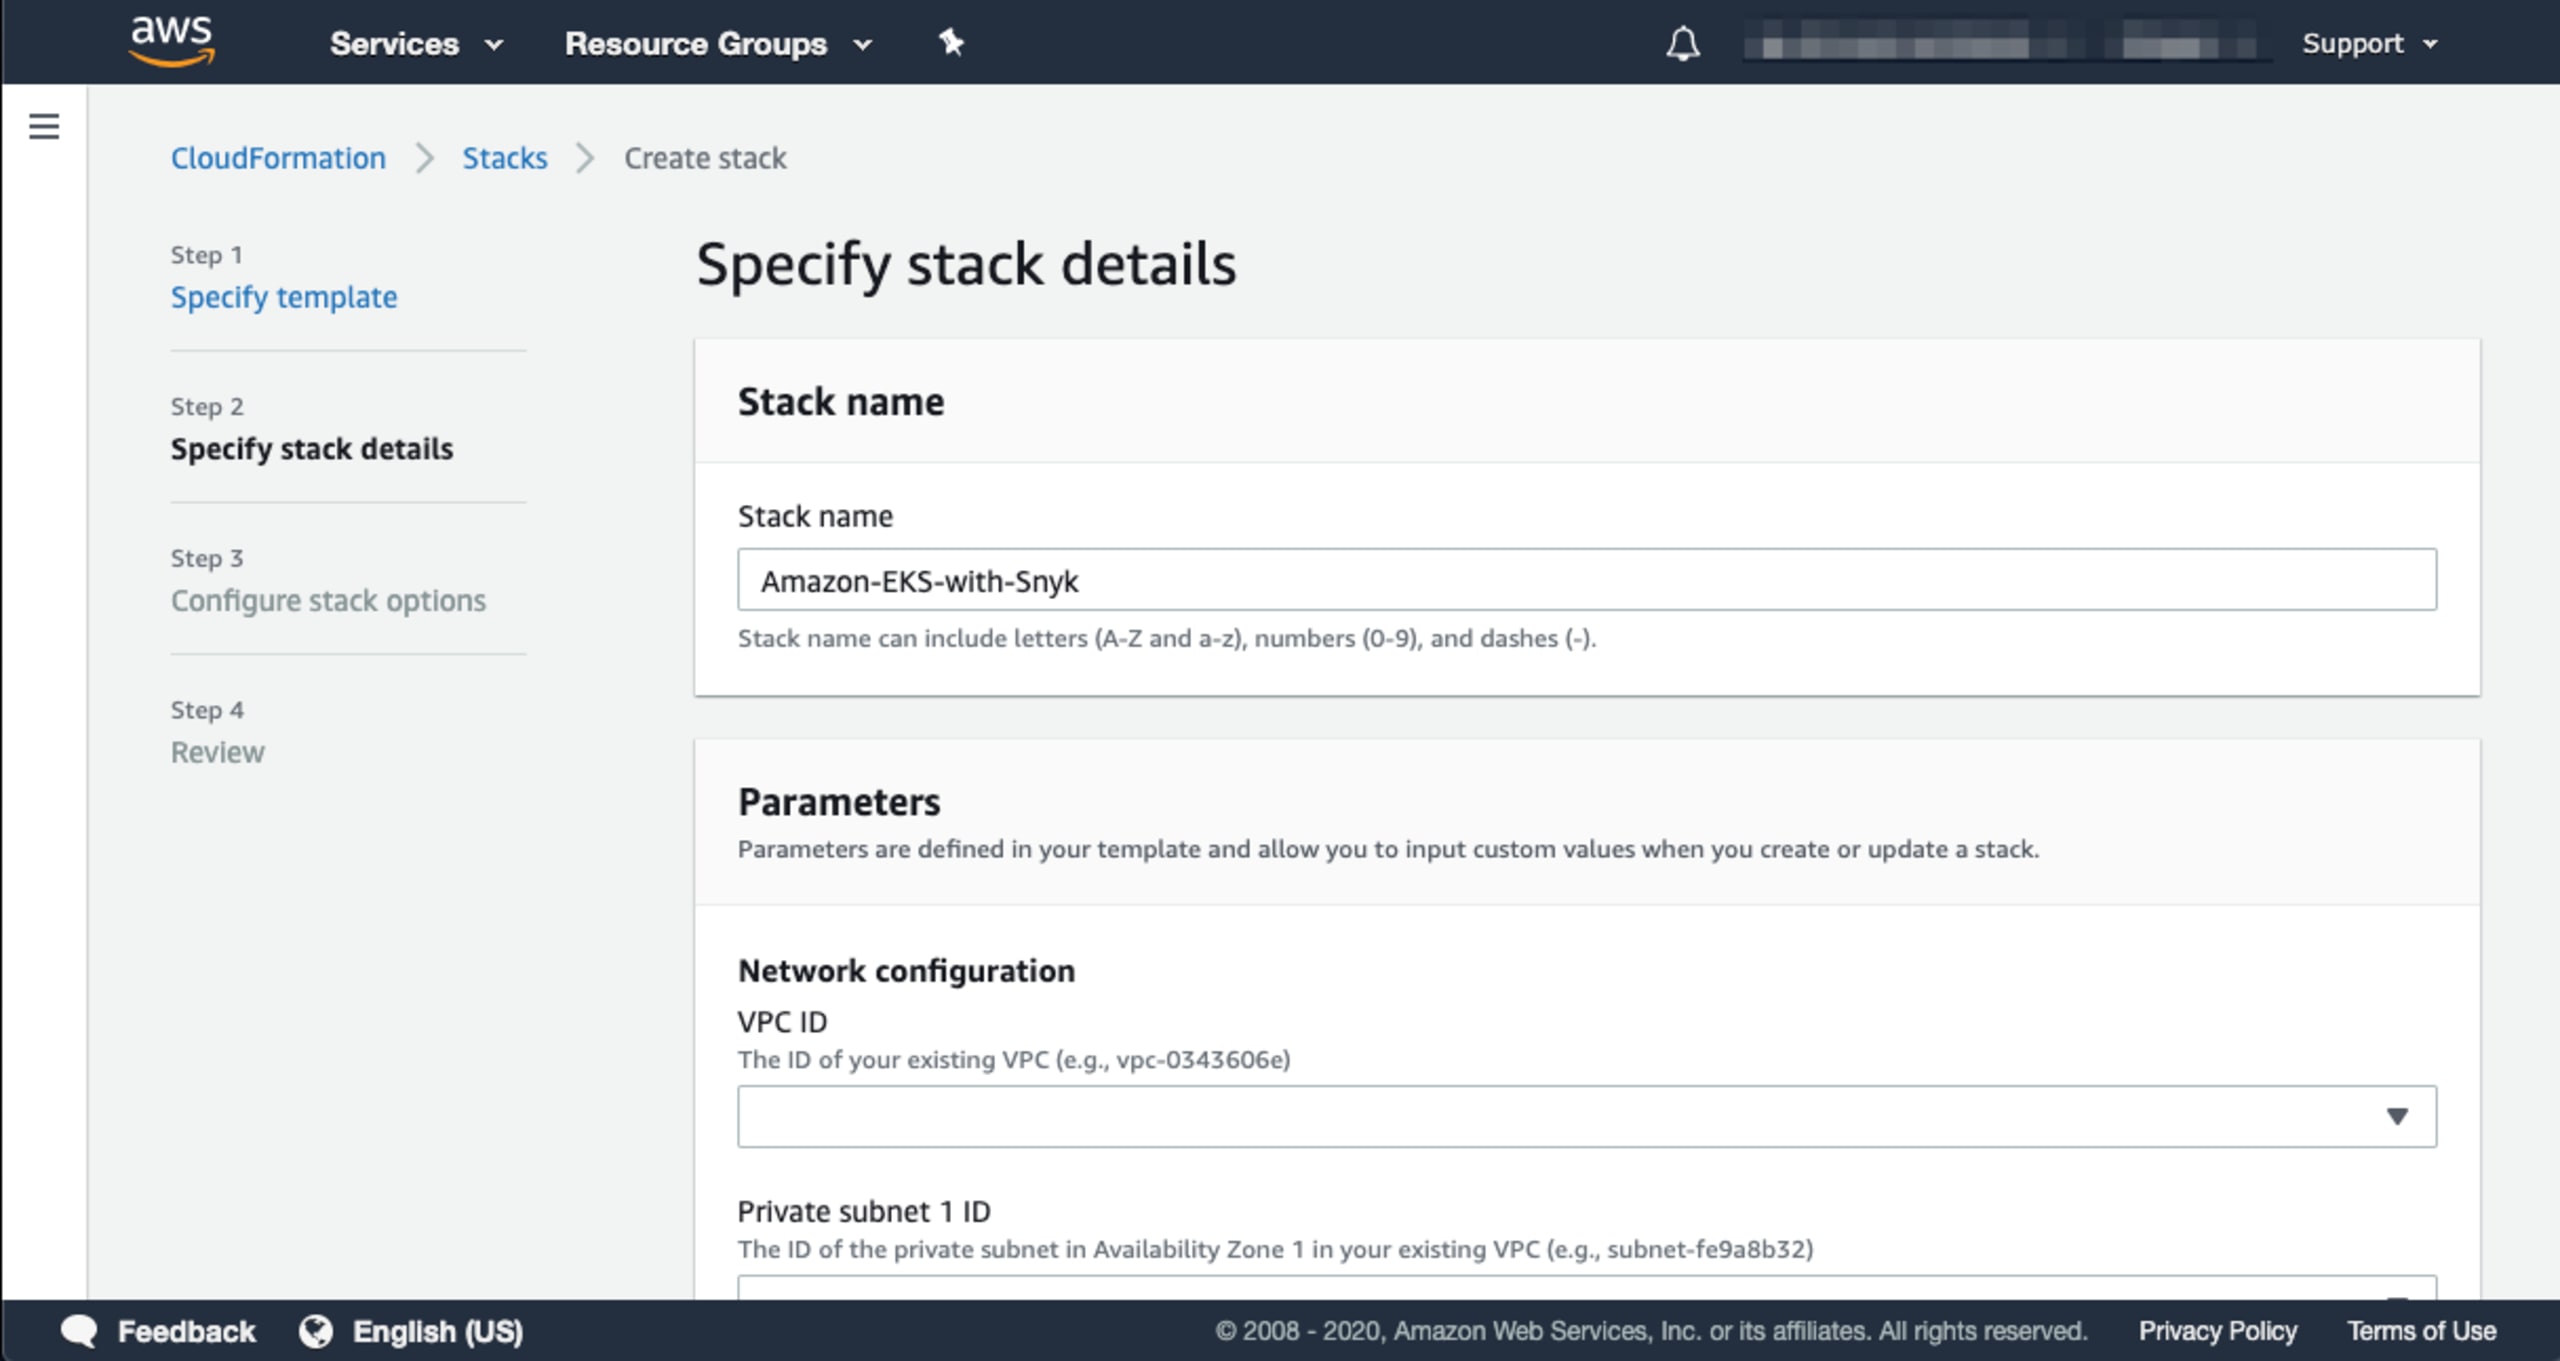
Você pode aceitar o valor padrão no campo Stack name ou informar outro. Cada seção deste formulário está organizada por categoria. Role a página até a seção de configuração do Amazon EKS, como mostrado aqui:
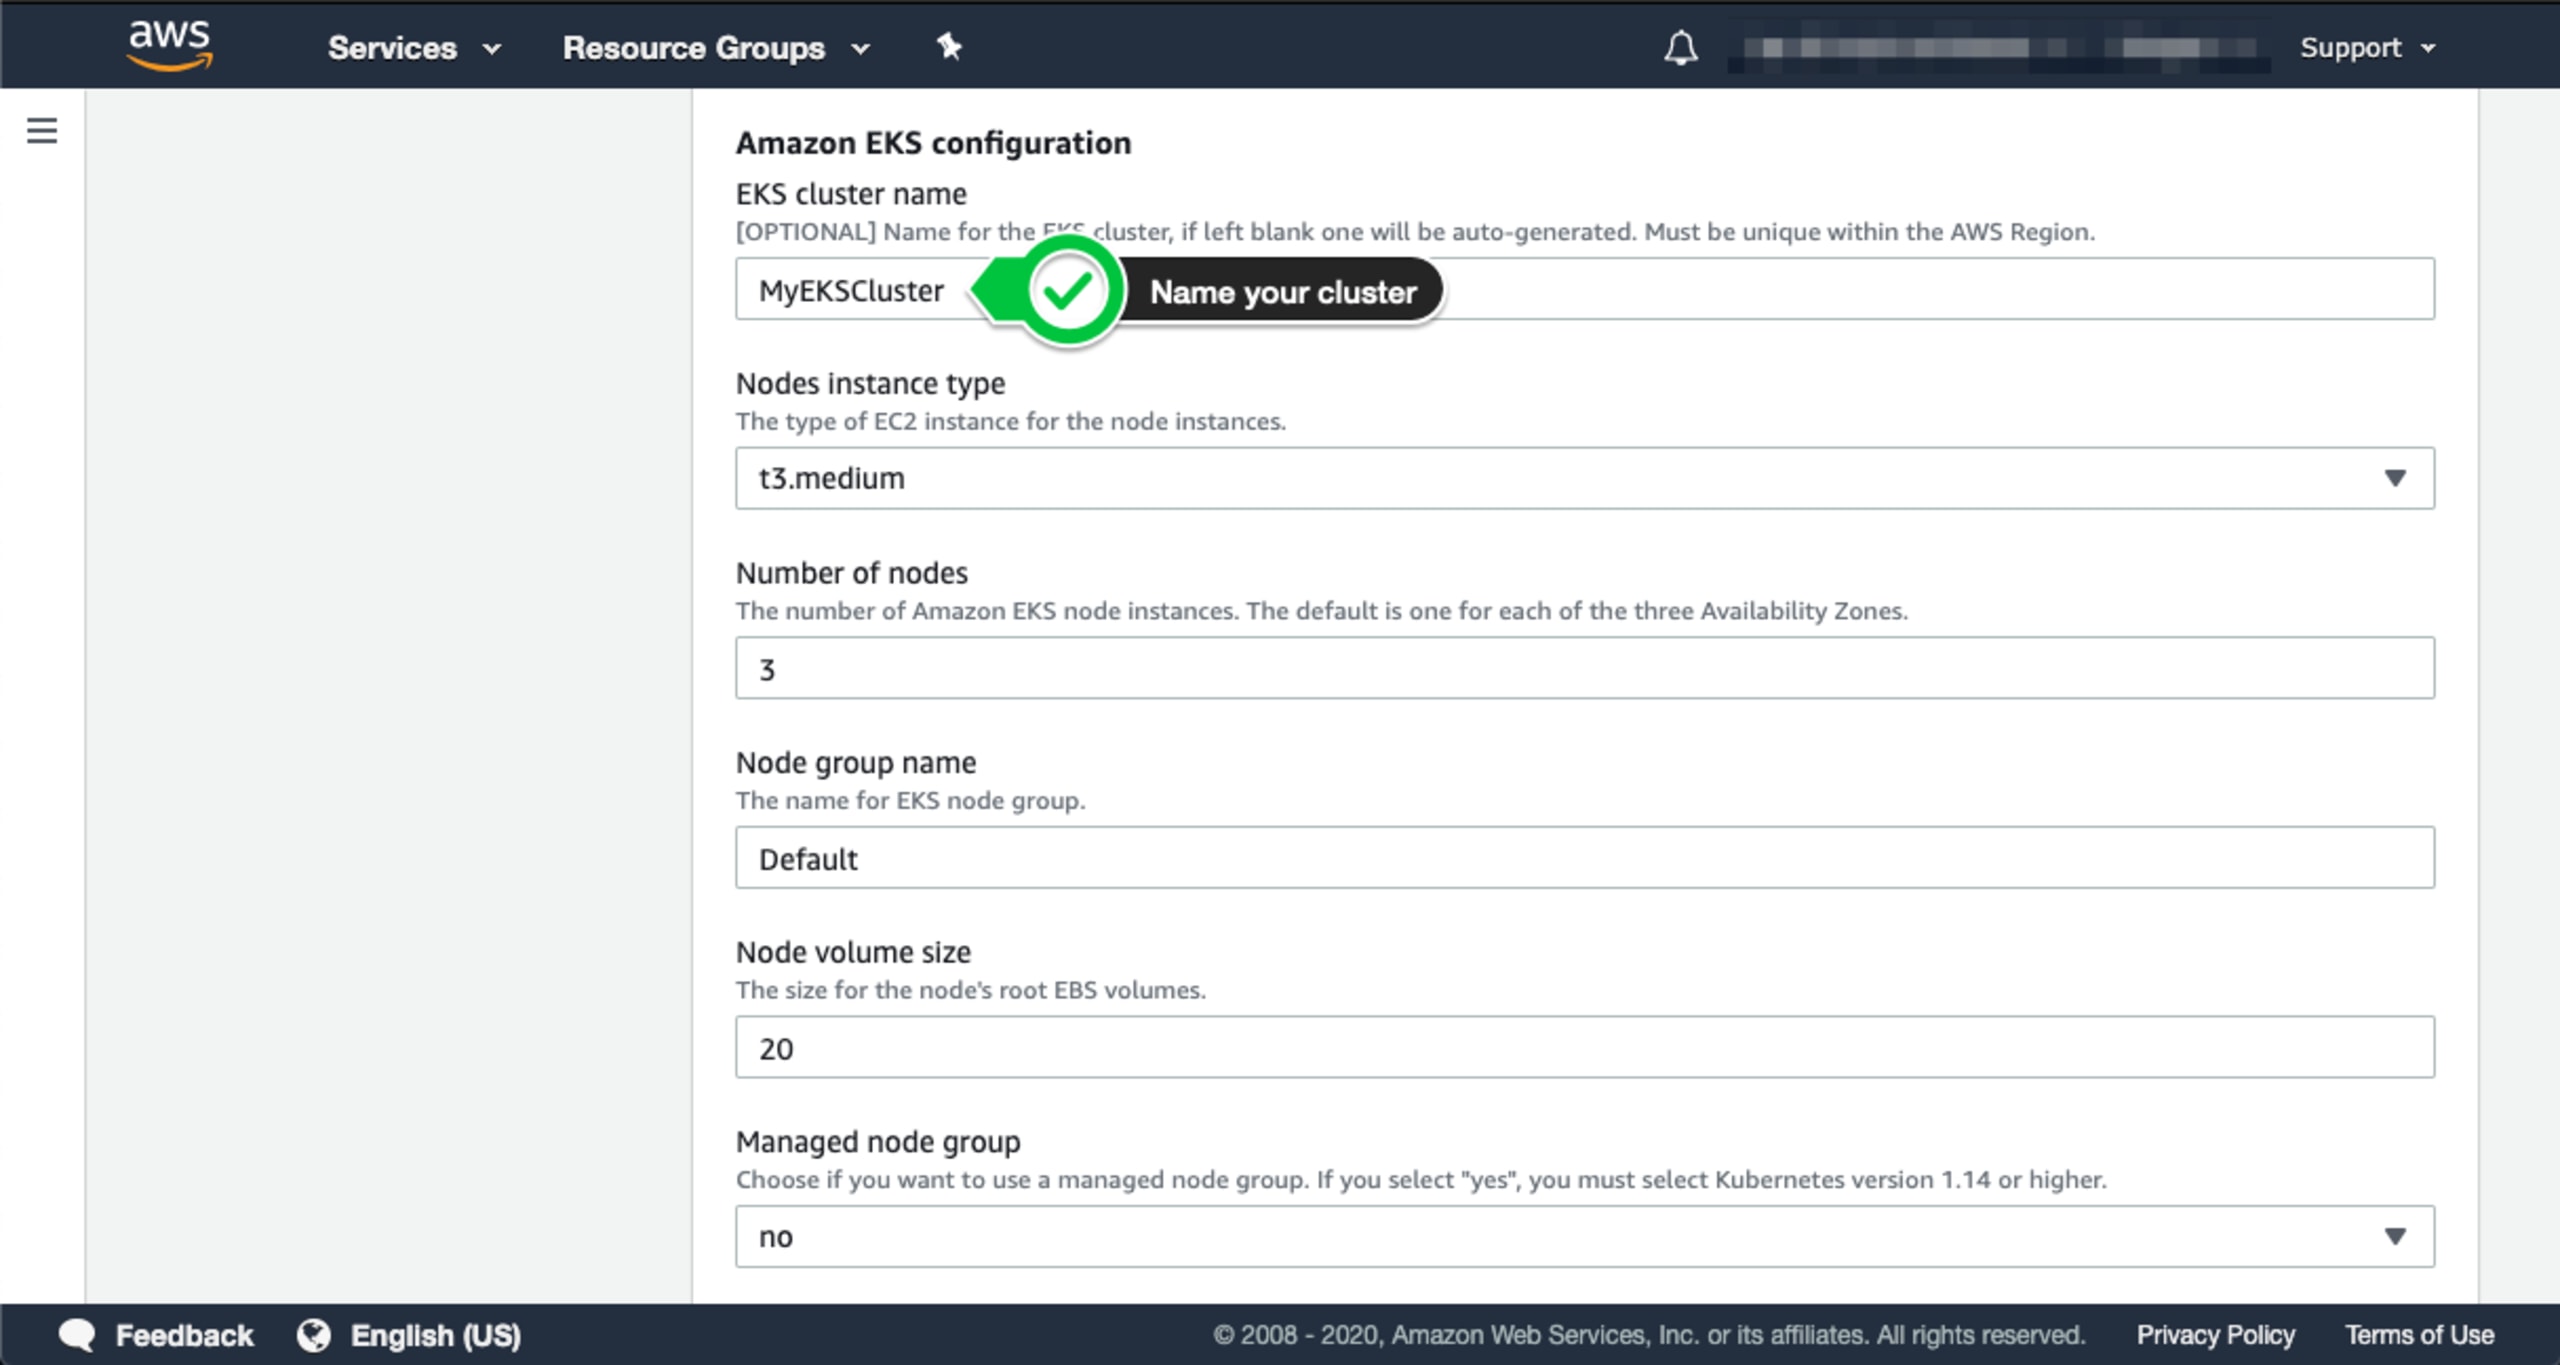
Você precisará informar um nome para o cluster. Também é possível configurar opções adicionais, mas, neste exemplo, vamos manter os valores padrão. Role a página até a seção Snyk monitor e informe o valor do seu ID de integração da Snyk.
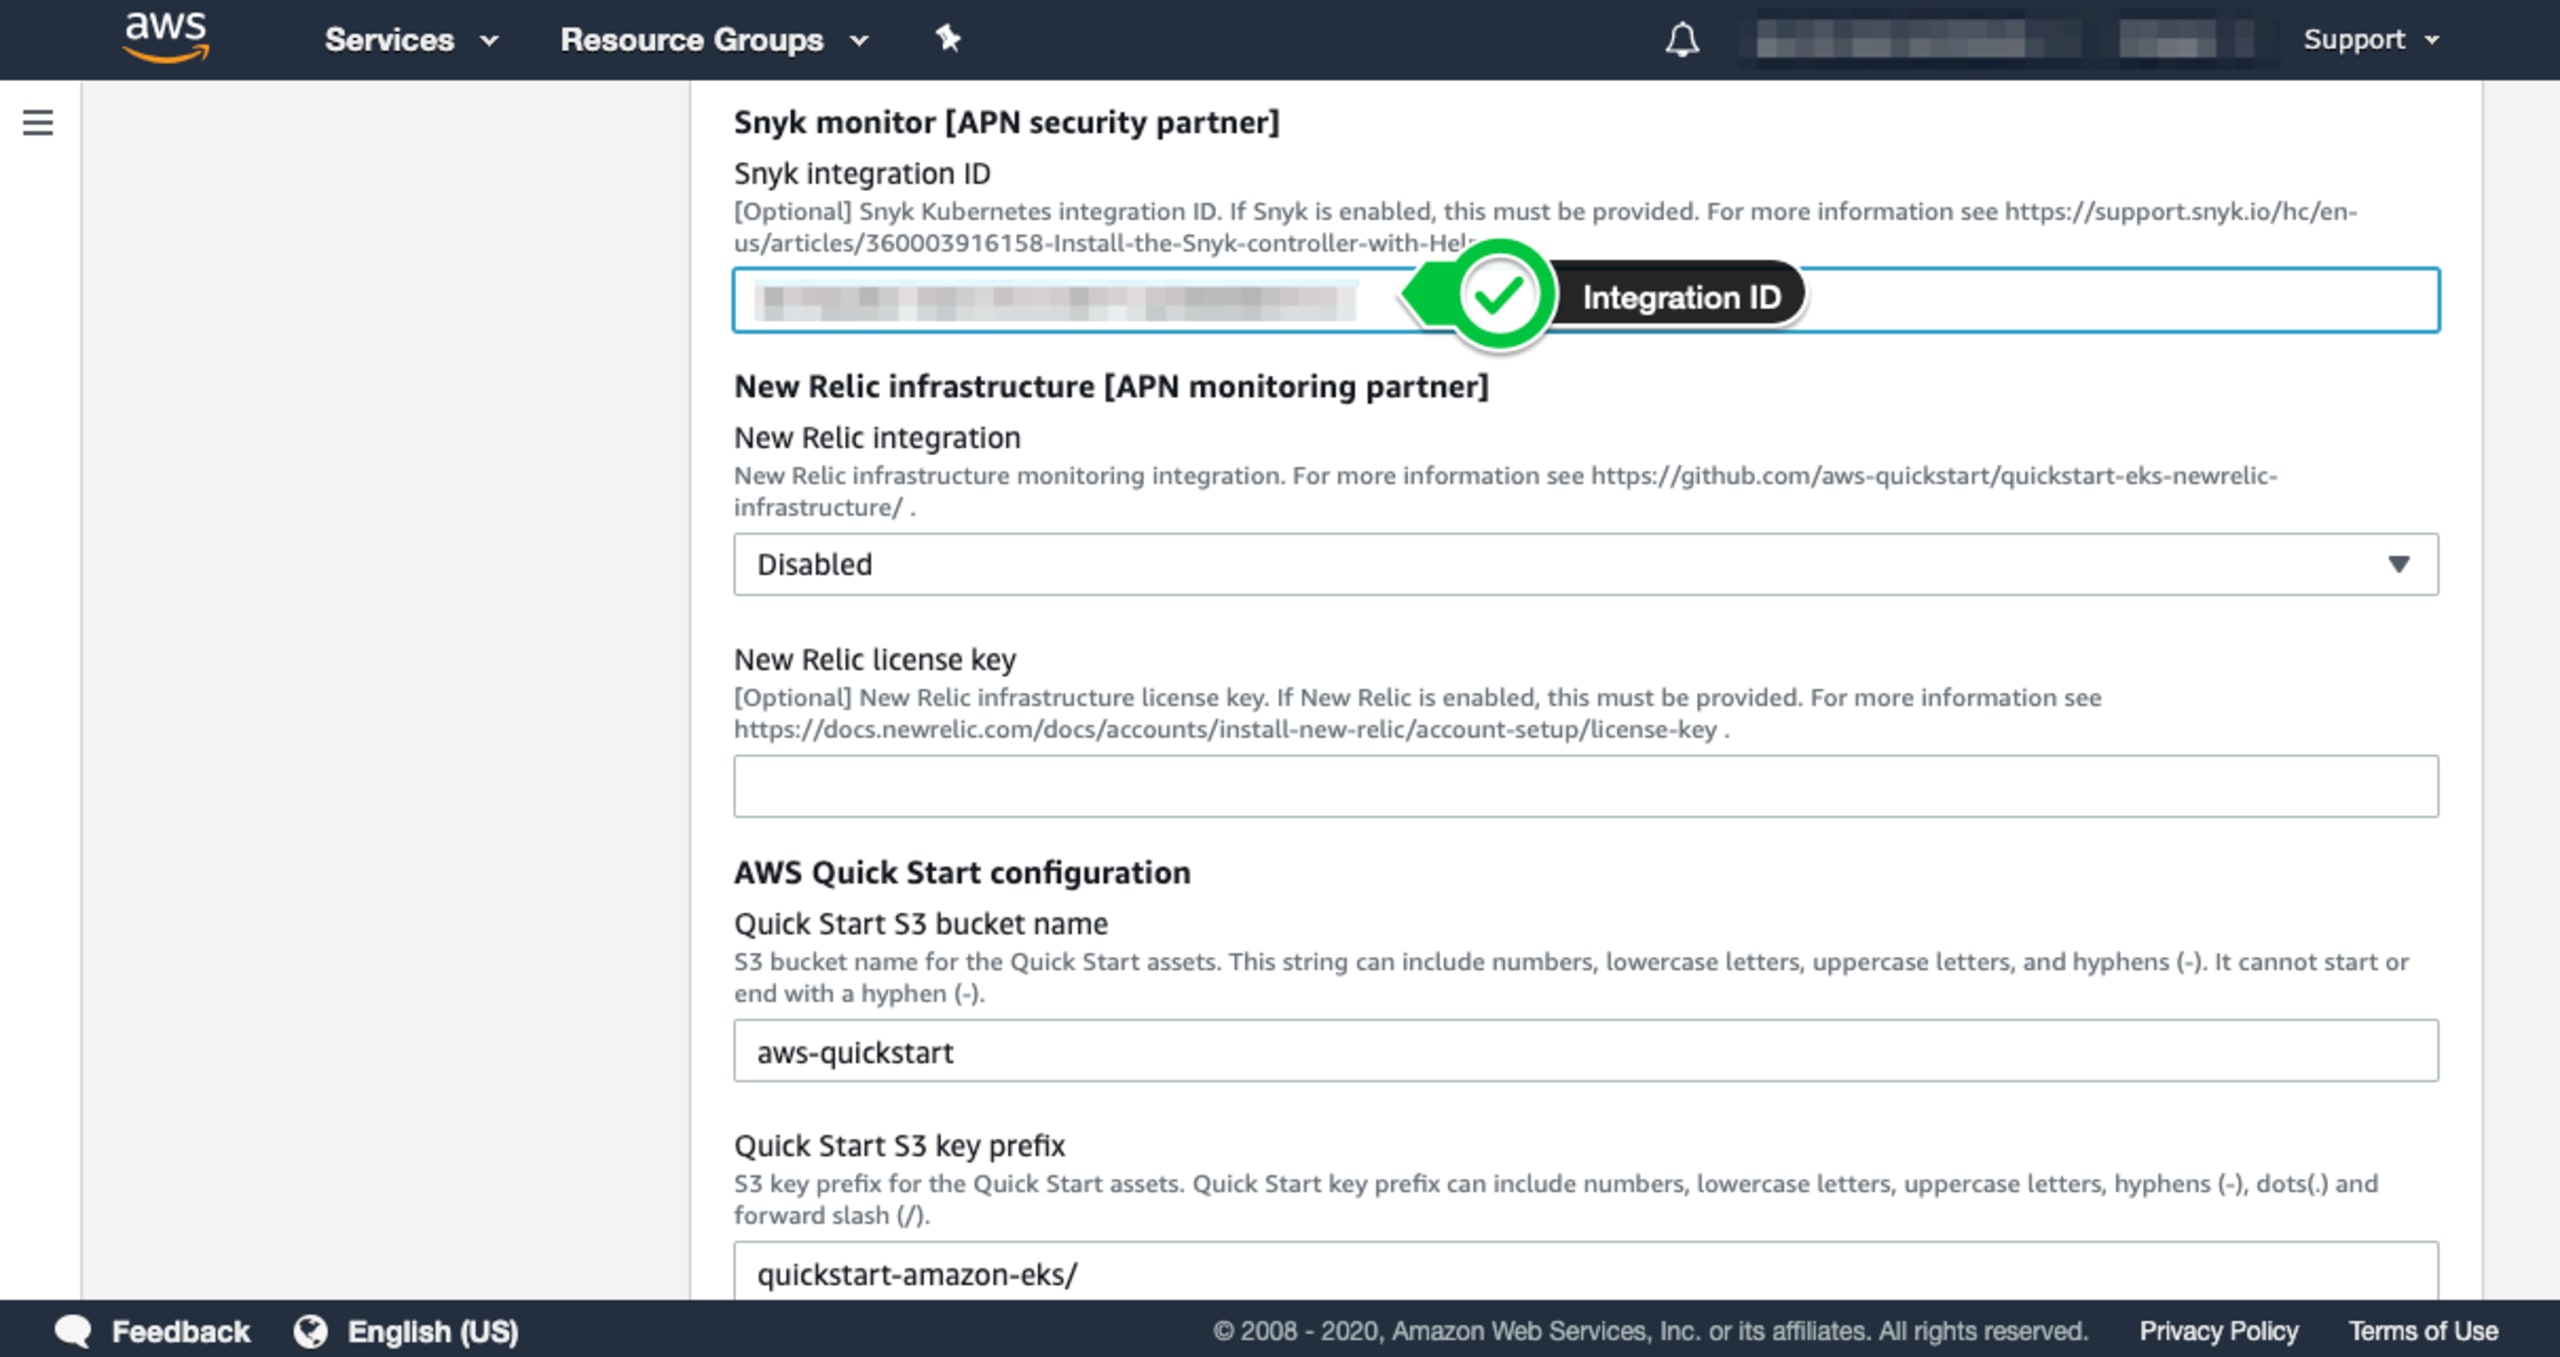
Há algumas opções adicionais que você pode configurar para a implantação, de acordo com suas necessidades ou requisitos. Por exemplo, se preferir não implantar o host bastion, você também pode selecionar essa opção, habilitar o controlador de entrada ALB e ativar o endpoint de acesso público do EKS. Essas opções estão na seção Optional Kubernetes add-ins. Por fim, ative a integração da Snyk alterando este último valor para “Enabled” e clique no botão “Next”, como mostrado abaixo:
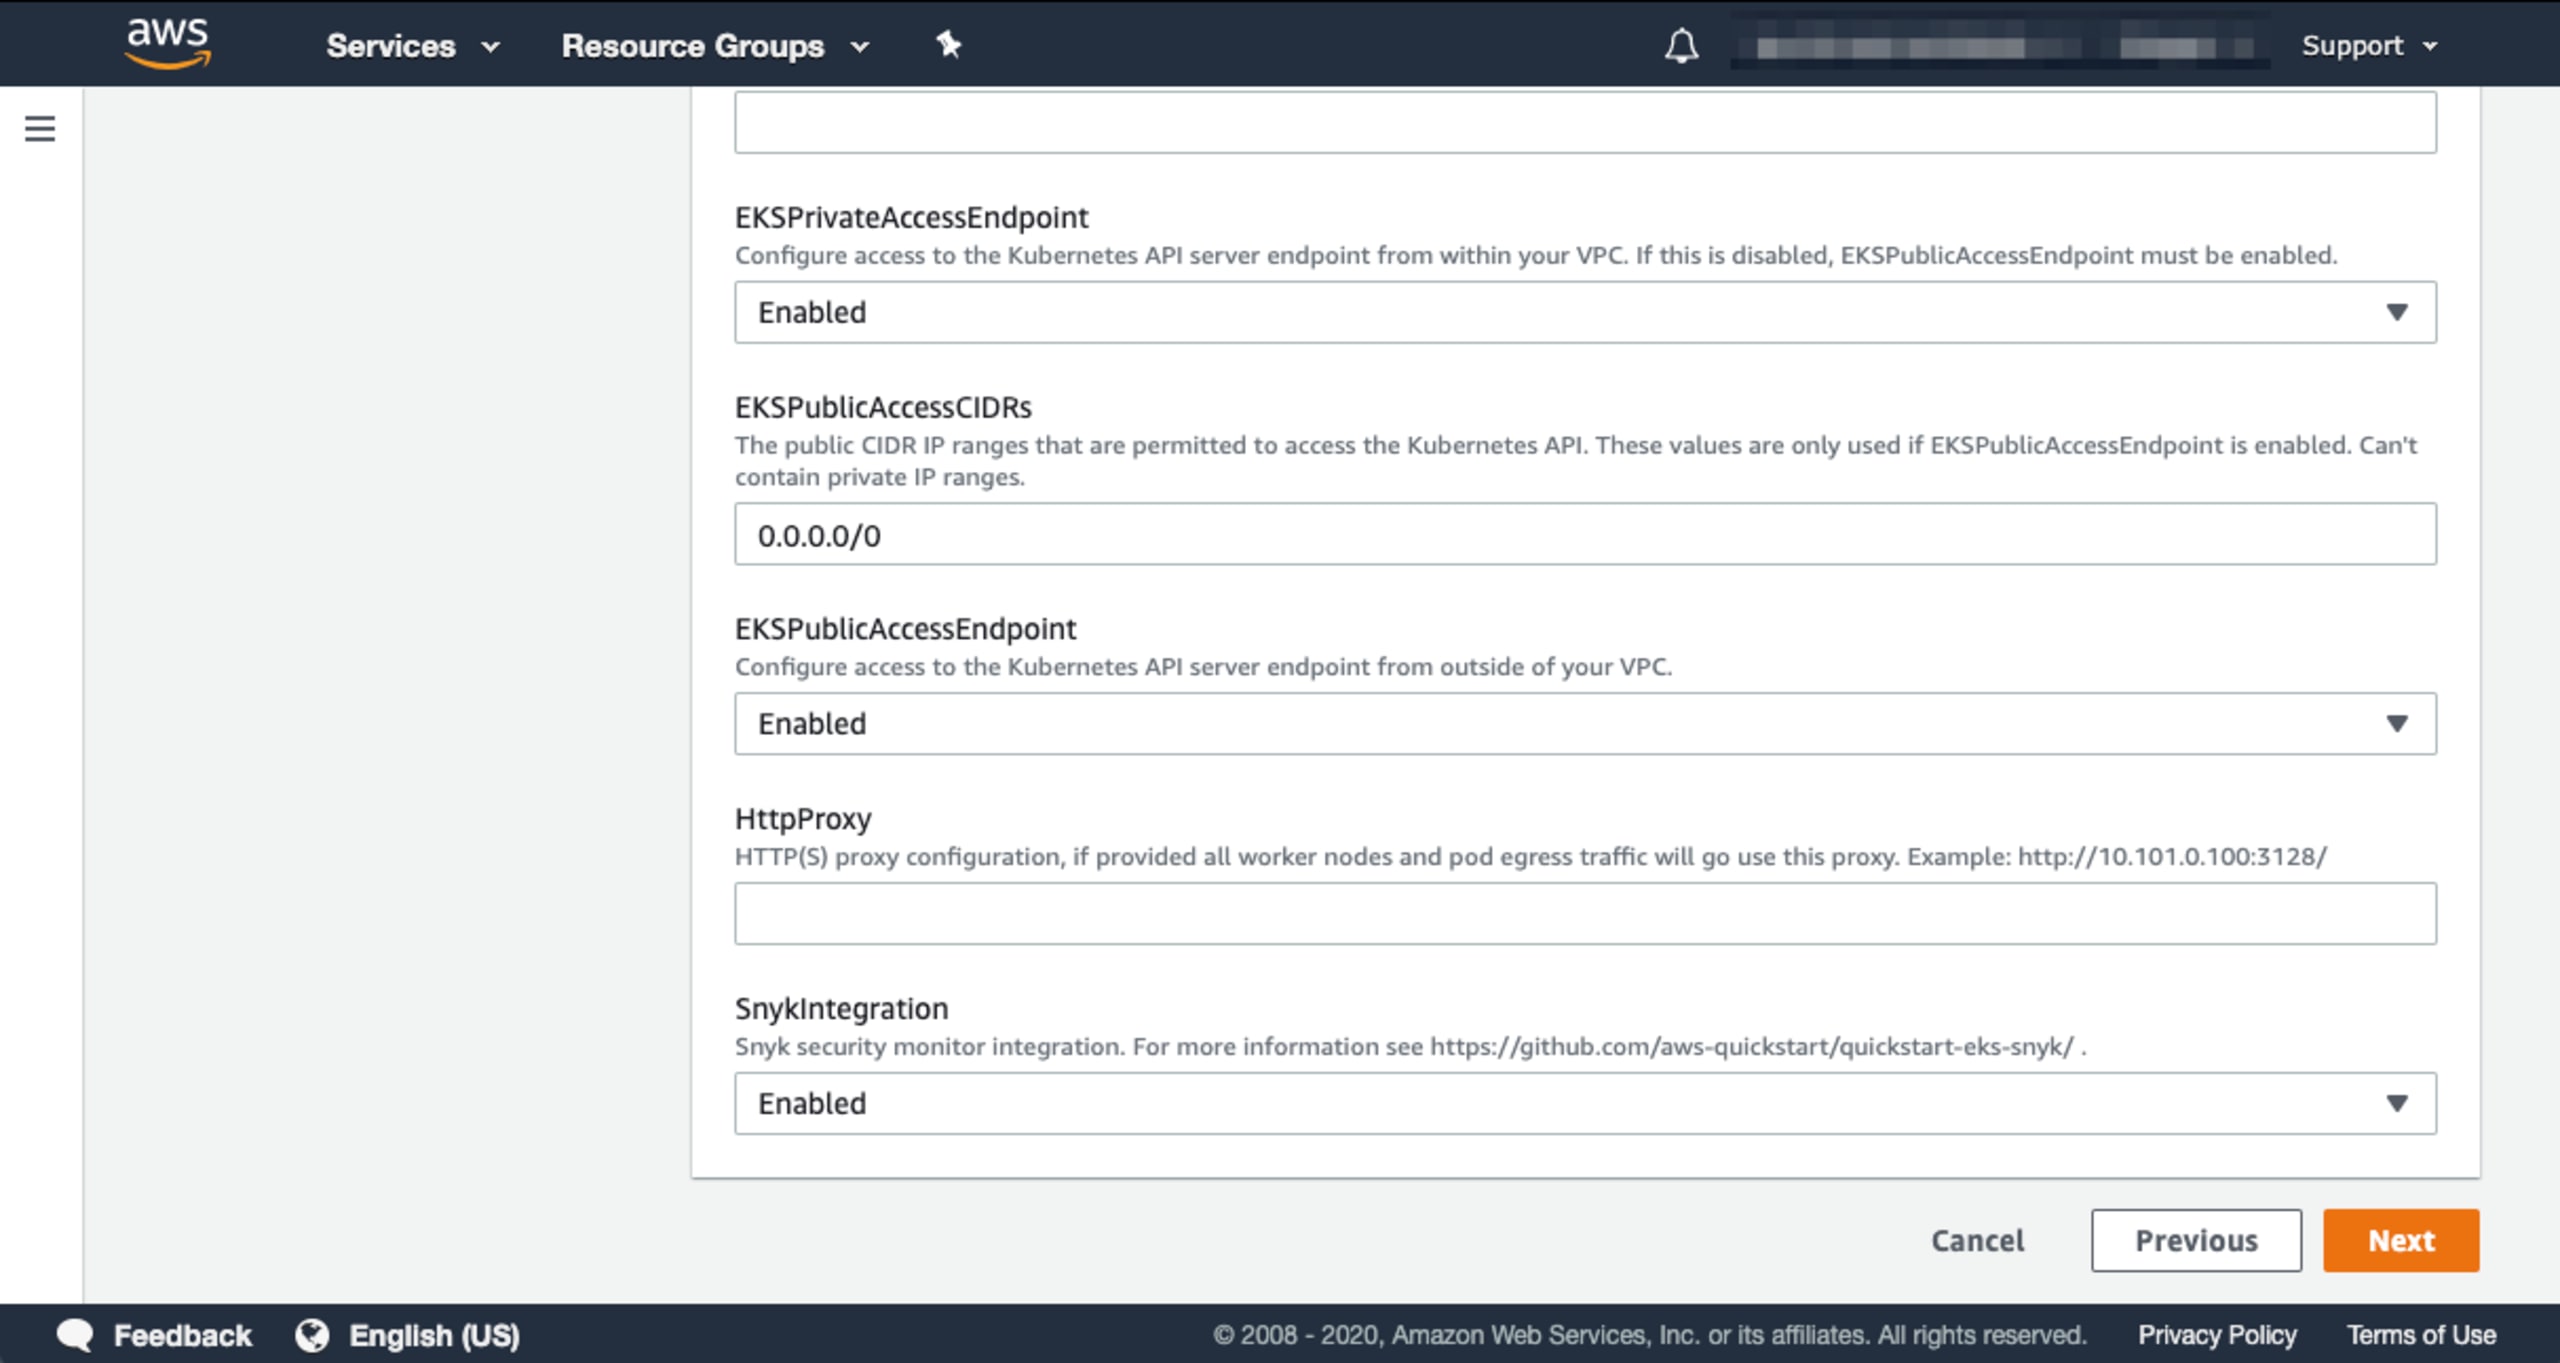
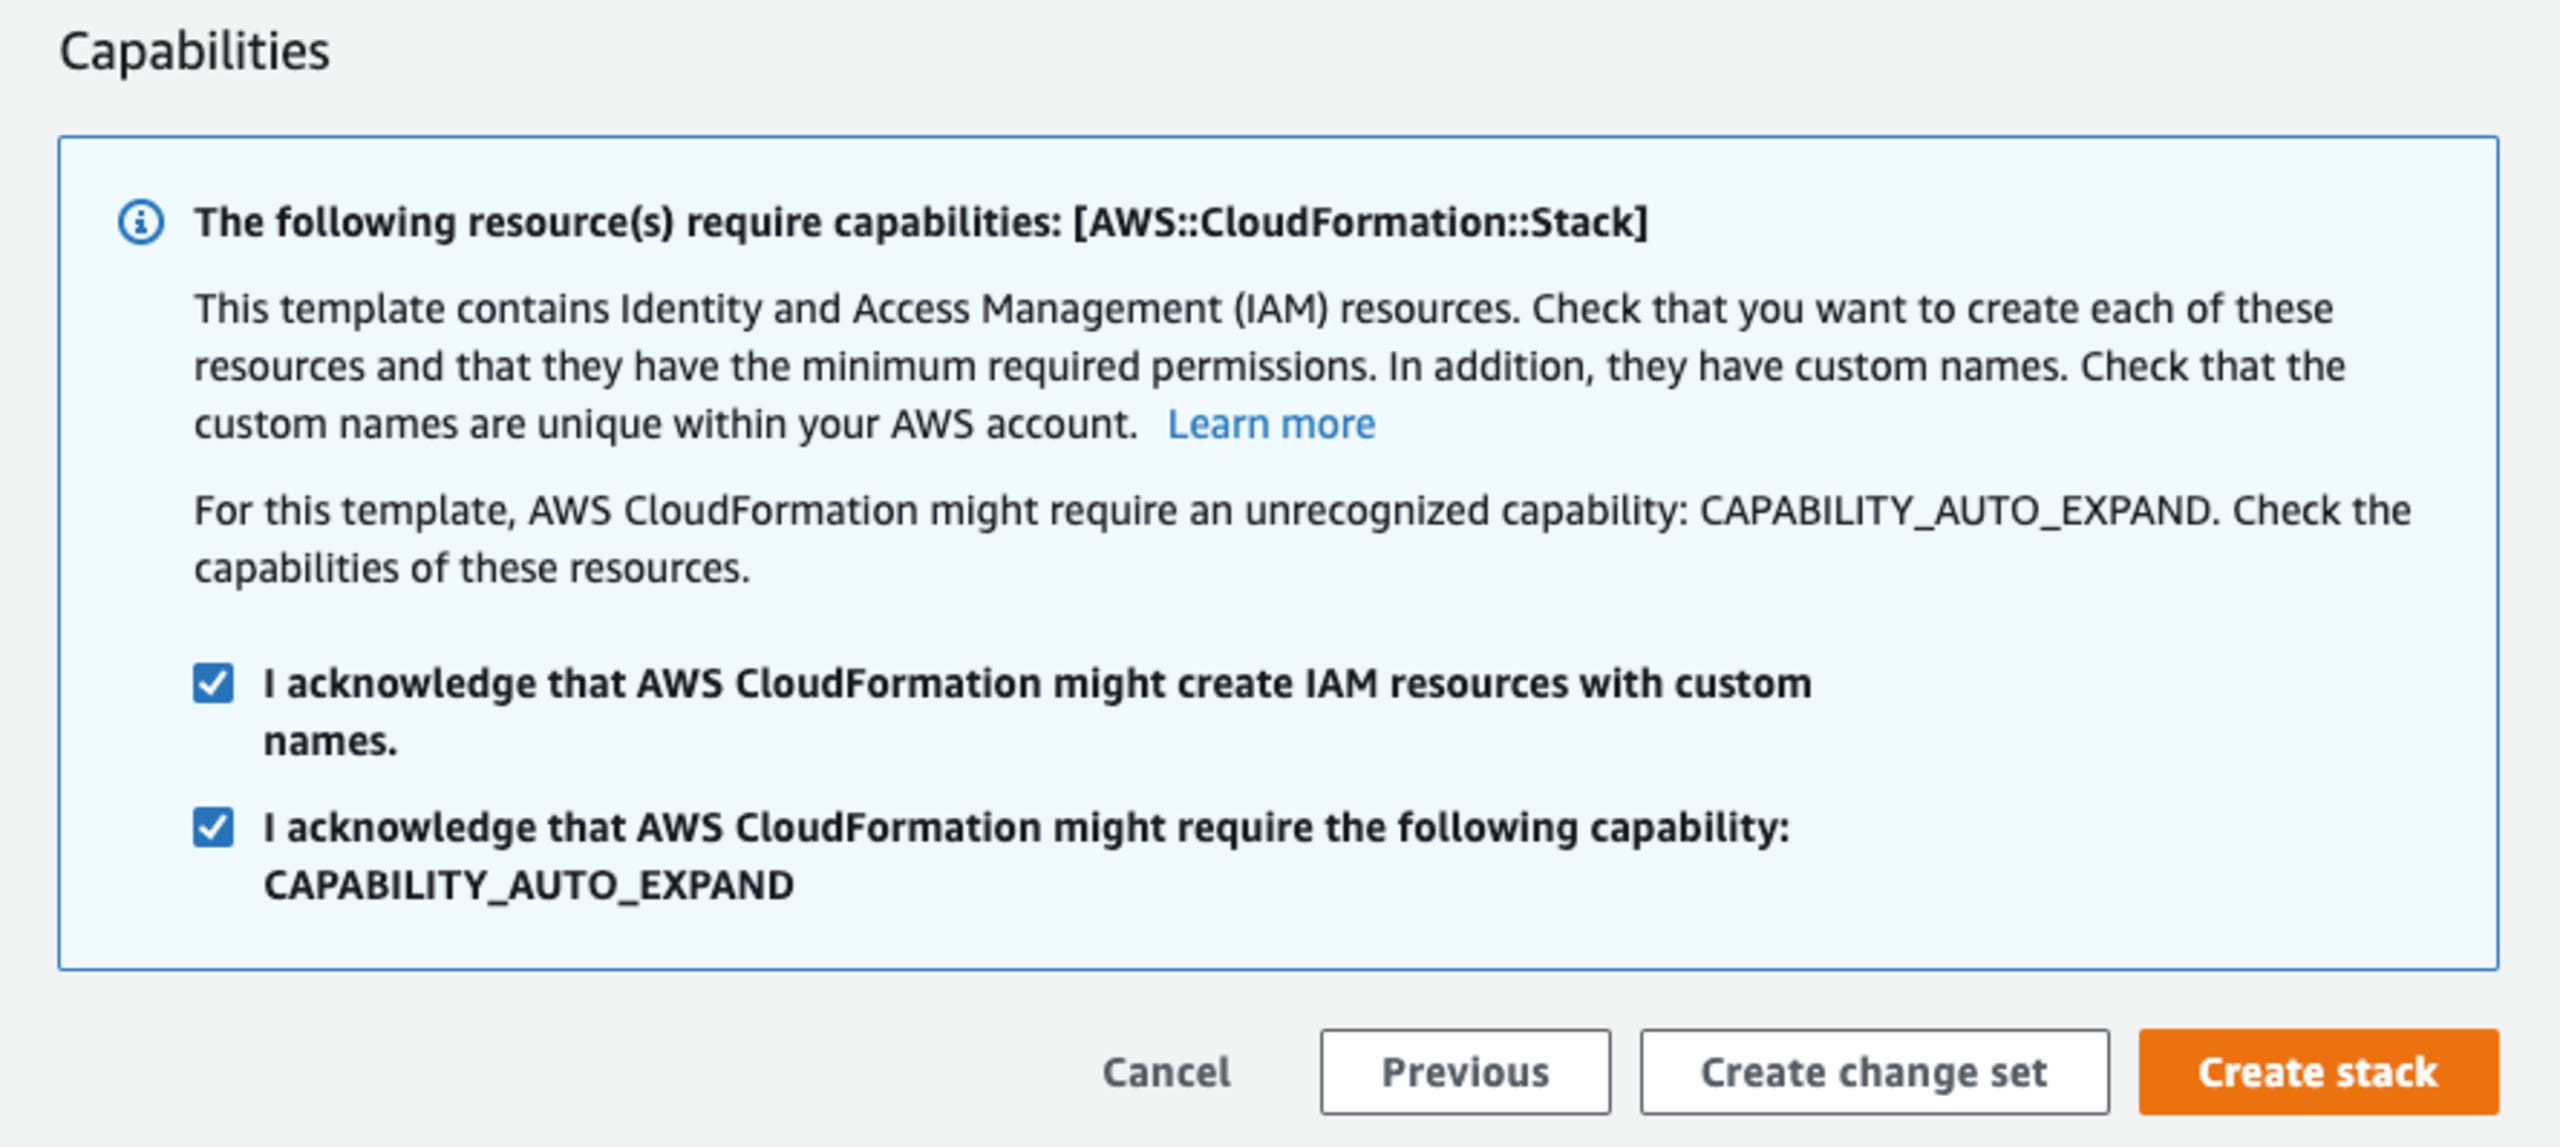
Por fim, depois de confirmar dois avisos e clicar no botão “Create stack”, você estará a caminho de proteger seu cluster do Kubernetes.
Dependendo da opção de implantação, o processo pode levar cerca de 10 minutos ou mais. Enquanto espera, relaxe e confira os artigos que mencionei antes ou acesse o blog da Snyk para encontrar outros assuntos interessantes.
Você pode começar a usar a Snyk criando uma conta gratuita. Também é possível comprar os produtos da Snyk pelo mecanismo de autoatendimento do AWS Marketplace, além de acessar ofertas privadas e contratos personalizados.
Comece a participar de desafios de Capture the Flag
Aprenda a resolver desafios de Capture the Flag assistindo sob demanda ao nosso workshop virtual introdutório.


