Retrospectiva do anúncio e webinar sobre segurança de configurações do Kubernetes

10 de abril de 2020
0 minutos de leituraAgradecemos a todos que participaram do nosso webinar de anúncio de lançamento sobre segurança de configurações do Kubernetes na quarta-feira, 8 de abril. Estamos animados para disponibilizar esse novo recurso para você e saber o que achou e o que gostaria que criássemos para ajudar a manter seus aplicativos Kubernetes seguros.
Recebemos ótimas perguntas durante o webinar e sabemos que muitas pessoas não puderam participar ao vivo. Por isso, preparamos uma breve retrospectiva com respostas às perguntas que não conseguimos responder durante o evento. Clique aqui para ir direto às perguntas e respostas, ou pule para a seção “Como ativar esse recurso?” se quiser começar logo.
Cargas de trabalho e aplicativos são cada vez mais implantados por meio de código
Hoje em dia, quase tudo é configurado por algum tipo de código. Para a infraestrutura, você provavelmente usa Terraform, AWS CloudFormation, Azure Resource Manager ou diversos outros formatos e ferramentas. Já no universo dos contêineres, o padrão de fato é o Kubernetes, o que significa usar YAML, JSON ou talvez uma ferramenta de nível mais alto, como Helm. Tudo isso é algum tipo de código, criado por desenvolvedores e profissionais de DevOps e usado para implantar aplicativos com a maior rapidez possível.
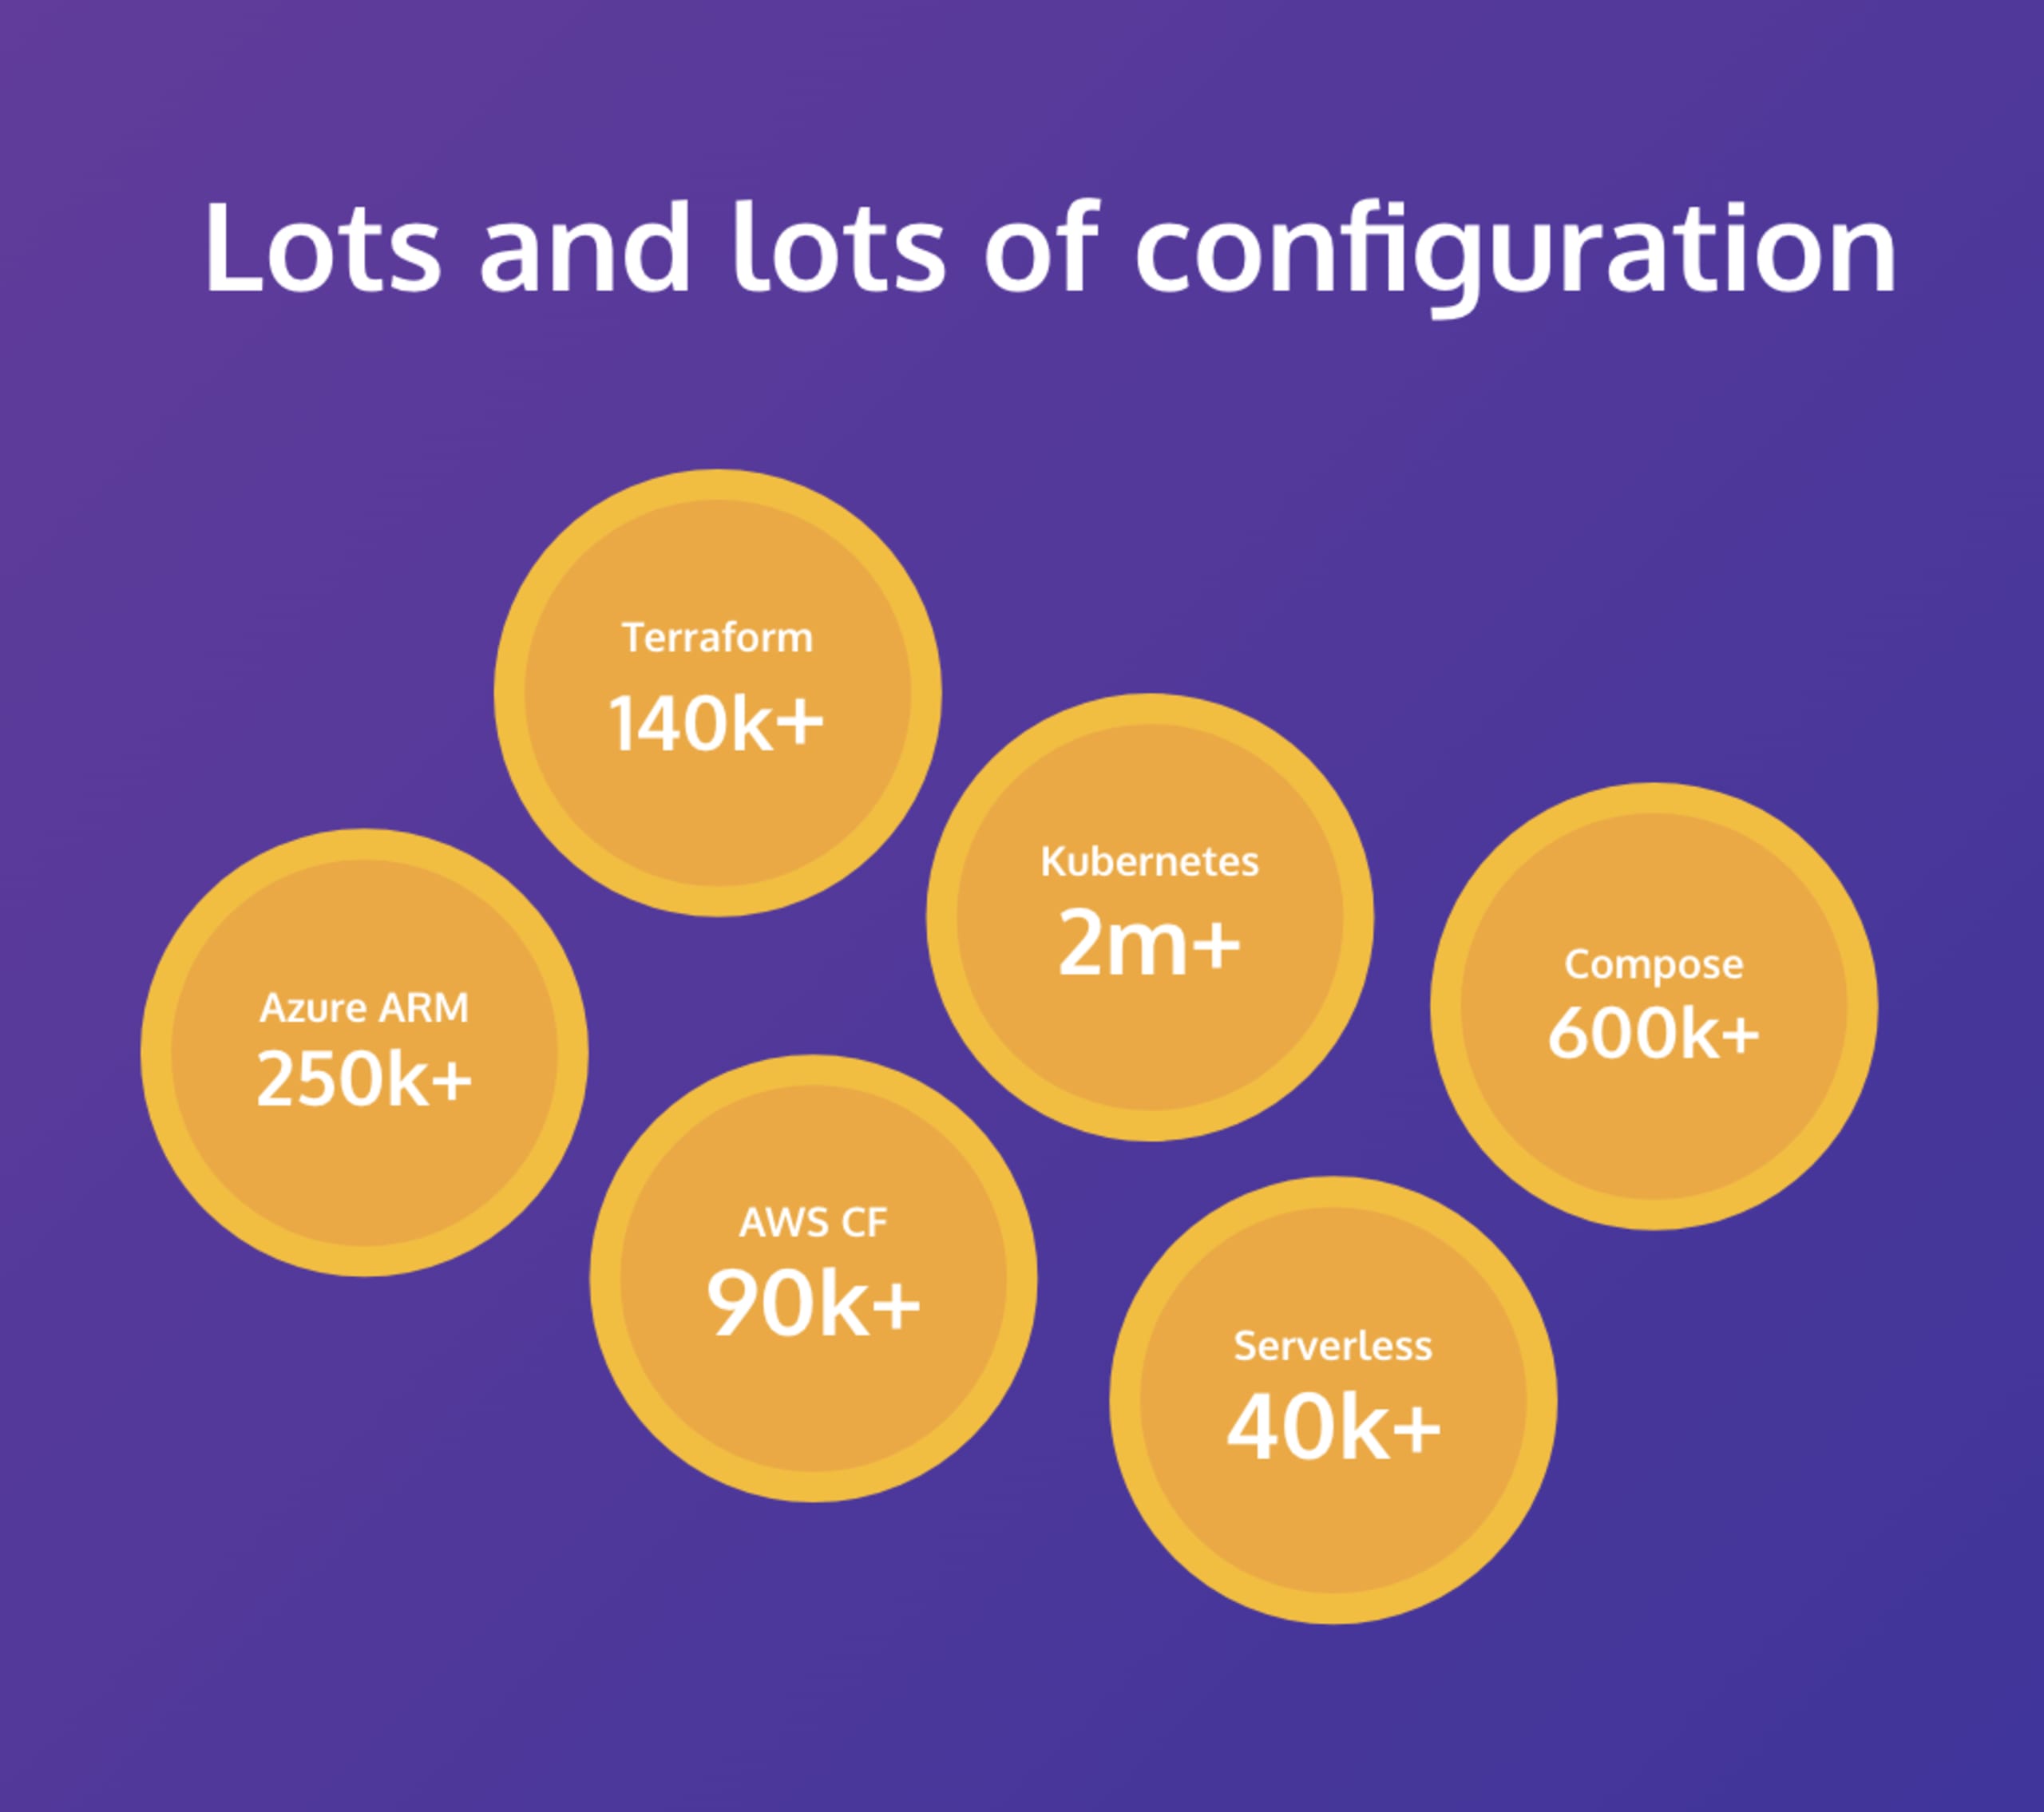
Do ponto de vista da segurança, isso é preocupante. Não o YAML (que assusta por outros motivos), mas o fato de o Kubernetes não ter muitos controles de segurança: se o código for válido, o Kubernetes fará o possível para executá-lo. Isso significa que cabe às equipes de aplicativos garantir que os controles certos estejam implementados no código. As ferramentas que protegem essas configurações normalmente analisam as cargas de trabalho e os clusters Kubernetes em execução para identificar problemas. Mas detectá-los depois da implantação é tarde demais, especialmente quando você pode fazer várias implantações por semana ou até por dia.
Detecte e corrija problemas de configuração do Kubernetes na origem
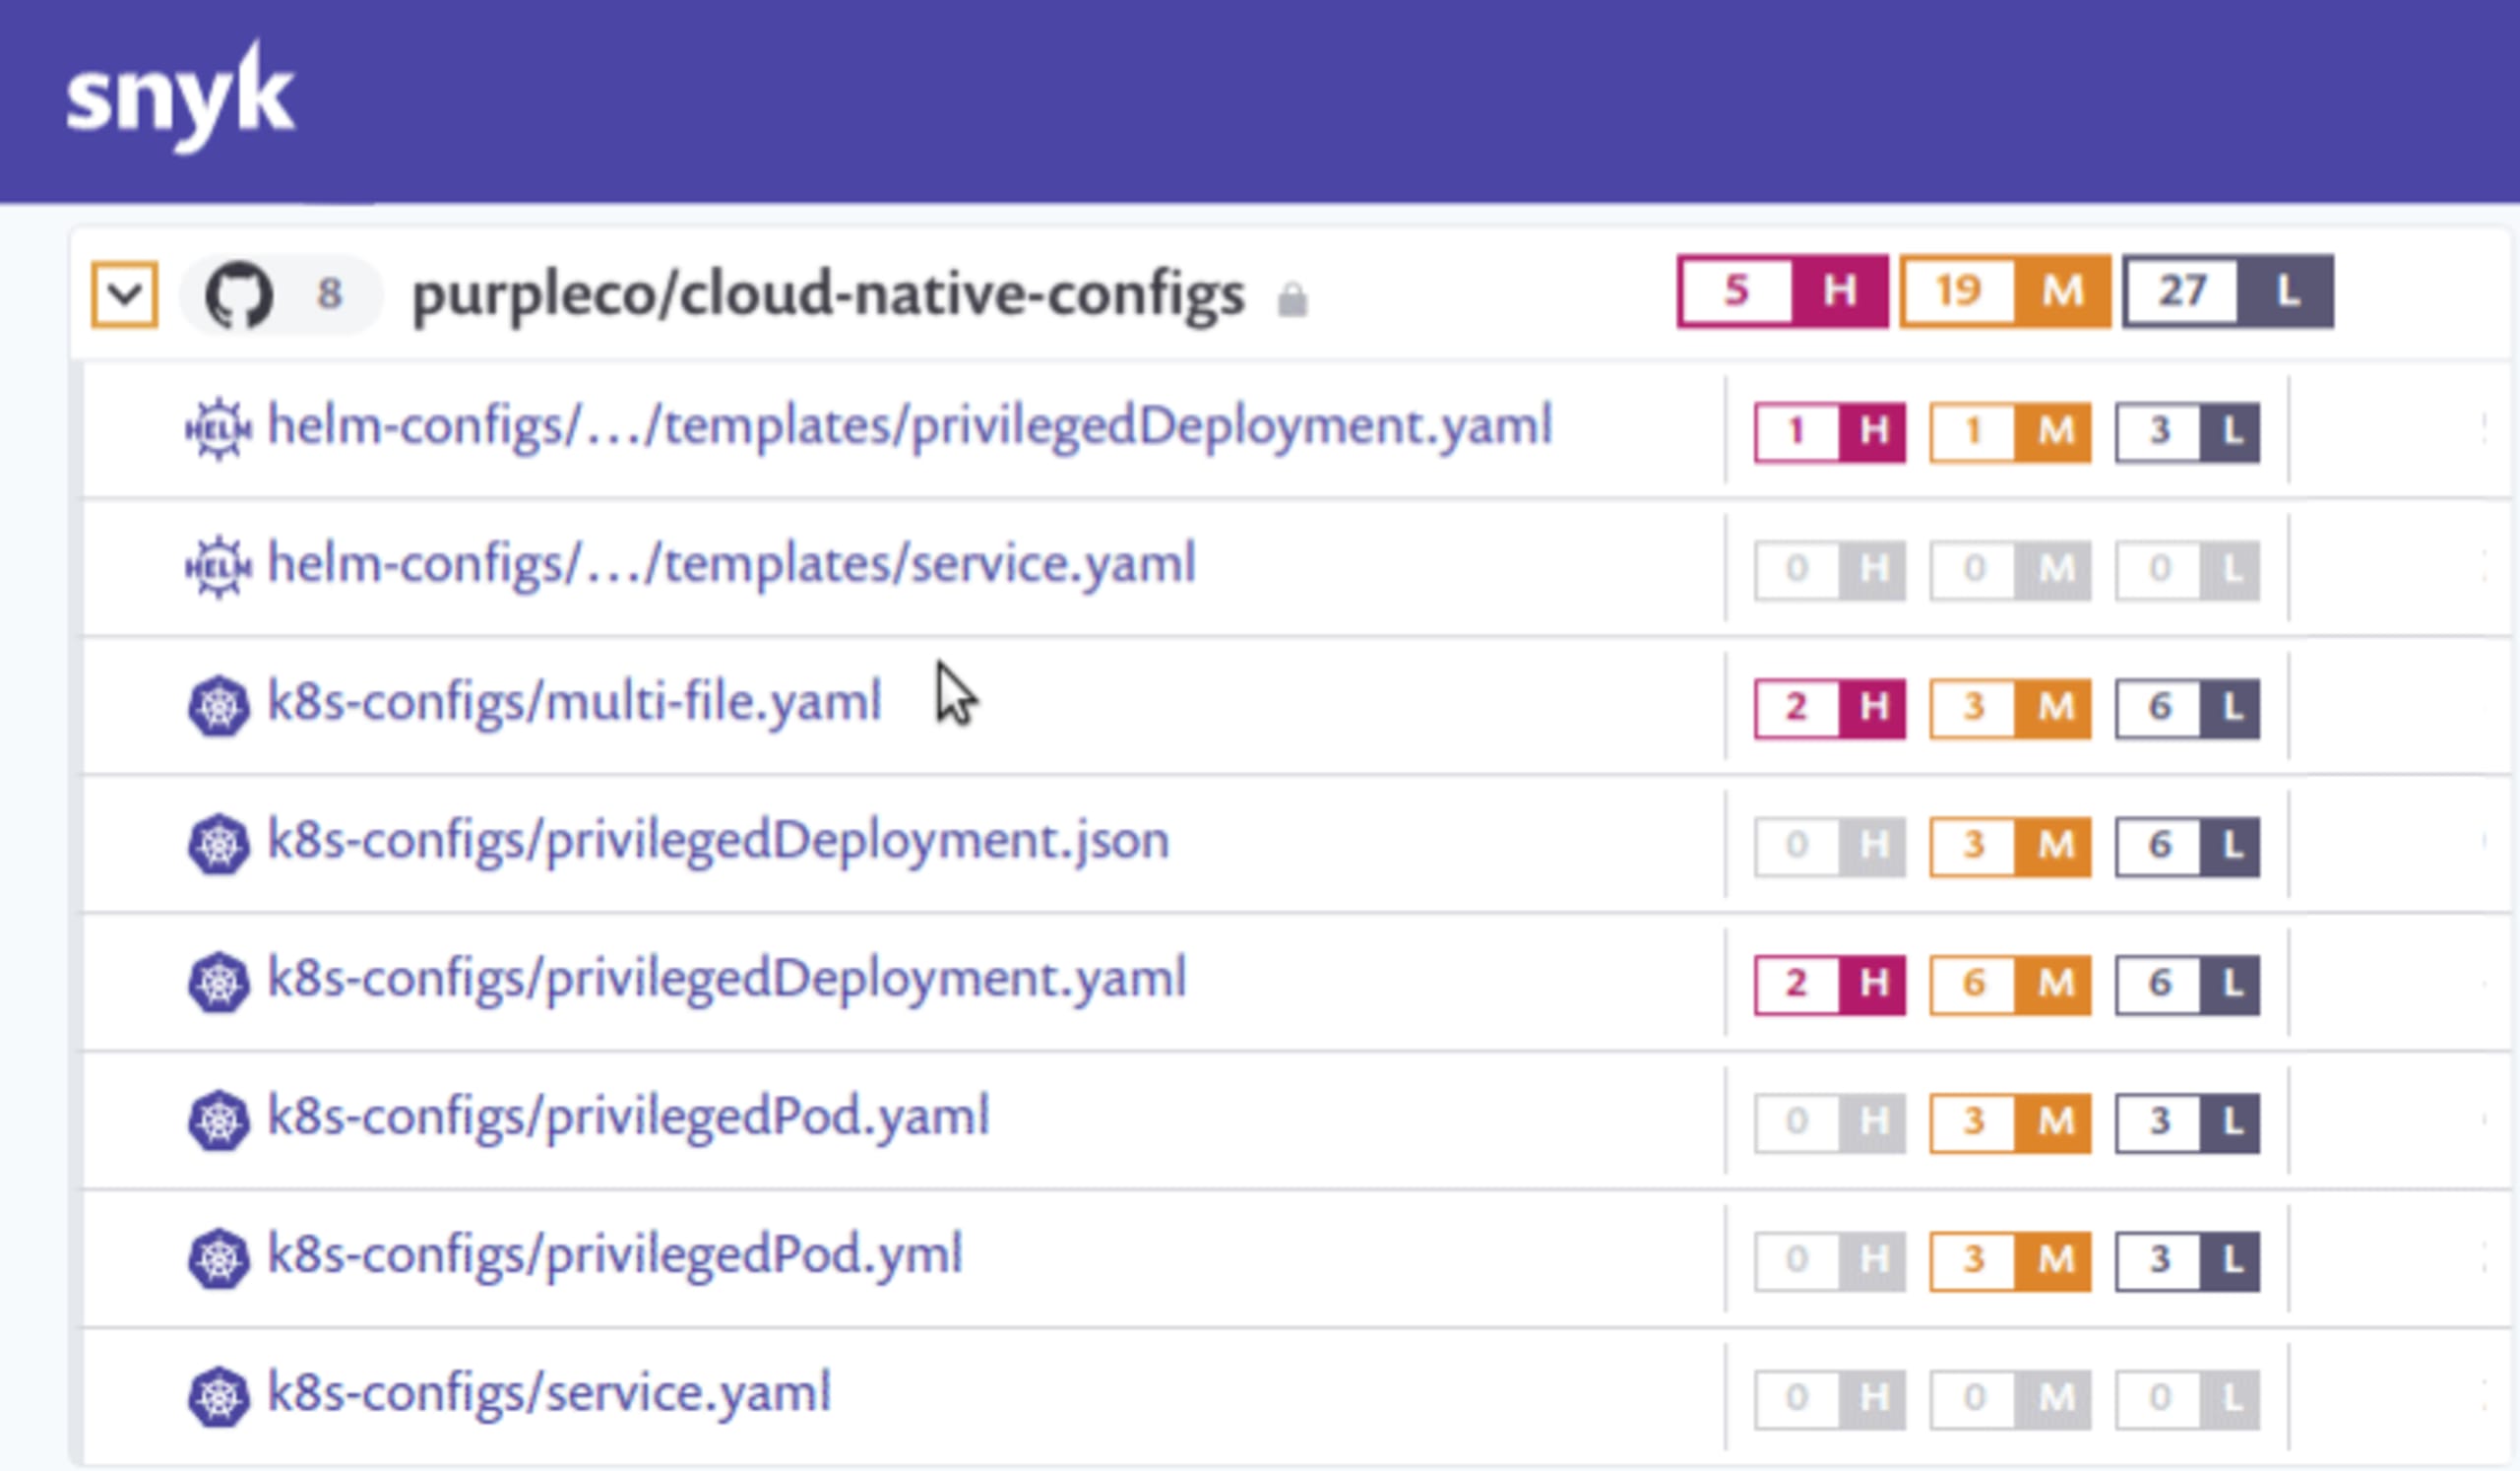
Um dos principais objetivos da Snyk é facilitar para que os desenvolvedores resolvam problemas de segurança por conta própria. Acreditamos que podemos fazer a diferença nessa nova área de segurança de configurações. Nosso novo recurso de segurança de configurações do Kubernetes se integra ao seu gerenciador de código-fonte (SCM), onde detecta arquivos YAML e JSON do Kubernetes e gráficos Helm para verificar se há problemas de segurança.
Correções de configurações do Kubernetes pensadas para desenvolvedores
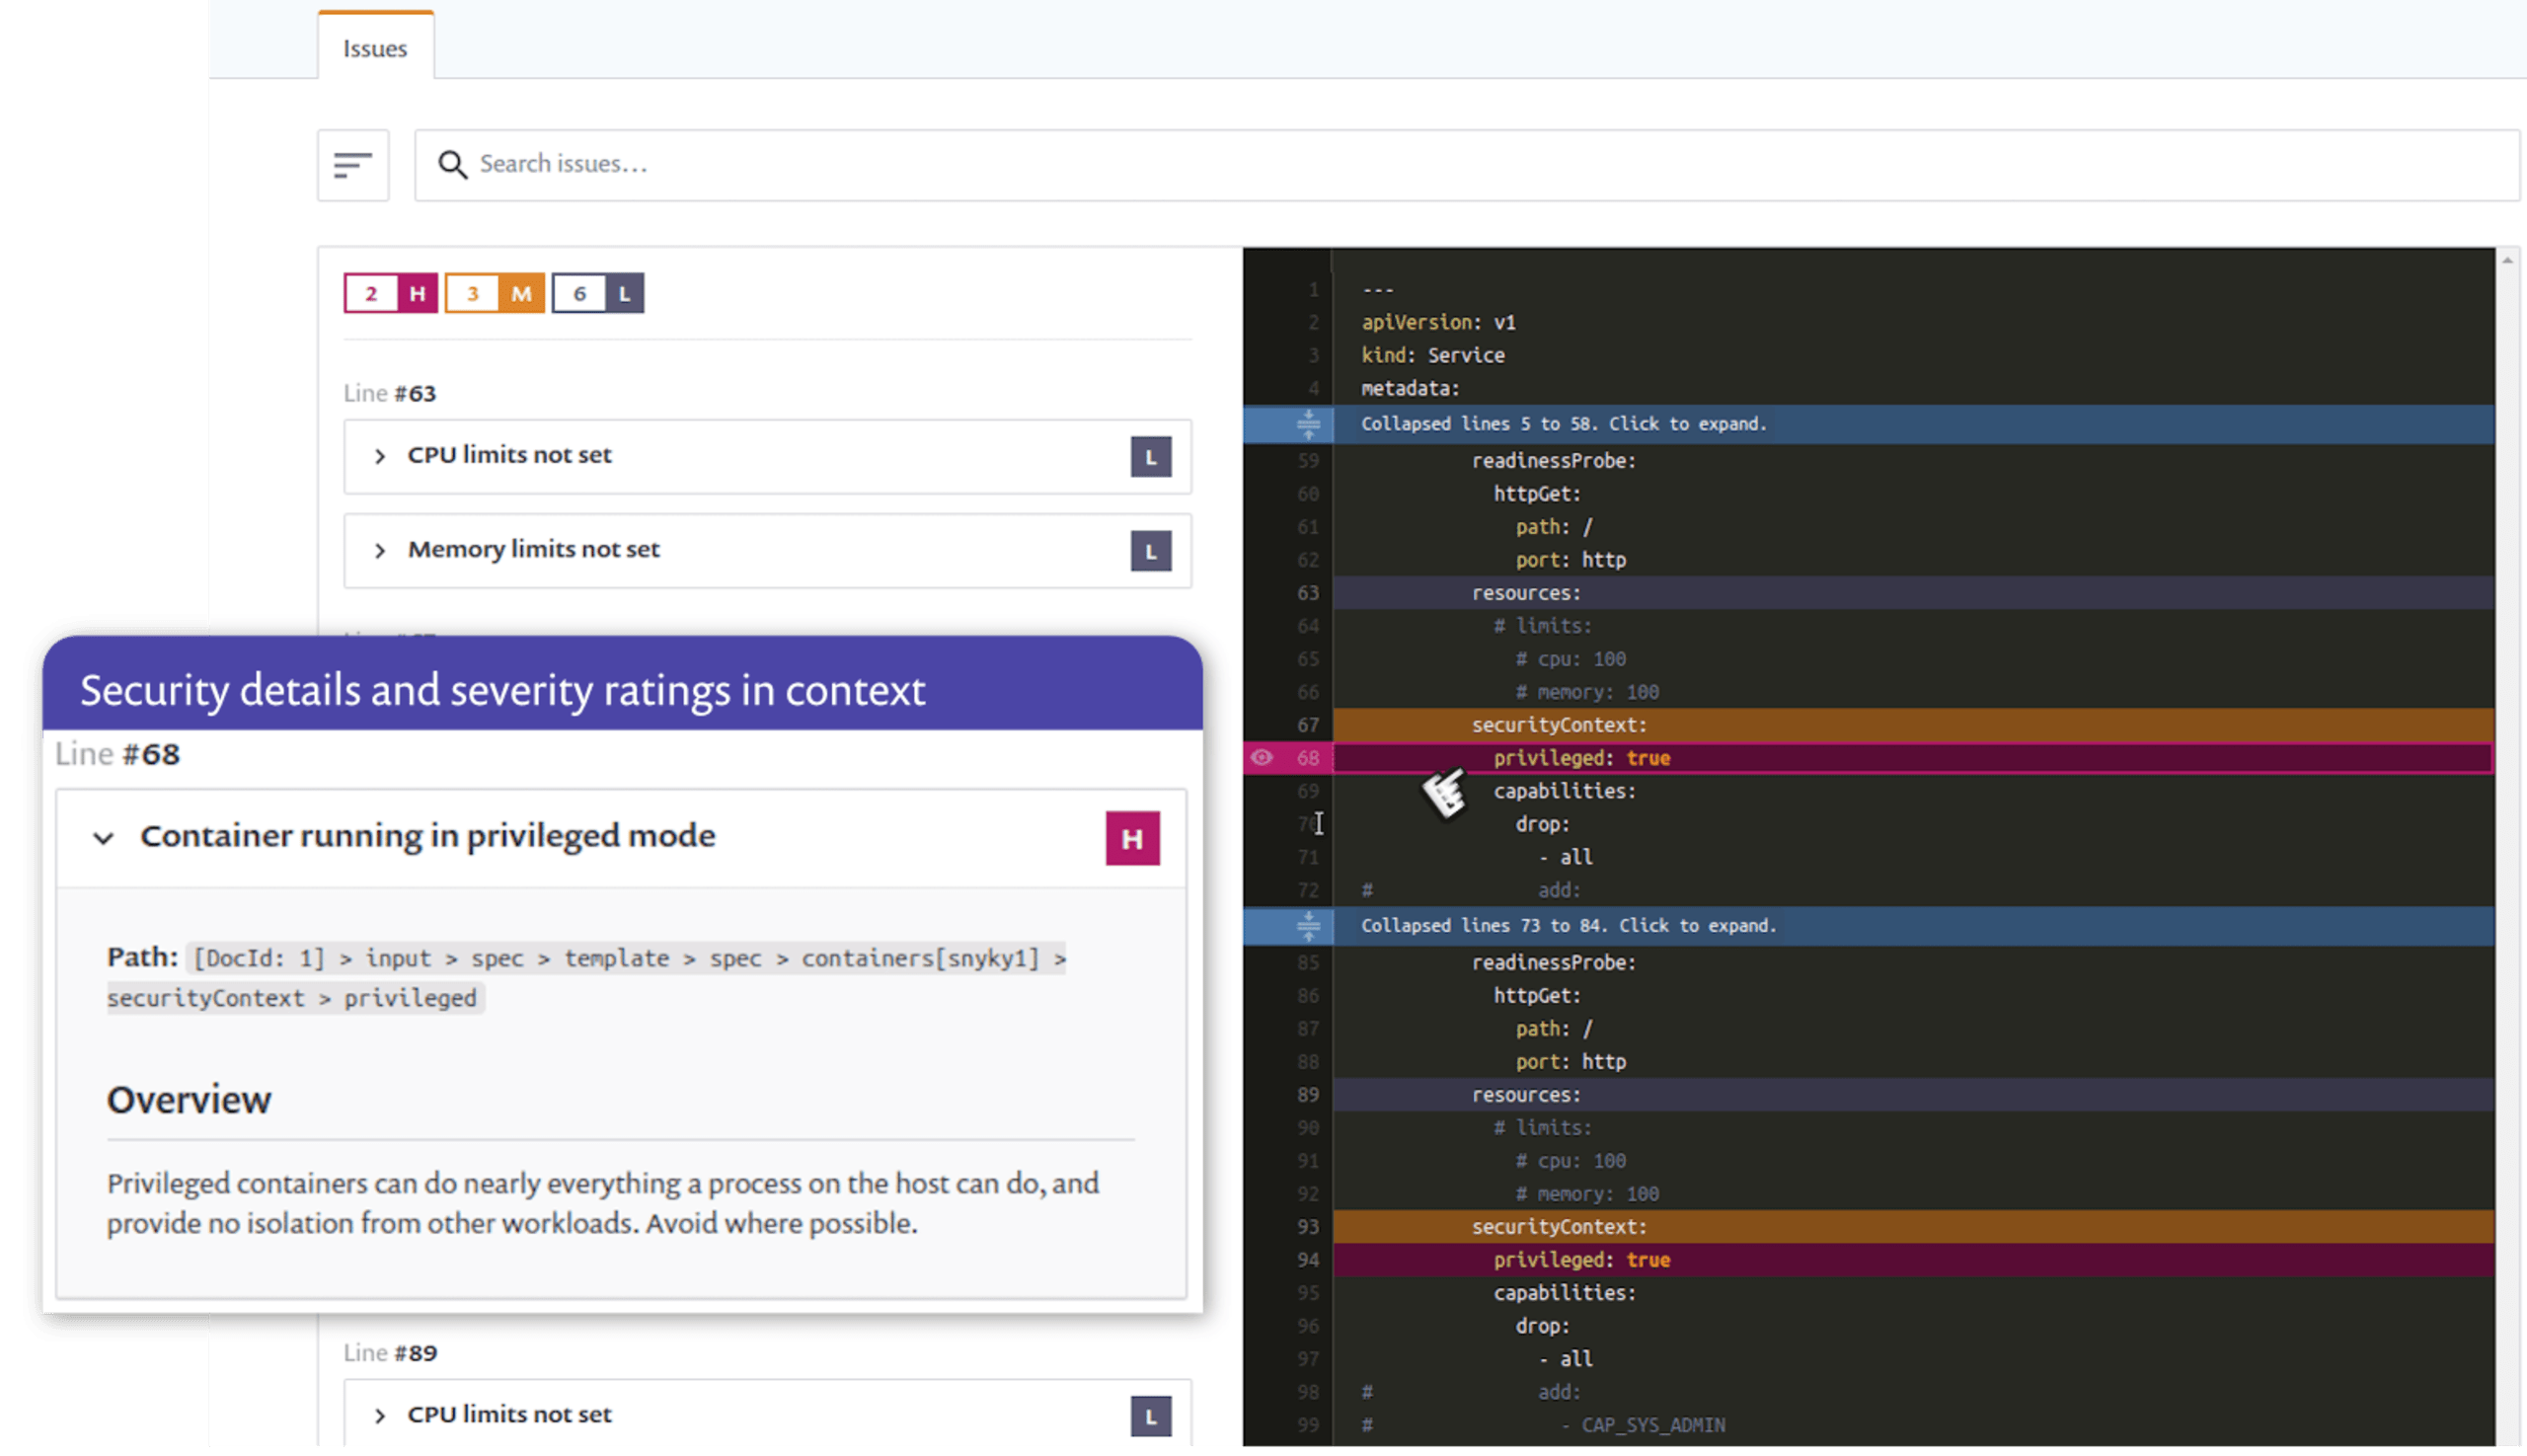
Quando detectamos problemas, destacamos cada um diretamente nos arquivos de configuração para que você veja rapidamente onde recomendamos alterações. Também explicamos os problemas encontrados para ajudar a entender as implicações de cada configuração, sem precisar pesquisar cada caso na documentação de referência do Kubernetes. Você pode configurar as categorias de risco e, se quiser, ignorar verificações específicas de configuração.
Perguntas e respostas do webinar
Recebemos ótimas perguntas durante o webinar e queremos garantir que todas sejam respondidas.
P. O recurso funciona em qualquer ambiente Kubernetes?
No momento, analisamos arquivos de configuração do Kubernetes (YAML, JSON e Helm) em repositórios de código-fonte. Portanto, a distribuição do Kubernetes usada para executar as cargas de trabalho não faz diferença. Todas as nossas recomendações fazem parte das especificações do Kubernetes, então qualquer distribuição deve conseguir aplicar os controles sugeridos.
P. O recurso funciona com outros arquivos além dos arquivos YAML do Kubernetes?
No momento, detectamos e analisamos problemas em arquivos YAML, JSON e gráficos Helm. Se você usa geradores de YAML ou ferramentas de criação de modelos, o recurso geralmente também funciona com a maioria deles, desde que possamos detectar e analisar um dos tipos de arquivo compatíveis.
P. Que tipos de problemas de configuração o recurso detecta?
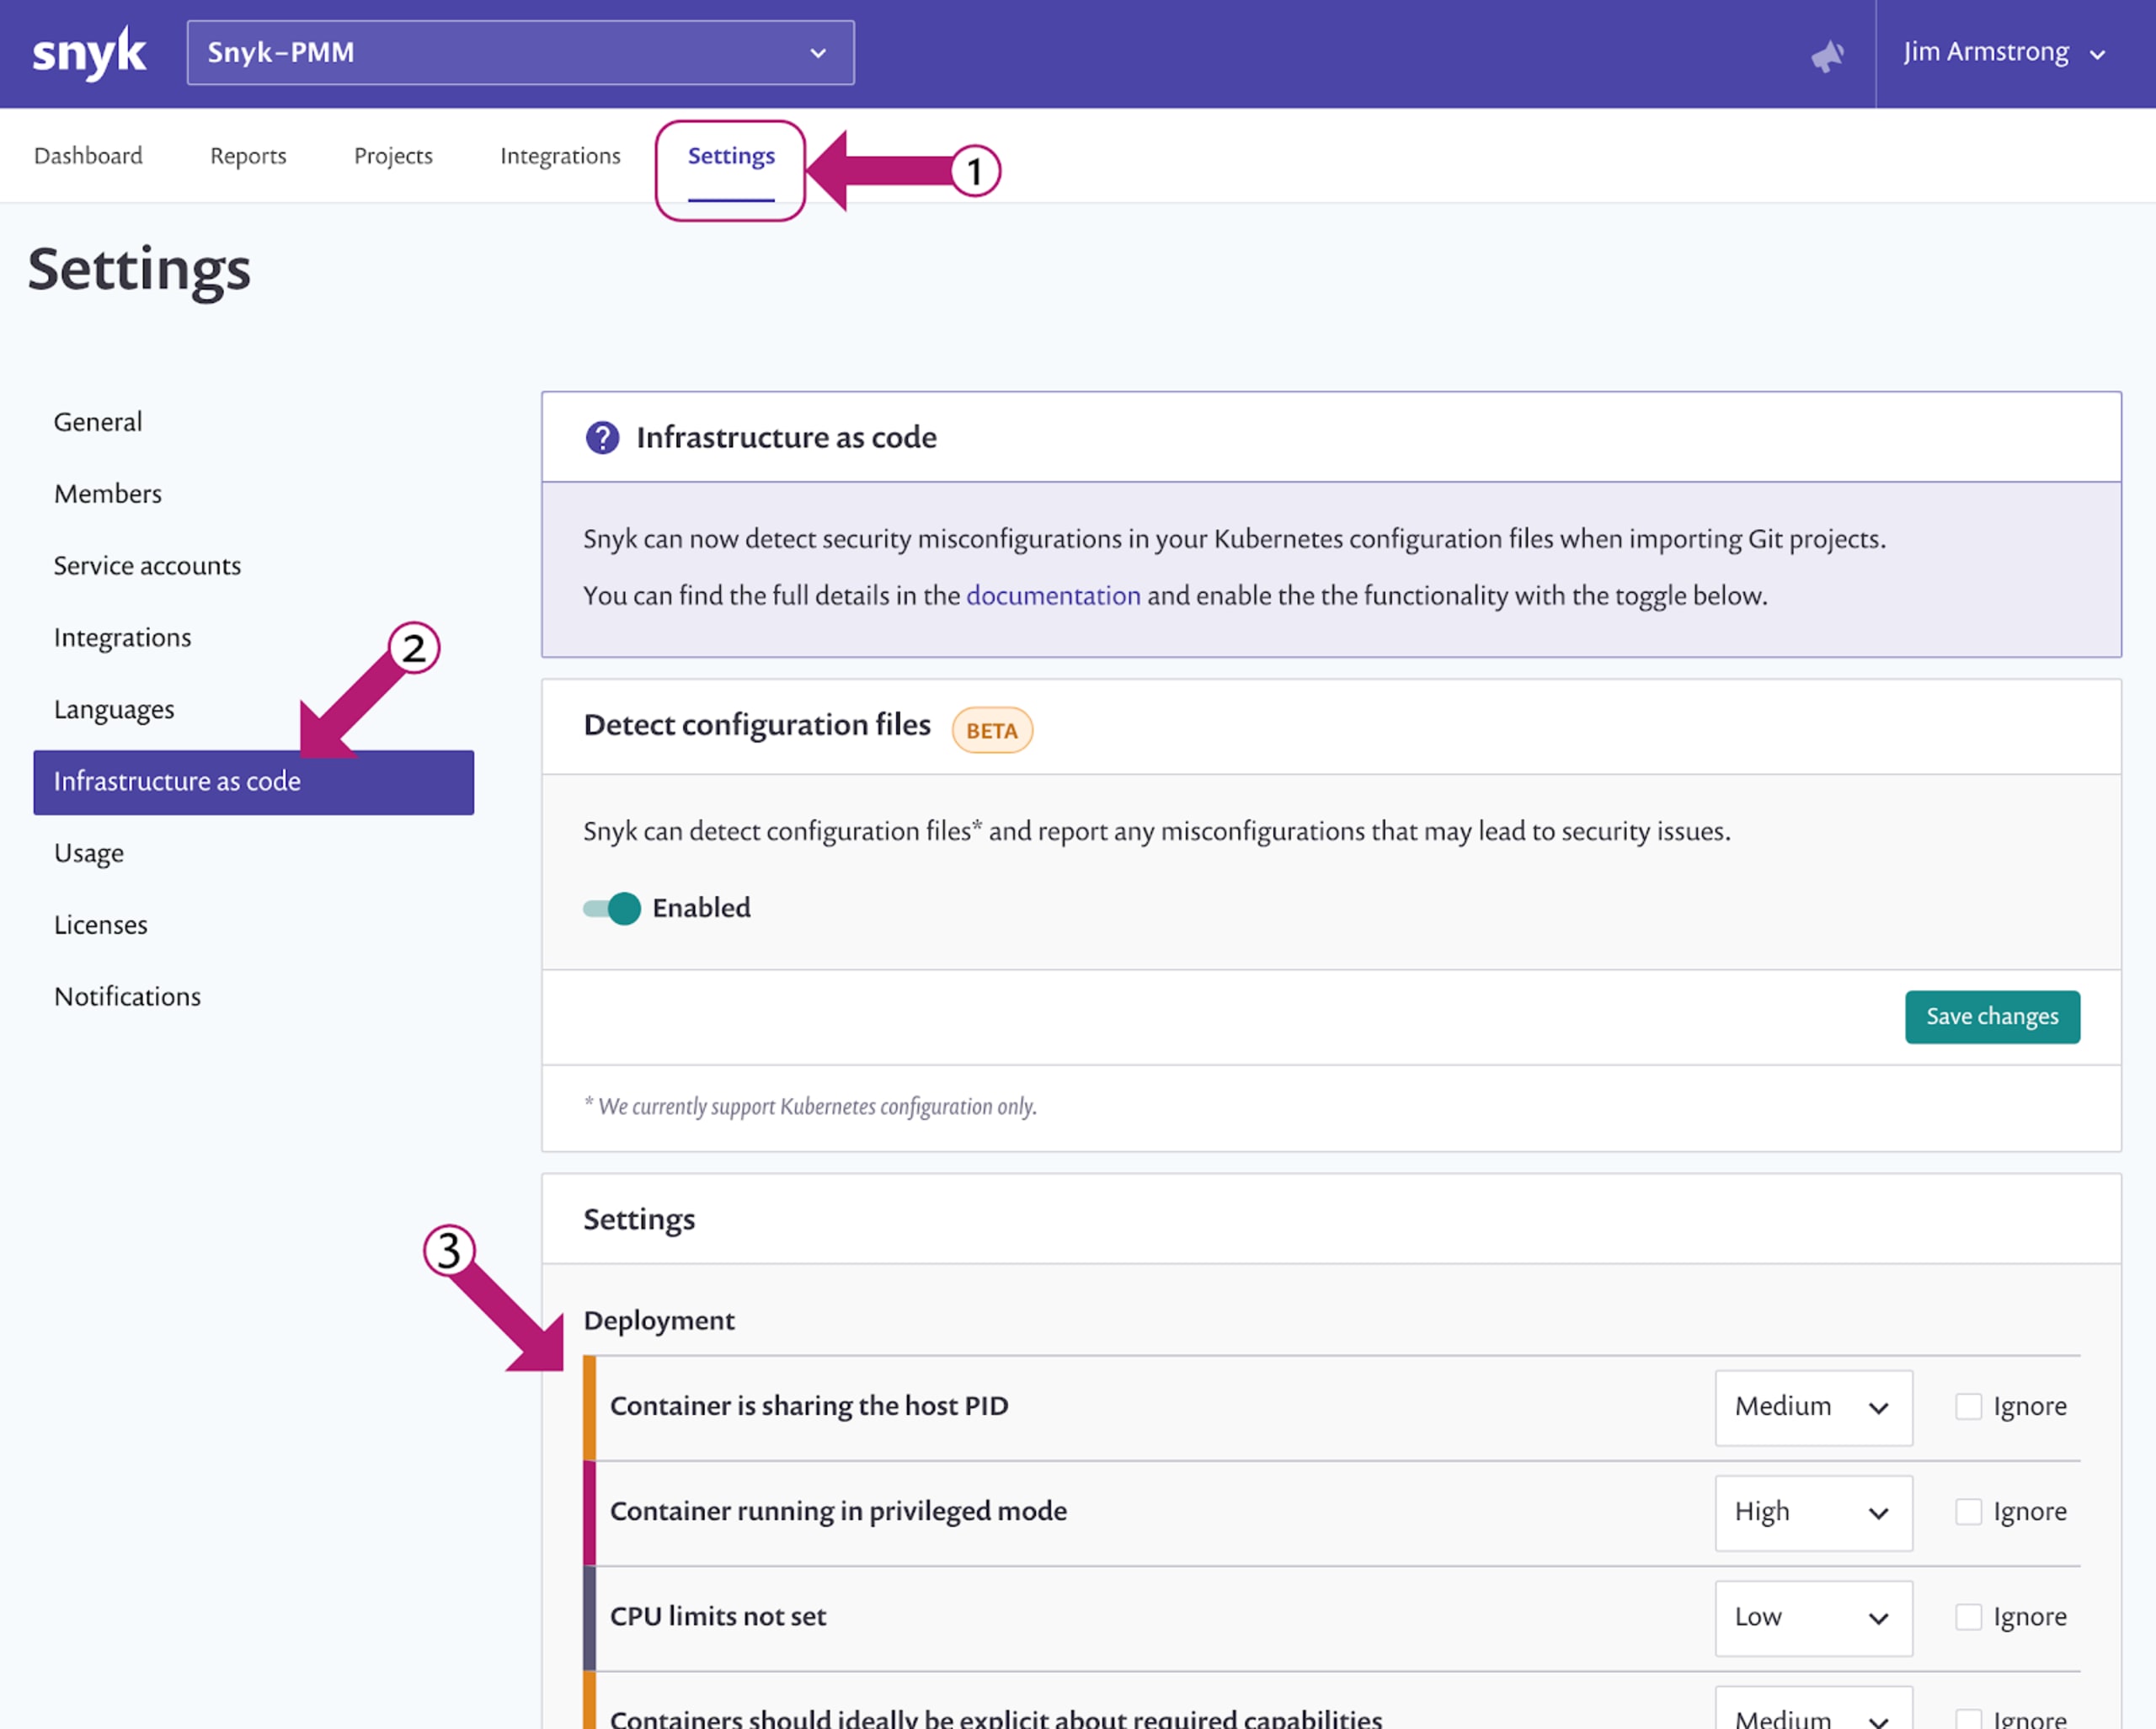
Há diversos problemas de configuração, e vamos adicionar outros com o tempo. Para ver quais problemas detectamos atualmente, acesse as configurações do produto no console da Snyk. Clique em “Settings” no menu horizontal superior e procure “Infrastructure as code” nos submenus à esquerda. Lá você verá as detecções disponíveis e poderá personalizar a severidade ou optar por ignorá-las. A tela abaixo mostra as etapas:
P. Preciso de um plano pago da Snyk para usar esse recurso?
Não! O recurso está disponível para TODOS os usuários da Snyk, nos planos gratuitos e pagos. Estamos liberando o recurso gradualmente, e a previsão é ativá-lo em todas as contas dentro de aproximadamente uma semana. Se você é cliente da Snyk on-premises, entre em contato com sua equipe de conta para conversar sobre as opções de suporte on-premises.
P. Quando o recurso estará disponível?
O recurso já está ativado na maioria das contas. Se ainda não estiver disponível na sua, deve aparecer dentro de uma semana. Talvez seja necessário ativá-lo na sua conta. Veja abaixo como fazer isso (dica: procure “Infrastructure as code” no menu principal “Settings”).
Primeiros passos
É fácil começar a usar o recurso de segurança de configurações do Kubernetes. As informações mais atualizadas sobre o recurso e como usá-lo estão na documentação da Snyk. Veja um breve resumo:
Ative o recurso na sua conta.
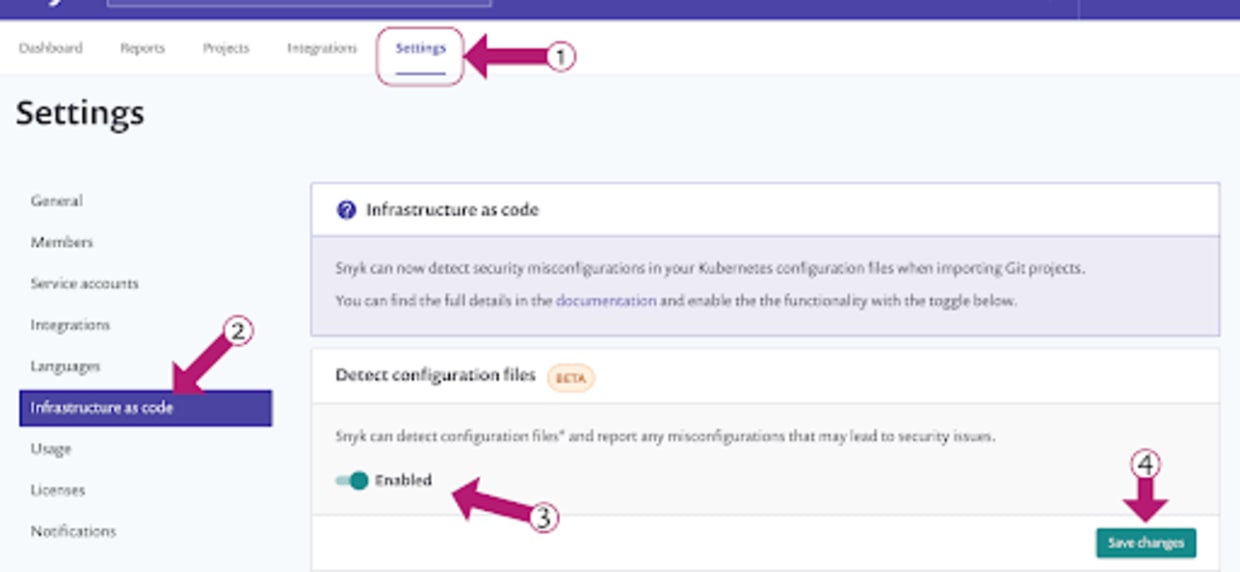
Em novas contas da Snyk, o recurso deve estar ativado por padrão. Talvez usuários existentes precisem ativar a verificação de configurações do Kubernetes. Para conferir suas configurações, acesse o menu principal “Settings” no console da Snyk, selecione “Infrastructure as code” no menu lateral, clique no controle deslizante “Enabled” e, em seguida, no botão “Save changes”.
Analise e corrija arquivos de configuração do Kubernetes do SCM
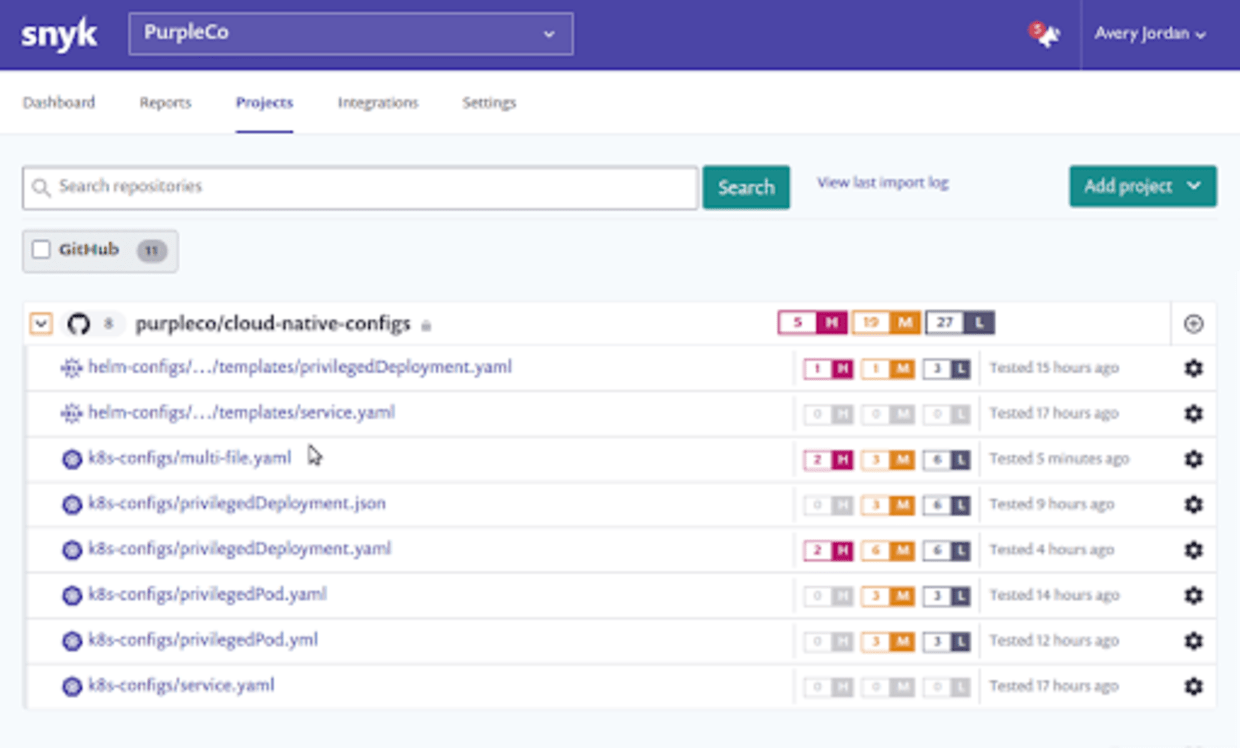
Atualmente, a verificação de configurações do Kubernetes se integra aos gerenciadores de código-fonte. Portanto, você também precisa configurar na sua conta uma integração com um dos nossos repositórios Git compatíveis. Em seguida, detectaremos os arquivos de configuração do Kubernetes nesse repositório e recomendaremos correções. Se você já adicionou um repositório à sua conta e usa a Snyk para analisá-lo, será necessário importá-lo novamente para detectar os arquivos de configuração do Kubernetes e criar os projetos correspondentes.
Queremos muito saber sua opinião enquanto continuamos desenvolvendo esse novo recurso de segurança do Kubernetes.
Mantenha-se seguro!
Segurança de contêineres que prioriza os desenvolvedores
O Snyk encontra e corrige automaticamente vulnerabilidades em imagens de contêiner e workloads do Kubernetes.


