Monitoramento de pacotes de código aberto em tempo de execução: agora em beta aberto

Aner Mazur
30 de janeiro de 2019
0 minutos de leituraHoje, temos o prazer de anunciar o lançamento da nossa solução de Monitoramento de Segurança de Código Aberto em Tempo de Execução, em beta, para todos os usuários, sem limite de uso!
Enquanto a Snyk investe muito para facilitar ao máximo a correção de vulnerabilidades, integrando-a ao fluxo de desenvolvimento, lidar com um grande acúmulo de problemas pode consumir bastante tempo.
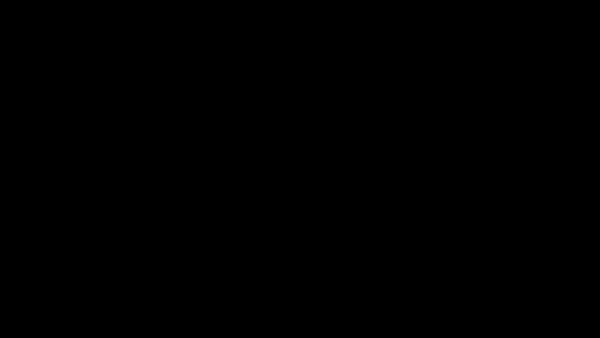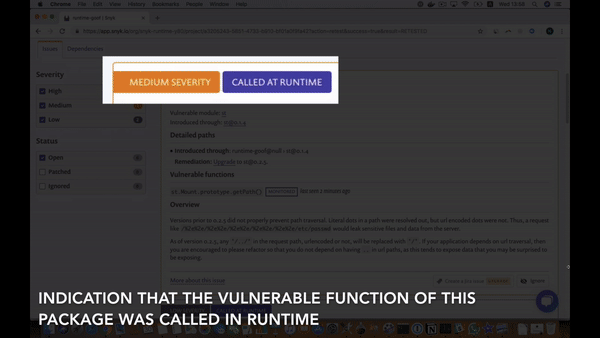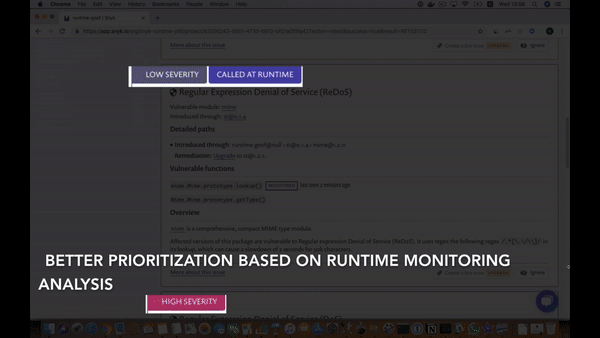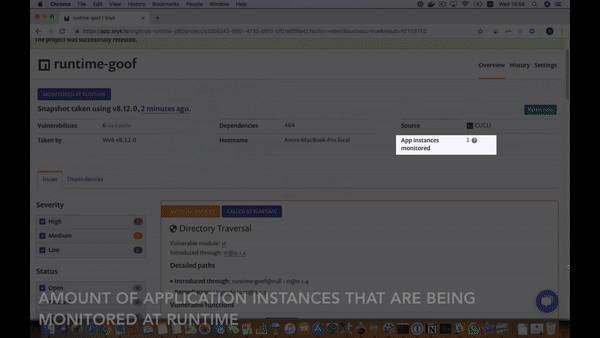
Nos últimos meses, desenvolvemos o monitoramento em tempo de execução, uma solução que ajuda você a priorizar essas vulnerabilidades automaticamente. Agora, a Snyk determina se uma dependência vulnerável está sendo usada em tempo de execução de uma forma que possa ser explorada.
Confira rapidamente o feedback que você verá na interface quando o monitoramento em tempo de execução da Snyk estiver analisando com sucesso seu projeto em busca de funções vulneráveis:
Como funciona o monitoramento em tempo de execução
Um agente de baixo impacto instrumenta todas as funções vulneráveis nas dependências do projeto e detecta chamadas reais a essas funções em tempo de execução.
Pode ficar tranquilo: minimizar ao máximo qualquer impacto no desempenho foi uma prioridade durante todo o desenvolvimento desse recurso, e continuamos testando isso. Para garantir total transparência sobre o que você executará em tempo de execução, disponibilizamos os próprios agentes como código aberto. Confira o código do agente Node e do agente Java.
Saiba mais
Para saber mais sobre nossa solução de monitoramento em tempo de execução e ver as instruções para começar, acesse nossa publicação anterior no blog sobre monitoramento em tempo de execução e leia nossa documentação.
A instrumentação do aplicativo em tempo de execução abre caminho para muitos outros recursos de segurança, além da priorização de vulnerabilidades baseada em tempo de execução lançada hoje. Vamos compartilhar esses recursos nos próximos meses. Fique de olho! :)


