Conheça os riscos de segurança do software de código aberto com a nova trilha de aprendizagem do Snyk Learn

5 de maio de 2025
0 minutos de leituraSnyk Learn, nossa plataforma de educação em segurança para desenvolvedores, agora inclui lições sobre os riscos do software de código aberto! Confira a nova trilha de aprendizagem sobre os riscos do OWASP Top 10 para softwares de código aberto.
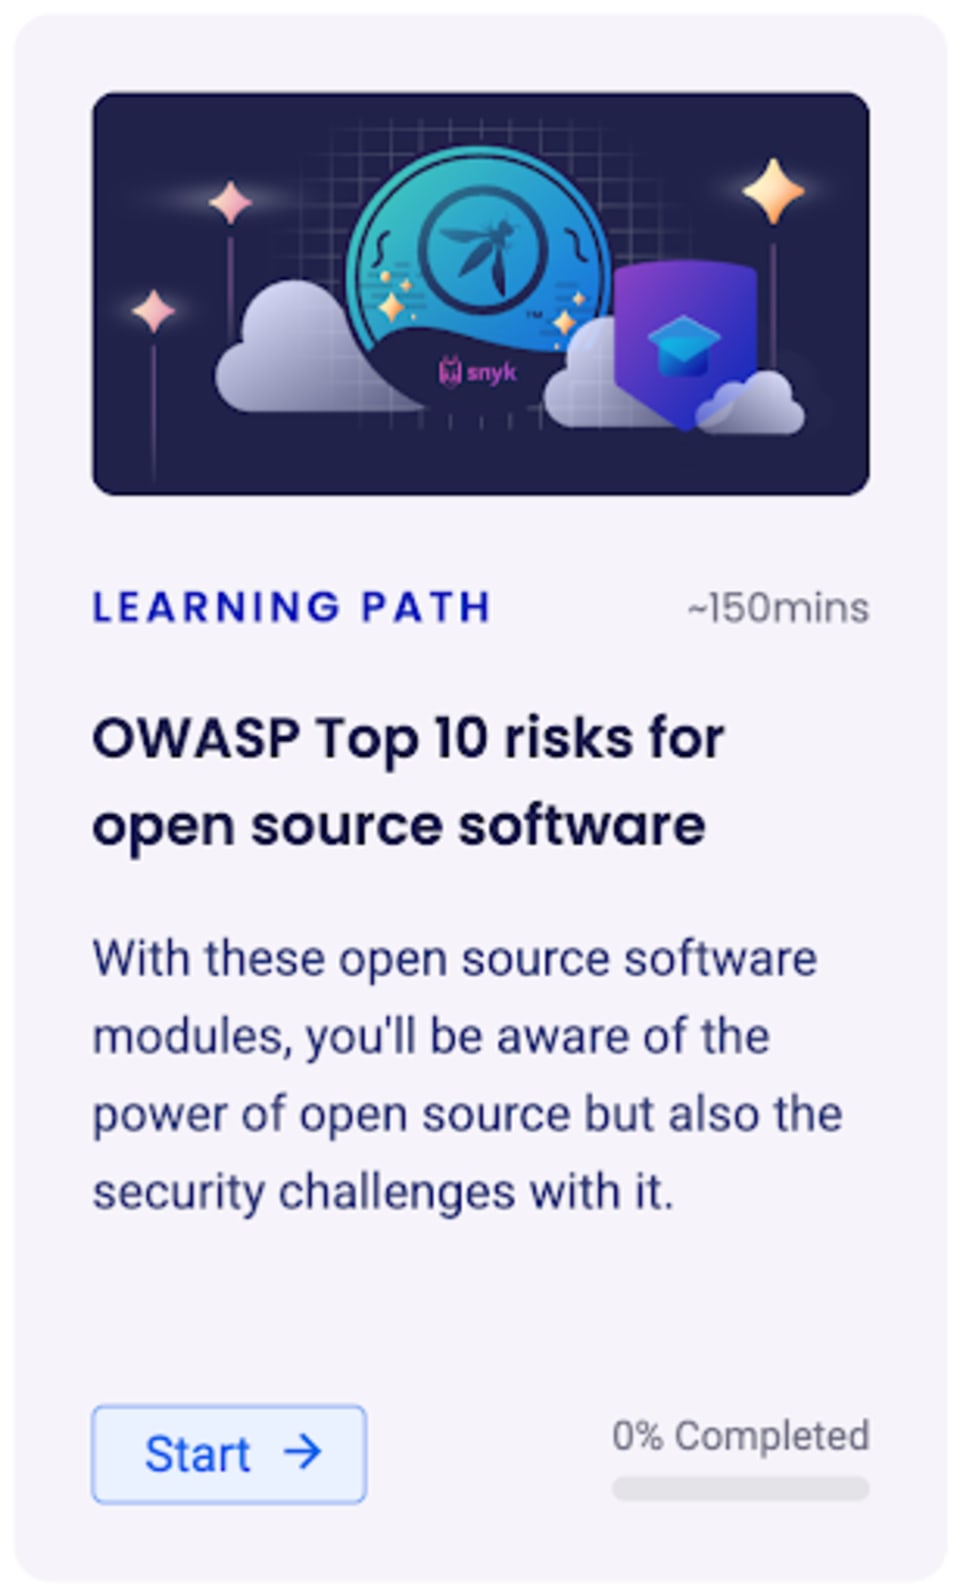
O software de código aberto é a base da infraestrutura digital atual. De bibliotecas e frameworks a plataformas completas, ele está em toda parte. Mas, como disse certa vez um tio famoso, com grandes poderes vêm grandes responsabilidades! E, se ele trabalhasse com cibersegurança, também diria que isso traz desafios significativos de segurança. A trilha de aprendizagem “Os 10 principais riscos do OWASP para softwares de código aberto” destaca os riscos mais críticos que afetam o ecossistema de código aberto.
Para ajudar desenvolvedores e profissionais de segurança a lidar com esses desafios, temos o prazer de apresentar uma nova trilha do Snyk Learn sobre os 10 principais riscos do OWASP para softwares de código aberto. Ela foi criada para ajudar você a entender as vulnerabilidades específicas de projetos de código aberto e como mitigá-las com eficiência.
Seja para contribuir com projetos de código aberto, gerenciar dependências nas suas aplicações ou definir a estratégia de código aberto da sua organização, este curso oferece conhecimentos essenciais para ajudar a proteger sua cadeia de suprimentos de software.
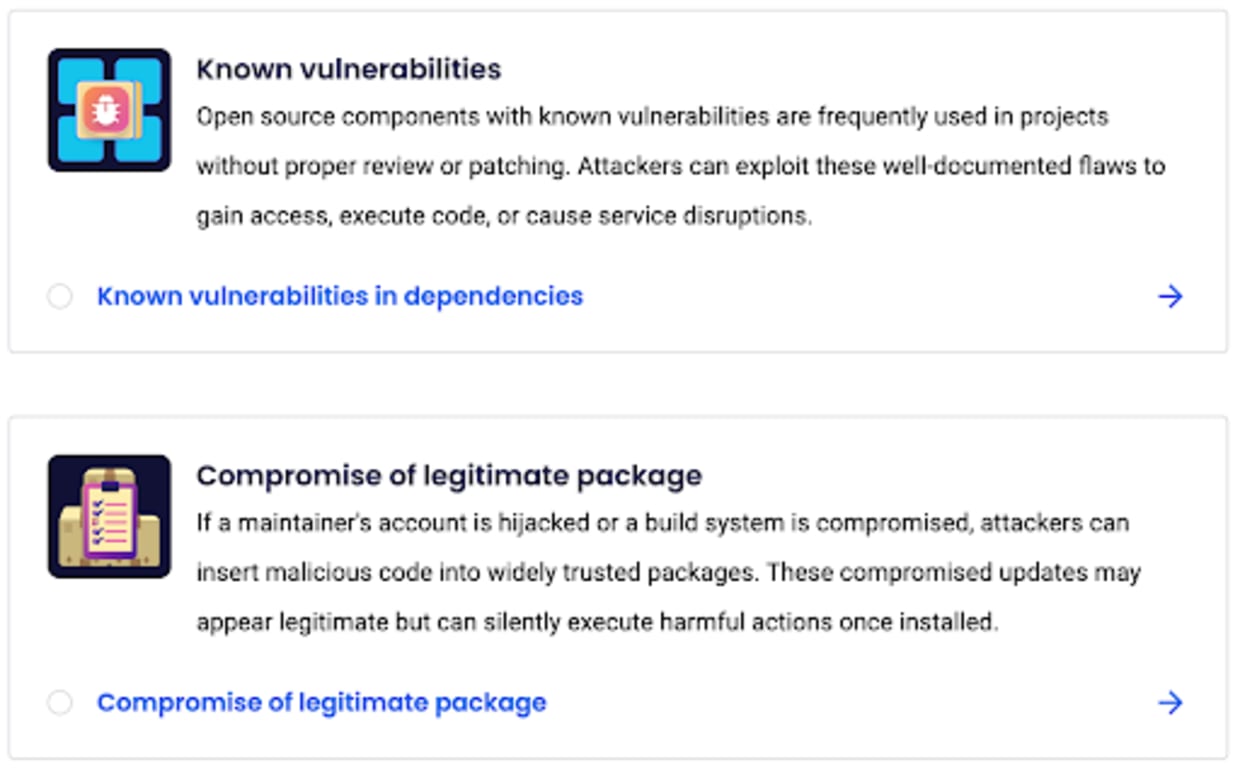
Esta nova trilha de aprendizagem oferece orientações e exemplos do mundo real para ajudar você a reduzir sua exposição a riscos de código aberto. Ao concluí-la, você estará mais preparado para avaliar pacotes de código aberto, contribuir com segurança e proteger suas aplicações contra ameaças à cadeia de suprimentos.
Se ainda não conferiu nossas outras trilhas de aprendizagem, incluindo OWASP Top 10, OWASP Top 10 for GenAI & LLM e Snyk Top 10, aproveite para acessá-las gratuitamente no Snyk Learn! Não se esqueça de se inscrever, obter seu certificado de conclusão e compartilhá-lo com sua rede!
Comece sua jornada hoje com o Snyk Learn!
Saiba como a Snyk ajuda você a encontrar e corrigir vulnerabilidades
Conheça a plataforma de segurança da Snyk, feita para desenvolvedores, que ajuda você a encontrar e corrigir vulnerabilidades em todas as etapas do ciclo de vida de desenvolvimento de software (SDLC)


