Novo Snyk Top 10 de vulnerabilidades em código aberto por linguagem

15 de março de 2023
0 minutos de leituraDesenvolvedores usam código aberto porque ele agiliza o desenvolvimento. Na verdade, a grande maioria do código presente nos aplicativos modernos é de código aberto. Mas, assim como qualquer outro código, as bibliotecas de código aberto estão sujeitas a vulnerabilidades que podem afetar negativamente uma ampla variedade de produtos usados por usuários finais. Por isso, com o uso tão disseminado do código aberto, é importante que as equipes conheçam os riscos que podem estar ocultos nas bibliotecas que utilizam.
Comece pelo OWASP Top 10
O Open Web Application Security Project (OWASP) é uma comunidade online que oferece recursos gratuitos e abertos sobre segurança de aplicativos web. A cada poucos anos, a organização publica a lista OWASP Top 10, que reúne os tipos mais críticos de vulnerabilidade de segurança encontrados na prática. A lista apresenta exemplos de falhas, explica como agentes mal-intencionados podem explorá-las e sugere maneiras de reduzir ou eliminar essas vulnerabilidades.
E, caso você ainda não tenha visto, a Snyk Learn lançou recentemente uma trilha de aprendizagem sobre o OWASP Top 10, com uma coleção de aulas práticas e gratuitas sobre vulnerabilidades e como mitigá-las.
Complemente com as listas de vulnerabilidades de código aberto do Snyk Top 10
Para apoiar ainda mais os desenvolvedores que priorizam a segurança e seguindo o exemplo da OWASP (além de complementá-la), lançamos no fim do ano passado um relatório Snyk Top 10: Open Source Vulnerabilities com os principais tipos de vulnerabilidade encontrados com mais frequência nas análises dos nossos usuários.
Temos o prazer de anunciar que agora também lançamos listas de consulta do Snyk Top 10 específicas para cada linguagem: Java, JavaScript, Go, .NET, PHP, Python e Ruby. Baixe essas listas e o relatório original hoje mesmo.
Cada lista reúne as 10 vulnerabilidades de severidade crítica e alta mais frequentes para cada linguagem, a ocorrência mais comum de cada tipo e as etapas para mitigar cada vulnerabilidade específica. Baixe as listas das linguagens que você mais usa e deixe-as sempre à mão.
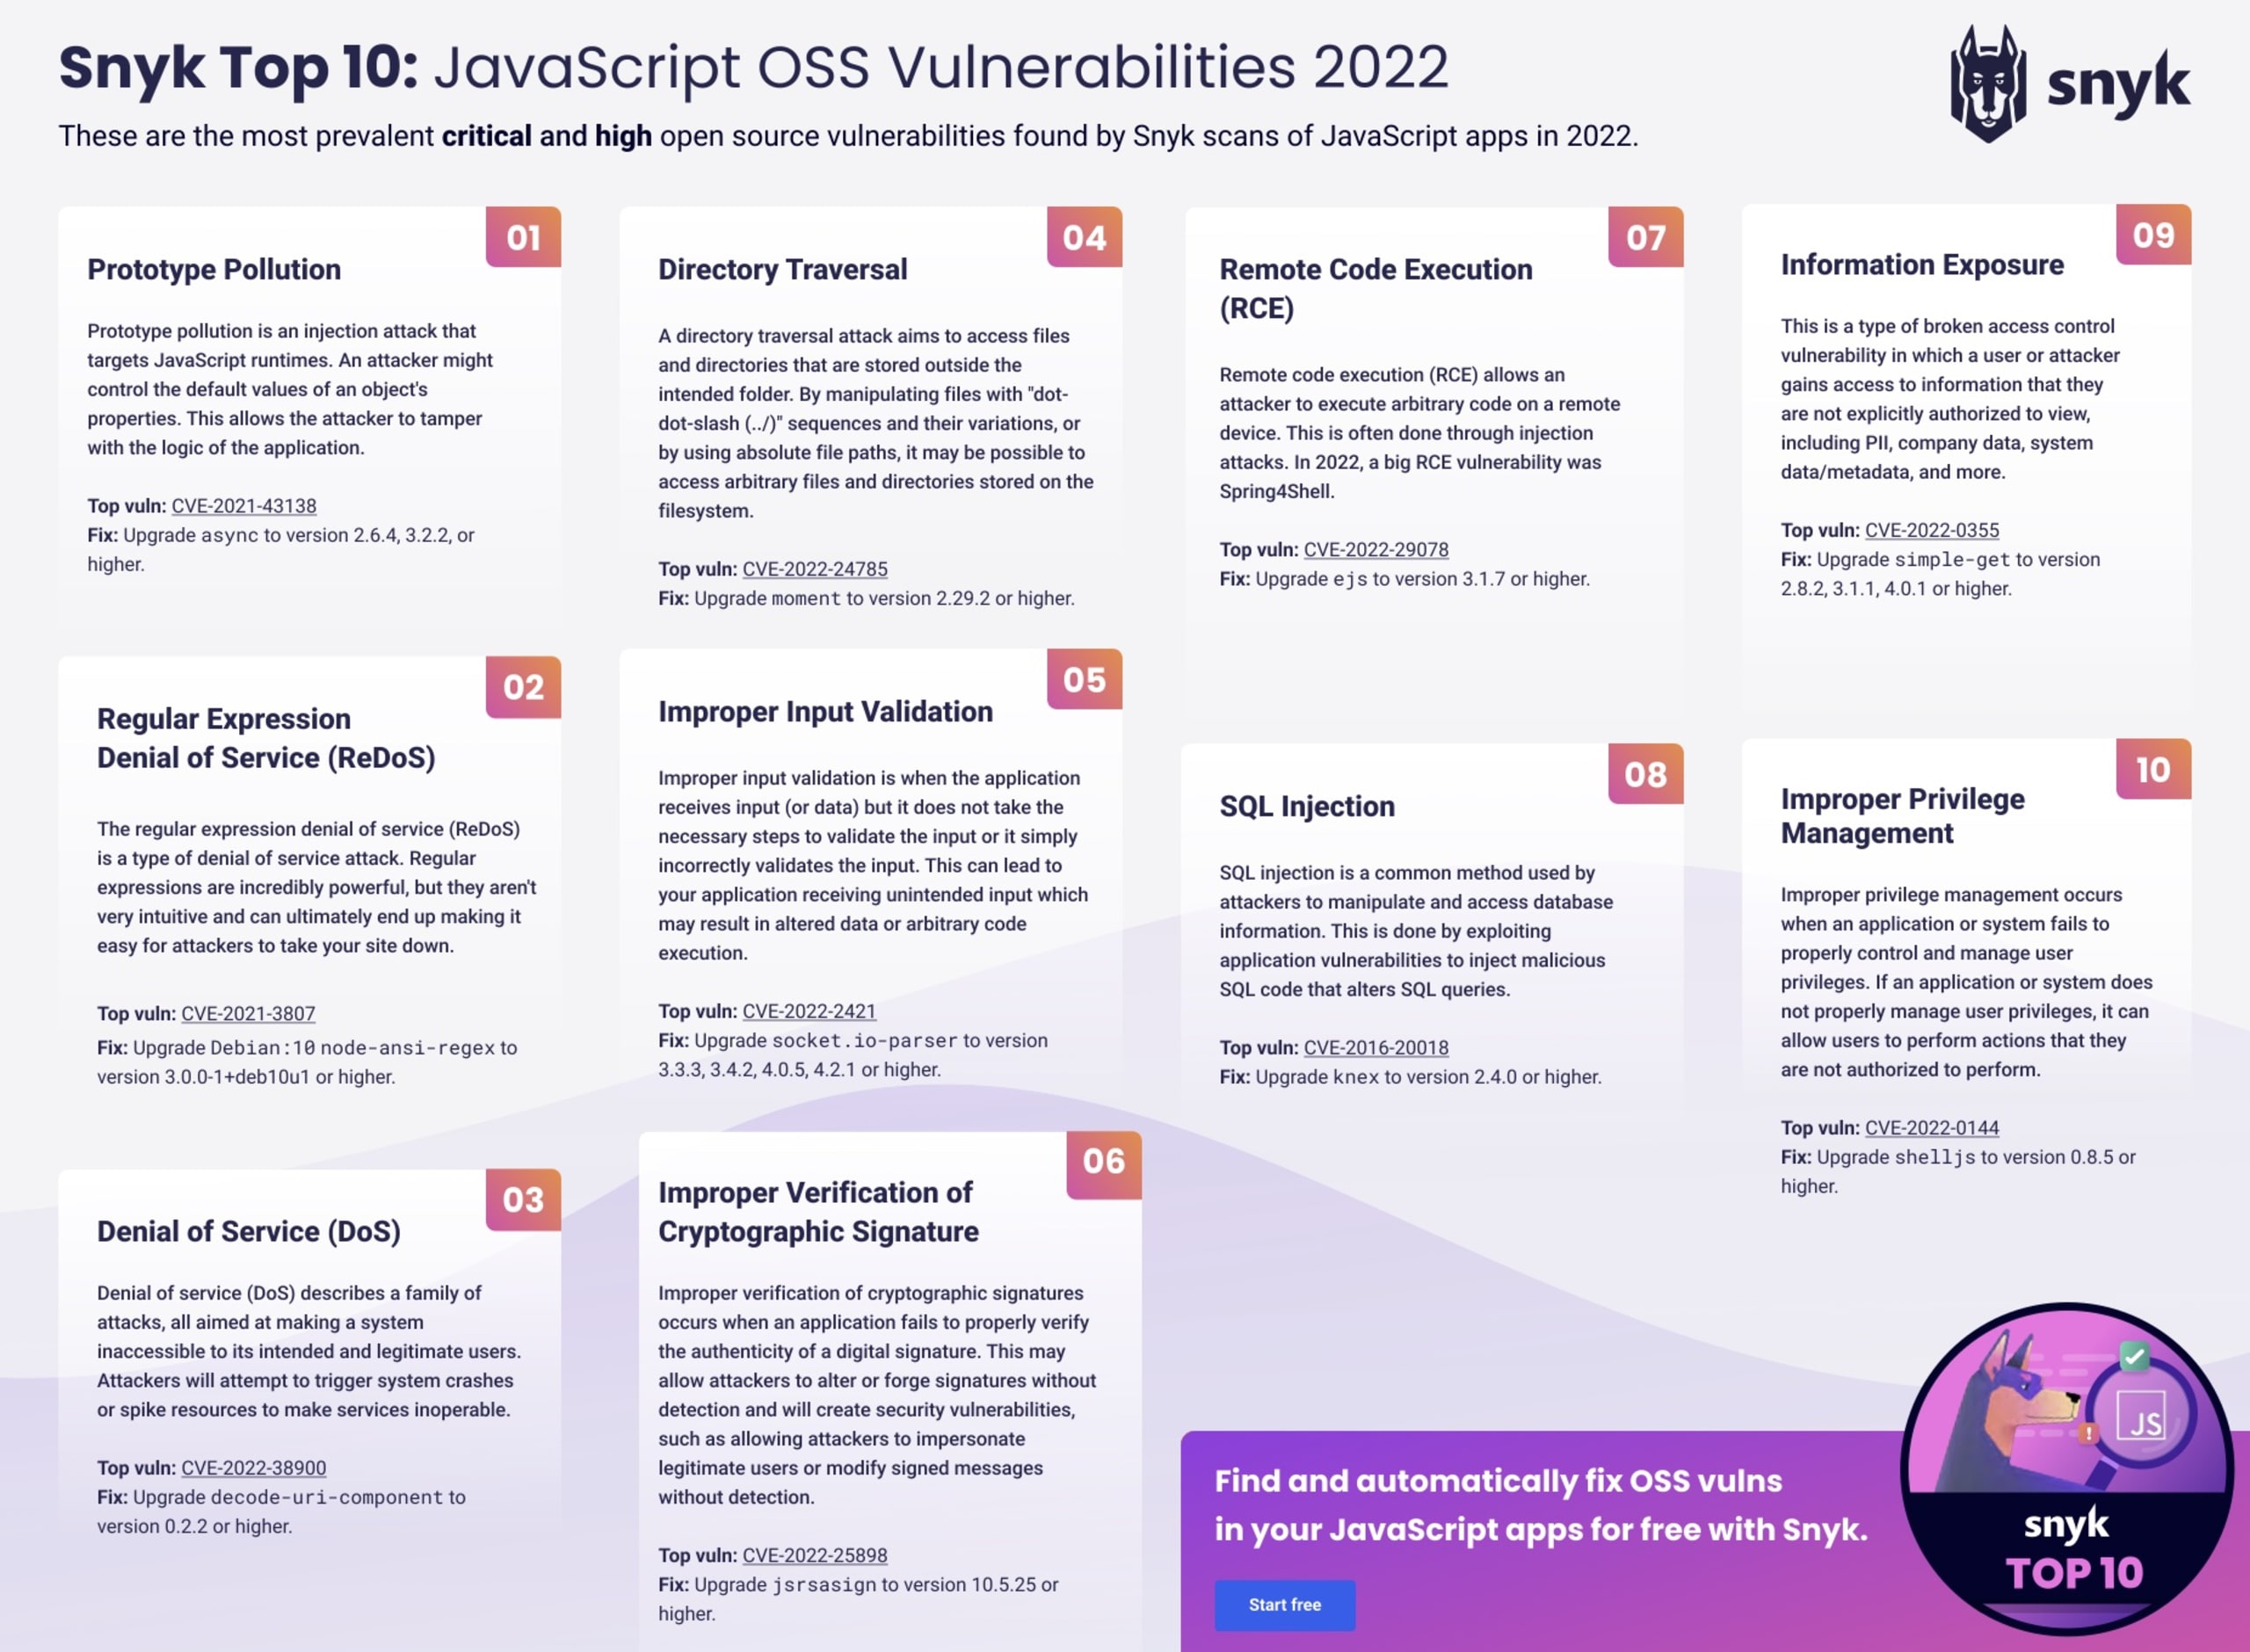
Veja, por exemplo, a lista de consulta do Snyk Top 10 para JavaScript. Baixe o PDF ou confira as outras linguagens disponíveis.
E tem mais (da Snyk Learn)
A Snyk Learn acaba de lançar uma nova trilha de aprendizagem sobre as vulnerabilidades do Snyk Top 10. As aulas incluem temas como negação de serviço, execução remota de código, desserialização de dados não confiáveis e muitos outros.
A nova trilha de aprendizagem da Snyk Learn oferece treinamento completo sobre as vulnerabilidades do Snyk Top 10, incluindo como identificá-las e corrigi-las. O curso foi criado para desenvolvedores, engenheiros de segurança e outros profissionais de TI que querem aprimorar seus conhecimentos e habilidades em segurança de software.
Além da trilha de aprendizagem do Snyk Top 10, a Snyk Learn oferece diversas outras aulas para ajudar desenvolvedores a aprimorar suas habilidades de segurança. Entre os temas estão injeção de código, controle de acesso inadequado, hashes inseguros e muitos outros. Acesse a Snyk Learn para adquirir todo o conhecimento de segurança de que você precisa em pequenas doses, com widgets interativos ao longo do caminho! Vamos deixar seu código mais seguro.
Mantenha o código aberto. Mantenha a segurança.
O código aberto tem sido um grande impulsionador da transformação digital, mas não podemos usá-lo sem cuidado. Desenvolvedores precisam conhecer os riscos que assumem ao adotar OSS e saber como mitigá-los. O Snyk Top 10 é mais uma forma de ajudar você a se proteger sem comprometer a velocidade das entregas. Outra forma é usar o próprio Snyk.
Com o Snyk Open Source, você pode encontrar e corrigir facilmente vulnerabilidades nas bibliotecas de código aberto usadas pelos seus aplicativos — inclusive nas dependências transitivas dessas bibliotecas. Na maioria das vezes, basta atualizar a biblioteca para corrigir o problema. O Snyk Open Source também identifica e ajuda a resolver problemas de licenciamento relacionados a essas bibliotecas de código aberto.
Crie uma conta grátis hoje mesmo e proteja seus softwares de código aberto.
Snyk Top 10
Conheça as principais vulnerabilidades
Leia o relatório e os guias de referência do Snyk Top 10 para saber quais vulnerabilidades de segurança são mais comuns no mundo real.


