Anunciamos os recursos de segurança de Snyk Infrastructure as Code, feitos para desenvolvedores

17 de agosto de 2020
0 minutos de leituraTemos o prazer de anunciar o lançamento dos recursos de segurança de Infrastructure as Code feitos para desenvolvedores, que permitem encontrar e corrigir configurações incorretas que podem causar problemas de segurança.
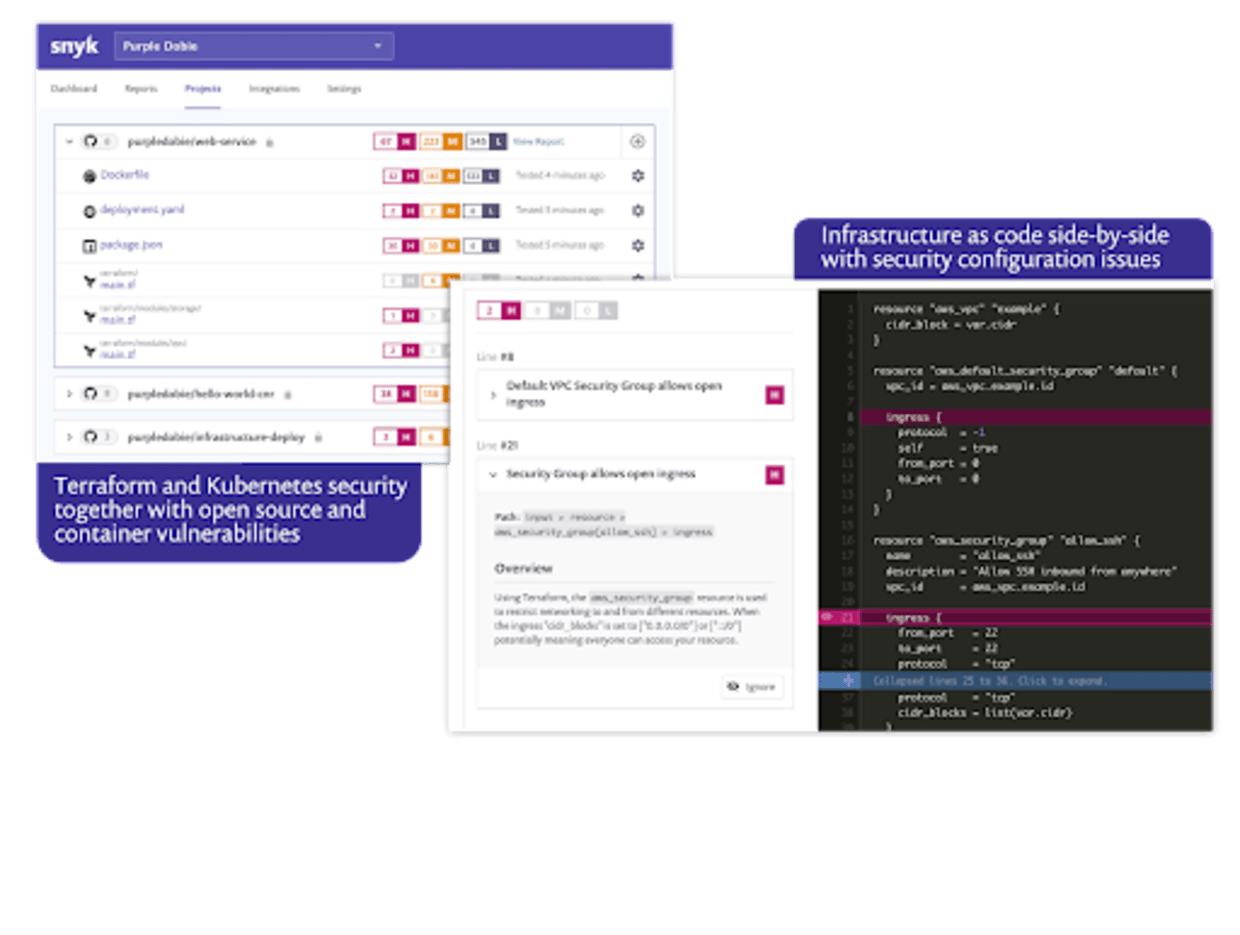
Com a popularização de tecnologias como Docker, Kubernetes e Terraform, os desenvolvedores estão escrevendo e mantendo cada vez mais configurações, além de criar a própria aplicação.
Na Snyk, acreditamos que equipes de desenvolvimento empoderadas devem poder usar a ferramenta certa para cada tarefa e fazer alterações rapidamente tanto na aplicação quanto na infraestrutura para gerar valor para o negócio mais depressa. Saber como fazer deploy seguro no Kubernetes ou provisionar infraestrutura com segurança usando Terraform pode ser, no mínimo, desafiador — e é fácil cometer erros.
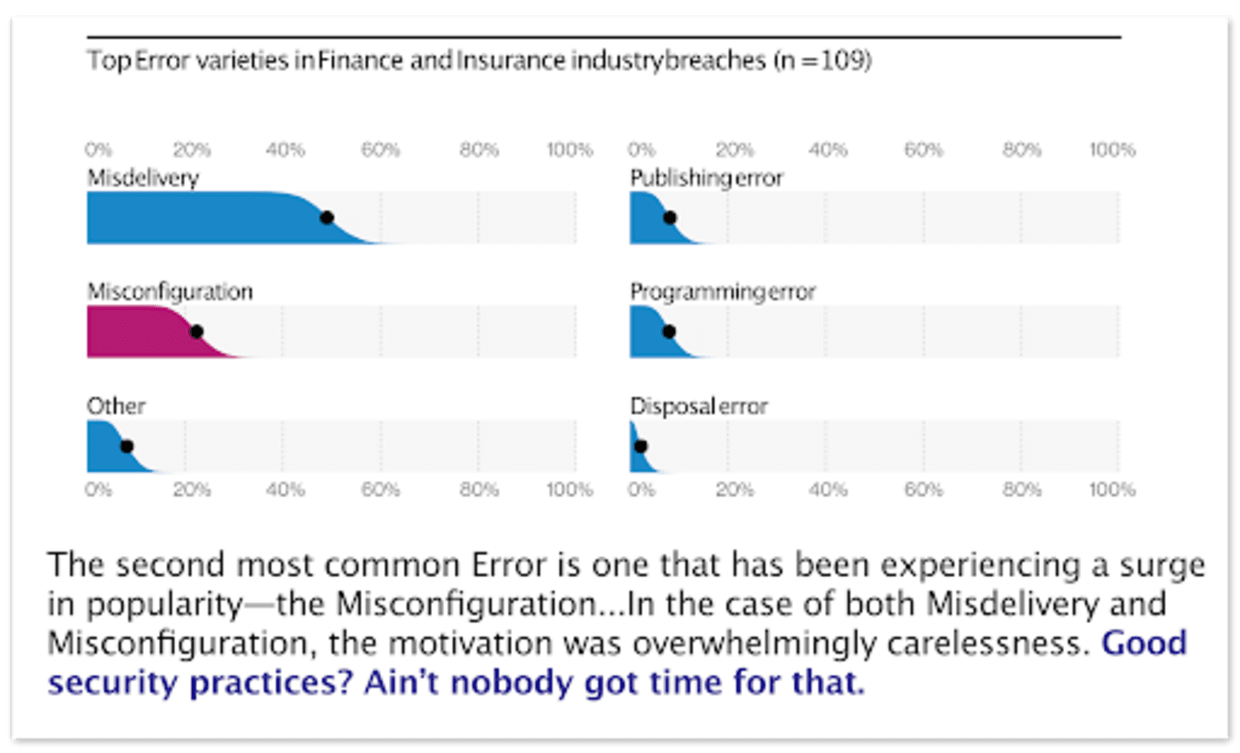
Esses arquivos de configuração podem causar problemas de segurança se não forem tratados corretamente. As consequências podem ser graves, como um bucket de armazenamento de objetos exposto com dados de clientes ou um servidor acessível publicamente. Há muitas notícias e pesquisas sobre o assunto, incluindo o relatório 2020 Data Breach Investigations Report da Verizon Business, que identificou configurações incorretas — como armazenamento em nuvem inseguro e regras de rede inadequadas — como o segundo erro mais comum que levou a violações no setor financeiro e de seguros.
Em geral, essas necessidades de segurança ficam a cargo de alguns especialistas da empresa, que podem rapidamente se tornar um gargalo à medida que as equipes aceleram o ritmo. As organizações precisam de sistemas especializados que levem esse conhecimento em escala diretamente às equipes de desenvolvimento.
Com o lançamento de Snyk Infrastructure as Code, estamos capacitando as equipes de desenvolvimento a trabalhar com segurança desde o início, de acordo com nossa filosofia de integrar a segurança desde as primeiras etapas. Ao mesmo tempo, as equipes de segurança ganham visibilidade e confiança de que a empresa está protegida e os desenvolvedores podem continuar trabalhando de forma iterativa.
Snyk IaC em ação
Veja uma demonstração de um módulo do Terraform importado do GitHub e analisado em busca de configurações incorretas. Neste exemplo, os requisitos das referências CIS que não foram atendidos aparecem destacados diretamente no arquivo para que o desenvolvedor possa corrigi-los facilmente.
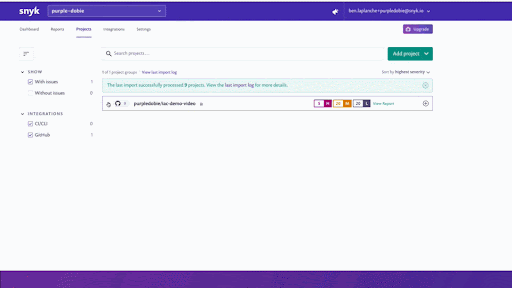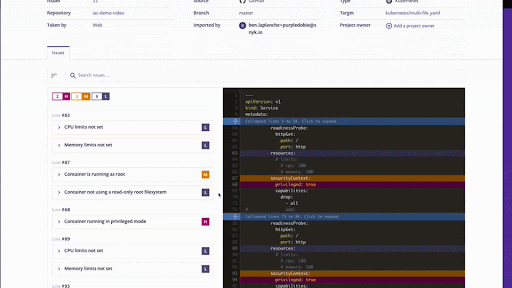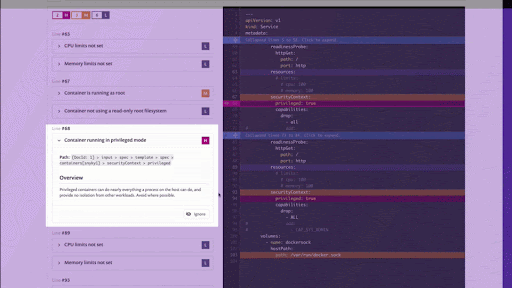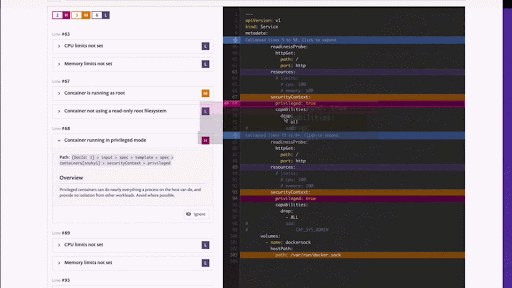
Com a Snyk, queremos criar ferramentas que os desenvolvedores possam usar em qualquer lugar. Por isso, também disponibilizamos esse recurso na nossa ferramenta de CLI. Assim, você recebe feedback o mais cedo possível no ciclo de desenvolvimento.
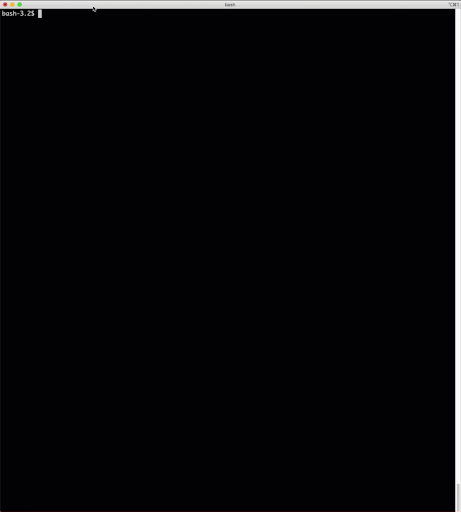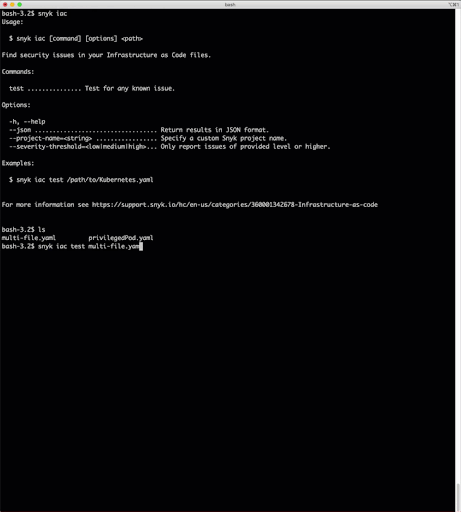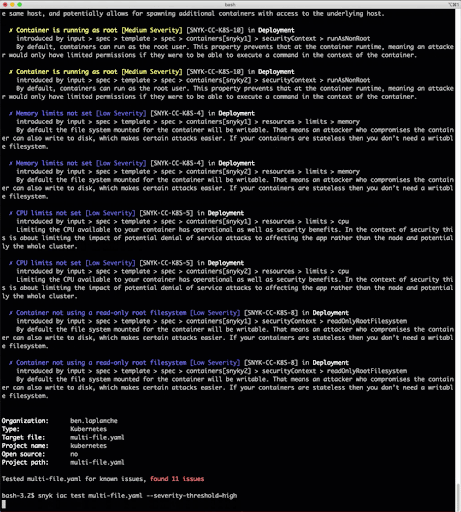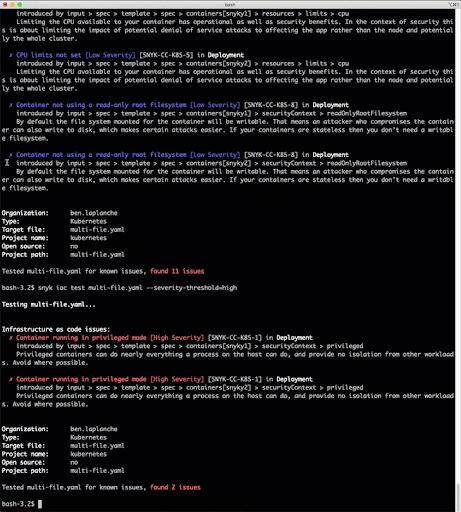
Snyk Infrastructure as Code já está disponível para todos os usuários, com suporte a Kubernetes, Helm Charts e recursos do Terraform para AWS.
Se você já tem uma conta Snyk, pode experimentar esse recurso grátis agora mesmo. Clique em importar no projeto existente para que seus arquivos de configuração do Kubernetes e do Terraform sejam identificados e analisados.
Proteja a infraestrutura desde a origem
A Snyk automatiza a segurança e a conformidade de IaC nos fluxos de trabalho e detecta recursos com configurações divergentes ou ausentes.


