O novo ponto de controle de segurança: como governar agentes de IA dentro do ciclo de execução

23 de junho de 2026
0 minutos de leituraÀ medida que as organizações adotam agentes de IA para desenvolver software, as equipes de segurança enfrentam um novo desafio: os riscos já não surgem apenas do código produzido. Eles surgem continuamente das ferramentas usadas pelos agentes, das ações que executam e do código que geram. Evo Agentic Development Security (ADS) foi criada para resolver esse problema.
ADS protege as três camadas do sistema de desenvolvimento agentivo: o que os agentes usam, o que fazem e o que geram. Este artigo se concentra na segunda camada: governar o comportamento dos agentes dentro do ciclo de execução, onde eles tomam decisões, invocam ferramentas, acessam sistemas e agem em nome dos usuários.
A governança do comportamento dos agentes já está disponível em Open Preview como parte de Evo Agentic Development Security (ADS). As organizações interessadas em avaliar esse recurso podem agendar uma demonstração com a equipe.
Por que agentes de IA precisam de um novo ponto de controle de segurança
Durante anos, a segurança de aplicações se concentrou nos resultados do desenvolvimento de software: o código escrito, as dependências adicionadas e a infraestrutura que, por fim, executa o software em produção.
Agentes de IA trazem um desafio diferente: eles não apenas geram artefatos, mas também tomam decisões. Sempre que um agente seleciona uma ferramenta, acessa um sistema, invoca uma API, executa um comando ou recupera dados, ele toma uma decisão em nome de um usuário. À medida que os agentes se tornam cada vez mais autônomos, o volume e a velocidade de suas decisões rapidamente superam as formas tradicionais de supervisão.
Isso muda a natureza do problema de segurança, já que os riscos não surgem mais apenas dos artefatos produzidos pelo software. Eles também surgem das ações dos agentes durante a criação do software. A pergunta deixa de ser apenas se o código resultante é seguro e passa a incluir se as decisões tomadas ao longo do processo foram adequadas, autorizadas e alinhadas às políticas da organização. Se as decisões de segurança mais importantes agora acontecem antes da execução de uma ação, a segurança precisa se aproximar do ponto em que essas decisões são tomadas.
Dentro do ciclo de execução dos agentes
Para entender como governar o comportamento dos agentes, primeiro é preciso saber como eles operam. Apesar da sofisticação dos agentes de IA modernos, a maioria segue um padrão semelhante. Eles recebem um objetivo, determinam como alcançá-lo, selecionam as ferramentas necessárias, executam ações, avaliam os resultados e repetem o processo até concluir a tarefa.
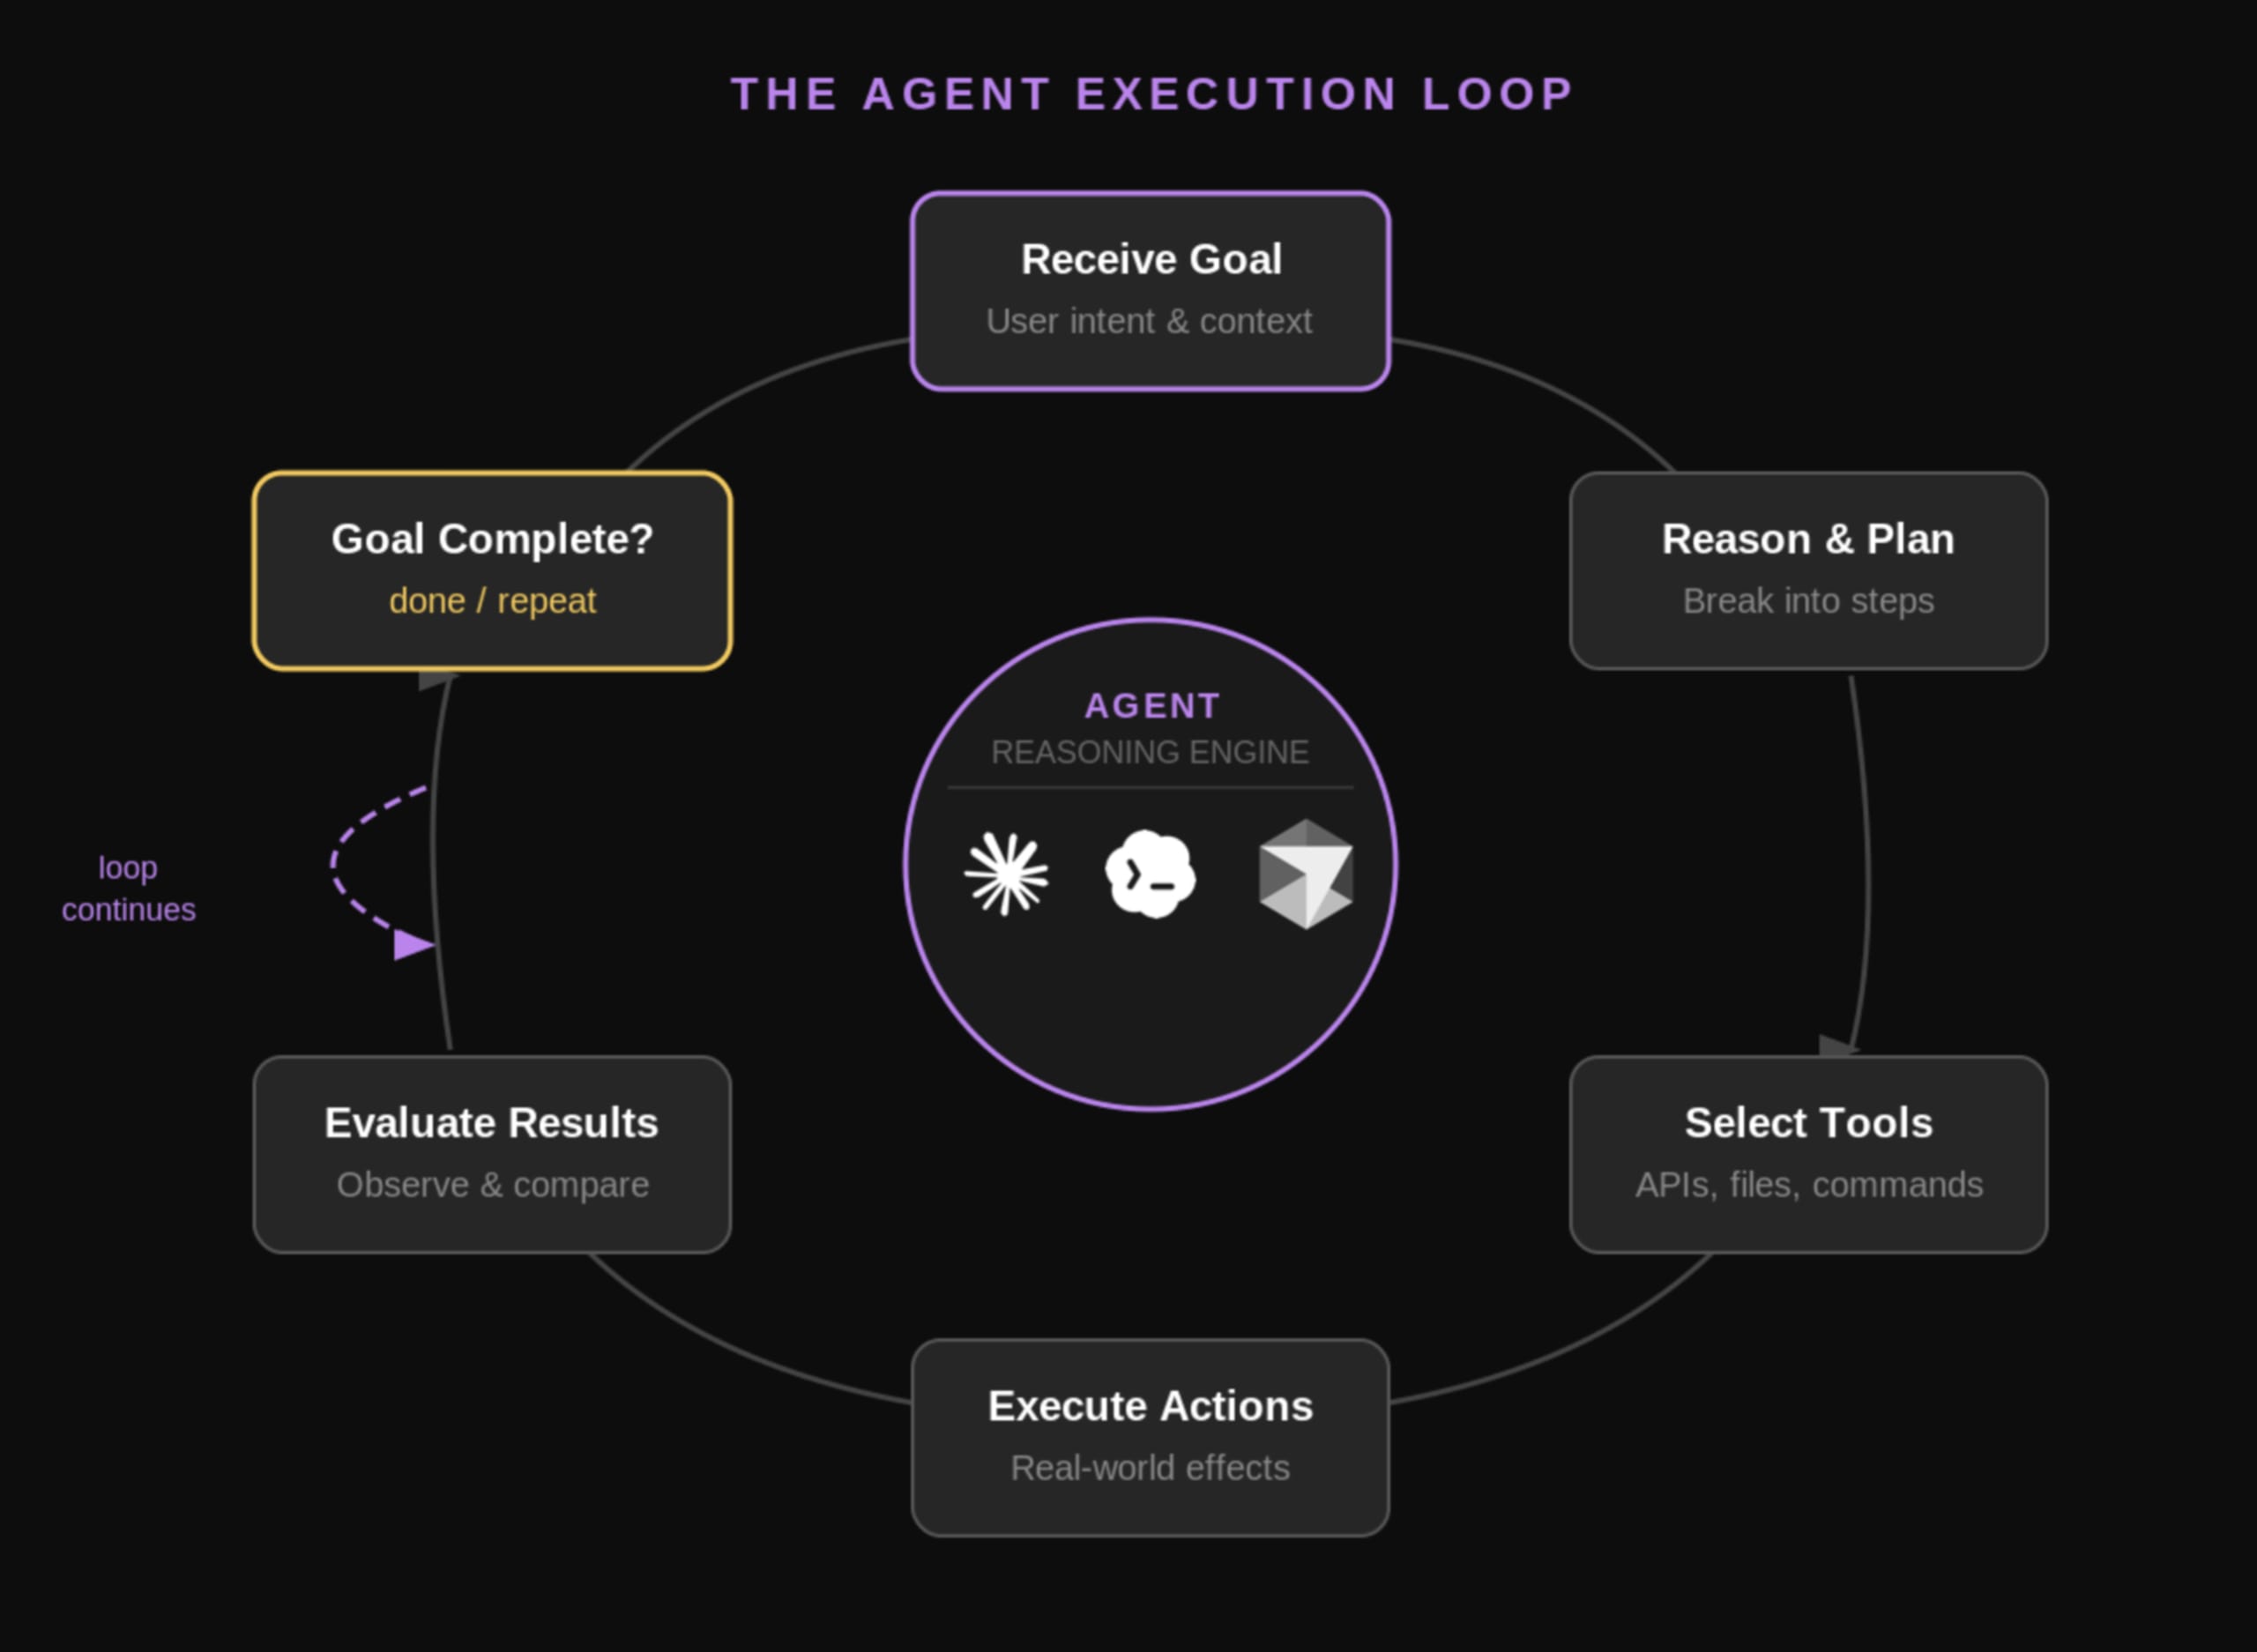
O que para o usuário parece uma única tarefa — "investigue este problema", "corrija esta vulnerabilidade" ou "implante esta aplicação" — costuma ser uma sequência de dezenas ou até centenas de decisões e ações individuais que acontecem nos bastidores.
Um agente pode decidir consultar um repositório, inspecionar um arquivo de configuração, invocar uma ferramenta externa, executar um comando, recuperar dados de uma API ou modificar um recurso. Cada ação gera novas informações que influenciam a próxima decisão do agente. Chamamos esse ciclo contínuo de raciocínio, seleção de ferramentas, execução de ações e feedback de ciclo de execução do agente.
É importante destacar que é aí que a autonomia realmente acontece.
É no ciclo de execução que os agentes transformam intenção em ação: eles decidem quais recursos acessar, em quais ferramentas confiar, quais comandos executar e quais informações compartilhar. Toda ação significativa de um agente passa por esse processo.
Isso torna o ciclo de execução fundamentalmente diferente dos pontos de controle de segurança tradicionais. Historicamente, a segurança se concentrou nas entradas que chegam a um sistema ou nos artefatos que saem dele. O ciclo de execução cria uma nova oportunidade: entender e avaliar o comportamento enquanto as decisões estão sendo tomadas. Em vez de perguntar "O que aconteceu?" depois que uma ação termina, as organizações podem começar a fazer outras perguntas:
O que o agente está tentando fazer?
Que ação ele está prestes a executar?
Quais sistemas, ferramentas ou dados estão envolvidos?
Isso está de acordo com as políticas da organização?
A ação deve ser permitida, modificada ou totalmente impedida?
Essas perguntas aproximam a segurança da própria tomada de decisão. É isso que torna o ciclo de execução um ponto de controle de segurança tão importante na era dos agentes de IA.
Como Evo ADS governa o comportamento dos agentes
Entender o desafio é apenas o primeiro passo. As organizações também precisam de uma maneira prática de observar, avaliar e governar o comportamento dos agentes à medida que ele acontece. Essa é a abordagem por trás do novo recurso de governança do comportamento dos agentes no Evo ADS, disponível hoje em Open Preview.
Observação do comportamento dos agentes
À primeira vista, governar o comportamento dos agentes parece simples: observar uma ação, compará-la com uma política e decidir se ela deve ser permitida. Na prática, é muito mais complexo, porque os agentes não operam por meio de ações isoladas; eles executam sequências de ações que se complementam. Para lidar com esse desafio, ADS opera diretamente dentro do ciclo de execução do agente.
Ao se integrar aos ambientes de execução dos agentes por meio das APIs PreToolUse e PostToolUse, ADS pode observar as ações antes e depois que acontecem, oferecendo visibilidade sobre as decisões tomadas pelos agentes durante a execução das tarefas. Essa visibilidade abrange uma ampla variedade de atividades, incluindo executar comandos de shell, ler e gravar arquivos, fazer solicitações de rede, invocar ferramentas MCP e interagir com APIs externas.
Mais importante ainda, ADS tem consciência da sessão. Assim, em vez de avaliar ações individuais isoladamente, ADS observa o comportamento ao longo de todo o fluxo de trabalho. A solução entende a solicitação original do usuário, o objetivo do agente, a sequência de ações executadas e o contexto de cada decisão.

Considere um agente investigando um problema em uma aplicação. Ele pode inspecionar o código-fonte, consultar recursos na nuvem, acessar arquivos de configuração e coletar dados operacionais antes de tomar uma ação corretiva. Analisadas em conjunto, essas ações revelam com muito mais clareza o que o agente está tentando fazer.
Essa distinção é fundamental porque muitos riscos não surgem de uma única ação, mas de um padrão de ações. Por exemplo, ler um arquivo confidencial ou fazer uma solicitação de rede pode ser legítimo. Porém, quando essas ações acontecem juntas no mesmo fluxo de trabalho, podem indicar uma tentativa de expor informações confidenciais.
Por isso, uma governança eficaz exige mais do que monitorar atividades. Ela exige contexto e uma compreensão mais completa da intenção do agente. Para saber se uma ação é adequada, as organizações precisam ter visibilidade sobre:
A solicitação original do usuário
O objetivo declarado pelo agente
As ações anteriores executadas durante a sessão
As ferramentas e os recursos acessados
Os endpoints acessados pelo agente
Os comandos executados pelo agente
Os dados recuperados ou transmitidos
A sequência de decisões que levou à ação atual
O objetivo não é simplesmente saber o que um agente está fazendo, mas entender por que está fazendo isso. Só com esse nível de conhecimento as organizações podem ir além do monitoramento e começar a governar o comportamento dos agentes de forma efetiva.
Detecção de comportamentos arriscados
Observar o comportamento dos agentes dentro do ciclo de execução cria a oportunidade de identificar riscos que muitas vezes passam despercebidos pelos controles de segurança tradicionais. Com o recurso de governança do comportamento dos agentes, as organizações podem monitorar continuamente as atividades dos agentes em busca de um conjunto crescente de riscos comportamentais que surgem durante a execução.
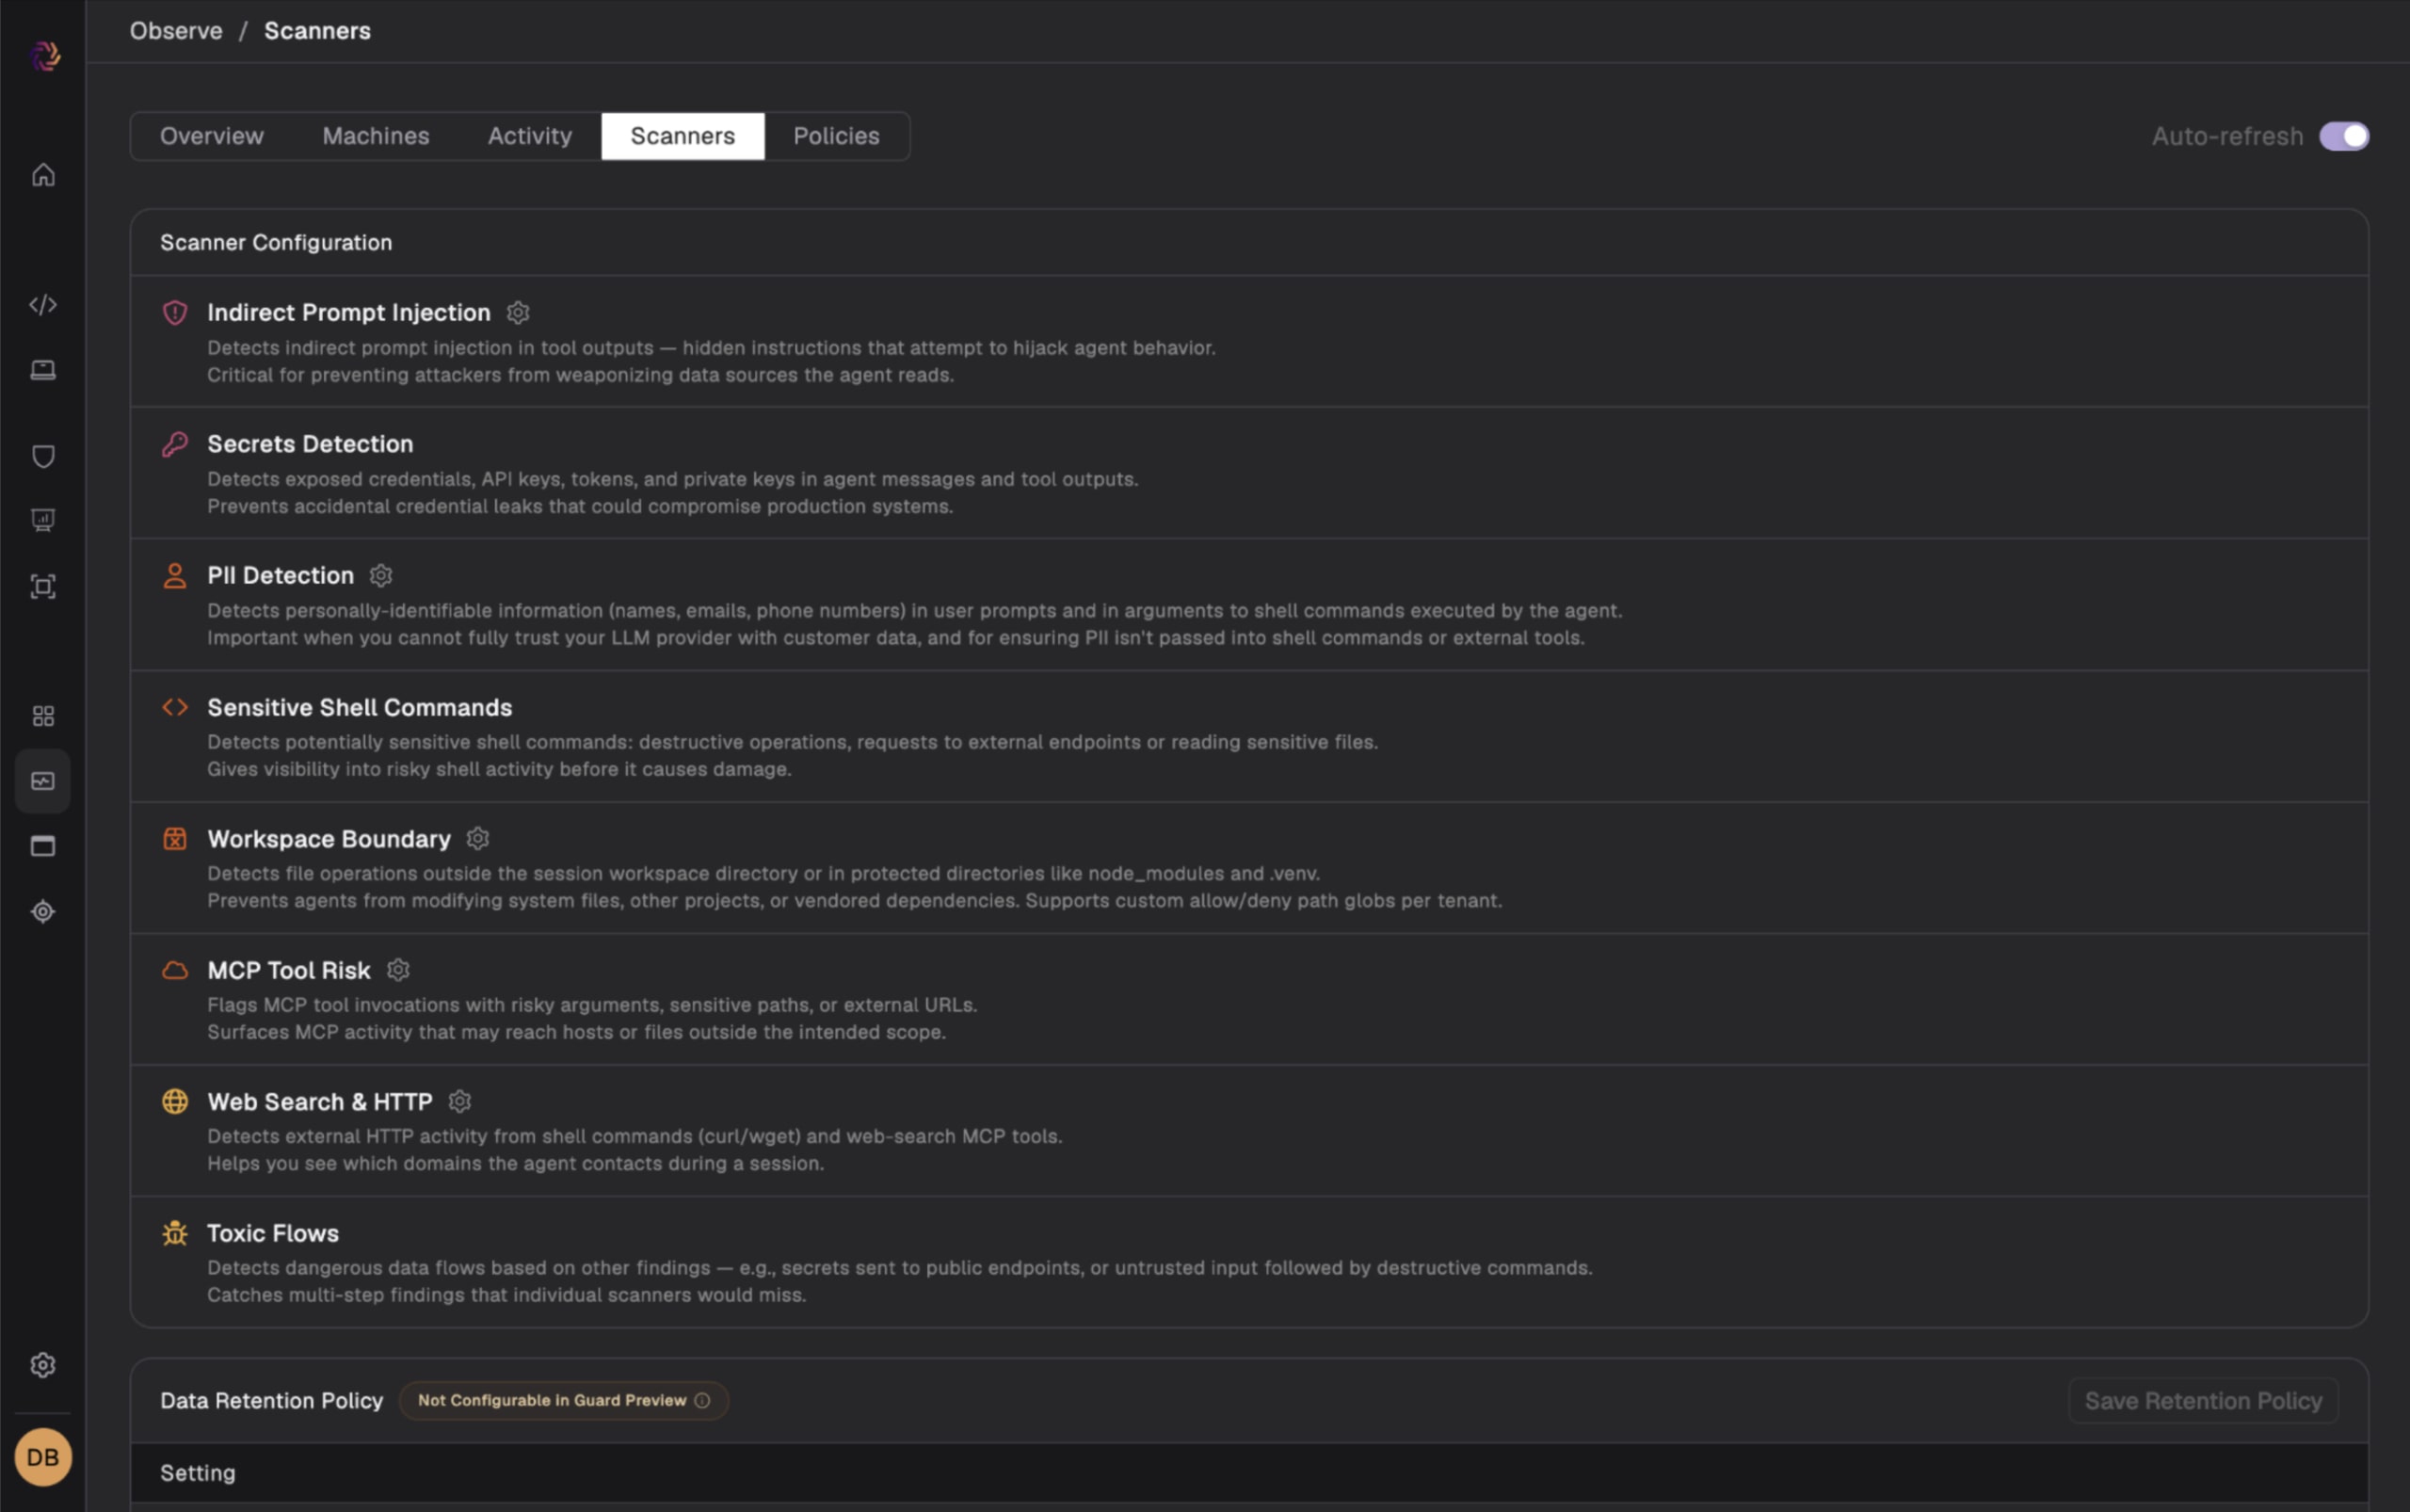
Ao contrário das descobertas tradicionais de segurança de aplicações, muitos desses riscos não estão relacionados a uma vulnerabilidade ou artefato de software específico. Eles surgem das interações entre agentes, ferramentas, sistemas e dados. Essas detecções funcionam continuamente dentro do ciclo de execução, permitindo que as organizações identifiquem riscos à medida que os fluxos de trabalho dos agentes acontecem, em vez de esperar até que os artefatos sejam criados.
Aplicação da governança em tempo real
Com o recurso de governança do comportamento dos agentes, as organizações podem aplicar diferentes ações de governança conforme o tipo de descoberta, o nível de risco e as políticas da organização.
Como Evo ADS opera diretamente dentro do ciclo de execução do agente, as decisões de governança podem ser aplicadas antes da execução das ações, e não depois. Em vez de depender de logs, alertas ou tráfego de rede para reconstruir o comportamento depois que ele acontece, ADS avalia as ações propostas no contexto do fluxo de trabalho mais amplo, permitindo que as organizações governem o comportamento dos agentes no momento da decisão.
Para conhecer melhor os scanners, as descobertas podem ser registradas, oferecendo visibilidade sobre o comportamento dos agentes sem interromper os fluxos de trabalho. Essa também é uma boa forma de acompanhar operações de baixo risco dos agentes. Quando um agente viola as políticas da organização ou representa um nível de risco inaceitável, sua ação pode ser bloqueada com segurança.
ADS está explorando ativamente mecanismos alternativos de governança para estabelecer limites para os agentes sem prejudicar a produtividade dos desenvolvedores. As organizações podem optar por orientar o comportamento, fornecendo instruções de segurança diretamente no próprio fluxo de trabalho. Em vez de interromper o agente, ele recebe uma instrução em forma de prompt na próxima vez que a governança do comportamento dos agentes se comunica com o harness, incentivando-o a tomar decisões mais seguras sem comprometer a produtividade.
Para ações que exigem supervisão adicional, os agentes podem ser instruídos a solicitar aprovação explícita do usuário antes de prosseguir. Isso cria um ponto de controle humano para operações que podem ser confidenciais, incomuns ou de alto impacto.
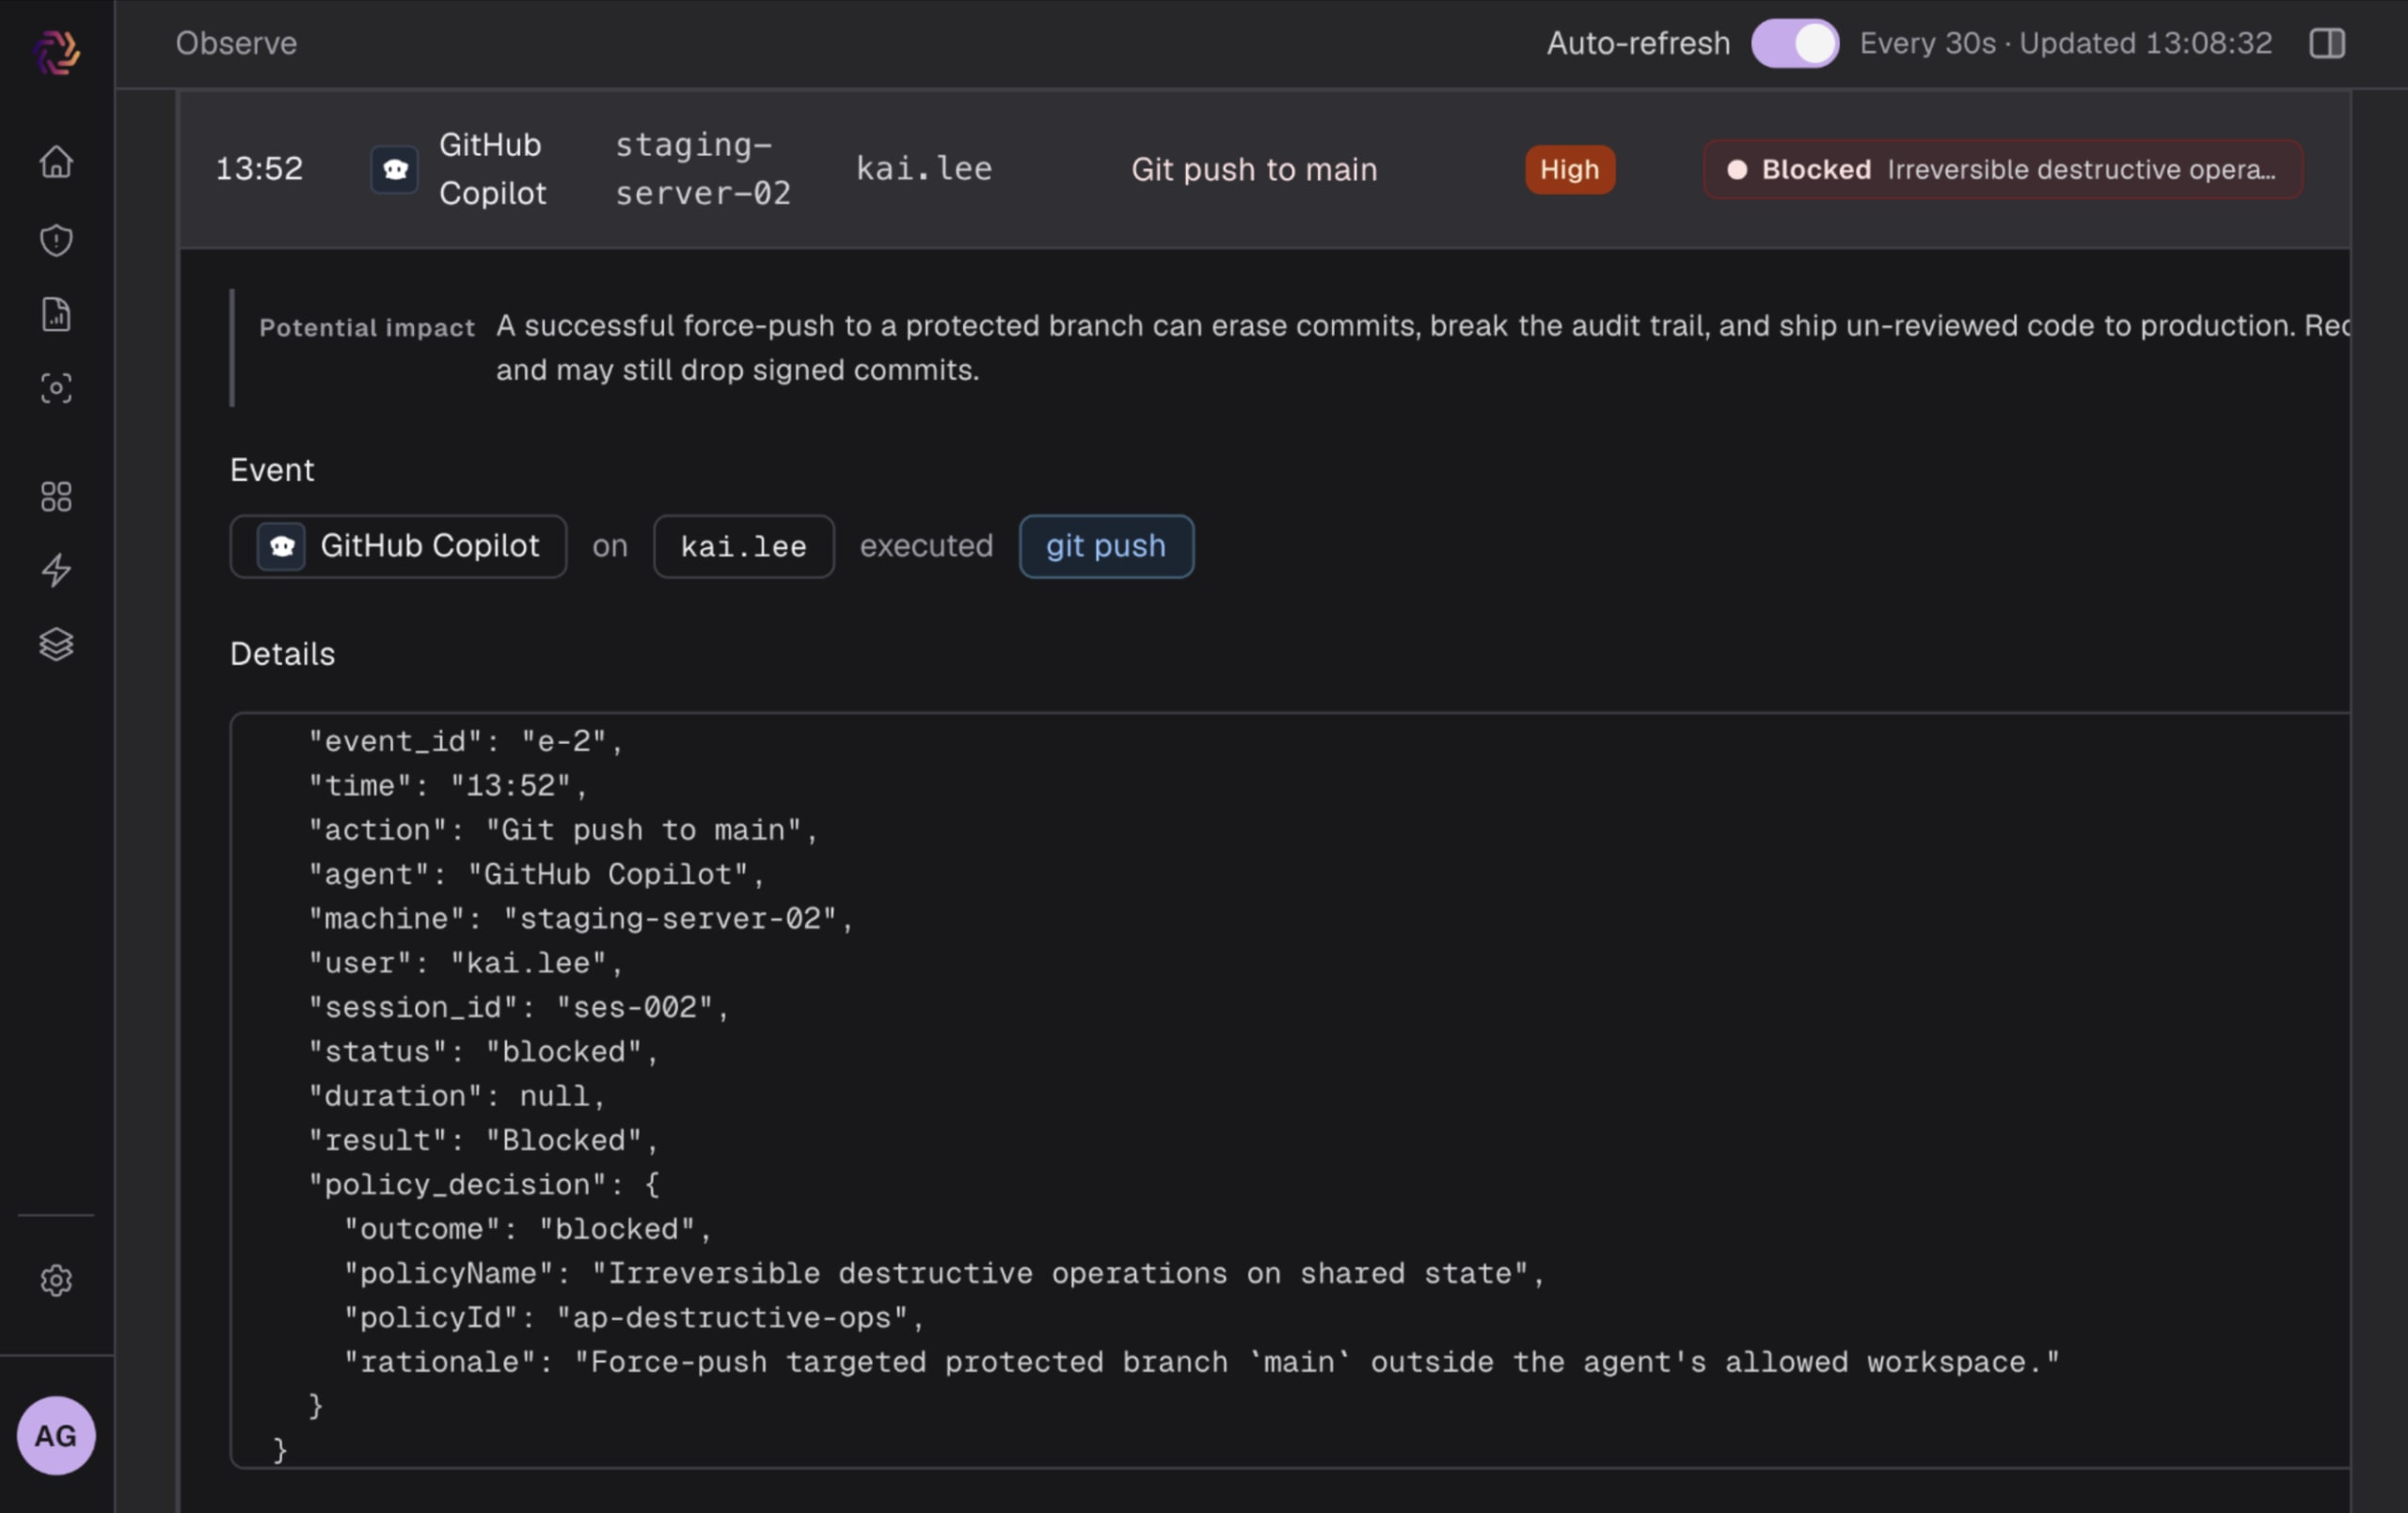
A resposta adequada varia conforme a tolerância a riscos da organização, os sistemas envolvidos e a natureza da tarefa. O importante é que as organizações não precisam mais escolher entre autonomia irrestrita e controles restritivos. Em vez disso, podem aplicar o nível adequado de governança a cada situação, permitindo que os agentes trabalhem com rapidez e garantindo que operem dentro de limites confiáveis. Isso cria um modelo mais prático para a adoção de IA, em que a segurança se adapta ao fluxo de trabalho, em vez de obrigá-lo a se adaptar à segurança.
Proteção de todo o sistema que cria software
À medida que as organizações ampliam a adoção de IA, uma realidade fica cada vez mais clara: a revisão humana não consegue acompanhar a atividade dos agentes. O desafio não é decidir se os agentes devem ser autônomos, mas como garantir que operem com segurança em escala.
A governança do comportamento dos agentes aborda uma parte essencial desse desafio ao levar a segurança diretamente para o ciclo de execução dos agentes, oferecendo visibilidade e controle no ponto em que as decisões são tomadas. Mas o comportamento dos agentes é apenas uma parte de um modelo de segurança mais amplo. As organizações também precisam entender as ferramentas usadas pelos agentes e garantir que o código gerado por eles seja confiável desde o início.
É por isso que Evo ADS protege os três pontos do desenvolvimento agentivo em que os riscos surgem: o que os agentes usam, o que fazem e o que geram. Em conjunto, esses recursos ajudam as organizações a adotar o desenvolvimento com IA com a visibilidade, a governança e a confiança necessárias para avançar com rapidez sem perder o controle.
A governança do comportamento dos agentes já está disponível em Open Preview como parte de Evo Agentic Development Security (ADS). Para saber mais, inscreva-se no nosso próximo webinar sobre Agentic Development Security ou agende uma demonstração com a equipe da Snyk.
AGENDE UMA DEMONSTRAÇÃO AO VIVO
Adote IA com segurança em larga escala
A Evo ajuda as organizações a adotar e expandir o uso da IA com segurança, oferecendo visibilidade, governança e proteção para o desenvolvimento impulsionado por IA e as aplicações de IA.


