Corrija configurações inseguras do Kubernetes na origem
8 de abril de 2020
0 minutos de leituraÉ com satisfação que anunciamos hoje a disponibilidade pública de um novo recurso da Snyk para ajudar você a encontrar e corrigir problemas de segurança nos arquivos de configuração do Kubernetes.
Gestão de configurações mais próxima do desenvolvimento
Tradicionalmente, os desenvolvedores eram responsáveis apenas por escrever o código — outra pessoa cuidava da qualidade. Uma terceira era responsável pela implantação. E outra equipe cuidava da operação em produção. Mas, cada vez mais, vemos as equipes de desenvolvimento assumirem mais responsabilidades, com especialistas oferecendo suporte técnico e consultoria. Vimos o empacotamento de software deixar de ser uma especialidade de TI e passar a incluir desenvolvedores escrevendo Dockerfiles. Vimos o surgimento de DevOps, da filosofia “você constrói, você opera” e das equipes de desenvolvimento que assumem a responsabilidade pelos serviços em produção. Agora, com o avanço da infraestrutura como código e de ferramentas como Terraform, Kubernetes e AWS CloudFormation, também vemos a configuração se tornar cada vez mais uma responsabilidade dos desenvolvedores.
Guy Podjarny, um dos fundadores da Snyk, escreveu recentemente sobre o escopo crescente das aplicações. Na Snyk, há muito tempo pensamos no que essas mudanças significam para a segurança e em como ajudar desenvolvedores a lidar com essas novas responsabilidades.
Gerencie as vulnerabilidades de todas as suas aplicações em um só lugar
Com o escopo crescente das aplicações, cada vez mais tipos de problemas de segurança passam a fazer parte das responsabilidades dos desenvolvedores. A Snyk já ajuda a encontrar dependências vulneráveis em aplicações Java, Python, Go (e outras), além de imagens de contêiner Docker. Agora, queremos ajudar você a encontrar e corrigir problemas de segurança nos arquivos de configuração do Kubernetes. Isso já é poderoso por si só, mas fica ainda mais interessante quando combinado com nossas outras ferramentas. Com a Snyk, você pode ver as vulnerabilidades nas bibliotecas das quais depende e também descobrir se a configuração que executa sua aplicação em produção as deixa expostas a ataques.
Corrija o problema na origem
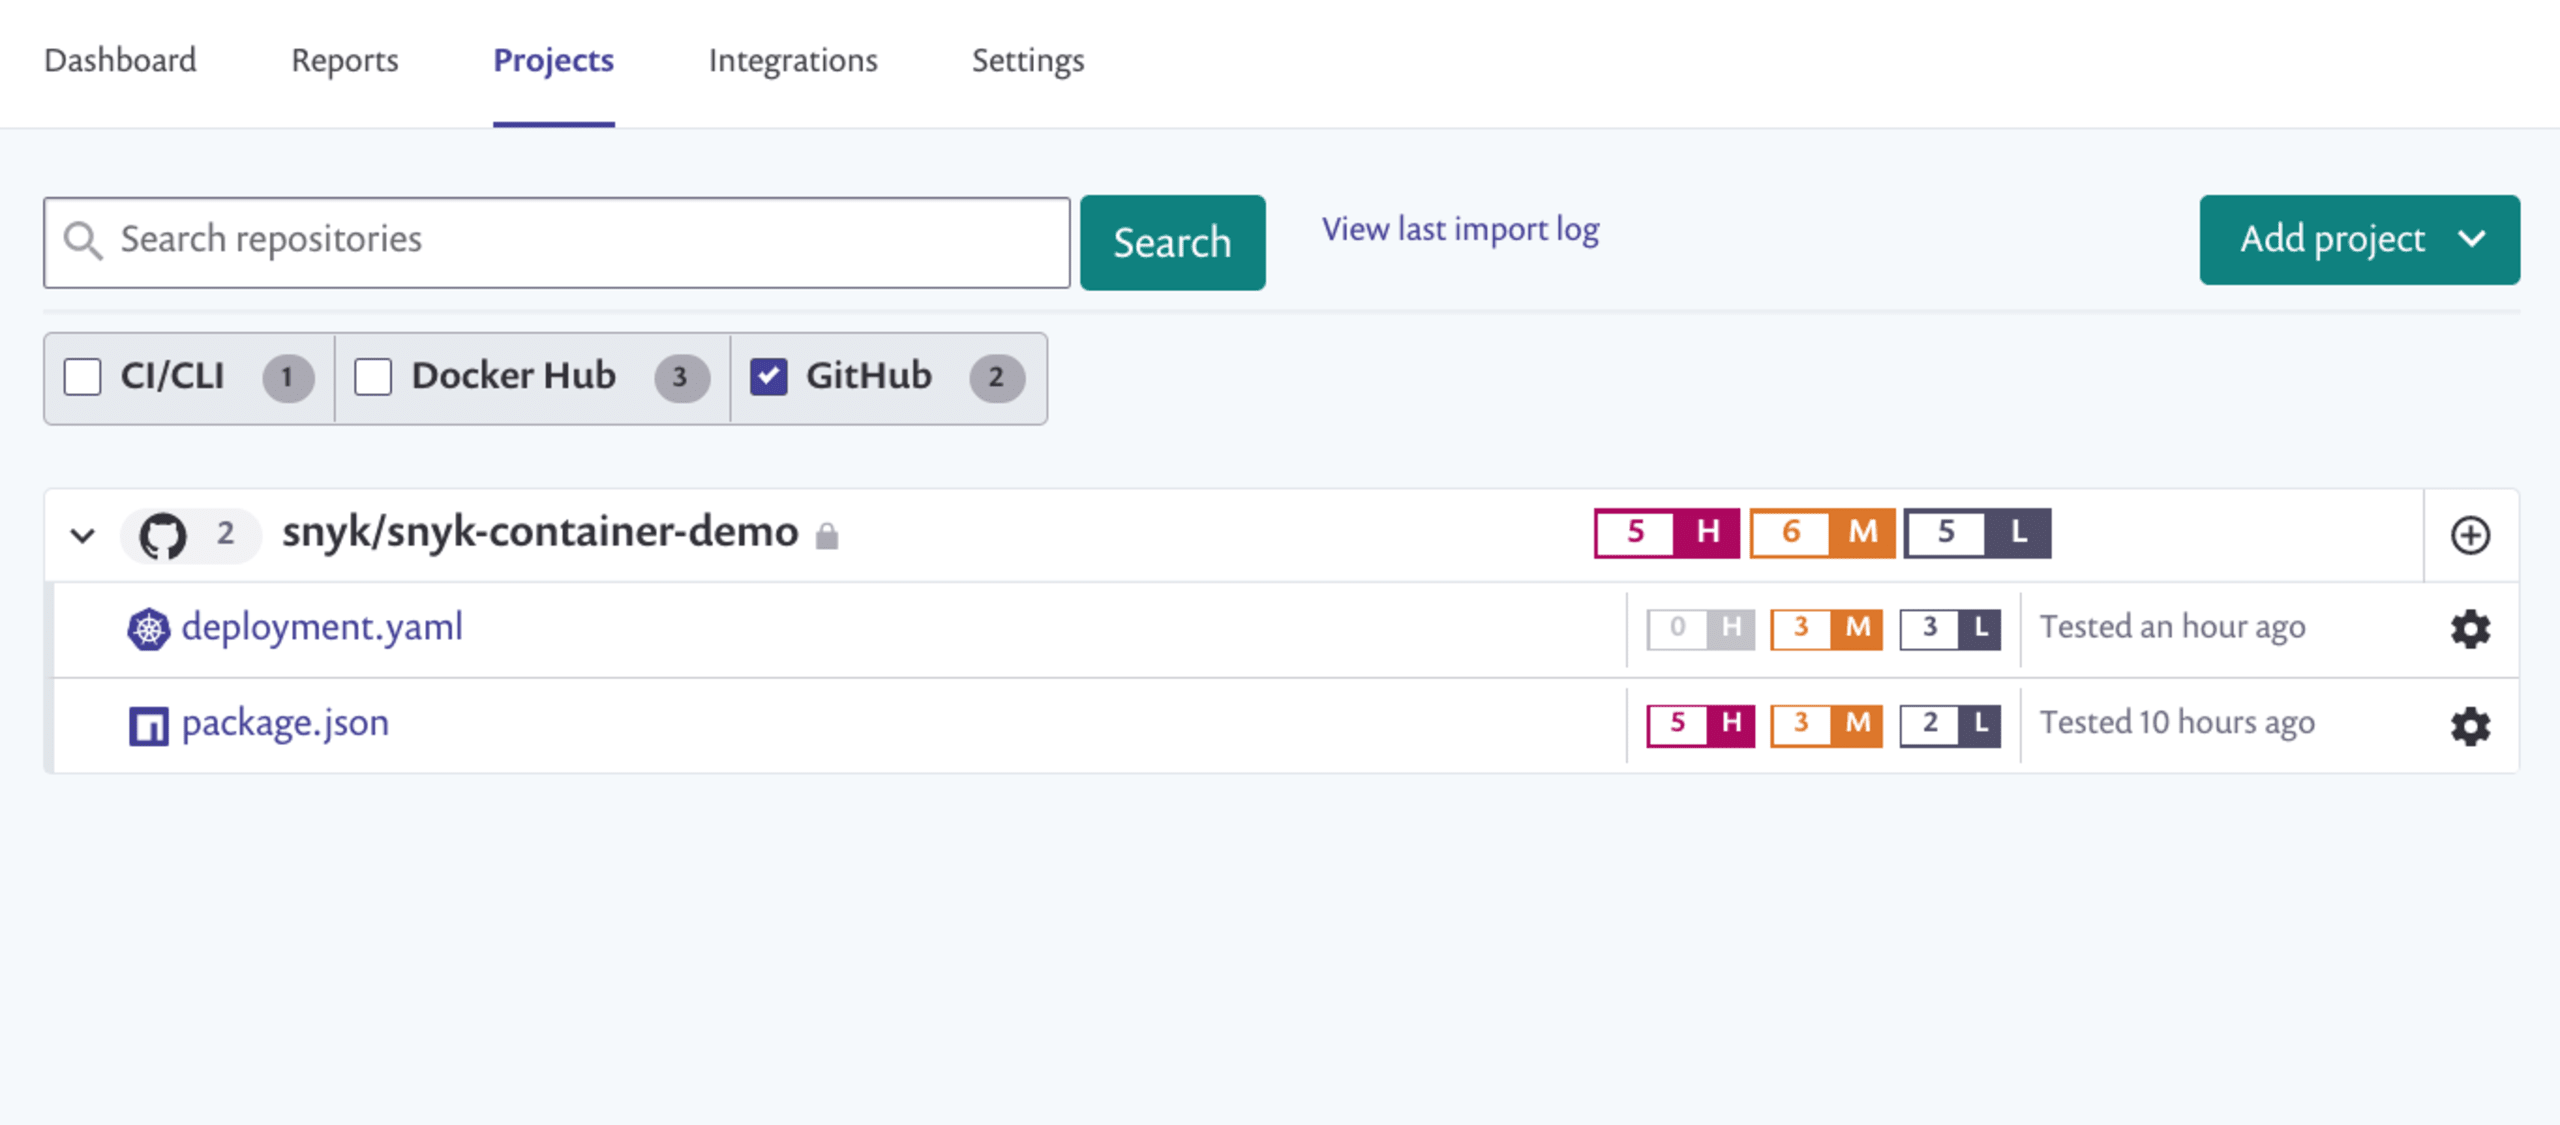
Na primeira versão dos nossos novos recursos de segurança para configurações do Kubernetes, estamos priorizando a integração direta com o sistema de controle de versão de sua preferência. O lançamento inicial oferece suporte a GitHub, GitLab, BitBucket Cloud e Azure Repos. Para começar, basta importar seus repositórios para a Snyk. Você verá um novo tipo de projeto para os arquivos de configuração do Kubernetes:
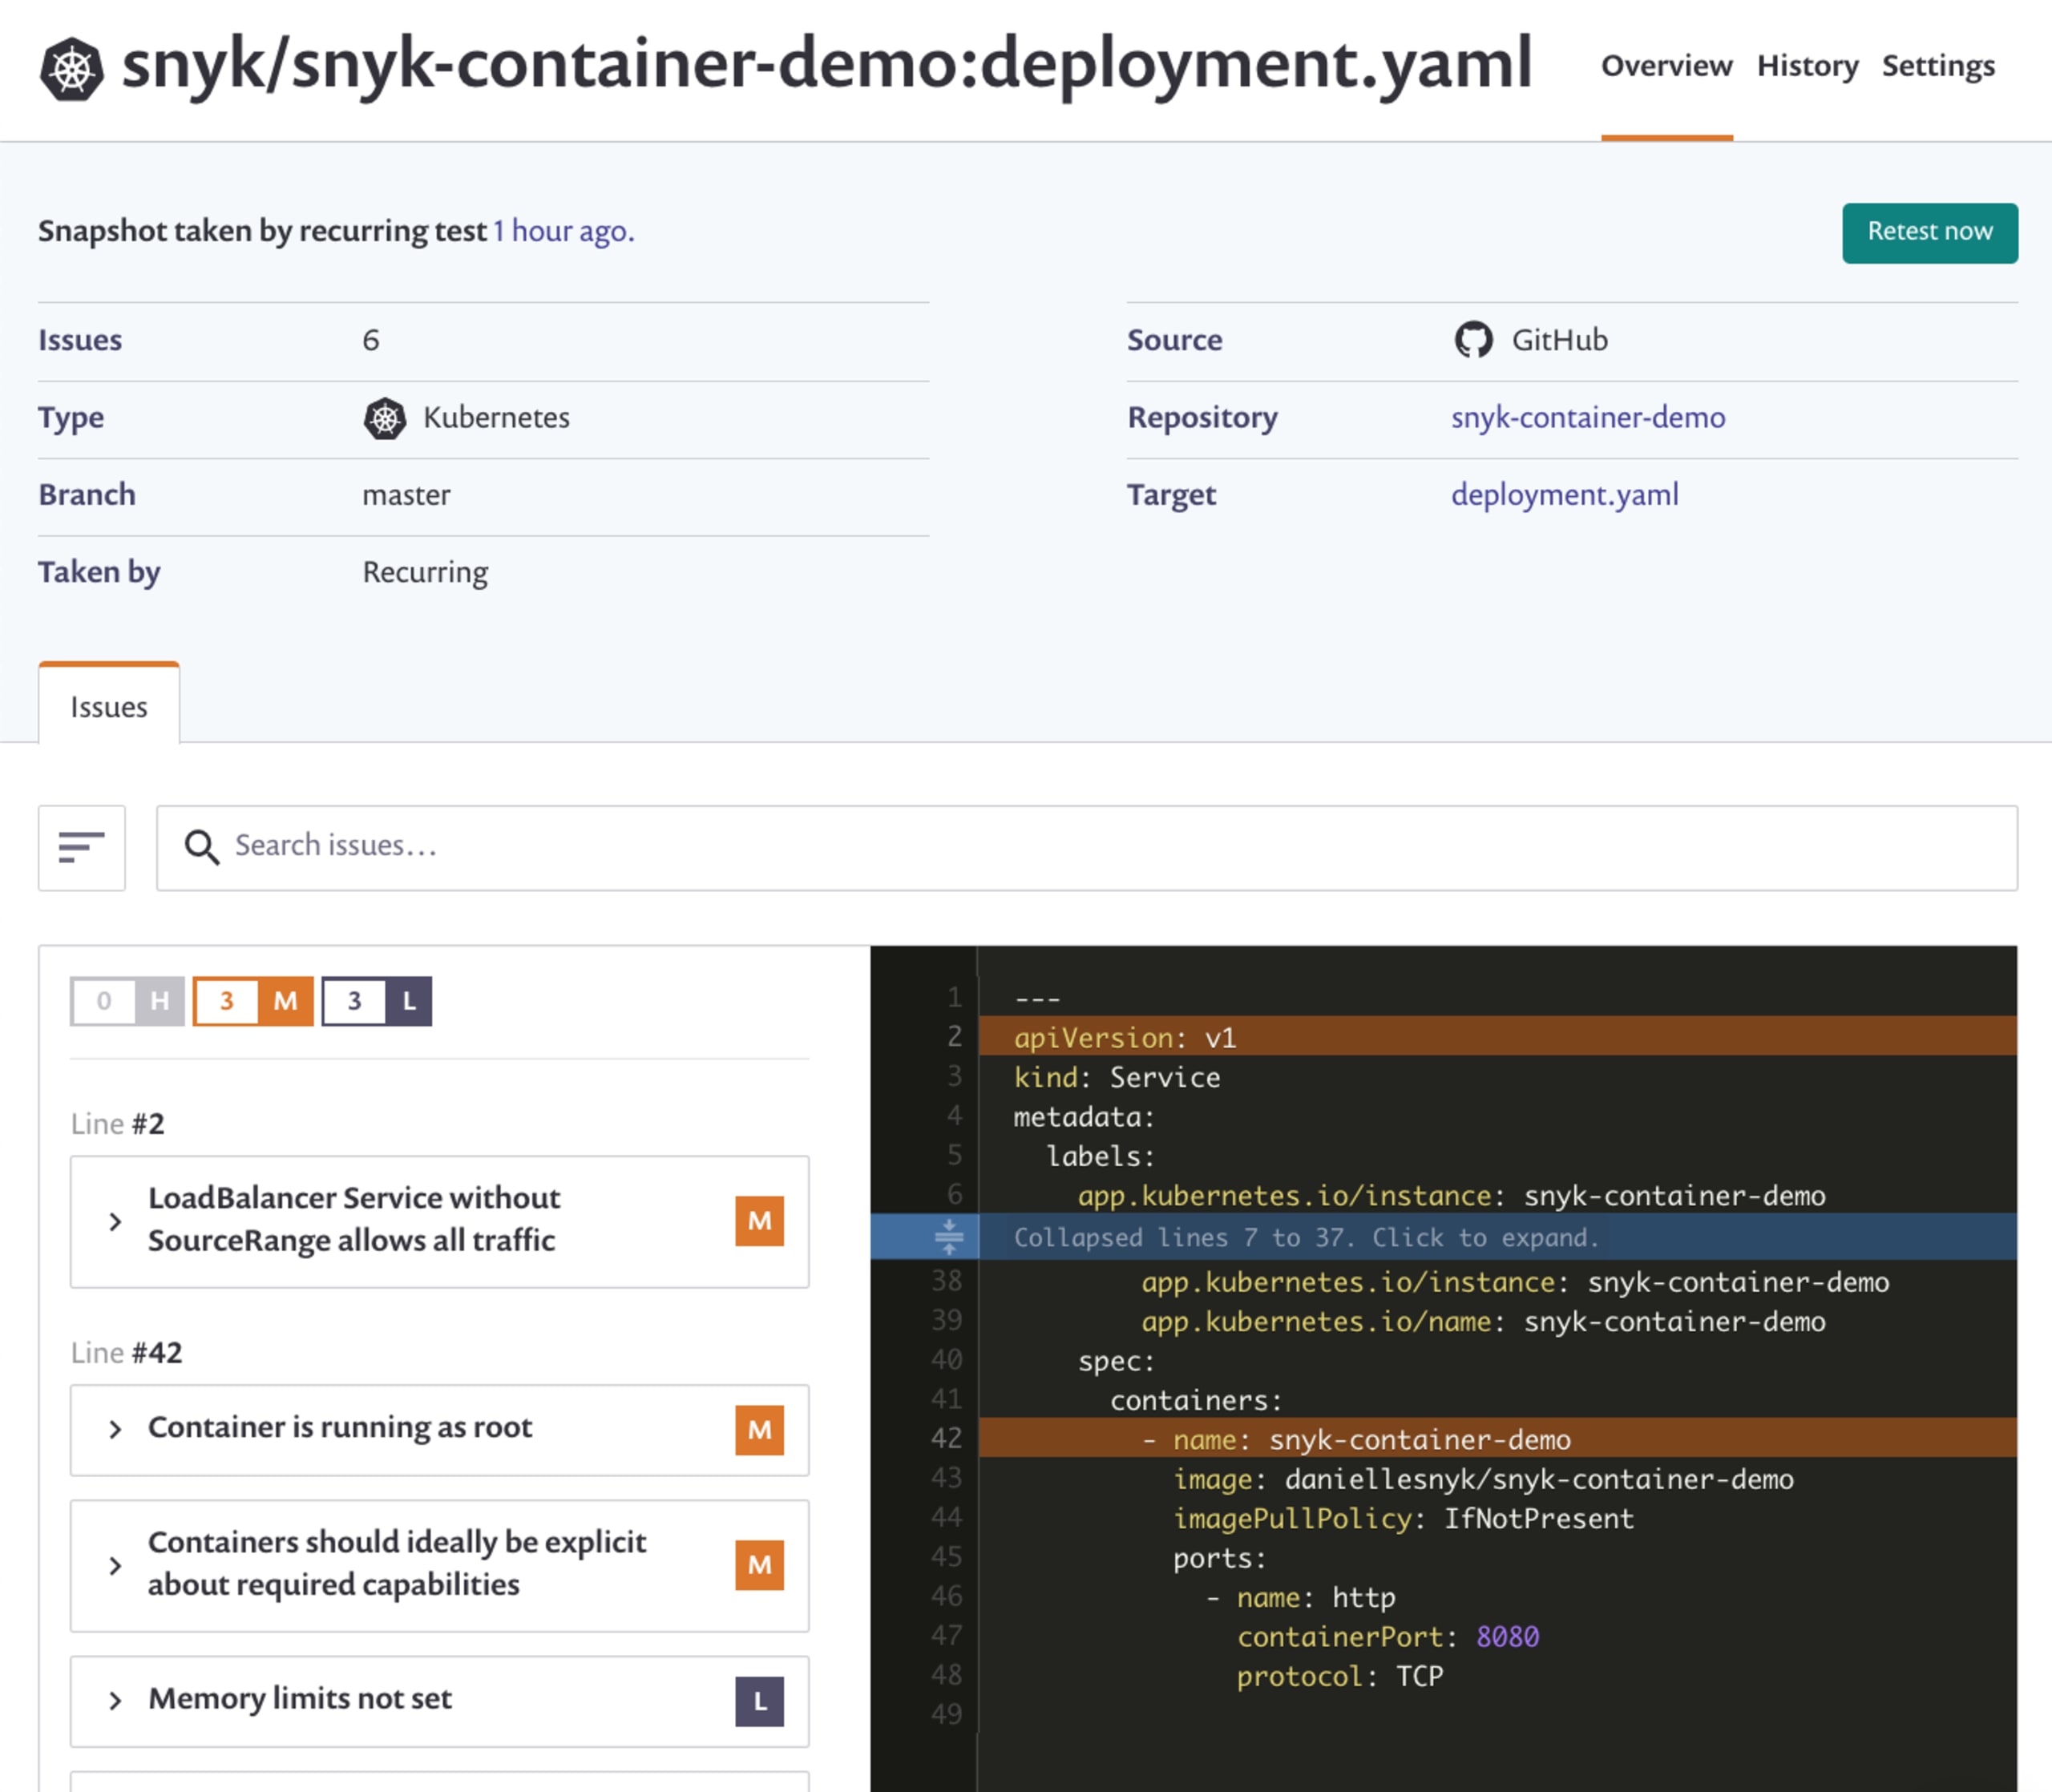
Ao clicar nesses projetos, você acessa uma nova página com todos os problemas que detectamos. Seus pods estão sendo executados como root? Sem sistemas de arquivos somente leitura? Ou com todos os recursos do host Linux? A Snyk detecta esses problemas e apresenta o contexto para você.
Não é preciso ser especialista em Kubernetes
À medida que um projeto como o Kubernetes se populariza, mais usuários querem adotá-lo sem necessariamente se tornar especialistas em todos os detalhes. Muitos dos pontos que destacamos neste novo recurso são bem conhecidos pela comunidade que contribui com o Kubernetes, mas ainda é muito fácil cometer erros. Muitos novos usuários nem sabem que existem várias opções de configuração capazes de tornar suas aplicações Kubernetes mais seguras. Com esse recurso, queremos ajudar mais desenvolvedores a adotar o Kubernetes com segurança.
Experimente o novo recurso hoje mesmo
Esse recurso está disponível para todos os usuários da Snyk, nos planos gratuito e pagos. Estamos liberando o recurso gradualmente e pretendemos ativá-lo em todas as contas dentro de uma semana, aproximadamente. Se você é cliente da Snyk on-premises, entre em contato com sua equipe de contas para conversar sobre as opções de suporte on-premises.
Agradecemos a todos os usuários da versão beta que já compartilharam comentários valiosos sobre os recursos. Fique de olho: muitas melhorias estão a caminho. Consulte a documentação com as instruções de configuração para começar e conte para nós o que achou.
Comece a jogar Capture the Flag
Aprenda a resolver desafios de Capture the Flag assistindo à gravação sob demanda do nosso workshop virtual introdutório.


