Angular vs. React: duelo de segurança de 2019

30 de outubro de 2019
0 minutos de leituraBem-vindo ao relatório State of JavaScript Frameworks Security 2019 da Snyk.
Vamos começar explorando as diferentes vulnerabilidades de segurança encontradas nos projetos principais de Angular e React. Em seguida, analisamos a gravidade de cada vulnerabilidade e as diferenças entre elas. Por fim, para os dois projetos, avaliamos o intervalo entre a divulgação de uma vulnerabilidade e sua correção, além do tempo até a publicação de uma atualização (tempo para corrigir e tempo para lançar uma versão) em cada caso.
Projeto principal do Angular: visão geral das vulnerabilidades de segurança
Ao analisar os projetos principais do Angular, investigamos especificamente as vulnerabilidades de segurança do ramo v1.x, também conhecido como AngularJS. O AngularJS é a versão desatualizada do Angular mais usada e teve suporte e manutenção oficiais até 30 de junho de 2021 — AngularJS 1.7 LTS.
Criamos um gráfico com o número mensal de downloads dos pacotes npm angular e @angular/core, que representam, respectivamente, o Angular v1.x e o Angular v2.0 e versões posteriores. De acordo com os dados analisados, o Angular v1.x ainda tem uma participação considerável no mercado do Angular, representando 28% dos downloads de todas as versões. Embora o Angular tenha lançado muitas versões principais desde a 1.x, os usuários continuam baixando essa versão antiga milhões de vezes por mês.
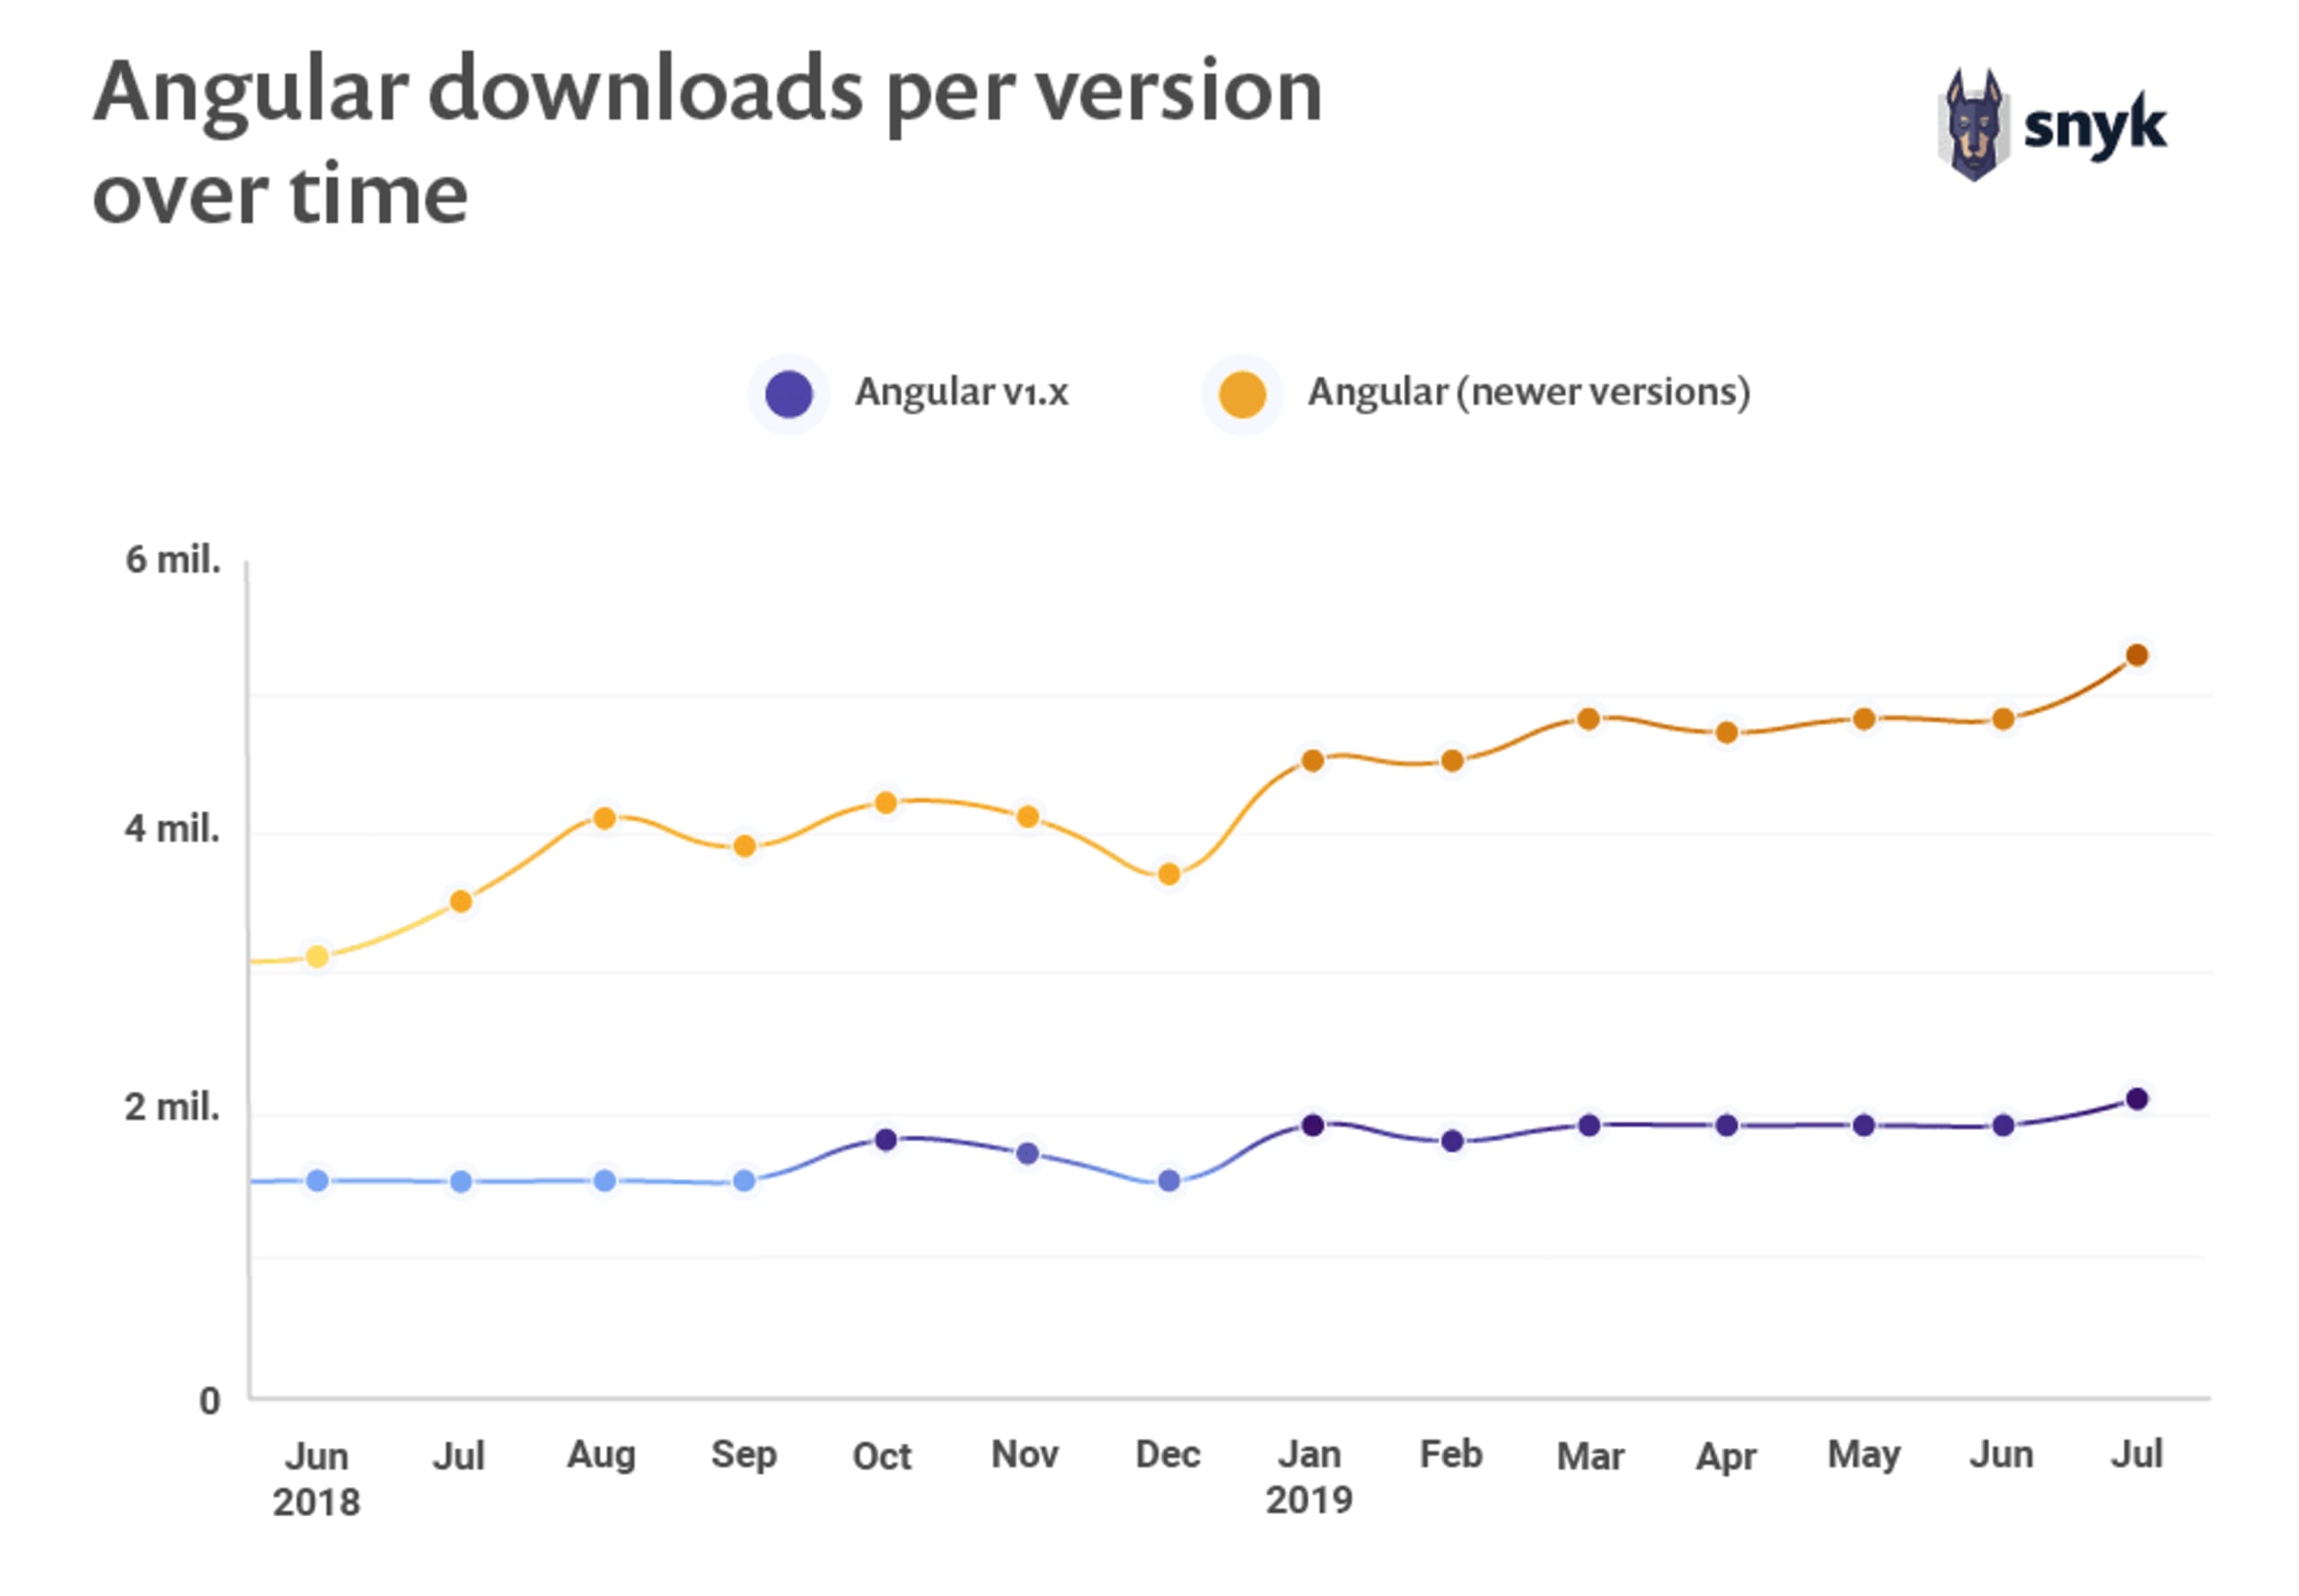
O gráfico acima mostra como as versões Angular 1.x são populares em comparação com as outras opções do Angular: as versões 2.0 e posteriores do Angular estão representadas em conjunto pela linha amarela. Como podemos ver, o Angular v1.x sozinho representa cerca de um terço (28%, para ser exato) de todos os downloads de Angular, entre versões novas e antigas.
Podemos supor que o uso contínuo das versões Angular 1.x se deve a aplicações legadas que ainda recebem manutenção em empresas de médio e grande porte. Para essas organizações, mudar de tecnologia e migrar pode custar muito caro, mas as aplicações ainda precisam passar por manutenção e ser atualizadas regularmente.
Essa suposição reforça ainda mais a necessidade fundamental de monitorar vulnerabilidades de segurança em componentes de código aberto, como o framework Angular, inclusive nas versões antigas. Assim, é possível corrigir rapidamente as vulnerabilidades identificadas em aplicações em produção e evitar que se agravem e comprometam a postura de segurança da empresa ao longo do tempo.
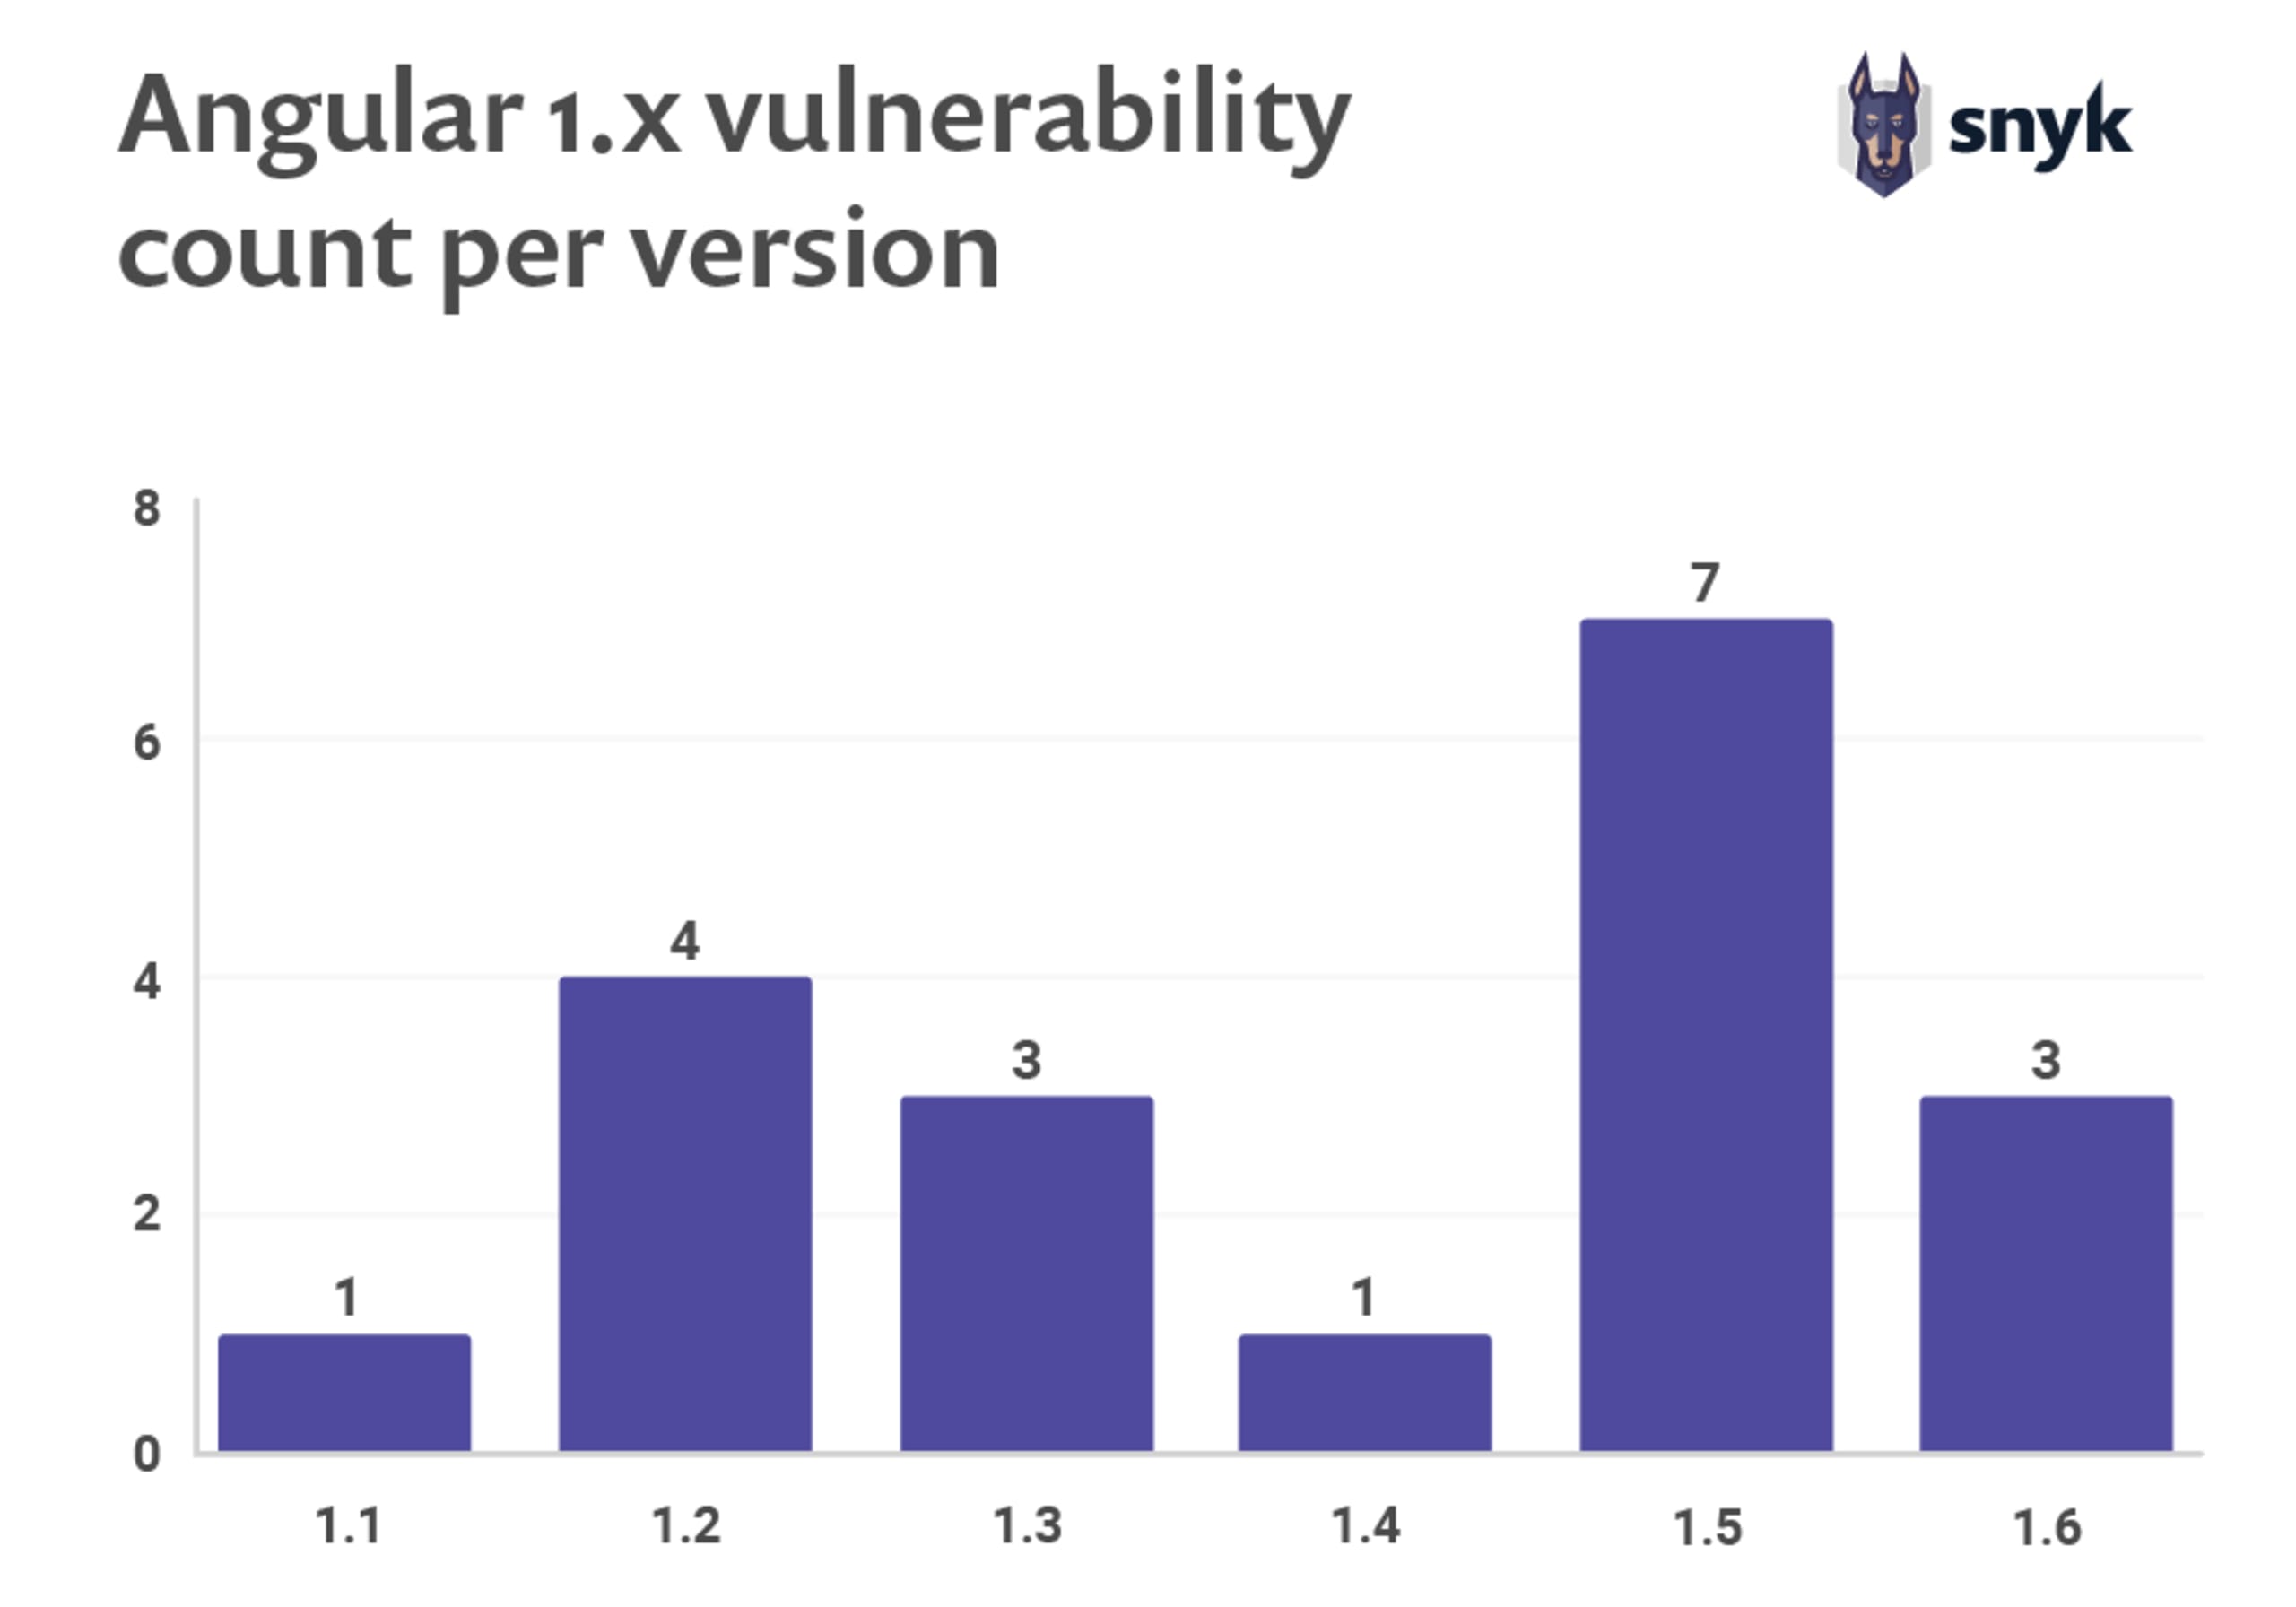
Considerando esses problemas, encontramos ao todo 19 vulnerabilidades em seis ramos de lançamento diferentes do Angular v1.x, distribuídas entre versões secundárias conforme o gráfico abaixo.
Angular e React: bons bancos de dados de vulnerabilidades são essenciais para identificar problemas de segurança
Embora a Snyk tenha monitorado vinte e três vulnerabilidades de segurança do Angular v1.x, nenhuma delas tem uma referência CVE, pois não foi divulgada por nenhum dos programas CVE oficialmente reconhecidos. Isso não significa necessariamente uma falha do Angular: é uma prática comum, já que o CVE foi criado pensando em fornecedores comerciais, e registrar uma vulnerabilidade exige bastante tempo e experiência — algo que nem sempre funciona bem no universo do código aberto.
Sem um CVE, as vulnerabilidades só podem ser monitoradas por analistas especializados que acompanham as atividades de código aberto com métodos personalizados; poucas soluções oferecem essa possibilidade.
Ferramentas como npm audit monitoram algumas vulnerabilidades, mas também deixam passar muitas das que não têm CVE. Por exemplo, o npm audit, incluído por padrão no cliente npm, infelizmente não detecta nenhuma das vinte e três vulnerabilidades do Angular v1.x nem as vulnerabilidades do React. Por isso, confiar no npm audit pode dar aos desenvolvedores uma falsa sensação de segurança.
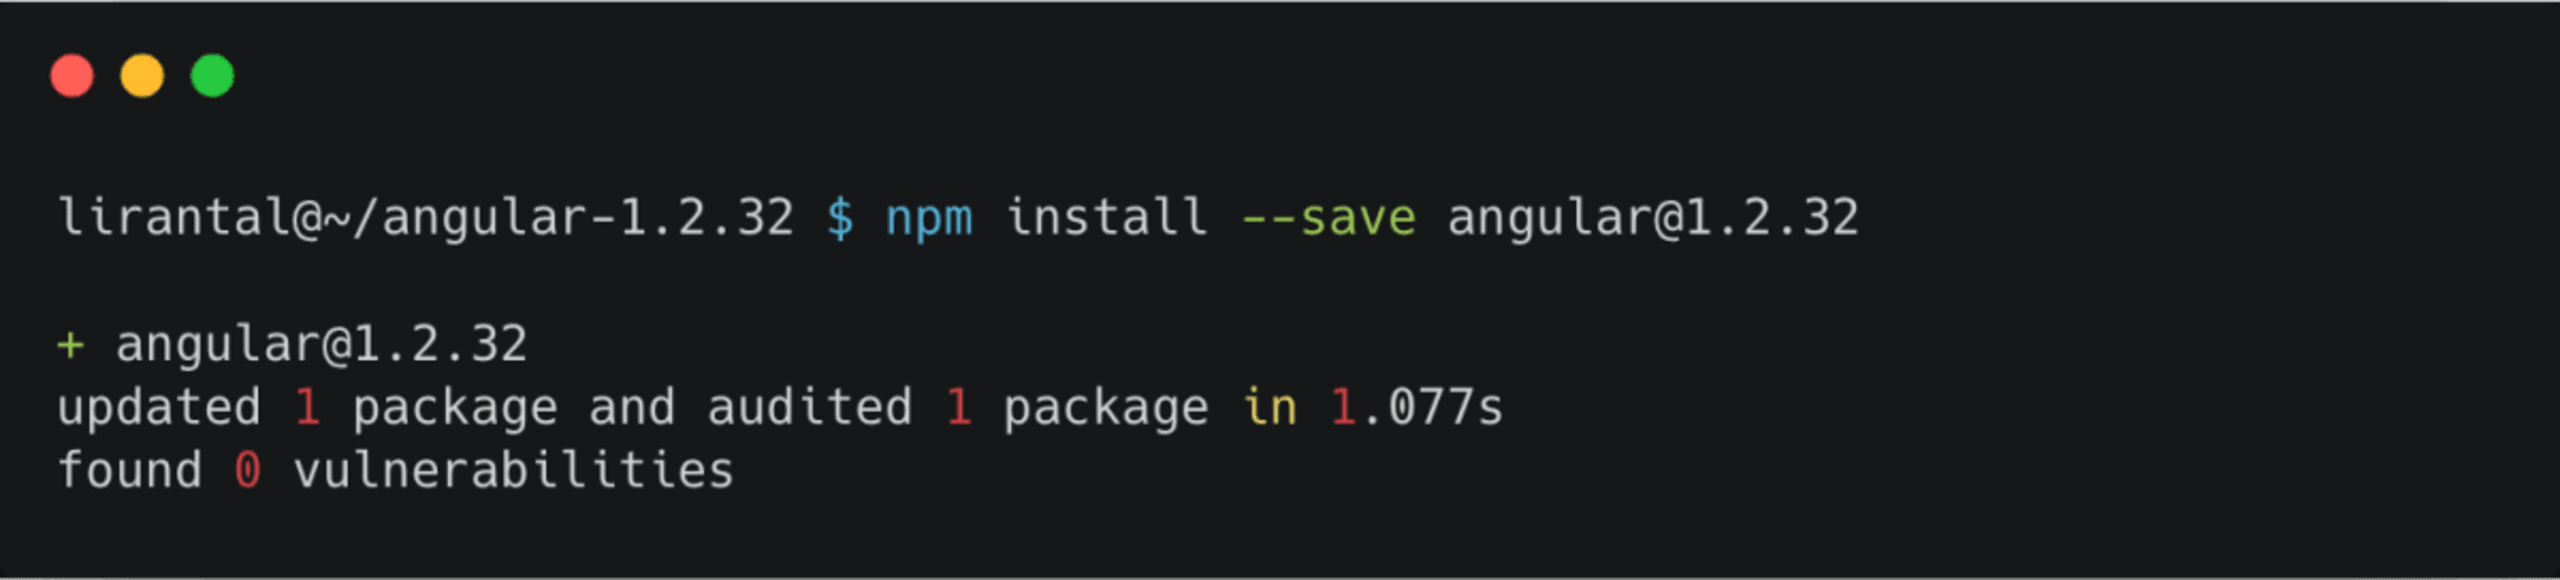
Em contrapartida, o banco de dados de vulnerabilidades da Snyk para Angular 1.x, por exemplo, informa onze relatórios de segurança e onze vulnerabilidades de segurança para o Angular v1.2.32:
Versão | Publicado em | Licença | Vulnerabilidades diretas |
|
| MIT | 3 moderadas |
|
|
| |
|
|
| |
|
| 3 críticas |
Vamos analisar os resultados da verificação da Snyk para um projeto Angular:
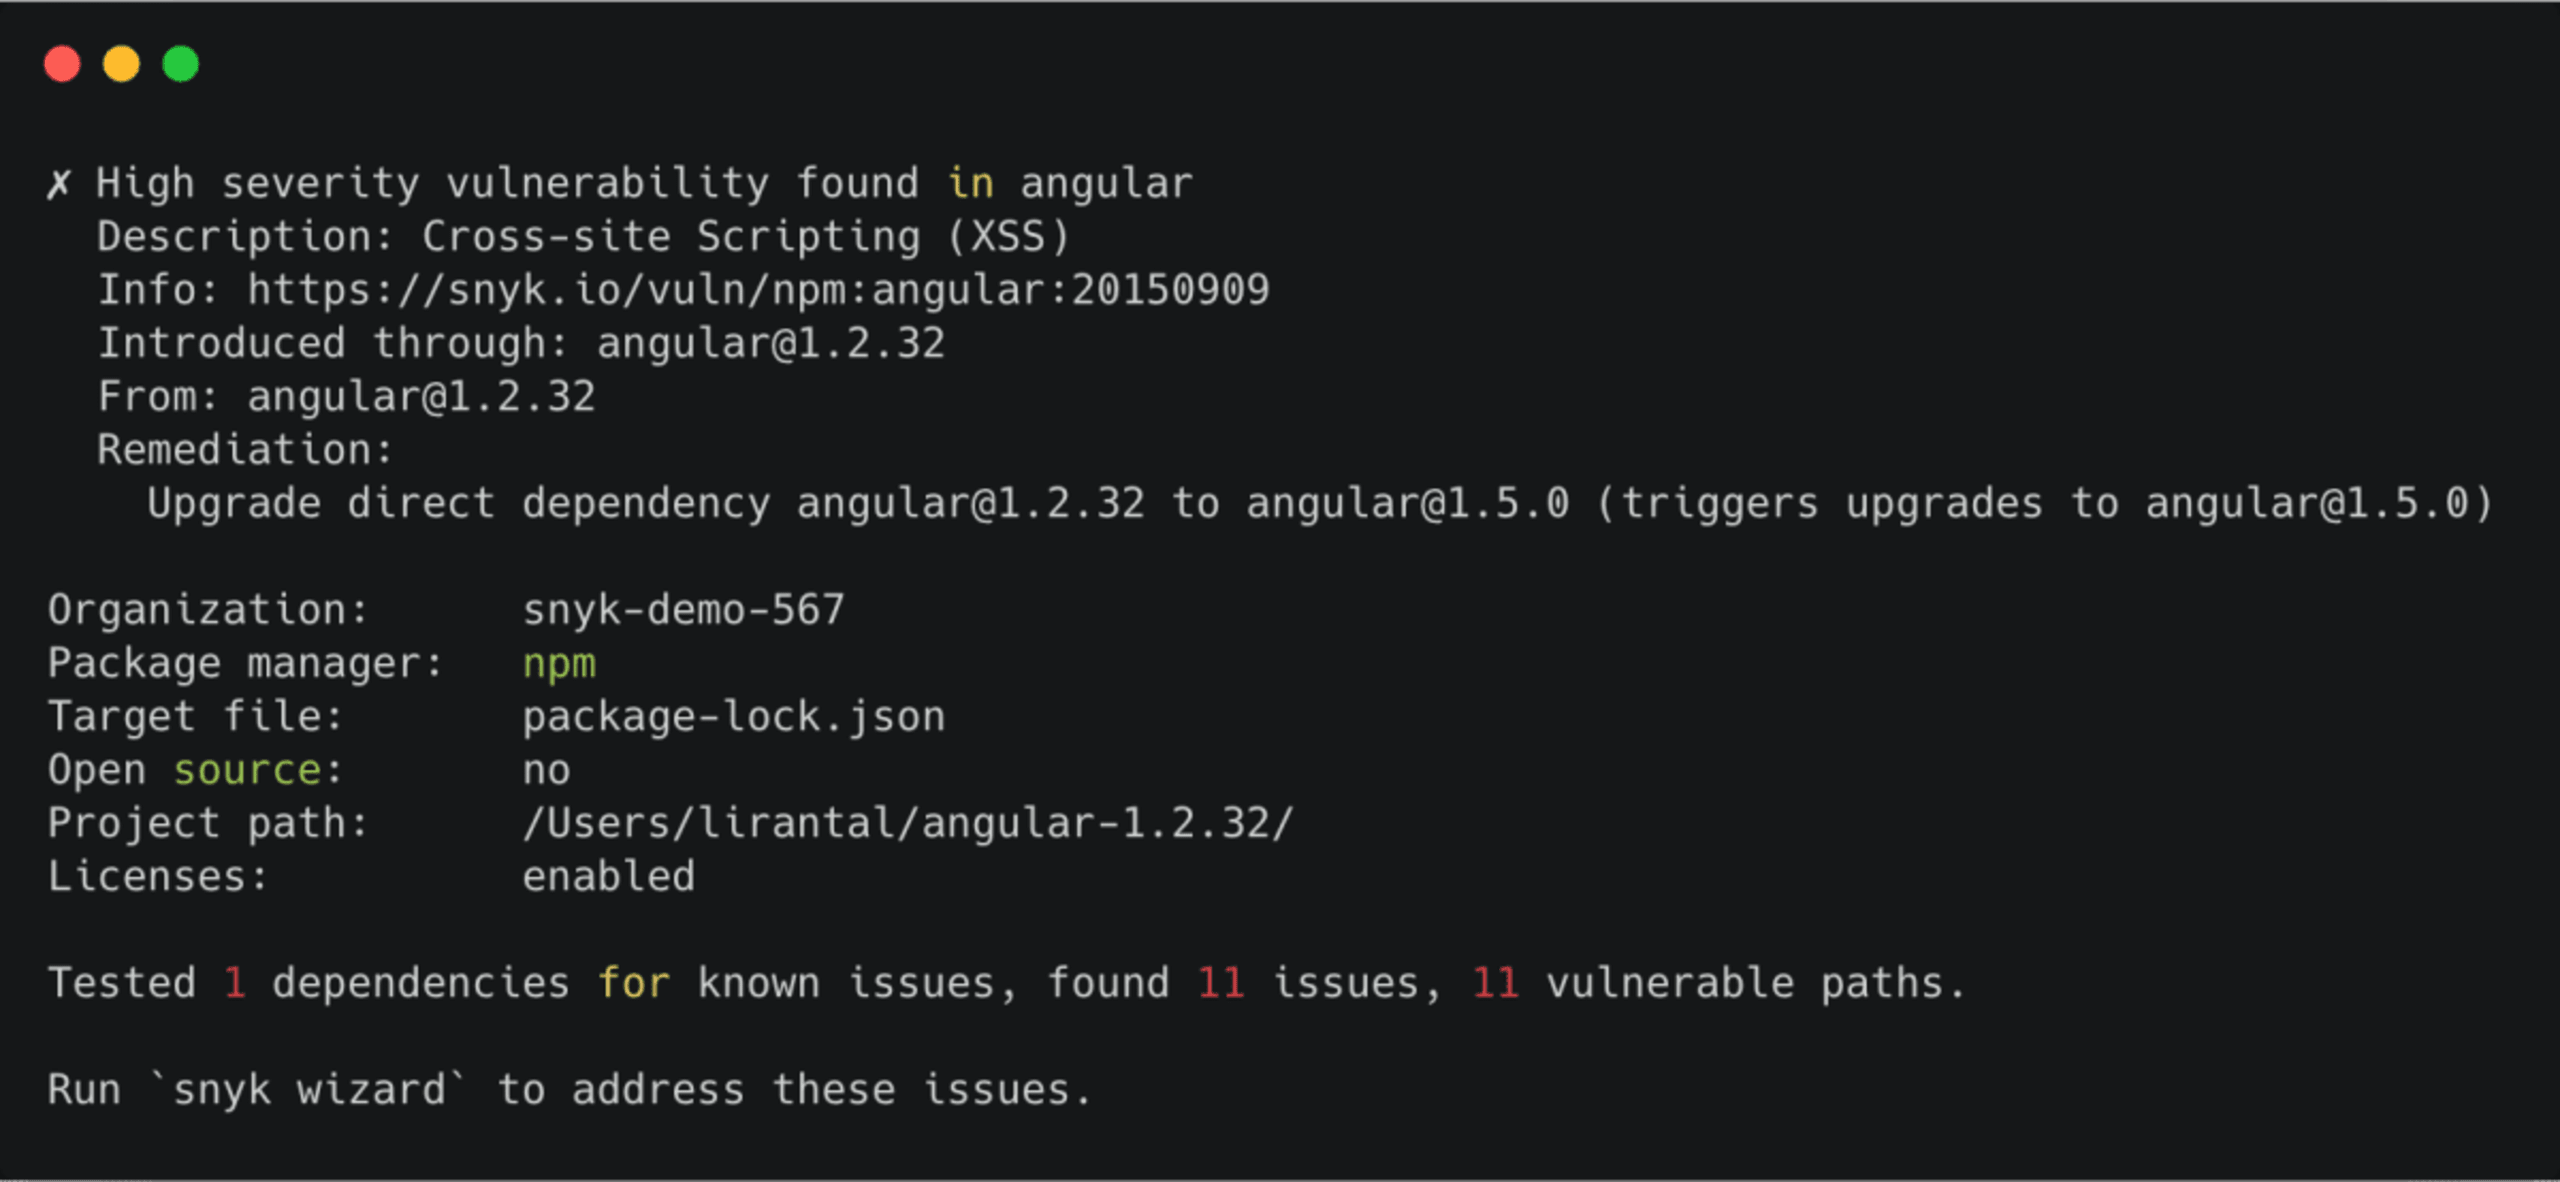
Essas vulnerabilidades são apresentadas na interface da Snyk ou na CLI da Snyk. Além disso, a interface da Snyk cria automaticamente PRs de correção para atualizar pacotes vulneráveis, usando integrações com sistemas como o GitHub.
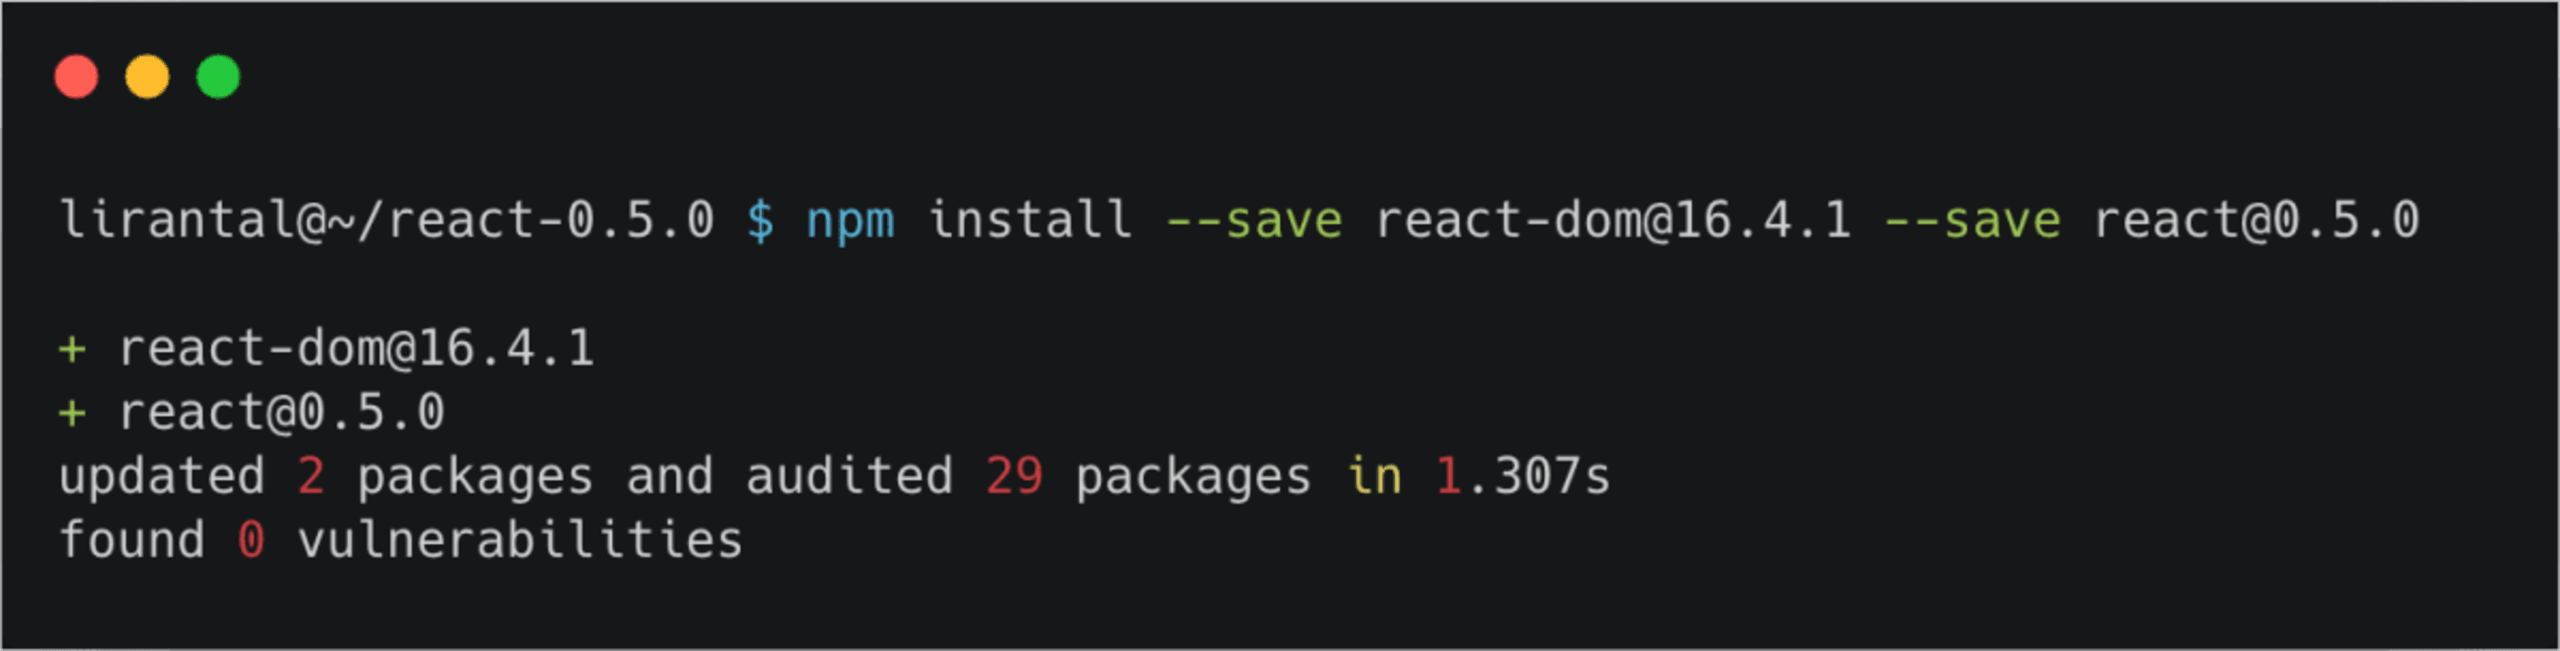
A situação do React é semelhante: o npm audit não detecta nenhuma das três vulnerabilidades relacionadas ao React. Das três vulnerabilidades conhecidas publicamente (duas que afetam a biblioteca principal react e uma que afeta a biblioteca principal react-dom), apenas a última tem um CVE registrado no National Vulnerability Database (https://nvd.nist.gov).
Projeto principal do React: visão geral
Para este relatório, consideramos as bibliotecas react, react-dom e prop-types como os módulos “principais” do React, pois, juntas, elas costumam formar a base das aplicações Web criadas com React.
Encontramos três vulnerabilidades nesses módulos principais: duas no react e uma no react-dom.
As três são vulnerabilidades de Cross-Site Scripting (XSS). As duas vulnerabilidades de XSS no pacote npm do React são antigas: uma afeta as versões 0.5.x, que remontam a 2013, e a outra, as versões anteriores à 0.14, divulgadas em 2015.
Por outro lado, a vulnerabilidade de XSS no react-dom, no ramo de lançamento v16.x, é relativamente recente e foi divulgada há pouco mais de um ano, em agosto de 2018. No entanto, essa vulnerabilidade só ocorre quando outras condições também estão presentes, como o uso da biblioteca react-dom em um contexto de renderização no servidor. Ainda assim, recomendamos manter tudo atualizado com as correções de segurança e atualizar os componentes de código aberto o quanto antes, para evitar riscos de segurança desnecessários.
Em destaque: Preact — uma alternativa ao React
Além dessas três vulnerabilidades do projeto principal do React, também monitoramos uma vulnerabilidade de segurança de gravidade moderada de desserialização de dados não confiáveis no Preact. Como muitos desenvolvedores preferem o Preact ao React por ser mais leve e rápido, achamos que valia a pena investigá-lo melhor. Essa vulnerabilidade de gravidade moderada do Preact afeta as versões do ramo de pré-lançamento 10.0.0, de março e abril de 2019.
Recomendamos muito que você baixe a versão completa do relatório em formato digital. Também disponibilizamos as seguintes seções gerais como publicações no blog:
Angular vs. React: duelo de segurança de 2019
Comparação lado a lado das vulnerabilidades de segurança do Angular e do React em 2019
Angular vs. React: o risco de segurança das dependências indiretas
Comparação das práticas de programação segura do React e do Angular
84% de todos os sites são afetados por vulnerabilidades de XSS no jQuery


