3 boas práticas para aproveitar ao máximo o Snyk AppRisk Essentials

19 de setembro de 2024
0 minutos de leituraMilhares de clientes usam o Snyk para implementar estratégias de DevSecOps e shift-left. No entanto, sabemos que acompanhar o desenvolvimento ficou mais difícil com o aumento da velocidade e da complexidade das aplicações. Está cada vez mais complicado manter uma visão clara de todos os ativos de software em desenvolvimento, identificar quem é responsável por eles e qual é sua importância para os negócios e, acima de tudo, garantir que estejam devidamente protegidos pelo Snyk.
Por isso, estamos muito felizes em disponibilizar os recursos do Snyk AppRisk Essentials para nossos clientes!
Disponibilização do Snyk AppRisk Essentials no Snyk Enterprise Plan
Para quem não acompanhou as novidades, o Snyk AppRisk Essentials foi anunciado em dezembro do ano passado como nossa primeira oferta do Snyk AppRisk, oferecendo aos clientes descoberta de ativos, gerenciamento de cobertura e priorização baseada em risco. Em 1º de maio deste ano, também anunciamos o Snyk AppRisk Pro, que amplia significativamente os recursos do Snyk AppRisk Essentials, oferecendo visibilidade do risco das aplicações em tempo de execução, além de recursos mais abrangentes de gerenciamento e análise desse risco.
Para ajudar nossos clientes a colocar em prática com sucesso a abordagem shift-left com o Snyk, agora incluímos no Snyk Enterprise Plan, sem custo adicional, os recursos de descoberta de aplicações e gerenciamento de cobertura do Snyk AppRisk Essentials.
Se você já é cliente do Enterprise Plan ou está pensando em se tornar um, e quer entender melhor o que esses recursos significam para você e como usá-los, continue lendo!
Principais recursos do Snyk AppRisk Essentials
O que está incluído no pacote?
Os recursos agora disponíveis em todos os planos Snyk Enterprise ajudam você a ter uma visão mais clara de todos os ativos de aplicação em desenvolvimento e garantir que estejam devidamente protegidos pelo Snyk.
Inventário de ativos
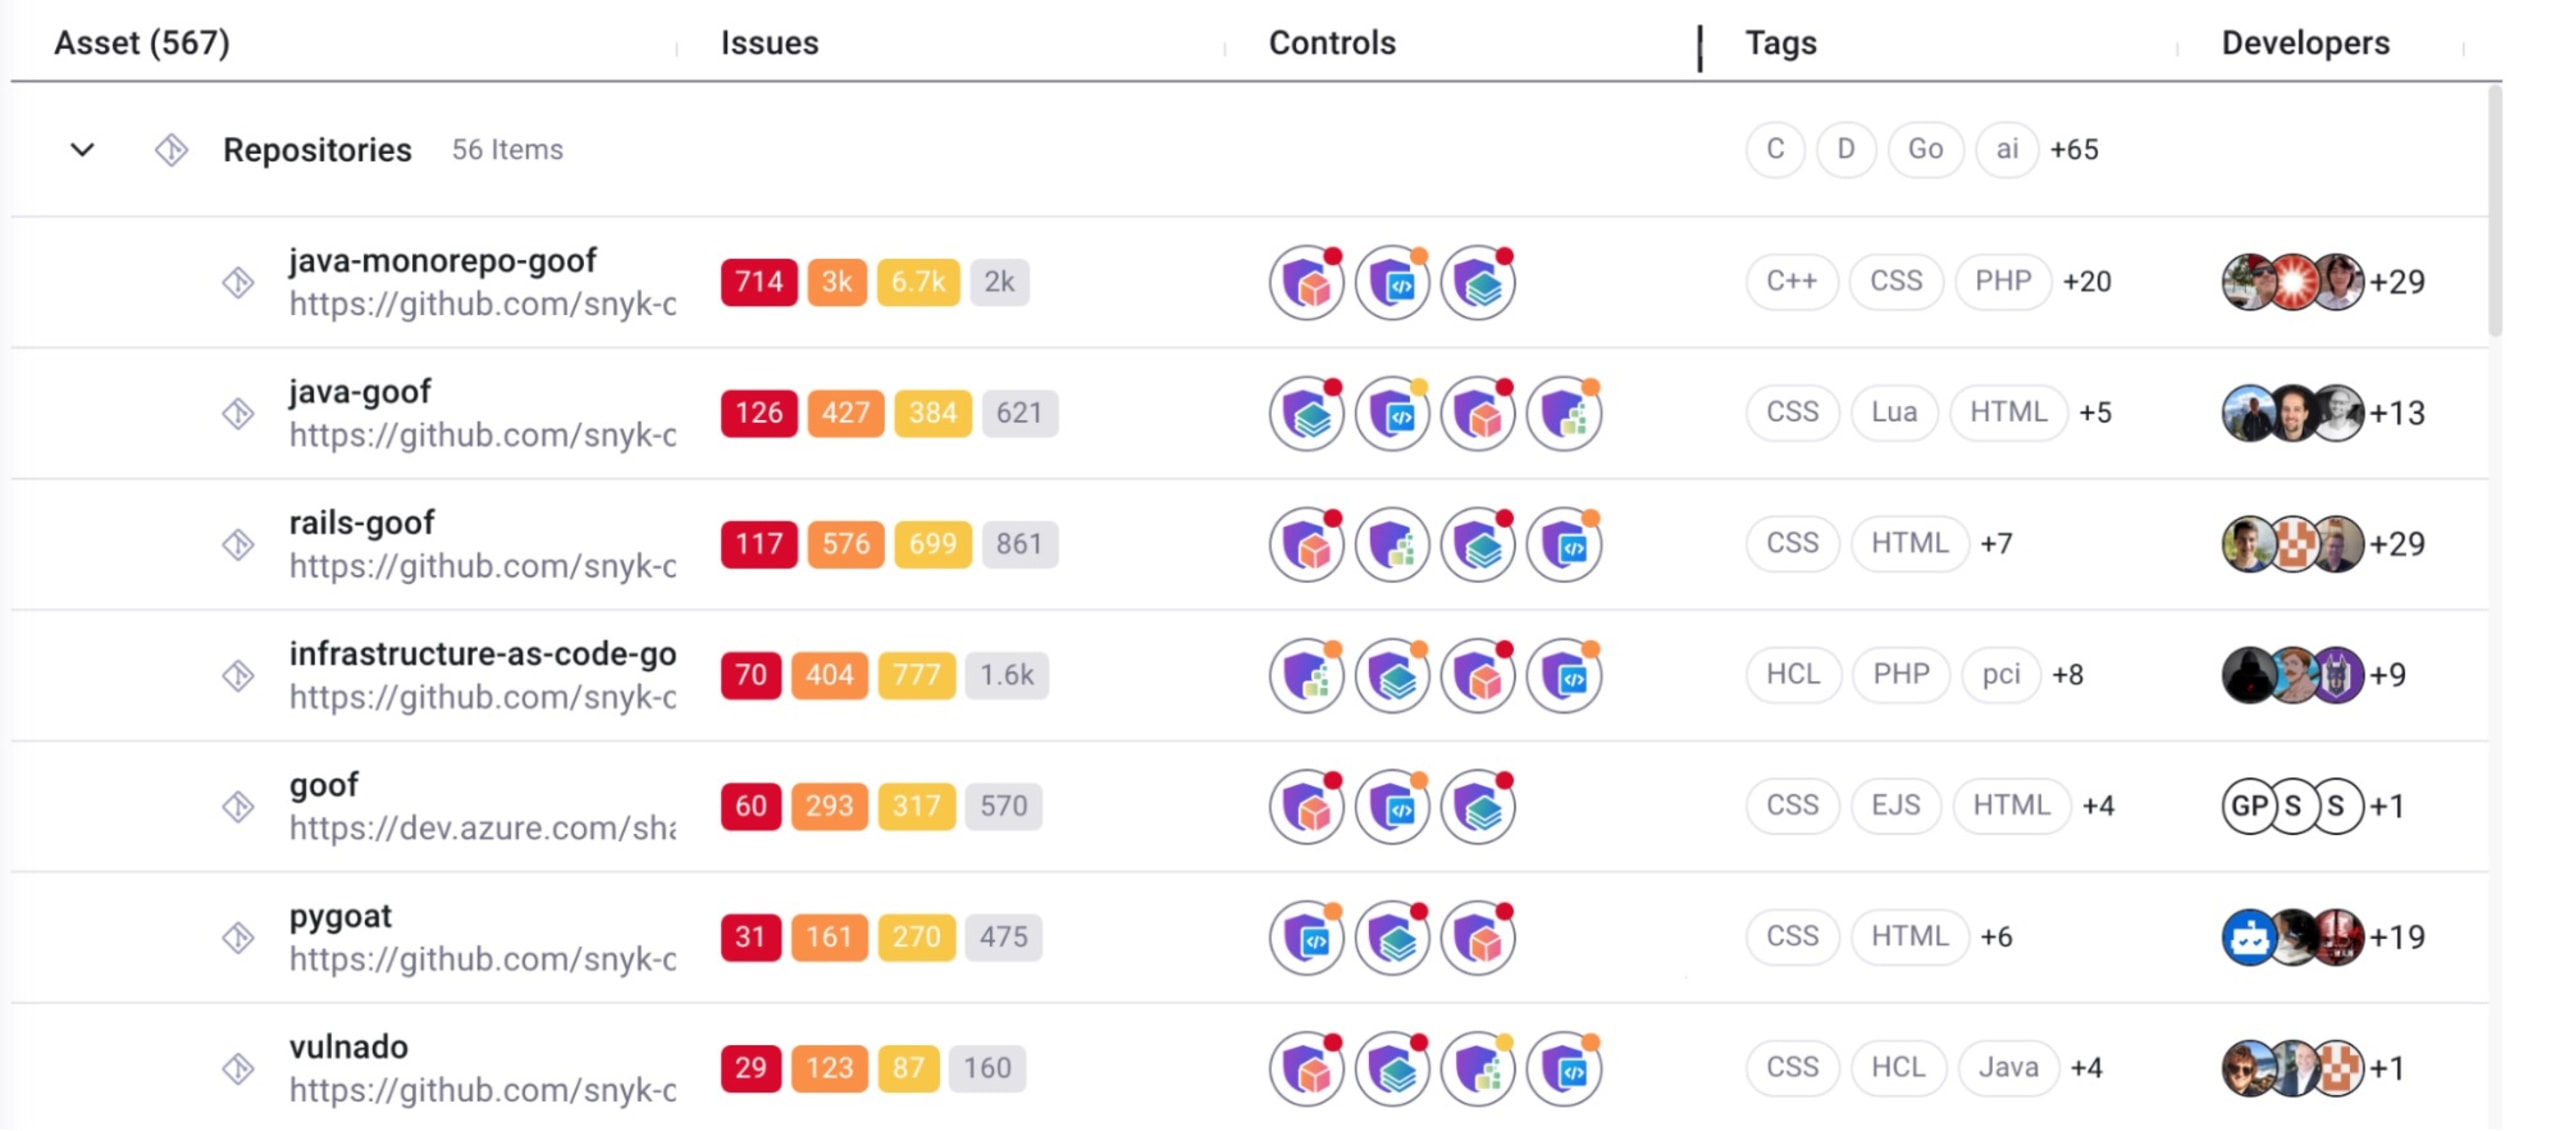
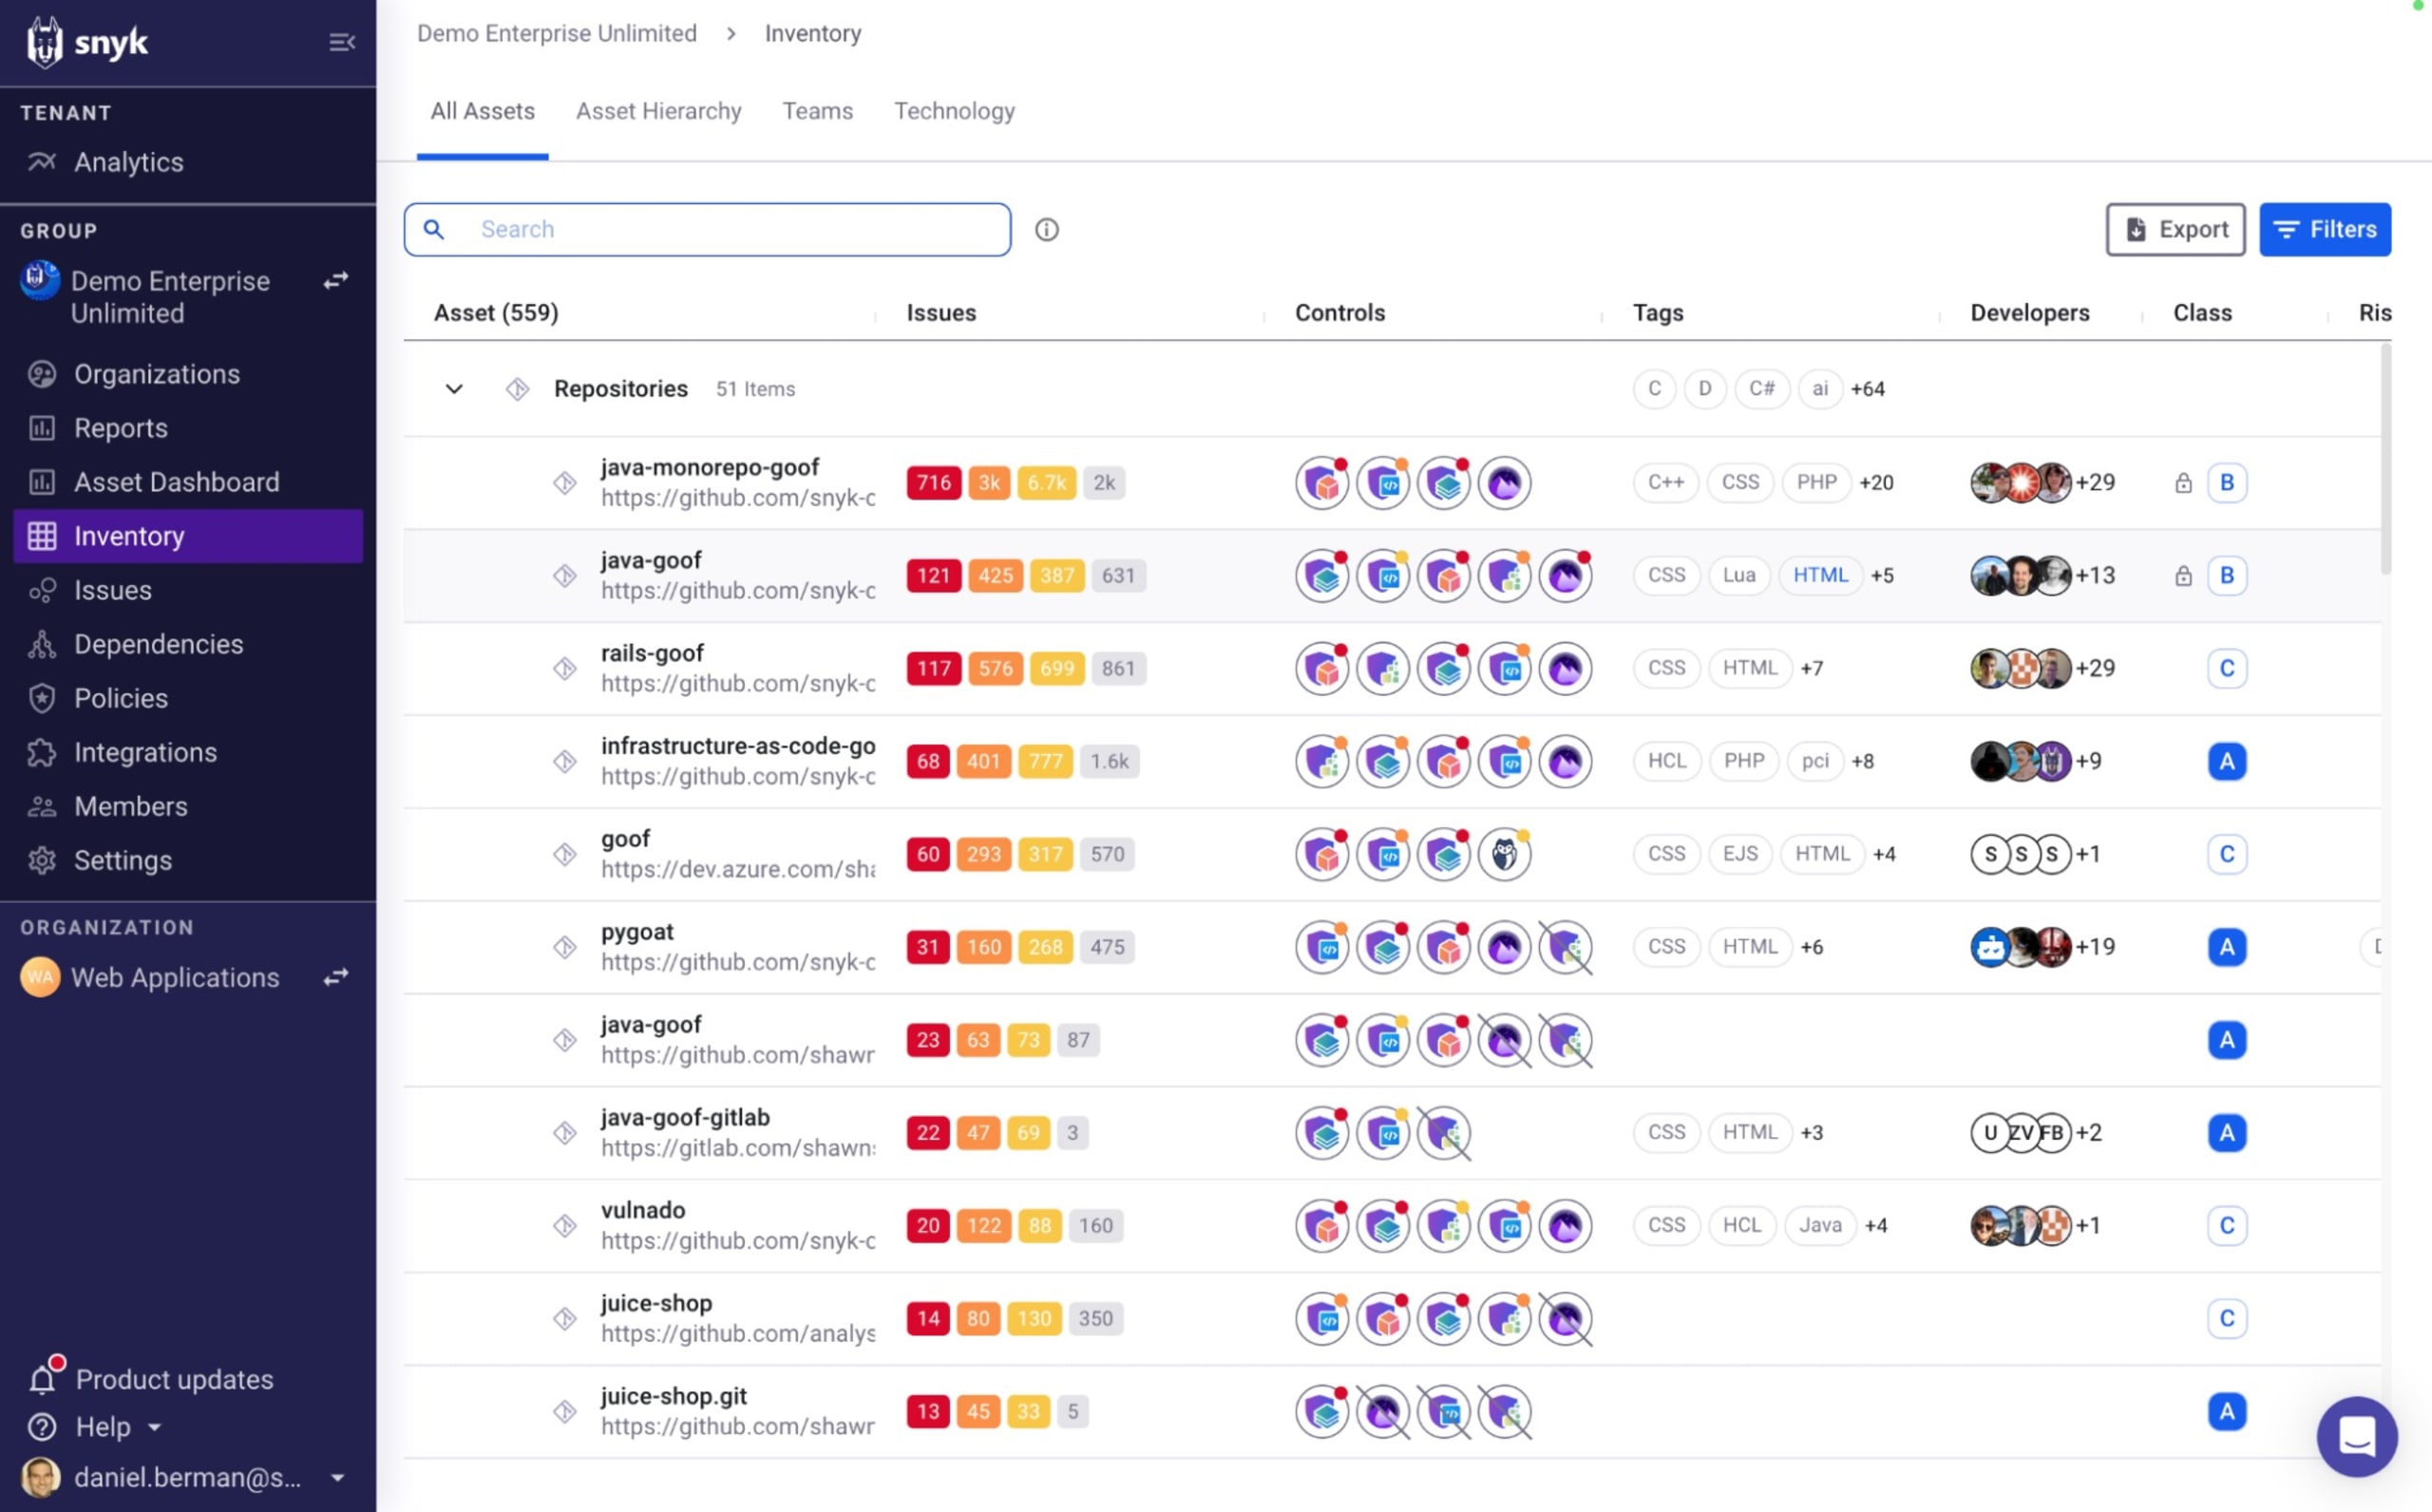
Os clientes do Snyk agora podem ter visibilidade com facilidade dos componentes usados para criar suas aplicações (que chamamos de “ativos”), identificar responsáveis, entender a criticidade para os negócios e, principalmente, determinar se eles estão sendo protegidos (o que chamamos de “cobertura”) por outros produtos da Snyk: Snyk Open Source, Snyk Code, Snyk Container e Snyk IaC.
Políticas
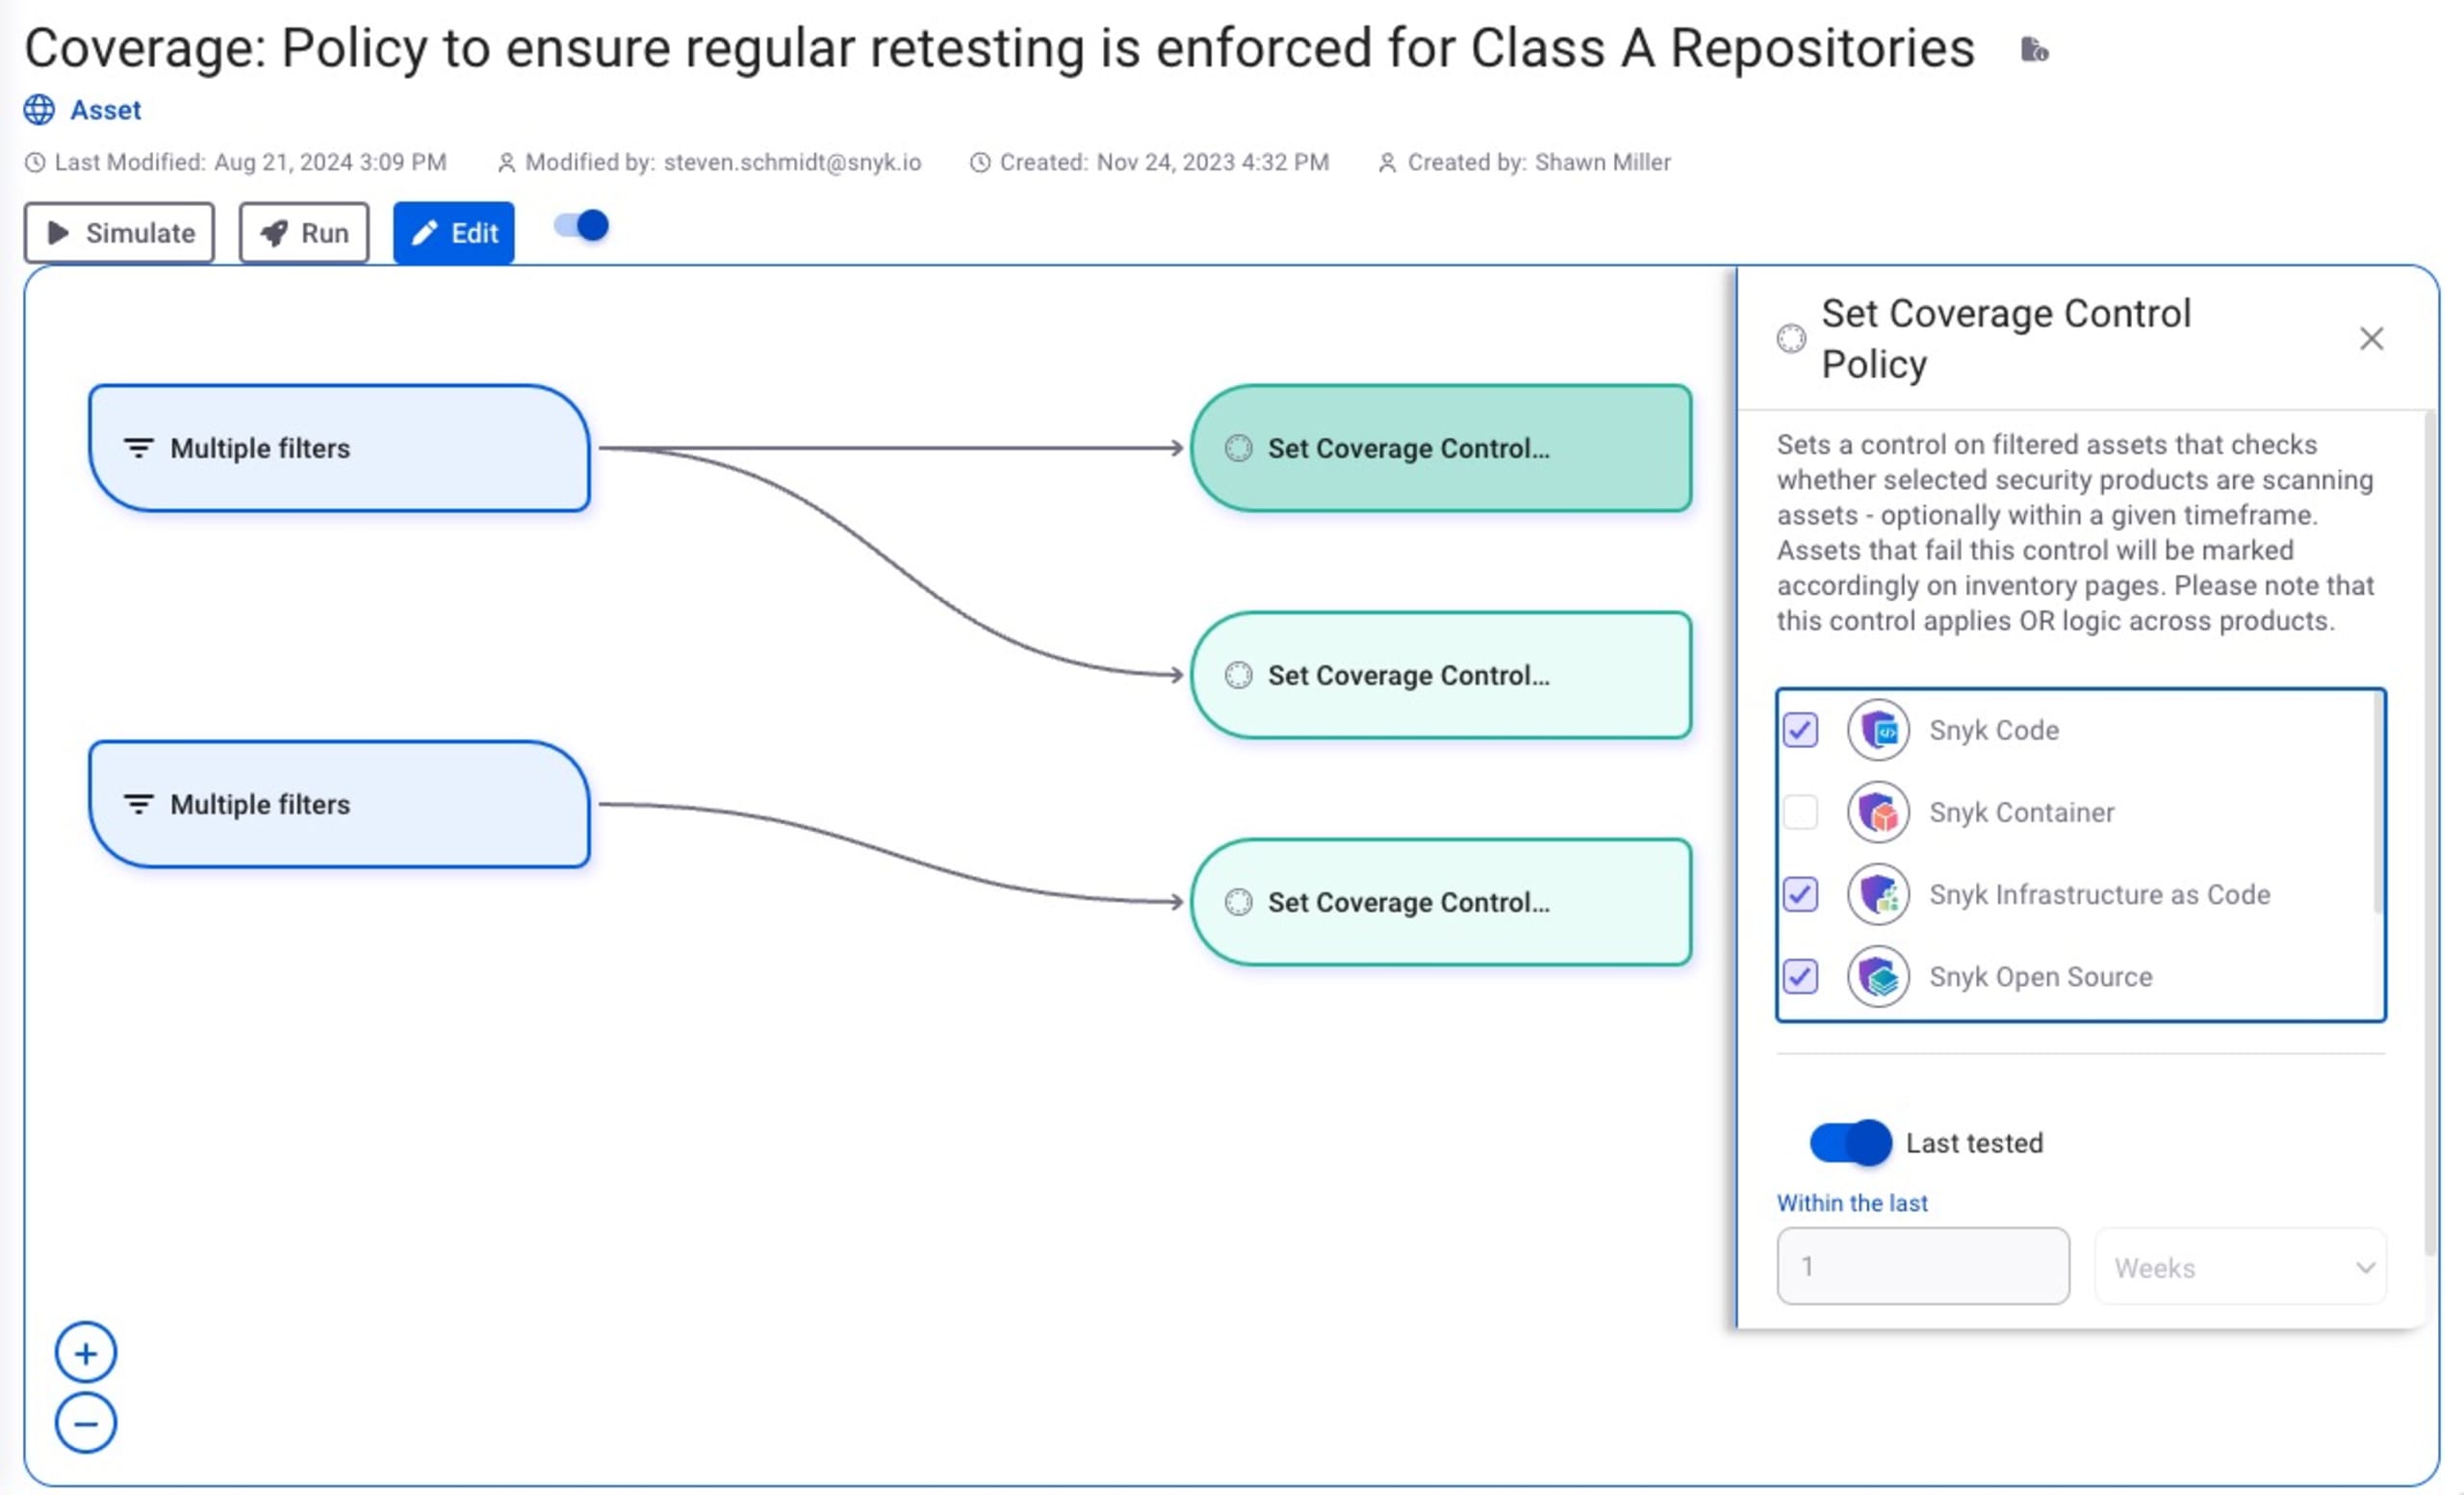
Os clientes do Snyk têm acesso a uma nova categoria de políticas que permite gerenciar automaticamente os ativos e sua cobertura pelo Snyk, além de acionar outras ações com base em diferentes condições.
Integrações
Para aumentar a visibilidade dos ativos e enriquecer o novo inventário com informações adicionais, os clientes do Snyk têm acesso a um conjunto de novas integrações com diversas ferramentas e plataformas usadas ao longo do ciclo de vida de desenvolvimento de software (SDLC).
Para saber mais sobre esses novos recursos e conhecer alguns dos conceitos que eles trazem para a experiência com o Snyk, como “ativo” e “cobertura”, consulte nossa documentação do produto.
3 etapas para o sucesso: como começar a usar o Snyk AppRisk Essentials
Confira a seguir o caminho que recomendamos para aproveitar os novos recursos do Snyk AppRisk Essentials.
Cada organização é diferente, então as etapas exatas podem variar conforme sua configuração atual no Snyk e suas necessidades específicas. Ainda assim, descobrimos que estas etapas básicas costumam levar a uma experiência bem-sucedida:
Etapa 1: conecte seu(s) SCM(s)
Etapa 2: crie políticas relevantes
Etapa 3: entenda seu inventário e sua cobertura
Observação: você encontra mais orientações no novo curso gratuito de treinamento sobre o produto Snyk AppRisk Essentials no Snyk Learn.
Etapa 1: conecte seu(s) SCM(s)
O primeiro passo é configurar a integração do Snyk AppRisk com seu SCM. Ao conectar seu SCM (gerenciamento de código-fonte), você permite que o Snyk crie o inventário de ativos.
Por que isso é importante? Em poucas palavras, o inventário de ativos permite ter visibilidade de todos os componentes de software nos seus repositórios. O que está em desenvolvimento e por quem? Esses ativos estão sendo analisados pelo Snyk? Estão em desenvolvimento ativo ou representam partes inativas da aplicação? São importantes para os negócios ou podem ter a prioridade reduzida por enquanto? O inventário ajuda você a responder a essas perguntas, e conectar o Snyk ao seu SCM — ou a vários SCMs, se sua organização for grande — é o que permite criá-lo.
Para conectar seu SCM, abra o Integration Hub na página Integrations da interface web do Snyk e selecione a integração de SCM relevante. O Snyk AppRisk é compatível com GitHub, Bitbucket, GitLab e Azure DevOps.
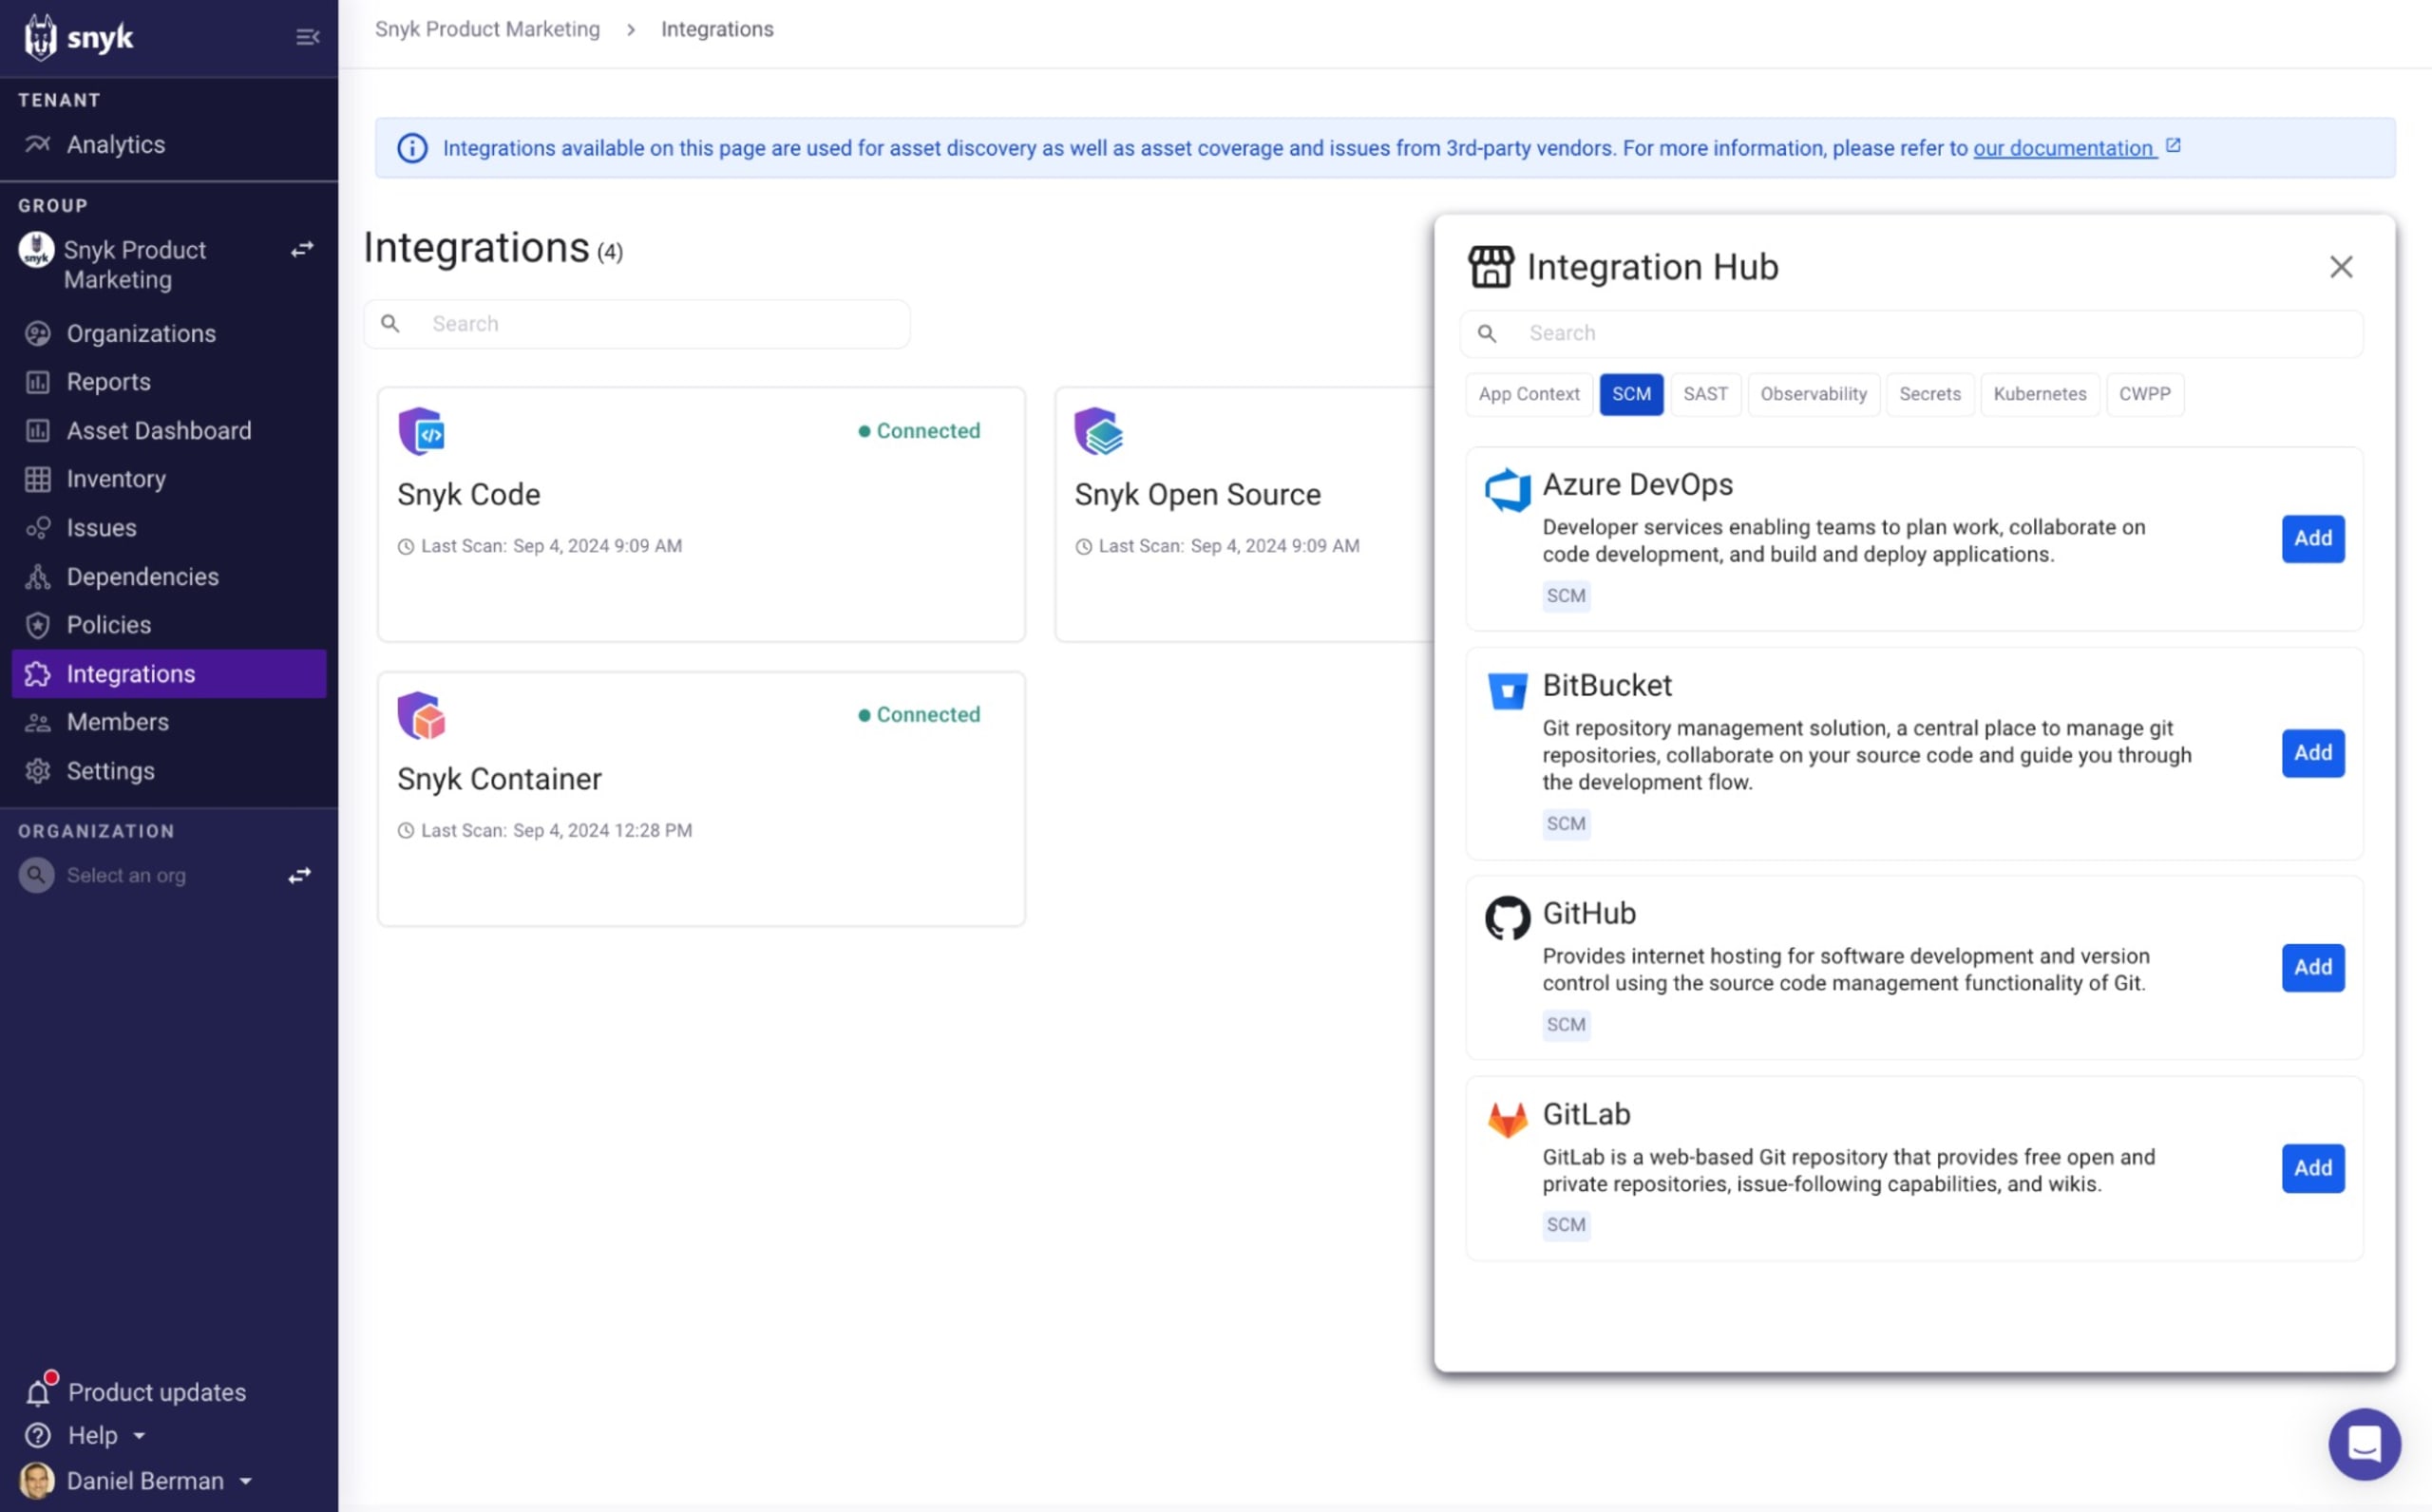
Confira aqui as instruções detalhadas para conectar seu SCM ao Snyk AppRisk.
RECOMENDADO: conecte seu IDP ou catálogo de serviços
Os portais internos para desenvolvedores (IDPs) e os catálogos de serviços estão cada vez mais populares entre as equipes de plataforma, DevOps e desenvolvimento. Eles simplificam os fluxos de trabalho, promovem a colaboração e aumentam a produtividade em todo o ciclo de vida do desenvolvimento. Como fonte única de informações confiáveis sobre as aplicações desenvolvidas e o ambiente de desenvolvimento, essas ferramentas contêm informações valiosas que ajudam a catalogar melhor as aplicações e entender sua importância para os negócios.
Se você usa um IDP ou catálogo de serviços, recomendamos conectá-lo ao Snyk AppRisk como uma etapa inicial adicional. Isso enriquece ainda mais o inventário de ativos do Snyk e aprimora a experiência de descoberta de ativos e gerenciamento de cobertura.
Para conectar seu IDP ou catálogo de serviços, abra novamente o Integration Hub e selecione a integração relevante. O Snyk AppRisk é compatível com Backstage, ServiceNow CMDB, Atlassian Compass, Datadog Service Catalog, Harness e OpsLevel.
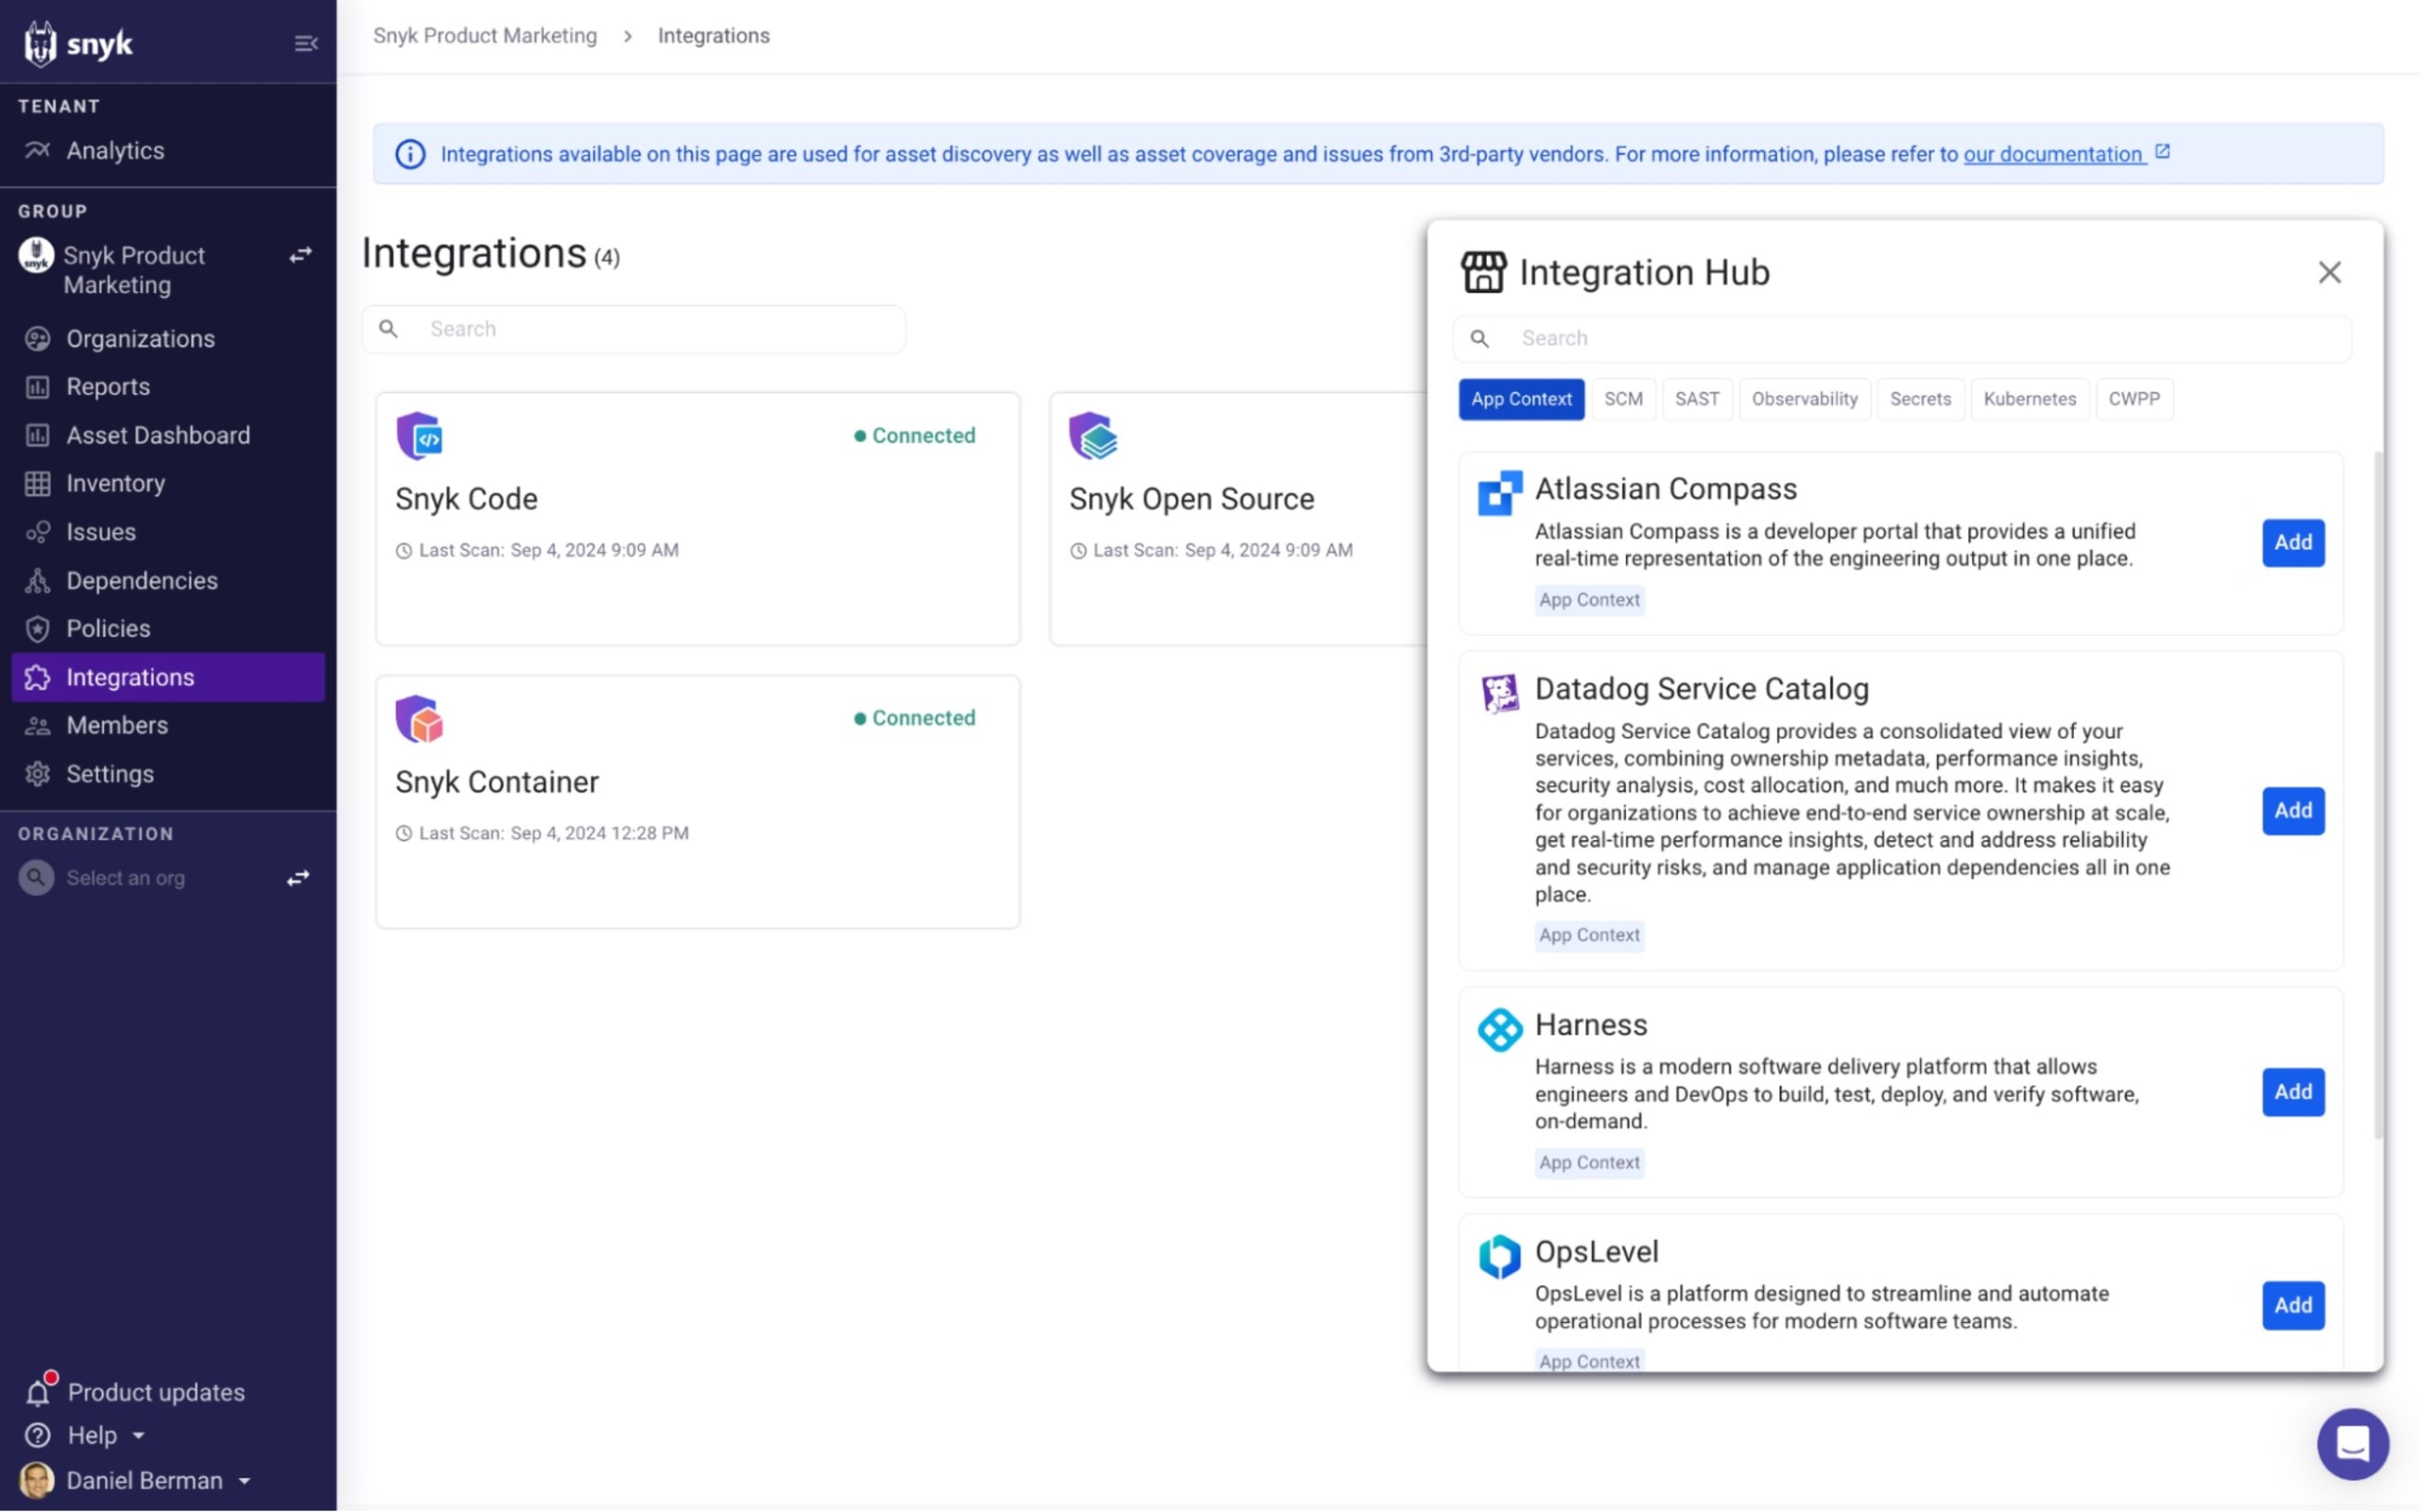
O processo de configuração do Backstage é um pouco diferente do processo para os outros IDPs e catálogos de serviços compatíveis: ele é realizado em cada integração de SCM relevante.
Consulte nossa documentação do produto para ver as instruções detalhadas.
Depois de configurar com sucesso seu(s) SCM(s) e, opcionalmente, seus IDPs ou catálogos de serviços, essas integrações aparecerão como “Connected” na página Integrations, e o inventário de ativos começará a ser preenchido com informações. Os dados completos podem levar até 24 horas para ficarem disponíveis.
Etapa 2: crie políticas relevantes
Antes de explorar todos os dados interessantes disponíveis no inventário de ativos, você pode otimizá-los com facilidade para entendê-los e usá-los melhor, especialmente com a ajuda de políticas.
Classifique seus ativos
Embora o Snyk obtenha muitas informações sobre seus ativos por meio das integrações configuradas na etapa 1, as políticas podem acrescentar dados importantes para ajudar você a gerenciá-los melhor no inventário de ativos.
Como ponto de partida, recomendamos criar uma política para classificar ativos automaticamente.
No inventário de ativos, a “classe” de cada ativo — de “A” a “D” — indica sua importância para os negócios. Você pode atribuir essas classificações manualmente, mas uma opção mais eficiente é criar uma política que classifique os ativos automaticamente de acordo com seu ambiente e as necessidades da sua organização.
Alguns exemplos comuns de políticas:
Classificar como ativos “A” aqueles que contêm informações confidenciais de clientes ou têm responsáveis específicos pelo código.
Classificar como ativos “B” ou “C” os ativos com as tags “QA”, “test” ou “dev”.
Classificar como ativos “D” os ativos inativos, com base na atualização recente do repositório.
Gerencie a cobertura
Depois de identificar os ativos essenciais para os negócios, você pode garantir que o Snyk esteja implantado de forma eficaz. Com uma política de cobertura, você define os controles obrigatórios do Snyk e age rapidamente se encontrar lacunas na cobertura.
Alguns exemplos comuns de políticas:
Exigir análises diárias do Snyk Open Source e do Snyk Code em todos os ativos “A” e análises semanais nos ativos “B” e “C”.
Enviar uma notificação no Slack ou criar um chamado no Jira quando um novo ativo “A” não analisado for identificado.
É fácil criar políticas. Na interface web do Snyk, abra a guia Assets na página Policies e clique em New Policy.
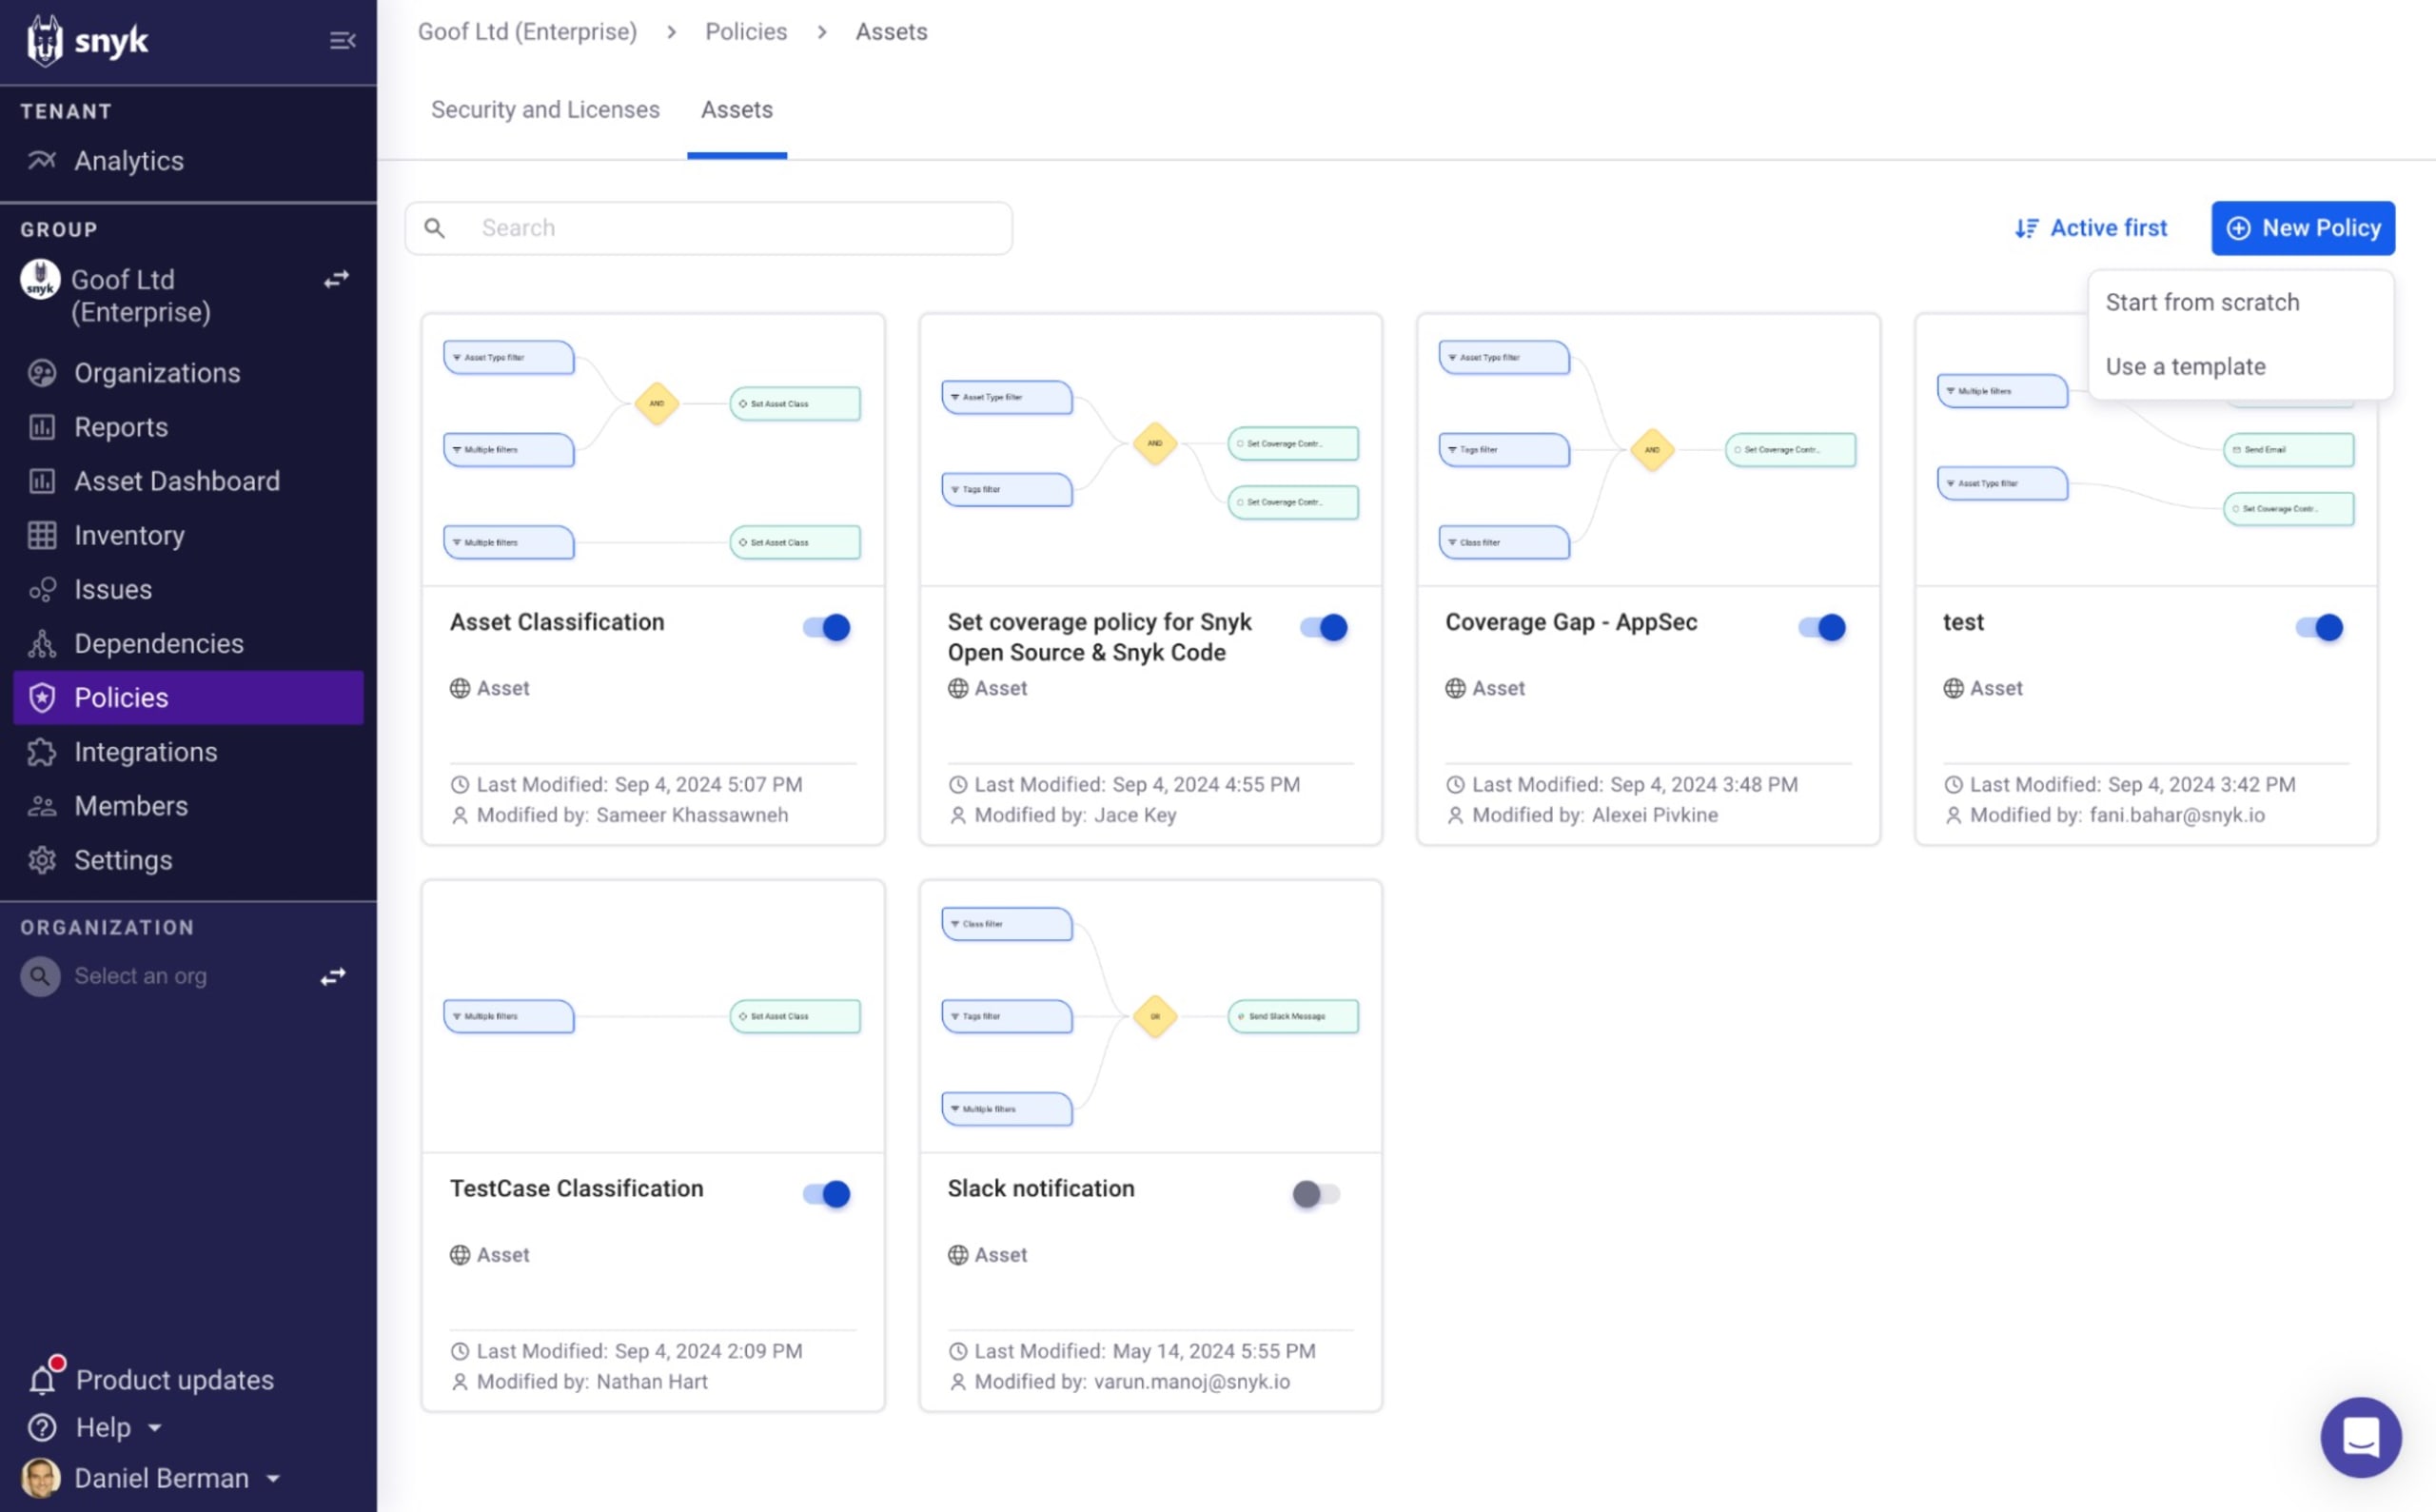
Você pode usar modelos de política existentes ou criar uma nova do zero. Confira aqui as instruções detalhadas para criar políticas.
Etapa 3: entenda seu inventário e sua cobertura
Esta última etapa consiste em aproveitar os benefícios das duas primeiras, que garantem que seu inventário tenha os dados necessários para você ter visibilidade das aplicações e da cobertura do Snyk, além de priorizar a correção de acordo com os riscos.
O inventário oferece bastante flexibilidade para explorar os dados disponíveis, com recursos intuitivos de ordenação, pesquisa e filtragem que ajudam você a localizar rapidamente as áreas de risco no seu programa.
Um ponto de partida comum é priorizar seus ativos “A”. Clique no botão Filters para restringir a lista de ativos exibida.
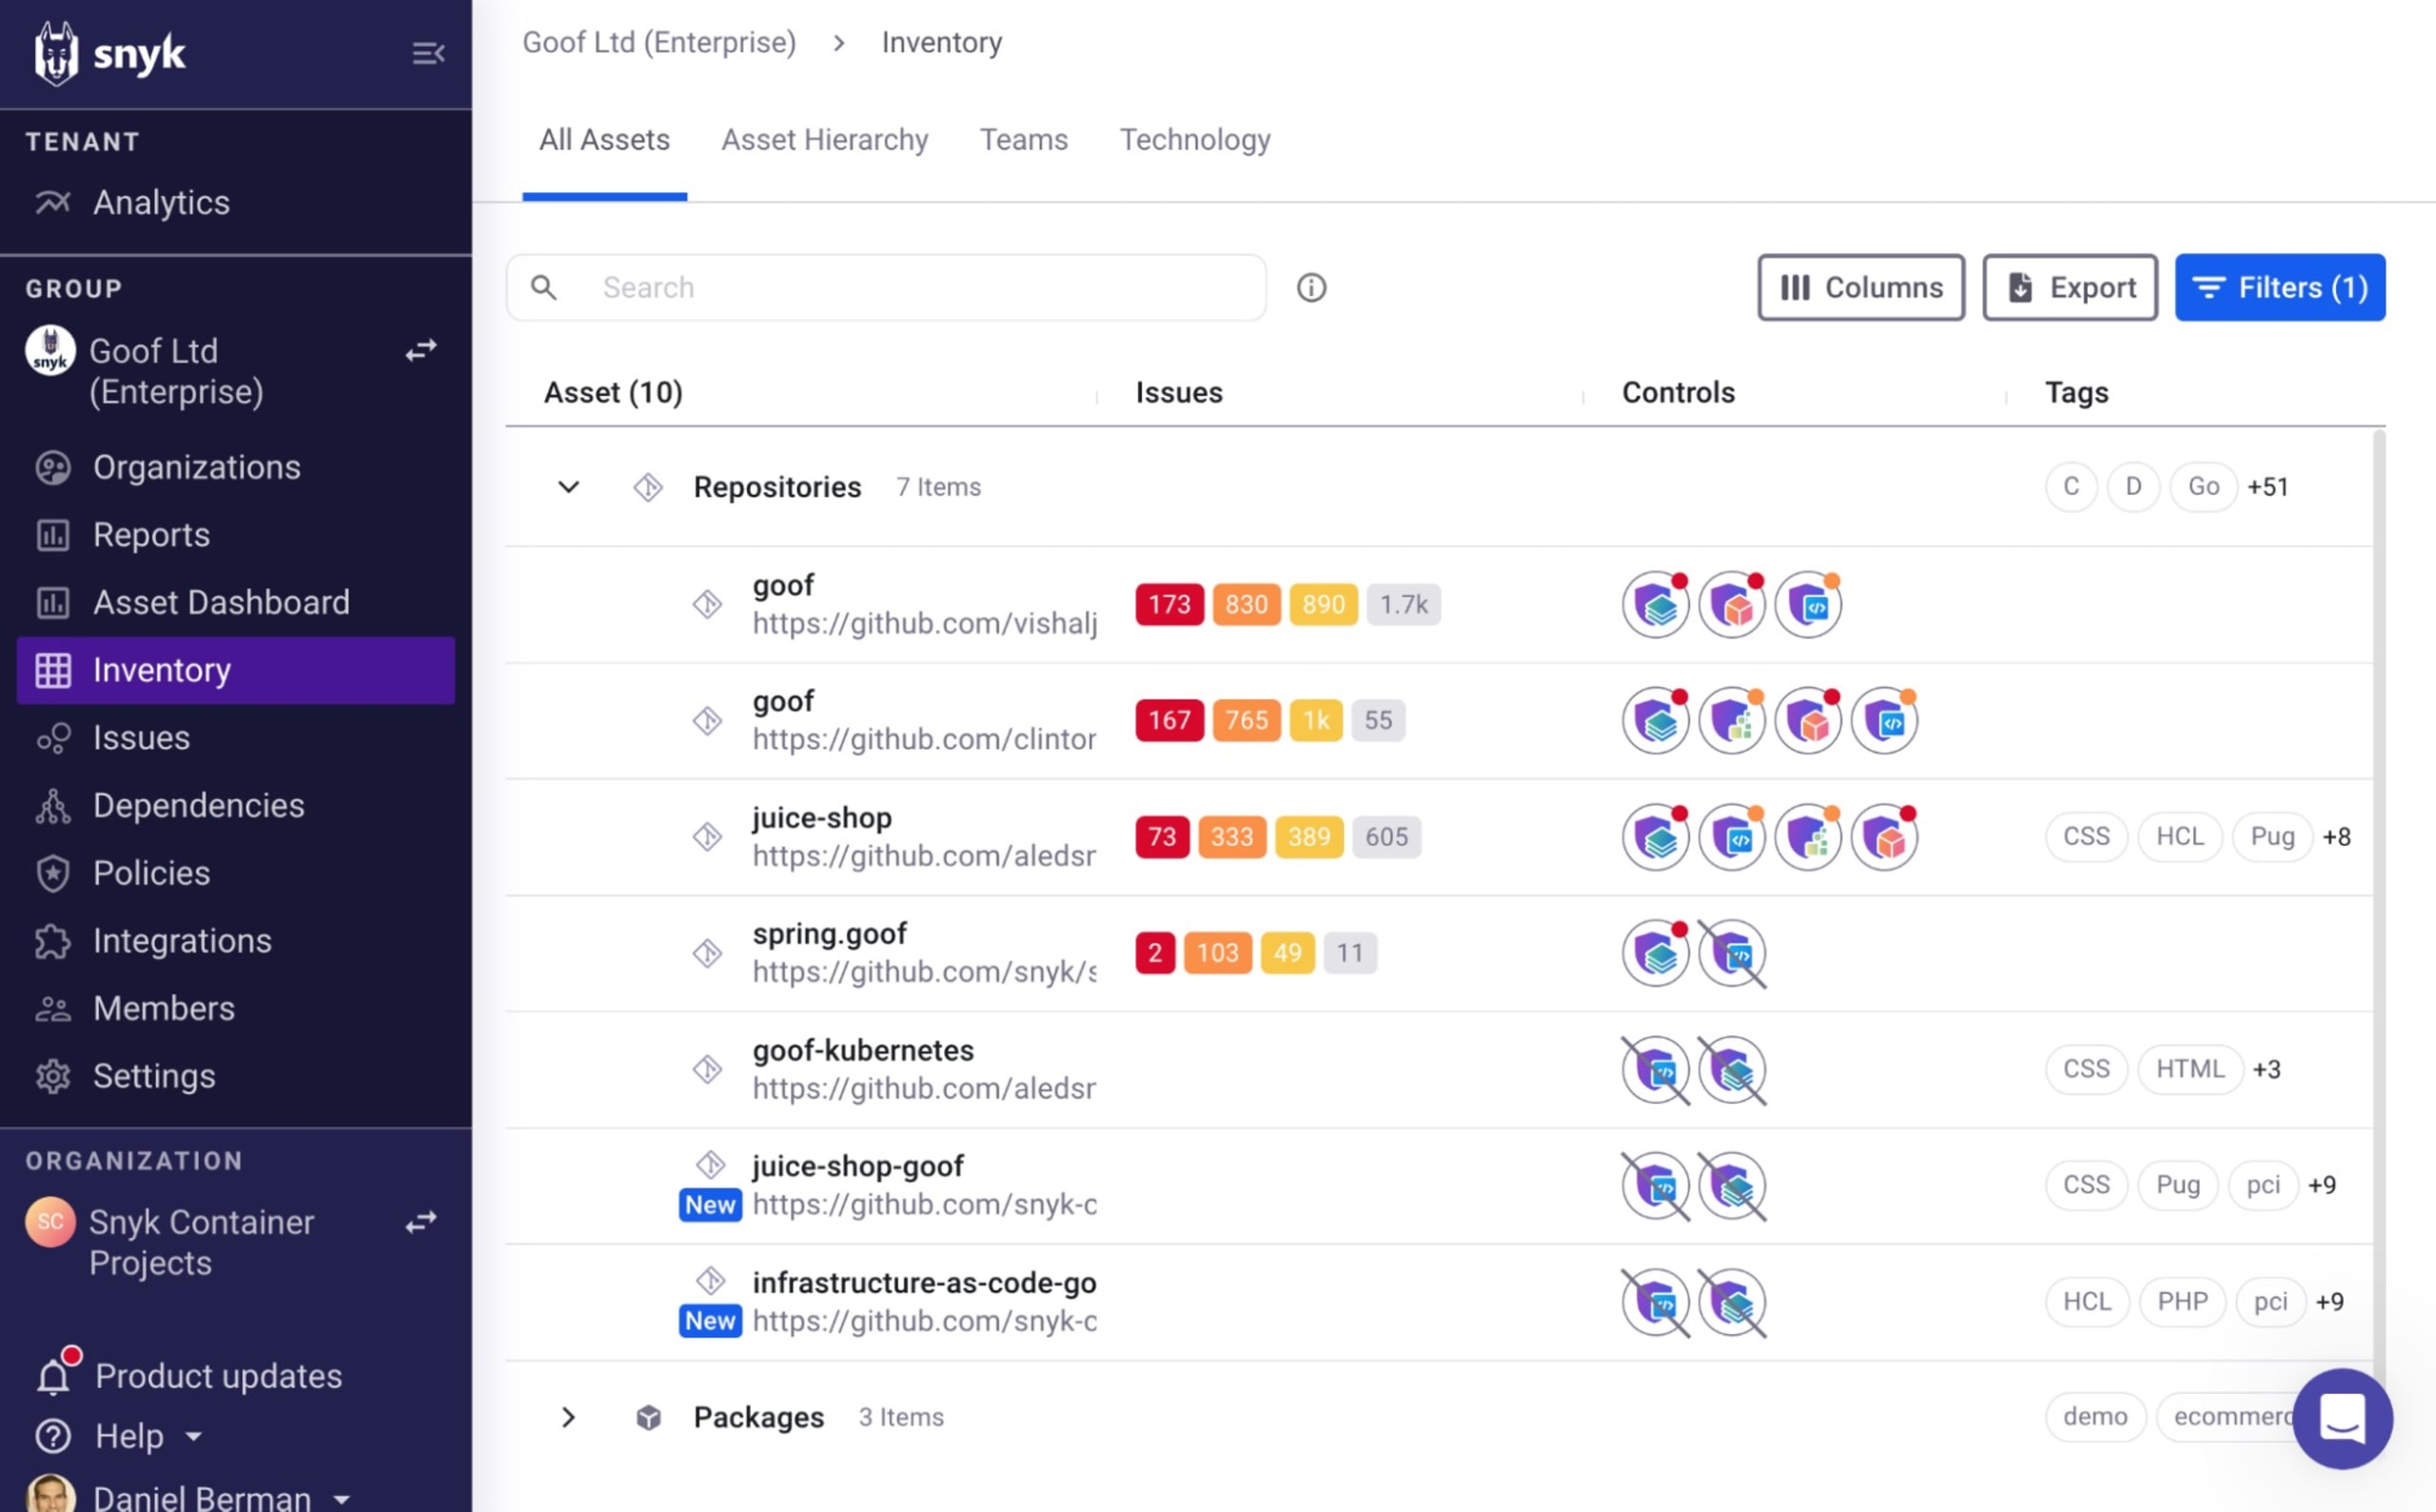
Na coluna Controls, você vê rapidamente se os controles obrigatórios do Snyk estão sendo usados conforme necessário e de acordo com as políticas definidas. No exemplo do repositório “spring.goof” mostrado acima, vemos que o Snyk Open Source analisou o ativo corretamente e identificou vulnerabilidades críticas (indicadas pelo ponto vermelho), mas o Snyk Code não conseguiu analisar o ativo como esperado. Na coluna Developers, você pode identificar quem é responsável por esse ativo e resolver rapidamente essa lacuna de cobertura.
Ao selecionar um ativo, você pode ver mais informações sobre ele, incluindo um resumo dos problemas identificados e uma lista de ativos relacionados.
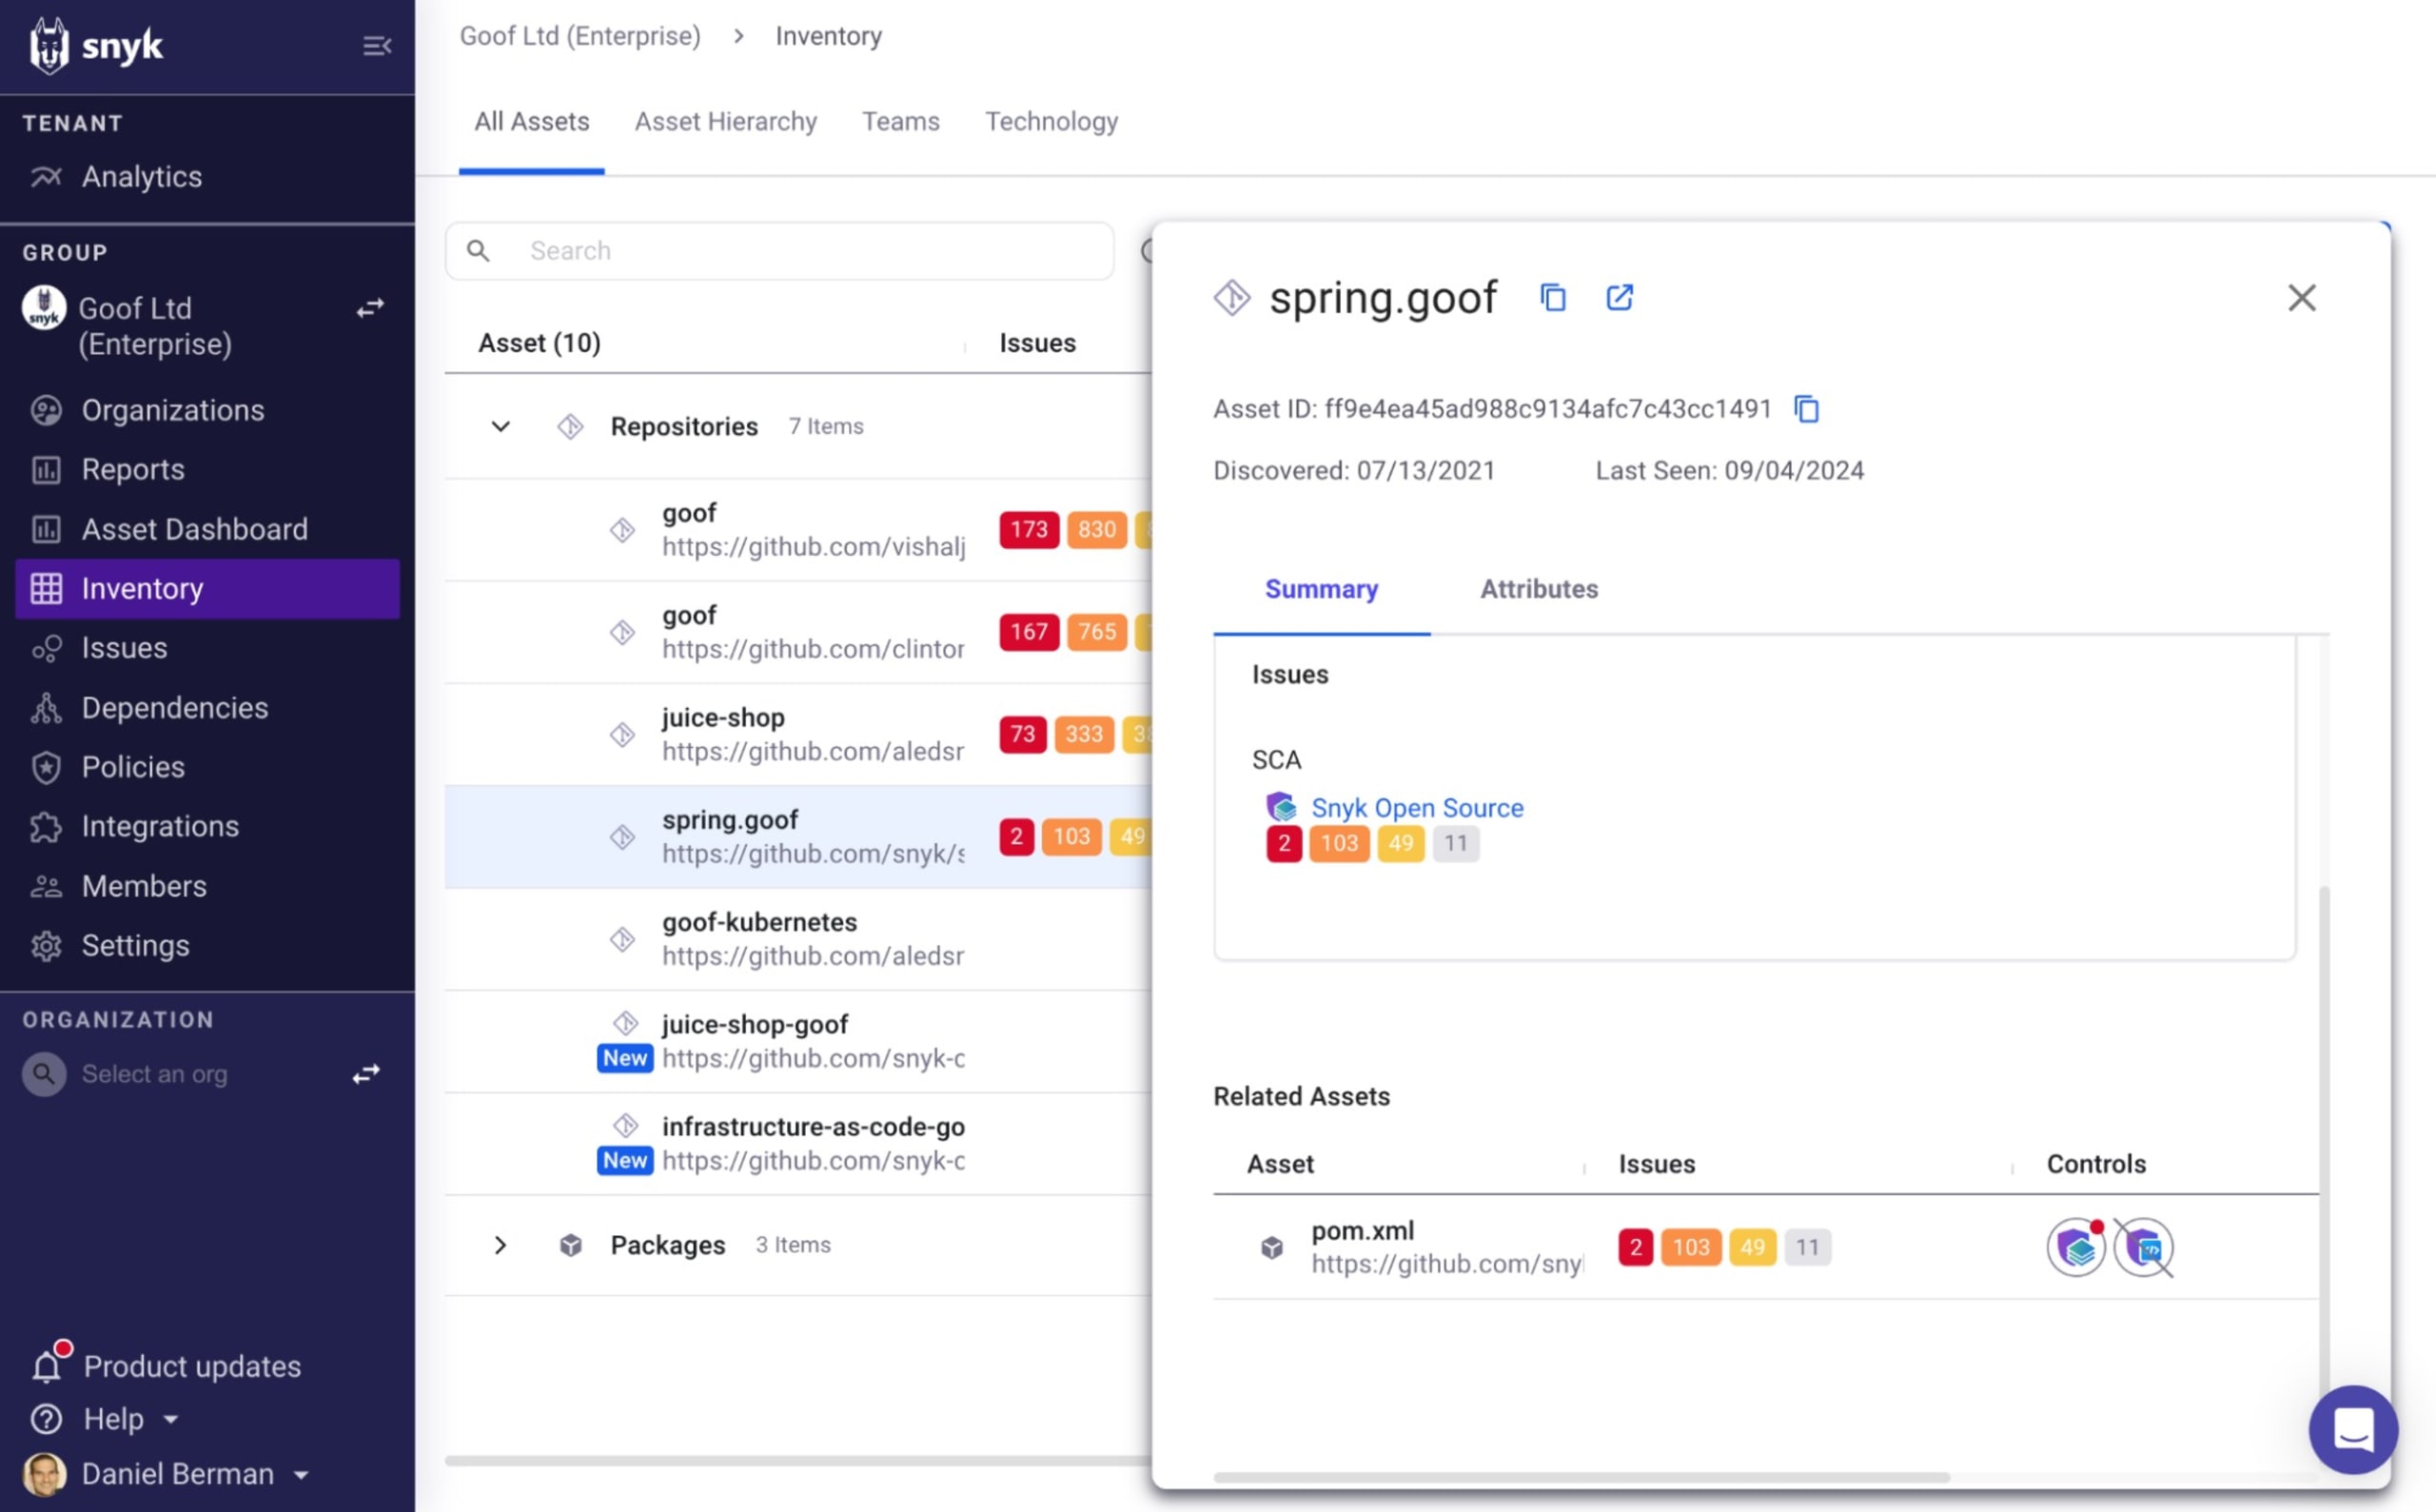
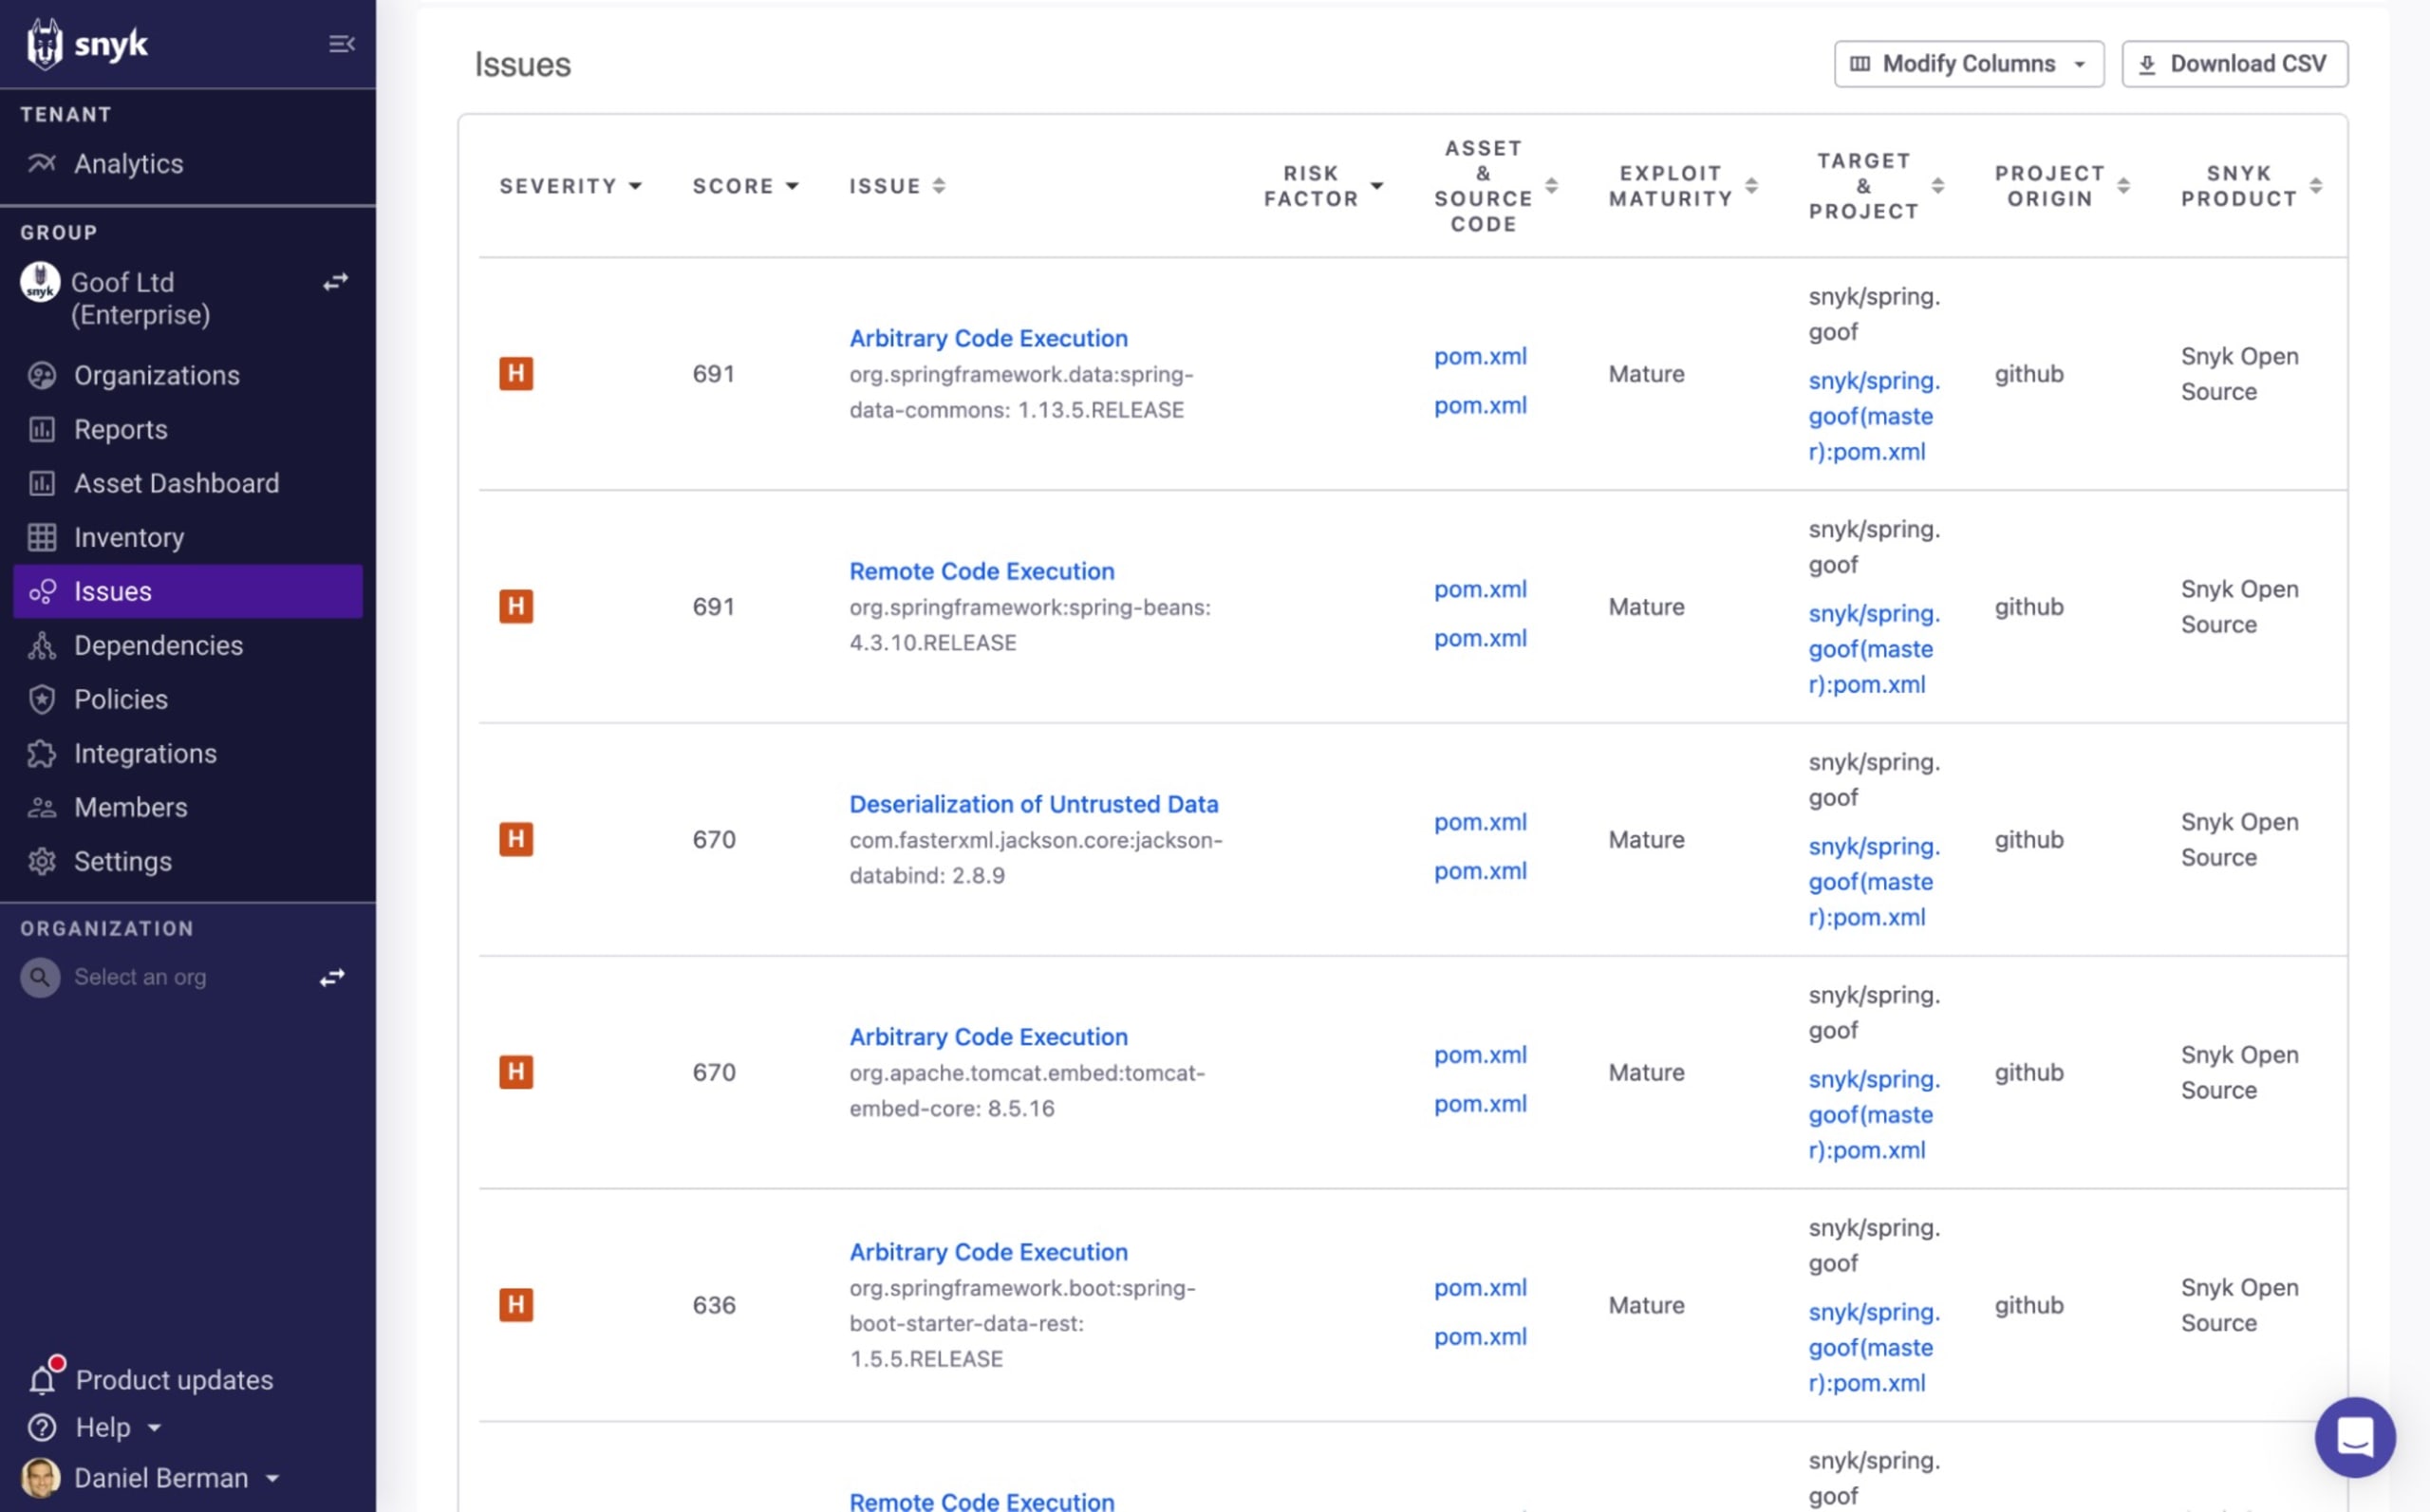
Para começar a triagem dos problemas, clique no nome do controle do Snyk (neste caso, Snyk Open Source). Você abrirá a página Issues, que reúne em uma única visualização todos os problemas identificados pelo Snyk nesse ativo específico.
Em seguida, use a pontuação de risco do Snyk no nível dos problemas para priorizar aqueles que representam maior risco.
Como mencionamos, o Snyk AppRisk Pro amplia esses recursos ao incorporar fatores de risco da aplicação em execução, oferecendo uma experiência de priorização mais abrangente e baseada em risco. Com esse contexto de tempo de execução, por exemplo, você pode saber se uma biblioteca de código aberto vulnerável foi implantada ou carregada na memória. Saiba mais aqui sobre esses fatores de risco e o contexto de tempo de execução no Snyk AppRisk Pro.
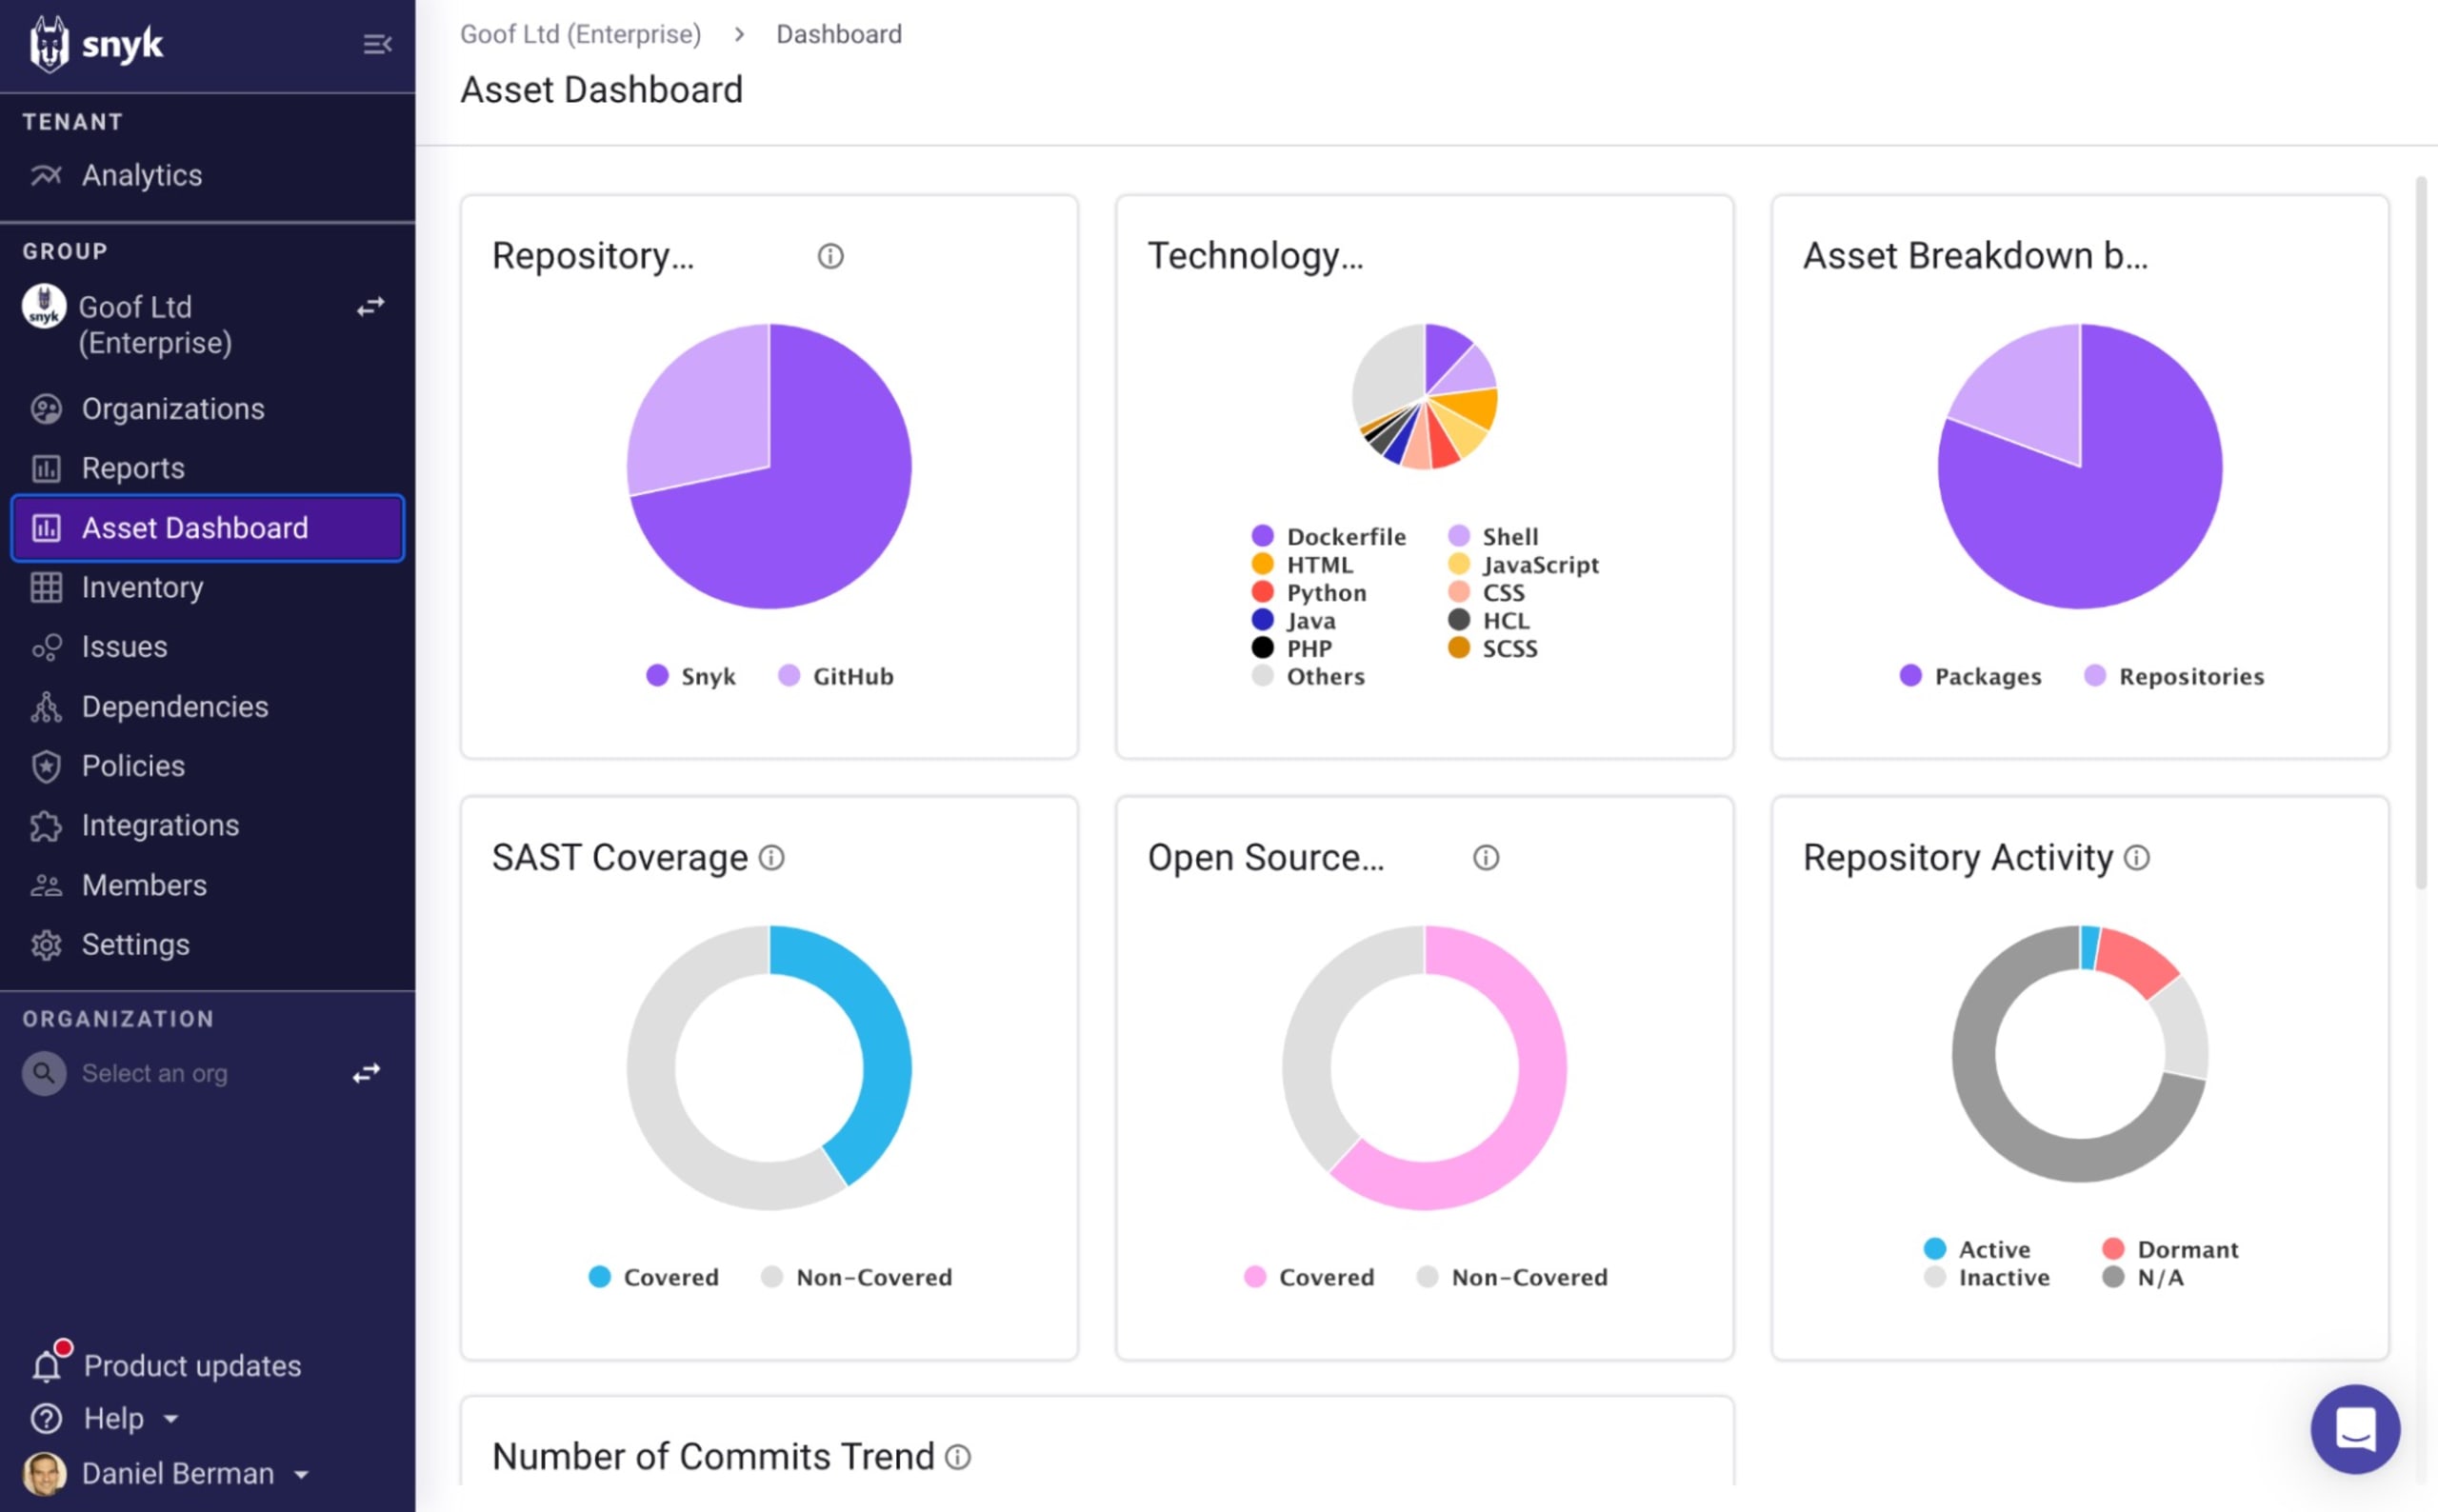
Além do inventário, você também pode avaliar a situação geral do seu programa Snyk na página Asset Dashboard. Ela inclui vários widgets que mostram os ativos identificados pelo Snyk e o nível de proteção deles.
Maximize o ROI com o Snyk
Acreditamos que a disponibilização dos recursos de descoberta de aplicações e gerenciamento de cobertura do Snyk AppRisk Essentials representa um grande avanço para ajudar nossos clientes a colocar em prática seus esforços de segurança de aplicações com shift-left.
Ao oferecer visibilidade dos ativos baseados em código e garantir uma cobertura de segurança consistente pelo Snyk, esses recursos ajudam as organizações a aumentar a eficiência do programa, aprimorar sua postura de segurança e maximizar o ROI do investimento no Snyk.
Se você já é cliente do Enterprise ou está pensando em se tornar um, fale com seu contato na Snyk ou consulte nossa documentação online para saber mais sobre esses novos recursos e como usá-los.
Desbloqueie o DevSecOps com a Snyk
Supere a complexidade das aplicações e as alucinações de IA, promovendo a colaboração entre as equipes de desenvolvimento e segurança com insights da Snyk e da Accenture.


