Segurança desde a concepção: o novo imperativo para o desenvolvimento impulsionado por IA
Escrito por

0 minutos de leitura
A forma como criamos software mudou fundamentalmente. Assistentes de programação com IA já não são novidade: são o novo padrão e representam um salto revolucionário na produtividade e na inovação dos desenvolvedores. Isso não é uma tendência futura; é a realidade de hoje. Com cerca de metade das equipes de desenvolvimento já usando ferramentas de IA generativa, e quase 70% dos líderes de engenharia afirmando que dedicam menos tempo a tarefas de engenharia, a era do desenvolvimento impulsionado por IA chegou.
Essa aceleração, porém, tem um custo oculto: um desafio de segurança em duas frentes, para o qual as ferramentas tradicionais não foram projetadas. A primeira frente é a nova ameaça, em alta velocidade, do código inseguro gerado por IA. Pesquisas mostram que quase metade de todo o código gerado por IA é inseguro, criando uma enorme nova superfície de ataque em uma velocidade sem precedentes. Esse risco aumenta com o novo paradigma da “programação por vibe”, o crescimento do número de desenvolvedores não tradicionais e o fato de que os modelos de IA costumam ser treinados com dados públicos falhos. O desafio se agrava com a segunda frente: o enorme backlog de segurança já existente em código escrito por pessoas, que continua atrasando as equipes.
As ferramentas tradicionais de segurança têm dificuldade para lidar com as duas frentes. Elas são lentas demais para o novo fluxo de trabalho com IA e não têm inteligência para eliminar com eficiência a dívida de segurança acumulada. Assim, as organizações ficam presas entre desacelerar a inovação e aceitar um nível de risco inaceitável.
Por que o antigo modelo de “shift left” já não basta
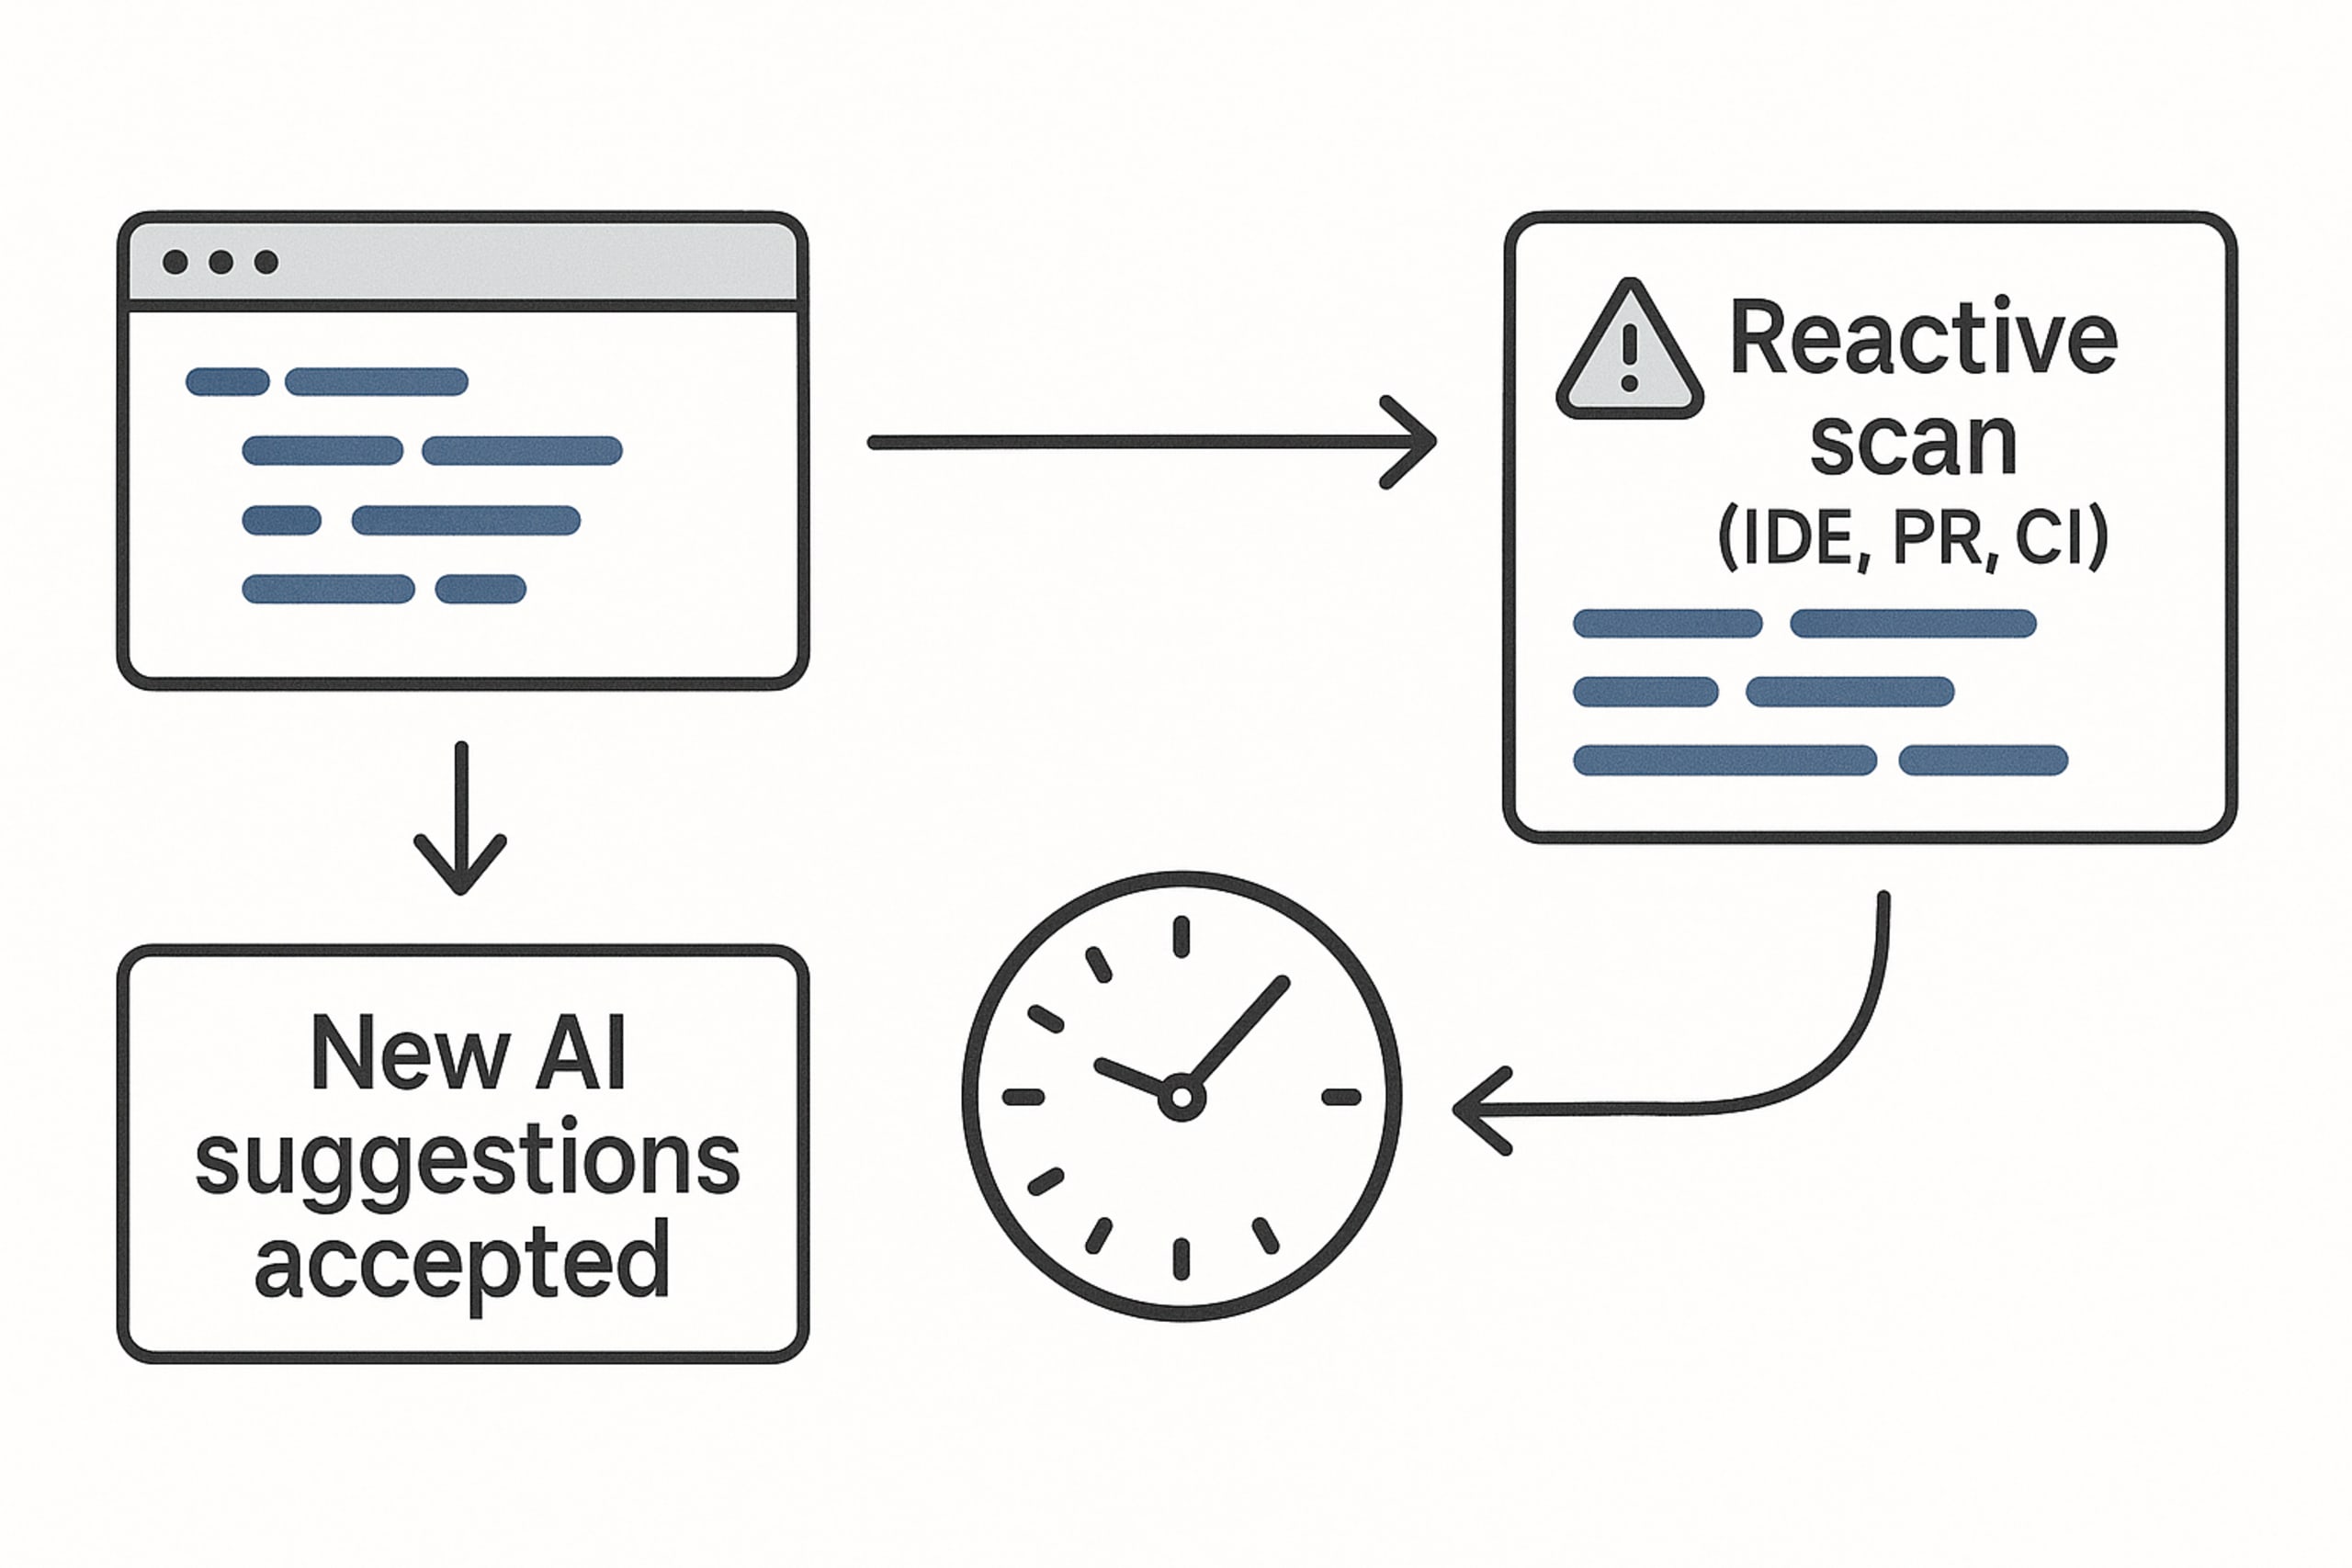
Durante anos, a resposta aos desafios de segurança de aplicações foi “shift left”: encontrar vulnerabilidades mais cedo no ciclo de desenvolvimento. Embora esse princípio continue importante, sua aplicação tradicional — que depende de identificar vulnerabilidades em IDEs, em pull requests ou em pipelines de CI/CD — simplesmente não acompanha a velocidade do desenvolvimento assistido por IA.
Quando uma análise tradicional é executada, o desenvolvedor talvez já tenha aceitado dezenas de sugestões da IA, tornando a correção um processo disruptivo e caro. Esse atrito não é aceitável para desenvolvedores que adotaram a IA pela rapidez. Além disso, essas ferramentas são reativas por natureza: encontram problemas depois que o código foi escrito. Falta a elas a capacidade proativa e instrutiva necessária para orientar a IA a produzir código seguro desde o início.
Isso torna essencial evoluir para um novo paradigma.
A solução: um novo paradigma de “segurança desde a concepção”
A resposta não é desacelerar a inovação, mas incorporar a segurança diretamente ao fluxo de trabalho nativo de IA. Esse é o princípio da “segurança desde a concepção”: uma nova abordagem que vai além da análise reativa e orienta proativamente o agente de programação com IA a gerar código seguro desde o primeiro prompt. A ideia é tornar a segurança uma parte invisível e automática do processo de criação.
Snyk Studio é o único produto de segurança desenvolvido com foco nos desenvolvedores para essa nova realidade. Enfrentamos as duas frentes do desafio de segurança no desenvolvimento com uma solução única e integrada.
Para enfrentar a nova fronteira do código gerado por IA, Snyk Studio ajuda você a aplicar a “segurança desde a concepção”, incorporando nossos mecanismos de segurança de ponta diretamente ao assistente de IA do desenvolvedor. Não nos limitamos a analisar o código escrito pela IA: integramos análise de segurança e correção ao fluxo agentivo do assistente de programação que você usa, protegendo o código desde o primeiro prompt.

Para lidar com a dívida de segurança acumulada, Snyk Studio oferece a “Correção inteligente”, usando o poder da IA para eliminar backlogs em uma escala e velocidade antes inimagináveis e liberar seus desenvolvedores para se concentrarem no futuro.
Como proteger o desenvolvimento impulsionado por IA na prática
Prevenção de problemas no código próprio
Imagine um desenvolvedor de uma empresa de tecnologia para a área da saúde criando um recurso para consultar prontuários de pacientes. Ele recorre ao assistente de programação com IA e digita o prompt: “Crie um endpoint de API que busque no banco de dados o prontuário de um paciente pelo ID.”
Com foco apenas na funcionalidade, a IA gera instantaneamente uma função limpa e eficiente, que recebe um recordId da URL e recupera o registro correspondente. No entanto, essa versão inicial do código contém uma vulnerabilidade crítica de referência direta insegura a objetos (IDOR), pois nunca verifica se o usuário conectado está autorizado a visualizar aquele registro específico.
Um scanner de segurança tradicional deveria detectar esse problema, de preferência dentro da IDE ou no pull request. No entanto, isso depende de o desenvolvedor executar uma análise SAST, que muitas vezes é lenta demais e interrompe o trabalho.
Mas, com a abordagem de “segurança desde a concepção” da Snyk Studio, o processo é diferente. Uma regra é definida diretamente no assistente de programação com IA: “Para qualquer código novo gerado, execute imediatamente uma análise do Snyk Code. Se encontrar problemas, tente corrigi-los com base nos resultados e, em seguida, faça uma nova análise para verificar.”
Seguindo essa regra, o assistente de IA não para depois de gerar o primeiro rascunho. Ele executa imediatamente o Snyk Code na função que acabou de criar. O mecanismo da Snyk detecta instantaneamente a vulnerabilidade IDOR e fornece o contexto. Com base nessa descoberta, o assistente de IA gera a correção necessária de forma autônoma, adicionando a lógica essencial para validar se ownerId do registro corresponde ao userId da sessão autenticada. Em seguida, ele analisa o código novamente, e a Snyk confirma que a vulnerabilidade foi eliminada.
O desenvolvedor recebe, já no primeiro prompt, um código final seguro e validado. Esse é o poder de uma proteção baseada em processos: a segurança se torna uma parte automatizada e invisível do próprio processo de criação.
Como evitar vulnerabilidades em código aberto
A prevenção proativa é ainda mais importante para as dependências de código aberto que os assistentes de IA sugerem com frequência. O risco não se limita a vulnerabilidades acidentais em versões antigas de pacotes. Como mostraram ataques recentes e de grande repercussão à cadeia de suprimentos, cresce a ameaça de código malicioso ser inserido intencionalmente em pacotes populares.
Treinado com uma enorme quantidade de dados públicos, um assistente de IA pode recomendar essas dependências comprometidas sem perceber, introduzindo ameaças ativas diretamente na sua base de código.
Imagine que um segundo desenvolvedor peça ao assistente de IA: “Crie um novo endpoint de API com Express para processar uma compra.”
A IA pode gerar um endpoint perfeitamente funcional que usa o pacote de código aberto qs@6.5.1 para analisar a entrada do usuário. No entanto, essa versão da biblioteca qs contém uma vulnerabilidade conhecida de alta gravidade poluição de protótipo , que pode permitir que um invasor altere o comportamento da aplicação e até derrube o servidor.
Mais uma vez, um scanner de segurança tradicional poderia detectar essa vulnerabilidade na IDE ou depois, durante uma verificação de PR. Mas isso ainda obriga o desenvolvedor a interromper o trabalho, mudar de contexto e encontrar uma alternativa segura.
Com a “segurança desde a concepção”, o fluxo de trabalho é diferente. A equipe de segurança usou a Snyk para definir uma regra simples que detecta e corrige versões vulneráveis de dependências adicionadas ou modificadas. Agora, quando o desenvolvedor envia o mesmo prompt, a IA, munida da inteligência de segurança da Snyk, sabe evitar a versão insegura do pacote no código final apresentado ao desenvolvedor. Ela gera o mesmo endpoint de API funcional, mas garante o uso da versão mais recente e corrigida da biblioteca qs.
Sem alertas, sem atrito e sem mudança de contexto. Esse é o poder da prevenção proativa: a segurança se torna um facilitador invisível, não um obstáculo que interrompe o trabalho.
Elimine o backlog
A abordagem de “segurança desde a concepção” é essencial para prevenir novas vulnerabilidades, mas e quanto ao enorme backlog de segurança que a maioria das organizações já acumula?
Na Labelbox, uma fábrica de dados para IA generativa, o engenheiro de segurança Aaron Bacchi enfrentava um backlog de problemas SAST de alta gravidade acumulado havia dois anos. Como a equipe de desenvolvimento estava concentrada em lançar recursos, esse backlog era uma fonte constante de risco que eles simplesmente não tinham capacidade para resolver.
Ao combinar seu assistente de programação com IA, Cursor, com Snyk Studio, Aaron criou um fluxo de trabalho de correção com tecnologia de IA. Com a orientação do contexto de segurança da Snyk, ele usou o assistente de IA para validar e testar as vulnerabilidades do backlog e gerar correções.
O resultado foi transformador. Em apenas algumas semanas, ele eliminou todo o backlog de dois anos de problemas SAST de alta gravidade. Além de reduzir uma enorme quantidade de riscos, isso liberou Aaron para se concentrar em iniciativas de segurança mais estratégicas, sem tirar tempo da equipe principal de engenharia. Como disse Aaron: “Isso foi transformador. Pela primeira vez, sinto que posso chegar a zero.”
Do risco da IA à inovação segura
A era do desenvolvimento impulsionado por IA chegou. Para prosperar, as organizações precisam ir além de medidas de segurança improvisadas e adotar um programa escalável, governável e seguro por padrão. Os antigos modelos de análise reativa e posterior já não dão conta da velocidade e da escala da IA.
Com a metodologia de “segurança desde a concepção”, você pode prevenir proativamente novas vulnerabilidades geradas por IA. E, com a “Correção inteligente”, pode eliminar com eficiência a dívida de segurança acumulada. Snyk Studio oferece uma solução completa, desenvolvida com foco nos desenvolvedores, para fazer as duas coisas. Assim, você pode abraçar com confiança o futuro do desenvolvimento de software e transformar a promessa de velocidade da IA em uma realidade segura.
Comece a aplicar a segurança desde a concepção com apenas alguns cliques!
Inove com IA. Com segurança.
Saiba como o Snyk Studio ajuda você a proteger o fluxo de desenvolvimento impulsionado por IA.