Proteções de segurança de IA com o Snyk CLI MCP Server
Escrito por

0 minutos de leitura
A ascensão dos assistentes de programação com IA, como Cursor, Windsurf e VS Code, além de extensões de IDE como Qodo e Continue.dev, transformou o desenvolvimento de software. Agora, engenheiros criam em minutos a estrutura de recursos que antes levavam dias para desenvolver (alguém falou em programação por vibe?).
Mas essa velocidade vem com uma troca desconfortável: quando modelos de linguagem de grande porte geram código, eles podem reproduzir padrões vulneráveis e sugerir bibliotecas desatualizadas, versões vulneráveis de bibliotecas populares ou configurações padrão inseguras. Se essas falhas chegarem à produção, o custo da correção dispara e a superfície de ataque da organização se expande da noite para o dia.
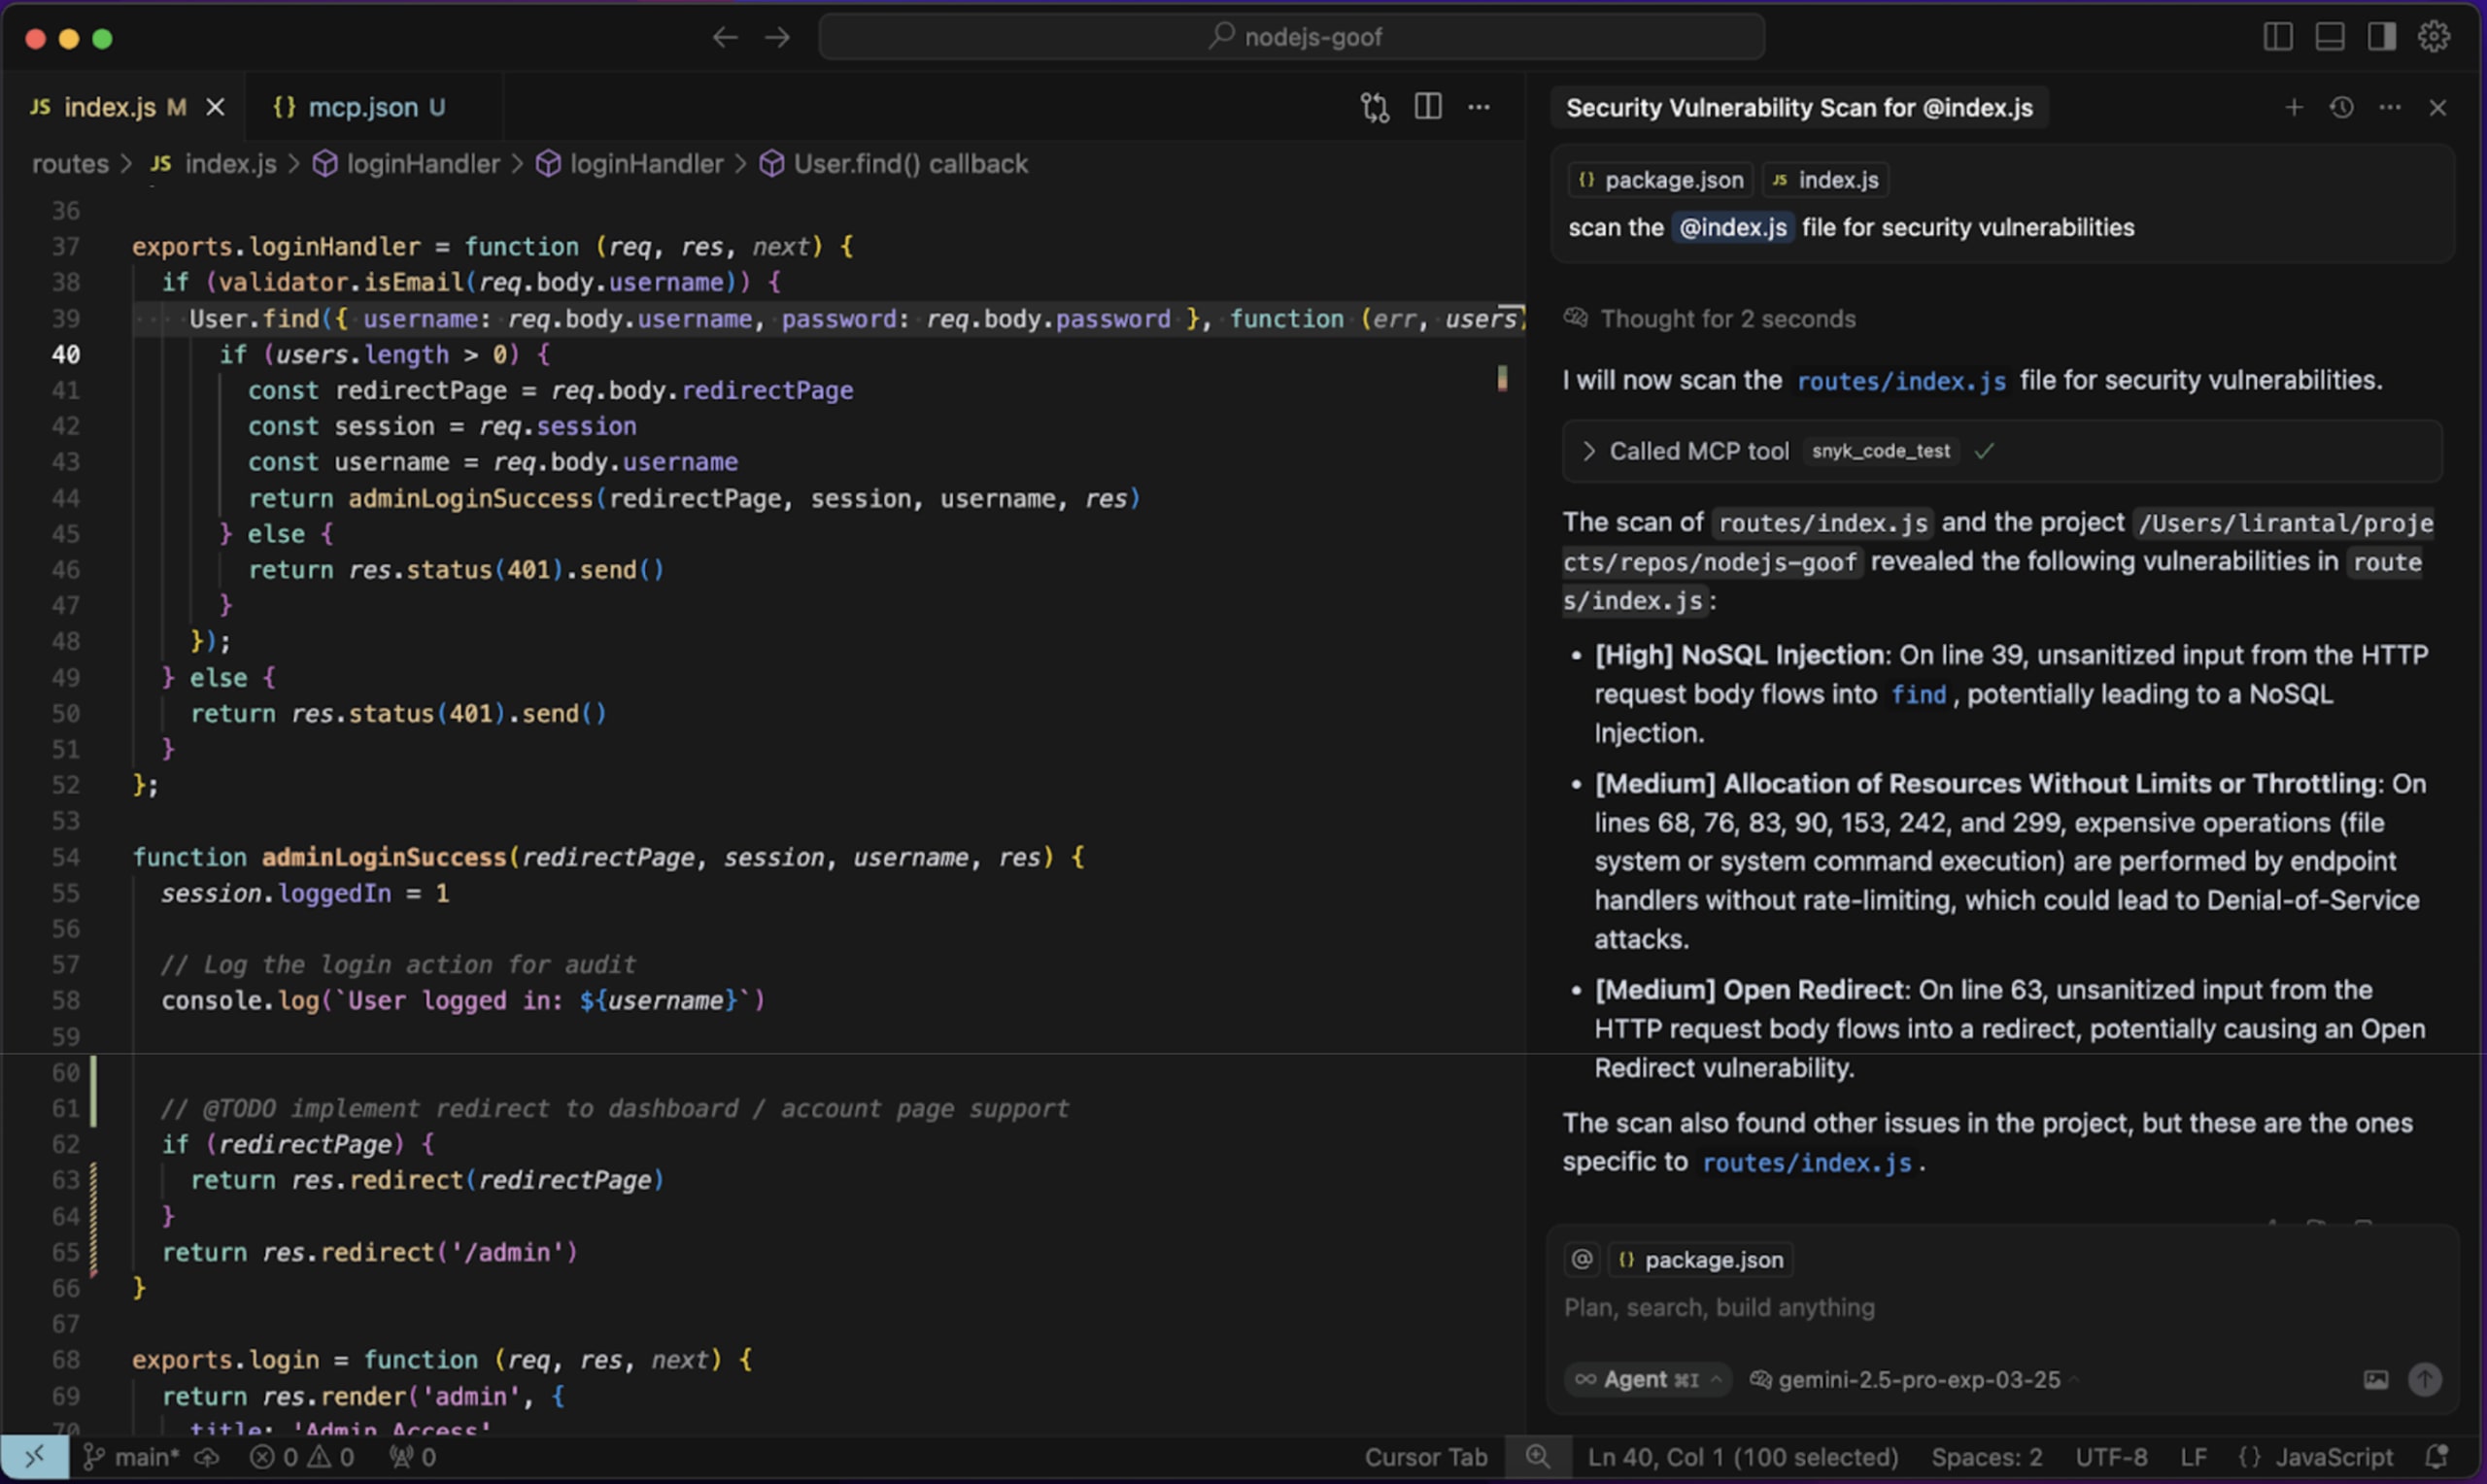
Imagine se seus fluxos de trabalho de IA agentiva e assistentes de programação com GenAI pudessem usar a Snyk de forma autônoma para analisar e corrigir problemas de segurança. Veja uma prévia na forma do servidor MCP integrado à nossa Snyk CLI..
O que você está vendo? É o modo agentivo do Cursor usando o Snyk CLI MCP Server para analisar e encontrar dependências de terceiros vulneráveis e código inseguro, como uma falha de injeção NoSQL em um manipulador de rota do Express.
A necessidade de segurança em IA
Muitas empresas de tecnologia já sentem a tensão entre a pressa dos desenvolvedores para adotar ferramentas de programação com GenAI e a necessidade de estabelecer proteções de segurança para IA. Elas querem aproveitar os ganhos de produtividade da GenAI, mas cada nova solicitação de pull gerada por um assistente traz incertezas:
As dependências estão atualizadas e livres de exploits conhecidos?
Trechos auxiliares contornam a validação de entradas ou as verificações de autorização?
O código gerado vai enfraquecer, com o tempo, a postura de segurança que tanto custou para construir?
Sem proteções intencionais, a IA se torna um multiplicador de dívida técnica, em vez de impulsionar a inovação. As equipes precisam manter os desenvolvedores em ciclos rápidos de feedback e, ao mesmo tempo, identificar e corrigir automaticamente problemas de segurança no momento em que o código é sugerido.
É exatamente essa lacuna que a Snyk está preenchendo para resolver os desafios de segurança em IA. Ao levar seu mecanismo de segurança que prioriza desenvolvedores para o fluxo de trabalho com IA — da CLI à IDE escolhida por eles —, a Snyk permite adotar assistentes de programação e práticas de programação com GenAI sem comprometer a segurança, a conformidade ou a velocidade.
Por exemplo, a captura de tela abaixo do VS Code mostra o código gerado pelo ChatGPT da OpenAI para um servidor de upload de arquivos em Node.js. Ao copiar o código para o VS Code e salvá-lo, a extensão da Snyk para VS Code analisa o arquivo, encontra uma vulnerabilidade de travessia de caminho e sugere uma correção com seus recursos baseados em IA:

Servidores MCP: elevando a experiência do desenvolvedor
Os MCPs são a nova conexão entre fluxos de trabalho de IA agentiva e chamadas de funções distribuídas e independentes. A Snyk acompanha essa evolução para tornar a segurança que prioriza desenvolvedores realmente acessível e autônoma.
Os desenvolvedores prosperam com ciclos rápidos de feedback e ferramentas sem atritos. No entanto, cada novo ponto de integração pode atrasar o trabalho, principalmente quando as verificações de segurança exigem alternar entre o terminal e a interface de um aplicativo ou configurar um webhook personalizado. O Model Context Protocol (MCP) muda esse cenário ao oferecer uma linguagem comum de “conectar e usar” para agentes de IA e ferramentas de segurança: um padrão aberto e leve que permite que qualquer assistente de programação peça contexto a uma ferramenta (ou envie código para ela) de forma previsível.
Conheça hoje a Snyk AI Trust Platform.
A inovação em IA começa com confiança. A confiança em IA começa com a Snyk.
Segurança da Snyk, agora em um MCP Server
Temos o prazer de apresentar o Snyk CLI MCP Server: um endpoint hospedado que leva o mecanismo de segurança da Snyk, pensado para desenvolvedores, diretamente a qualquer assistente de programação compatível com MCP, por meio da Snyk CLI.
Quais são as vantagens de usar a Snyk por meio do MCP Server? Partindo dessa base, oferecemos benefícios essenciais para equipes de engenharia:
Segurança nativa no agente, oferecida pela Snyk: seu assistente preferido, seja Continue.dev, Qodo, Cursor, Windsurf ou o próximo que surgir, agora pode chamar a Snyk por meio de uma interface conhecida: o MCP. A análise de vulnerabilidades acontece dentro do fluxo de trabalho do modo agentivo, sem alternância de contexto nem espera até que a CI detecte os problemas.
Interoperabilidade sem configuração: como a Snyk CLI é compatível com MCP, você não precisa de configurações personalizadas nem de recorrer a scripts próprios ou soluções improvisadas da comunidade. Basta inserir a URL do servidor, autenticar uma vez via OAuth e qualquer cliente MCP compatível detectará automaticamente a análise de dependências de código aberto e a análise estática de segurança de código da Snyk. E mais ferramentas estão por vir!
Ao reduzir quase a zero o esforço de integração, o Snyk CLI MCP Server permite que as equipes adotem ferramentas de GenAI no ritmo da programação por vibe, mantendo a segurança de aplicações integrada a cada linha de código.
Como começar a usar o Snyk CLI MCP Server
Para começar a usar a Snyk por meio do MCP Server, primeiro verifique se você está usando a versão >= 1.1296.2 da Snyk CLI.
Atualize a Snyk CLI para uma versão compatível com os recursos do MCP Server:
Como executar o Snyk CLI MCP Server pelo tipo de transporte de sua preferência (há suporte para SSE e STDIO):
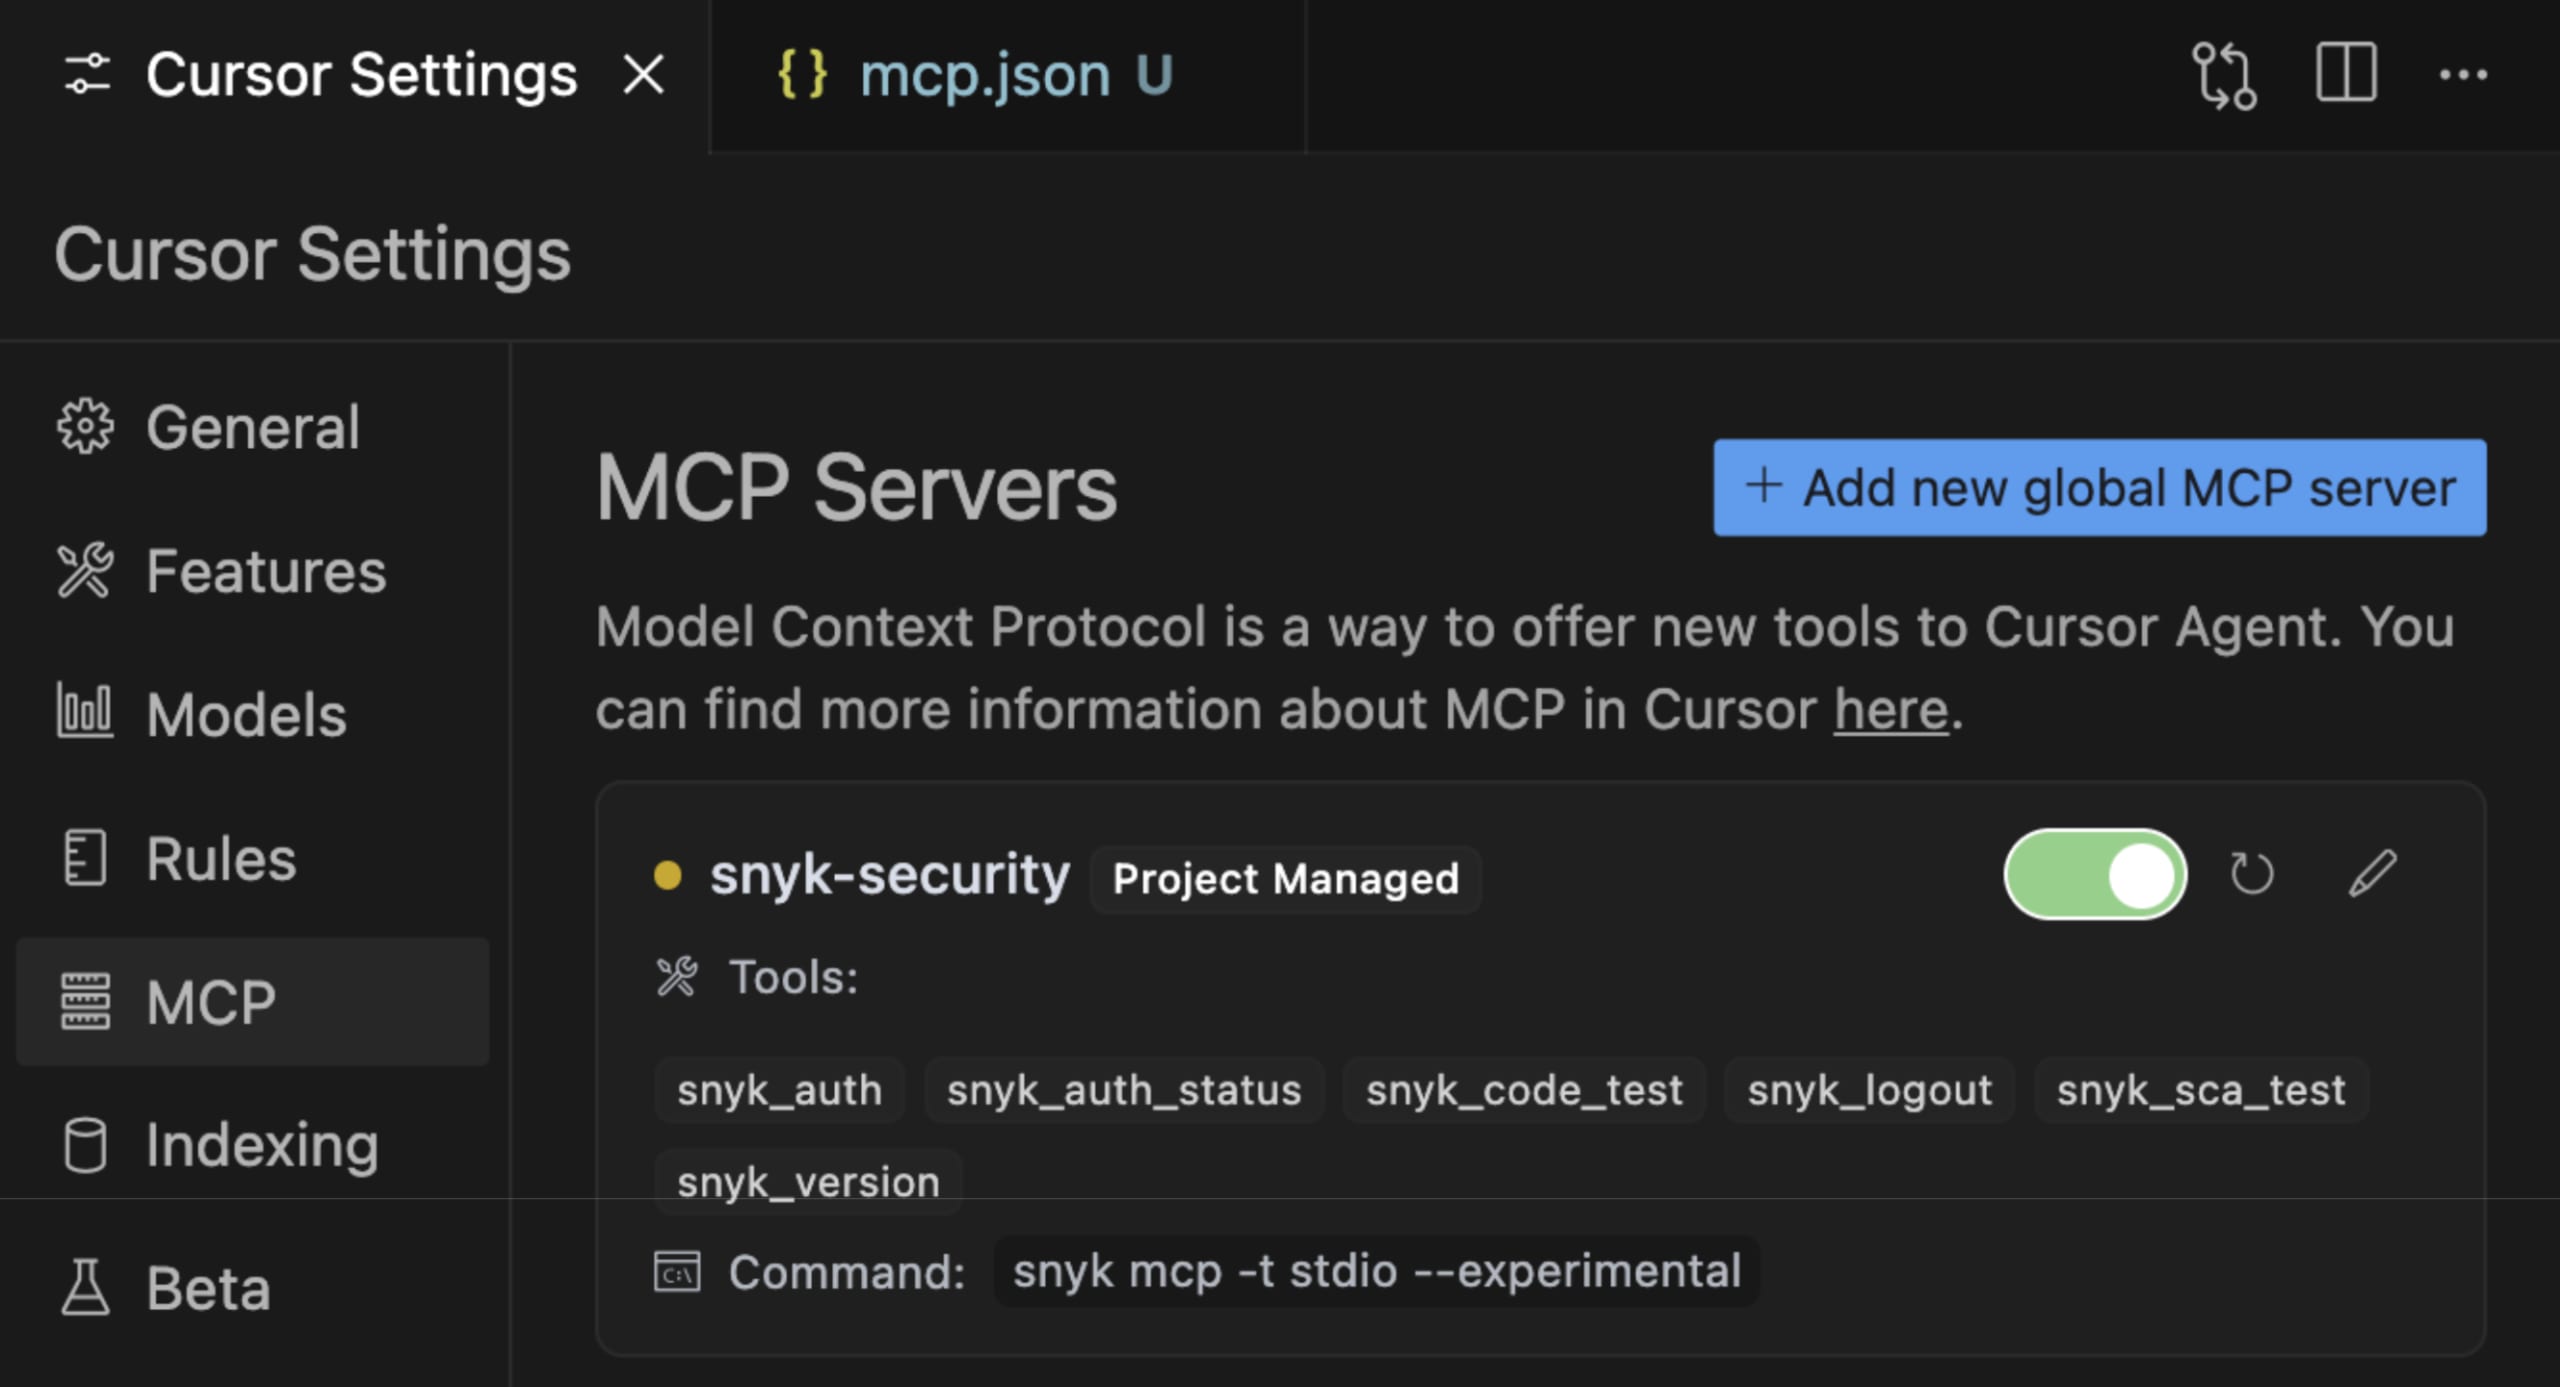
Na maioria dos casos, você precisará executar estes comandos como parte da integração do MCP Server a um cliente ou host MCP (como Cursor, Windsurf, Qodo e outros). Veja o trecho de código e a captura de tela que mostram como adicionar a Snyk ao Cursor usando o suporte a MCP e o arquivo .cursor/mcp.json:

A Snyk agora disponibiliza várias ferramentas como parte da integração com o MCP Server. Você pode pedir essas informações em uma conversa de programação com GenAI ou usá-las em fluxos de trabalho totalmente autônomos com agentes:
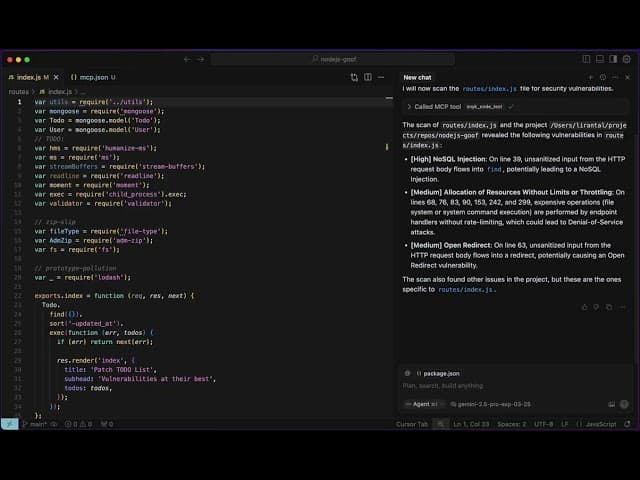
Veja um exemplo de como a Snyk encontra uma linha de código vulnerável a injeção de SQL:
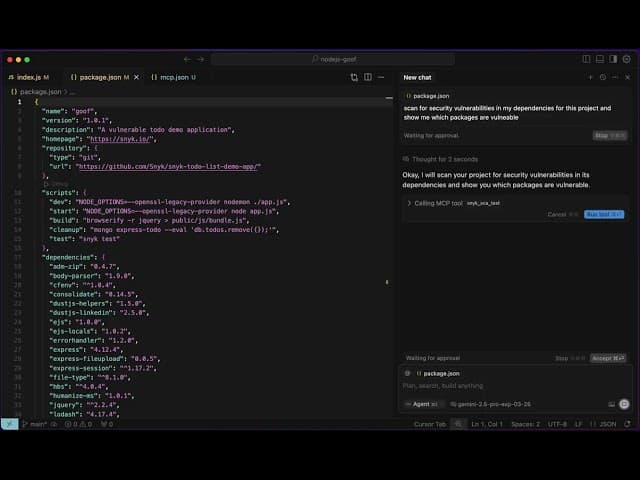
Você tem receio de que o LLM sugira versões maliciosas ou vulneráveis de dependências de terceiros? A Snyk também pode encontrá-las com as ferramentas do MCP Server disponíveis para os fluxos de trabalho com agentes:
Proteja a GenAI na velocidade dos LLMs
A GenAI continuará acelerando o desenvolvimento de software, mas isso só será possível se a segurança acompanhar esse ritmo. Ao incorporar sua inteligência de vulnerabilidades ao ecossistema aberto do MCP, a Snyk encontra os desenvolvedores onde as ideias começam a tomar forma: na IDE. Com a Snyk e o novo MCP Server, cada linha de código gerada por IA é verificada antes de chegar a um branch e até mesmo antes de ser confirmada. Além disso, cada dependência de terceiros é avaliada no Snyk Vulnerability Database assim que fluxos de trabalho com agentes, como o modo YOLO do Cursor, a sugerem.
E o melhor? Ao combinar o CLI MCP Server da Snyk com a extensão gratuita da Snyk para VS Code, você conta com proteções de segurança de IA integradas e abrangentes, que detectam código vulnerável e oferecem correções de segurança com tecnologia de IA.
Com o lançamento do Snyk CLI MCP Server hospedado, as equipes não precisam mais escolher entre velocidade e vigilância. Agora têm as duas coisas. Basta conectar o servidor, continuar usando seu assistente de programação favorito e publicar com a confiança de que a Snyk protege você desde a primeira sugestão de código até a implantação na nuvem.
Comece a proteger o código gerado por IA
Crie sua conta gratuita da Snyk e comece a proteger o código gerado por IA em minutos. Ou agende uma demonstração com um especialista para ver como a Snyk pode atender às necessidades de segurança dos seus desenvolvedores.