Aide-mémoire
Explorez toutes les ressources
Affichage 49 - 72 sur 755 ressources
Article
Tauri : 5 erreurs de configuration courantes qui compromettent la sécurité par défaut
Tauri se présente comme une alternative plus sûre à Electron pour créer des applications de bureau. Pourtant, certaines configurations par défaut et pratiques courantes fragilisent discrètement son modèle de sécurité. Découvrez cinq pièges à éviter.
Article
L’état des secrets : pourquoi 28 millions d’identifiants ont fuité sur GitHub en 2025, et comment y remédier
28,65 millions de secrets codés en dur ont été ajoutés à des dépôts publics sur GitHub en 2025. Ce guide fait le tour de la gestion des identifiants : pourquoi les secrets fuitent, quels outils les détectent et comment mettre en place une défense à plusieurs niveaux efficace, des hooks pre-commit à l’analyse tenant compte de l’IA.

Article
Compromission de la chaîne d’approvisionnement de Trivy GitHub Actions
Des attaquants ont compromis 75 tags de version de la populaire GitHub Action Trivy, transformant le scanner de sécurité en outil de vol d’identifiants. Découvrez le déroulement de cette attaque en deux étapes, si vous êtes concerné et comment sécuriser vos pipelines CI/CD contre les attaques de la chaîne d’approvisionnement visant GitHub Actions.
Cheat Sheet
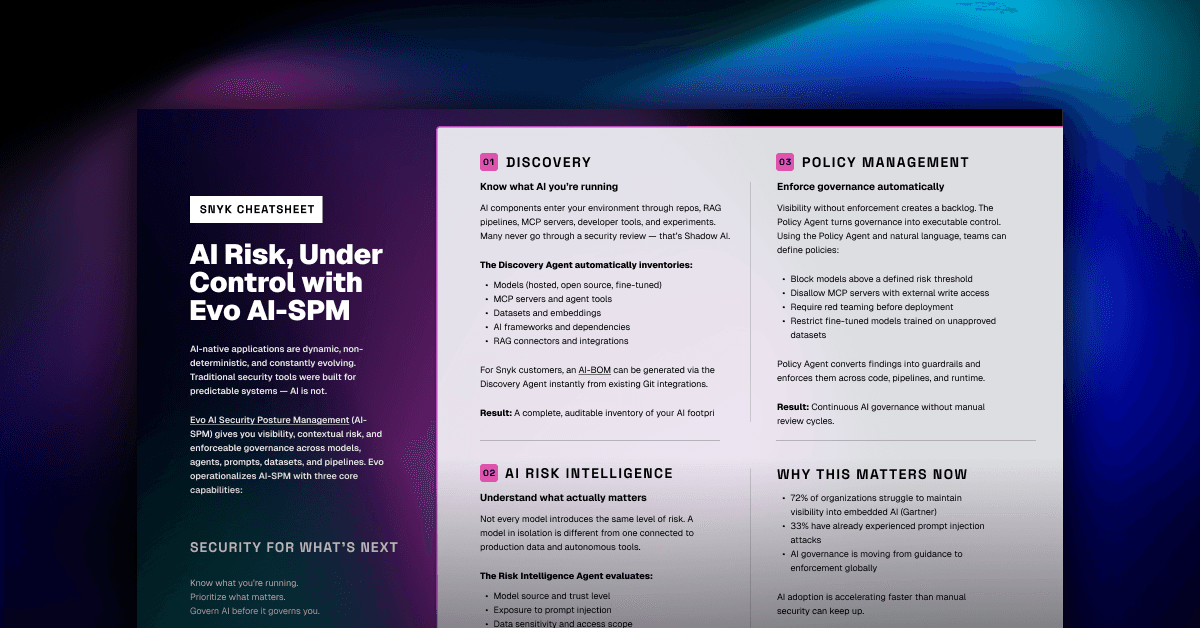
AI Risk, Under Control with Evo AI-SPM
Article
Les 8 meilleures compétences Claude pour les entrepreneurs, fondateurs de startups et solopreneurs
De la modélisation financière SaaS au copywriting axé sur la conversion et à l’étude de l’adéquation produit-marché, ces 8 compétences Claude offrent aux entrepreneurs des workflows optimisés par l’IA pour lancer et développer leur entreprise.
Article
Dans les coulisses de StegaBin : comment une campagne de stéganographie nord-coréenne a fait la une
Des pirates nord-coréens ont publié 26 packages npm malveillants utilisant la stéganographie sur Pastebin pour dissimuler leur infrastructure C2. L’affaire a fait la une partout. Nous avons vérifié les données : aucun impact réel. Découvrez ce qu’a réellement fait cette campagne et ce qu’elle nous apprend sur les risques réels des campagnes de packages malveillants.
Article
CVE-2026-29000 : comment une clé publique contourne l’authentification dans pac4j-jwt
CVE-2026-29000 est un contournement d’authentification de sévérité CVSS 10.0 dans pac4j-jwt. Il permet aux attaquants de forger des jetons d’administrateur à l’aide de la seule clé publique RSA du serveur. Découvrez le fonctionnement de cette vulnérabilité, si vous êtes concerné et comment la corriger.
Video
AI Radar : édition de février
Obtenez des crédits CPE ! Chaque session analyse en profondeur des enjeux concrets et vous apporte des conseils pratiques pour protéger vos applications. Nous faisons le lien entre la sécurité traditionnelle et le nouvel univers des applications natives de l’IA, afin que votre équipe puisse innover sans compromis.
Article
Accélérer la modernisation du secteur public grâce à une migration sécurisée pilotée par l’IA
Découvrez comment l’IA générative accélère la migration des applications existantes dans le secteur public, et comment Snyk sécurise le code généré par l’IA, les dépendances, les conteneurs et l’infrastructure cloud, du code au cloud.
Article
DAST et tests d’intrusion : 5 différences clés
Choisir entre le DAST et les tests d’intrusion est essentiel pour sécuriser les API et microservices modernes. Découvrez comment combiner ces méthodes pour bâtir une stratégie de sécurité robuste et multicouche qui protège l’ensemble de votre portefeuille applicatif.
Article
Les 8 meilleures Claude Skills pour les ingénieurs UI/UX
Découvrez les meilleures Claude Skills qui transforment l’ingénierie UI/UX en automatisant les tâches répétitives, comme les audits d’accessibilité et la création de structures de composants. Découvrez comment simplifier votre flux de travail et vous concentrer sur les décisions créatives qui comptent vraiment.
Article
Top 8 des Claude Skills pour les développeurs
De la planification de tâches façon Manus à la génération de code Terraform et à l’optimisation des Core Web Vitals, ces 8 Claude Skills offrent aux développeurs des workflows d’IA reproductibles pour leurs projets d’ingénierie.
Article
Six principes pour repenser le DevSecOps à l’ère de l’IA
Les 6 facteurs sont : une sécurité de l’IA pensée pour les développeurs, la sécurité de l’IA dès la conception, une responsabilité partagée en matière d’IA, la sécurité de l’IA automatisée, une expertise propre à l’IA et une gouvernance de l’IA assortie d’une amélioration continue.
Article
Vos « compétences » d’IA constituent la nouvelle surface d’attaque agentique
À mesure que l’IA dépasse le simple dialogue pour exécuter des tâches de façon autonome, les compétences qui alimentent ces agents deviennent une nouvelle surface d’attaque dangereuse. Découvrez comment protéger votre organisation contre les outils d’agents d’IA malveillants tout en préservant la vélocité du développement à l’ère des workflows agentiques.

Article
Anthropic vient de lancer Claude Code Security. Voici pourquoi c’est une excellente nouvelle pour le secteur
Le lancement de Claude Code Security par Anthropic fait les gros titres et certains annoncent la fin de la sécurité traditionnelle. Mais le véritable enjeu est le passage de la détection à la correction automatisée. Cette initiative valide une approche de sécurité à plusieurs niveaux, qui combine le raisonnement de l’IA et l’analyse déterministe pour protéger la chaîne d’approvisionnement logicielle moderne.
Article
Créer des agents d’IA plus sûrs grâce aux sorties structurées
Découvrez comment les sorties structurées aident les développeurs à créer des agents d’IA plus sûrs et plus fiables en imposant des schémas stricts lors de la génération des tokens. Découvrez les frameworks essentiels et les outils de sécurité nécessaires pour déployer vos agents d’IA en production avec des mécanismes d’application des règles.