CLI
Encuentra y corrige vulnerabilidades en código JavaScript, bibliotecas de código abierto y contenedores en tus proyectos y pipelines.
AppSec para JS
Desde la primera línea de código hasta la última dependencia de npm, Snyk protege tus aplicaciones de JavaScript directamente desde tu IDE, CLI y flujos de trabajo de Git.
O regístrate con Bitbucket o elige otra opción.
Al usar Snyk, aceptas cumplir nuestras políticas, incluidos nuestros Términos del servicio y nuestra Política de privacidad.
Snyk protege tu código JavaScript y tus bibliotecas de npm frente a vulnerabilidades, directamente desde tu IDE, repositorios Git y CLI.
Ejecuta Snyk en tu CLI o intégralo fácilmente con tu IDE y tus repositorios de Git.
Snyk monitorea continuamente tus aplicaciones para detectar vulnerabilidades en tiempo real.
Aplica correcciones de seguridad basadas en IA directamente en el código desde tu IDE o combina pull requests con correcciones.
Snyk es compatible con diversos administradores de paquetes, frameworks, bibliotecas e IDE de JavaScript.


Al integrar el análisis de seguridad y las recomendaciones de corrección en tu CLI, IDE y repositorios Git, los desarrolladores pueden avanzar más rápido y los equipos de seguridad dedicar menos tiempo a revisiones de bajo nivel.

Encuentra y corrige vulnerabilidades en código JavaScript, bibliotecas de código abierto y contenedores en tus proyectos y pipelines.
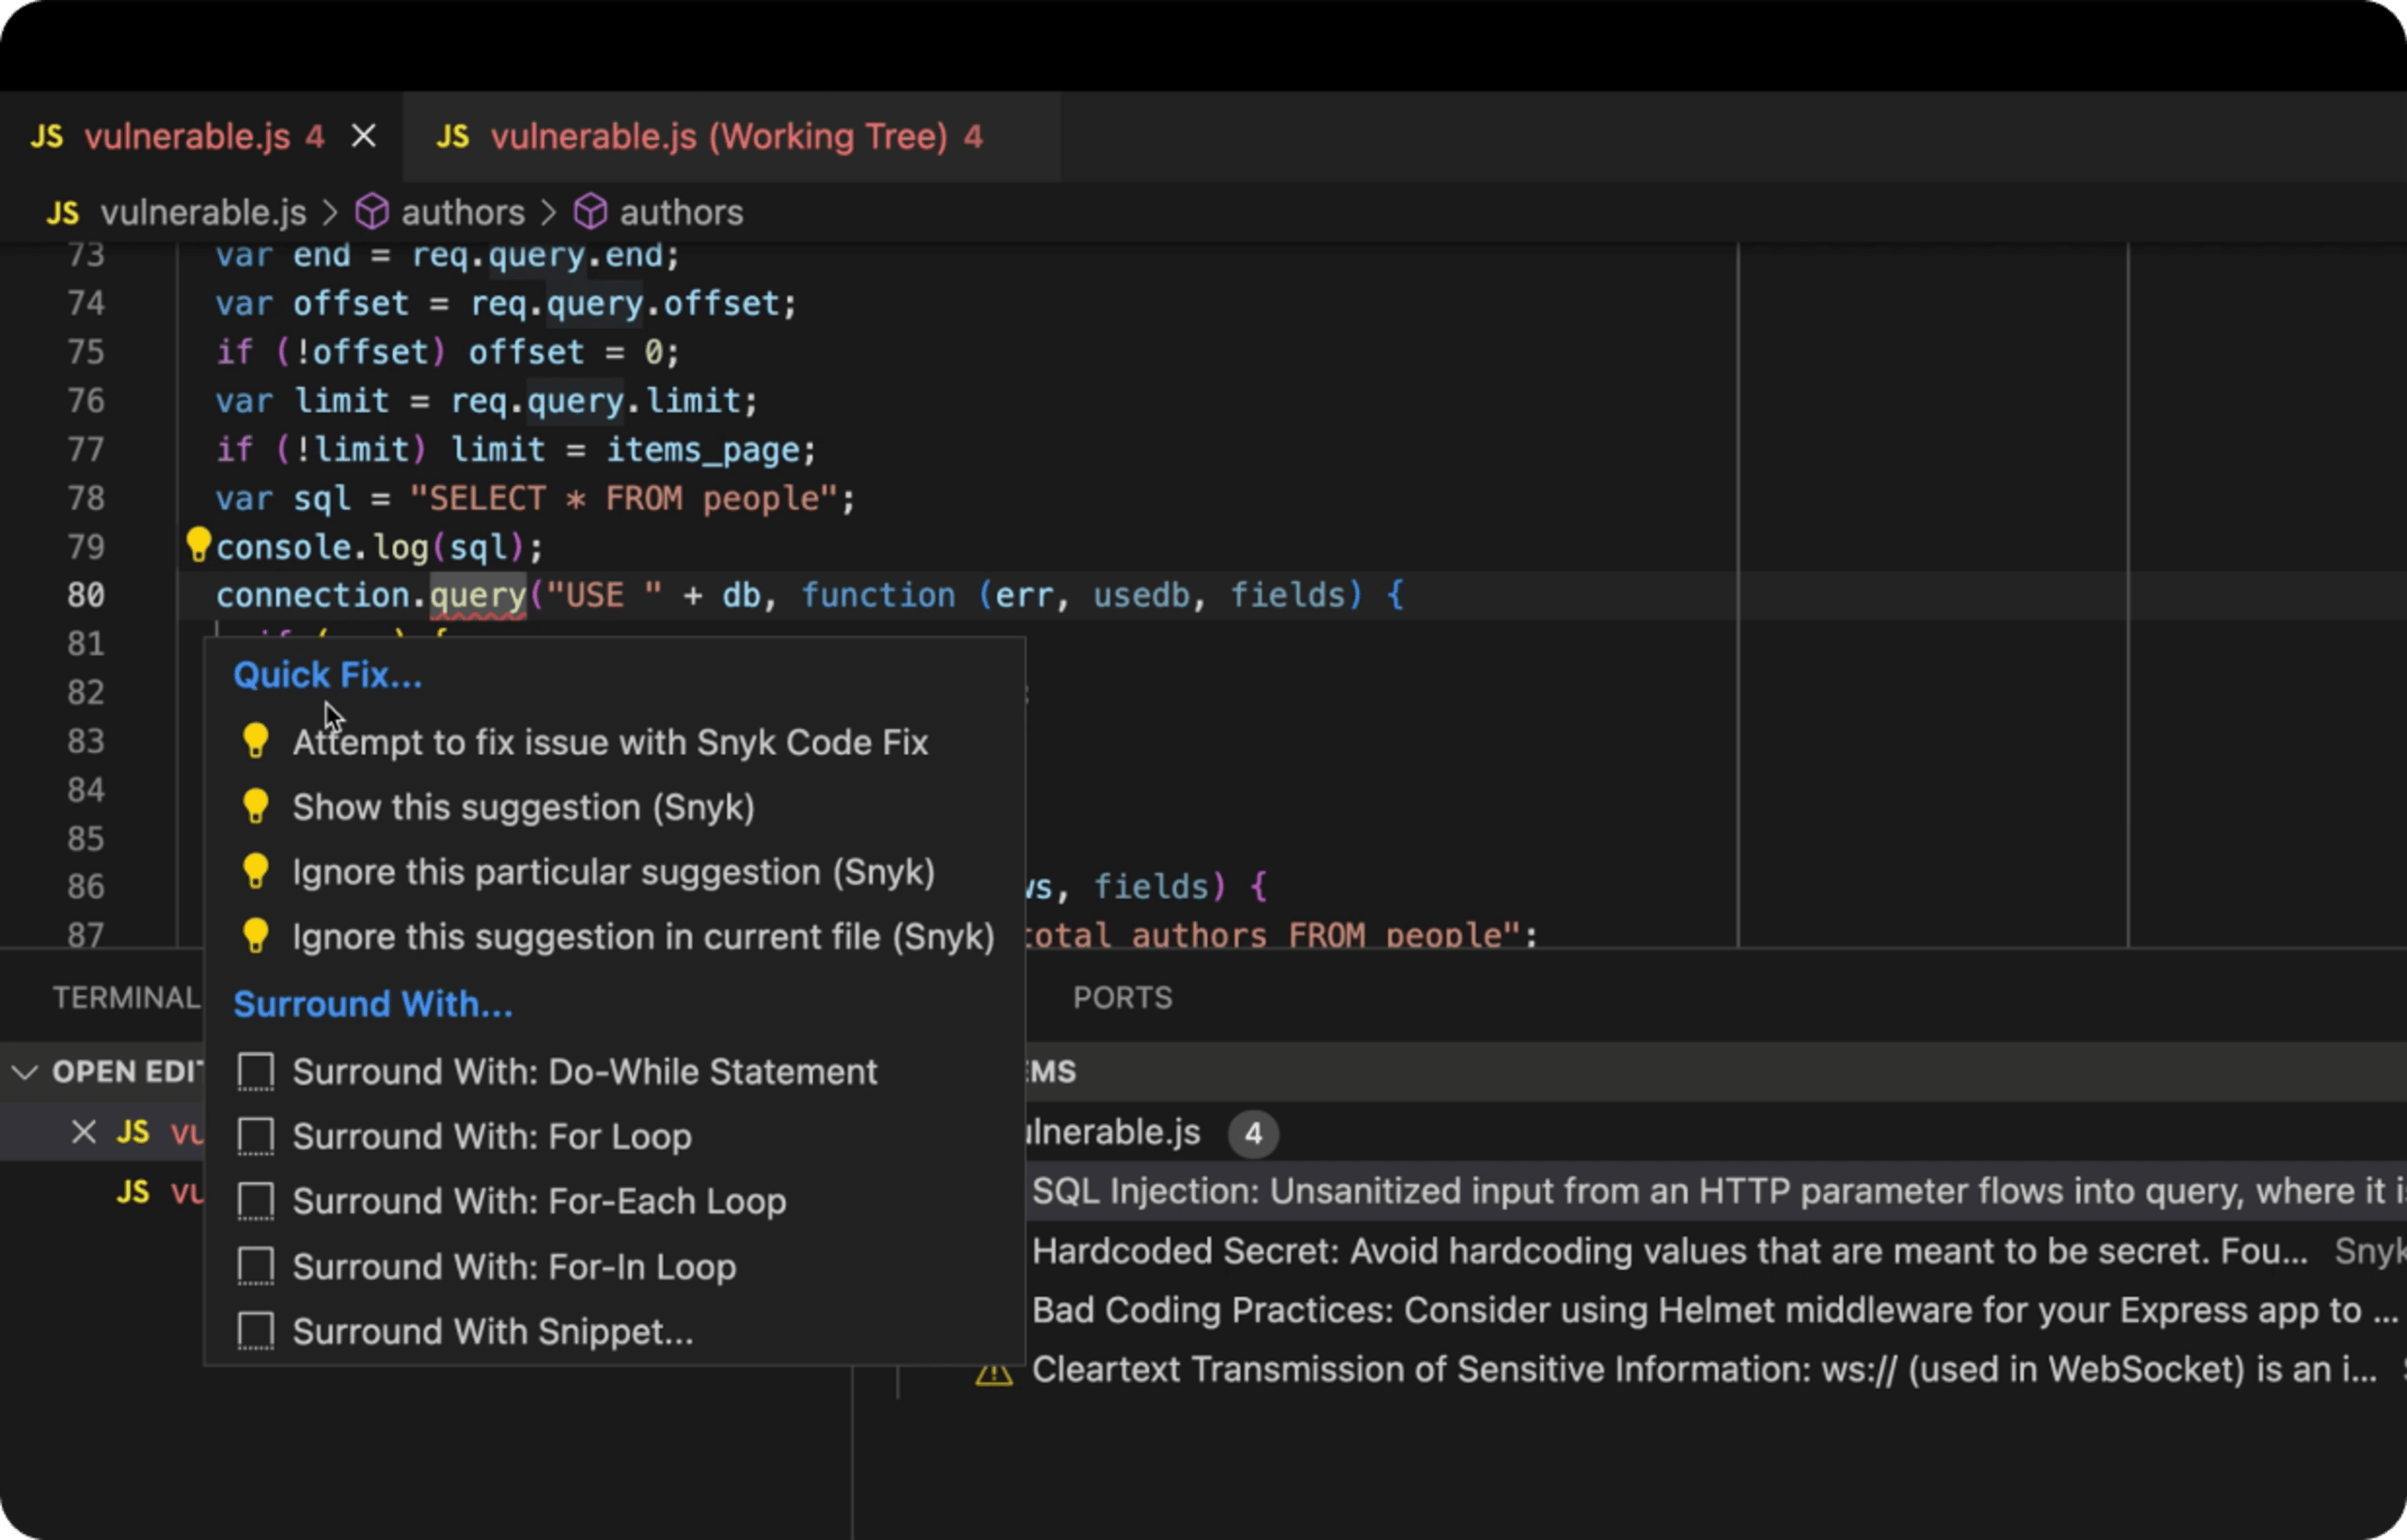
Analiza tu código JavaScript en tiempo real y recibe sugerencias de corrección impulsadas por IA en línea, directamente en tus IDE favoritos, como Visual Studio Code y Eclipse.

Entrega código JavaScript seguro con las comprobaciones de vulnerabilidades en PR de Snyk, correcciones con un clic y monitoreo continuo.
Encuentra y corrige vulnerabilidades de JavaScript gratis con Snyk.
No necesitas tarjeta de crédito.
O regístrate con Azure AD Docker ID Bitbucket
Al usar Snyk, aceptas cumplir nuestras políticas, incluidos nuestros Términos del servicio y nuestra Política de privacidad.
Según los datos de análisis de Snyk, los proyectos de JavaScript tienen en promedio 47 vulnerabilidades. Conoce las principales vulnerabilidades en el código JavaScript y el código abierto que podrían aparecer en tus proyectos, según los resultados de los análisis de Snyk y las investigaciones de seguridad.
Las 10 principales vulnerabilidades de código JavaScript según Snyk
Lee el informe
Las 10 principales vulnerabilidades de código abierto en JavaScript según Snyk
Lee el informeAprende a proteger tus aplicaciones contra vulnerabilidades comunes de JavaScript con lecciones interactivas y a tu propio ritmo.


Consulta nuestras guías rápidas y nuestros blogs para conocer las mejores prácticas y mantener seguros tus proyectos de JavaScript.
Snyk es compatible con tus lenguajes favoritos para que puedas proteger tus aplicaciones durante todo el ciclo de vida del desarrollo de software (SDLC).


Protege tus aplicaciones con el análisis de vulnerabilidades y las recomendaciones para corregirlas de Snyk.
No se requiere tarjeta de crédito.
O regístrate con Azure AD Docker ID Bitbucket
Al usar Snyk, aceptas cumplir nuestras políticas, incluidos nuestros Términos del servicio y nuestra Política de privacidad.
JavaScript no es inseguro por naturaleza, pero es posible que los desarrolladores introduzcan vulnerabilidades en su código JavaScript si no tienen experiencia en seguridad para este lenguaje o trabajan sin la ayuda de herramientas de seguridad como Snyk
Las vulnerabilidades de JavaScript incluyen XSS, CSRF, ataques de inyección, contaminación de prototipos y más. Para obtener más información sobre las vulnerabilidades de JavaScript y cómo corregirlas, visita Snyk Learn.
Snyk analiza tus aplicaciones de JavaScript en tiempo real para detectar vulnerabilidades y te ofrece recomendaciones de solución para corregirlas rápidamente.
Snyk puede identificar vulnerabilidades en código JavaScript, bibliotecas de código abierto y contenedores. Algunos ejemplos de vulnerabilidades de JavaScript son el scripting entre sitios (XSS) basado en DOM, la falta de limitación de solicitudes y el acceso a directorios.
Snyk se integra fácilmente con las herramientas y los flujos de trabajo que ya usas durante todo el SDLC, incluidos la CLI, el IDE, los repositorios Git y los registros de contenedores. Snyk es compatible con IDE de JavaScript como WebStorm, Visual Studio Code y Eclipse, para que puedas detectar y corregir vulnerabilidades de JavaScript directamente en el código con sugerencias de corrección. Snyk se integra con tus herramientas de SCM favoritas para ofrecer monitoreo continuo de repositorios, análisis de PR y PR con correcciones sugeridas.