Escribe configuraciones seguras de Kubernetes con la ayuda de Snyk
18 de noviembre de 2019
0 minutos de lecturaLa semana pasada lanzamos Snyk Container y hoy tenemos una emocionante novedad relacionada con ese anuncio. Estamos lanzando una versión beta de una nueva función de Snyk para ayudarte a encontrar y corregir problemas en tu configuración de Kubernetes como parte de tu proceso de desarrollo.
El problema de la configuración
Como explicamos en la publicación del blog De la seguridad de las imágenes a la seguridad de las cargas de trabajo, la configuración:
Deja de ser una preocupación exclusiva de los operadores y también pasa a serlo de los desarrolladores, y
Puede introducir problemas de seguridad o facilitar la explotación de vulnerabilidades
Al mismo tiempo, la mayoría de las herramientas diseñadas para abordar este problema no tienen en cuenta los flujos de trabajo de desarrollo modernos. Pueden ayudarte a detectar problemas en producción, pero ¿qué hay de corregirlos? ¿O de detectarlos antes de implementar los cambios? Kubernetes es un buen ejemplo de lo anterior. Es una plataforma potente, pero eso implica cierto nivel de complejidad. La API de Kubernetes contiene muchos objetos, y cada uno tiene muchas propiedades. Con demasiada frecuencia, los desarrolladores administran todo esto manualmente en archivos YAML. Como plataforma de propósito general, Kubernetes tampoco ofrece los valores predeterminados más seguros. Es fácil olvidar configurar todas las propiedades de seguridad en todo momento.
Detección automática de problemas de configuración en Snyk
Snyk comenzó centrándose en archivos de manifiesto de paquetes, como project.json, pom.xml o requirements.txt. Snyk se integra con tu sistema de control de código fuente, como GitHub o GitLab, y detecta esos archivos de manifiesto para ayudarte a proteger tus aplicaciones. Con la nueva función beta que lanzamos hoy, también detectaremos archivos de configuración de Kubernetes en tus repositorios. Cuando encontremos un archivo de configuración de Kubernetes, lo analizaremos en busca de problemas de configuración comunes y te los mostraremos en Snyk.
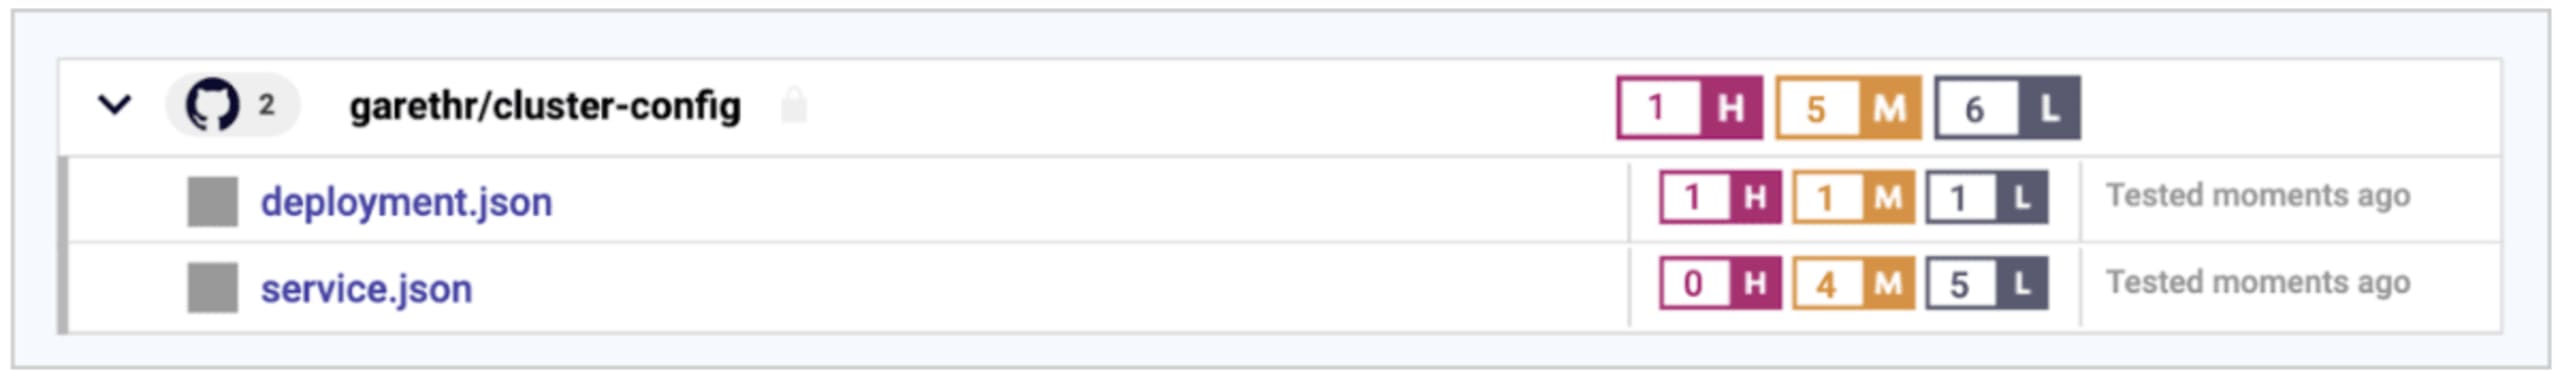
Tanto si tienes un solo repositorio con toda tu configuración en un mismo lugar como si está distribuida en distintos repositorios, podemos detectar aspectos como contenedores que se ejecutan como root, la falta de límites de CPU o memoria, sistemas de archivos legibles y más. También ampliaremos la cantidad de verificaciones que realizamos con el tiempo.
Corregir problemas con pull requests
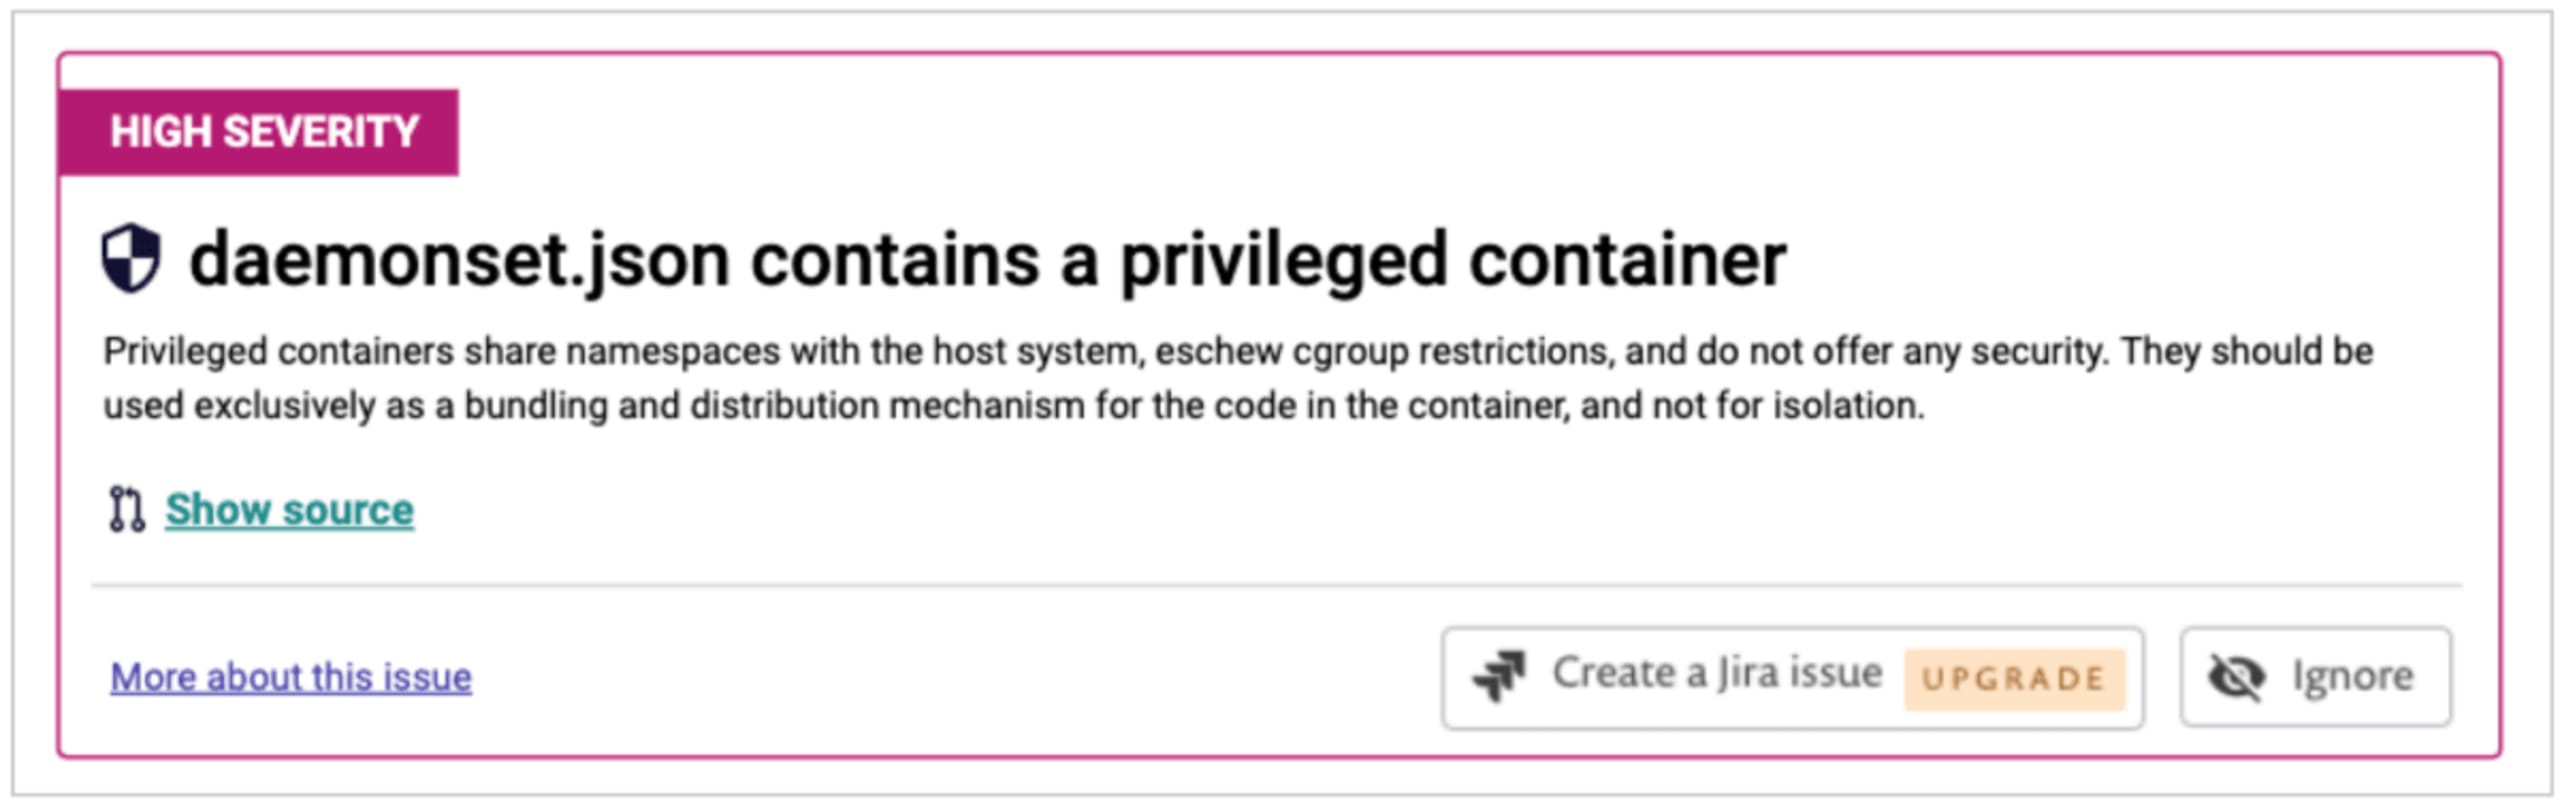
Para cada problema que identifiquemos, te daremos contexto y te explicaremos por qué podría ser un problema. Al igual que con las vulnerabilidades en Snyk, puedes optar por ignorar problemas específicos o crear automáticamente incidencias en Jira para hacer seguimiento de su corrección. Los problemas también están disponibles en la API de Snyk para integrarlos con otros sistemas.
Más importante aún, también queremos ayudarte a corregirlos cuando exista una solución clara y segura. De forma similar a como ayudamos a los desarrolladores a corregir problemas de vulnerabilidades, nos integramos directamente con tu sistema de control de código fuente y creamos pull requests para modificar tu configuración. Esto no solo te ayuda a encontrar problemas mientras escribes la configuración, sino que corregirlos es tan sencillo como fusionar un pull request. Sobre todo considerando la escala de la configuración en entornos de microservicios y en equipos en crecimiento, este nivel de automatización no es un lujo: es imprescindible para avanzar rápido y mantener la seguridad.
Conclusiones
Hoy lanzamos esta función como una beta privada para un pequeño grupo de usuarios interesados. Queremos recopilar más comentarios y todavía nos quedan muchas funciones por agregar antes de ponerla a disposición de todos. Si te interesa probar esta funcionalidad, tendrás que registrarte para la beta.


