Resumen de SnykLaunch: Snyk Cloud, capacidades de SBOM e informes, y recursos de soluciones para clientes
Ravi Maira
8 de noviembre de 2022
0 minutos de lecturaEl 8 de noviembre, en SnykLaunch, nuestros líderes de producto presentaron las últimas novedades de la suite de productos de Snyk, diseñada para desarrolladores. También les dimos a los espectadores un adelanto de estas nuevas funciones en acción con demostraciones en vivo. Nos entusiasma especialmente anunciar Snyk Cloud, nuestra herramienta de seguridad en la nube que adopta un enfoque contextual para encontrar y corregir vulnerabilidades en la nube. Todo lo que presentamos responde a nuestro objetivo principal: ayudar a los equipos a encontrar, priorizar y corregir vulnerabilidades de seguridad con herramientas centradas en los desarrolladores.
A medida que se acerca el final de 2022, identificar y responder a los riesgos de las aplicaciones es diferente que en años anteriores. Para empezar, el desarrollo avanza más rápido que nunca. Cada año, la cantidad de desarrolladores supera en mayor proporción a la de los equipos de seguridad. Como resultado, la necesidad de compartir la responsabilidad de la seguridad ha crecido exponencialmente.
Las cadenas de suministro de software también son cada vez más complejas. La industria depende en gran medida del código de terceros, la infraestructura como código (IaC) y los servicios en la nube. Por eso, un enfoque de seguridad verdaderamente integral va más allá del código propietario de las aplicaciones e incluye también la infraestructura, la nube, los contenedores y los componentes de código abierto que operan tras bambalinas.
Más recientemente, se ha producido un cambio hacia la nube como código. Ya no son los equipos de TI quienes aprovisionan y mantienen la infraestructura. En cambio, los desarrolladores tienen gran parte de la responsabilidad del mantenimiento de la infraestructura en la nube. Por eso necesitan comprender todo el alcance de sus aplicaciones e incorporar una herramienta integral de seguridad en la nube a sus ciclos de vida de desarrollo de software (SDLC).
Ante todos estos cambios, siempre buscamos formas de facilitar el trabajo de los equipos de desarrollo, seguridad e ingeniería. Nuestras últimas novedades se centran en mantener una lista de materiales de software, corregir vulnerabilidades en la nube con el contexto de IaC, generar informes más detallados y acompañar a los equipos en todo su recorrido de seguridad.
Herramientas de SBOM
Hoy en día, las aplicaciones se “ensamblan” en lugar de crearse desde cero. Los equipos suelen optar por usar componentes de código abierto en sus aplicaciones en vez de escribirlo todo desde cero. Este aumento del uso de código abierto conlleva un incremento significativo del riesgo de terceros. Por eso, mantener una lista de materiales de software (SBOM) y vigilar de cerca las dependencias de terceros ya no es solo una “buena idea”. Hoy, una SBOM es esencial. Y no cualquier SBOM: debe ser visible para los equipos adecuados, interoperable e integrada en los contextos apropiados.
Por eso, ampliamos nuestro soporte para SBOM y permitimos que los equipos las creen y analicen en busca de vulnerabilidades en cuestión de minutos. Presentamos tres nuevas soluciones de SBOM, entre ellas:
SBOM API y CLI: genera SBOM con las herramientas API y CLI de Snyk, diseñadas para desarrolladores, y documenta las dependencias directas y transitivas.
SBOM Checker: herramienta web gratuita que verifica si las SBOM tienen vulnerabilidades; no se requiere una cuenta de Snyk.
Bomber 0.3.4: proyecto de código abierto para analizar SBOM en busca de vulnerabilidades. Snyk es un proveedor compatible, por lo que Bomber puede obtener información sobre vulnerabilidades directamente de Snyk Vulnerability Database.
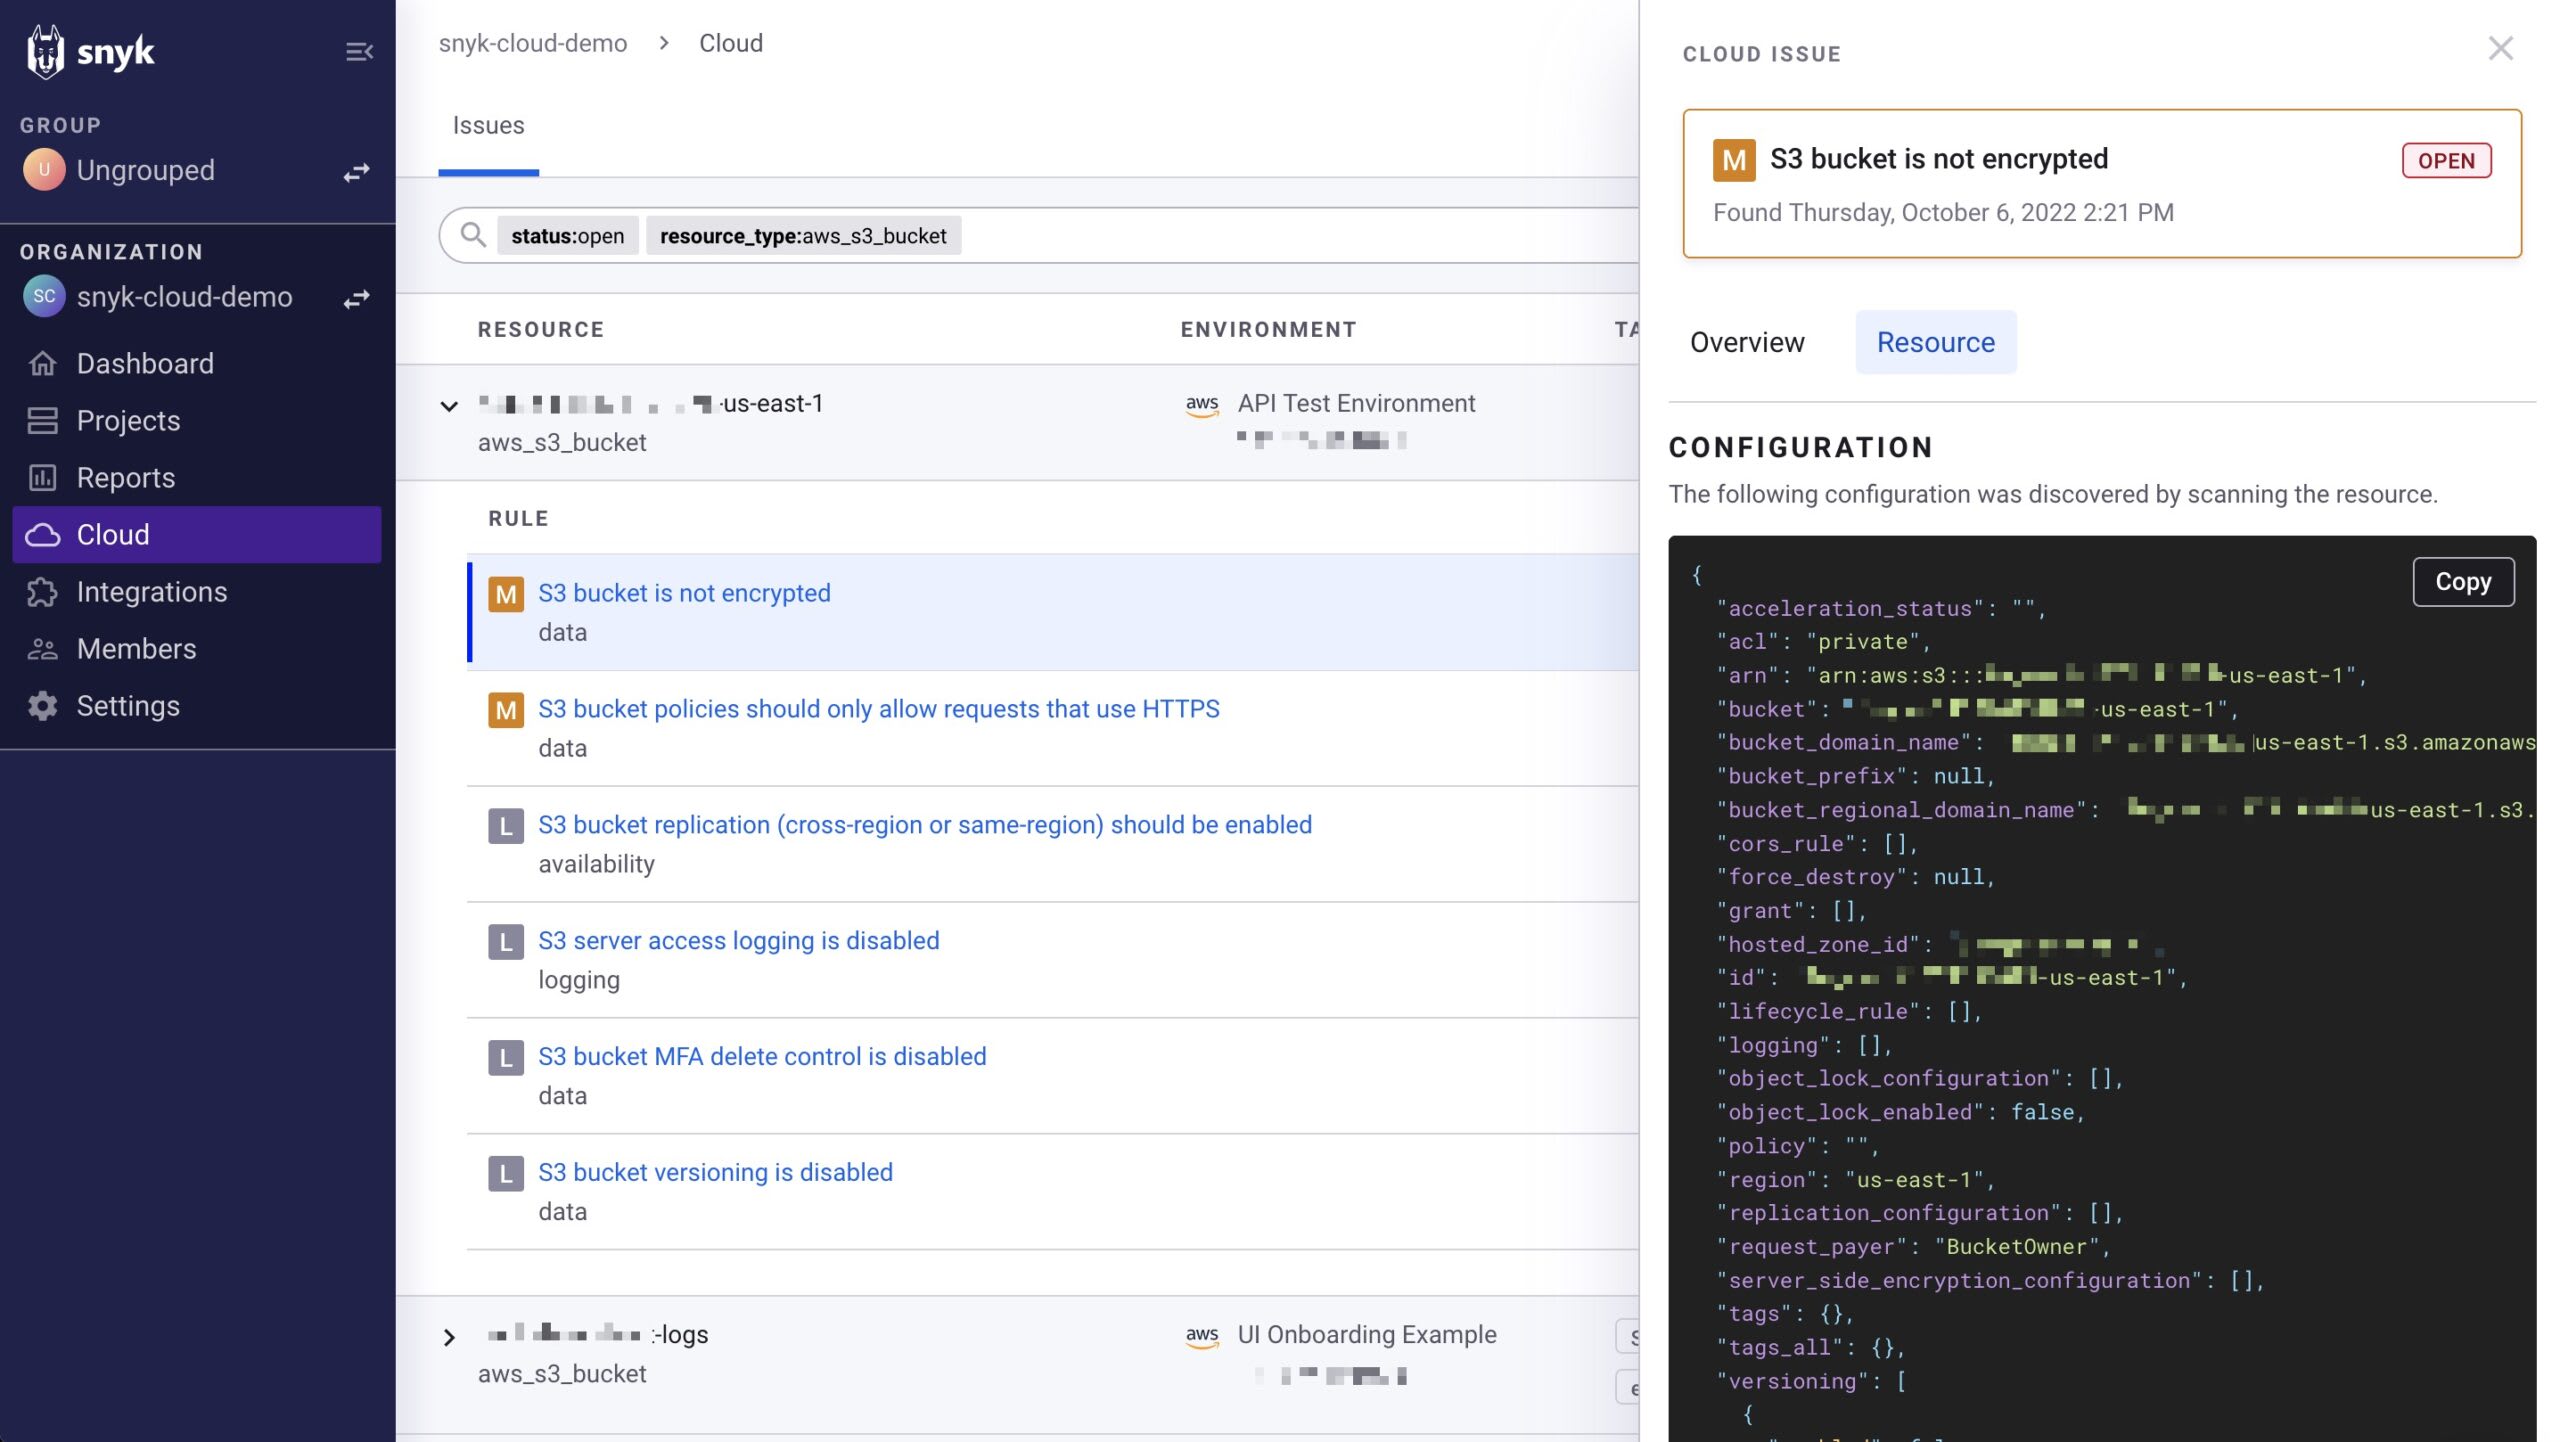
Una herramienta de seguridad en la nube con contexto de IaC
También presentamos la incorporación más reciente a nuestra suite de productos: Snyk Cloud. Tradicionalmente, las herramientas de seguridad en la nube se han centrado en identificar vulnerabilidades después del lanzamiento, lo que obliga a los desarrolladores a volver atrás para corregirlas. En cambio, promovemos un enfoque proactivo de la seguridad en la nube: encontrar y corregir vulnerabilidades lo antes posible en el ciclo de vida del desarrollo de software.
Por lo general, es difícil identificar con precisión las vulnerabilidades de seguridad en la nube al inicio del proceso de desarrollo, ya que se necesitan herramientas distintas para analizar IaC y revisar la nube en vivo, cada una con sus propios conjuntos de reglas y hallazgos. A menudo, los equipos se ven abrumados por estas herramientas independientes de seguridad en la nube porque generan demasiado ruido con errores de configuración que podrían o no aplicarse a su entorno.

Para resolver este problema de “ruido”, Snyk combina IaC con información en vivo de tu nube para aportar contexto. Nuestro motor de políticas unificado permite que Snyk Cloud tenga en cuenta el estado actual de la nube al analizar IaC, priorice las correcciones importantes y descarte las alertas irrelevantes. Los equipos de nube pueden ver los problemas de seguridad tanto en la nube como en IaC, además de recibir orientación para corregirlos. Y los especialistas en seguridad en la nube pueden administrar un único motor de políticas centralizado, lo que alinea a los equipos de seguridad y desarrollo y evita confusiones o trabajo duplicado.
Con la incorporación de Snyk Cloud, nuestra suite de productos ahora ofrece una cobertura completa para las aplicaciones. Snyk analiza tu código, contenedores, dependencias de terceros e infraestructura en la nube, y proporciona informes detallados y sugerencias para corregir los problemas directamente desde el panel. Además, nuestro motor unificado de políticas como código permite que los equipos de seguridad aumenten la automatización y reduzcan el ruido al establecer una única fuente de verdad para las políticas de la nube.
Nuevas capacidades de generación de informes
Nuestro equipo de producto también hizo una demostración de las nuevas funciones de generación de informes en SnykLaunch. Las desarrollamos en respuesta a una necesidad generalizada en la industria: contar con una excelente visibilidad de seguridad que fuera fácil de administrar, sin perder ningún dato importante. Nuestra adquisición de TopCoat nos permite mejorar las capacidades de generación de informes que ya ofrecemos. Ahora brindamos análisis más detallados y una perspectiva más amplia de los datos sobre vulnerabilidades. Gracias a esta nueva amplitud de datos, nuestros clientes pueden generar informes como los siguientes:
Informe detallado de problemas, filtrado por equipo o unidad de negocio
Informe resumido de problemas, con análisis de tendencias en períodos específicos
Informe de desglose de riesgos, que destaca los grupos de la organización con focos de riesgo, ya sea porque introducen nuevos riesgos o porque registran un MTTR elevado.
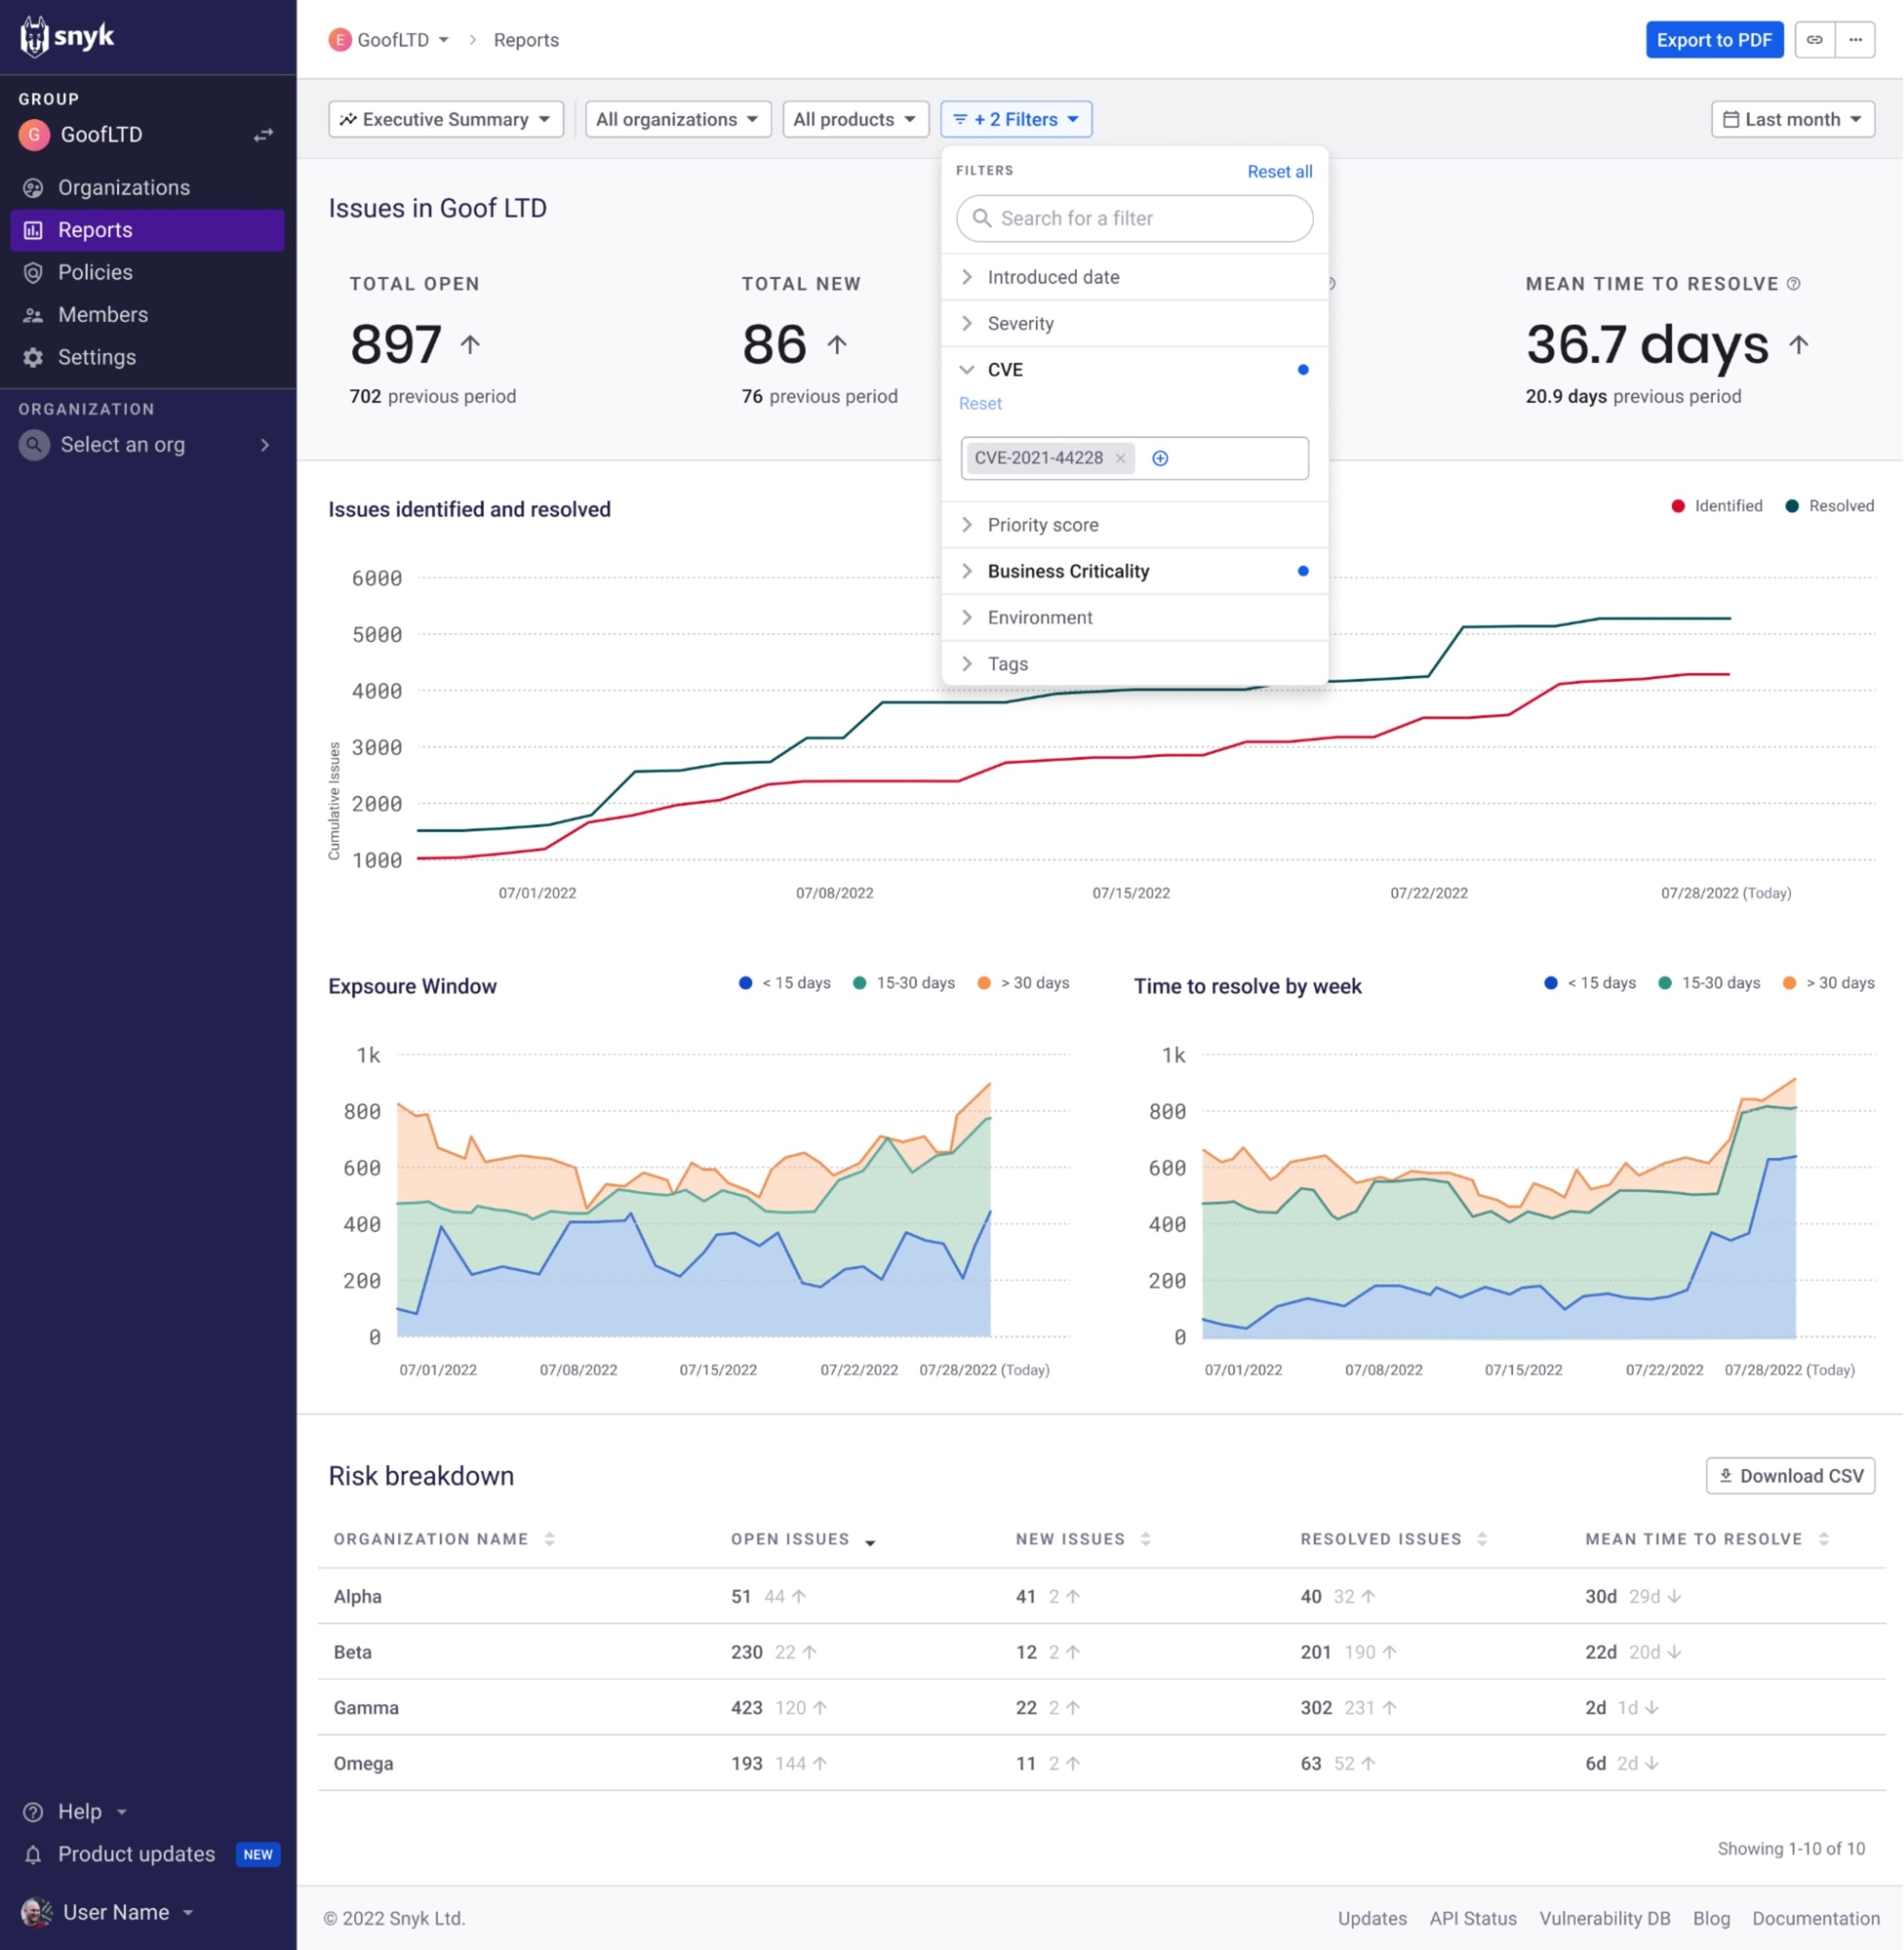
También agregamos campos adicionales que se pueden exportar, incluidos metadatos como los nombres de los paquetes. Gracias a estas actualizaciones de los informes, los clientes de Snyk ahora tienen la flexibilidad necesaria para explorar los datos de Snyk con cualquier nivel de detalle. Con las nuevas capacidades de generación de informes, pueden priorizar mejor las tareas de corrección, monitorear los resultados, cumplir con las normas y demostrarlo, además de crear mejores informes para las partes interesadas clave.
Servicios de soluciones para clientes de Snyk
Además, anunciamos nuevos servicios para impulsar el éxito de nuestros clientes mediante soporte continuo. Lanzamos nuevos recursos de autoservicio, incluidos cursos a tu propio ritmo para implementar y administrar/configurar nuestros productos, y usarlos para encontrar y corregir problemas. También reunimos todos los recursos para usuarios en un centro centralizado y práctico, para que sea más fácil encontrar información rápidamente.
También ofrecemos servicios adicionales que brindan a los usuarios de Snyk acceso a expertos en vivo. Las sesiones de inicio y las horas de consulta ofrecen soporte general a usuarios nuevos y actuales. Además, ahora ofrecemos soporte más personalizado con dos niveles de servicio: Snyk Accelerate, para recibir orientación durante la implementación, y Premium Care, para consultas continuas.
Mira SnykLaunch a pedido
Nos entusiasma muchísimo toda la innovación que se está desarrollando en Snyk y nos enorgullece liderar el camino para corregir riesgos de forma proactiva en todo el ecosistema de software. En especial, nos entusiasma ver cómo nuestros usuarios aprovechan estas nuevas funciones para crear aplicaciones seguras.
No te pierdas la grabación de SnykLaunch a pedido para ver estas nuevas funciones en acción y conocer más sobre nuestro enfoque de seguridad centrado en los desarrolladores. Y no dudes en contactar a nuestro equipo de producto para compartir tus opiniones o preguntas.


