Snyk IaC en 2021: seguridad líder de infraestructura como código para desarrolladores
Lauren Place
22 de diciembre de 2021
0 minutos de lecturaUna gran automatización conlleva grandes riesgos. La llegada de la infraestructura como código permitió automatizar las tediosas tareas de implementación, aprovisionamiento y administración de recursos en nubes públicas mediante scripts declarativos. Sin embargo, esta automatización aumentó la importancia de crear scripts o configuraciones de IaC seguros: las configuraciones incorrectas de la infraestructura en la nube se citaron como el área de mayor preocupación en aumento (58 %) de 2020 a 2021 en el informe de seguridad de aplicaciones nativas de la nube de Snyk de 2021. Una configuración incorrecta de IaC —como un bucket de AWS S3 sin seguridad o una instancia que queda expuesta al público por accidente— puede introducir decenas de vulnerabilidades en toda la empresa.
Snyk Infrastructure as Code (Snyk IaC) ofrece una solución diseñada primero para desarrolladores que ayuda a los equipos de DevOps a proteger sus configuraciones de IaC durante el desarrollo y en los pipelines de CI/CD. Snyk IaC compara las configuraciones con cientos de reglas predefinidas y únicas, basadas en prácticas recomendadas del sector, marcos de cumplimiento y proveedores de nube como AWS, Azure y GCP. Así, integra la seguridad en los equipos de desarrollo, ayuda a automatizar la aplicación de políticas y permite corregir rápidamente las configuraciones incorrectas.
En 2021, Snyk Infrastructure as Code:
Ejecutó 235 millones de pruebas solo desde repositorios de Git
Detectó más de 8 millones de problemas en lo que va del año
Amplió la cobertura de reglas a un total de 413 configuraciones incorrectas únicas* en AWS, Azure, GCP y Kubernetes
Mejoró la velocidad de los análisis 20 veces
A pocos días de 2022, queremos reflexionar y hacer un repaso de los avances que logró Snyk Infrastructure as Code durante el año en su camino para convertirse en la solución de IaC líder del mercado, diseñada primero para desarrolladores.
Sin más preámbulos, repasemos las tres áreas clave en las que Snyk IaC marcó la diferencia: más formatos y contenido de configuración, una mejor experiencia para desarrolladores y más integraciones con los flujos de trabajo de desarrollo.
Compatibilidad con más formatos de configuración de infraestructura y ampliación de nuestro conjunto único de reglas
Para garantizar que los equipos de desarrollo y seguridad puedan analizar toda su infraestructura, Snyk IaC admite una lista amplia y en constante expansión de formatos de configuración, como Terraform, CloudFormation, Kubernetes (incluido Helm) y plantillas de Azure Resource Manager (ARM). Y vienen más.
En 2021, agregamos compatibilidad con AWS CloudFormation y plantillas de ARM para Azure, lo que permitió a los equipos enumerar sus entornos y garantizar una cobertura integral en los principales entornos de nube.
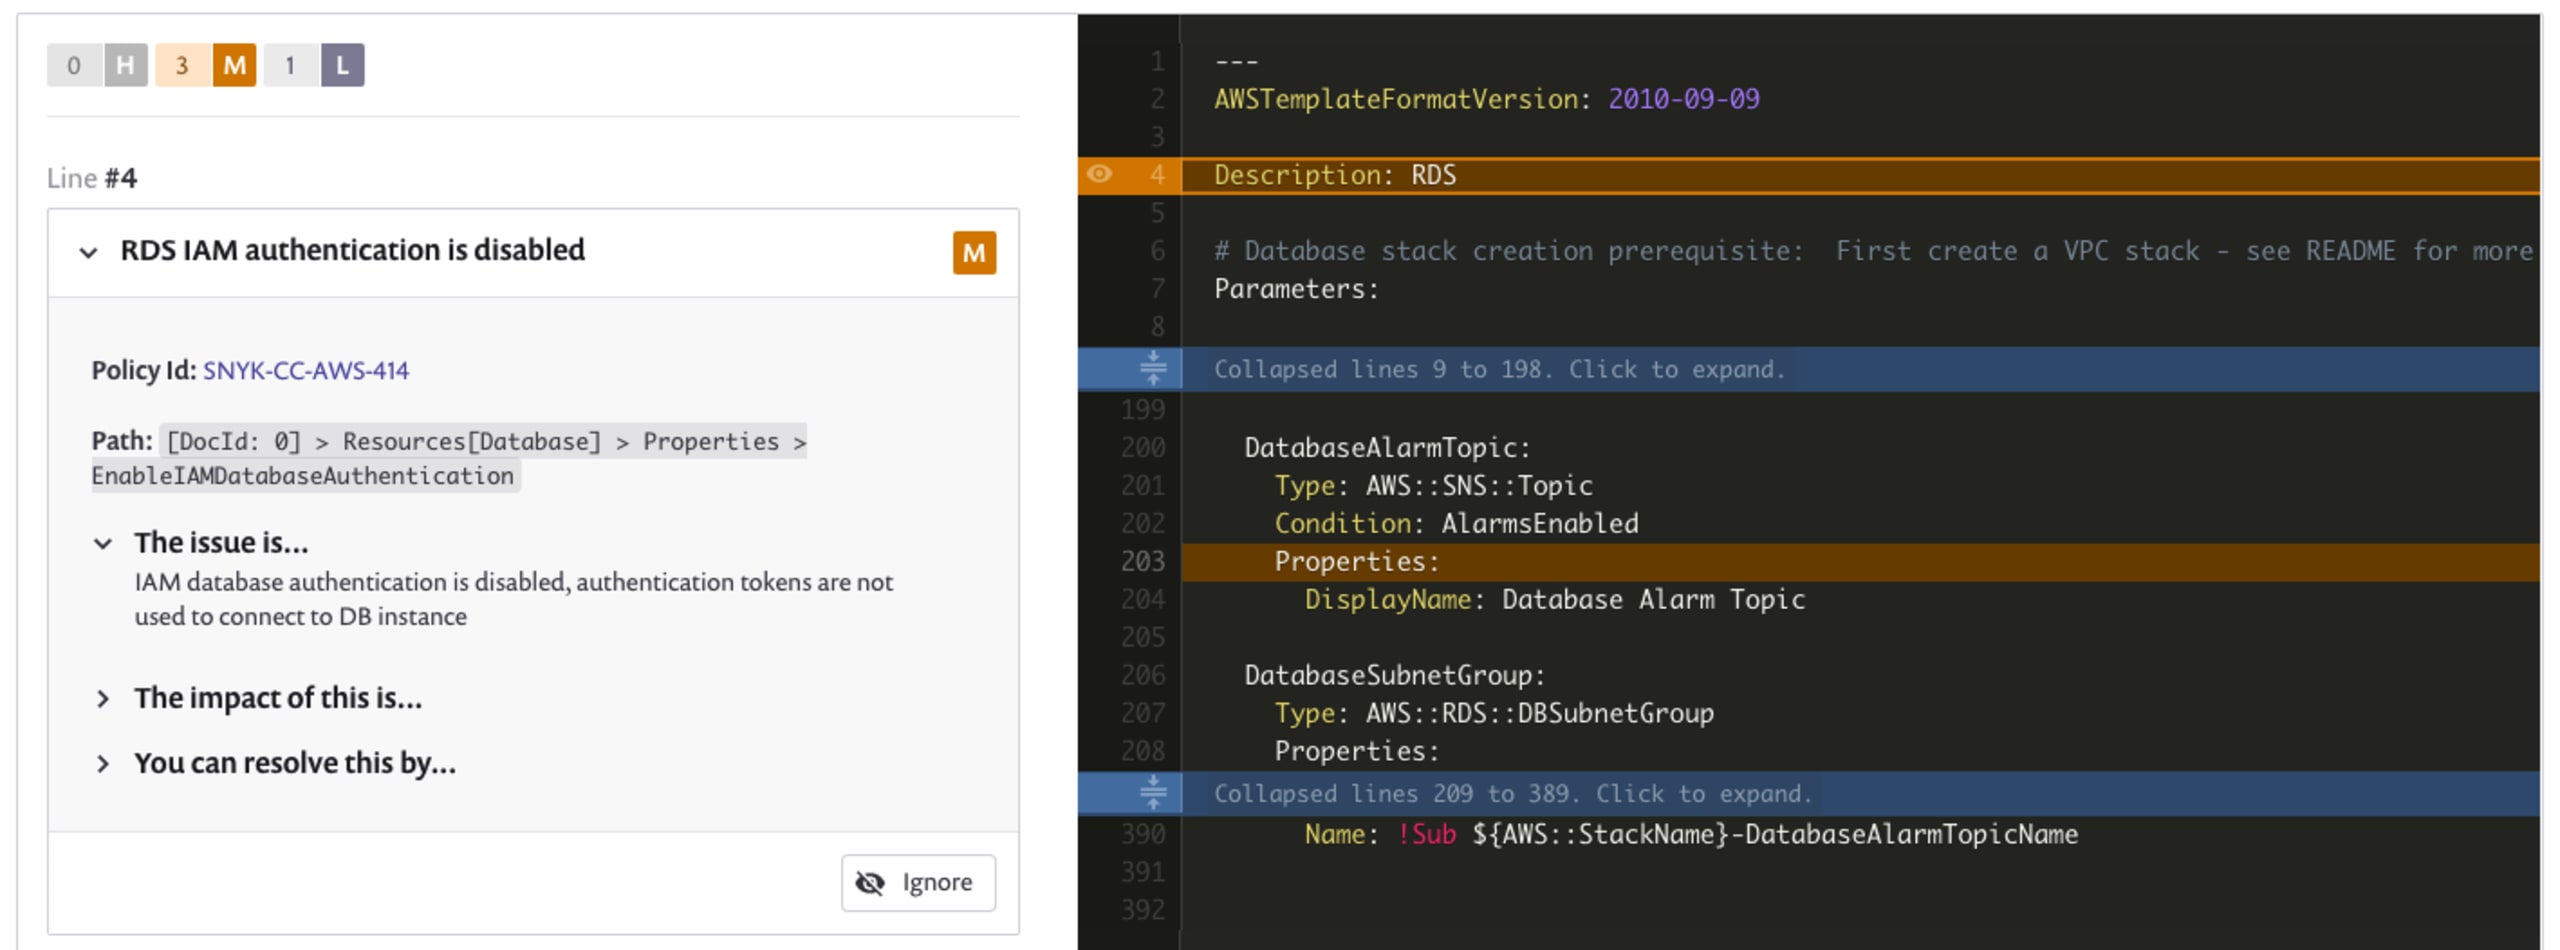
2021 también fue un año de mejora continua para nuestras más de 400 configuraciones incorrectas únicas, investigadas y modeladas en función de amenazas, y vinculadas a marcos de cumplimiento por nuestro equipo de seguridad de Snyk.
En total, incorporamos…
66 políticas nuevas para AWS
66 políticas nuevas para Azure
41 políticas nuevas para GCP
133 políticas compatibles con el formato CloudFormation
119 políticas compatibles con el formato Azure Resource Manager
41 políticas compatibles con el formato del proveedor de Kubernetes para Terraform
En conjunto, esto aumentó la cantidad de problemas de configuración incorrecta únicos que Snyk IaC detecta en las organizaciones en todos los principales proveedores de nube y en los formatos de Terraform y Kubernetes. Además, libera a los equipos de seguridad del intenso trabajo de investigar y escribir cientos o miles de conjuntos de reglas y políticas.
«Queríamos una cobertura integral que nos ayudara a encontrar problemas que pudieran generar vulnerabilidades en la infraestructura durante la ejecución [sin revisión manual]. Snyk fue una excelente forma de obtener visibilidad de todos los diferentes repositorios de IaC».

Charlotte Townsley
Director, Security Engineering, Natera
Además de los conjuntos de reglas predefinidos y basados en prácticas recomendadas, hace poco lanzamos Reglas personalizadas para Snyk IaC para ofrecer un nuevo nivel de especificidad y flexibilidad en materia de seguridad. Si hay un escenario específico de tu organización que estos conjuntos de reglas no cubren, ahora puedes crear una regla personalizada con Snyk Custom Rules SDK y Rego para escribir, probar, agrupar y publicar conjuntos de reglas para casos de uso como la estandarización de etiquetas o la creación de una lista de recursos de nube preaprobados.
Mejora continua de la experiencia para desarrolladores
Una herramienta de IaC diseñada para desarrolladores no solo ofrece visibilidad de los repositorios: también se adapta a la forma en que trabajan los desarrolladores en sus entornos de desarrollo, encuentra problemas con rapidez y precisión, y ofrece soluciones en el contexto del código. Snyk IaC establece el estándar de facilidad de uso para desarrolladores con flujos de trabajo de corrección de configuraciones incorrectas, prácticos y automatizados.
A principios de este año, anunciamos el complemento de Snyk para JetBrains, que automatiza el análisis de IaC directamente en el entorno de desarrollo integrado (IDE). Con esta potente nueva función, puedes completar un análisis y recibir en segundos recomendaciones de corrección prácticas y pensadas para desarrolladores. Mejoramos constantemente la calidad y la experiencia de la inteligencia de seguridad para desarrolladores; para ello, nos integramos de forma nativa en sus flujos de trabajo e incorporamos mejoras a los flujos existentes.
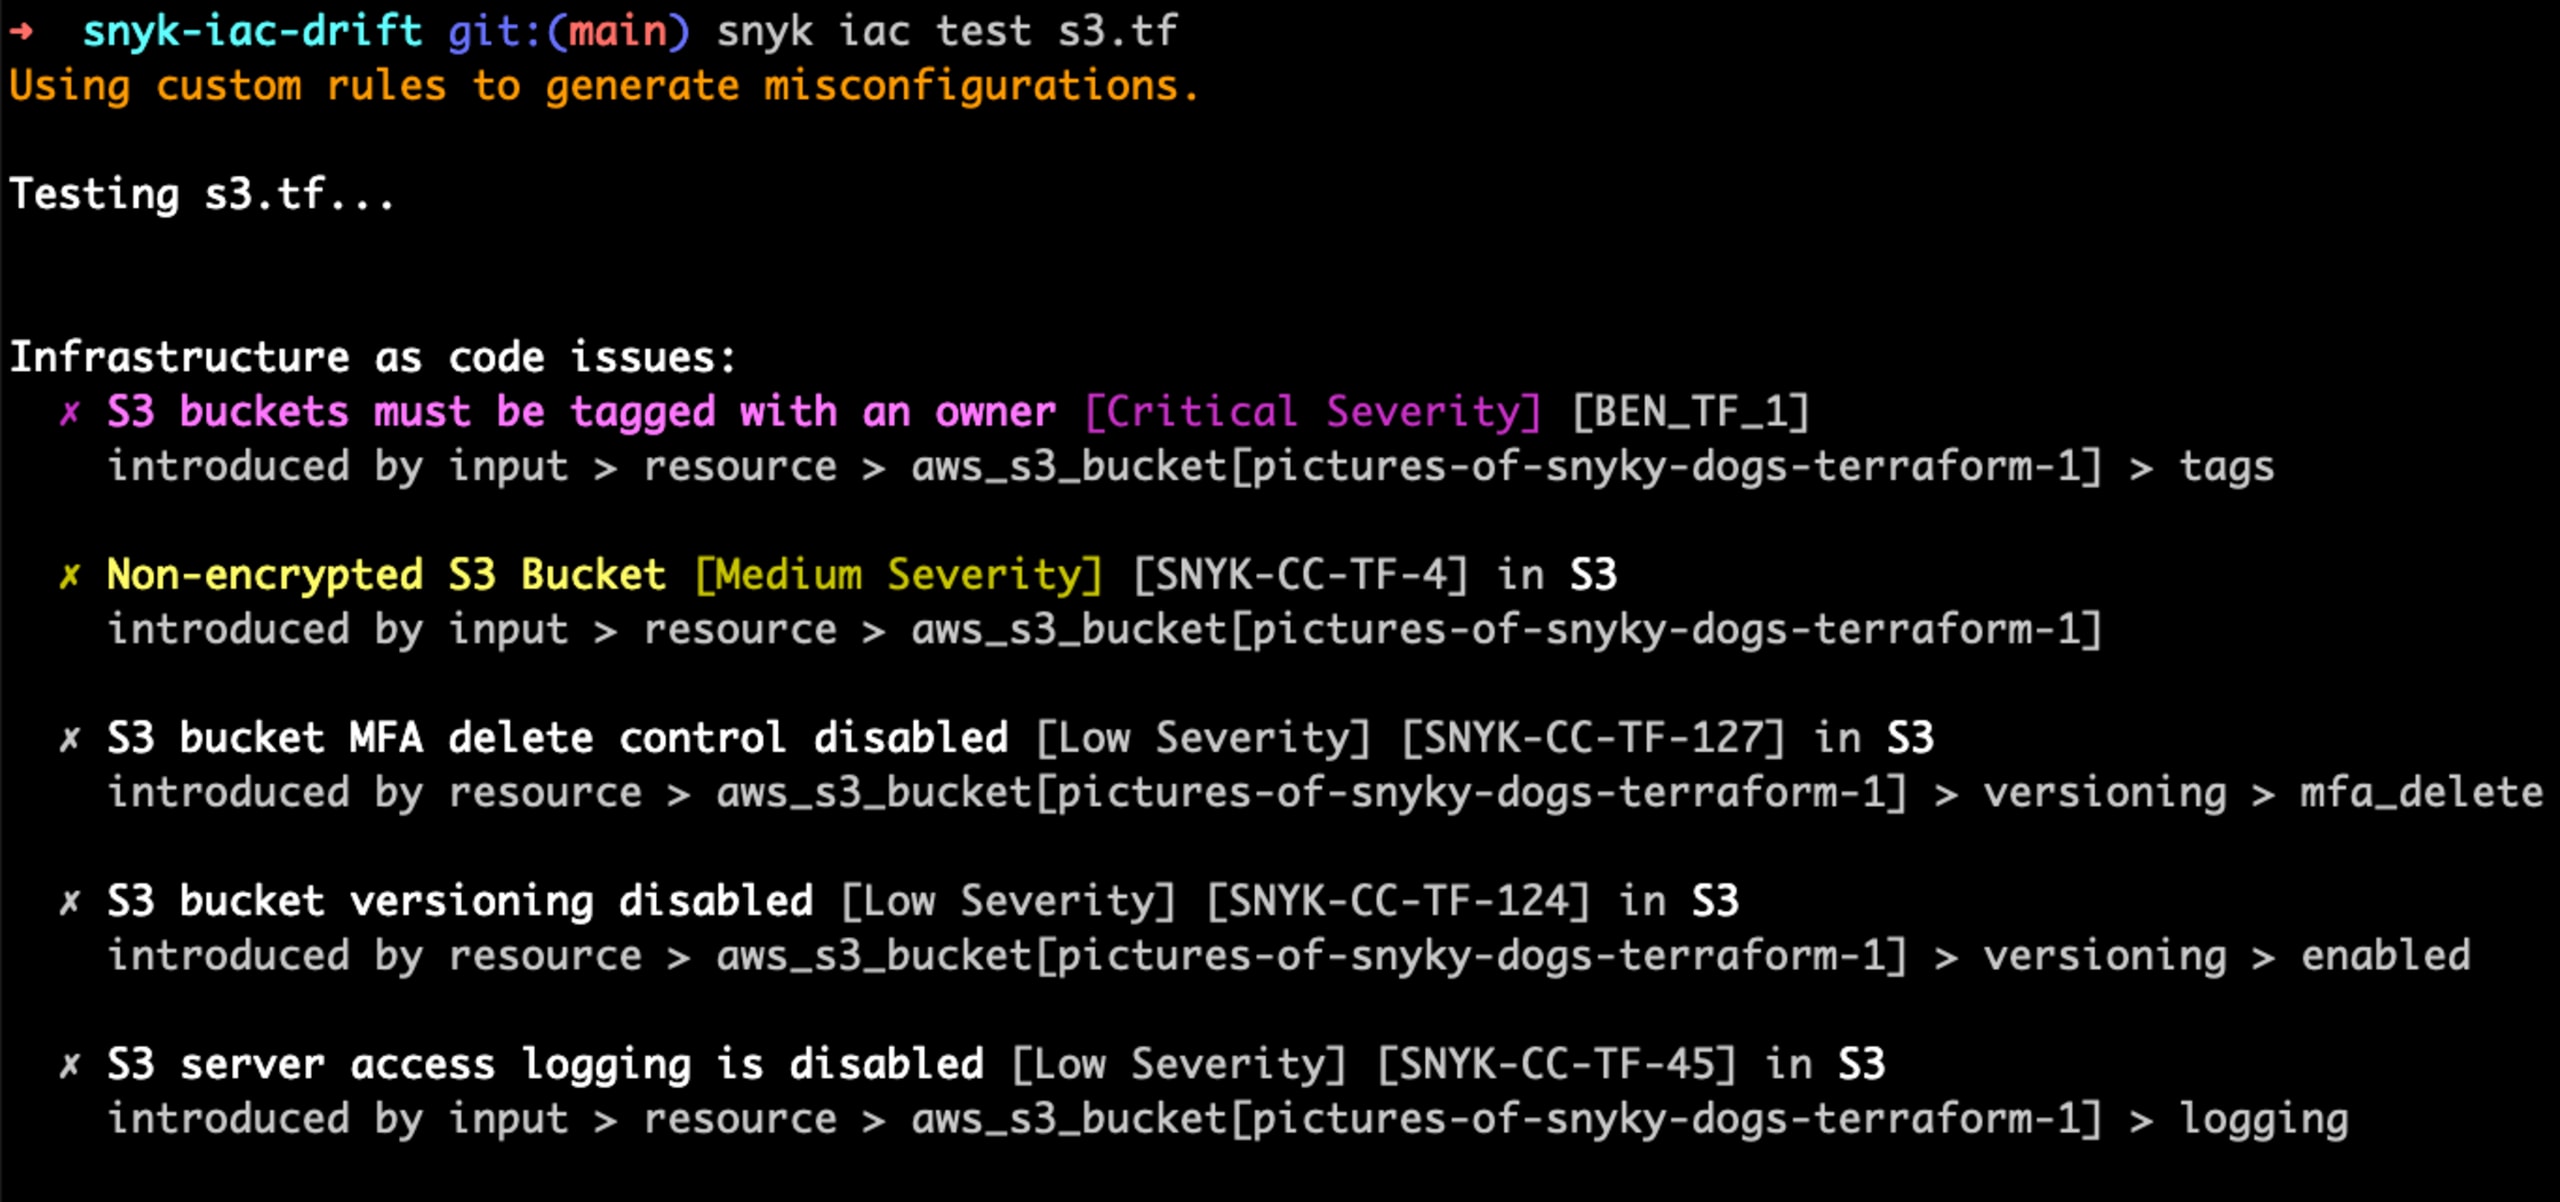
En esta línea, en 2021 lanzamos el análisis de IaC en Snyk CLI, que puedes ejecutar en tu equipo local o en tu entorno de CI. El análisis mediante la CLI agiliza las pruebas de IaC y agrega una capa de seguridad para tu organización, ya que los resultados de las pruebas se guardan localmente y no se envían a Snyk. Este es un ejemplo de análisis de un archivo de Kubernetes o Terraform en Snyk CLI:
Además, agregamos la opción de ignorar vulnerabilidades de IaC al ejecutar pruebas de IaC. Así, los desarrolladores pueden descartar eficazmente los problemas que no les afectan mediante reglas de exclusión y automatizar la eliminación de notificaciones molestas. Este es un ejemplo de cómo ignorar la vulnerabilidad de un bucket con lectura pública en Snyk CLI:
Integraciones donde más importa
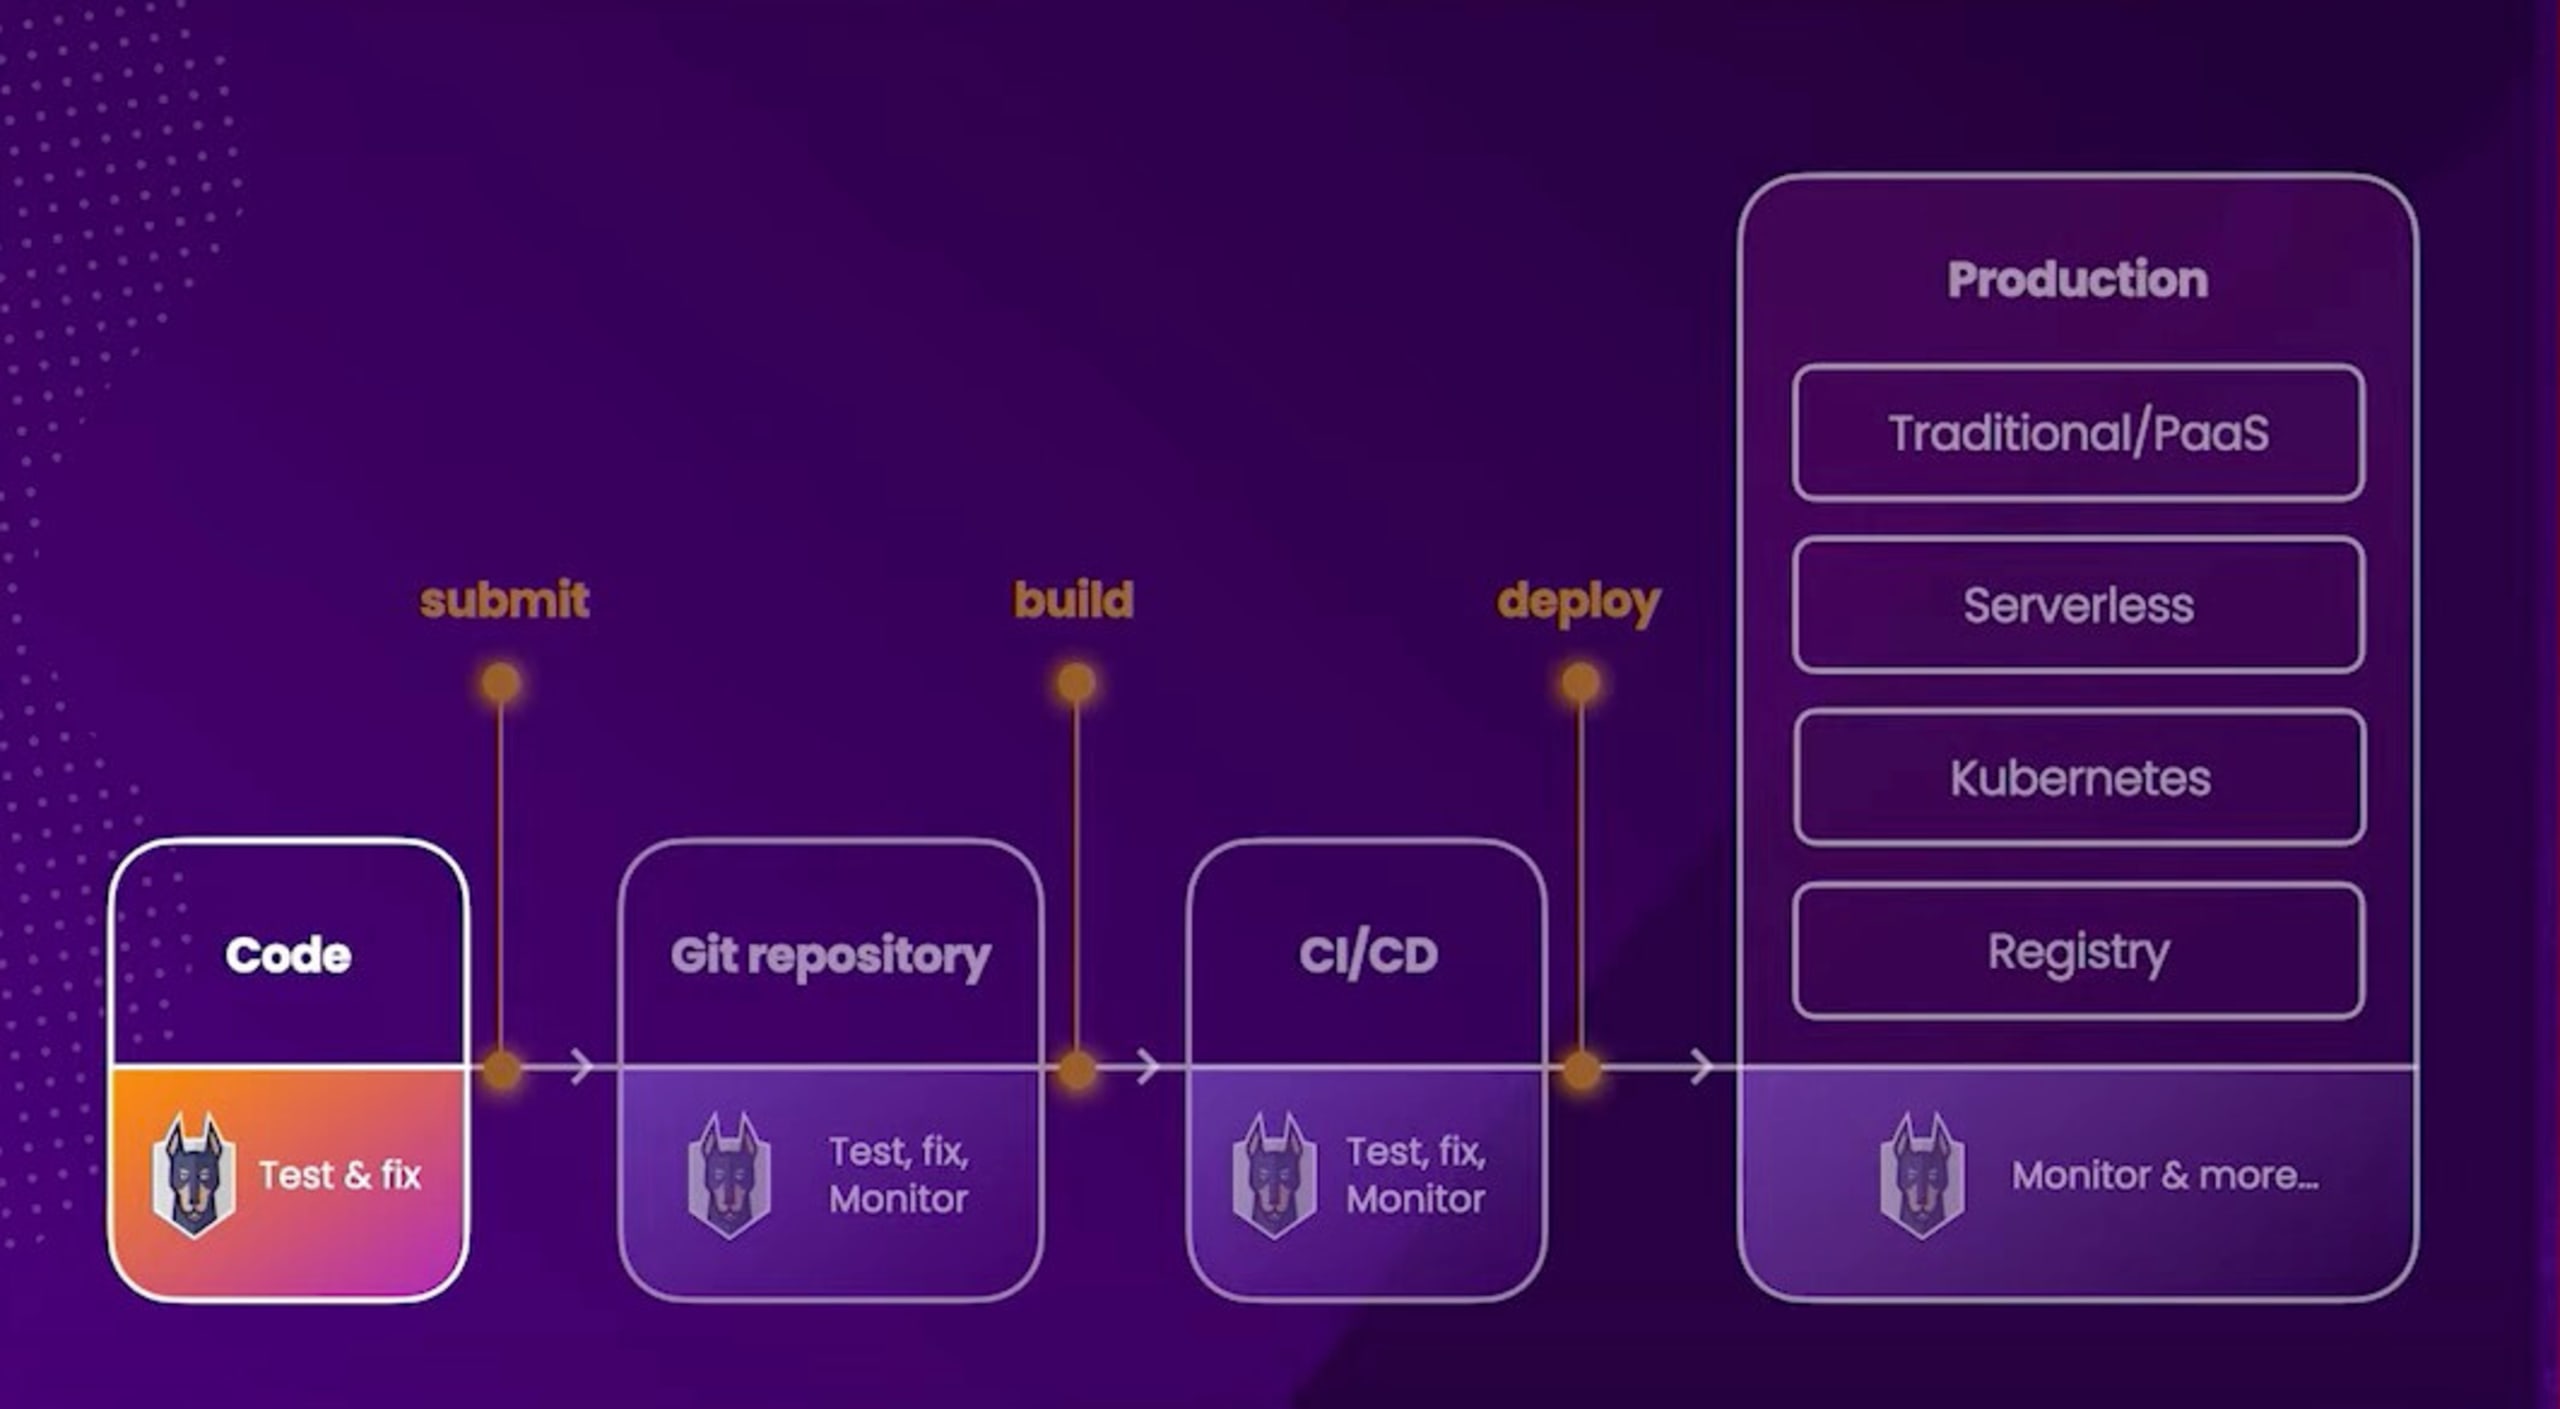
¿Y cómo olvidar las alianzas e integraciones que creamos en el camino? Snyk IaC se integra desde las primeras etapas y a lo largo del ciclo de desarrollo, desde la escritura del código y los repositorios de Git hasta los pipelines de CI/CD. En 2021, también ampliamos nuestras integraciones al espacio de trabajo de Terraform.
Actualmente, más del 39 % de nuestros clientes de Snyk usan Terraform de HashiCorp para aprovisionar y administrar su infraestructura. Como parte de nuestra misión de integrar la seguridad en los procesos de DevOps y brindar a los desarrolladores orientación experta en seguridad, anunciamos que nuestra integración con Terraform Cloud ya está en beta. La combinación de Snyk y Terraform Cloud ayuda a nuestros clientes a agilizar las correcciones de Terraform antes de la etapa “Apply”, mediante el análisis automatizado de IaC y la validación con más de 400 reglas y políticas de seguridad de calidad para AWS, Azure, GCP y Kubernetes en cada “Run” de Terraform Cloud. Además, ofrece a los desarrolladores soluciones sin frustraciones y contexto fácil de entender.
Por último, pero no menos importante, el equipo detrás de Driftctl, la principal herramienta de código abierto para detectar desviaciones, se unió a nosotros en octubre tras nuestra adquisición de CloudSkiff. Nos comprometemos a mantener Driftctl tal como está: gratis para la comunidad y de código abierto. Por eso, seguiremos invirtiendo en la tecnología de Driftctl y haciendo crecer su comunidad, mientras creamos nuevos flujos de trabajo e integramos la detección de desviaciones y la capacidad de descubrir infraestructura no administrada en Snyk IaC en los próximos meses.
Novedades de Snyk IaC… en 2022
A medida que aumenta la migración a la nube y la adopción de herramientas de IaC, también crece la importancia de la seguridad de IaC. La infraestructura como código ha agilizado y optimizado el aprovisionamiento en la nube, pero también ha creado nuevas oportunidades para que se multipliquen las configuraciones incorrectas y los atacantes expongan las aplicaciones.
La seguridad de IaC acaparó la atención mundial en 2021, cuando se descubrió que un error de configuración incorrecta había sido la vía de entrada en la brecha de seguridad de Twitch de octubre. Un análisis posterior reveló que se habían comprometido credenciales de bases de datos en el código de Terraform.
Snyk Infrastructure as Code ya se distingue por su cobertura de Terraform, CloudFormation, Kubernetes, plantillas de ARM y otros formatos de IaC. Seguiremos invirtiendo para profundizar nuestra seguridad y detectar cada vez más configuraciones incorrectas únicas en IaC a lo largo del ciclo de desarrollo, ya sea mediante políticas de Snyk o políticas personalizadas aportadas por tu organización. Para el próximo año, tenemos novedades emocionantes, como la integración de DriftCTL en nuestra plataforma y la capacidad de detectar cambios en tus recursos administrados y no administrados.
También tenemos más presente que nunca la experiencia para desarrolladores, con más flujos de trabajo basados en los requisitos y las preferencias de tu equipo. Esto incluye mejoras para Snyk CLI, un nuevo complemento para los IDE de JetBrains que integra correcciones pensadas para desarrolladores directamente en sus entornos de desarrollo, y la integración de Snyk con Terraform Cloud (ahora en beta pública) para agilizar la seguridad de Terraform Plan.
2022 será un año lleno de novedades para Snyk Infrastructure as Code. Síguenos en redes sociales (@snyksec) o únete a nuestra comunidad de DriftCtl en Discord para mantenerte al tanto.
De parte de todo el equipo de Snyk, ¡te deseamos unas excelentes vacaciones de invierno y un feliz (y seguro) Año Nuevo!
Protege la infraestructura desde el origen
Snyk automatiza la seguridad y el cumplimiento de IaC en los flujos de trabajo, y detecta recursos con desviaciones de configuración y recursos faltantes.
* Ten en cuenta que en Snyk IaC nos centramos en la calidad o en la cantidad de configuraciones incorrectas que abarca nuestro conjunto de reglas, no en el número de reglas. Lo que quieres encontrar y corregir son las configuraciones incorrectas, sin importar su origen: Terraform, ARM, CloudFormation, etc..


