Snyk y Secure Code Warrior: más contexto para las alertas de GitHub code scanning
8 de octubre de 2020
0 minutos de lecturaAyer anunciamos compatibilidad total de Snyk Container y Snyk Infrastructure as Code con GitHub code scanning. Ahora puedes mostrar fácilmente información sobre vulnerabilidades de Snyk de forma nativa en la pestaña Security de GitHub.
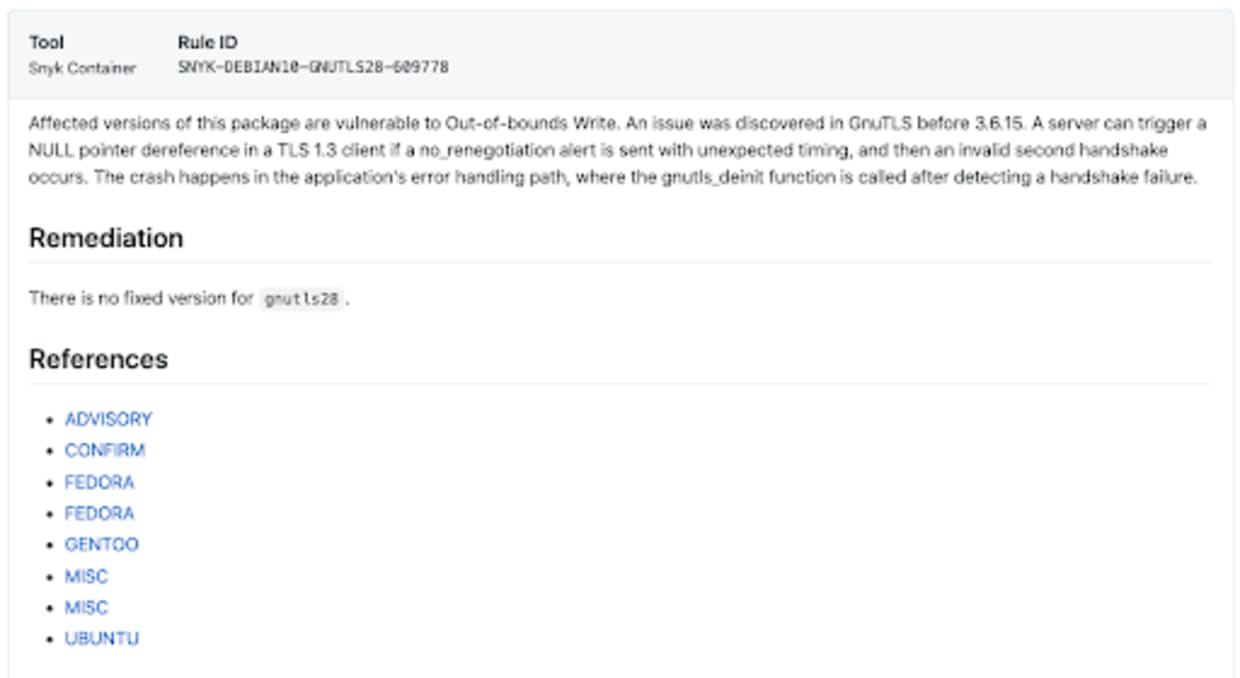
Aunque Snyk proporciona muchos detalles sobre cada vulnerabilidad que detecta, además de referencias a avisos publicados y a los CWE asociados, no todos son expertos en seguridad. ¿Qué es una escritura fuera de límites? ¿Qué riesgos implica una desreferencia de puntero NULL?
Contexto y Secure Code Warrior
Cuanto más contexto tengan los desarrolladores sobre las vulnerabilidades, mejor podrán comprender los riesgos, priorizar la corrección de los problemas más urgentes y, en última instancia, prevenirlos desde el principio. Ahí es donde entra Secure Code Warrior®. Su misión es ayudar a los desarrolladores a escribir código seguro desde el principio mediante capacitaciones divertidas, atractivas y específicas para cada framework. Así, los desarrolladores adoptan una mentalidad de seguridad al pensar y programar, y logran mejoras rápidas en el cumplimiento, la coherencia, la calidad y la velocidad del desarrollo.
Combinar las integraciones de Snyk y Secure Code Warrior con GitHub code scanning es una poderosa solución que brinda a los desarrolladores información y capacitación en seguridad útiles y prácticas.
John Leon, vicepresidente de Desarrollo de Negocios, GitHub
Nuestro objetivo es brindar a los desarrolladores las habilidades y los conocimientos necesarios para prevenir las vulnerabilidades desde el principio. Nuestra nueva GitHub Action agrega capacitación sobre código seguro a los archivos SARIF estándar del sector dentro de tu flujo de trabajo de GitHub. Así, ofrece aprendizaje contextual centrado en los desarrolladores justo cuando más lo necesitan y les facilita publicar código de calidad más rápido.
Matias Madou, director de tecnología, Secure Code Warrior
Secure Code Warrior® creó una GitHub Action que incorpora aprendizaje contextual a GitHub code scanning. Esto significa que puedes usar Snyk Container Action para encontrar vulnerabilidades y luego complementar los resultados con contenido de aprendizaje muy relevante de Secure Code Warrior. Al combinar ambas herramientas, Snyk no solo muestra los detalles de la vulnerabilidad, sino que Secure Code Warrior también ayuda a los desarrolladores a desarrollar conocimientos y habilidades para escribir código seguro.

Puedes ver un video breve para comprender mejor la vulnerabilidad o probar un desafío práctico de programación para aprender a identificar, localizar y corregir vulnerabilidades en tu propio código.
Cómo agregar información de Secure Code Warrior con GitHub Actions
Agregar esta información adicional es tan simple como incorporar otra Action a tu flujo de trabajo. Para crear una imagen de contenedor y analizarla en busca de vulnerabilidades con Snyk, sigue este ejemplo:
De forma predeterminada, Snyk crea un archivo SARIF llamado snyk.sarif que contiene la información sobre las vulnerabilidades. Secure Code Warrior Action lee ese archivo y agrega información contextual adicional.
Por último, subimos el archivo combinado a GitHub Code Scanning:
Cuando se ejecute este flujo de trabajo, el contenido que se envía a GitHub code scanning incluirá tanto la información sobre vulnerabilidades de Snyk como el aprendizaje contextual de Secure Code Warrior.
Próximos pasos
Para trasladar con éxito la seguridad a las primeras etapas del desarrollo e involucrar a los equipos de desarrollo en la resolución de los desafíos de seguridad, es necesario centrarse tanto en herramientas fáciles de usar para los desarrolladores como en su capacitación. Al usar Snyk y Secure Code Warrior en conjunto, puedes lograr ambas cosas. Además, al ofrecer esa capacitación en contexto, en el centro del proceso de desarrollo y en torno a una vulnerabilidad específica detectada en tu aplicación, resulta aún más relevante.
Hoy mismo puedes probar gratis las GitHub Actions de Secure Code Warrior y Snyk.
Comienza con Capture the Flag
Aprende a resolver desafíos de Capture the Flag con nuestro taller virtual 101 a pedido.


