Resumen del anuncio y seminario web sobre seguridad de configuración de Kubernetes

10 de abril de 2020
0 minutos de lecturaGracias a todas las personas que asistieron el miércoles 8 de abril a nuestro seminario web de presentación sobre seguridad de configuración de Kubernetes. Nos entusiasma poner esta nueva función en tus manos y conocer tu opinión y qué te gustaría que desarrolláramos para ayudar a mantener seguras tus aplicaciones de Kubernetes.
Durante el seminario web recibimos excelentes preguntas y sabemos que muchas personas no pudieron asistir en vivo. Por eso, queremos ofrecerte un breve resumen y responder las preguntas que no alcanzamos a contestar durante el evento. Haz clic aquí para ir directamente a la sección de preguntas y respuestas, o salta a la sección «¿Cómo activo esta función?» si quieres comenzar de inmediato.
Cada vez más cargas de trabajo y aplicaciones se implementan mediante código
Hoy en día, casi todo se configura con algún tipo de código. Para la infraestructura, probablemente usas Terraform, AWS CloudFormation, Azure Resource Manager u otros formatos y herramientas. En el mundo de los contenedores, el estándar de facto es Kubernetes, lo que significa usar YAML, JSON o quizás una herramienta de nivel superior como Helm. Todo es código de algún tipo, creado por desarrolladores y profesionales de DevOps, y se usa para implementar aplicaciones tan rápido como puedas hacer cambios.
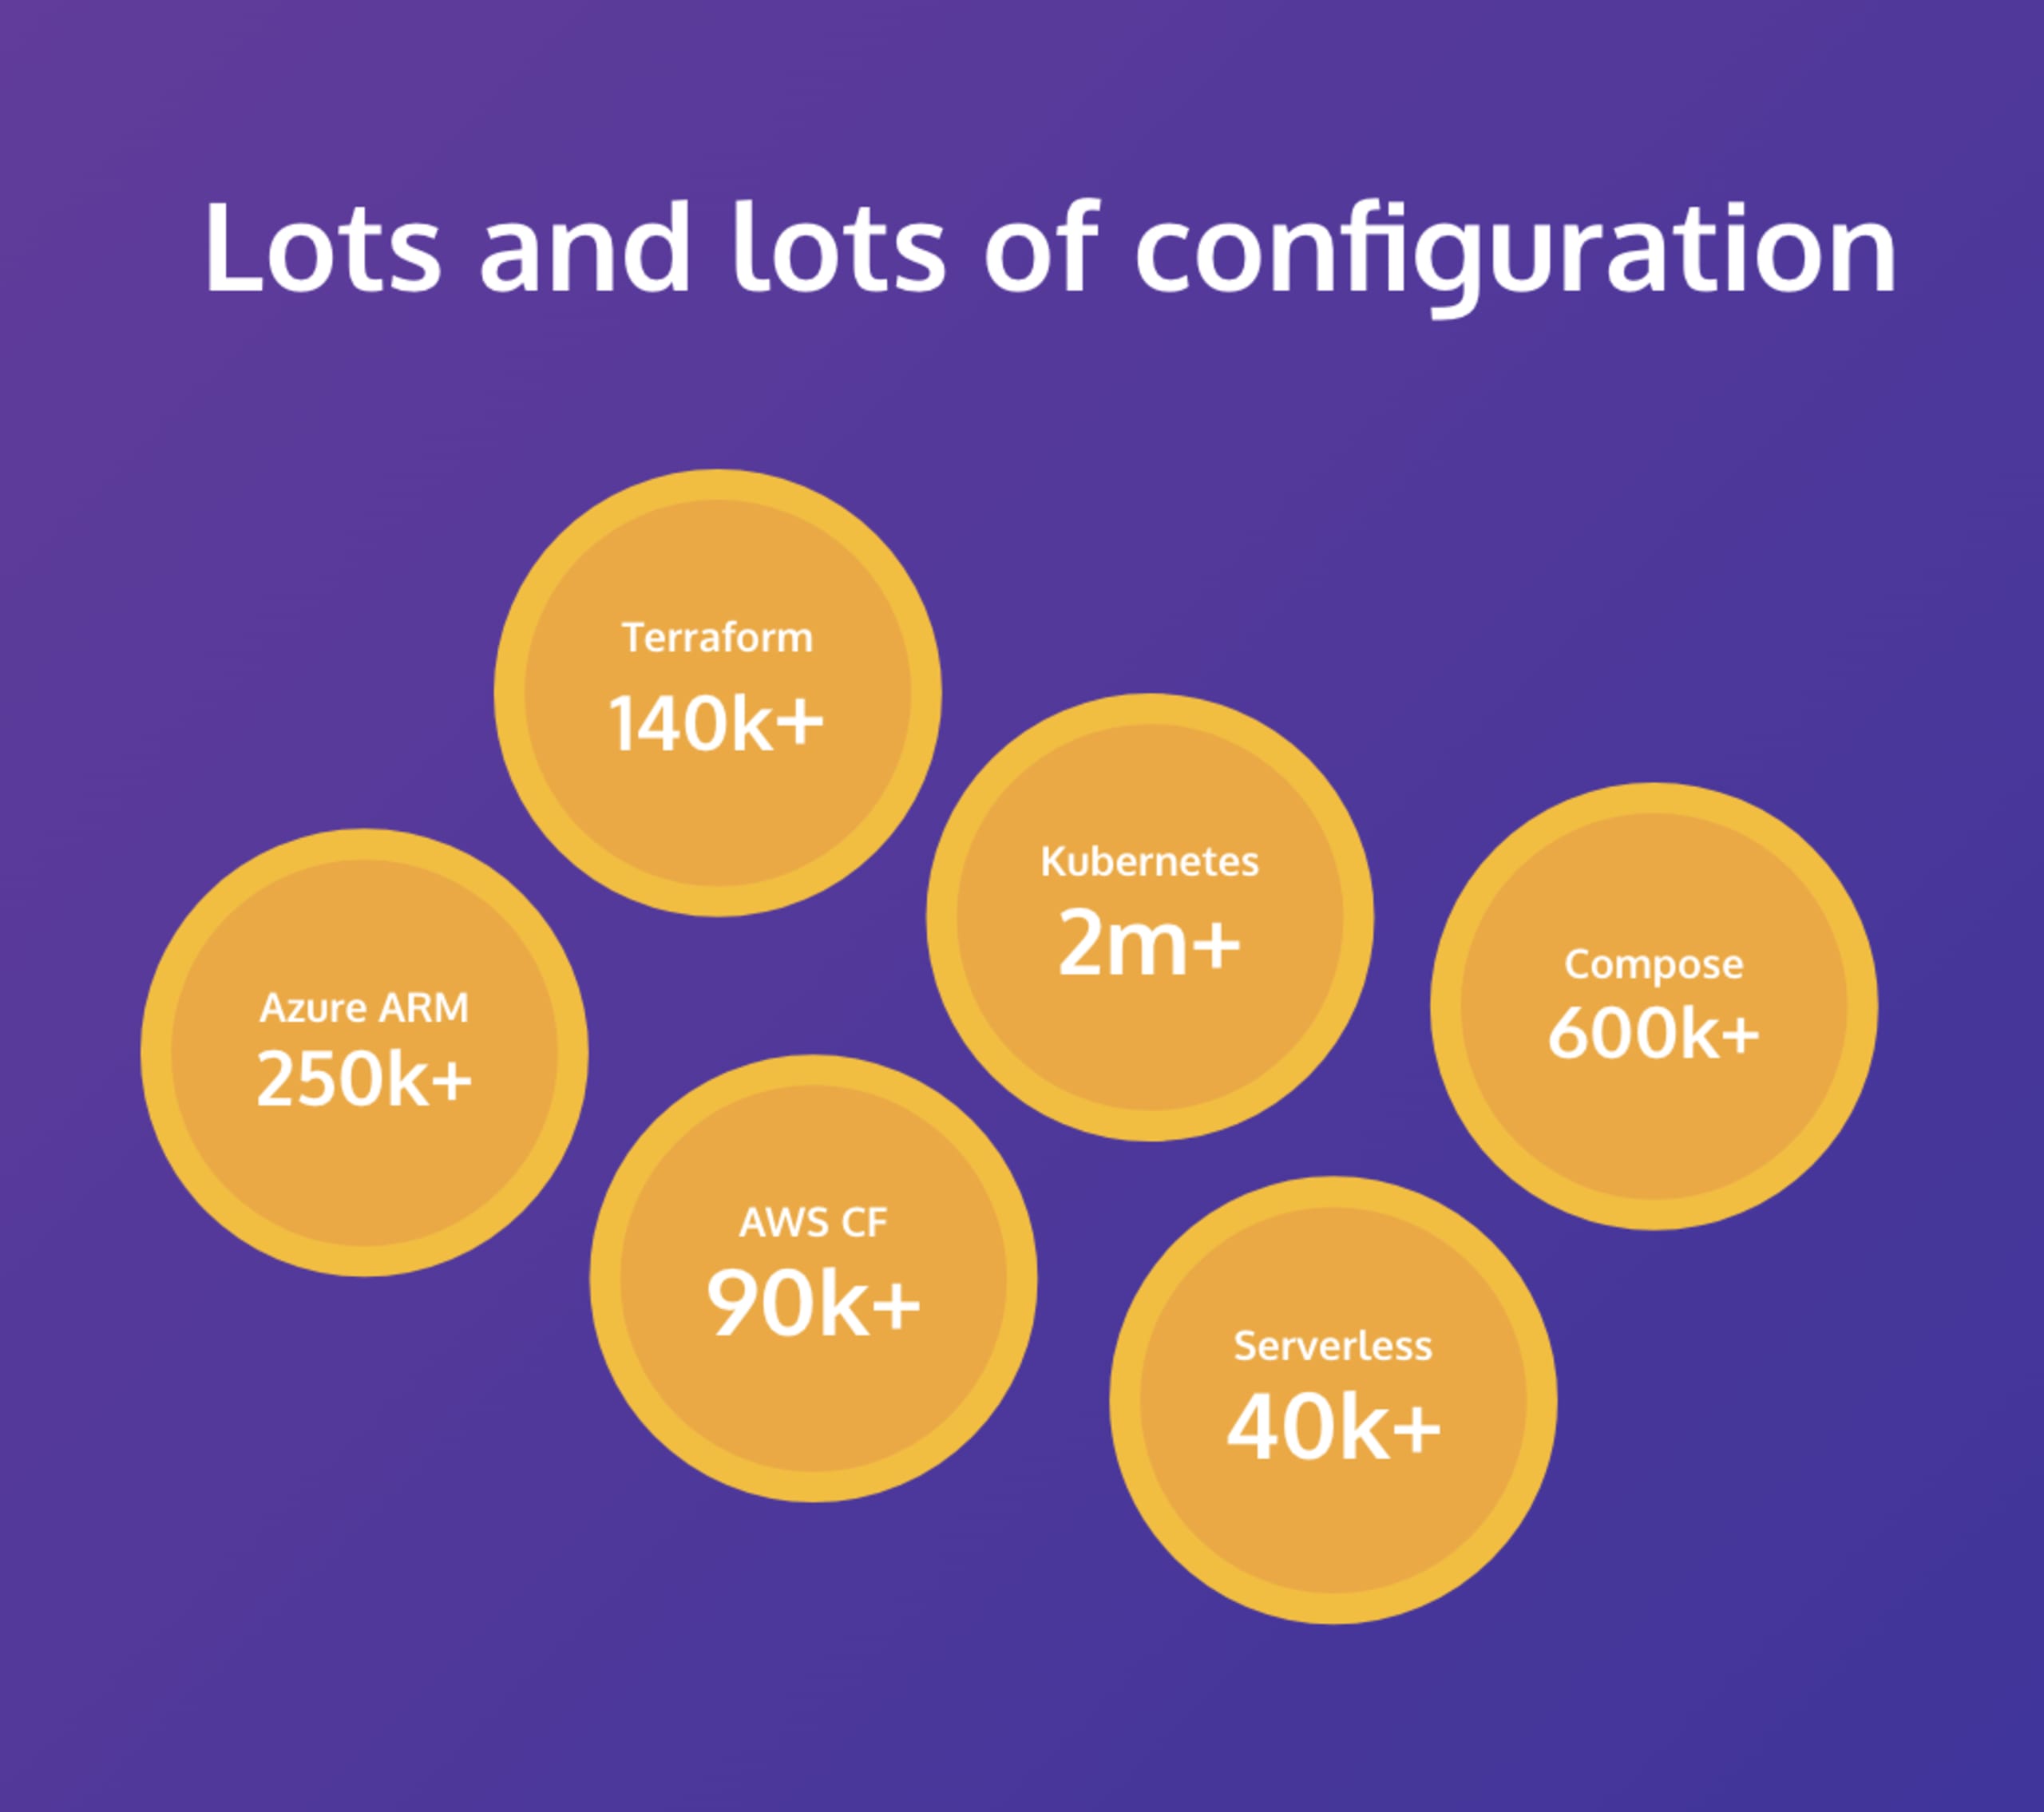
Desde el punto de vista de la seguridad, eso da miedo. No el YAML (que da miedo por otras razones), sino la idea de que Kubernetes no tiene muchos controles de seguridad: si el código es válido, Kubernetes hará todo lo posible por ejecutarlo. Esto significa que los equipos de aplicaciones deben asegurarse de que el código implemente los controles adecuados. Las herramientas que protegen estas configuraciones suelen analizar las cargas de trabajo y los clústeres de Kubernetes en ejecución para identificar problemas, pero detectarlos después de la implementación es demasiado tarde, sobre todo cuando implementas varias veces por semana o incluso por día.
Detecta y corrige problemas de configuración de Kubernetes desde el origen
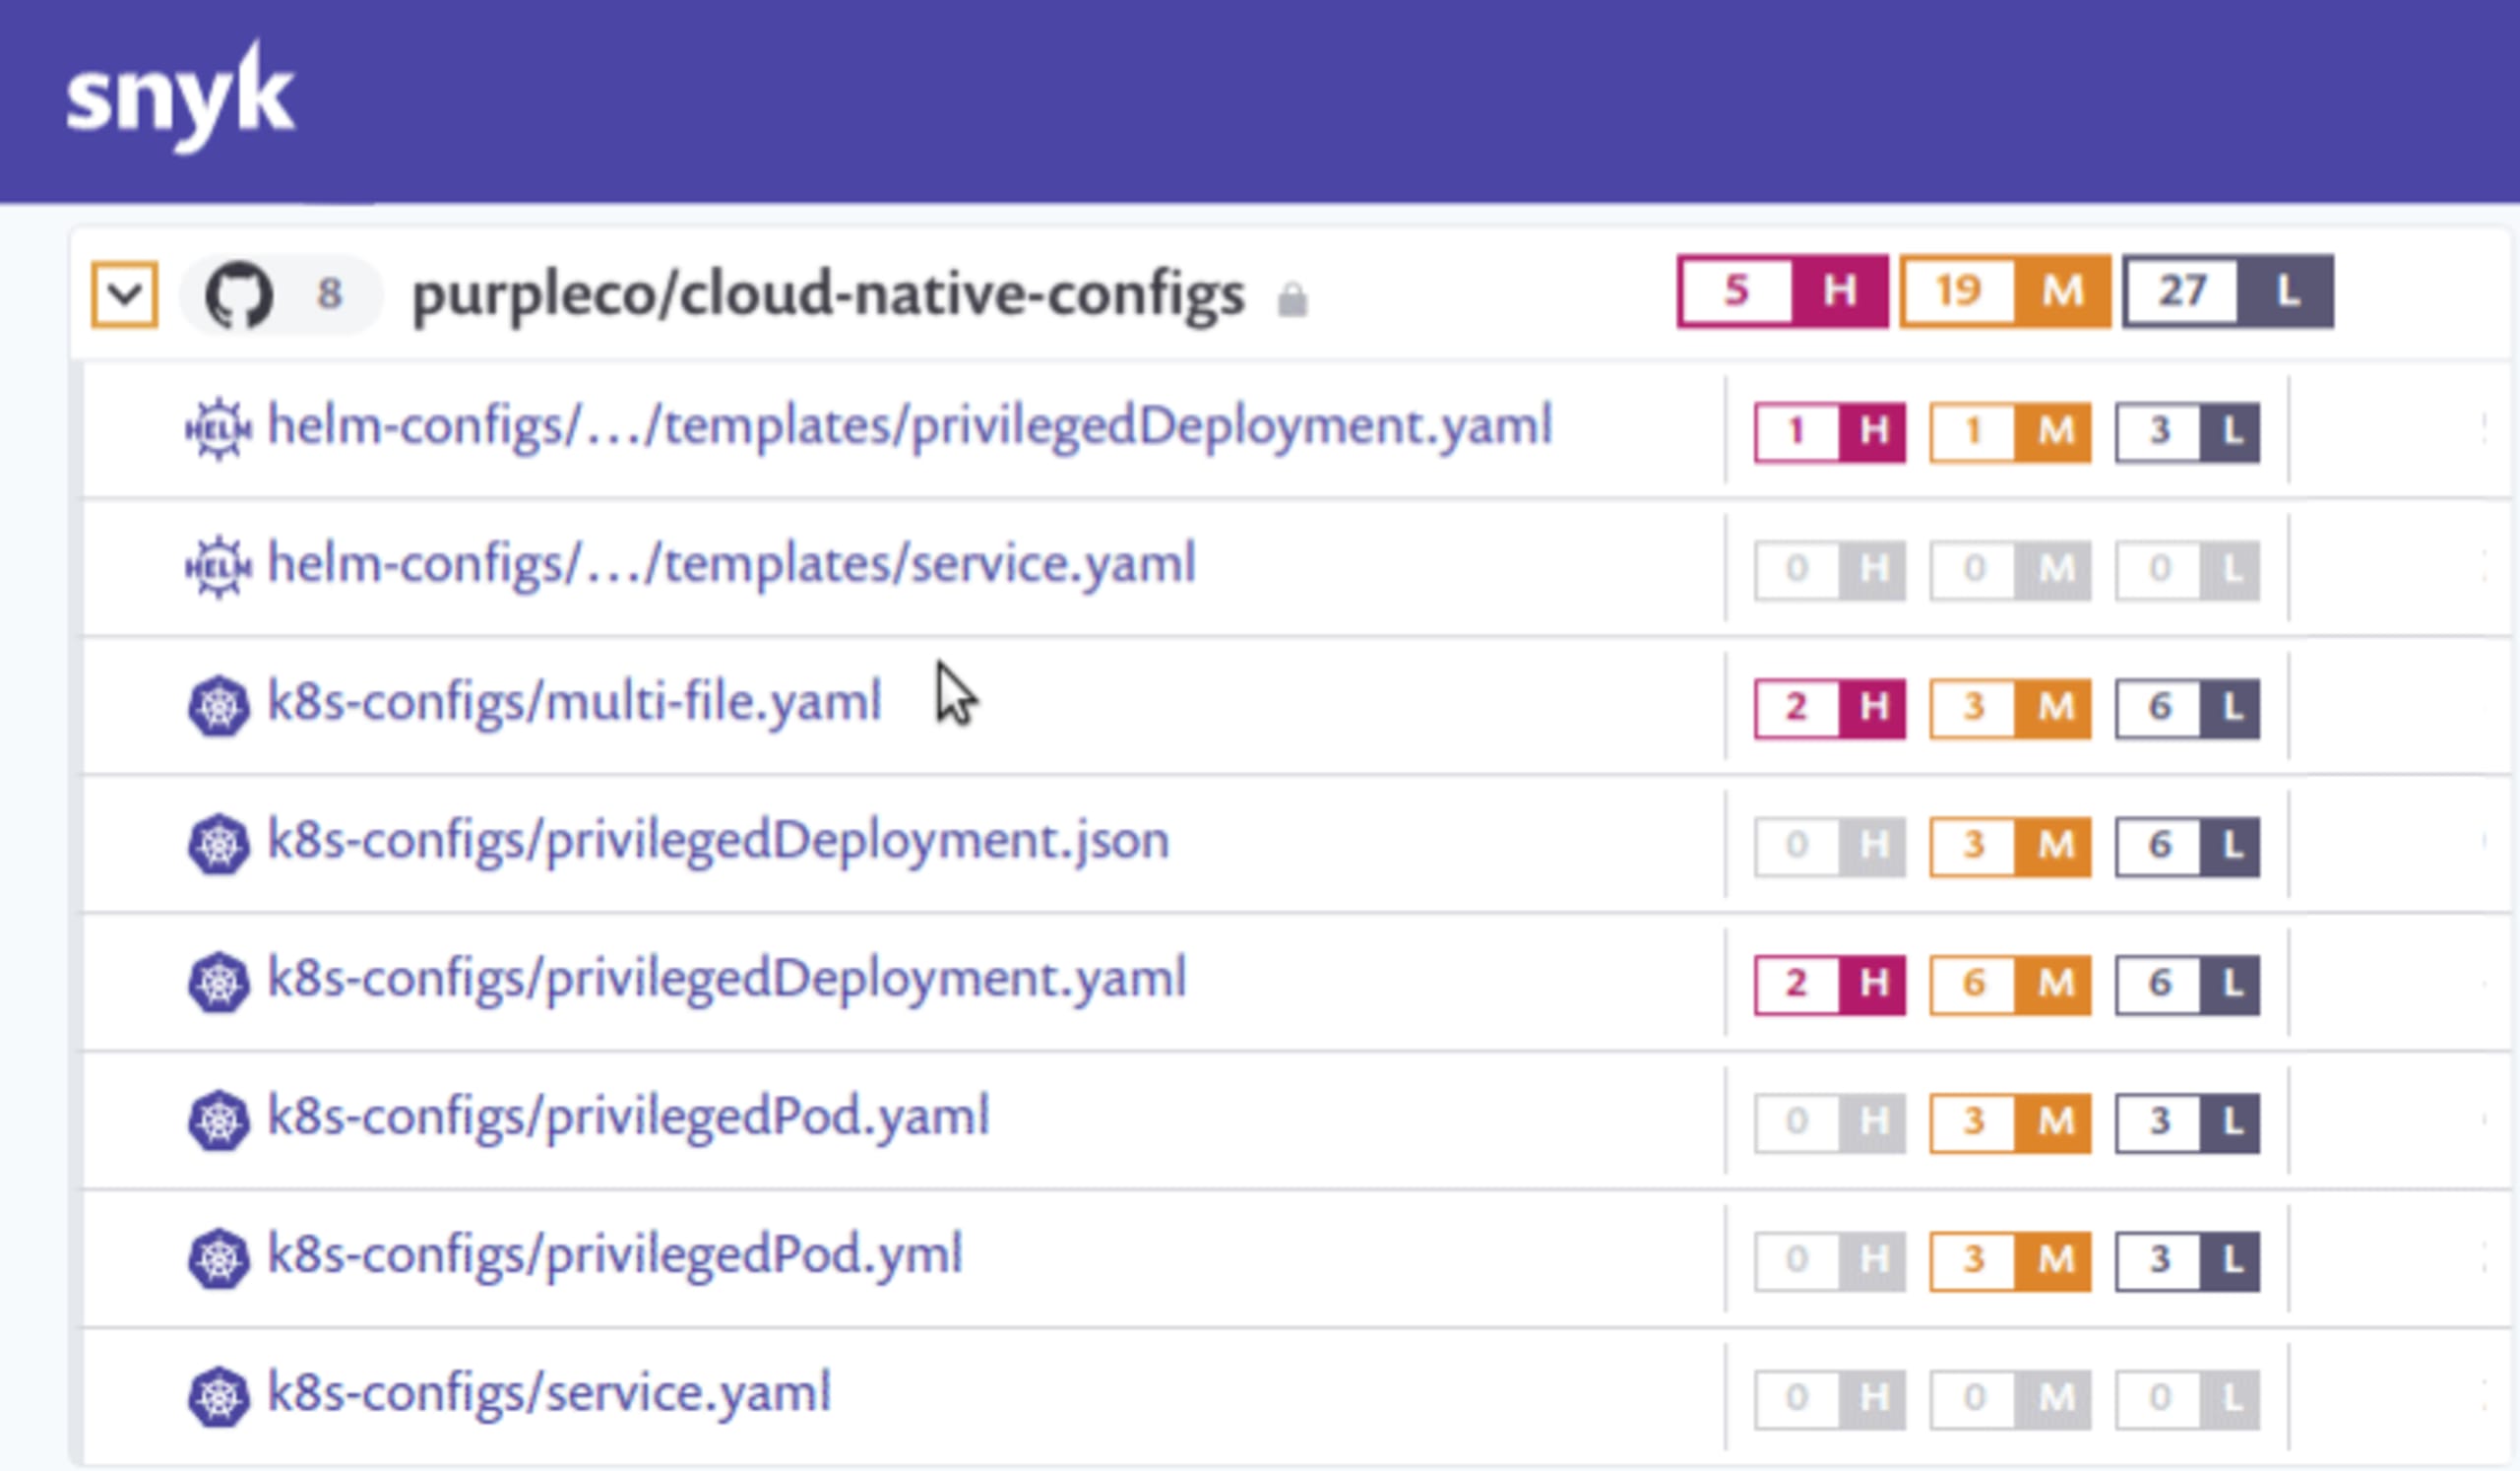
Uno de los objetivos centrales de Snyk es facilitar que los desarrolladores resuelvan por su cuenta los problemas de seguridad. Creemos que podemos marcar la diferencia en esta nueva área de seguridad de configuración. Nuestra nueva función de seguridad de configuración de Kubernetes se integra con tus administradores de código fuente para detectar archivos YAML y JSON de Kubernetes, así como gráficos de Helm, y comprobar si tienen problemas de seguridad.
Correcciones de configuración de Kubernetes pensadas para desarrolladoress
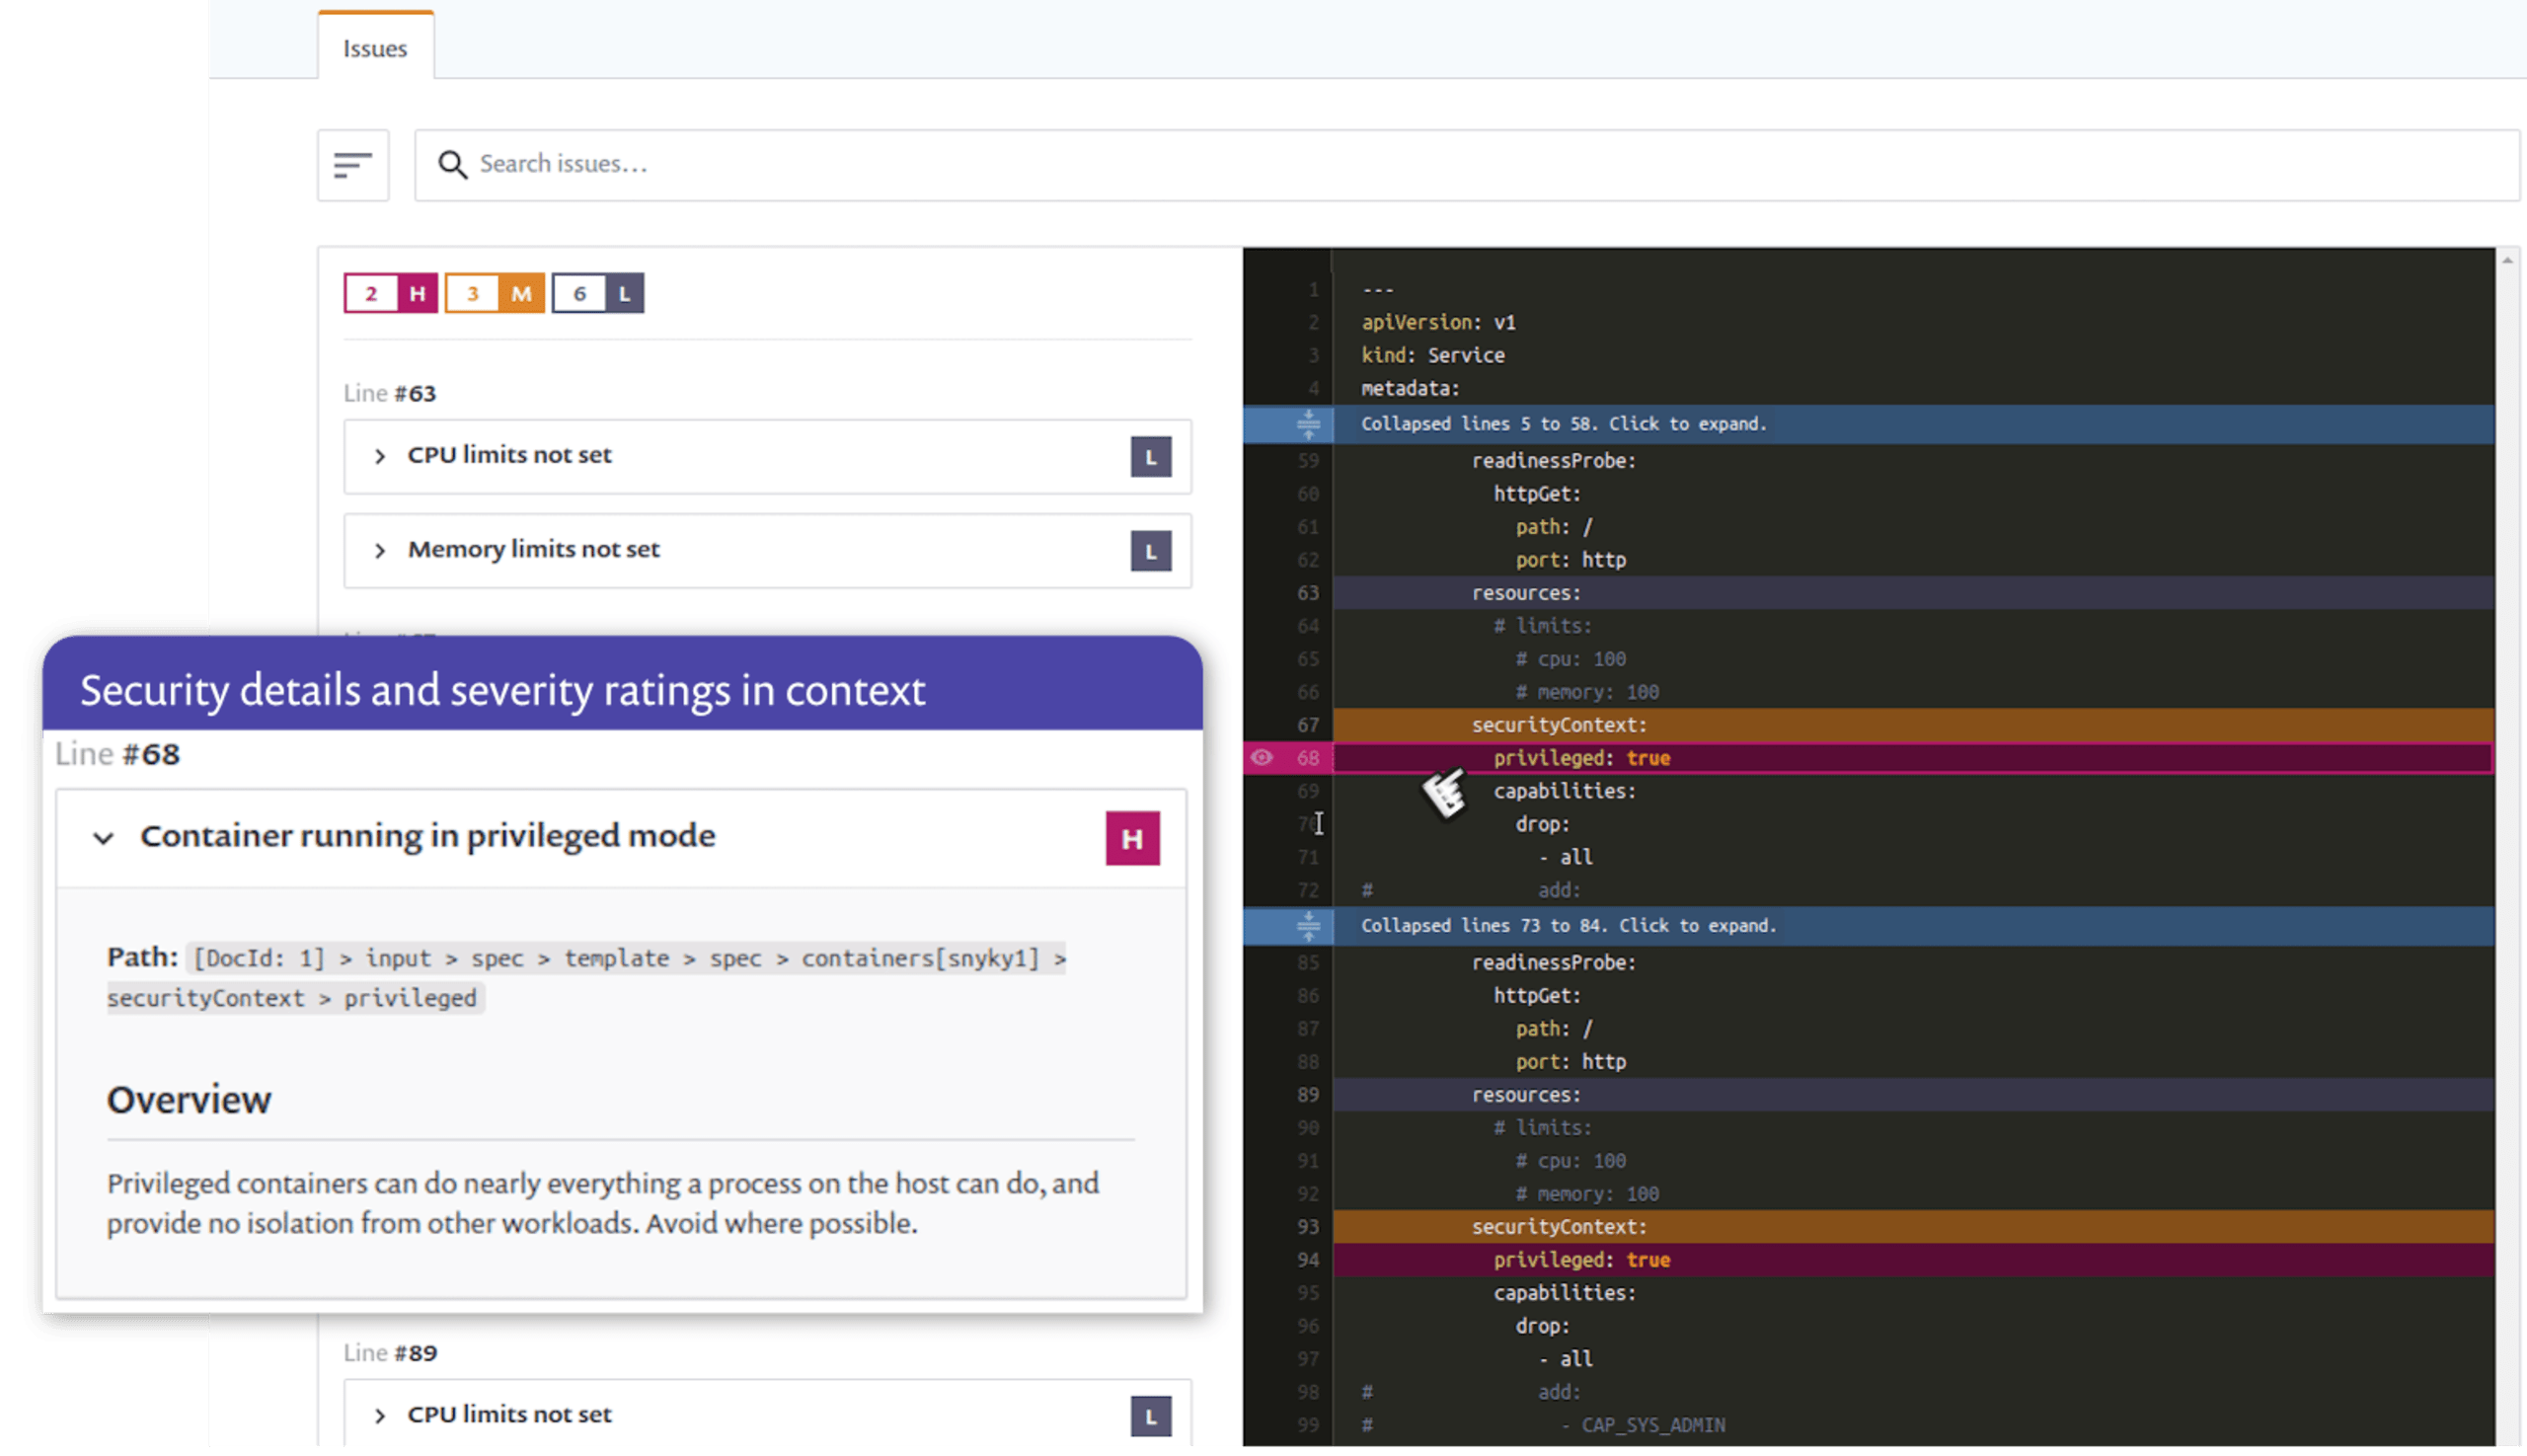
Cuando detectamos problemas, los destacamos directamente en el contexto de tus archivos de configuración para que puedas ver rápidamente dónde se recomiendan cambios. También explicamos los problemas detectados para ayudar a comprender las implicaciones de cada ajuste, sin tener que buscar cada problema en la documentación de referencia de Kubernetes. Puedes configurar las categorías de riesgo, incluso ignorar verificaciones específicas de la configuración si así lo deseas.
Preguntas y respuestas del seminario web
Recibimos excelentes preguntas durante el seminario web y queremos asegurarnos de responderlas todas.
P. ¿Funciona en cualquier entorno de Kubernetes?
Actualmente, analizamos archivos de configuración de Kubernetes (YAML, JSON y Helm) en repositorios de código fuente, por lo que no importa qué distribución de Kubernetes uses para ejecutar las cargas de trabajo. Todas nuestras recomendaciones forman parte de las especificaciones de Kubernetes, así que cualquier distribución de Kubernetes debería poder aplicar los controles sugeridos.
P. ¿Funciona con algo más que archivos YAML de Kubernetes?
Actualmente, detectamos y analizamos problemas en archivos YAML y JSON, y en gráficos de Helm. Si usas generadores de YAML o herramientas que crean plantillas, la función debería funcionar en general con la mayoría de ellos, siempre que podamos detectar y analizar uno de los tipos de archivo compatibles.
P. ¿Qué tipos de problemas de configuración detecta?
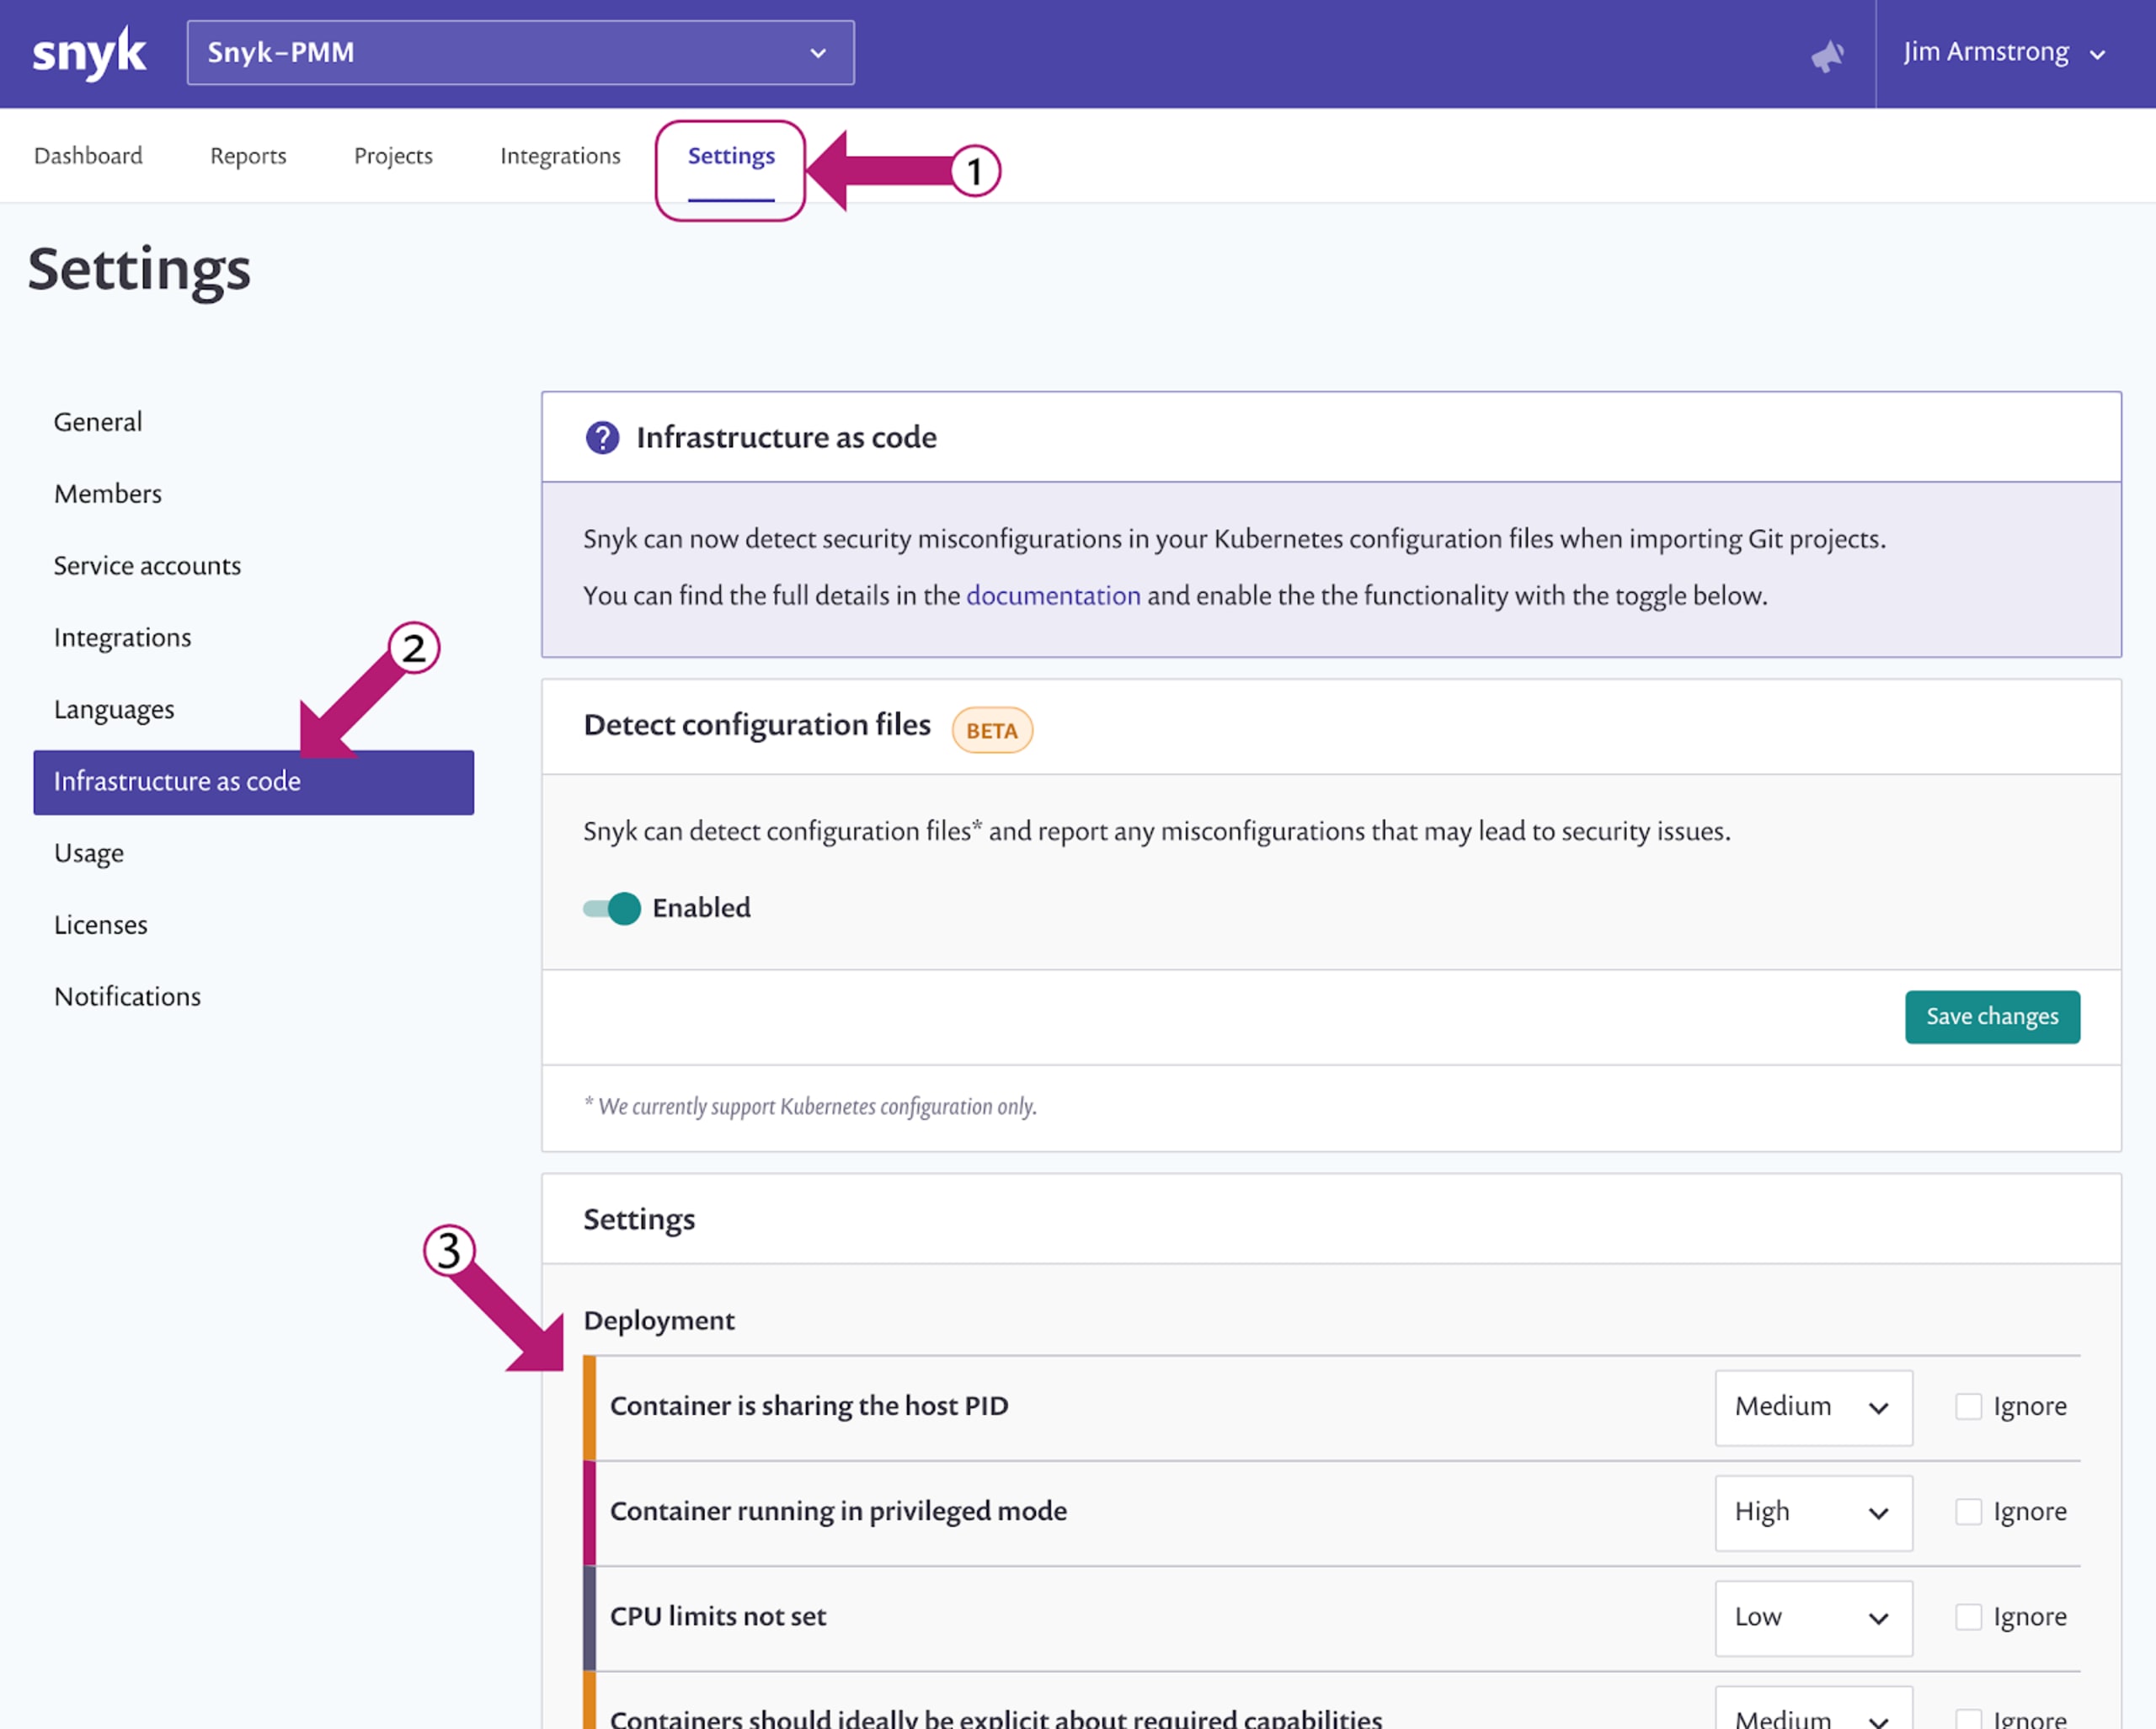
Hay varios tipos de problemas de configuración y agregaremos más con el tiempo. Puedes consultar los problemas que detectamos en la configuración del producto, en tu consola de Snyk. Haz clic en «Settings» en el menú horizontal superior y luego busca «Infrastructure as code» en los submenús de la izquierda. Ahí verás las distintas detecciones y podrás personalizar su gravedad o elegir ignorarlas. La siguiente pantalla muestra los pasos:
P. ¿Necesito un plan de pago de Snyk para usar esta función?
¡No! Esta función está disponible para TODAS las personas que usan Snyk, tanto con planes gratuitos como de pago. Estamos implementándola de forma gradual y esperamos habilitarla en todas las cuentas en aproximadamente una semana. Si eres cliente de Snyk en tus propias instalaciones, comunícate con tu equipo de cuenta para consultar las opciones de asistencia local.
P. ¿Cuándo estará disponible la función?
La función está habilitada en la mayoría de las cuentas. Si aún no está disponible en la tuya, debería aparecer durante la próxima semana. Es posible que debas habilitarla en tu cuenta. Más abajo encontrarás los detalles (pista: busca «Infrastructure as code» en el menú principal «Settings»).
Cómo comenzar
Es fácil comenzar a usar la función de seguridad de configuración de Kubernetes. Encontrarás la información más actualizada sobre la función y cómo usarla en nuestra documentación de Snyk. Aquí tienes un breve resumen:
Habilita la función en tu cuenta.
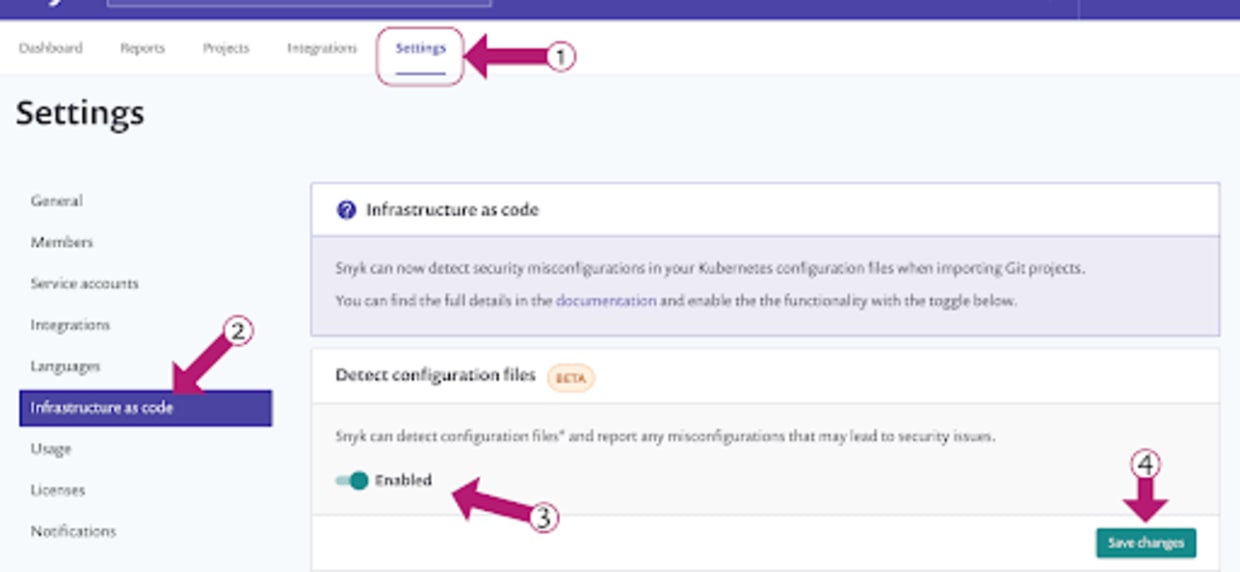
En las cuentas nuevas de Snyk, la función debería estar habilitada de forma predeterminada. Es posible que quienes ya usan Snyk deban habilitar el análisis de configuración de Kubernetes. Puedes revisar tus ajustes desde el menú principal «Settings» de la consola web de Snyk. Luego, selecciona «Infrastructure as code» en el menú lateral, haz clic en el control «Enabled» y en el botón «Save changes».
Analiza y corrige archivos de configuración de Kubernetes desde tu SCM
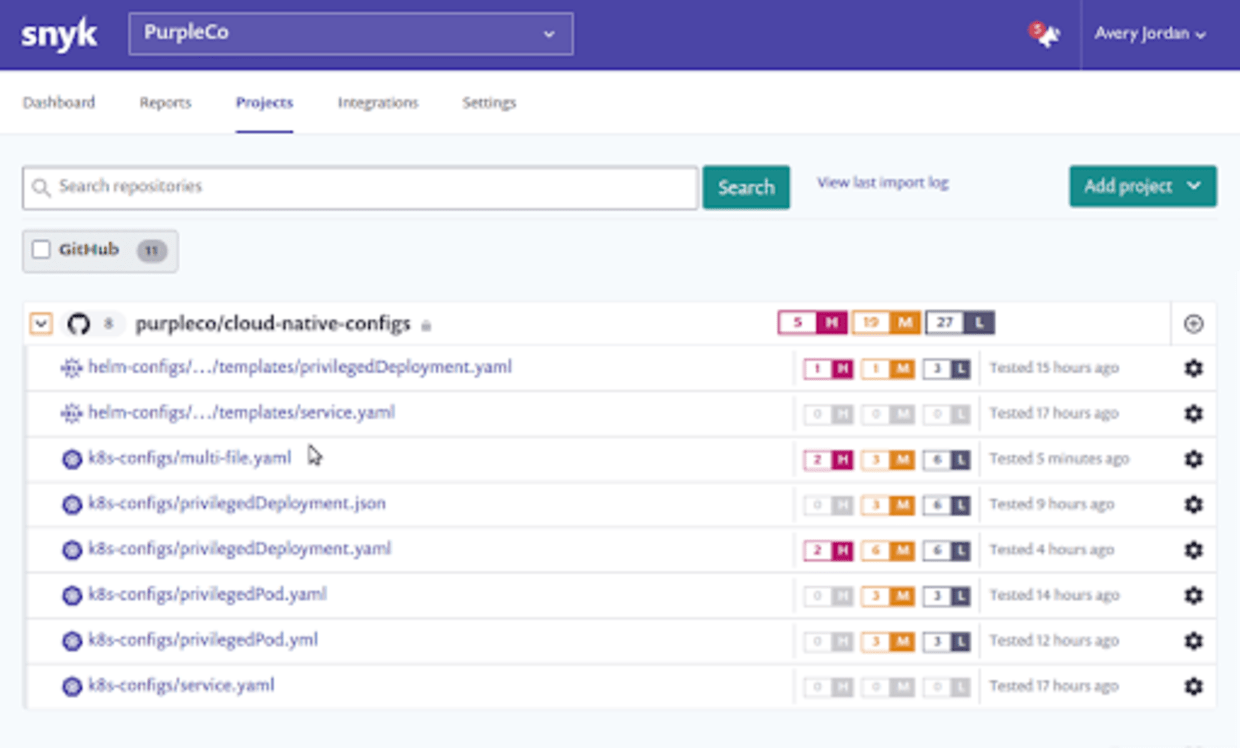
Actualmente, el análisis de configuración de Kubernetes se integra con tus administradores de código fuente. Por eso, también debes configurar en tu cuenta una integración con uno de nuestros repositorios Git compatibles. Luego detectaremos los archivos de configuración de Kubernetes en ese repositorio y te recomendaremos correcciones. Ten en cuenta que, si ya agregaste un repositorio a tu cuenta y usas Snyk para analizarlo, tendrás que volver a importarlo para detectar los archivos de configuración de Kubernetes y crear los proyectos correspondientes.
Nos interesa conocer tus comentarios mientras seguimos desarrollando esta nueva función de seguridad de Kubernetes.
¡Mantente protegido!
Seguridad de contenedores centrada en los desarrolladores
Snyk encuentra y corrige automáticamente vulnerabilidades en imágenes de contenedores y cargas de trabajo de Kubernetes.


