Estándares PCI: ¿cómo cumplir los requisitos de seguridad del software de código abierto?

Rachel Cheyfitz

23 de julio de 2019
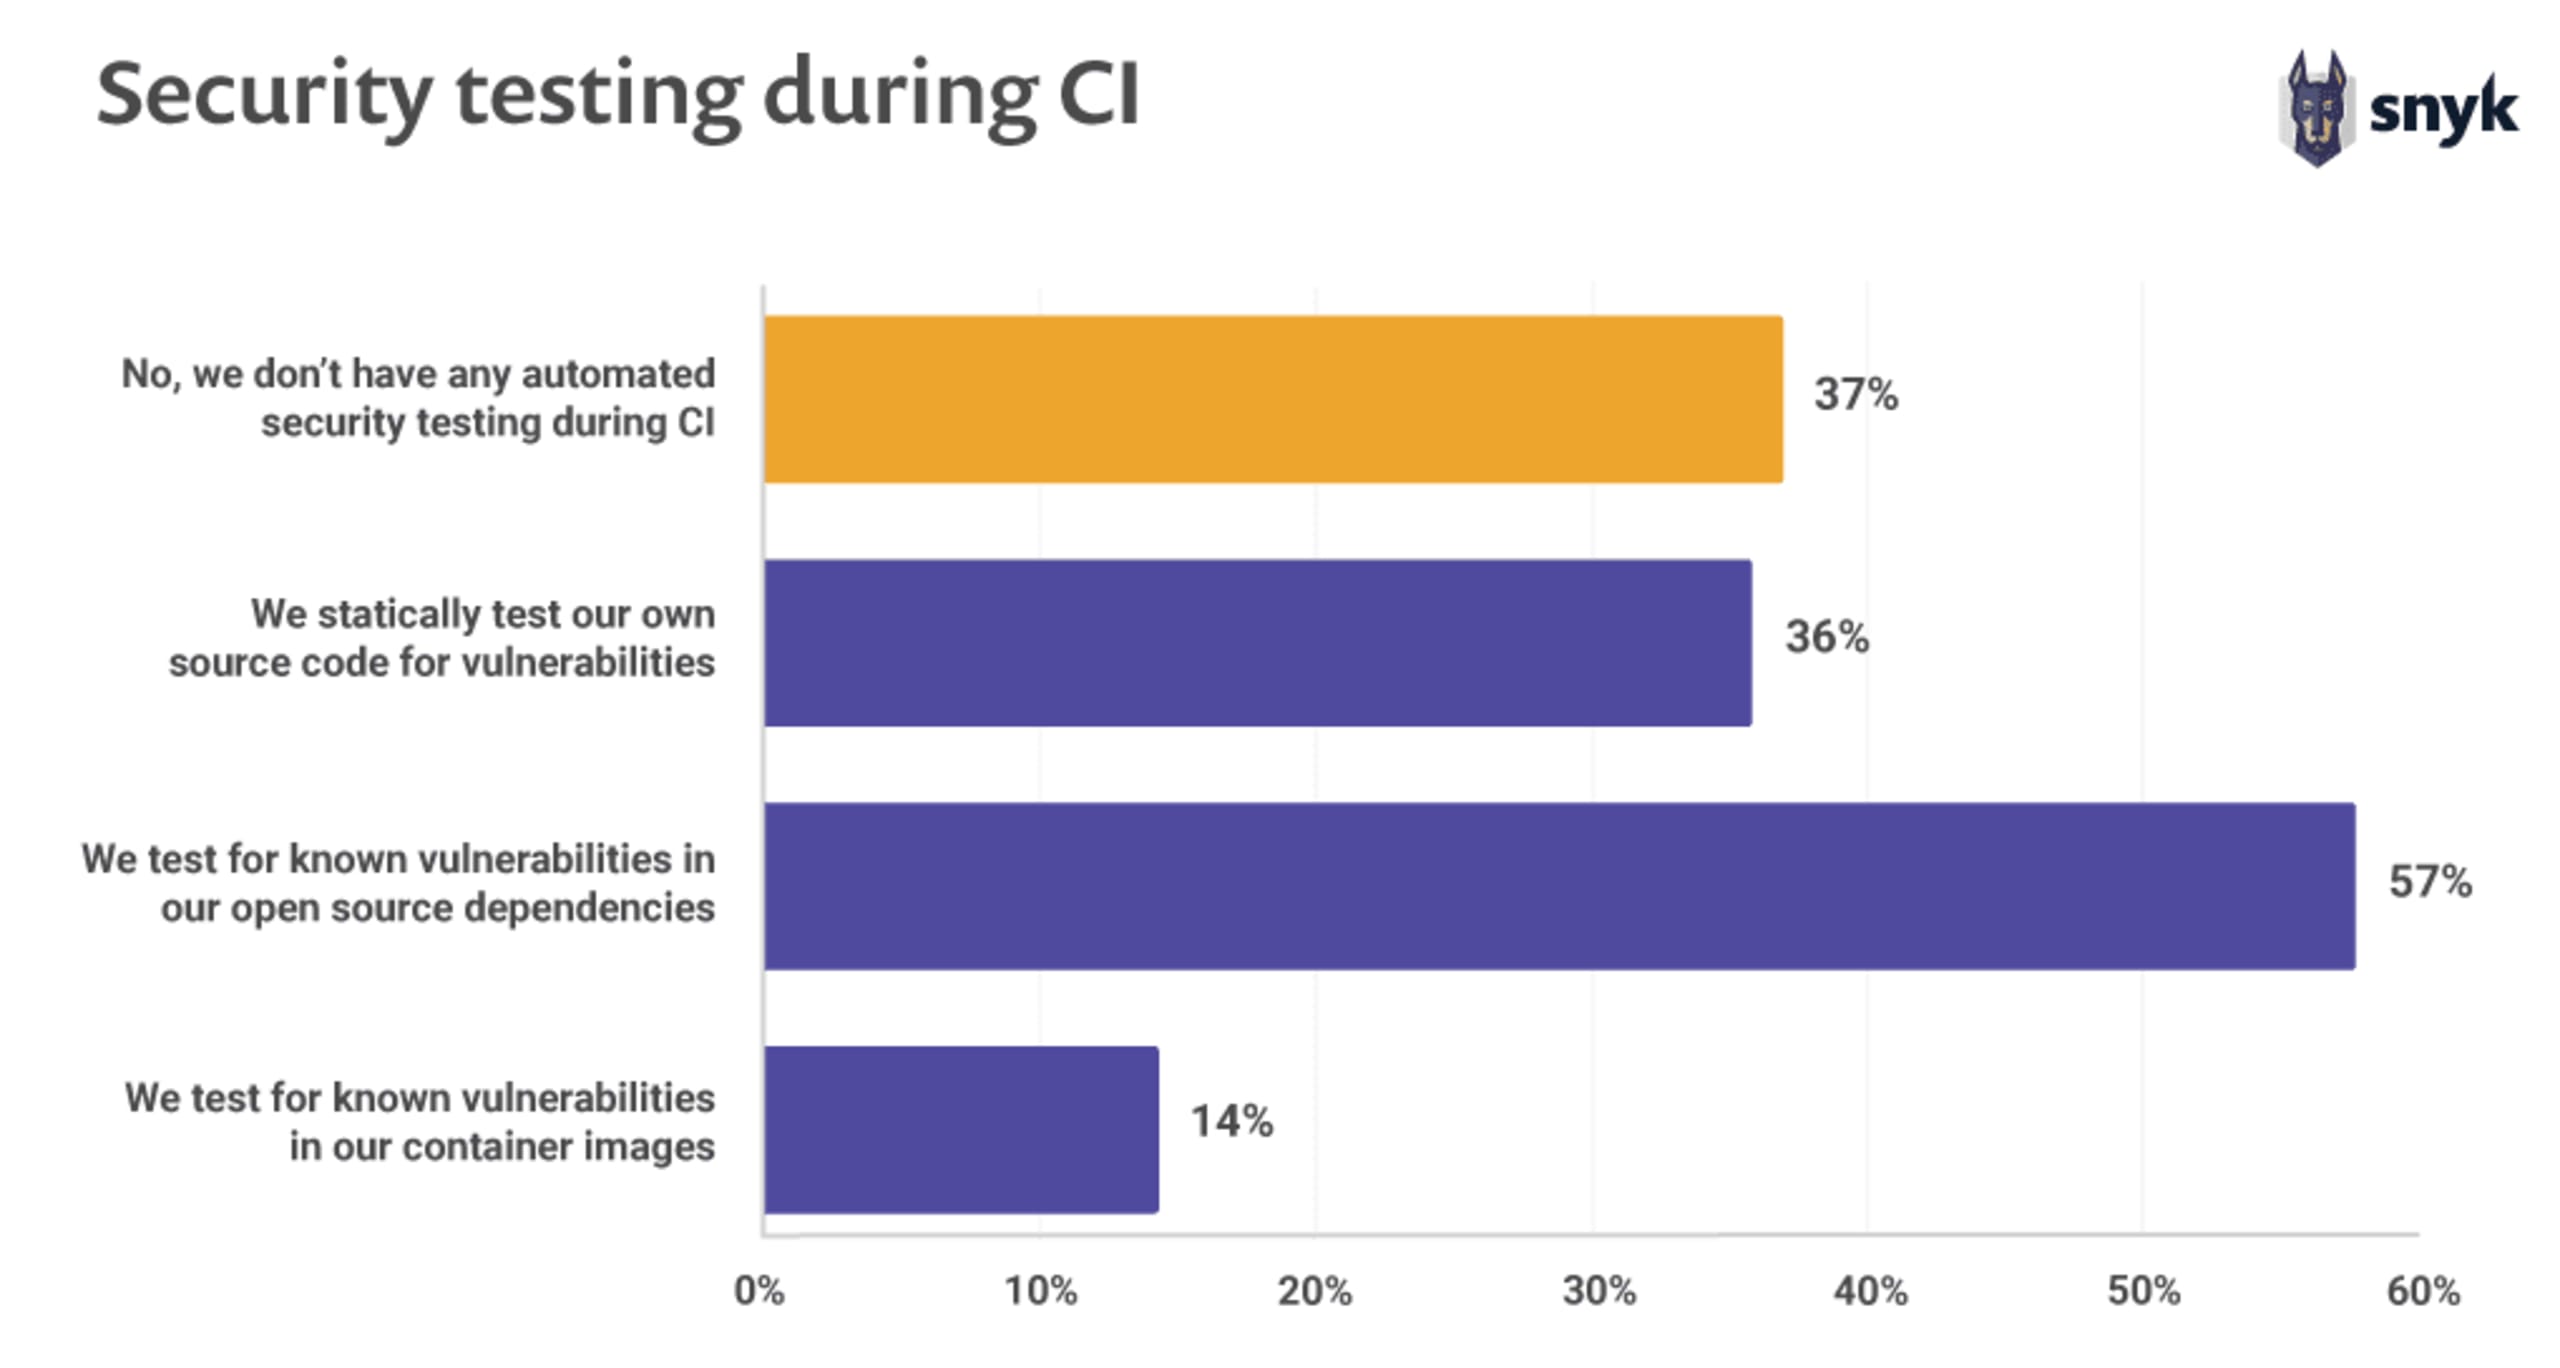
0 minutos de lecturaCon el uso cada vez mayor de la seguridad del código abierto en el desarrollo de software moderno, es urgente garantizar que el código abierto se use de forma segura. Sin embargo, la seguridad del código abierto aún no se implementa de manera generalizada: un informe reciente de Snyk reveló que el 37 % de los desarrolladores de código abierto no realiza ningún tipo de prueba de seguridad durante su proceso de integración continua (CI). El crecimiento del código abierto, junto con el rezago de los estándares de seguridad, ha llevado a muchos organismos reguladores y entidades de supervisión de la industria a establecer reglas más estrictas y claras sobre cómo proteger las aplicaciones que incluyen código abierto.
PCI asume el compromiso con el código abierto
En enero de 2019, el Consejo de Estándares de Seguridad de la Industria de Tarjetas de Pago anunció el PCI Software Security Framework (SSF), enfocado en la seguridad de las aplicaciones. También se agregó el estándar Secure Software Lifecycle (SLC), una subsección del PCI Software Security Framework que describe los requisitos de seguridad y los procedimientos de evaluación que los proveedores de software deben seguir para validar cómo gestionan la seguridad del software de pagos durante todo su ciclo de vida.
(Nota: El nuevo marco reemplaza las pautas actuales incluidas en el PCI Payment Application Data Security Standard [PCI PA-DSS], que se retirará en los próximos años.)
En Snyk, nos alegra que PCI reconozca la importancia de proteger los componentes de código abierto en el código y aliente a las organizaciones a adoptar activamente una mayor responsabilidad por la seguridad del ciclo de vida del desarrollo de software desde las primeras etapas. Cuanto más incorporemos las prácticas recomendadas de seguridad desde el inicio del ciclo de vida del software, especialmente en lo que respecta al código abierto, más seguras serán nuestras aplicaciones.
Dicho esto, como ocurre con muchos otros marcos de cumplimiento, puede ser difícil entender e implementar nuevas reglas. Por eso, queremos ofrecerte información sobre las nuevas reglas de cumplimiento de PCI y explicarte cómo cumplir específicamente los aspectos relacionados con el código abierto de la norma actualizada.
¿A quién deberían importarle las actualizaciones de PCI?
El PCI Secure Software Standard (y el estándar SLC en el que se basa) se aplica al software de pagos que se vende, distribuye o licencia a terceros para realizar transacciones de pago. En particular, el PCI Software Security Framework es más relevante para los proveedores que desarrollan aplicaciones de procesamiento de pagos y para quienes venden esas soluciones a terceros. La actualización destaca que tanto los líderes de seguridad como los equipos de ingeniería deben asumir la responsabilidad de cumplir los estándares.
Las empresas que aceptan pagos deben tener en cuenta otras reglas de las pautas PCI-DSS, pero los estándares que abordaremos en esta publicación están directamente relacionados con los desarrolladores de software.
Ya no basta con hacerlo una vez: la clave es la continuidad
Quizás el aspecto más importante de la nueva norma sea el concepto de «seguridad continua de las aplicaciones». La norma exige que las organizaciones monitoreen continuamente las vulnerabilidades y las defensas, y que se adapten si las amenazas cambian. Además, deben probar de manera continua los controles de seguridad de las aplicaciones y demostrar que no se han debilitado ni han perdido eficacia con el tiempo. Es un estándar exigente, y eso es positivo. Impulsa a tratar la seguridad como parte del proceso de CI/CD, en lugar de considerarla algo secundario.
¿Qué hay detrás de las actualizaciones de PCI? ¿Por qué ahora?
Entonces, ¿por qué se actualizaron exactamente estos estándares? Como mencionamos en la introducción, el desarrollo de software ha evolucionado de forma natural a lo largo de los años, y los estándares PCI actualizados son una respuesta bien pensada a esa evolución, pues actualizan también el enfoque de seguridad del software. En particular, cada vez más estrategias de desarrollo de software dependen de componentes de código abierto, por lo que fue necesario agregar requisitos y controles aplicables a estos componentes. En nuestro informe State of Open Source Security 2019, compartimos algunas estadísticas sobre el tema, entre ellas, estas reveladoras cifras:
Las vulnerabilidades en las bibliotecas de aplicaciones aumentaron un 88 % en dos añosEl 81 % de las personas encuestadas cree que los desarrolladores deberían hacerse cargo de la seguridad, pero no cuenta con las herramientas necesariasLos mantenedores de código abierto quieren proteger sus proyectos, pero al 70 % le faltan conocimientos
Además de la expansión del desarrollo de código abierto, muchas organizaciones ahora integran herramientas de seguridad en el pipeline de DevOps, y estas herramientas se han vuelto más proactivas y eficaces con el tiempo. Por eso, lograr una seguridad sólida en los ciclos de desarrollo e integración continuos no solo es necesario, sino que, por suerte, hoy es más posible que nunca.
El papel del código abierto en las nuevas actualizaciones de PCI
Veamos en detalle los aspectos de las nuevas reglas de PCI que se aplican a los componentes de software de código abierto. (También puedes consultar aquí los estándares completos.)
1. Responsabilidad de los líderes de seguridad
El texto: Sección 1.1: La alta dirección del proveedor asigna formalmente a una persona o equipo la responsabilidad de garantizar la seguridad de los productos y servicios del proveedor.
Qué significa para ti: Los líderes de seguridad de las grandes organizaciones deben asumir la responsabilidad de la seguridad y realizar los cambios adecuados en los procesos de desarrollo y las herramientas para cumplir los requisitos actualizados de PCI.
Cómo puede ayudar Snyk: Los líderes de seguridad ya tienen muchas prioridades. Snyk puede simplificar el proceso para cumplir los nuevos estándares de PCI al ofrecer visibilidad sobre las dependencias de código abierto y los riesgos de licencias, para que puedan abordarse de manera oportuna y adecuada.
2. El papel de los desarrolladores
El texto: Sección 1.2.a: Se debe asignar a las personas (incluido el personal de terceros) que participan en el diseño, desarrollo, pruebas y mantenimiento de los productos y servicios del proveedor la responsabilidad de garantizar que su software se diseñe y mantenga de acuerdo con su estrategia de seguridad y todos los requisitos de seguridad aplicables.
Qué significa para ti: Los nuevos requisitos mencionan específicamente la participación y responsabilidad de los desarrolladores («personal de desarrollo de software») en los pasos definidos para cumplir las normas.
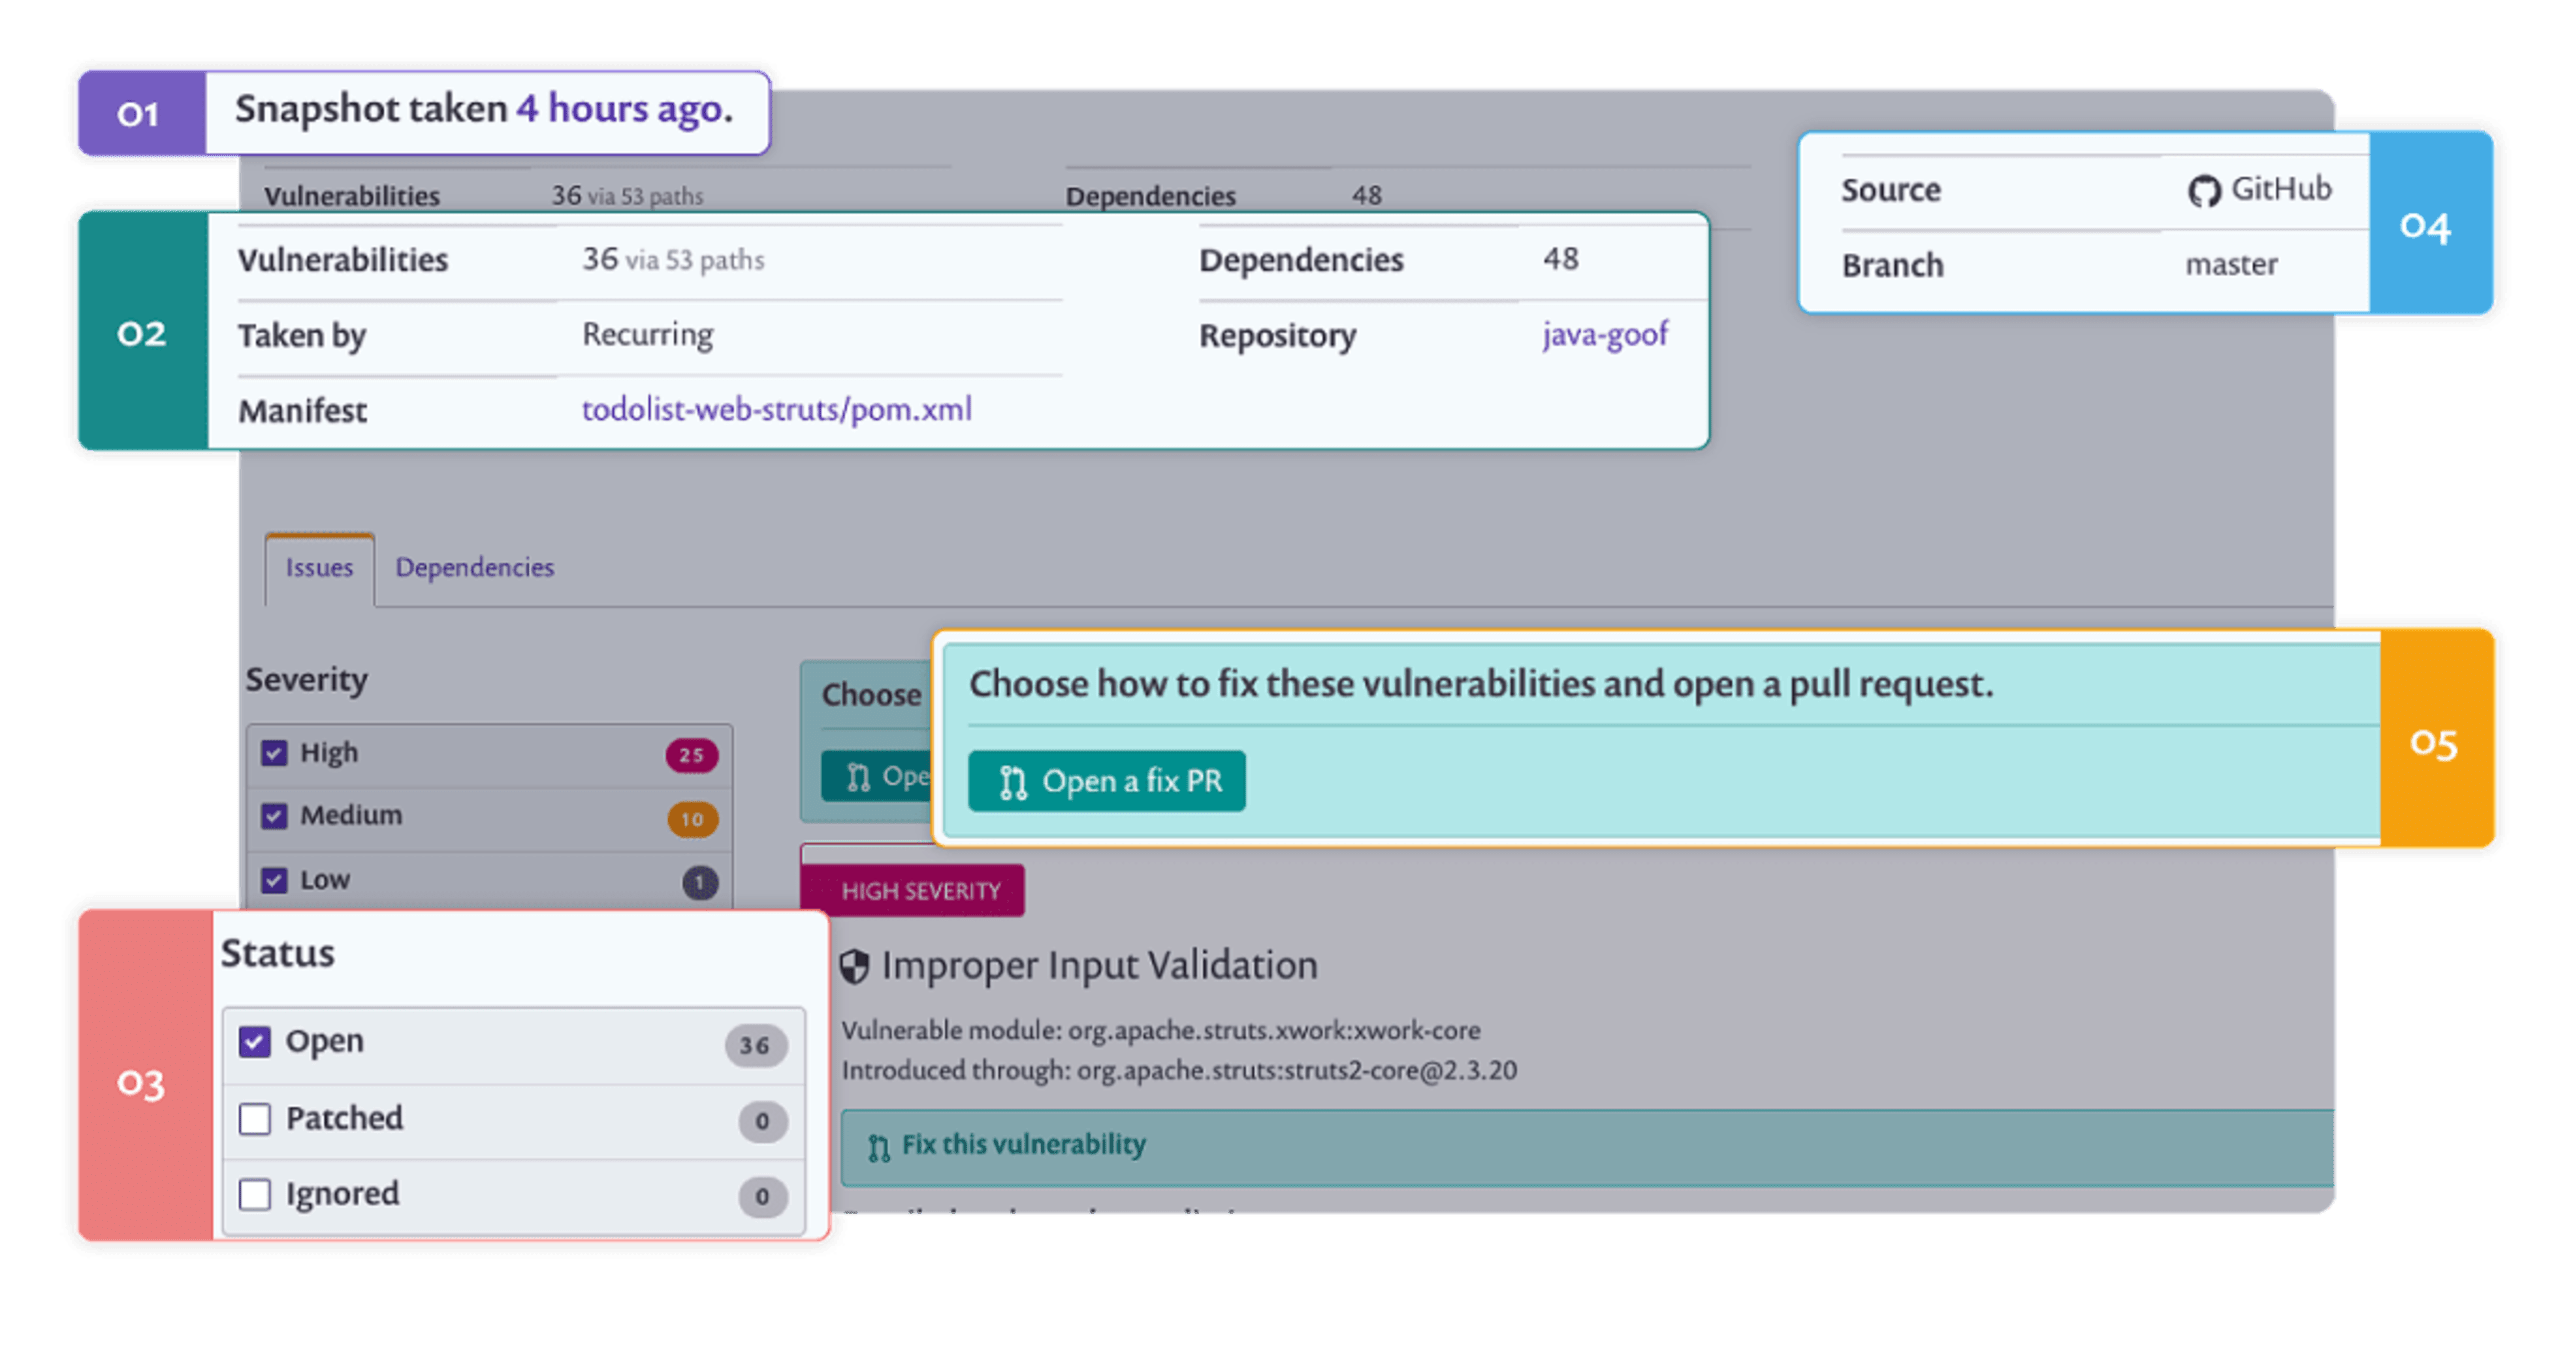
Cómo puede ayudar Snyk: El enfoque de Snyk, que prioriza a los desarrolladores, los alienta a adoptar fácilmente las prácticas recomendadas de seguridad. Snyk permite a los desarrolladores encontrar y corregir vulnerabilidades como parte de su proceso de desarrollo de software actual. Además, Snyk facilita la creación de un PR de corrección con un clic y automatiza las correcciones en Git, para que los desarrolladores puedan resolver rápidamente las vulnerabilidades detectadas.
3. Componentes de código abierto
El texto: Sección 3.2.b: Cuando se utilicen componentes de software de código abierto como parte del software, el evaluador debe examinar las pruebas del proveedor, incluida la documentación de los procesos y los resultados de las evaluaciones, para confirmar que estos componentes se gestionan adecuadamente.
Qué significa para ti: El código abierto puede ser muy beneficioso para el desarrollo de software, pero es necesario hacer la debida diligencia antes de incluir cualquier componente de código abierto en tu aplicación. La organización debería:
Mantener un inventario de todos los componentes de código abierto utilizados, incluidas las imágenes de contenedores
Desarrollar un proceso sólido para analizar y mitigar vulnerabilidades
Monitorear las vulnerabilidades en los componentes de código abierto
Implementar una estrategia de aplicación de parches
Cómo puede ayudar Snyk: Snyk permite a los clientes identificar las dependencias de sus aplicaciones, destacar las vulnerabilidades existentes y buscar continuamente otras nuevas en una base de datos integral de vulnerabilidades. Snyk ofrece capacidades integrales para aplicar parches y corregir problemas, con pull request de corrección automatizados que agilizan la clasificación y resolución. En esencia, Snyk automatiza el cumplimiento de la sección 3.2.b y reduce el trabajo manual y el tiempo dedicado al cumplimiento. Con Snyk, los equipos pueden demostrar que implementaron puntos de control, medidas de corrección y monitoreo para las posibles vulnerabilidades en los componentes de código abierto.
Usar el cumplimiento de PCI como incentivo para adoptar la seguridad desde el inicio
A medida que las organizaciones continúan integrando la seguridad desde las primeras etapas, surgen nuevos desafíos y oportunidades. Las actualizaciones de los requisitos de cumplimiento de PCI tienen sentido ante la realidad de los procesos de desarrollo de software actuales y la presencia generalizada del código abierto. Aunque los requisitos puedan parecer exigentes al principio, cumplirlos ayudará a tu organización a mejorar su seguridad y reducir su nivel general de riesgo. Por eso, vale la pena el esfuerzo, incluso más allá del valor que aporta el cumplimiento.
El mayor desafío para la mayoría de las organizaciones al cumplir los nuevos estándares de PCI será implementar por primera vez herramientas de seguridad específicas para código abierto, ya que muchas aún no las tienen. Incorporar las prácticas recomendadas de seguridad para código abierto en tu pipeline de CI/CD hará que sean parte natural del proceso de desarrollo, en lugar de una carga al final o una carrera cuando se divulguen nuevas vulnerabilidades.
Para descubrir cómo Snyk puede ayudarte a cumplir fácilmente los nuevos estándares de cumplimiento de PCI para código abierto, los desarrolladores pueden empezar a usar Snyk gratis hoy mismo.
Simplifica el cumplimiento de licencias
Crea políticas para garantizar fácilmente el cumplimiento de licencias de código abierto a gran escala.