Información sobre la seguridad del código abierto en .NET

Hayley Denbraver

25 de julio de 2019
0 minutos de lecturaTe damos la bienvenida a nuestro nuevo informe de seguridad: información sobre la seguridad del código abierto en .NET. Este informe se divide en tres publicaciones:
Información sobre la seguridad del código abierto en .NET
Nuestro informe en PDF, elaborado con mucho cariño, reúne toda esta información y mucho más en un solo lugar. Puedes descargarlo gratis.
Resumen
Si tienes poco tiempo, consulta el resumen de los hallazgos a continuación. De lo contrario, sigue leyendo para conocer el crecimiento del ecosistema y obtener una perspectiva de un proyecto .NET típico desde el punto de vista de la seguridad del código abierto.
Información sobre la seguridad en .NET
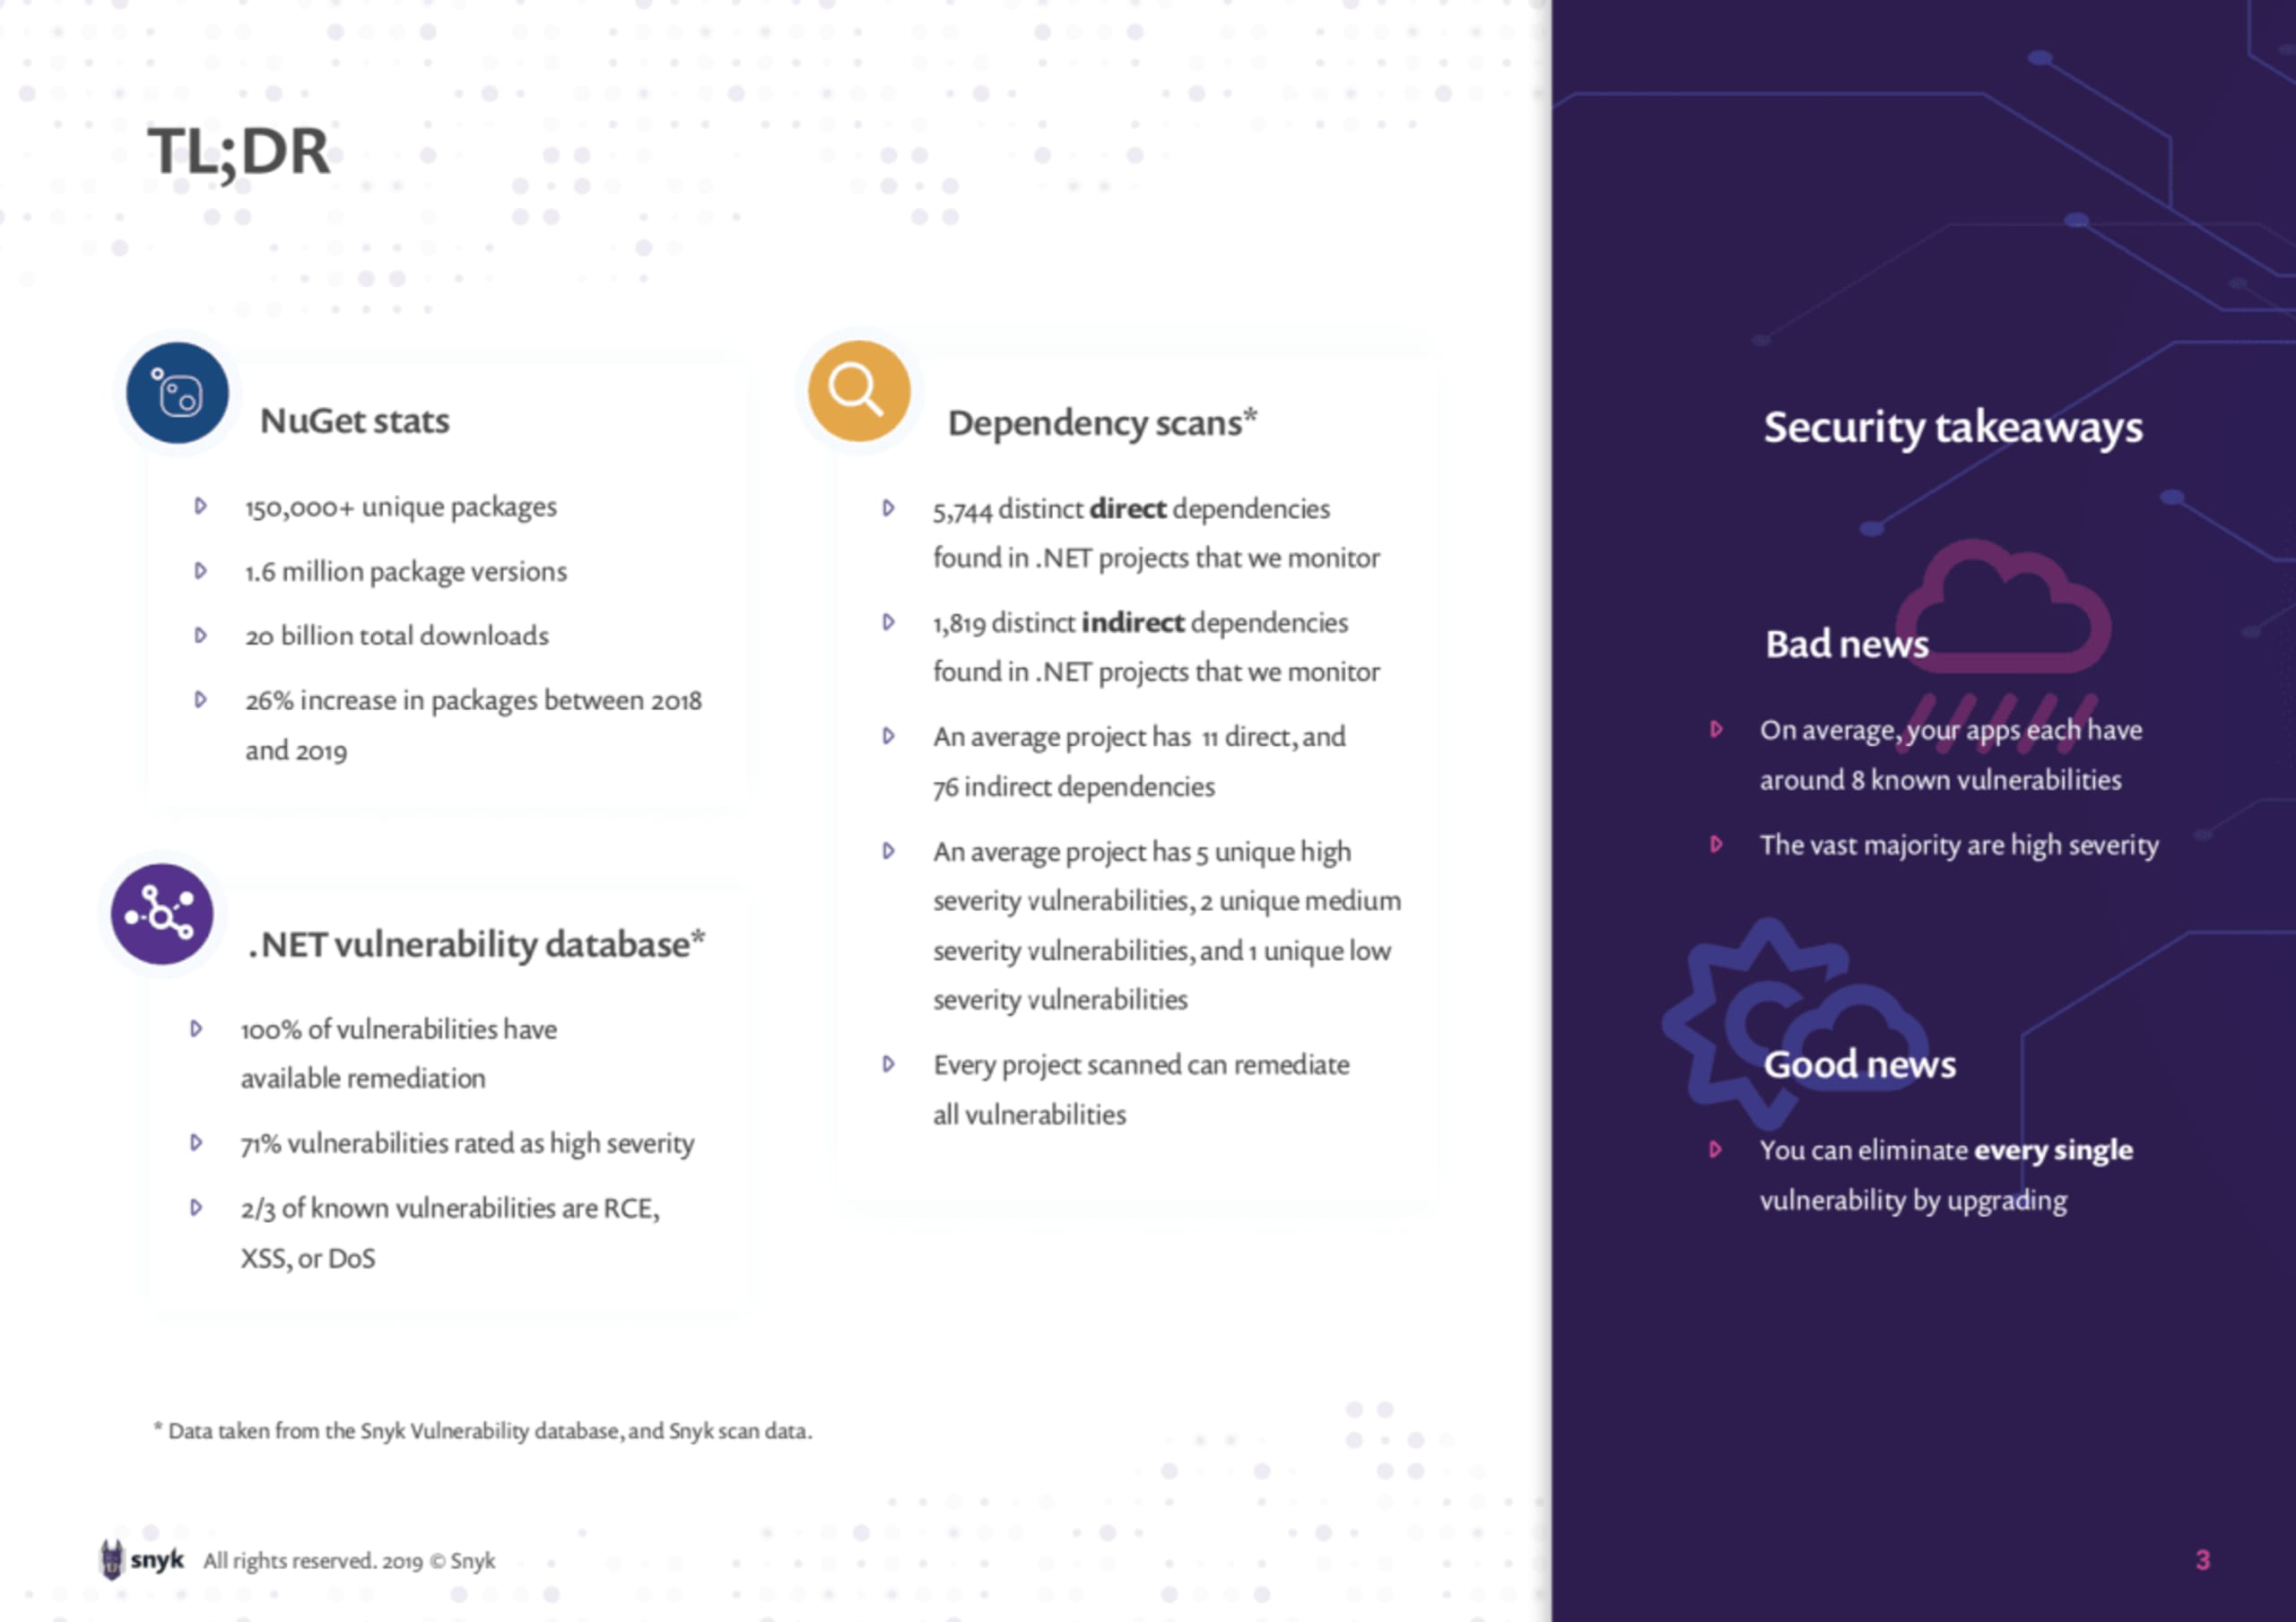
.NET es un ecosistema en crecimiento. Ya sea por el sólido respaldo de la industria por parte de Microsoft, la calidad de sus herramientas para desarrolladores o su compatibilidad con varios lenguajes y usos, no cabe duda de que .NET sigue fortaleciéndose. NuGet es el administrador de paquetes más usado de .NET. Al momento de redactar este informe, cuenta con 154,385 paquetes únicos, 1,663,564 versiones de paquetes y más de 20 mil millones de descargas de paquetes. El informe State of Open Source Security 2019 de Snyk registró un crecimiento del 26 % en los paquetes de NuGet indexados entre 2018 y 2019.
El informe State of Open Source Security 2019 de Snyk registró un crecimiento del 26 % en los paquetes de NuGet indexados entre 2018 y 2019.
Puedes aprender mucho sobre tu proyecto .NET y cómo hacerlo más seguro si analizas tu repositorio con Snyk. Pero quizá aún tengas algunas preguntas. Tal vez quieras saber cómo se compara tu proyecto con otros que se han analizado o conocer las tendencias generales del ecosistema .NET. Este informe busca responder estas preguntas e incluye lo siguiente:
La huella de seguridad de un proyecto .NET típico
Las vulnerabilidades más comunes en las aplicaciones .NET, con información sobre las bibliotecas correspondientes
Un análisis de las vulnerabilidades conocidas en todo el ecosistema, incluidos los tipos de vulnerabilidad, los niveles de gravedad y más
La huella de seguridad de un proyecto .NET típico
Snyk ya ha analizado miles de proyectos .NET desde que comenzó a brindar soporte para este ecosistema en 2017. Ahora podemos describir un proyecto compuesto promedio para darles a nuestros usuarios una idea de lo que podrían encontrar al analizar uno de sus proyectos .NET. En todos los análisis de proyectos .NET que hemos realizado, encontramos 5,744 dependencias directas únicas y 1,819 dependencias indirectas. Un proyecto promedio tiene alrededor de 11 dependencias directas y 76 indirectas.


Los siguientes gráficos describen los proyectos en los que encontramos vulnerabilidades. Los análisis realizados por Snyk muestran que, en un proyecto determinado, es probable que una vulnerabilidad se introduzca por varias rutas. Por ejemplo, puedes especificar un paquete como dependencia directa, pero también podría aparecer como dependencia indirecta si otro paquete de tu aplicación lo usa o lo incluye como referencia. Si queremos corregir la vulnerabilidad por completo, debemos abordar ambos casos.

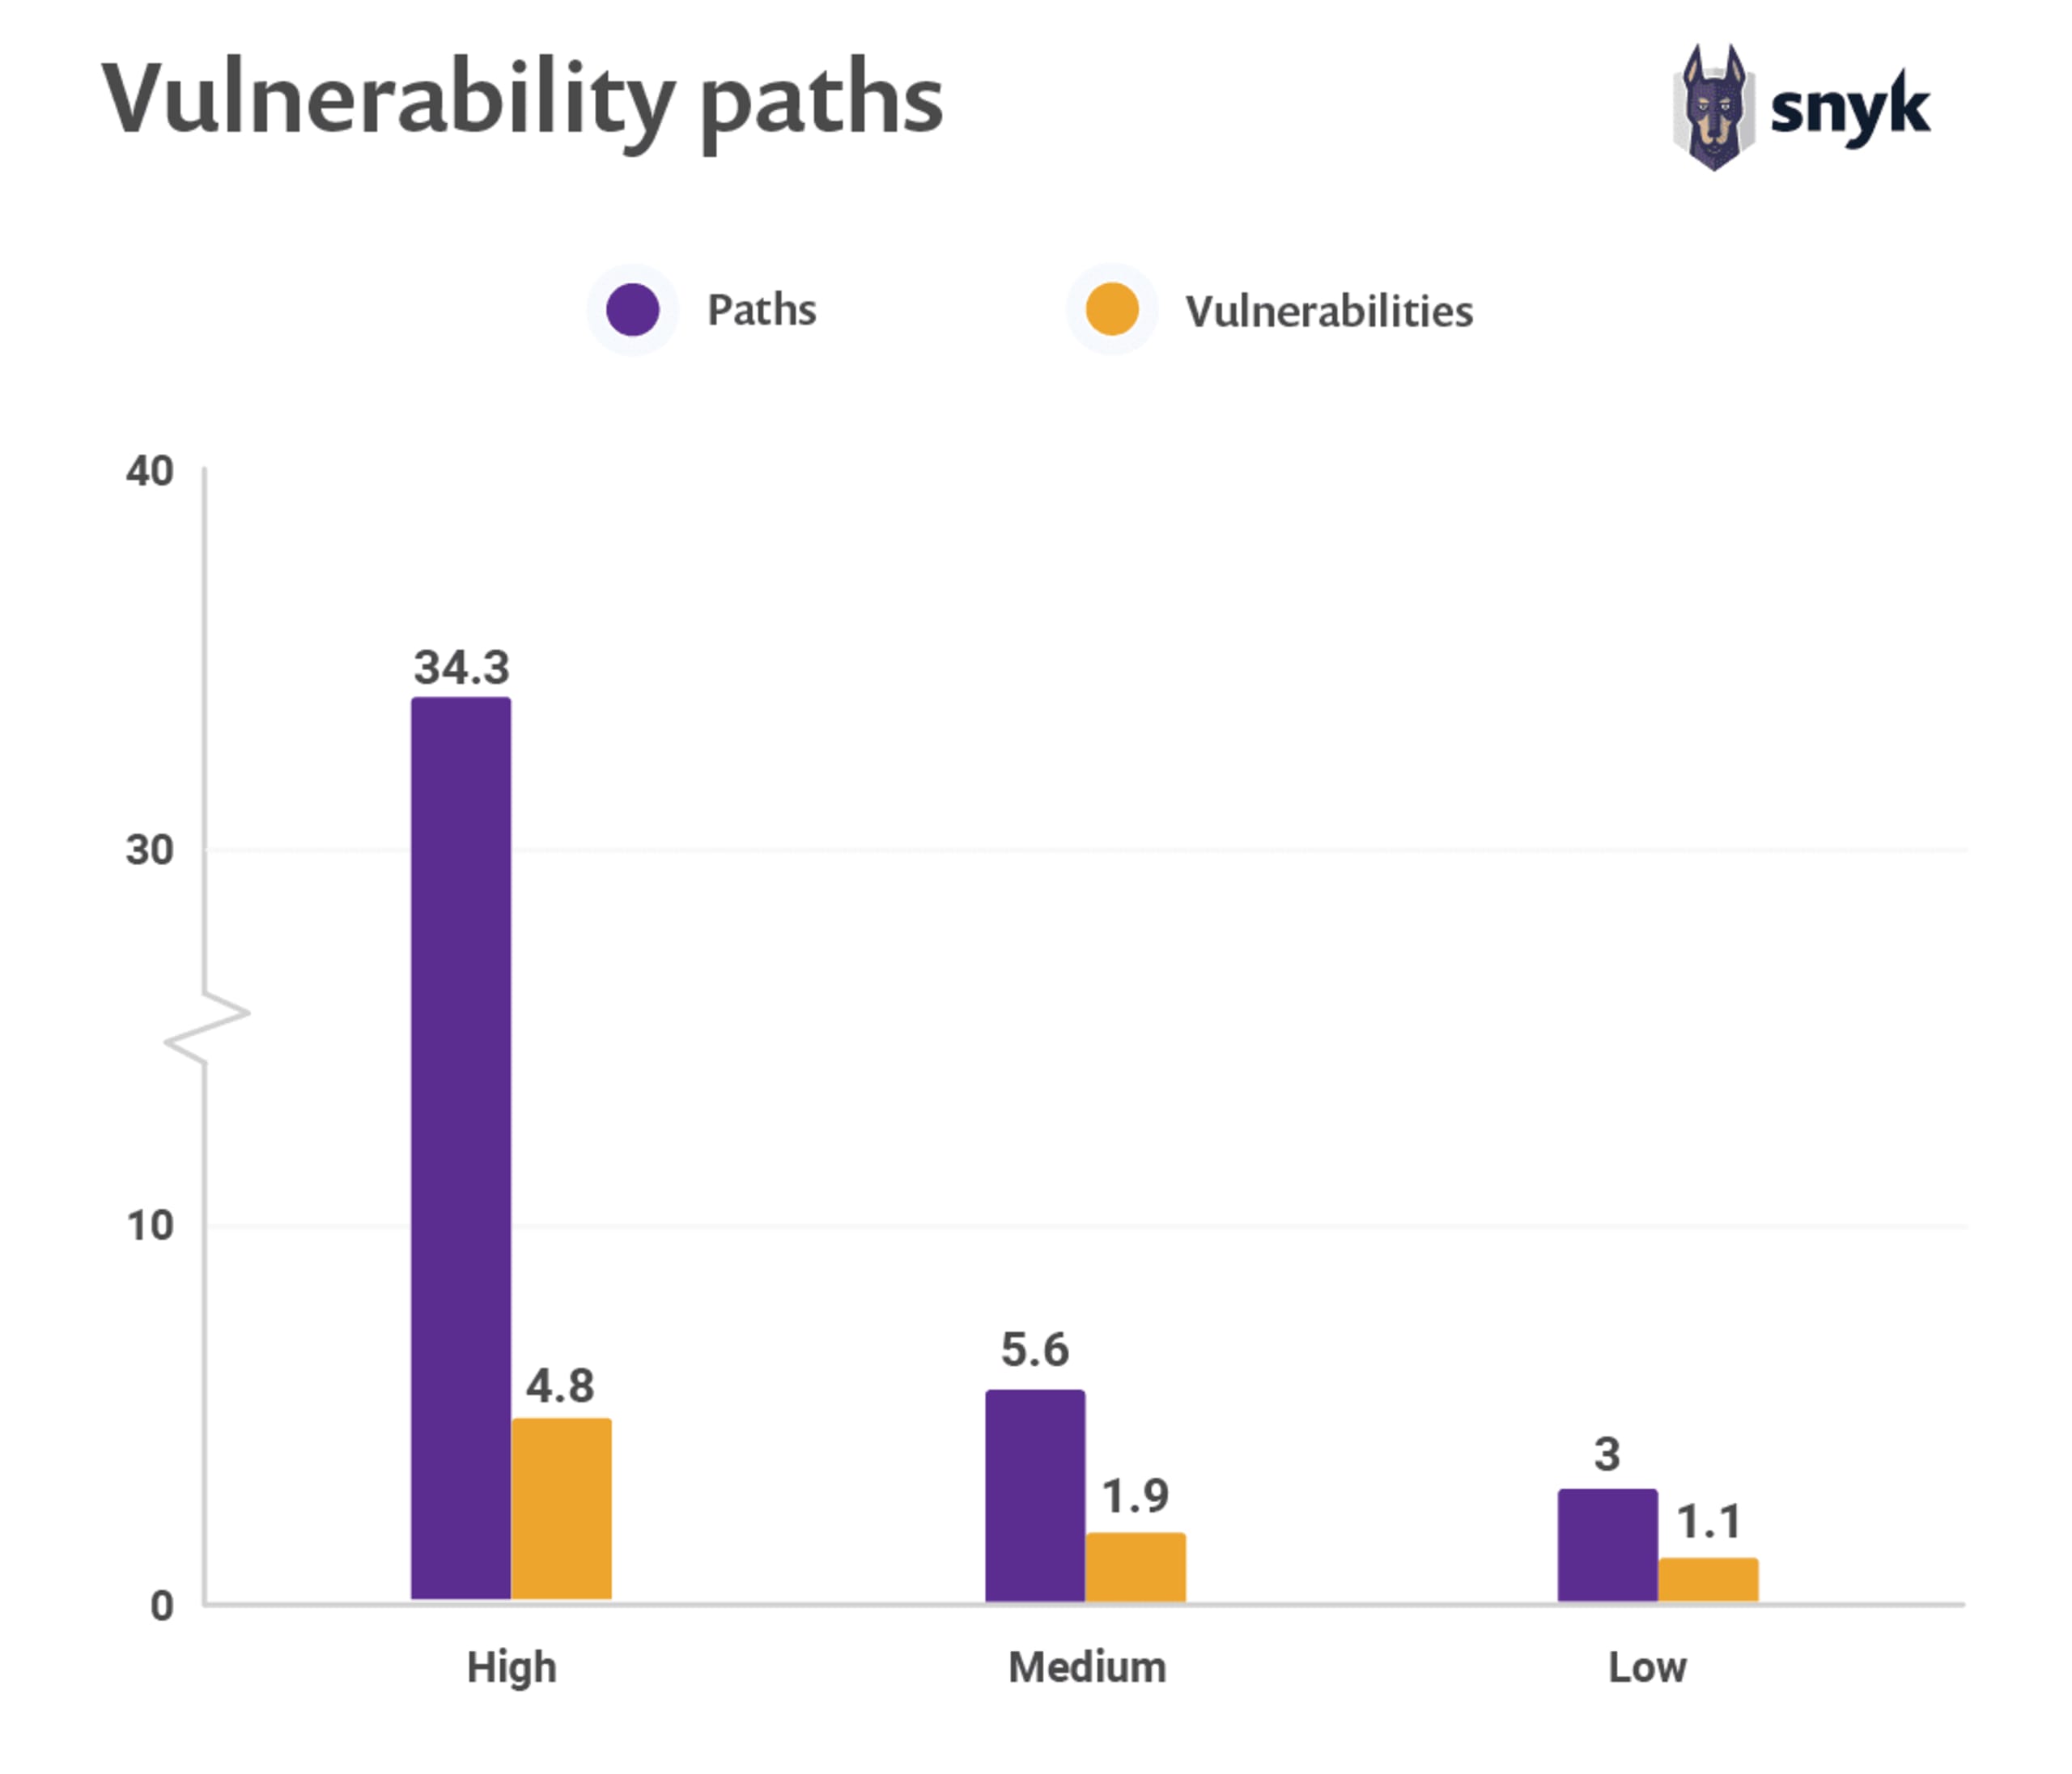
Todas las vulnerabilidades conocidas que encontramos en el ecosistema .NET tienen una solución disponible. Esto significa que, una vez que nuestros usuarios conocían las vulnerabilidades de seguridad, podían tomar medidas para proteger sus proyectos.
Pero la mejor noticia es que todas las vulnerabilidades conocidas que encontramos en el ecosistema .NET tienen una solución disponible. Esto significa que, una vez que nuestros usuarios conocían las vulnerabilidades de seguridad, podían tomar medidas para proteger sus proyectos.
¿Quieres saber más?
Puedes encontrar aquí la siguiente parte del informe. Abarca las vulnerabilidades y las bibliotecas asociadas que Snyk ha detectado con más frecuencia al analizar proyectos .NET. ¿Te gustaría tener una vista general de las vulnerabilidades conocidas en el ecosistema? Puedes encontrar aquí la parte final de nuestro informe.
Y, por supuesto, puedes descargar el informe completo gratis.


