Anunciamos las capacidades de seguridad de Infrastructure as Code de Snyk, diseñadas para desarrolladores

17 de agosto de 2020
0 minutos de lecturaNos entusiasma anunciar el lanzamiento de nuestras capacidades de seguridad de Infrastructure as Code, diseñadas para desarrolladores, que les permiten encontrar y corregir errores de configuración que pueden provocar problemas de seguridad.
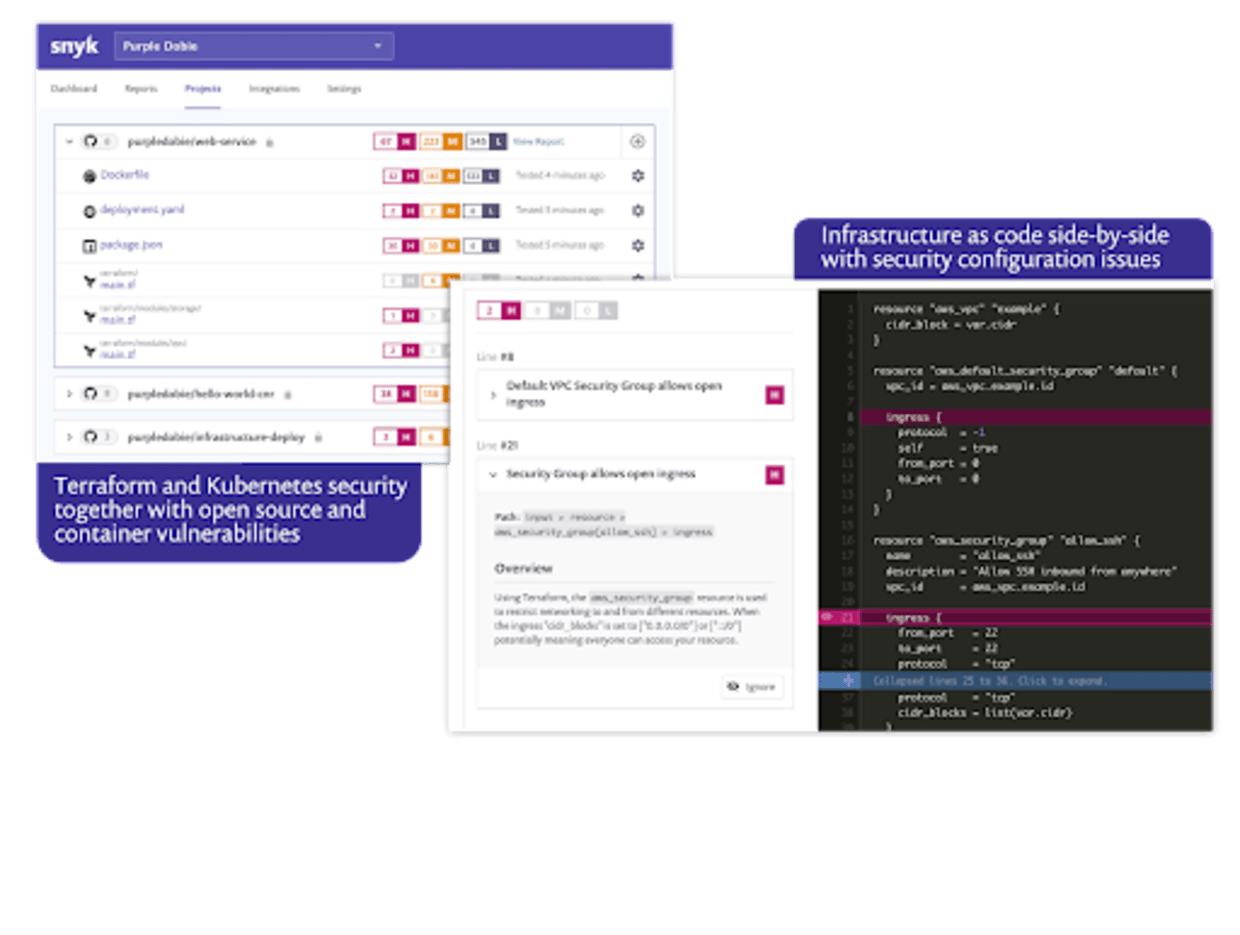
Con el auge de tecnologías como Docker, Kubernetes y Terraform, los desarrolladores escriben y mantienen cada vez más configuraciones, además de crear la aplicación.
En Snyk, creemos en empoderar a los equipos de desarrollo para que puedan usar la herramienta adecuada para cada tarea y hacer cambios rápidamente tanto en la aplicación como en la infraestructura, con el fin de aportar valor al negocio más pronto. Saber cómo implementar Kubernetes de forma segura o aprovisionar infraestructura de manera segura con Terraform puede ser, como mínimo, abrumador y es fácil equivocarse.
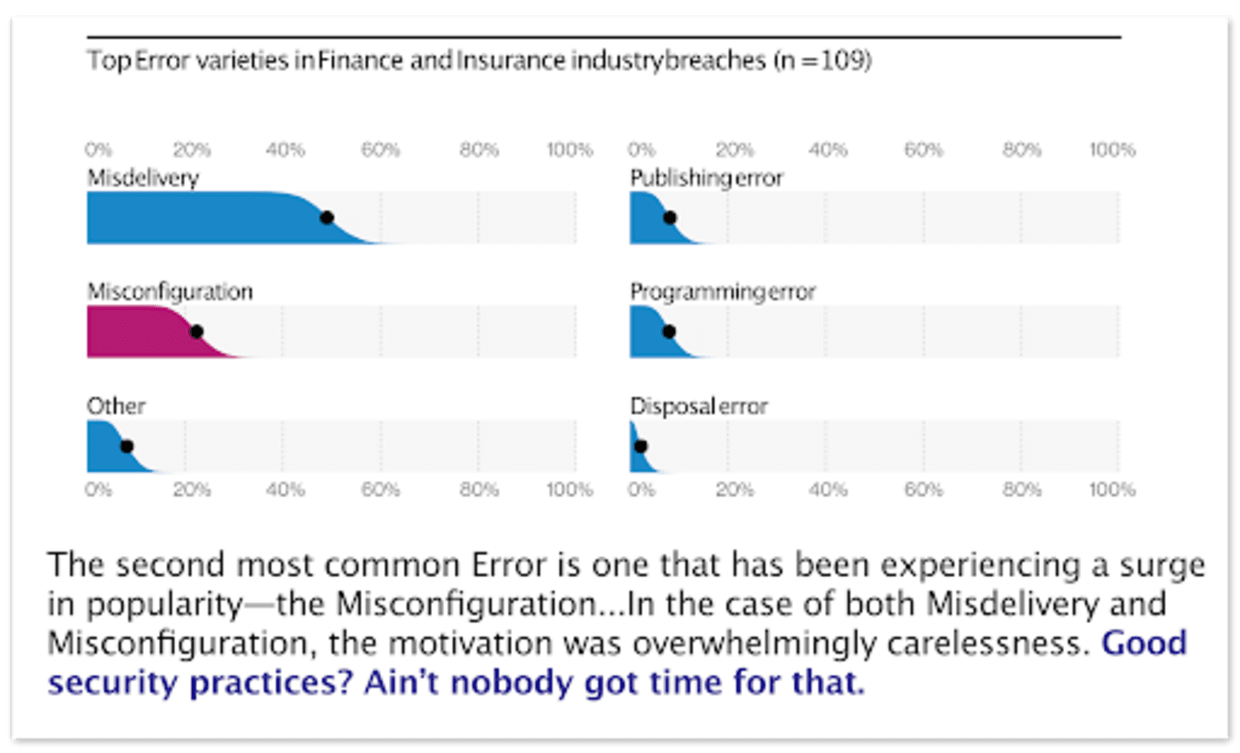
Estos archivos de configuración pueden provocar problemas de seguridad si no se manejan correctamente. Las consecuencias pueden ser graves, como un bucket de almacenamiento de objetos expuesto con datos de clientes o un servidor de acceso público. Hay muchas noticias e investigaciones sobre el tema, incluido el informe 2020 Data Breach Investigations Report de Verizon Business, en el que se descubrió que los errores de configuración —como el almacenamiento en la nube inseguro y las reglas de red inadecuadas— eran el segundo error más común que provocaba filtraciones en el sector financiero y de seguros.
Por lo general, estas necesidades de seguridad las atienden unos pocos expertos de la empresa, que pueden convertirse rápidamente en un cuello de botella a medida que los equipos aceleran el ritmo. Las organizaciones necesitan sistemas expertos que pongan esta experiencia al alcance de los propios equipos de desarrollo.
Con el lanzamiento de Snyk Infrastructure as Code, empoderamos a los equipos de desarrollo para que trabajen de forma segura desde el inicio, en línea con nuestra filosofía de integrar la seguridad desde las primeras etapas. Al mismo tiempo, brindamos a los equipos de seguridad visibilidad y confianza para saber que la empresa está protegida y que los desarrolladores pueden seguir trabajando de forma iterativa.
Snyk IaC en acción
Aquí puedes ver una demostración de un módulo de Terraform que se importa desde GitHub y se analiza para detectar errores de configuración. En este caso, los requisitos de CIS que no se cumplen se señalan directamente en el archivo para que el desarrollador pueda corregirlos fácilmente.
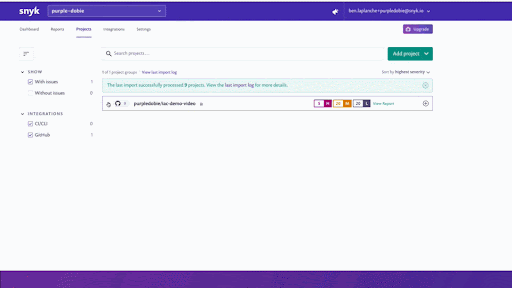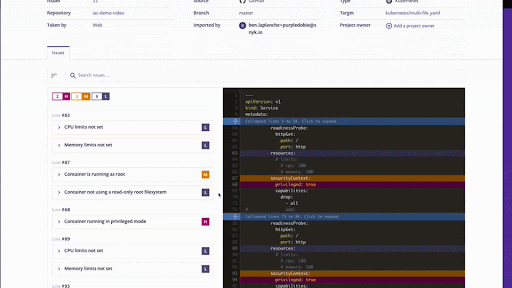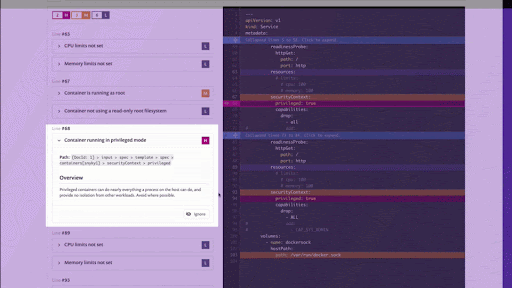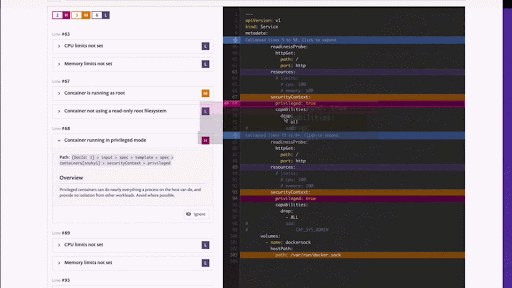
En Snyk queremos crear herramientas que los desarrolladores puedan usar en cualquier lugar. Por eso, también ofrecemos esta funcionalidad en nuestra herramienta CLI. Así puedes recibir comentarios lo antes posible durante tu ciclo de desarrollo.
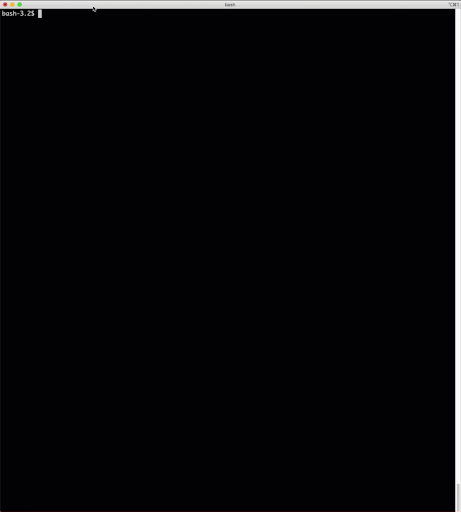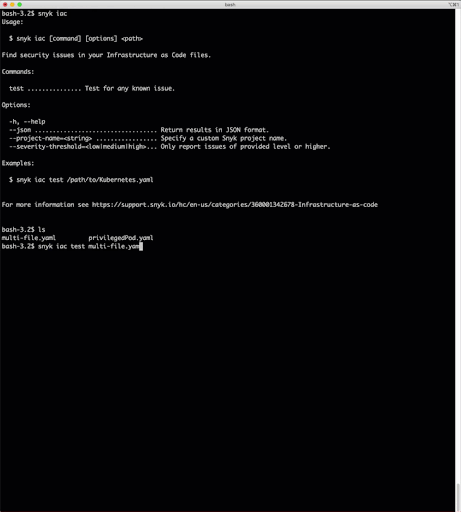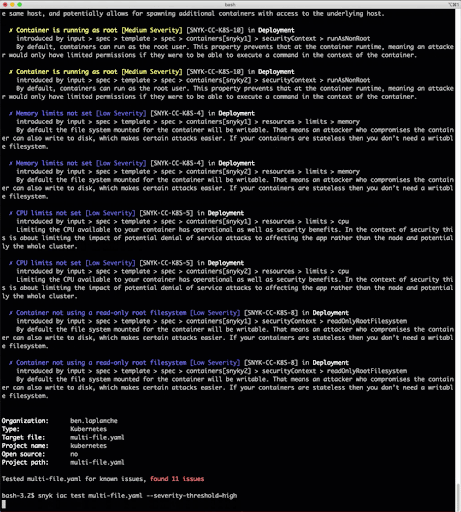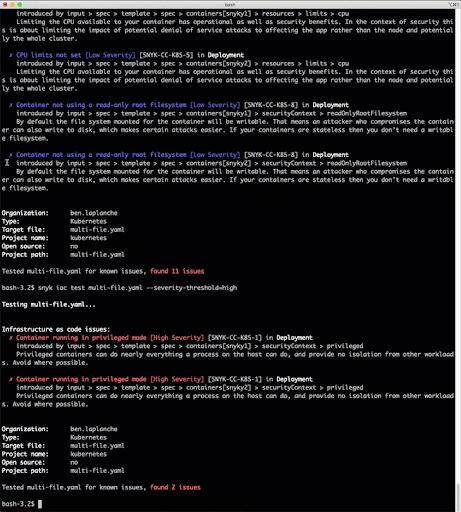
Snyk Infrastructure as Code ya está disponible para todos los usuarios y es compatible con Kubernetes, Helm Charts y recursos de Terraform AWS.
Si ya tienes una cuenta de Snyk, puedes probar esta funcionalidad gratis ahora mismo. Haz clic en Importar en un proyecto existente y se identificarán y analizarán tus archivos de configuración de Kubernetes y Terraform.
Protege la infraestructura desde el origen
Snyk automatiza la seguridad y el cumplimiento de IaC en los flujos de trabajo, y detecta recursos con desviaciones de configuración y recursos faltantes.


