Corrige vulnerabilidades de código abierto directamente desde tu IDE de Eclipse


25 de julio de 2019
0 minutos de lecturaNos entusiasma compartir que ahora los desarrolladores pueden analizar y monitorear sus proyectos en busca de vulnerabilidades de código abierto directamente desde su instancia del IDE de Eclipse (entorno de desarrollo integrado).
Por lo general, los desarrolladores de software trabajan principalmente desde su IDE favorito, y suelen preferir uno que se integre bien con su flujo de trabajo actual. En Snyk, también creemos que las herramientas deben integrarse sin problemas en tu proceso de desarrollo de software para ofrecer la mayor eficiencia.
Por eso, lanzamos un plugin de Snyk que puedes instalar directamente desde Eclipse. Una vez instalado, al ejecutar la herramienta de análisis de seguridad, Snyk analiza las dependencias directas e indirectas de tus proyectos, identifica vulnerabilidades de seguridad y problemas de licencias, y te informa los detalles esenciales para que puedas corregirlos de forma más rápida y sencilla.
El poder de Snyk CLI
Para implementar el plugin del IDE de Eclipse, aprovechamos las capacidades de CLI que ya teníamos para analizar los proyectos de tu espacio de trabajo. Así, obtienes análisis exhaustivos, recomendaciones para corregir los problemas y compatibilidad con tus proyectos, sin importar el lenguaje o el administrador de paquetes.
La actividad principal de Snyk es encontrar y corregir vulnerabilidades en las dependencias de tus proyectos. Con nuestra CLI, Snyk analiza tus distintos proyectos, creados con diferentes ecosistemas, desde tu entorno de desarrollo local. Luego, Snyk detecta automáticamente el tipo de proyecto que tienes (lenguaje y administrador de paquetes), crea un árbol de dependencias para analizar todas las dependencias directas e indirectas y las valida con nuestra base de datos de vulnerabilidades propia. Con base en este análisis, te mostramos si una dependencia directa o transitiva contiene una vulnerabilidad y te indicamos la corrección más recomendada para el problema.
Configura Eclipse fácilmente con el plugin de Snyk
Instalar Snyk Vulnerability Scanner para Eclipse es fácil. Busca Snyk en Eclipse Marketplace, haz clic en instalar, sigue las instrucciones y listo.
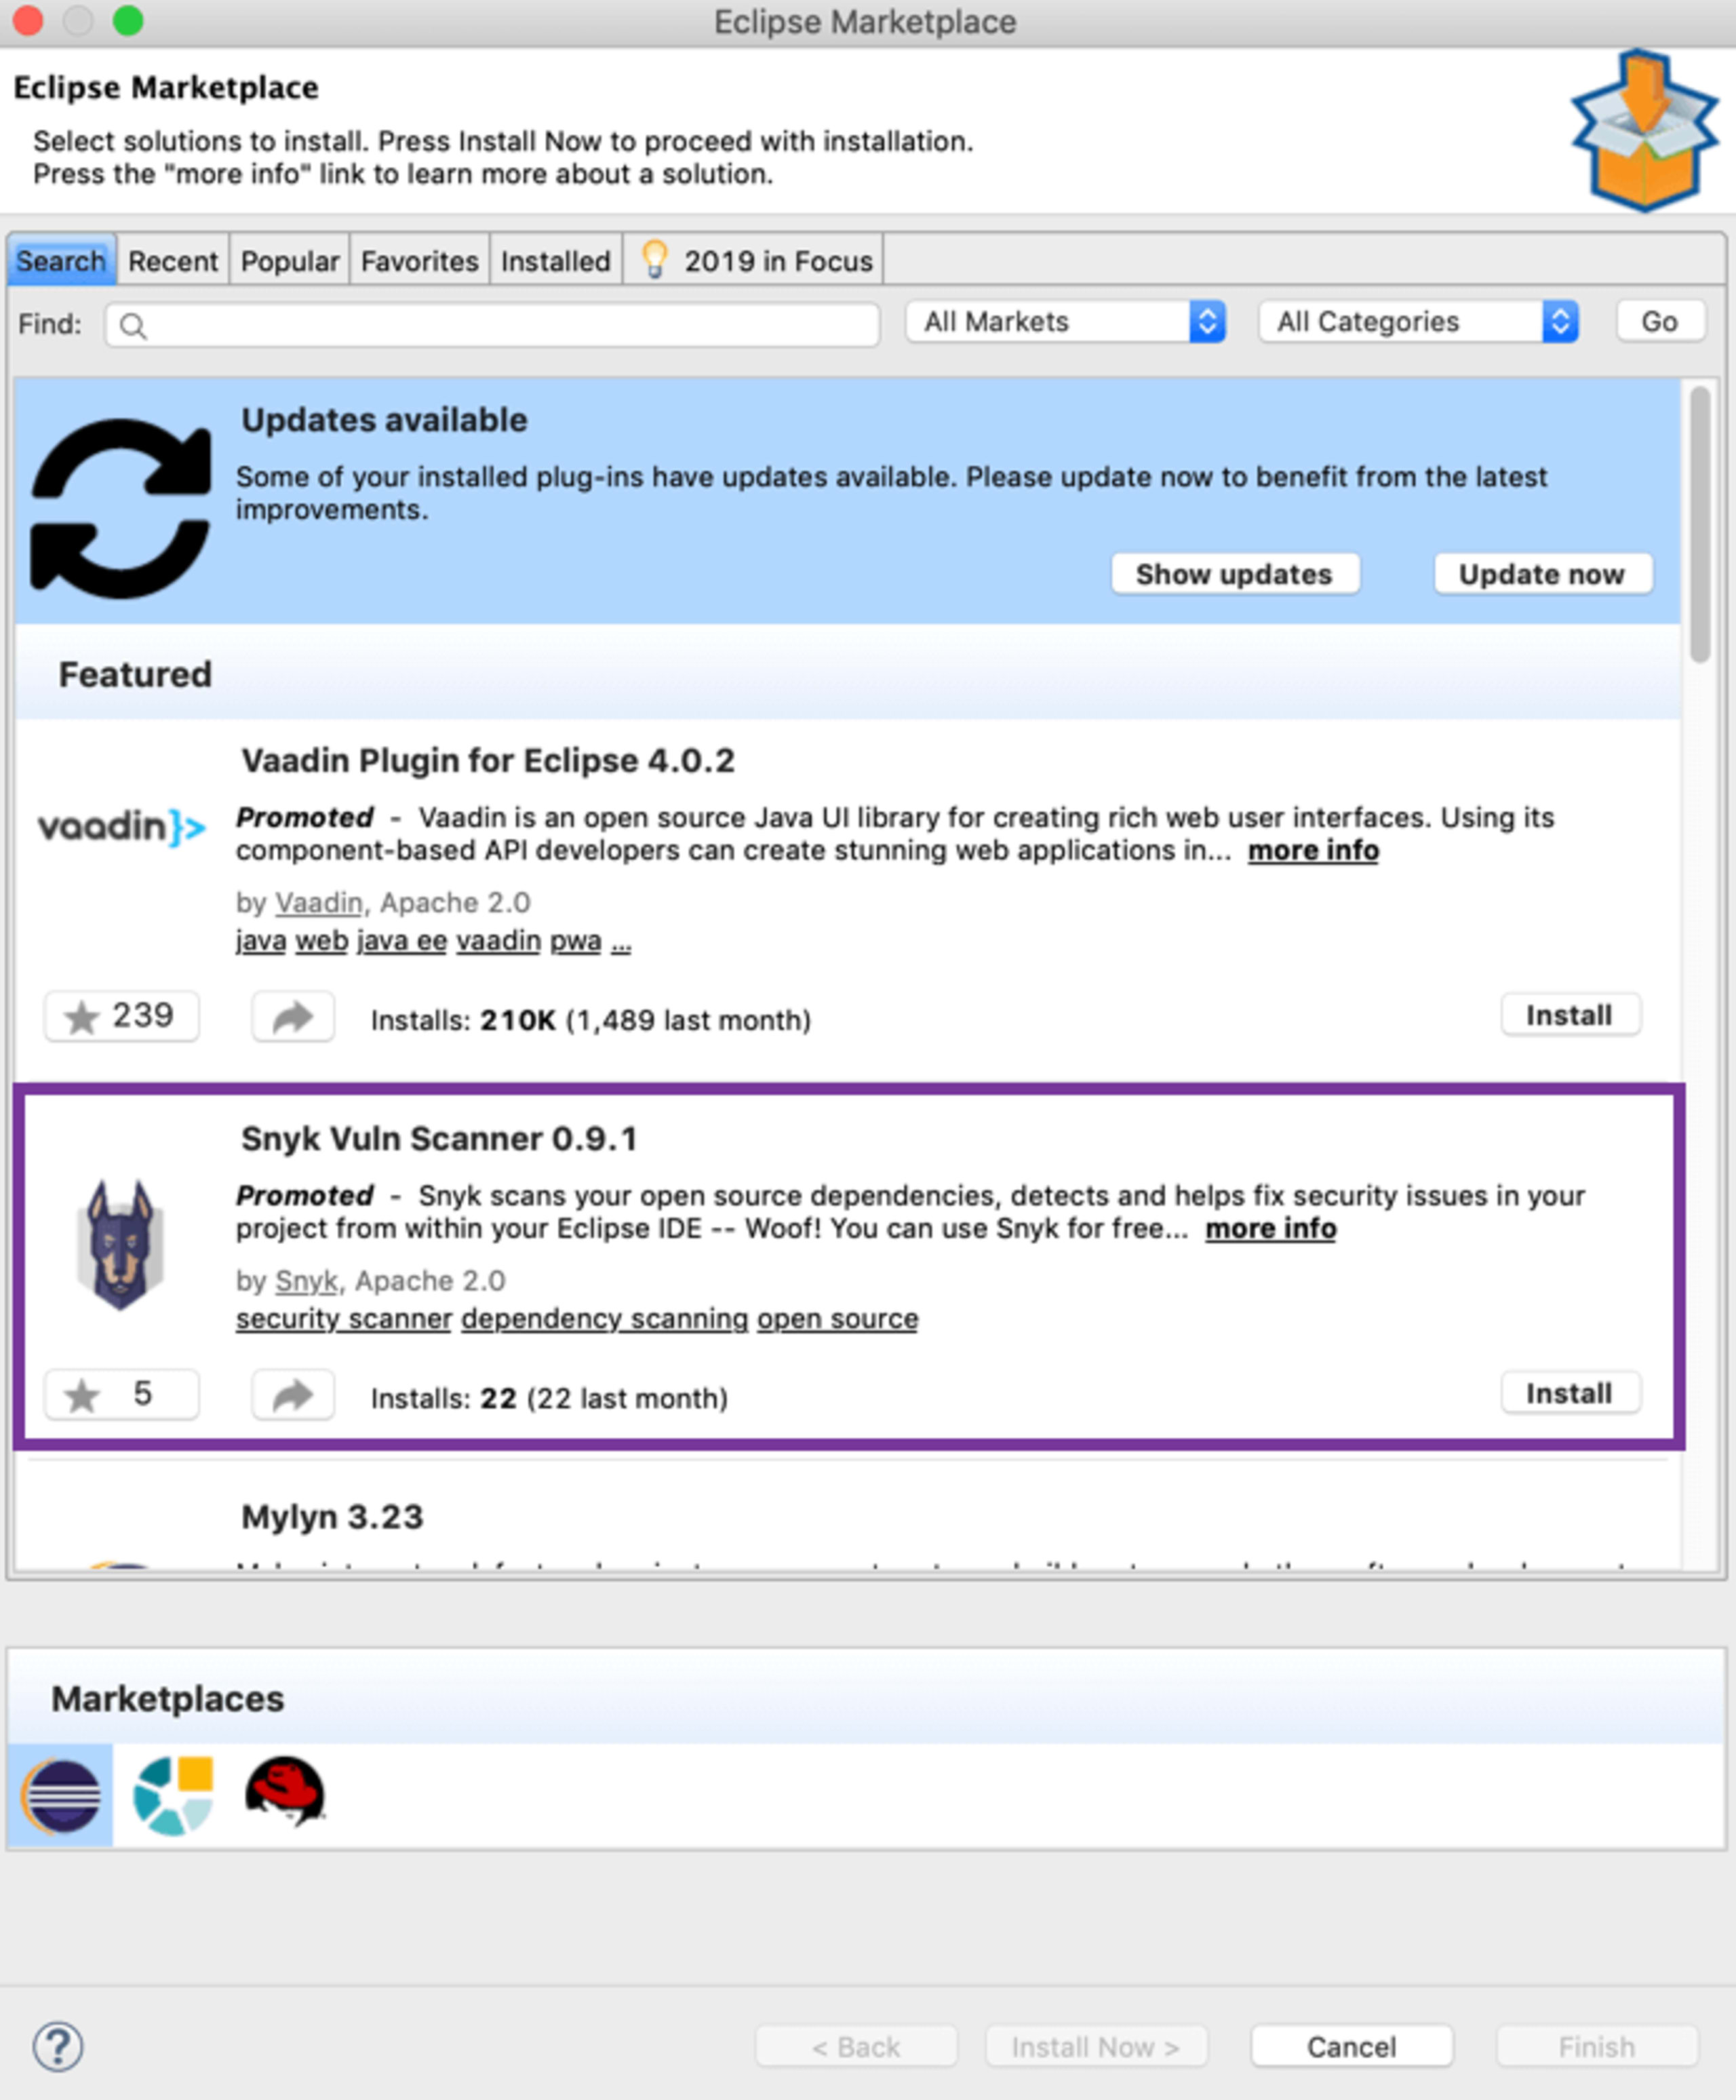
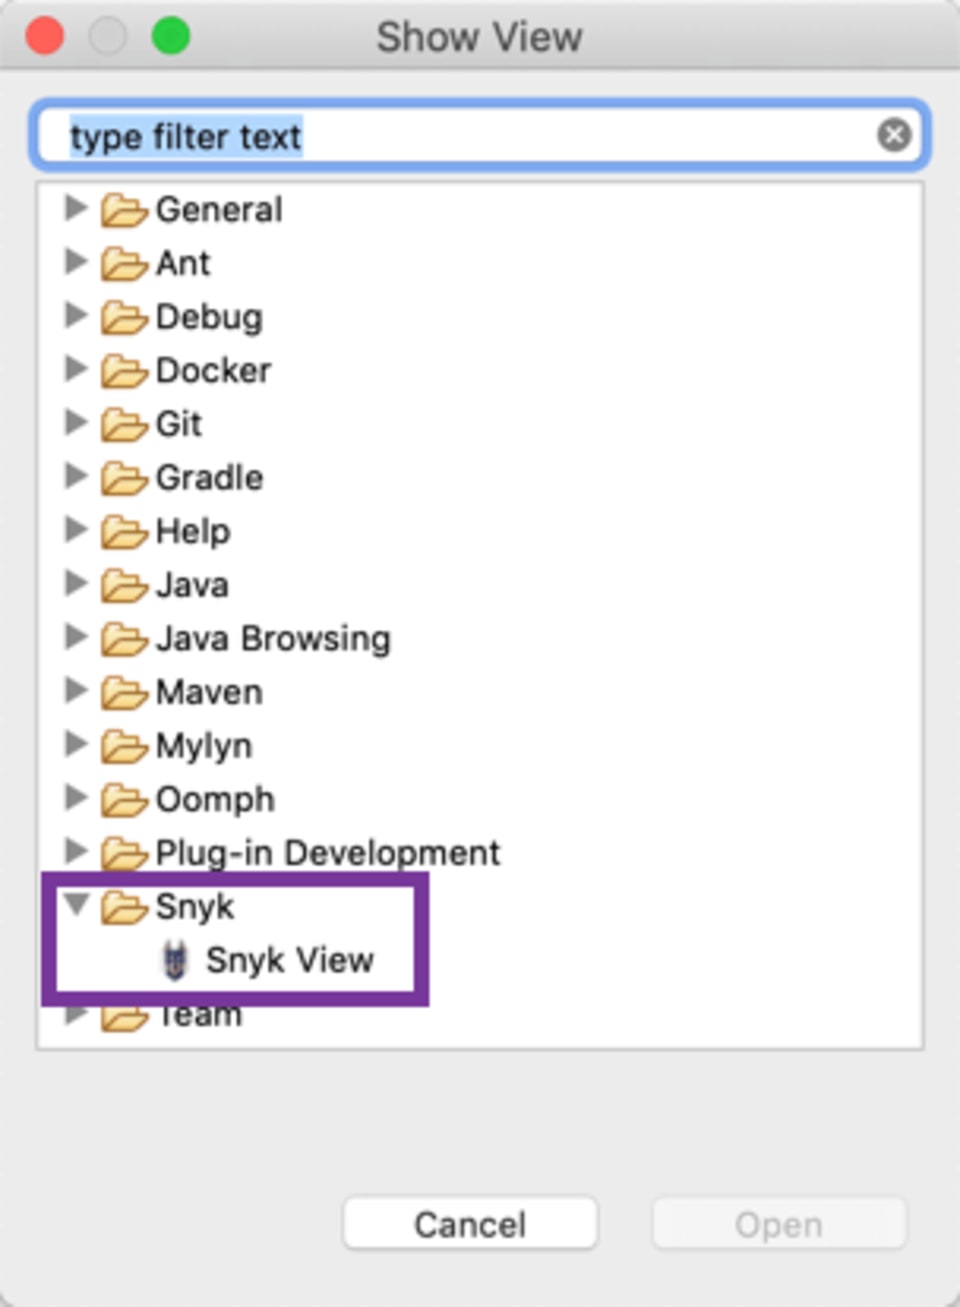
Una vez instalado el plugin, abre la vista de Snyk:
Luego, autentica la instalación del plugin de Snyk para Eclipse con tu cuenta de Snyk desde la ventana de preferencias de Snyk:
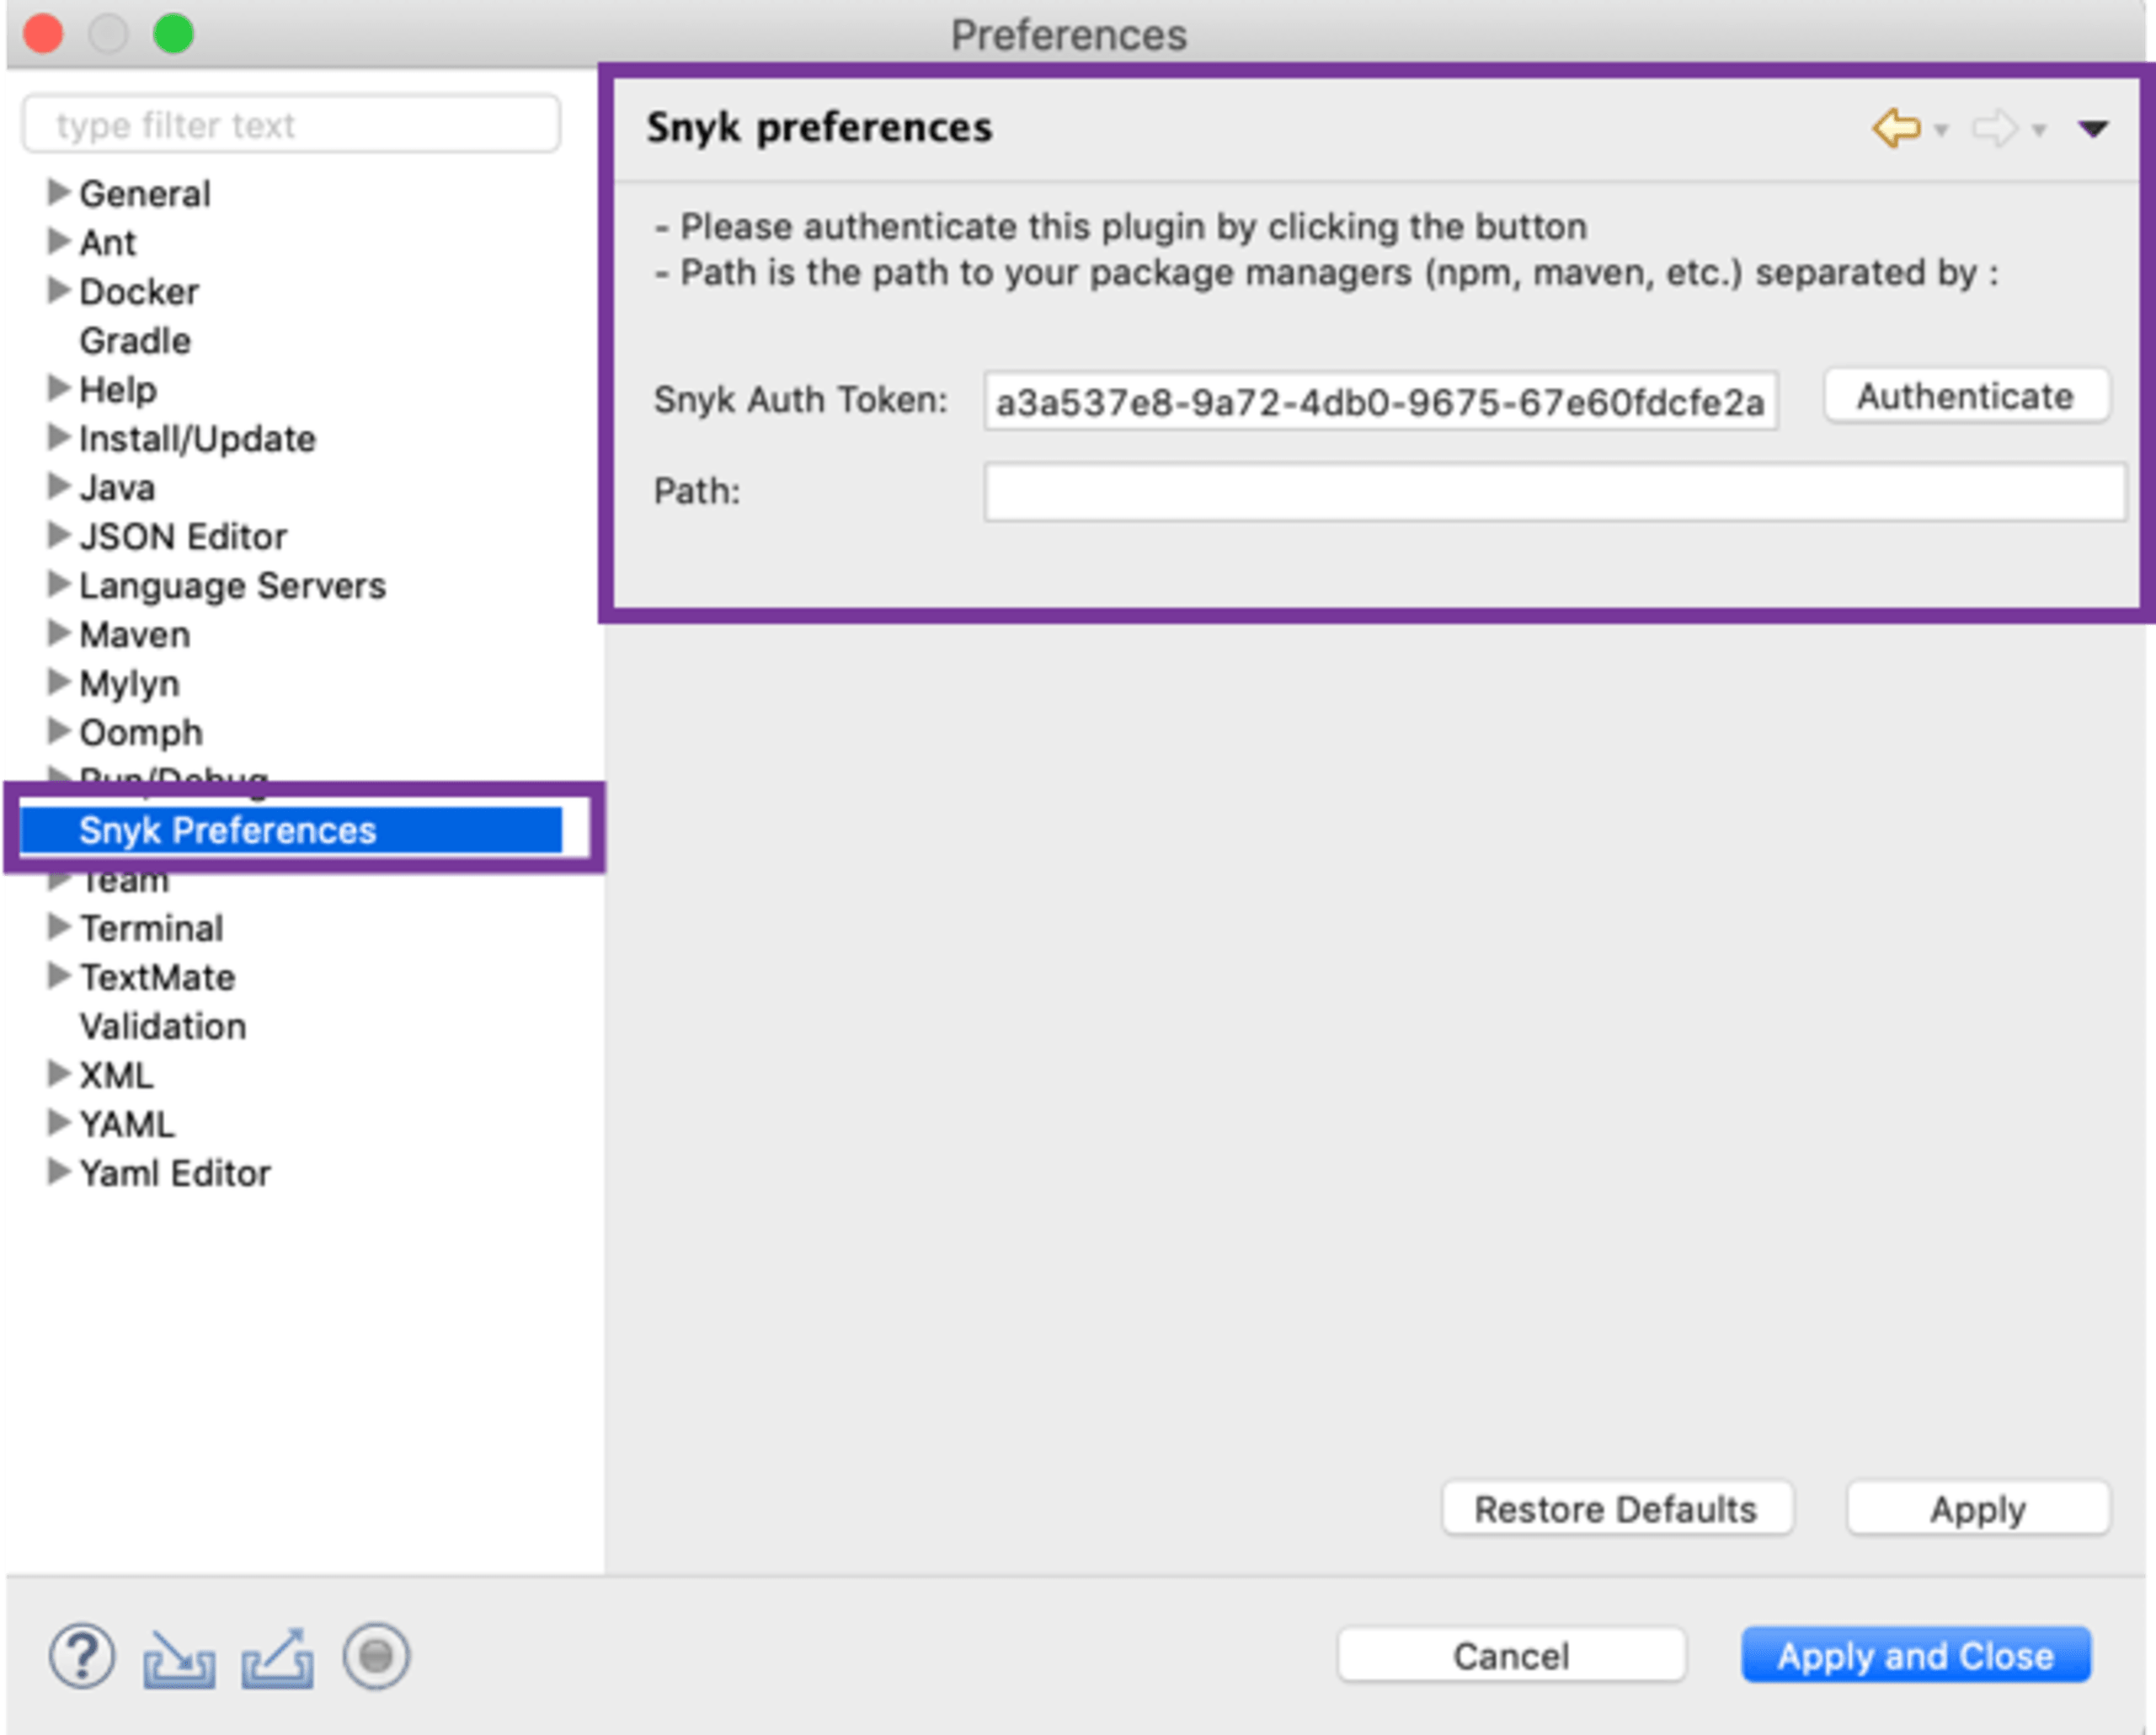
Si quieres, agrega directorios adicionales a la ruta si el administrador de paquetes que usas en tu proyecto no está incluido en la ruta del sistema.
Detección nativa de vulnerabilidades en Eclipse
Una vez configurado, haz clic en el botón de reproducción de la vista de Snyk para analizar todo tu espacio de trabajo y obtener resultados de todos los proyectos abiertos. También puedes hacer clic con el botón derecho en un proyecto desde la carpeta raíz del proyecto y seleccionar Snyk test.
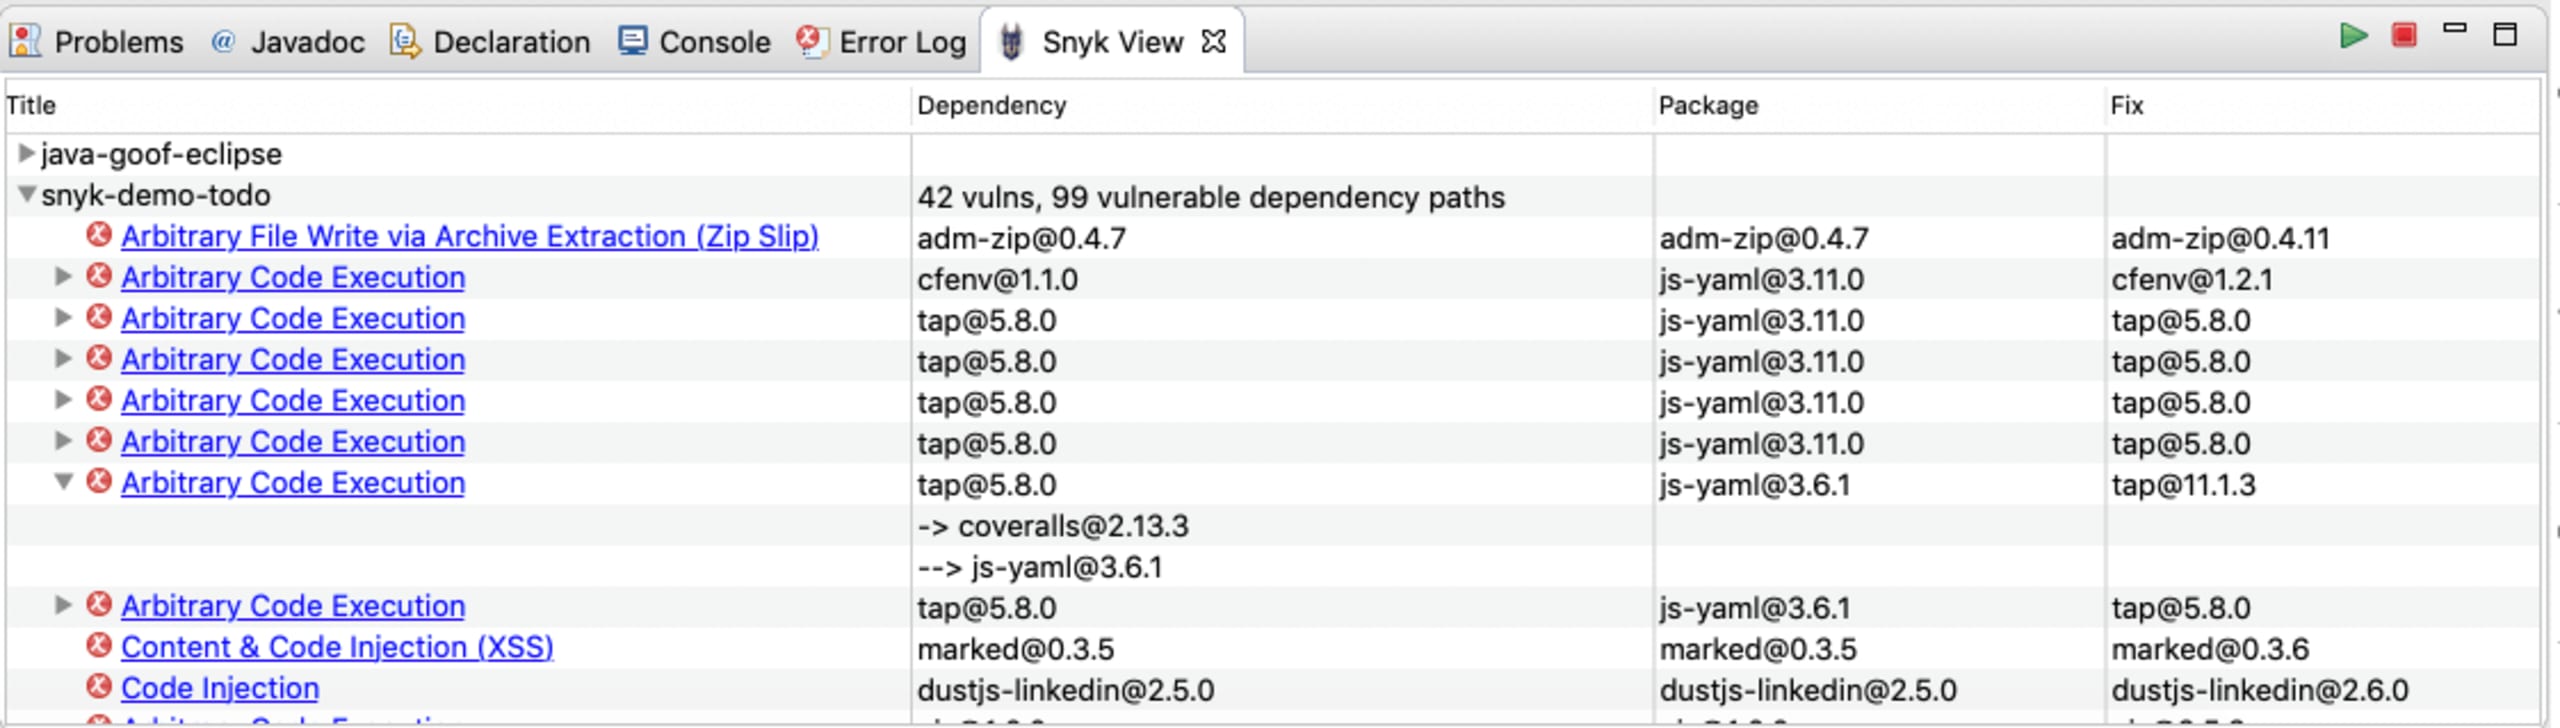
Las vulnerabilidades encontradas en cada proyecto analizado se muestran en la pestaña Snyk View. Los resultados se agrupan por proyecto y cada vulnerabilidad se muestra por separado, junto con la dependencia directa del proyecto afectada.
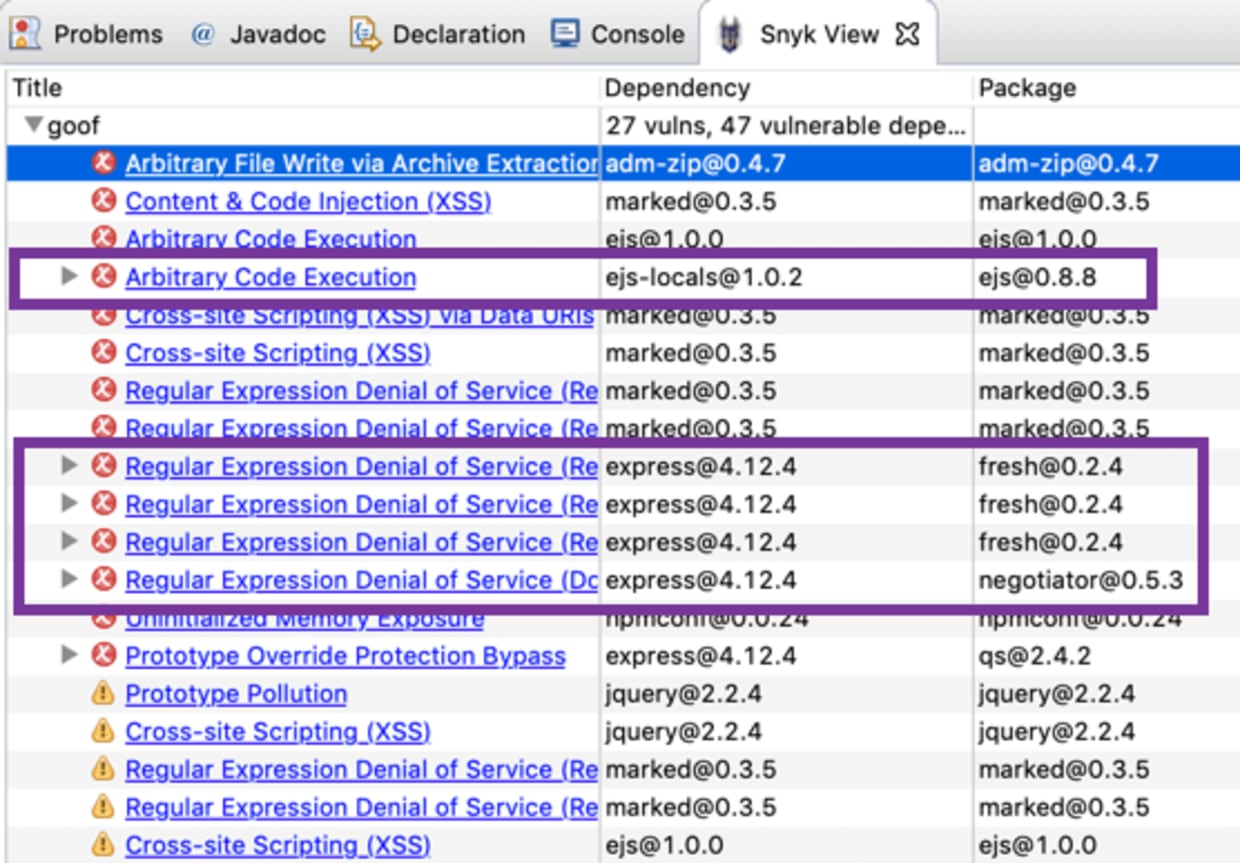
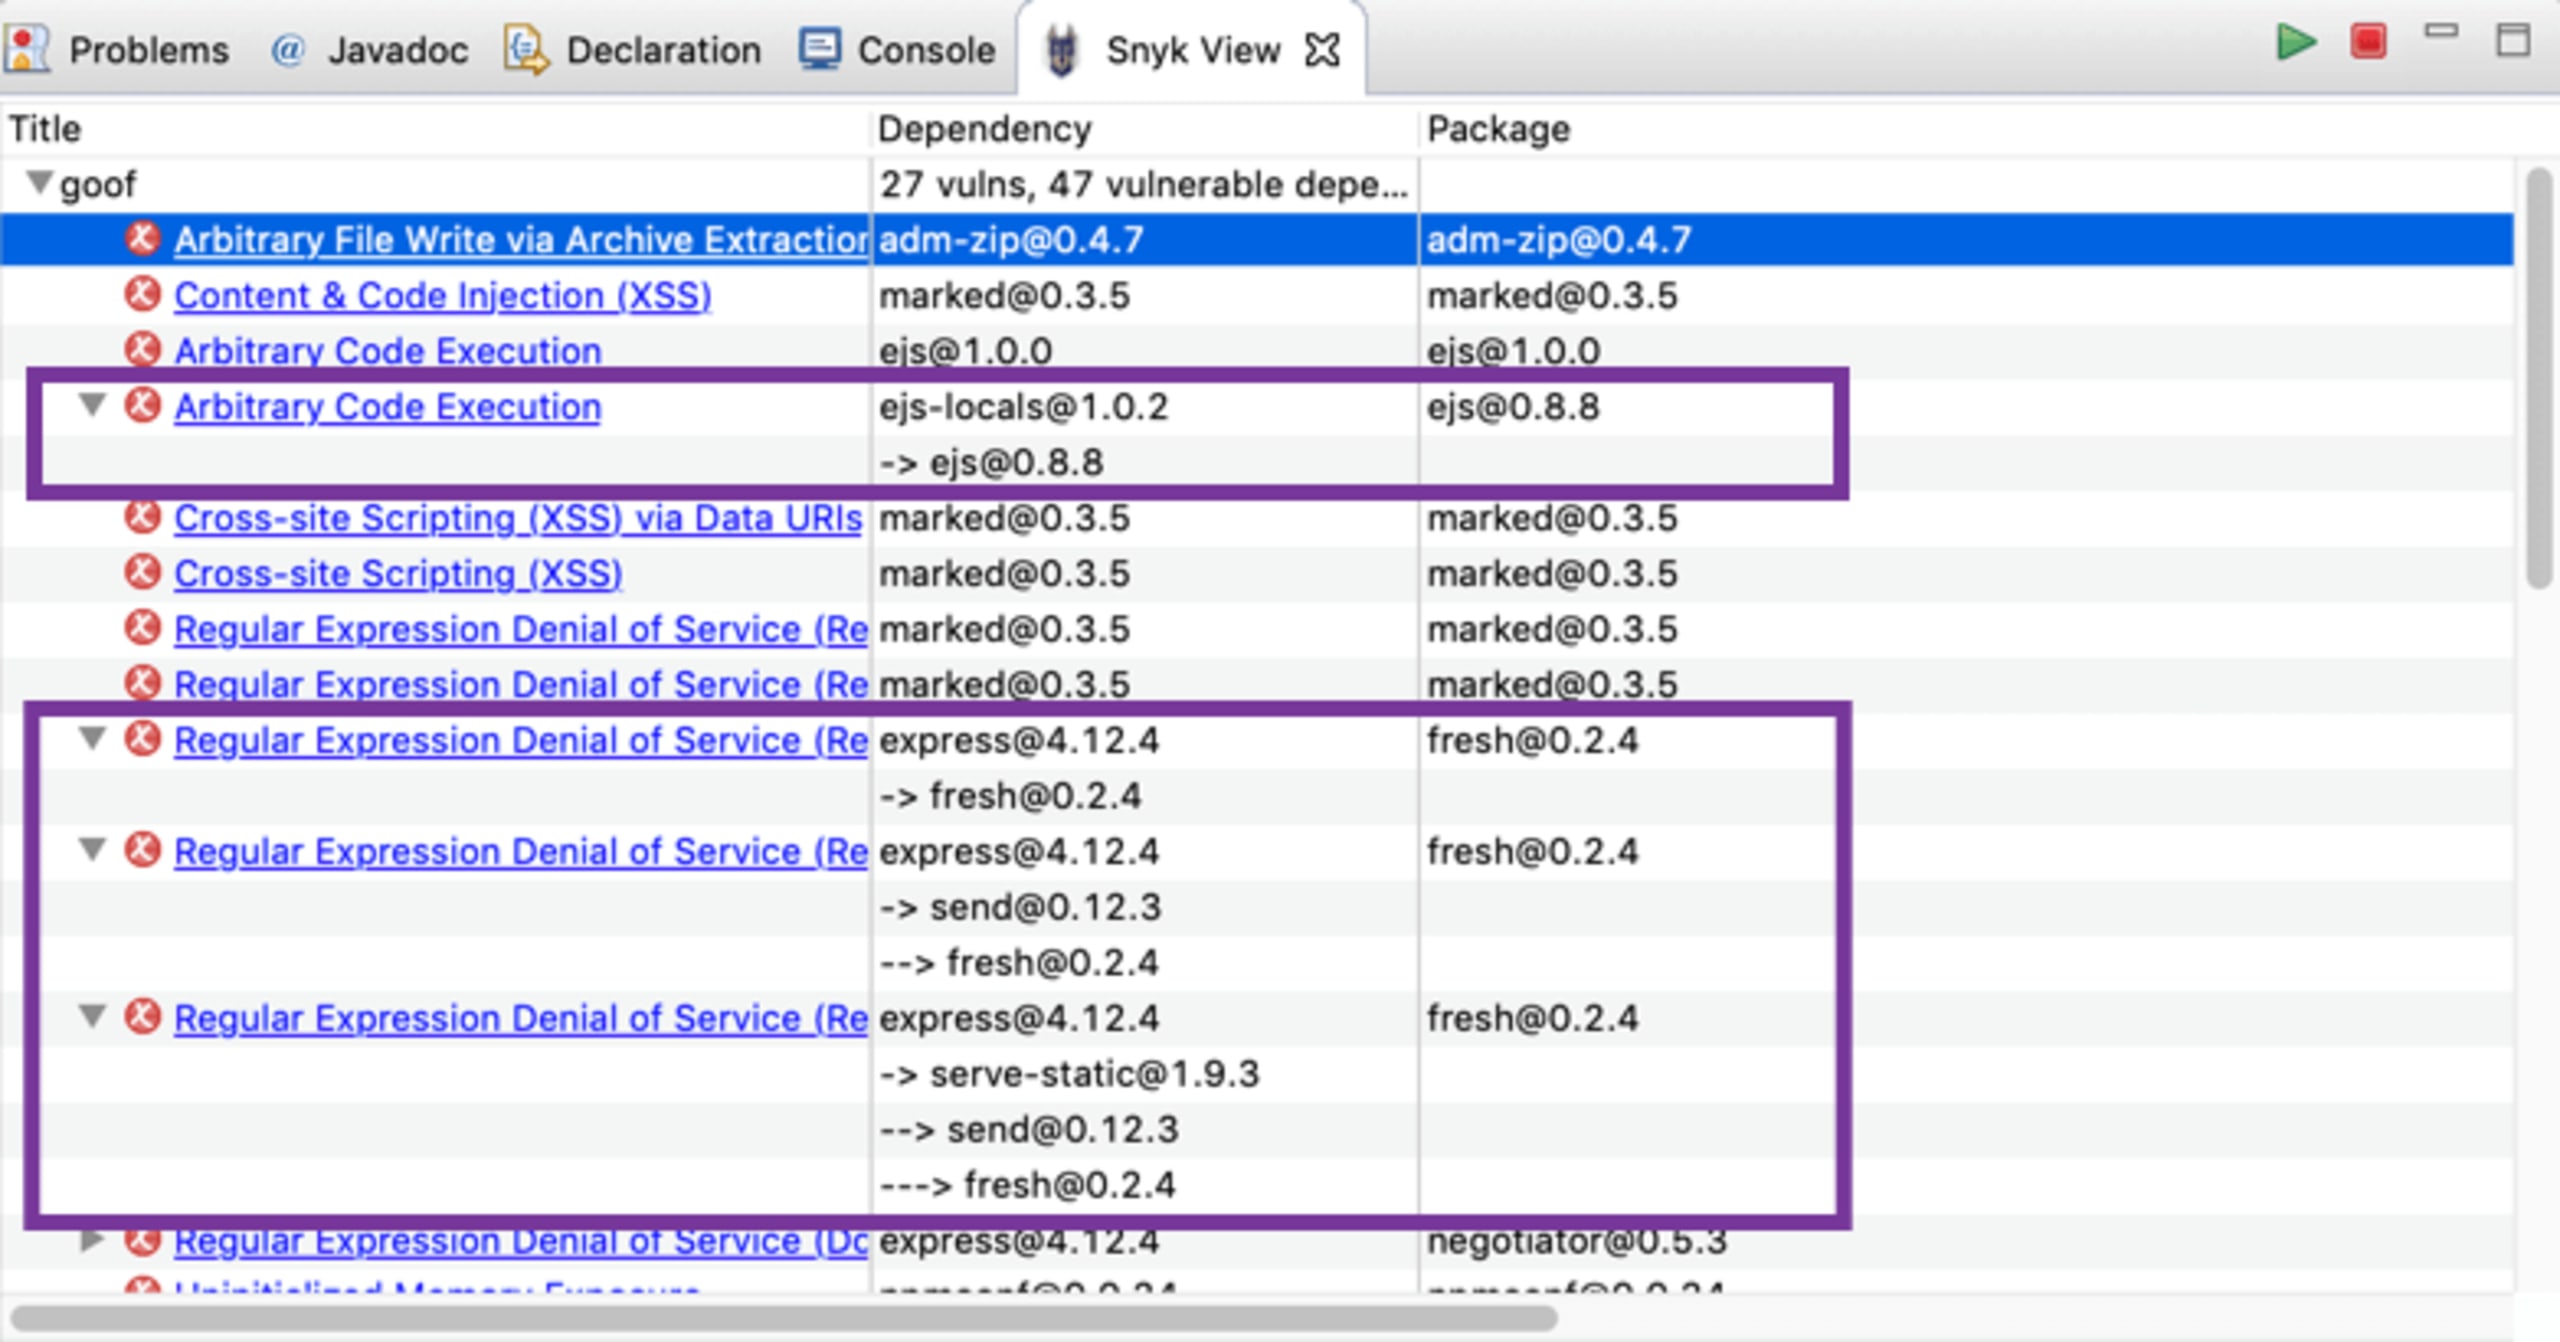
Para las dependencias indirectas, también se muestra la ruta completa de dependencias por la que se introdujo la vulnerabilidad o el problema.
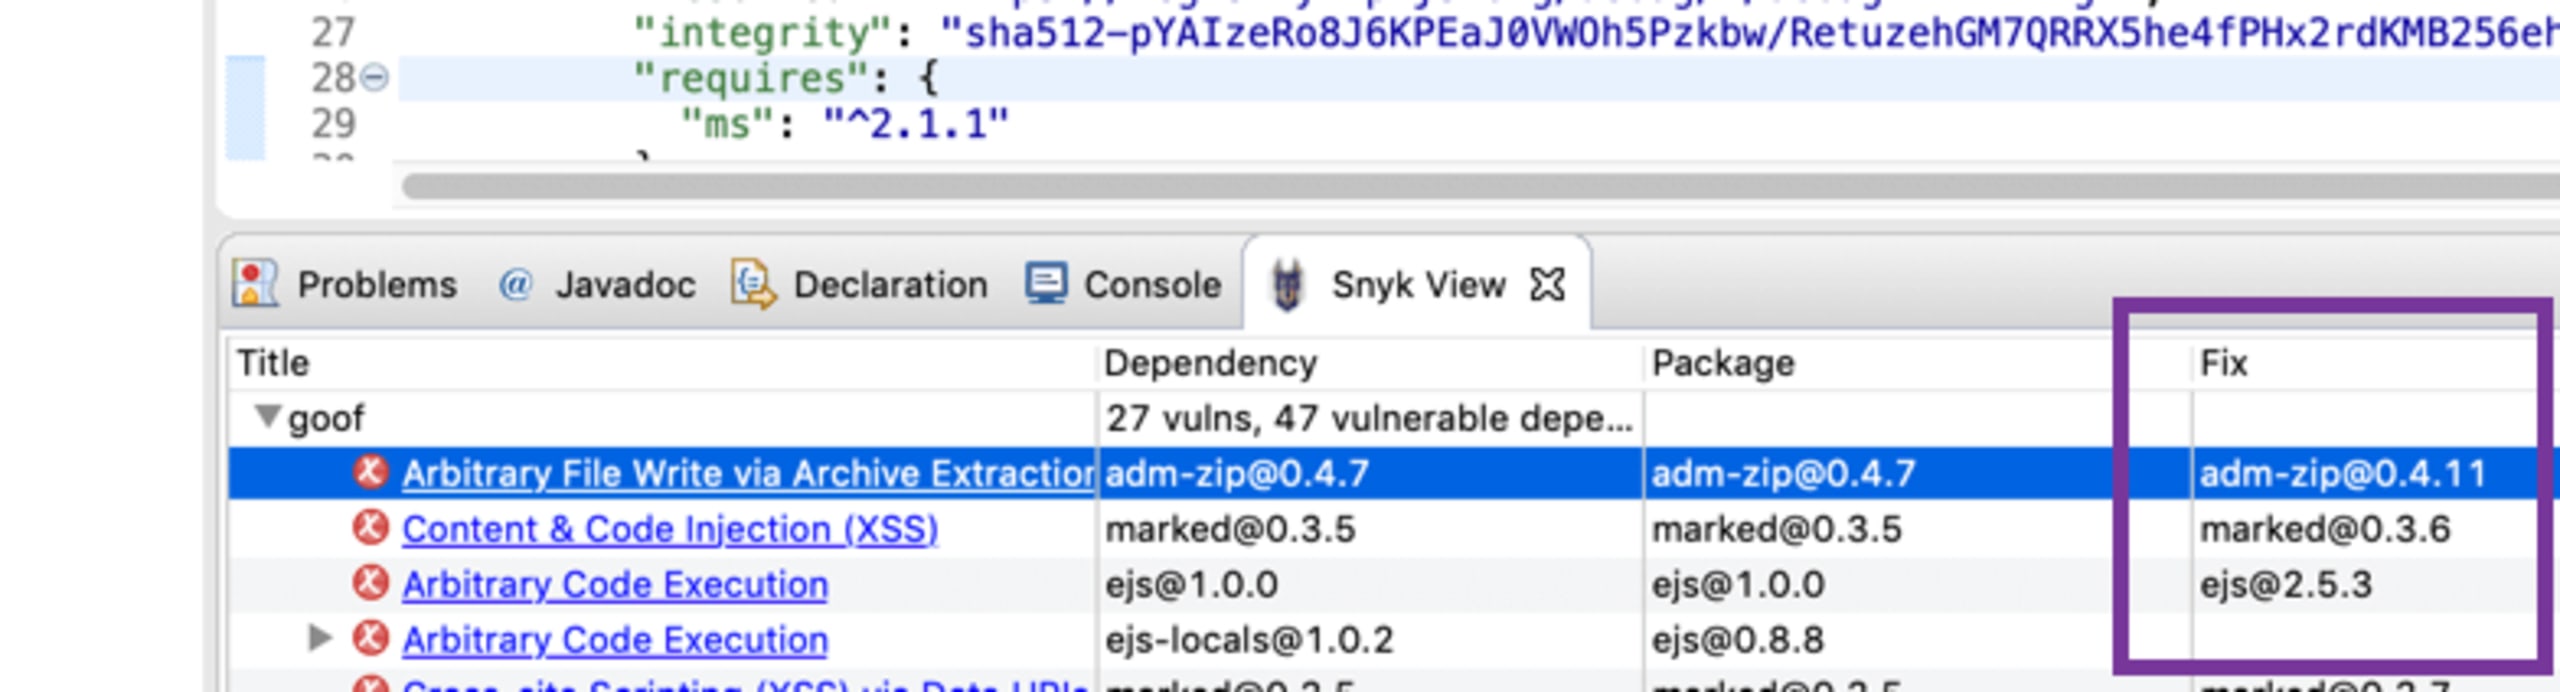
Por último, la columna Fix muestra una actualización sugerida, si hay una disponible. Snyk siempre recomienda la actualización mínima posible de la dependencia directa para eliminar la vulnerabilidad con el menor riesgo.
Integra la seguridad en tu flujo de trabajo
Al igual que los plugins para pruebas unitarias y calidad de código se integran sin problemas y facilitan tu flujo de trabajo desde Eclipse, el plugin de Snyk es una herramienta poderosa para que los desarrolladores creen software más seguro. Al detectar y evitar dependencias vulnerables durante el desarrollo, directamente desde el IDE de Eclipse, «integramos la seguridad desde el inicio» sin cambiar tu forma de trabajar.
Para empezar
Agrega el nuevo plugin de Snyk desde Eclipse. Obtén más información sobre el plugin en nuestra descripción general del plugin de Snyk para Eclipse.
¿Qué sigue?
Próximos pasos: al igual que con muchas de nuestras integraciones, también planeamos agregar a Eclipse una función de corrección automática basada en las correcciones recomendadas cuando se encuentran vulnerabilidades.
Empieza con los retos de Capture the Flag
Aprende a resolver retos de Capture the Flag viendo nuestro taller virtual de nivel básico a pedido.


