Mapea fácilmente las vulnerabilidades de Snyk a los servicios de Cortex

Cristina Buenahora Bustamante

14 de junio de 2021
0 minutos de lecturaSnyk es una plataforma de seguridad nativa de la nube y diseñada primero para desarrolladores que analiza el código, las dependencias, los contenedores y la infraestructura como código en busca de vulnerabilidades. Snyk detecta muy bien las vulnerabilidades en tu base de código, pero a menudo puede ser difícil relacionar estos problemas con los servicios concretos y sus responsables. Por suerte, la API robusta de Snyk permite adaptar Snyk para integrarlo con soluciones diseñadas para ayudar a los equipos de ingeniería a comprender y mejorar su arquitectura orientada a servicios.
Cortex es una de esas herramientas. Cataloga automáticamente los servicios internos y sus dependencias, y también se integra con herramientas de terceros (como Snyk) para ofrecer una vista unificada de tu arquitectura. Usar Cortex con Snyk permite a las empresas tener una visión completa de su arquitectura de microservicios y saber qué vulnerabilidades de seguridad existen en ella.
Cortex amplía la plataforma de Snyk al:
Mapear automáticamente las vulnerabilidades a los microservicios existentes
Agrupar las vulnerabilidades de Snyk en la cronología del servicio, para que puedan verse en el contexto de otras métricas importantes, como los incidentes de guardia
Medir y mejorar la calidad del servicio con los datos de Snyk y otras integraciones mediante Scorecards
Mapear vulnerabilidades a un servicio
¿Cómo funciona?
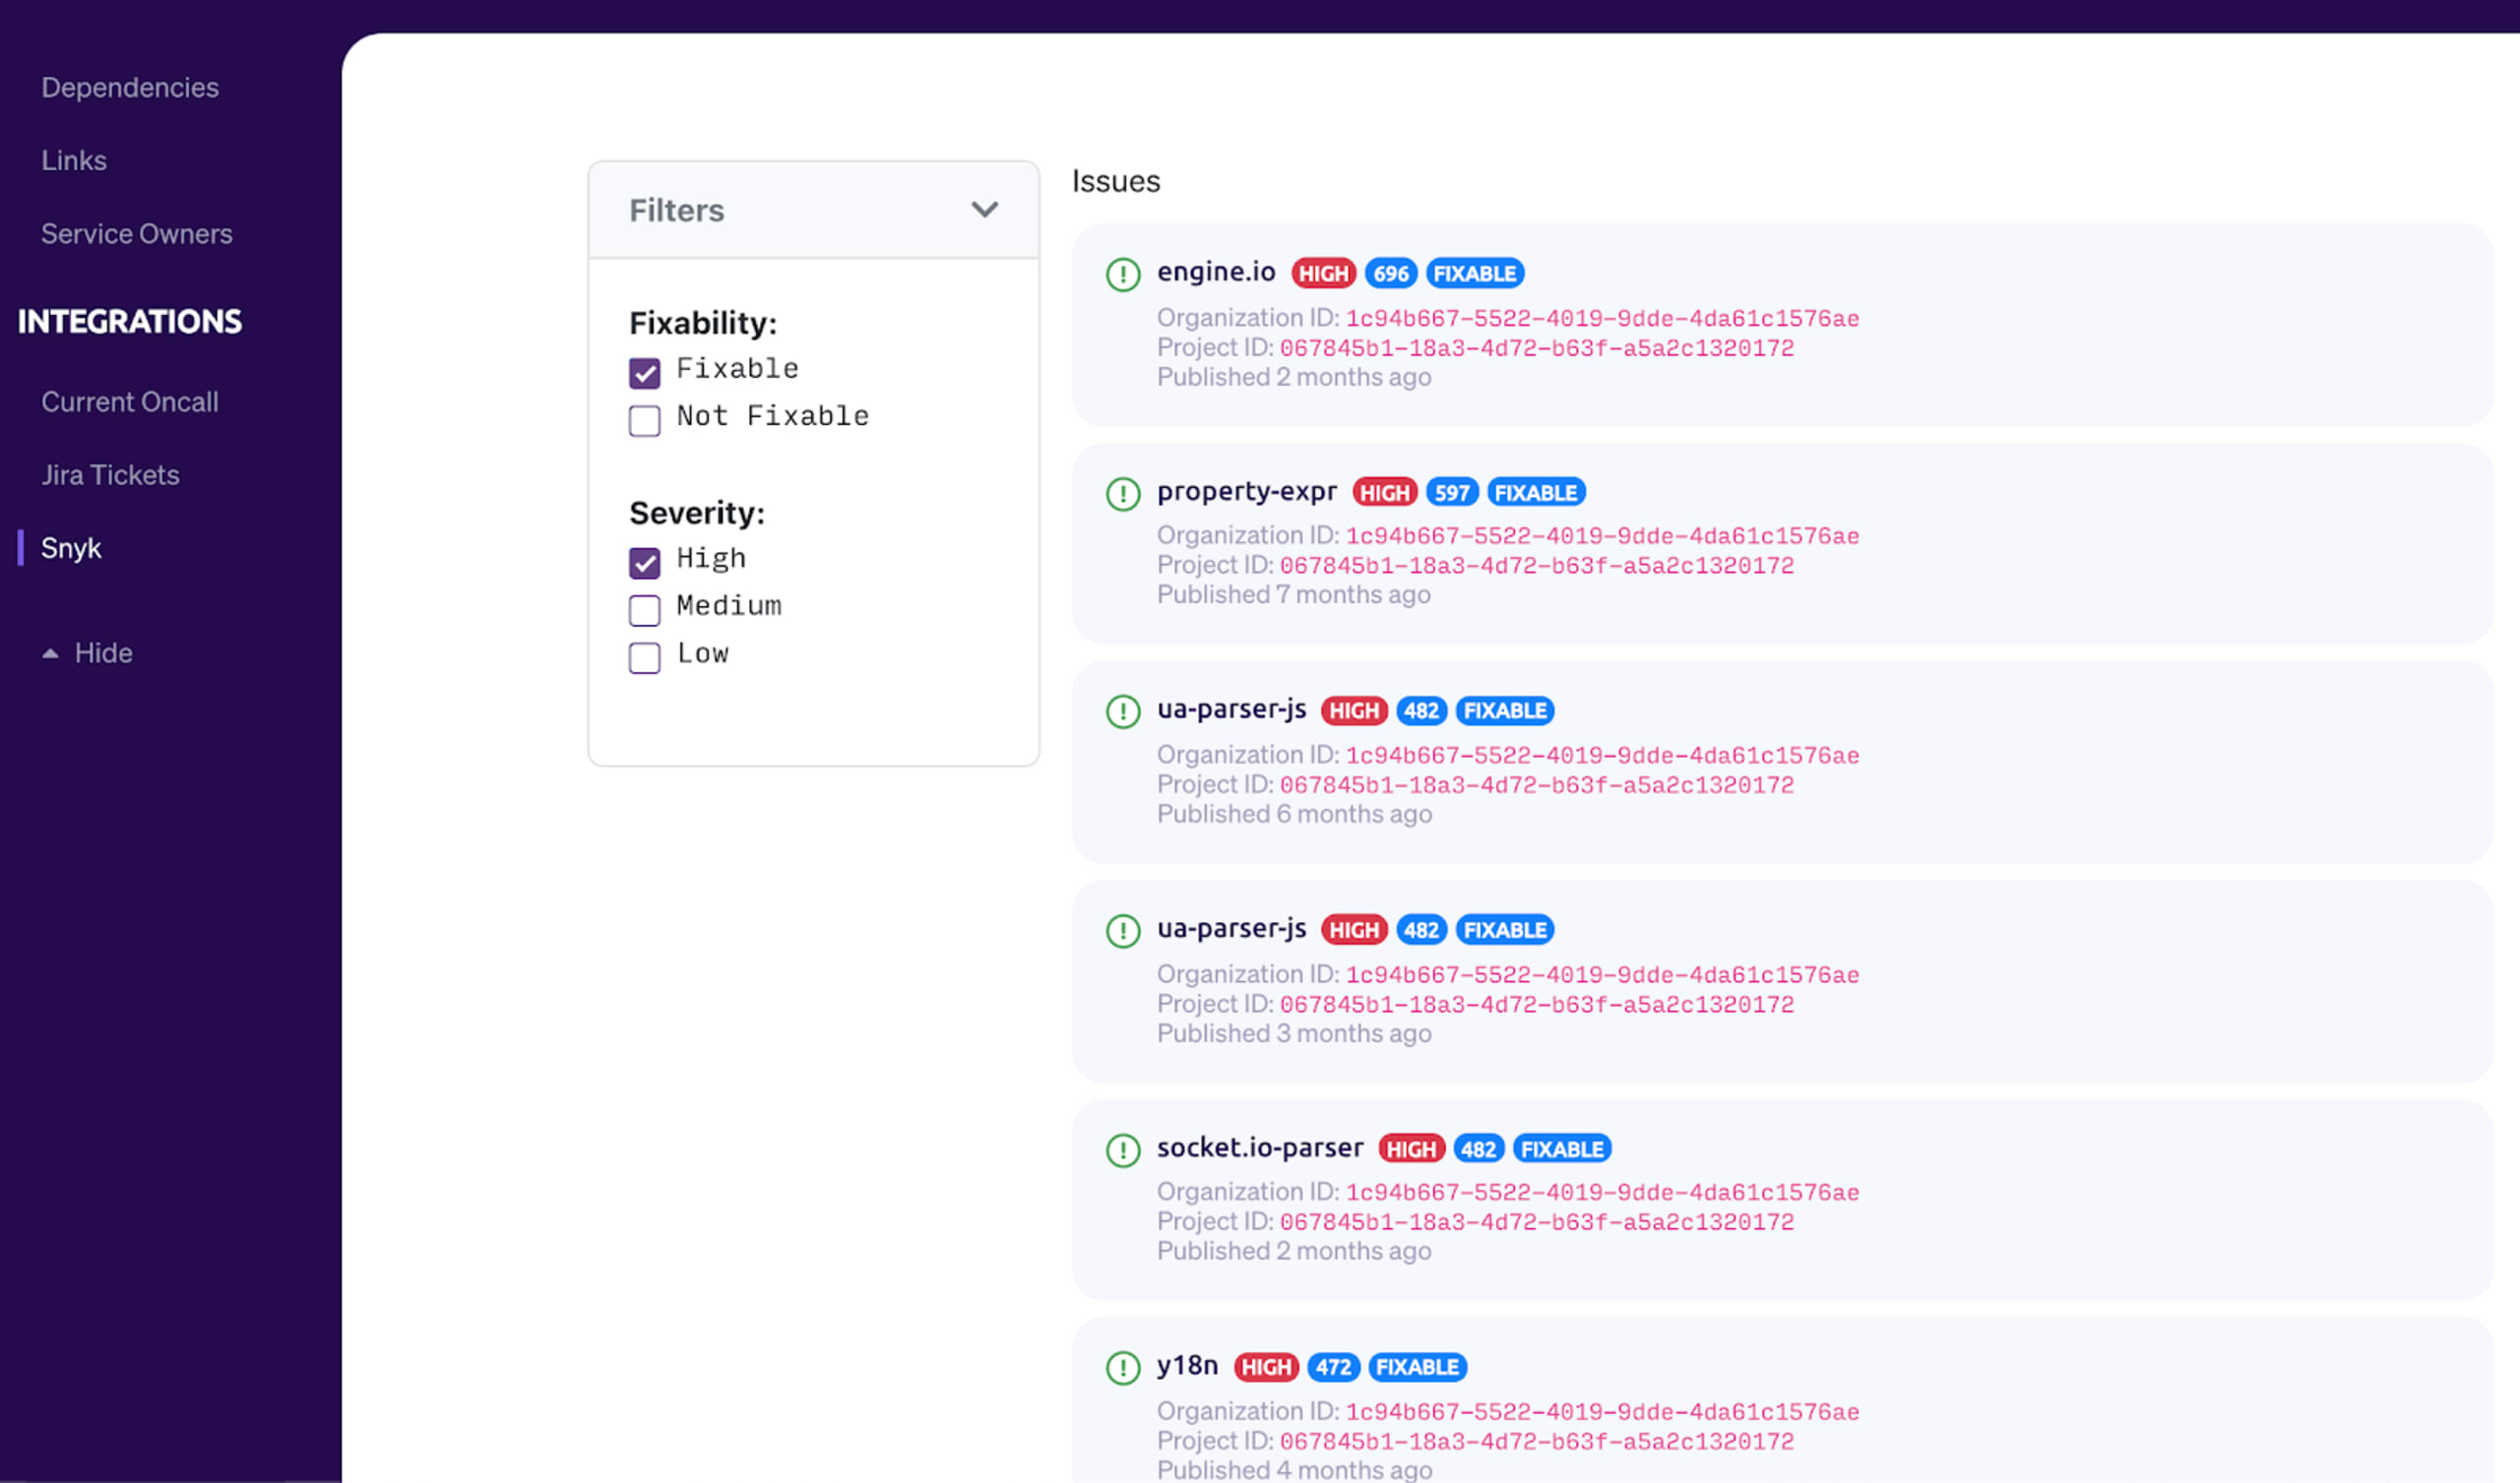
Después de configurar Snyk en Cortex, consultaremos la API de informes de Snyk para obtener los problemas más recientes del servicio. Luego, mostraremos estos problemas en la pestaña de Snyk del servicio, donde también puedes consultar otra información sobre él. Puedes aplicar filtros adicionales para encontrar rápidamente lo que buscas.
¿Por qué es importante?
Los ingenieros pueden ver rápidamente los problemas de Snyk de un servicio y priorizar la solución de los críticos.
Snyk en la cronología del servicio
Además de ver los problemas de Snyk de cada servicio, también puedes verlos junto a otros eventos del servicio, como cambios en Kubernetes, commits de Git, implementaciones e incidentes de guardia, todo en una sola cronología. Esto resulta especialmente útil durante un incidente, cuando necesitas encontrar rápidamente la causa raíz del problema.

Integración con Scorecard
Ahora que tienes los datos de Snyk de cada servicio, puedes crear Scorecards. Scorecards te permiten definir buenas prácticas para un conjunto de servicios y calificar tus servicios según el cumplimiento de esas reglas. Con la integración de Snyk, podrás comprobar:
Si un servicio tiene proyectos de Snyk configurados (se intentará detectarlos automáticamente según el nombre del repositorio)
La cantidad total de problemas (no ignorados ni corregidos mediante parches)
La cantidad total de problemas, con filtros opcionales por gravedad y si se pueden corregir o no

Puedes combinar estas reglas con otras para medir la preparación operativa de un servicio. Una Scorecard de este tipo puede ayudarte a saber cuándo un servicio está listo para implementarse en producción. Puedes comprobar que haya guías de operación, paneles, registros, políticas de escalamiento de guardia, responsables definidos y ninguna vulnerabilidad:
owners.count > 2- Hay responsables asignados al servicio, por lo que, si ocurre un incidente, queda claro qué equipo debe hacerse cargo.oncall escalations count > 1- La política de escalamiento tiene al menos dos niveles, de modo que haya una persona de respaldo si la primera persona de guardia no confirma la recepción.runbooks count >= 1- El servicio cuenta con guías de operación. Esto fomenta una cultura de preparación.number of links (type = logs) > 1- Cuando ocurre un incidente, quienes responden pueden encontrar fácilmente los registros adecuados (por lo general, los del balanceador de carga y los de la aplicación).dashboards count >= 1- El servicio tiene definido un panel estándar de Grafana.Compare custom data to boolean: "pre-prod-enabled" = true- Usa un proceso asíncrono para comprobar si hay un entorno de preproducción activo para el servicio y envía una marca de verdadero/falso a Cortex mediante la API de metadatos personalizados.Snyk issues with HIGH severity = 0- Asegúrate de que los servicios de producción no se implementen con vulnerabilidades de seguridad.
Una vez que configures una Scorecard como esta, verás una lista de servicios ordenada por puntuación y calificada según estas reglas.
Comienza ahora
Empezar es muy sencillo: solo agrega el ID de tu organización y la clave de API en la página de configuración. Después, asignaremos los servicios al proyecto de Snyk asociado directamente con el repositorio en el catálogo de servicios.
Después, puedes ir a Scorecards y agregar un par de las reglas anteriores. Así podrás empezar a calificar la calidad de tus servicios según las vulnerabilidades detectadas en tu base de código. Si tienes preguntas o necesitas ayuda para configurar esta integración, escribe a team@getcortexapp.com.
Cristina Buenahora Bustamante es ingeniera fundadora de Cortex
A los desarrolladores les encanta. Los equipos de seguridad confían en él.
Las herramientas de Snyk, diseñadas primero para desarrolladores, ofrecen seguridad integrada y automatizada que satisface tus necesidades de gobernanza y cumplimiento.


