Cómo definir la seguridad de contenedores centrada en los desarrolladores

16 de marzo de 2021
0 minutos de lectura¿Ya adoptaste el enfoque de «shift left»? Es la gran tendencia, ¿no? La idea es señalar un cambio en las responsabilidades de seguridad: pasar de los equipos centrales de TI a los desarrolladores. Pero es más complicado de lo que parece. Simplemente tomar herramientas diseñadas para expertos en seguridad y hacer que se ejecuten antes en la cadena de suministro no proporciona información útil a los desarrolladores. En Snyk trabajamos arduamente para ayudar a las organizaciones a transferir esa responsabilidad. Y por eso nos entusiasma el anuncio de hoy: ahora podemos automatizar las pull request de corrección para contenedores, tras nuestro reciente anuncio de que los Dockerfiles tienen un lugar de primer nivel en tus repositorios Git.

Ayudar a los desarrolladores a crear contenedores más seguros ha sido nuestra prioridad para Snyk Container desde su lanzamiento en 2019. Nos enorgullece decir que, hasta la fecha, hemos ayudado a clientes y usuarios de Snyk a eliminar 5.8 millones de vulnerabilidades de sus contenedores. El ritmo se ha acelerado desde que agregamos las nuevas funciones para Dockerfile y las pull request de corrección.
Por qué los desarrolladores no usan la seguridad de contenedores en tiempo de ejecución
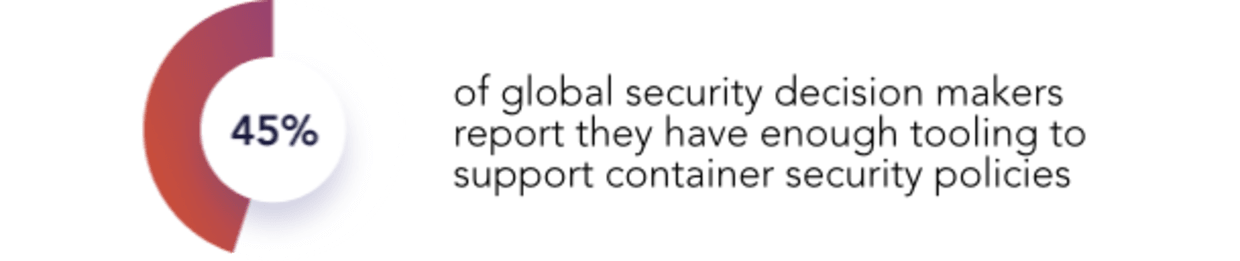
En nuestras conversaciones con clientes y usuarios de Snyk Container sobre este tema, hemos observado que la mayoría tiene buenas ideas sobre lo que «debería» hacer para crear contenedores seguros: los equipos de seguridad tienen políticas establecidas y en internet abundan las listas de las «10 mejores prácticas para contenedores» dirigidas a desarrolladores, que son muy populares. (¡Nuestra propia lista de las 10 mejores prácticas para contenedores es una de las publicaciones más populares de nuestro blog!) Sin embargo, al momento de poner esas políticas en práctica, solo el 45 % de los responsables de tomar decisiones de seguridad a nivel mundial afirma contar con suficientes herramientas para respaldarlas, según el informe de Forrester: Mejores prácticas para la seguridad de contenedores. Por eso, quizá no sorprenda que las organizaciones no hagan cumplir las mejores prácticas, como el uso de imágenes ligeras.
Esto pone de manifiesto un problema con la idea de simplemente adoptar el enfoque de «shift left» con las herramientas existentes. Docker está por cumplir 8 años y las herramientas de seguridad de contenedores en tiempo de ejecución llevan unos 5 años disponibles. Aun así, según un estudio de ESG, estos son los cuatro principales desafíos que explican por qué no se hacen cumplir las políticas con las herramientas de seguridad existentes:
Los desarrolladores no aprovechan bien las herramientas en las que hemos invertido
Los desarrolladores no tienen los conocimientos necesarios para mitigar los problemas identificados
Genera fricción y ralentiza nuestros ciclos de desarrollo
Es difícil integrar las herramientas de distintos proveedores de seguridad de aplicaciones, o no hay integración entre ellas
Esto no pretende desacreditar la seguridad en tiempo de ejecución: es absolutamente necesaria. Para proteger casi todas las aplicaciones, la mayoría de las empresas ha invertido tanto en herramientas de seguridad de código como en herramientas de seguridad operativa, cada una pensada para un usuario distinto. Los contenedores son interesantes porque combinan aspectos de ambas en un paquete conveniente, pero los dos tipos de usuarios siguen existiendo.
Cómo Snyk te permite adoptar de verdad el enfoque de «shift left» para proteger los contenedores
Snyk Container es la única solución diseñada desde cero para que la seguridad forme parte del trabajo diario y los procesos de compilación de los desarrolladores. Vimos un problema en limitarse a presentar una larga lista de vulnerabilidades, algo habitual en las herramientas orientadas a la seguridad. En cambio, Snyk Container ofrece a los desarrolladores orientación directa para corregir problemas en los contenedores, empezando por nuestras recomendaciones de imágenes base:
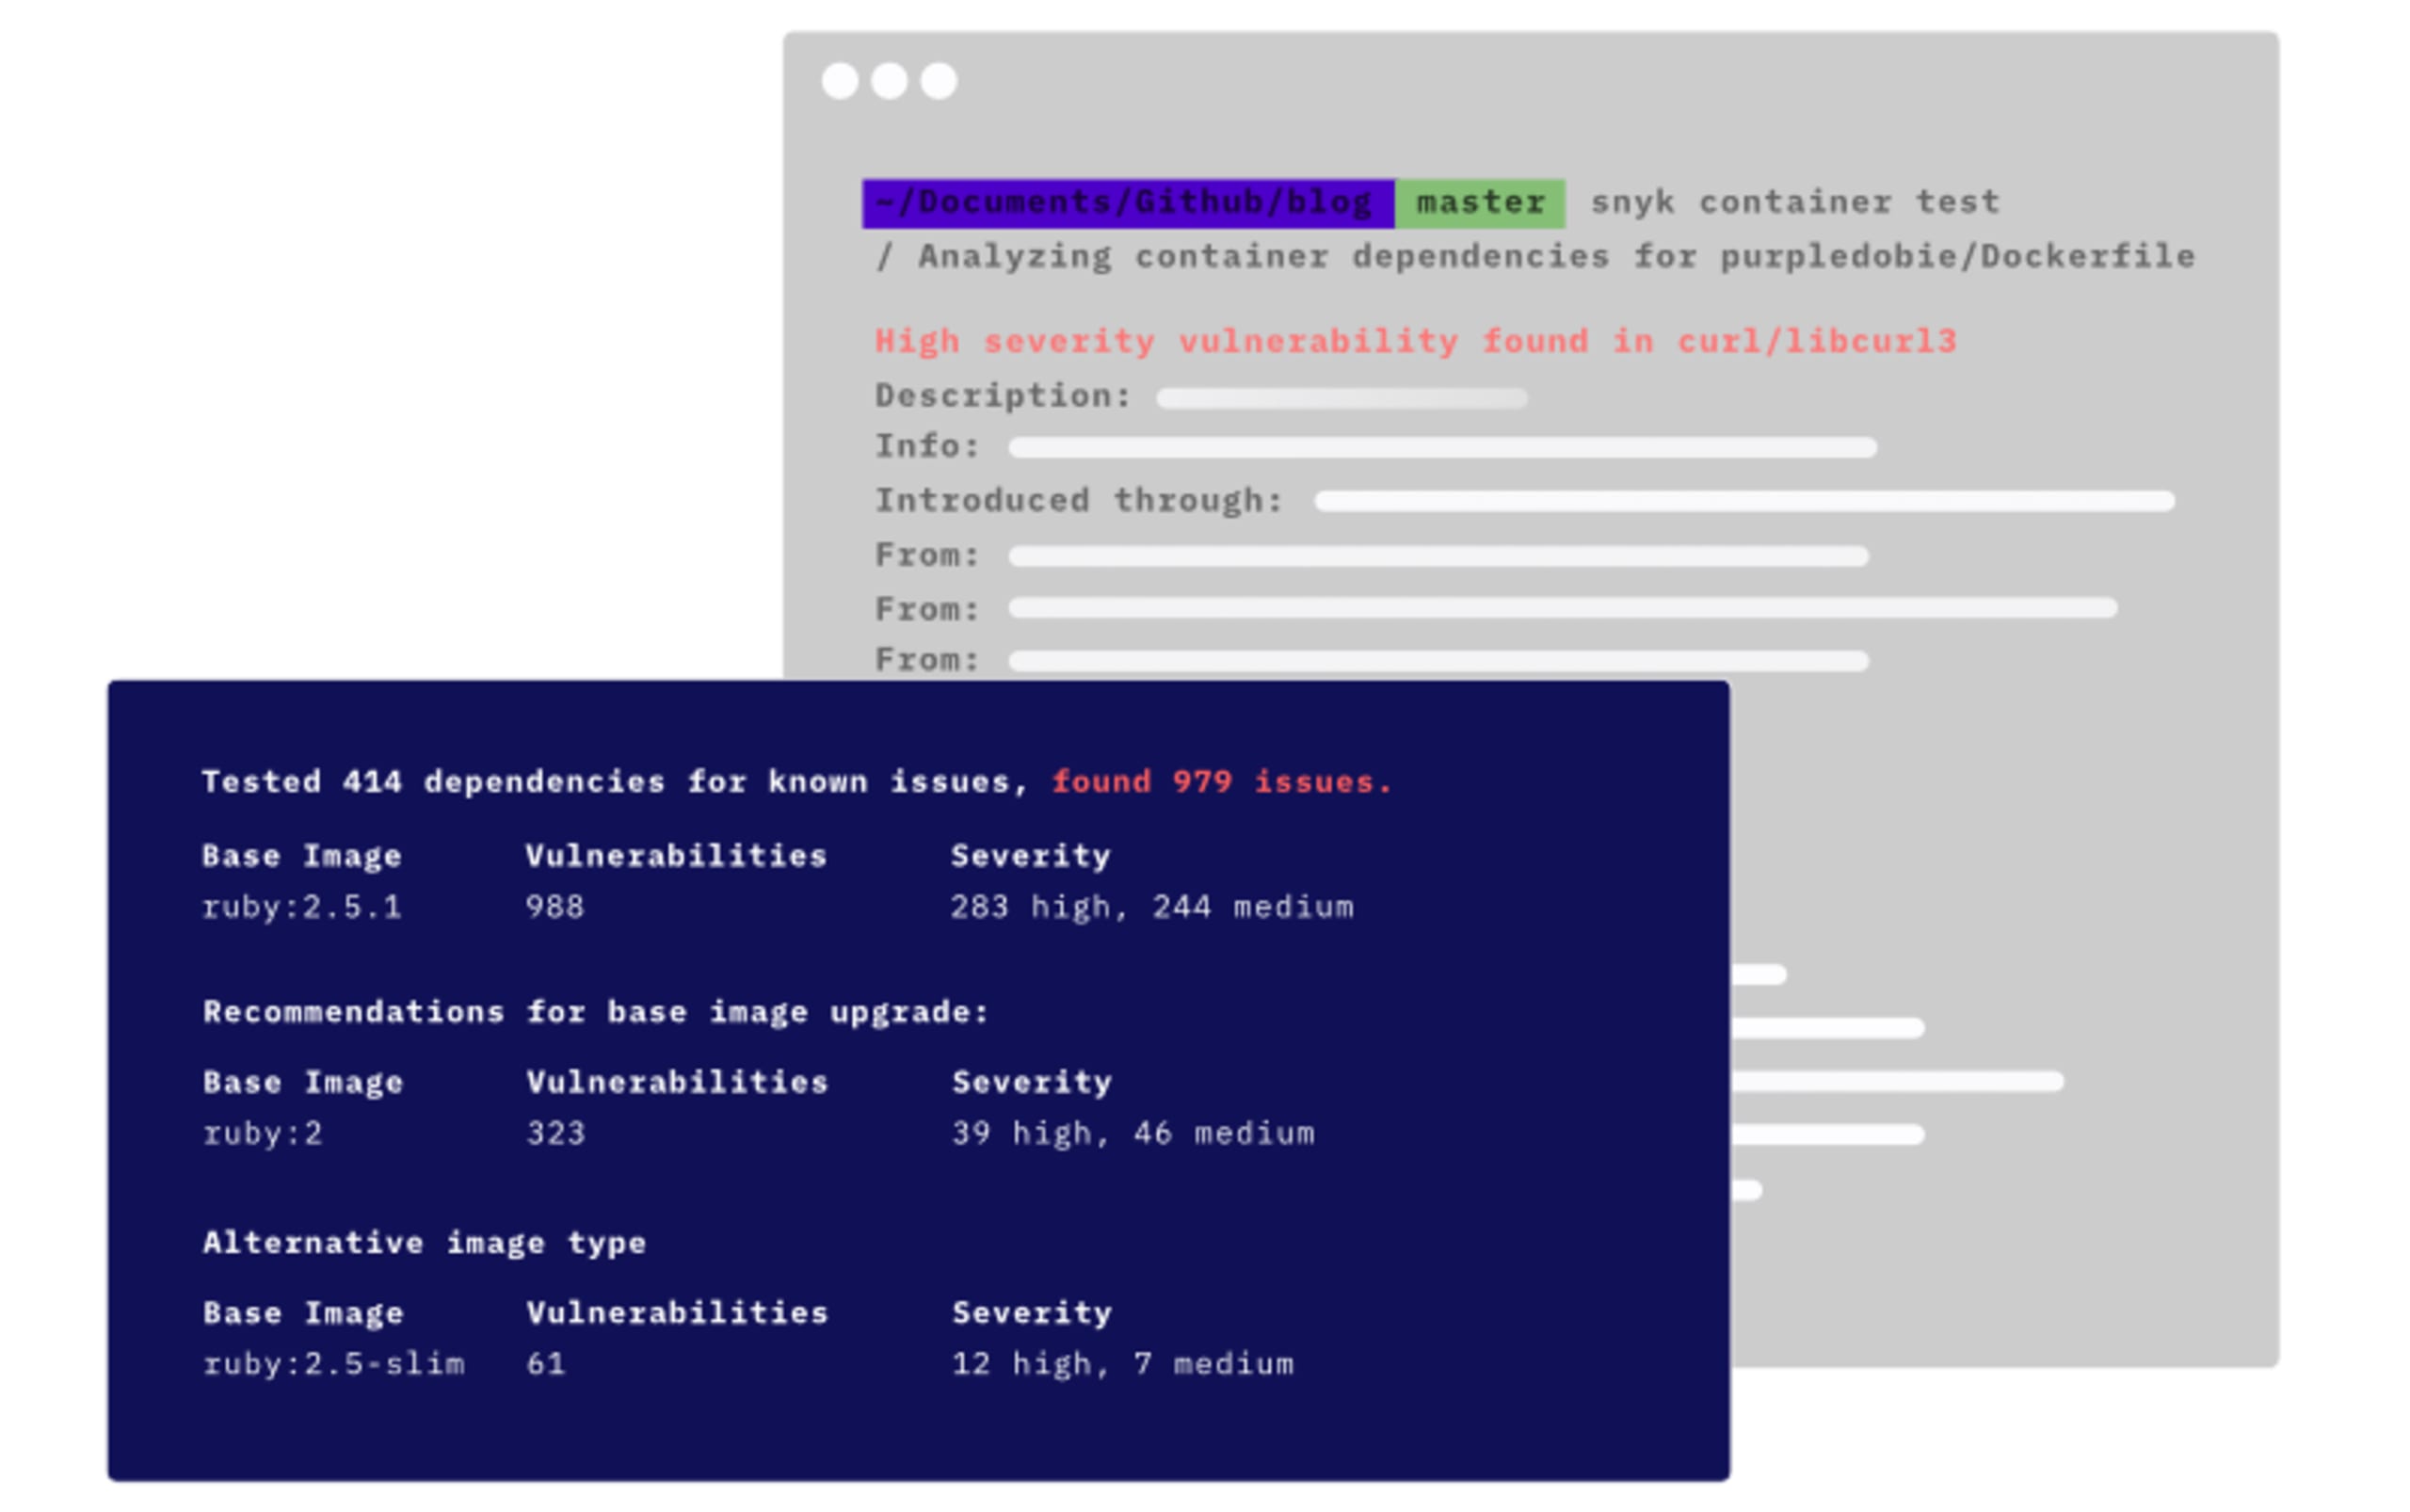
Estas recomendaciones guían a los desarrolladores hacia imágenes base actualizadas y más ligeras, lo que reduce la «superficie de ataque» de las vulnerabilidades. Ahora, con el análisis de Dockerfile y las pull request de corrección, automatizamos estas recomendaciones y vamos un paso más allá. Y lo mejor es que Snyk Container funciona independientemente de cómo elijas ejecutar tus contenedores. No necesitas sidecars, agentes ni pods con privilegios especiales en Kubernetes para usar Snyk Container.
Escalar la seguridad a medida que aumenta el uso de contenedores
Por supuesto, Snyk Container funciona donde trabajan los desarrolladores. Pueden usar Snyk Container directamente en su computadora mediante nuestra CLI. Además, está disponible a través de integraciones con el administrador de código fuente que elijas (incluido el análisis de código de GitHub), cualquier herramienta de CI/CD y registros de contenedores. También se integra con Kubernetes para analizar las cargas de trabajo a medida que se implementan o actualizan en tus clústeres.
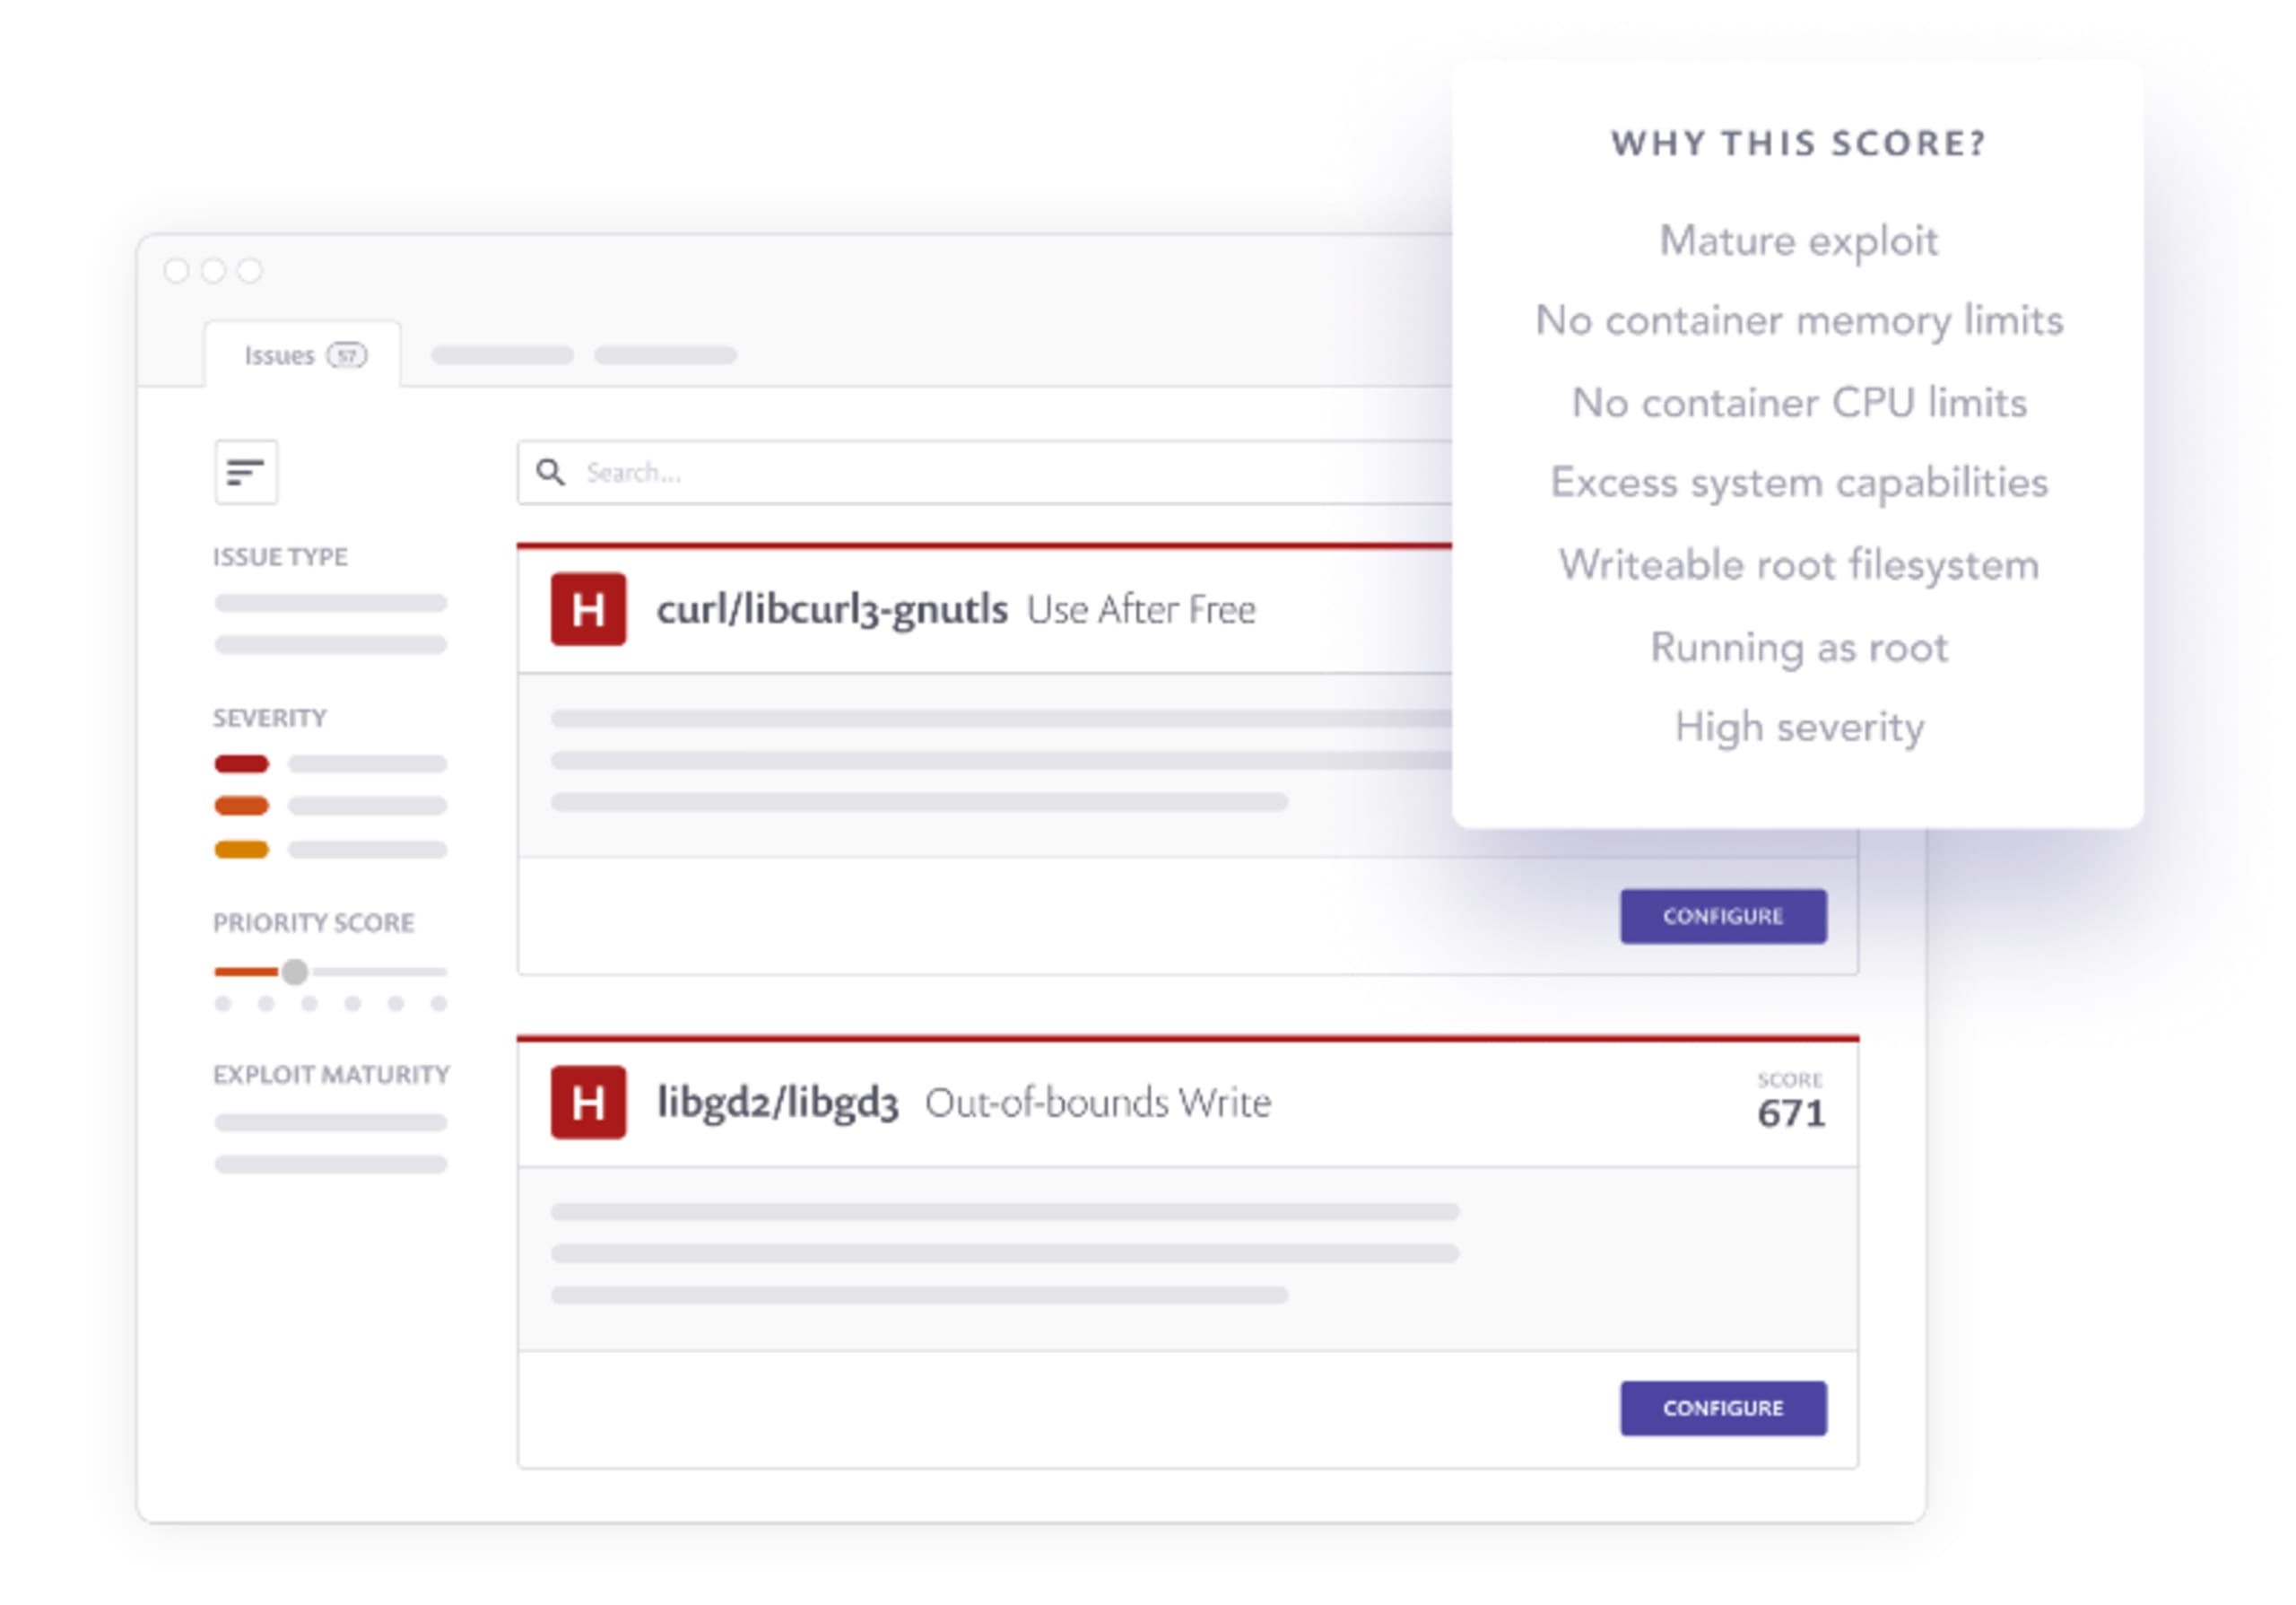
A medida que aumenta la cantidad de cargas de trabajo en contenedores, es aún más importante ayudar a los desarrolladores a priorizar qué problemas corregir, además de los relacionados con la imagen base. Los contenedores se crean en cuanto se confirma el código y pueden implementarse con la misma rapidez. El objetivo es garantizar que sean seguros desde el principio. Las funciones de priorización de Snyk ayudan a los desarrolladores a enfocarse en los problemas más importantes, teniendo en cuenta detalles de las vulnerabilidades como la gravedad, la madurez del exploit y si el contenedor está en ejecución. Además, los filtros les permiten decidir fácilmente qué problemas corregir y cómo hacerlo.
Descubre cómo los clientes de Snyk Container protegen sus aplicaciones nativas de la nube
Red Ventures sabía que necesitaba crear una experiencia sin fricciones para los desarrolladores si quería mejorar la seguridad de sus contenedores. Por eso integró Snyk con sus herramientas, haciendo visibles los problemas de seguridad que requieren acción e impulsando una corrección más eficiente. Como herramienta de seguridad centrada en los desarrolladores, Snyk se integra de forma natural en sus flujos de trabajo de ingeniería.
Lunar necesitaba una solución lista para usar, que no exigiera capacitación especial ni una aplicación web independiente para facilitar la adopción por parte de los desarrolladores. Al implementar Snyk en su pipeline, el equipo puede tener una visión más clara de las vulnerabilidades en general. Así, un equipo con mucho trabajo puede identificar los problemas generales y mitigar los más urgentes en cada momento.
Seguridad de contenedores centrada en los desarrolladores
Snyk encuentra y corrige automáticamente vulnerabilidades en imágenes de contenedores y cargas de trabajo de Kubernetes.


