Informe 2023 de Cybersecurity Ventures sobre ataques a la cadena de suministro de software

10 de octubre de 2023
0 minutos de lecturaCybersecurity Ventures predice que el costo global de los ataques a la cadena de suministro de software alcanzará casi los 138.000 millones de dólares para 2031.
La infraestructura crítica y los pipelines operativos de la mayoría de las empresas dependen de una compleja red de software, servicios en línea y aplicaciones en la nube. Este nivel de complejidad hace que la gestión de riesgos de la cadena de suministro sea uno de los mayores desafíos actuales para los CISO, si no el mayor.
Hoy, los actores maliciosos optan por explotar las vulnerabilidades de la cadena de suministro de software en lugar de atacar únicamente a los usuarios finales. Estos ataques a la cadena de suministro de software han causado algunos de los incidentes de ciberseguridad más destacados y las filtraciones de datos de los últimos años.
Los ataques a la seguridad de la cadena de suministro de software seguirán aumentando en los próximos años y podrían costarles a las empresas la asombrosa cifra de 138.000 millones de dólares para 2031. Estas estadísticas y otros hallazgos clave del Informe 2023 sobre ataques a la cadena de suministro de software, patrocinado por Snyk, destacan la urgente necesidad de tomar medidas proactivas y proteger de inmediato las cadenas de suministro de software.
Comprender el panorama actual de ataques
Al atacar la cadena de suministro de software, los ciberdelincuentes pueden comprometer a varias víctimas al mismo tiempo o infiltrarse en una entidad a la que habría sido difícil llegar directamente. Los ataques a la cadena de suministro de software son mucho más eficaces que otras técnicas, por lo que son una opción ideal para muchos de los actores maliciosos actuales.
Algunos de los métodos y enfoques más comunes para atacar la cadena de suministro son:
Ingeniería social
Credenciales robadas
Amenazas internas
Secuestro de la nube
Un ejemplo reciente de un ataque devastador
SolarWinds es un proveedor de SaaS que creó Orion, un software para administrar y monitorear la infraestructura empresarial. En 2020, los ciberdelincuentes insertaron una puerta trasera en un complemento que SolarWinds distribuyó como una actualización de Orion. Esta actualización maliciosa afectó a unos 18.000 clientes, entre ellos empresas tecnológicas y organismos gubernamentales. Luego, los atacantes se dirigieron a organizaciones de alto perfil, incluida la empresa de ciberseguridad FireEye, con ataques posteriores.
El ataque a SolarWinds es único porque tuvo consecuencias en el mundo físico. Afectó a proveedores de infraestructura crítica y puso en riesgo las operaciones de energía y manufactura. Como muchas empresas importantes usan el software Orion de alguna forma, las repercusiones del ataque siguen sintiéndose hoy.
Aumento de la frecuencia de los ataques a la cadena de suministro de software
La cantidad de paquetes de software afectados por ataques a la cadena de suministro aumentó de unos 700 en 2019 a más de 185.000 en 2022.
Hoy, organizaciones de todos los tamaños —desde pequeñas empresas hasta compañías de Fortune 500— dependen de un ecosistema diverso de sistemas y software, que incluye componentes de código abierto, software comercial, aplicaciones propietarias, redes virtuales y tecnologías en la nube.
Ante la creciente dependencia de estos ecosistemas diversos, Gartner predice que, para 2025, el 45 % de las organizaciones de todo el mundo habrá sufrido ataques a sus cadenas de suministro de software: un aumento de tres veces respecto de 2021.
Gartner también prevé que, para 2025, el 60 % de las organizaciones de la cadena de suministro y sus directores de cadena de suministro (CSCO) considerarán que el riesgo de ciberseguridad es un “factor determinante” en las cadenas de suministro digitales, las transacciones con terceros y las relaciones comerciales.
El rápido aumento de la frecuencia de los ataques a la cadena de suministro de software es una realidad alarmante. Hoy es más importante que nunca que las organizaciones prioricen la seguridad de la cadena de suministro de software, antes de que se comprometa un eslabón de su cadena de suministro.
Consecuencias costosas
Las cadenas de suministro de software actuales son como redes complejas, donde cada elemento puede servir como punto de entrada a tu organización.
Podemos comparar el software con una caja de mezcla para brownies. Cada ingrediente de la mezcla, como el azúcar, el cacao en polvo o la harina, proviene de su propia cadena de suministro. De la misma manera, la cadena de suministro de software incluye capas de código, herramientas de desarrollo y procesos, cada uno producido por su propia cadena de suministro de software y dependiente de otros elementos para funcionar. Cada una de estas capas puede poner en riesgo la seguridad del producto digital final.
La complejidad de la cadena de suministro de software destaca la necesidad de implementar medidas sólidas para protegerla. El informe de Cybersecurity Ventures predice que el costo global de los ataques a las cadenas de suministro de software de las empresas aumentará exponencialmente entre 2024 y 2031. Estas son las cifras previstas para los próximos años:
2024: 51.750.000.000 dólares
2025: 59.512.500.000 dólares
2026: 68.439.375.000 dólares
2027: 78.705.281.250 dólares
2028: 90.511.073.437 dólares
2029: 104.087.734.453 dólares
2030: 119.700.894.621 dólares
2031: 137.656.028.814 dólares
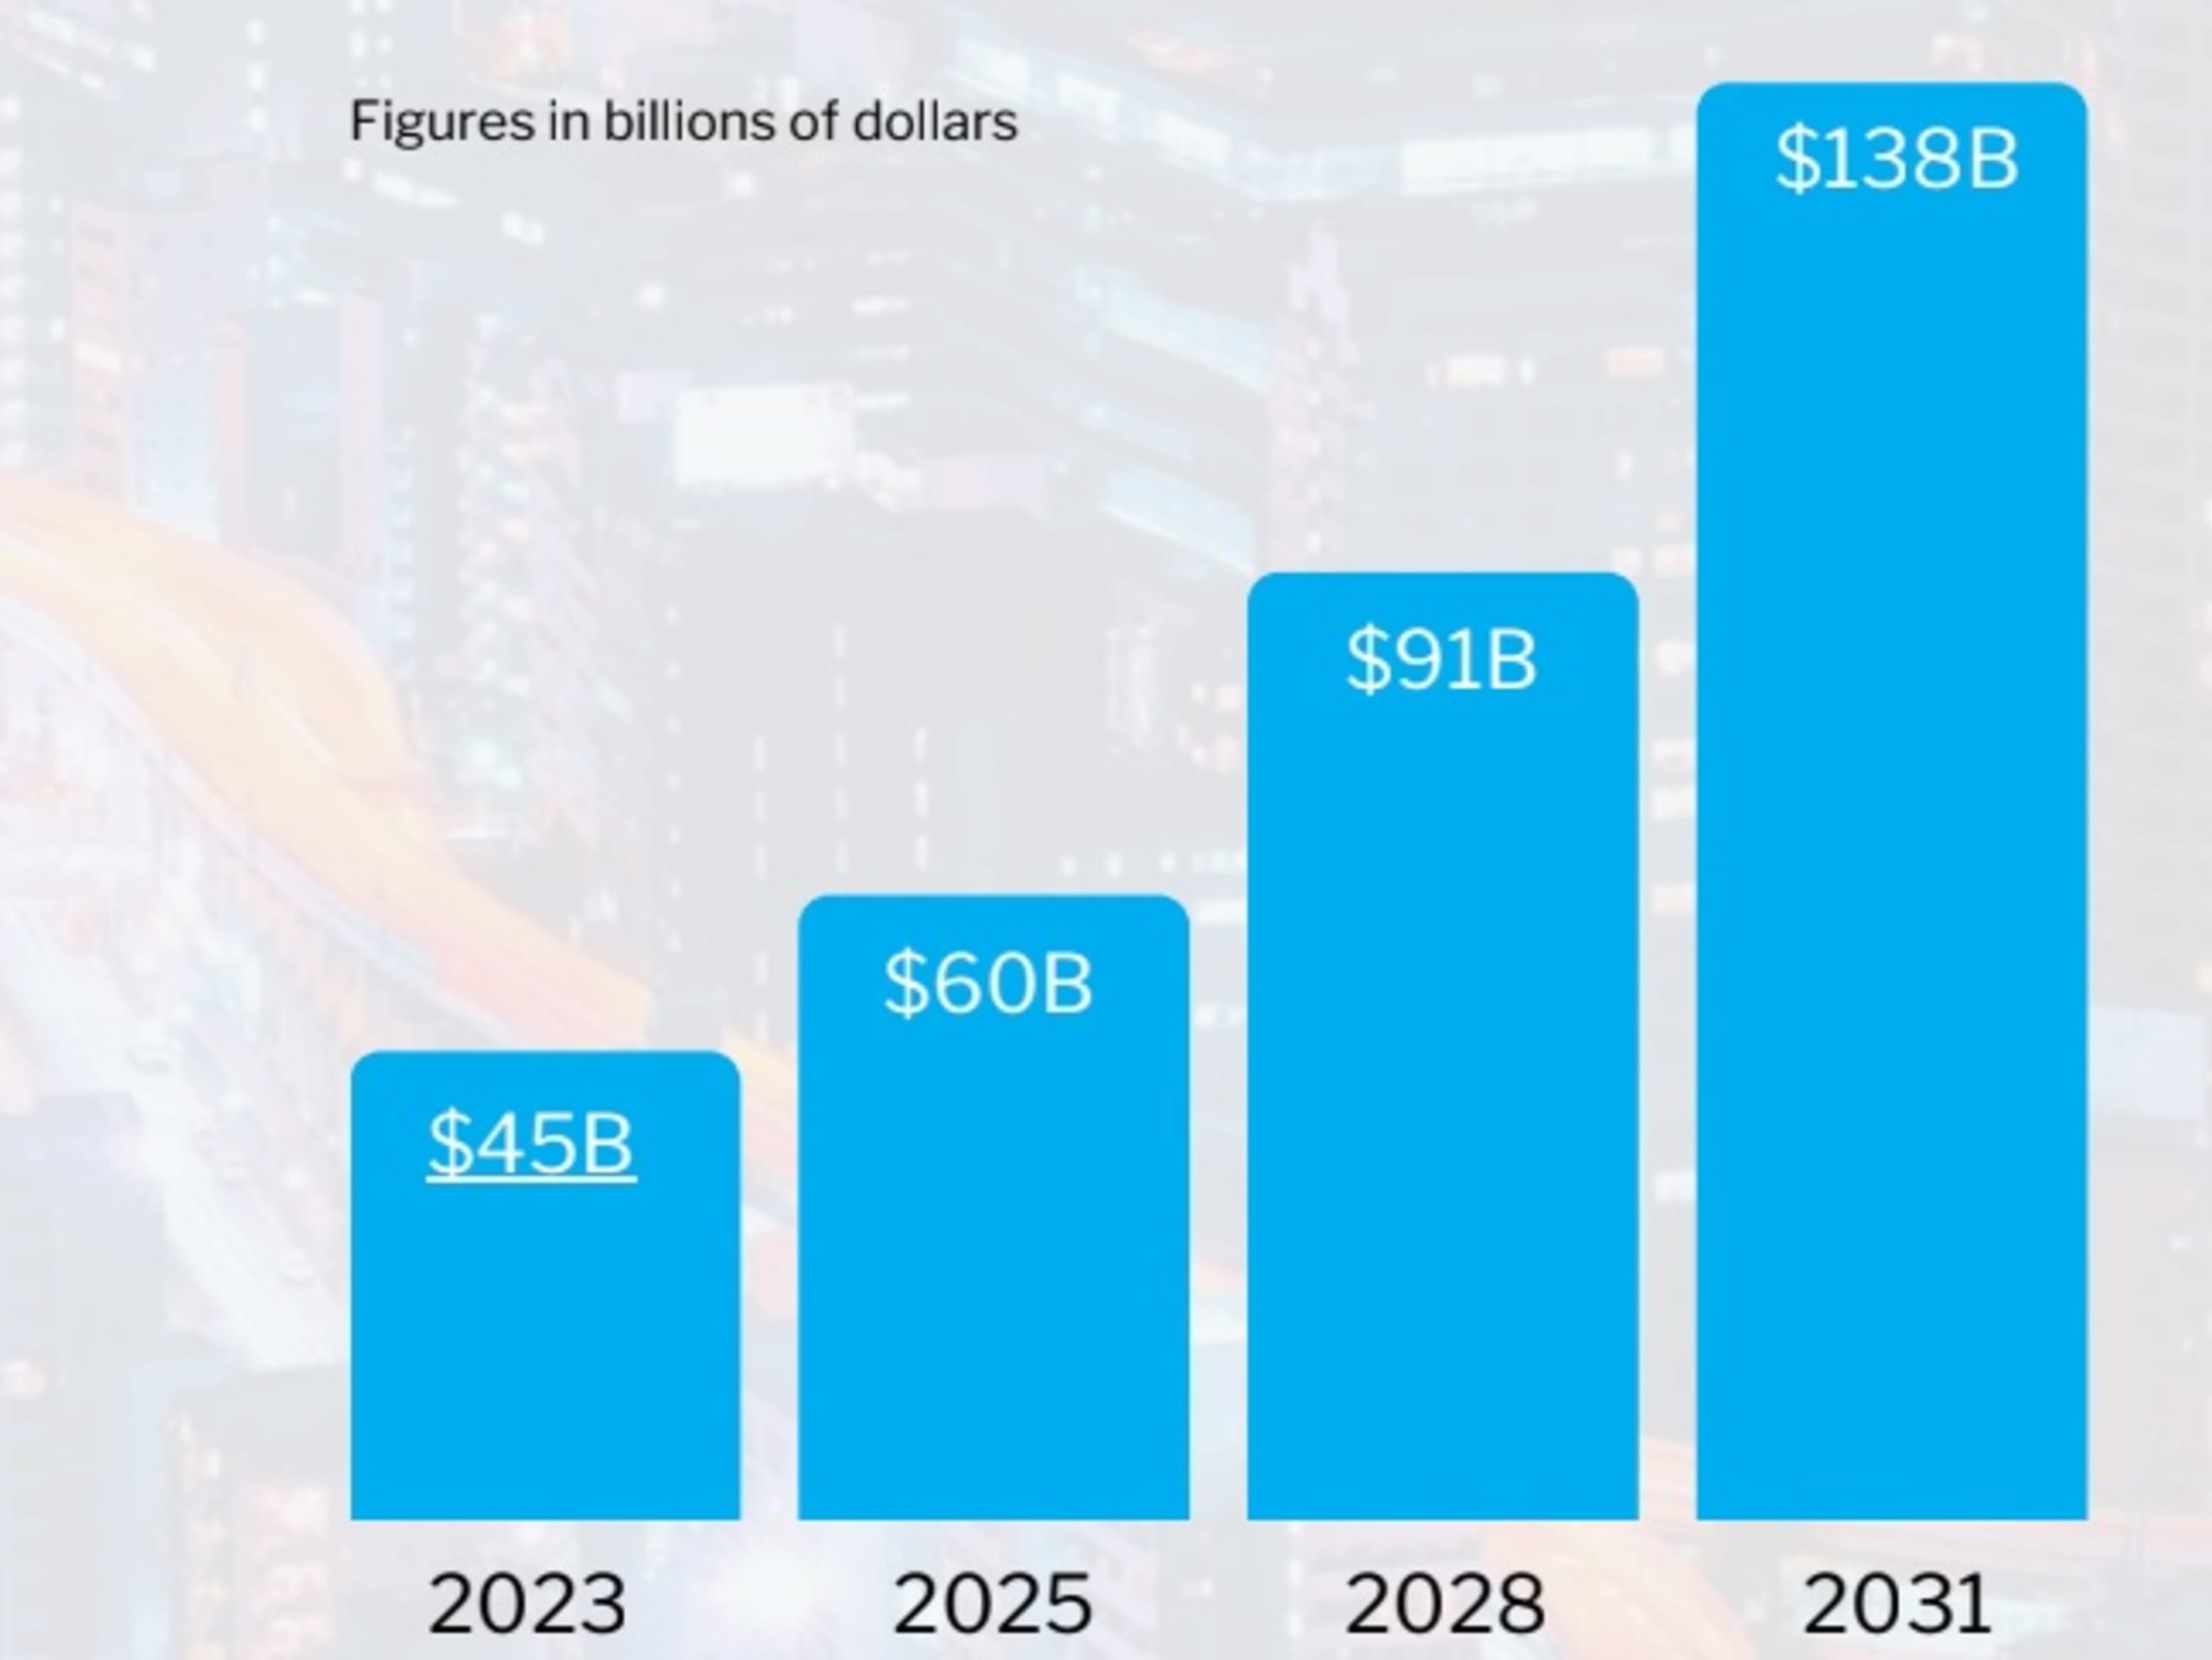
Estas cifras destacan la urgente necesidad de proteger proactivamente la cadena de suministro de software. Para proteger los activos digitales de tu organización frente a los riesgos de la cadena de suministro de software de mañana, hay que actuar a tiempo hoy.
Es hora de actuar
¿Estás listo para proteger mejor tus aplicaciones contra el próximo ataque a la seguridad de la cadena de suministro de software? ¡Es hora de ajustar tus programas de AppSec!
Los desarrolladores cumplen un papel fundamental en la protección de la cadena de suministro de software y deben priorizar la seguridad en sus procesos de programación y desarrollo de productos para mitigar el riesgo de ataques. Para involucrar a tus equipos de desarrollo, empieza por adoptar prácticas de seguridad adecuadas y colaborar con especialistas en seguridad, además de integrar la seguridad desde las primeras etapas del desarrollo de productos.
Snyk prioriza un enfoque de seguridad centrado en los desarrolladores, con visibilidad y corrección para cada componente crítico de las aplicaciones modernas, incluidos los siguientes:
Reserva una demostración en vivo para conocer más sobre las soluciones de Snyk centradas en los desarrolladores, que siguen redefiniendo AppSec. Para descubrir más estadísticas sobre la seguridad de la cadena de suministro de software, descarga el informe completo.


