Informe de tendencias de seguridad de contenedores de 2022: roles, capacitación, experiencia y más

27 de abril de 2022
0 minutos de lecturaA medida que la dependencia de los contenedores crece cada año, los desarrolladores necesitan las mejores soluciones de seguridad de contenedores que puedan encontrar, y estas deben integrarse sin problemas en los flujos de trabajo de desarrollo existentes. La alianza con Sysdig de Snyk nos ha ayudado a fortalecer nuestro compromiso con la creación de herramientas para la seguridad de contenedores y a ampliarlas para satisfacer las necesidades cambiantes de los desarrolladores. Además, como organización que prioriza a los desarrolladores, valoramos mucho los comentarios que vienen directamente de ellos.
Por eso, recientemente nos asociamos con Techstrong Research para recopilar datos sobre las prioridades de los desarrolladores a la hora de proteger los entornos de nube. Techstrong distribuyó encuestas rápidas entre su comunidad, que incluye a personas interesadas en DevOps, el desarrollo nativo de la nube, el desarrollo, la seguridad y la transformación digital. Más de 1700 miembros de la comunidad respondieron las encuestas y revelaron información valiosa sobre cómo las consideraciones de seguridad afectan las implementaciones, las complejidades de proteger los entornos nativos de la nube y de contenedores, y cómo se distribuye el trabajo de seguridad en las organizaciones. Todos estos datos se presentan y analizan en el Informe de tendencias de seguridad de contenedores de 2022.
Primero, la encuesta plantea si los desarrolladores sienten que la seguridad ralentiza el proceso de implementación en la nube. Sabemos que tradicionalmente se ha visto la seguridad como un paso adicional que podría ralentizar el flujo de trabajo general. Sin embargo, las cifras de la encuesta muestran que la seguridad se está poniendo al día poco a poco con los equipos de aplicaciones y DevOps para convertirse en una parte interesada con la misma relevancia durante la implementación. (Curiosamente, casi el 20 % de las personas encuestadas dijo que la seguridad les ayuda a avanzar más rápido, una opinión que, creemos, muchos equipos consideran parte de su «versión ideal» de DevSecOps).
Luego, la encuesta aborda quién entiende las prácticas de seguridad y cómo se puede capacitar a los desarrolladores en este tema. Analizar vulnerabilidades no es una práctica nueva, pero algunas organizaciones aún tienen una comprensión limitada de cómo estas pueden afectar las implementaciones de contenedores. Por ejemplo, muchas plataformas de contenedores y Kubernetes incluyen controles de seguridad de forma predeterminada, pero, según tu modelo de negocio, quizá necesites configuraciones de seguridad más estrictas y granulares. Kubernetes implica una curva de aprendizaje, y los matices de aplicar políticas de seguridad a espacios de nombres y clústeres son complejos. Es posible que nada de esto resulte intuitivo para los equipos de aplicaciones.
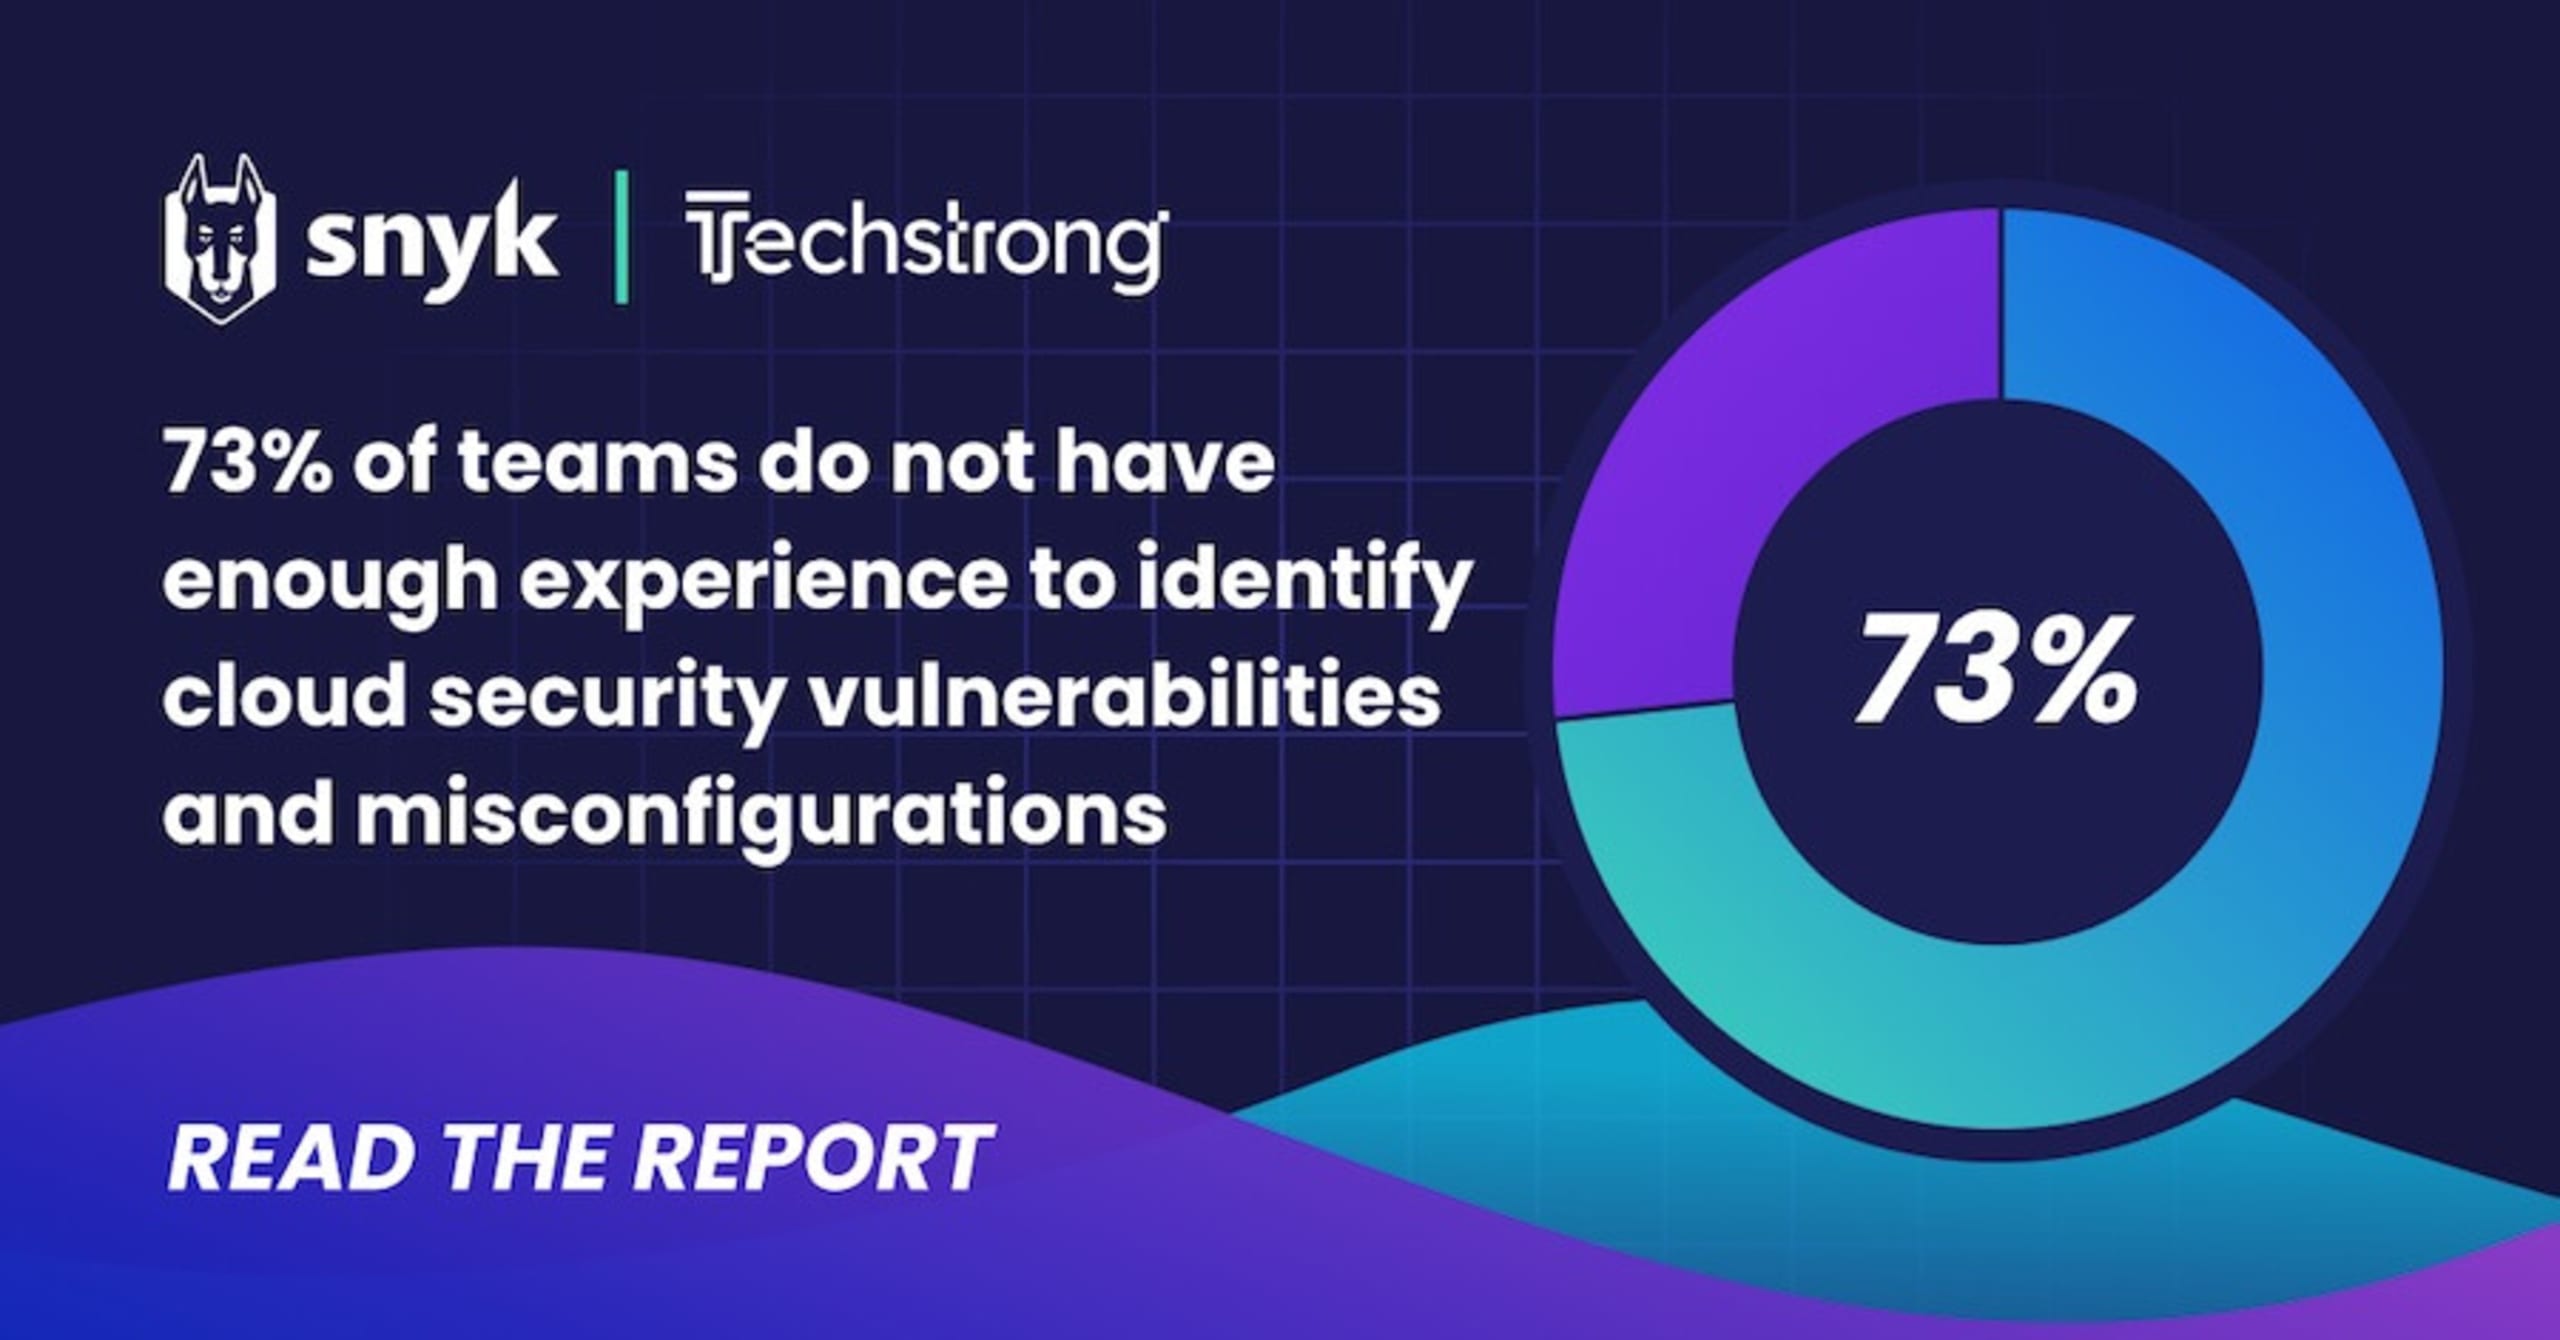
En ese sentido, se preguntó a las personas encuestadas si creen que los equipos de aplicaciones tienen suficiente experiencia para identificar vulnerabilidades de seguridad en la nube. La mayoría dijo que no. Esto vuelve a poner de relieve todas las expectativas que recaen sobre los desarrolladores: crear experiencias de usuario excelentes, corregir errores, hacer que las aplicaciones sean fáciles de usar y ahora también gestionar la seguridad y las pruebas. Al oír la frase «desarrollador full stack», quizá pienses primero en alguien que puede crear tanto el front-end como el back-end de una aplicación. Pero, en las aplicaciones nativas de la nube, «full stack» puede abarcar toda la pila tecnológica, incluidos los contenedores y la IaC. Una excelente manera de brindar contexto de seguridad a los equipos de aplicaciones es darles herramientas que les ayuden a entender las vulnerabilidades y cómo mitigarlas.
«Si conectas [Snyk y Sysdig] y los integras, obtienes toda esta excelente información sobre lo que se está ejecutando en el clúster. Los detalles importantes desde la perspectiva de los contenedores se envían de vuelta para que los desarrolladores no tengan que revisar todo por su cuenta; reciben en sus herramientas los detalles que necesitan».


Jim Armstrong
Product Marketing, Snyk
Aunque no todos los desarrolladores pueden ser expertos en seguridad, algunas organizaciones han identificado a desarrolladores que pueden actuar como referentes de seguridad y reunir a las partes interesadas para hablar sobre los problemas de seguridad de un proyecto. Esto convierte la seguridad en una responsabilidad compartida. Las respuestas de la encuesta mostraron una tendencia en esa dirección: el mayor porcentaje de personas encuestadas dijo que la seguridad es un esfuerzo colaborativo en sus organizaciones.
En línea con esa tendencia, aproximadamente la mitad de las personas encuestadas indicó que el trabajo de crear configuraciones de infraestructura en la nube, así como de diseñar y configurar contenedores, era un esfuerzo colaborativo entre los equipos de nube, operaciones, desarrollo y seguridad. A medida que proteger los entornos de nube y los contenedores se convierte en un esfuerzo compartido en más organizaciones, las herramientas que permiten a los equipos integrar la seguridad en sus procesos —como Snyk Container— adquieren aún más valor.
«Se vuelve un poco más complicado [cuando trabajas con contenedores]. Hay equipos de seguridad que dicen: “Más vale que nos capacitemos rápido sobre lo que implican los contenedores. ¿En qué se diferencian y, si son diferentes, hay cosas que debamos cambiar en la forma de gestionarlos y en las herramientas que usamos?”»


Eric Carter
Director of Product Marketing, Sysdig
Una plataforma que permite a las personas de distintos equipos identificar y corregir problemas de seguridad de contenedores puede aportar gran capacidad y flexibilidad a tu flujo de trabajo.
Mira el webinar
Escucha un análisis completo de los principales hallazgos del informe en un webinar con panelistas de Snyk y Sysdig, presentado por Techstrong.


