Seguridad en la nube en Blackhat y Defcon 2022
Shilpi Bhattacharjee
6 de septiembre de 2022
0 minutos de lecturaDurante poco más de una semana en Las Vegas, gran parte de la comunidad de seguridad informática, hackers, equipos azules, equipos rojos, cazadores de recompensas por errores y, ahora, investigadores de seguridad en la nube se reúnen para convivir en una cabaña, asistir a fiestas increíbles, aprender y compartir todo lo relacionado con la ciberseguridad y el hacking. Con charlas, talleres y capacitaciones organizados por Blackhat, Defcon, Bsides Vegas,y The Diana Initiative: te damos la bienvenida a Hacker Summer Camp.
¿Qué es Hacker Summer Camp?
Es el nombre que se le da a poco más de una semana de conferencias y eventos que suelen realizarse en la ciudad de Las Vegas. Las conferencias que forman parte de Hacker Summer Camp incluyen:
Blackhat -En su 25.º año, comenzó con la intención de informar a la comunidad de seguridad de la información sobre lo que hacían los black hats. Es uno de los eventos más formales y corporativos de Hacker Summer Camp, y suele ofrecer charlas (llamadas briefings) y talleres/capacitaciones de carácter más técnico que los de otros eventos similares. También se regalaron muchísimos artículos promocionales, algo que siempre es divertido para quienes queremos aumentar en secreto nuestra colección de camisetas para entrenar (es para un amigo, por eso necesito 2 :D).
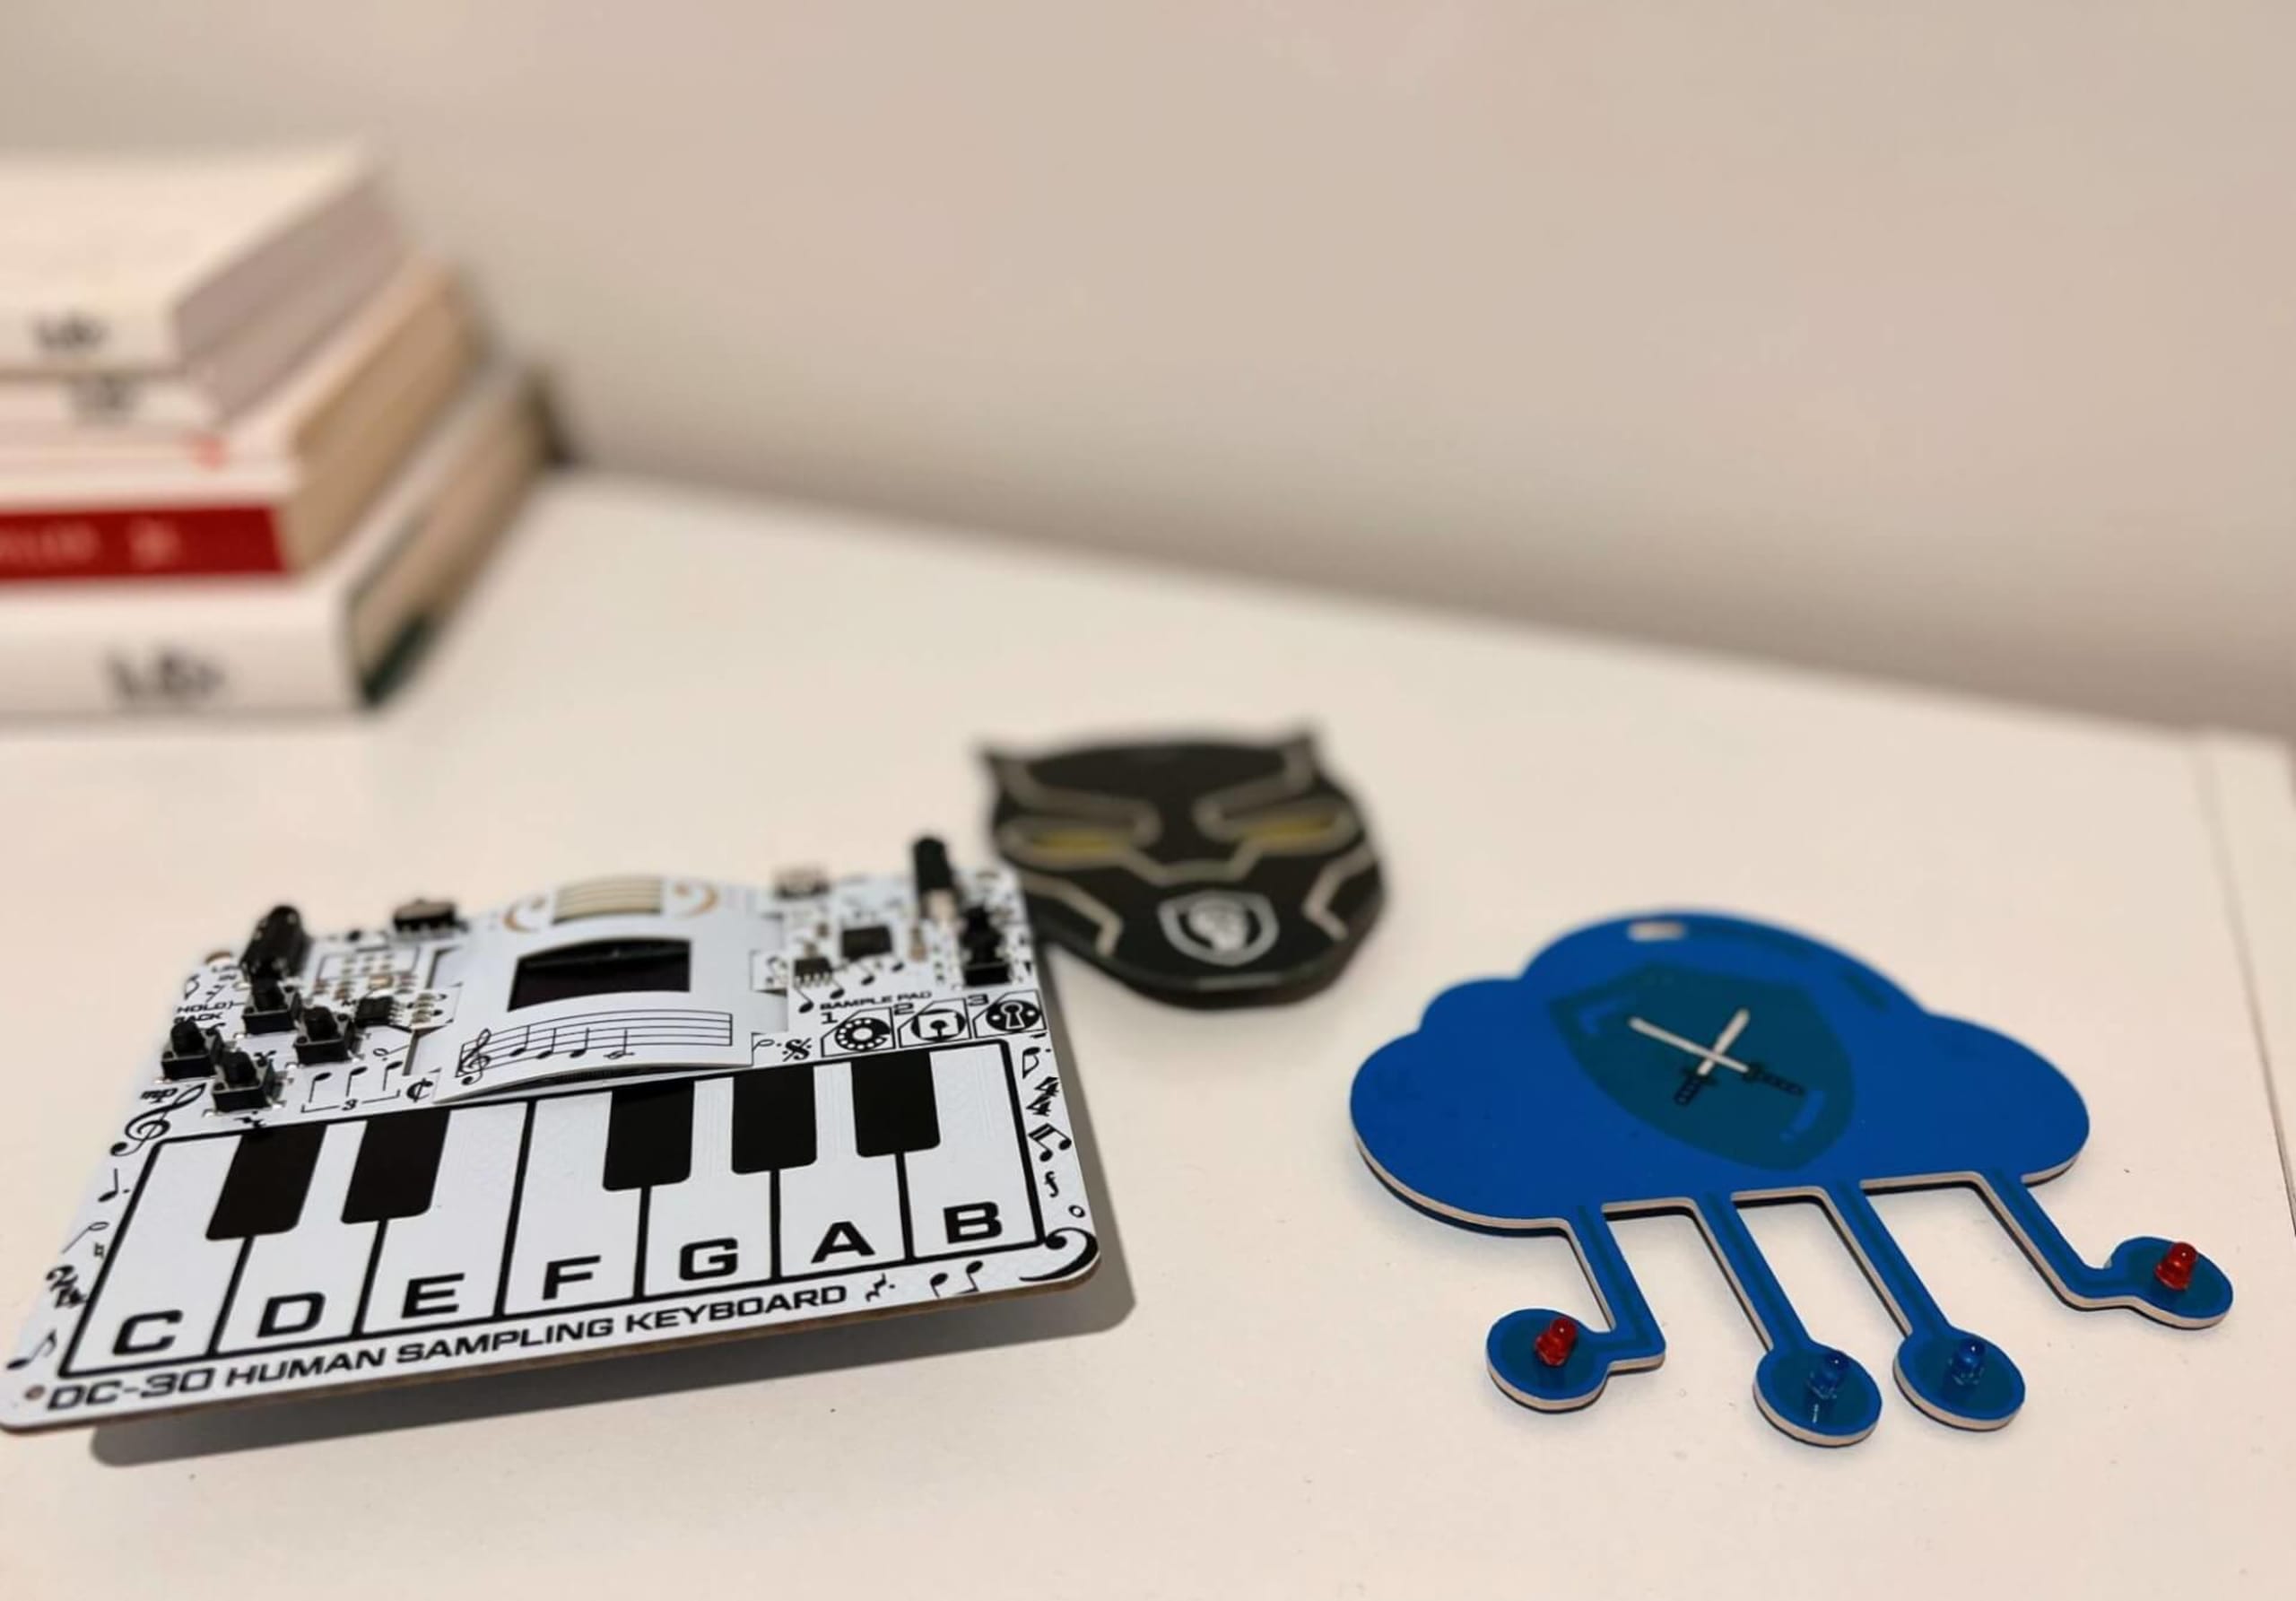
Defcon -En su 30.º año, Defcon es la conferencia de hackers más grande. Es popular por sus villages, que son como pequeños encuentros independientes, y por la cultura de las insignias, donde cada village tiene la suya. Hay un village para cualquier cosa que se te ocurra hackear y para distintas comunidades. Para quienes se interesan por la seguridad en la nube, está el Cloud Village, que sin duda ofrece muchas charlas y actividades sobre seguridad en la nube. También puedes encontrar charlas y paneles sobre este tema en Appsec Village, Blue Team Village y otros espacios. La conferencia no cuenta con patrocinio corporativo y se financia únicamente con las ganancias de la venta de insignias y camisetas. Cada insignia está diseñada para poder hackearse, y algunas incluyen actividades que requieren hablar con otros asistentes para ayudar a que los hackers se conecten. Puedes encontrar la lista completa de villages aquí.
Bsides Vegas- Al igual que otros eventos Bsides, es un evento comunitario que se realiza en paralelo con otras conferencias; en este caso, Blackhat y Defcon. Ofrece charlas y capacitaciones sobre diversos temas de ciberseguridad.
The Diana Initiative es una conferencia dedicada a hacer más inclusiva la industria de la ciberseguridad.
¿A quién está dirigido Hacker Summer Camp?
BSides Vegas, Diana Initiatives y DefCon son eventos comunitarios, lo que significa que son mucho menos formales y ofrecen más juegos de seguridad, como CTF, ganzúas y juegos de reconocimiento. Estos eventos son para cualquier persona interesada en la ciberseguridad que quiera conectar con otras personas con intereses similares y aprender de sus pares.
Black Hat es un evento más corporativo para CISO, líderes y profesionales de ciberseguridad, y quienes buscan evaluar productos que quieren comprar; o, en algunos casos, conocer a la competencia y envidiar el diseño de su stand o los artículos promocionales que regala. BlackHat comienza con CISO Summit, seguido de 2 días de briefings (es decir, charlas) y capacitaciones (que, en algunos casos, empiezan unos días antes). También está Arsenal, donde muchas personas presentan sus herramientas de código abierto.
La perspectiva de CISO Summit
Hablamos con muchos CISO sobre por qué asisten a Blackhat o Defcon. Muchos prefieren ir a BlackHat solo por CISO Summit, por la oportunidad de conocer a otros CISO de todo el mundo (en la mayoría de los eventos de Black Hat hay visitantes de más de 100 países), además de ver a amistades y colegas que asisten desde que comenzaron en ciberseguridad.
Algunas de las presentaciones favoritas del público en CISO Summit este año fueron Cyber War 2022, de Kenneth Geers, y Unifying Asset, Attack Surface, and Vulnerability Management, de Daniel Miessler. En general, todos los CISO con quienes hablamos consideraron que asistir únicamente a CISO Summit valió la pena, aunque no pudieran participar en ningún otro evento.
¿Las cosas van a empeorar antes de mejorar?
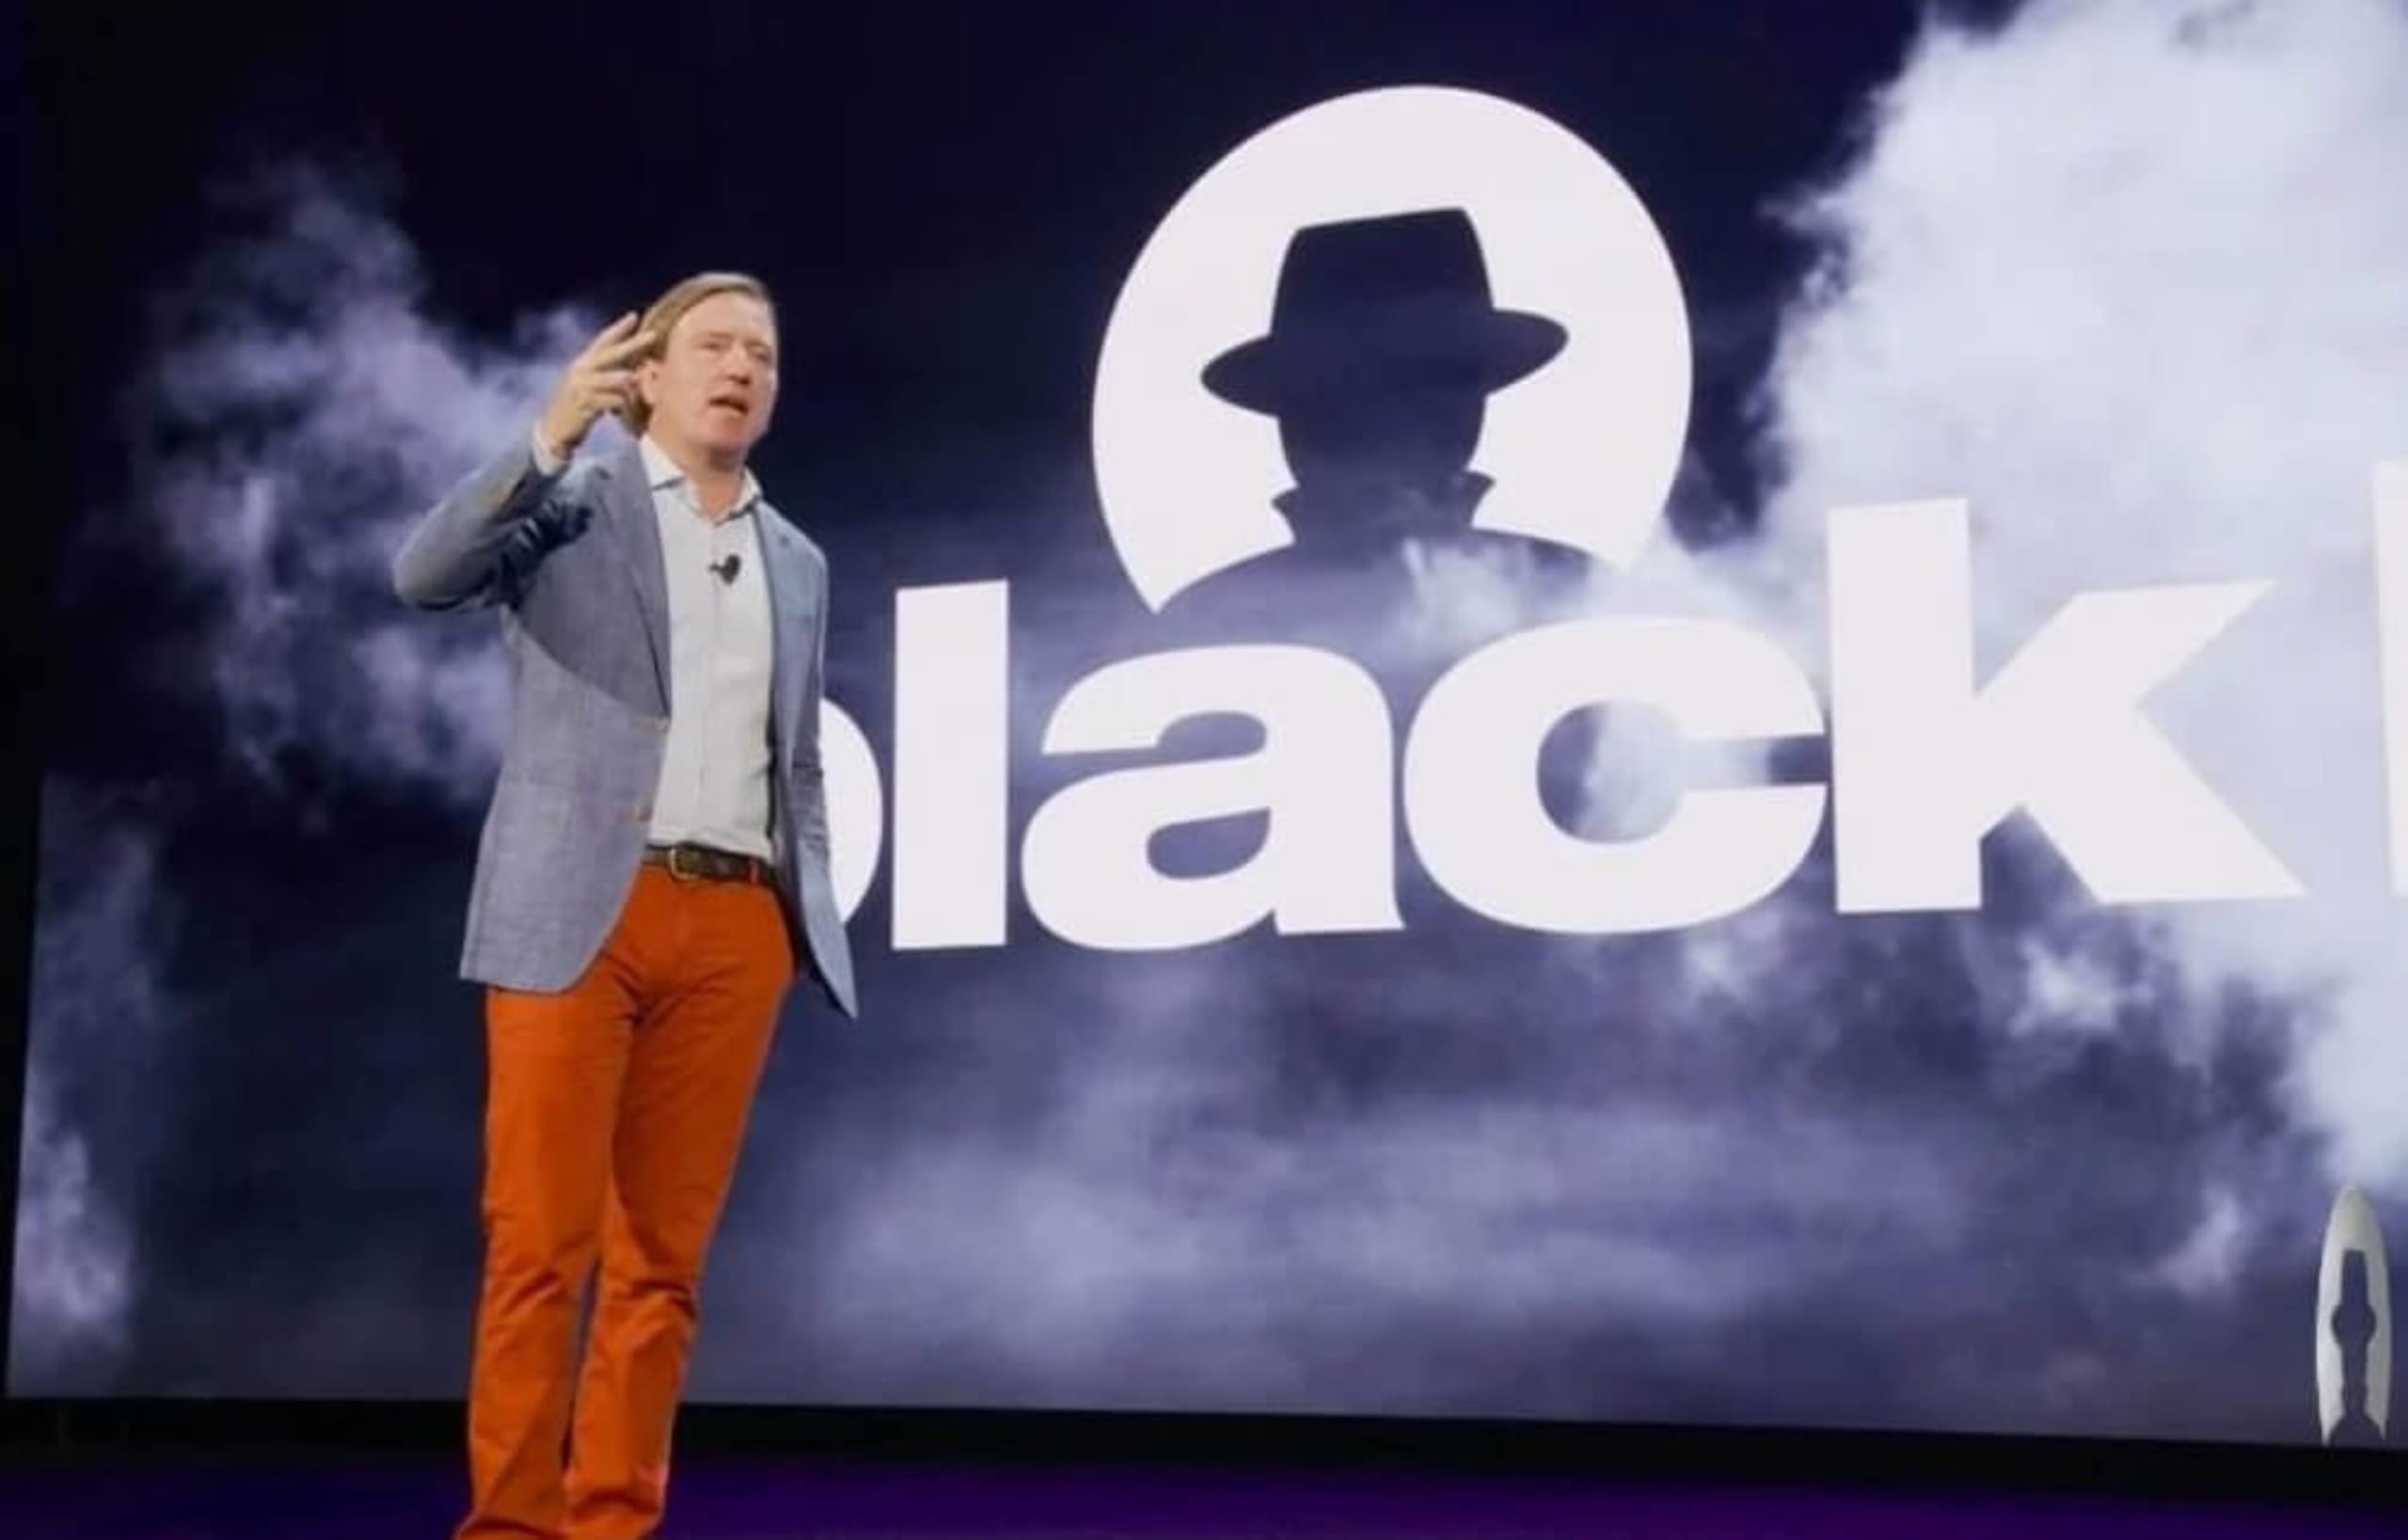
La conferencia magistral de Blackhat de este año estuvo a cargo de Jeff Moss, fundador de Blackhat, y Chris Krebbs, exdirector de CISA. Blackhat comenzó hace 25 años para informar a los asistentes sobre las actividades de los black hats y ayudar a los consumidores a comprar productos seguros; algo en lo que la industria todavía trabaja.
La conferencia magistral destacó que la ciberseguridad actual enfrenta las consecuencias imprevistas de la tecnología. El panorama está cambiando: hay más dispositivos conectados y expuestos a internet, más datos y una industria cada vez más compleja y madura. Los proveedores de tecnología están abordando estos problemas, pero ¿lo hacen al ritmo que necesitamos?
Se nos recordó algo que solemos reconocer en ciberseguridad: la seguridad forma parte de un ecosistema más amplio y, en las organizaciones que se enfocan en la productividad, se percibe como un obstáculo que retrasa las cosas. La aceleración hacia la nube y la transformación digital de los últimos años nos han dado flexibilidad, elasticidad, productividad y eficiencia, pero han reducido la transparencia y aumentado la complejidad. La oferta de productos SaaS se ha disparado, muchos de ellos inseguros desde el diseño debido a las presiones del mercado.
Chris Krebbs compartió una valiosa cita de Daniel Miessler: «El software sigue siendo vulnerable porque los beneficios de los productos inseguros superan con creces sus desventajas». Cuando eso cambie, mejorará la seguridad del software.
Principales temas de seguridad en la nube
La cadena de suministro es donde están los objetivos
La seguridad de la cadena de suministro sigue siendo una preocupación, en especial la seguridad de los pipelines de CI/CD y las API. Como dijo Chris Krebbs: «¿Por qué robas un banco? Ahí está el dinero». Por la misma razón, nuestros adversarios atacan la cadena de suministro de software: ahí es donde pueden escalar el acceso, los datos y los ataques.
Los ataques son cada vez más graves y sofisticados, y parece que los defensores no se han adaptado al mismo ritmo. Los grupos adversarios conocen mejor las técnicas de respuesta a incidentes y los mecanismos de seguridad en la nube, y los aprovechan en sus ataques.
Además, los pipelines de CI/CD se están convirtiendo en parte de la infraestructura estándar, junto con la creciente adopción de la infraestructura como código. Por eso, se están convirtiendo en la superficie de ataque de los ataques a la cadena de suministro. Las charlas destacaron que proteger el pipeline de CI/CD es beneficioso, pero también complejo, y que rara vez se modelan las amenazas de los entornos. Sin embargo, las recientes brechas de alto perfil han aumentado el enfoque en la seguridad de los pipelines y la infraestructura.
La seguridad de las API como parte de la protección de la cadena de suministro siguió siendo una prioridad. Los planos de control de las API están expuestos y bien documentados, lo que permite a los atacantes moverse lateralmente entre redes y cuentas de AWS al asumir roles, cambiar de sistema, escalar privilegios y aprovechar los planos de control y datos de AWS para lograr sus objetivos.
No se puede hablar de seguridad de la cadena de suministro sin mencionar las dependencias de código abierto, el código de terceros, las bibliotecas de código abierto y los repositorios compartidos. También se hizo referencia a esto y se señaló que, aunque los APT rusos han recibido mucha atención, los APT chinos han estado detrás de más ataques de lo que la gente cree: tienen como objetivo el sector tecnológico para realizar espionaje económico y robar propiedad intelectual.
Seguimos siendo demasiado permisivos
En línea con lo que observamos en AWS re:inforce el mes pasado, la gestión de identidades y accesos (IAM) sigue siendo fundamental. Los investigadores siguen descubriendo que la mayoría de las identidades de nube en las cuentas de producción tienen permisos excesivos, y esto ocurre más con las políticas administradas por los CSP que con las administradas por los clientes.
En el mundo de la seguridad en la nube, las claves de acceso son el nuevo perímetro y los permisos definen sus límites. La IAM con privilegio mínimo es lo que determina la postura de seguridad. Hay muchas herramientas de código abierto que pueden ayudar, y varias se mencionaron y analizaron en las conferencias de Hacker Summer Camp..
Algunas, sin ningún orden en particular:
Policy Sentry - Kinnaird McQuade
Iamlive - Ian McKay
Cloud Tracker - Scott Piper
Repokid - Netflix
Iamspy - Nick Jones y Mohit Gupta
PMapper - Erik Steringer
Cloudsplaining - Kinnaird McQuade
Algunos consejos sabios que se compartieron:
Ten cuidado con las identidades no humanas.
Algunas configuraciones predeterminadas de los CSP son el mejor aliado de un atacante.
Aunque el registro es importante y ha mejorado, tiene límites que debemos conocer y contextualizar. El registro facilita la creación de permisos.
¿Las configuraciones predeterminadas de los CSP nos dejan expuestos?
Aunque los proveedores de nube suelen promocionarse como la infraestructura más segura para tu código, algunos dirían que sus configuraciones predeterminadas distan mucho de ser seguras. Si se pueden emitir certificados sin demostrar la propiedad del dominio, SSH es inseguro de forma predeterminada y hay contraseñas predeterminadas, entre otros problemas, migrar a la nube facilita que tú —y los actores maliciosos— accedan a tu infraestructura.
Las cuentas de automatización funcionan dentro de los proveedores de servicios en la nube, y los atacantes suelen abusar de sus funciones integradas para obtener acceso a credenciales, identidades con privilegios e información confidencial. Las configuraciones predeterminadas de los proveedores de servicios en la nube suelen tener puntos ciegos integrados por las siguientes razones:
Áreas críticas de seguridad difíciles de configurar correctamente o representadas de forma confusa.
Defectos de diseño y puertas traseras en los proveedores de nube que limitan el nivel de seguridad que se puede alcanzar.
Compatibilidad con sistemas heredados y soluciones improvisadas que se convierten en excelentes escondites para los atacantes.
Parece que hay un aumento de la investigación sobre seguridad en la nube, con presentaciones de investigadores de este campo en Blackhat y Defcon, de forma similar a lo que vimos en aws re:inforce + fwd:cloudsec. Quizás sea un reconocimiento por parte de la comunidad de seguridad en la nube en general de la necesidad de este tipo de investigaciones y de bases de datos para repositorios.
También vimos herramientas vulnerables por diseño presentadas en Hacker Summer Camp, lo que señala la necesidad de la industria de ofrecer capacitación práctica en seguridad en la nube.
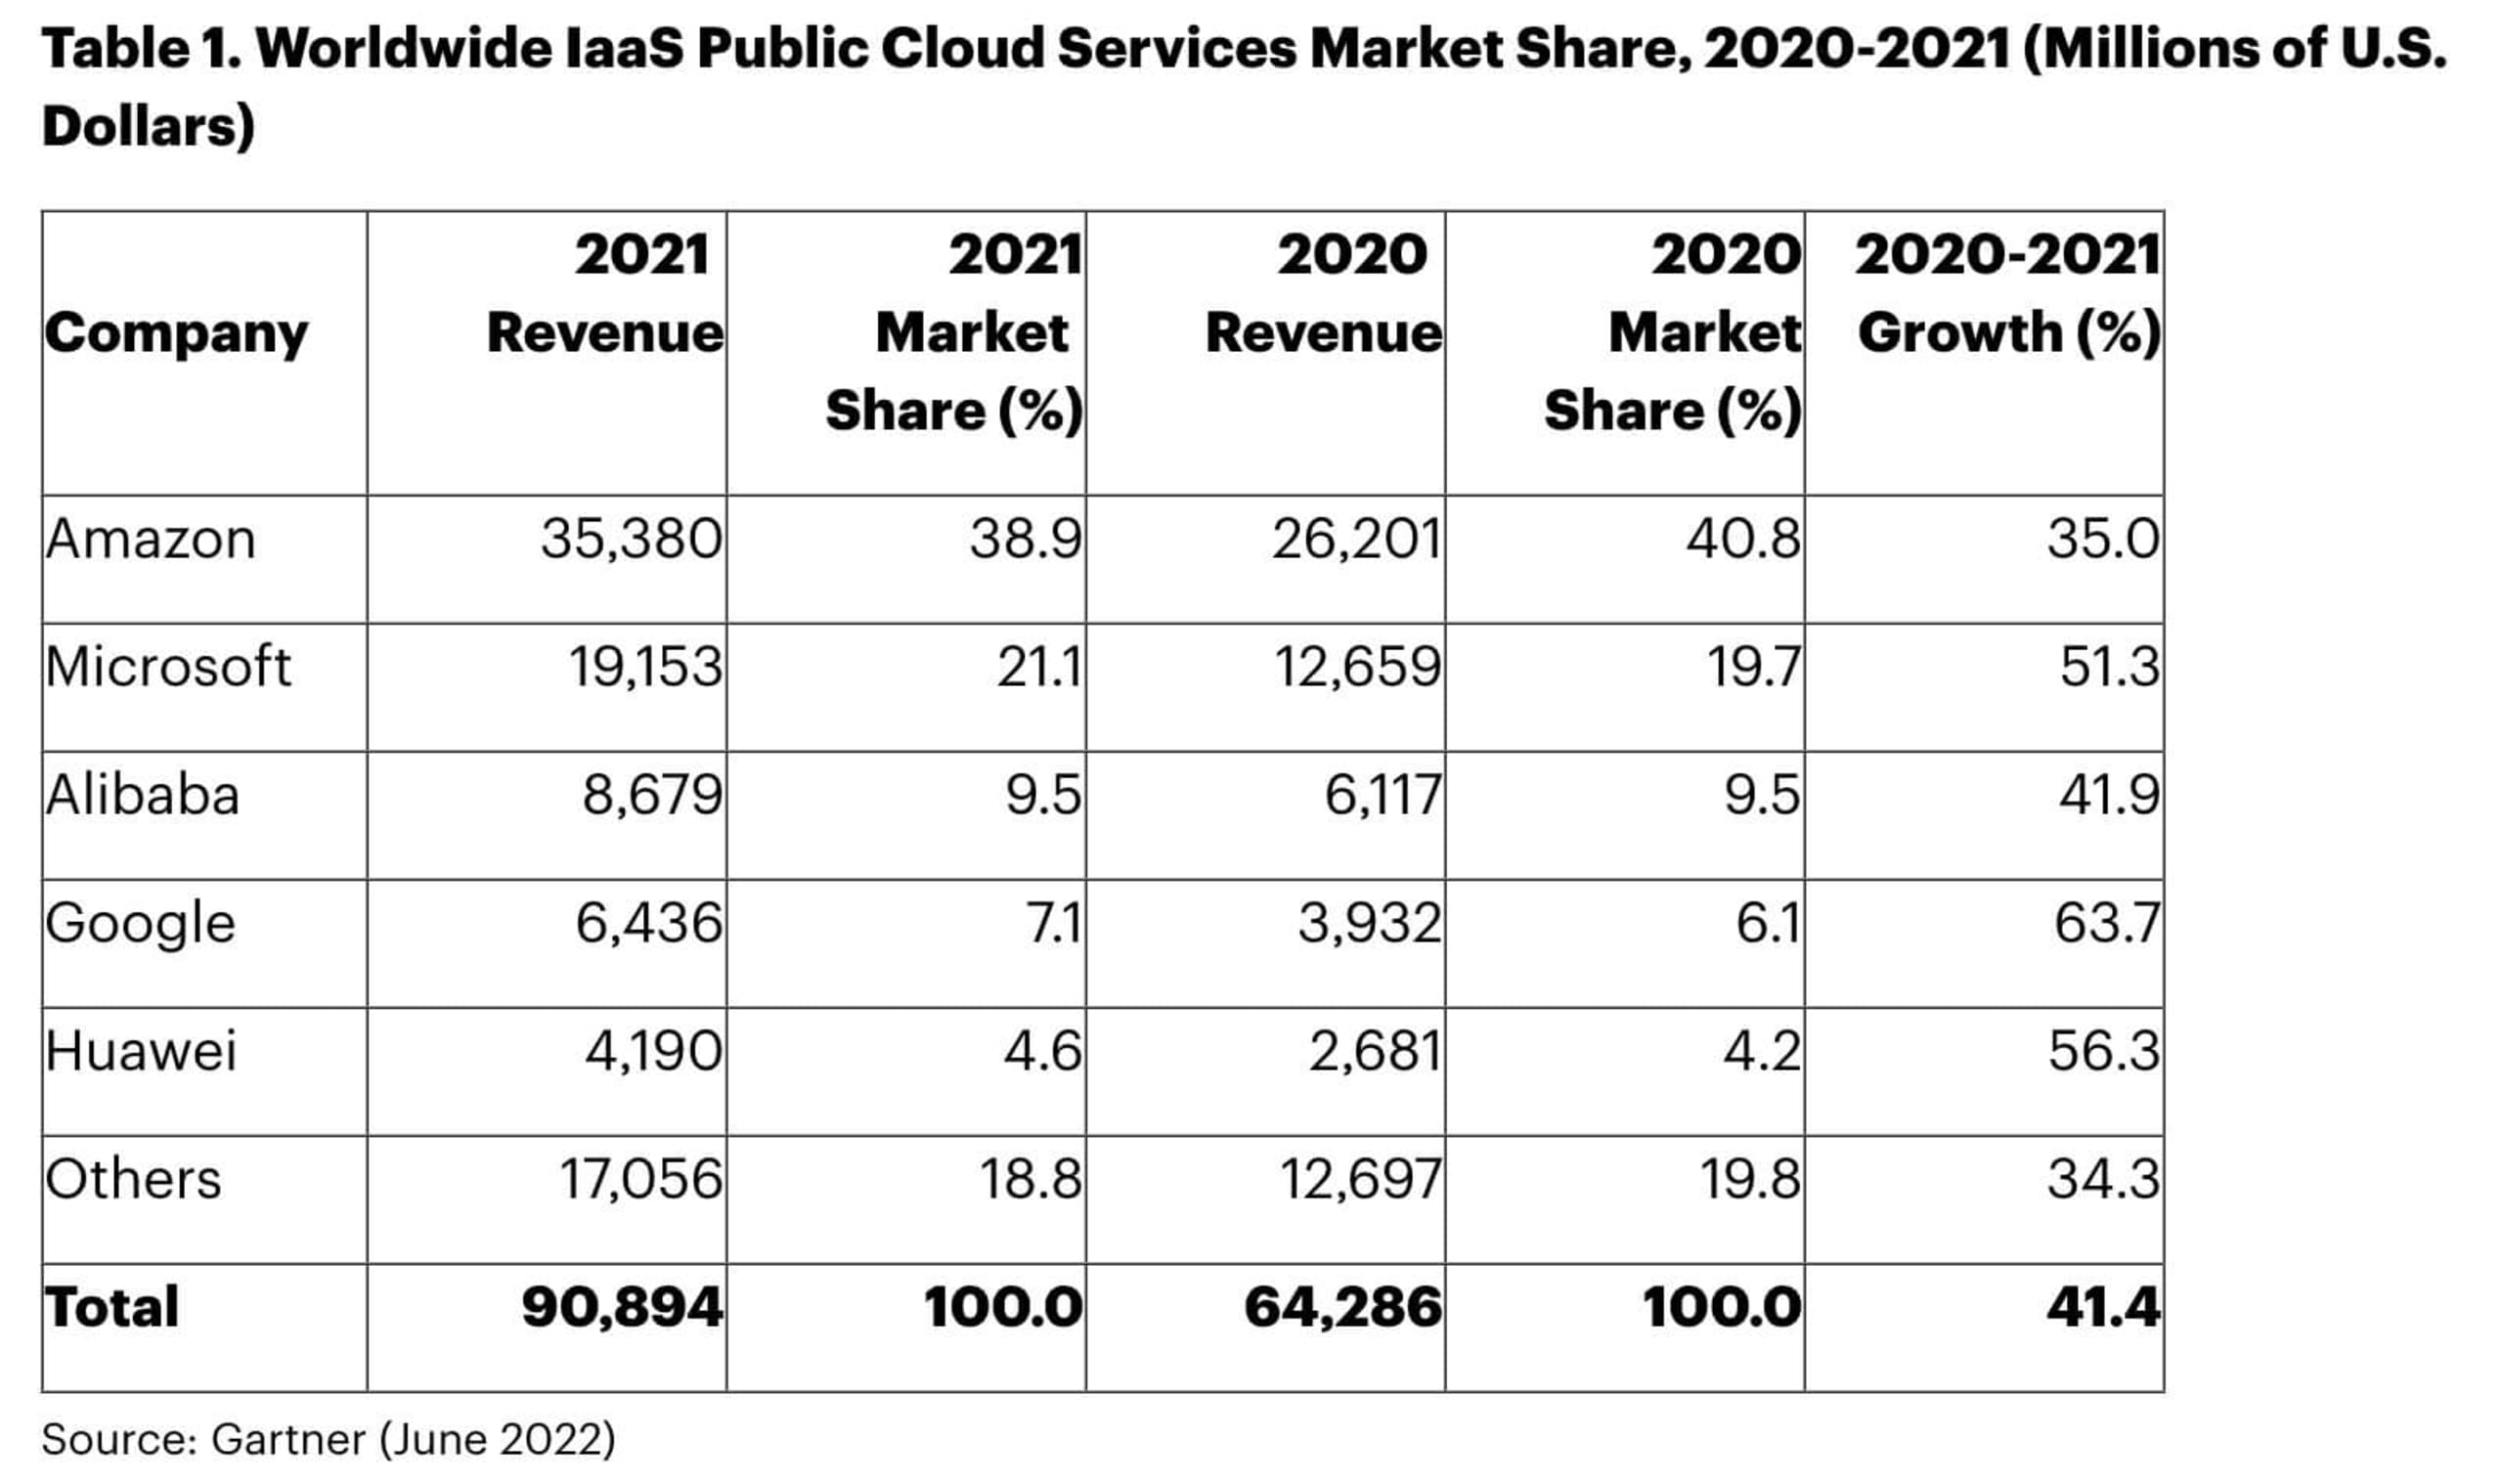
Gartner compartió el gráfico anterior a principios de este año. Muestra que, aunque Amazon sigue teniendo la mayor cuota de mercado, esta está cambiando. Hubo varias charlas sobre Azure en Hacker Summer Camp, lo que podría indicar que AWS ya se ha cubierto ampliamente y que, por eso, hay más interés en las charlas sobre Azure y en las brechas de conocimiento; o podría reflejar una mayor adopción de Azure. Algunos de los datos interesantes sobre AWS surgieron de explorar servicios menos conocidos, como Amazon AppStream 2.0, un servicio de escritorio totalmente administrado que brinda a los usuarios acceso instantáneo a sus aplicaciones de escritorio desde cualquier lugar.
Si sigues los blogs de Kelly Shortridge sobre bingo de palabras de moda, sin duda encontrarás una solución para casi cualquier problema de ciberseguridad que se te ocurra. Ya sea sin agentes, CDR (detección y respuesta en la nube), EDR para cargas de trabajo en la nube, capacidad de descubrimiento continuo o API, todo apunta a que la nube y los datos son los dos grandes pilares del mundo tecnológico centrado en DevOps hacia el que avanzamos.
Cierre de Hacker Summer Camp
Hacker Summer Camp y las conferencias que lo conforman ofrecen una oportunidad única para que profesionales, especialistas y entusiastas de la ciberseguridad exploren tecnologías, aprendan y se relajen con personas afines. La gestión de identidades y accesos (IAM) con permisos demasiado amplios, las brechas en la cadena de suministro de software (desde los pipelines de CI/CD hasta las API), las vulnerabilidades identificadas por investigadores de seguridad en la nube y las brechas en las configuraciones predeterminadas de los proveedores de servicios en la nube (CSP) fueron temas prioritarios y plantearon la pregunta: ¿las cosas empeorarán antes de mejorar? Y como comunidad de seguridad, ¿qué podemos hacer para mantenernos al día?
Como dijo acertadamente Chris Krebbs: «la comunidad de ciberseguridad tiene mucha influencia; tenemos que reconocerla y asumirla», y resolver estos desafíos juntos.
¿Quieres saber más? Puedes consultar una lista de charlas en la página de Cloud Security Podcast.
Escucha la edición de Cloud Security de Hacker Summer Camp.