Snyk enrichit ServiceNow avec des informations complètes sur les vulnérabilités des logiciels open source
Sarah Conway
24 janvier 2023
0 minutes de lectureNous sommes ravis d’annoncer un nouveau partenariat qui apporte les informations de sécurité de Snyk aux workflows ServiceNow. Première du genre, l’intégration de Snyk Open Source à ServiceNow Application Vulnerability Response donne aux équipes de sécurité des applications une visibilité sur les vulnérabilités des dépendances open source et leur offre ainsi une vue complète de la posture de sécurité applicative de leur organisation.
Face aux attaques de grande ampleur visant la chaîne d’approvisionnement logicielle, comme Log4Shell et SolarWinds, ainsi qu’aux menaces de rançongiciel, les organisations doivent renforcer leur capacité à éliminer les risques liés aux applications et services métier. Comme 70 à 90 % des applications logicielles modernes contiennent des logiciels open source, les acteurs malveillants continuent de cibler les composants open source et les pipelines DevOps qui compromettent les chaînes d’approvisionnement logicielles.
Première intégration de l’analyse de la composition logicielle (SCA) à ServiceNow, l’intégration de Snyk répond à ce problème en offrant une vue unique sur toutes les vulnérabilités open source d’une organisation, du développement à la production. Résultat : une remédiation plus rapide, une meilleure collaboration et des risques réduits.
Pourquoi nous nous associons à ServiceNow
Tout d’abord, des dizaines de clients Snyk nous ont dit qu’ils souhaitaient retrouver dans ServiceNow les données Snyk qu’ils apprécient et auxquelles ils font déjà confiance.
Les attaques très médiatisées visant la chaîne d’approvisionnement logicielle, comme Log4Shell, ayant causé de graves dommages, il est nécessaire de mieux voir et suivre les vulnérabilités des applications pour gérer efficacement les risques et éviter tout oubli. Lorsque seules les équipes de développement ont connaissance des vulnérabilités open source, les équipes de sécurité risquent d’être prises au dépourvu.
Nous avons conçu cette intégration pour combler cette lacune. Les équipes de développement et de sécurité peuvent désormais suivre efficacement les vulnérabilités des applications tout au long du cycle de développement logiciel (SDLC). Une vue unique de leur gravité, de leur fréquence et de leur portée favorise une meilleure coordination avec les équipes de développement afin de prévenir les compromissions logicielles.
Parmi les principaux avantages :
Créer et synchroniser automatiquement des tickets ServiceNow à partir des problèmes détectés par Snyk
Hiérarchiser et attribuer automatiquement les vulnérabilités
Calculer le risque associé aux vulnérabilités et définir leur ordre de priorité à l’aide des calculs de score de risque de ServiceNow et des renseignements de pointe de Snyk
Fonctionnement de l’intégration
Après avoir téléchargé l’application Snyk Security for Application Vulnerability Response depuis la boutique ServiceNow, saisissez simplement « Snyk » dans votre instance ServiceNow pour afficher l’intégration Snyk nouvellement installée. Choisissez la fréquence à laquelle vous souhaitez récupérer les résultats des analyses de vulnérabilités de Snyk Open Source, puis configurez les données d’analyse à importer selon les organisations, les projets, la gravité, le langage de programmation, la maturité de l’exploit et les plages de scores de priorité minimale et maximale.
Snyk Open Source s’appuie sur l’analyse de la composition logicielle pour surveiller en continu vos projets et votre code déployé afin d’y détecter les vulnérabilités. À intervalles réguliers, les problèmes correspondant aux critères d’importation définis lors de l’installation sont transférés dans ServiceNow Application Vulnerability Response sous forme d’éléments d’application vulnérables (AVIT). Un calculateur de vulnérabilité Snyk personnalisé attribue automatiquement une priorité aux AVIT, en tenant compte de la gravité et de l’impact sur les applications critiques pour la mission. Les workflows ServiceNow peuvent également attribuer automatiquement les AVIT aux groupes concernés pour leur remédiation.
Snyk Open Source accélère la remédiation en indiquant les mesures à prendre. Une fois la vulnérabilité corrigée, les développeurs peuvent marquer l’AVIT comme résolu dans ServiceNow.
Les tableaux de bord ServiceNow permettent de suivre les vulnérabilités et de consulter au même endroit leur état actuel, les personnes ou équipes auxquelles elles sont attribuées, les dates d’échéance et les risques associés. Ces données peuvent également être partagées avec d’autres équipes, comme celles chargées de la gouvernance, des risques et de la conformité, afin de renforcer la collaboration et la transparence dans toute l’organisation.
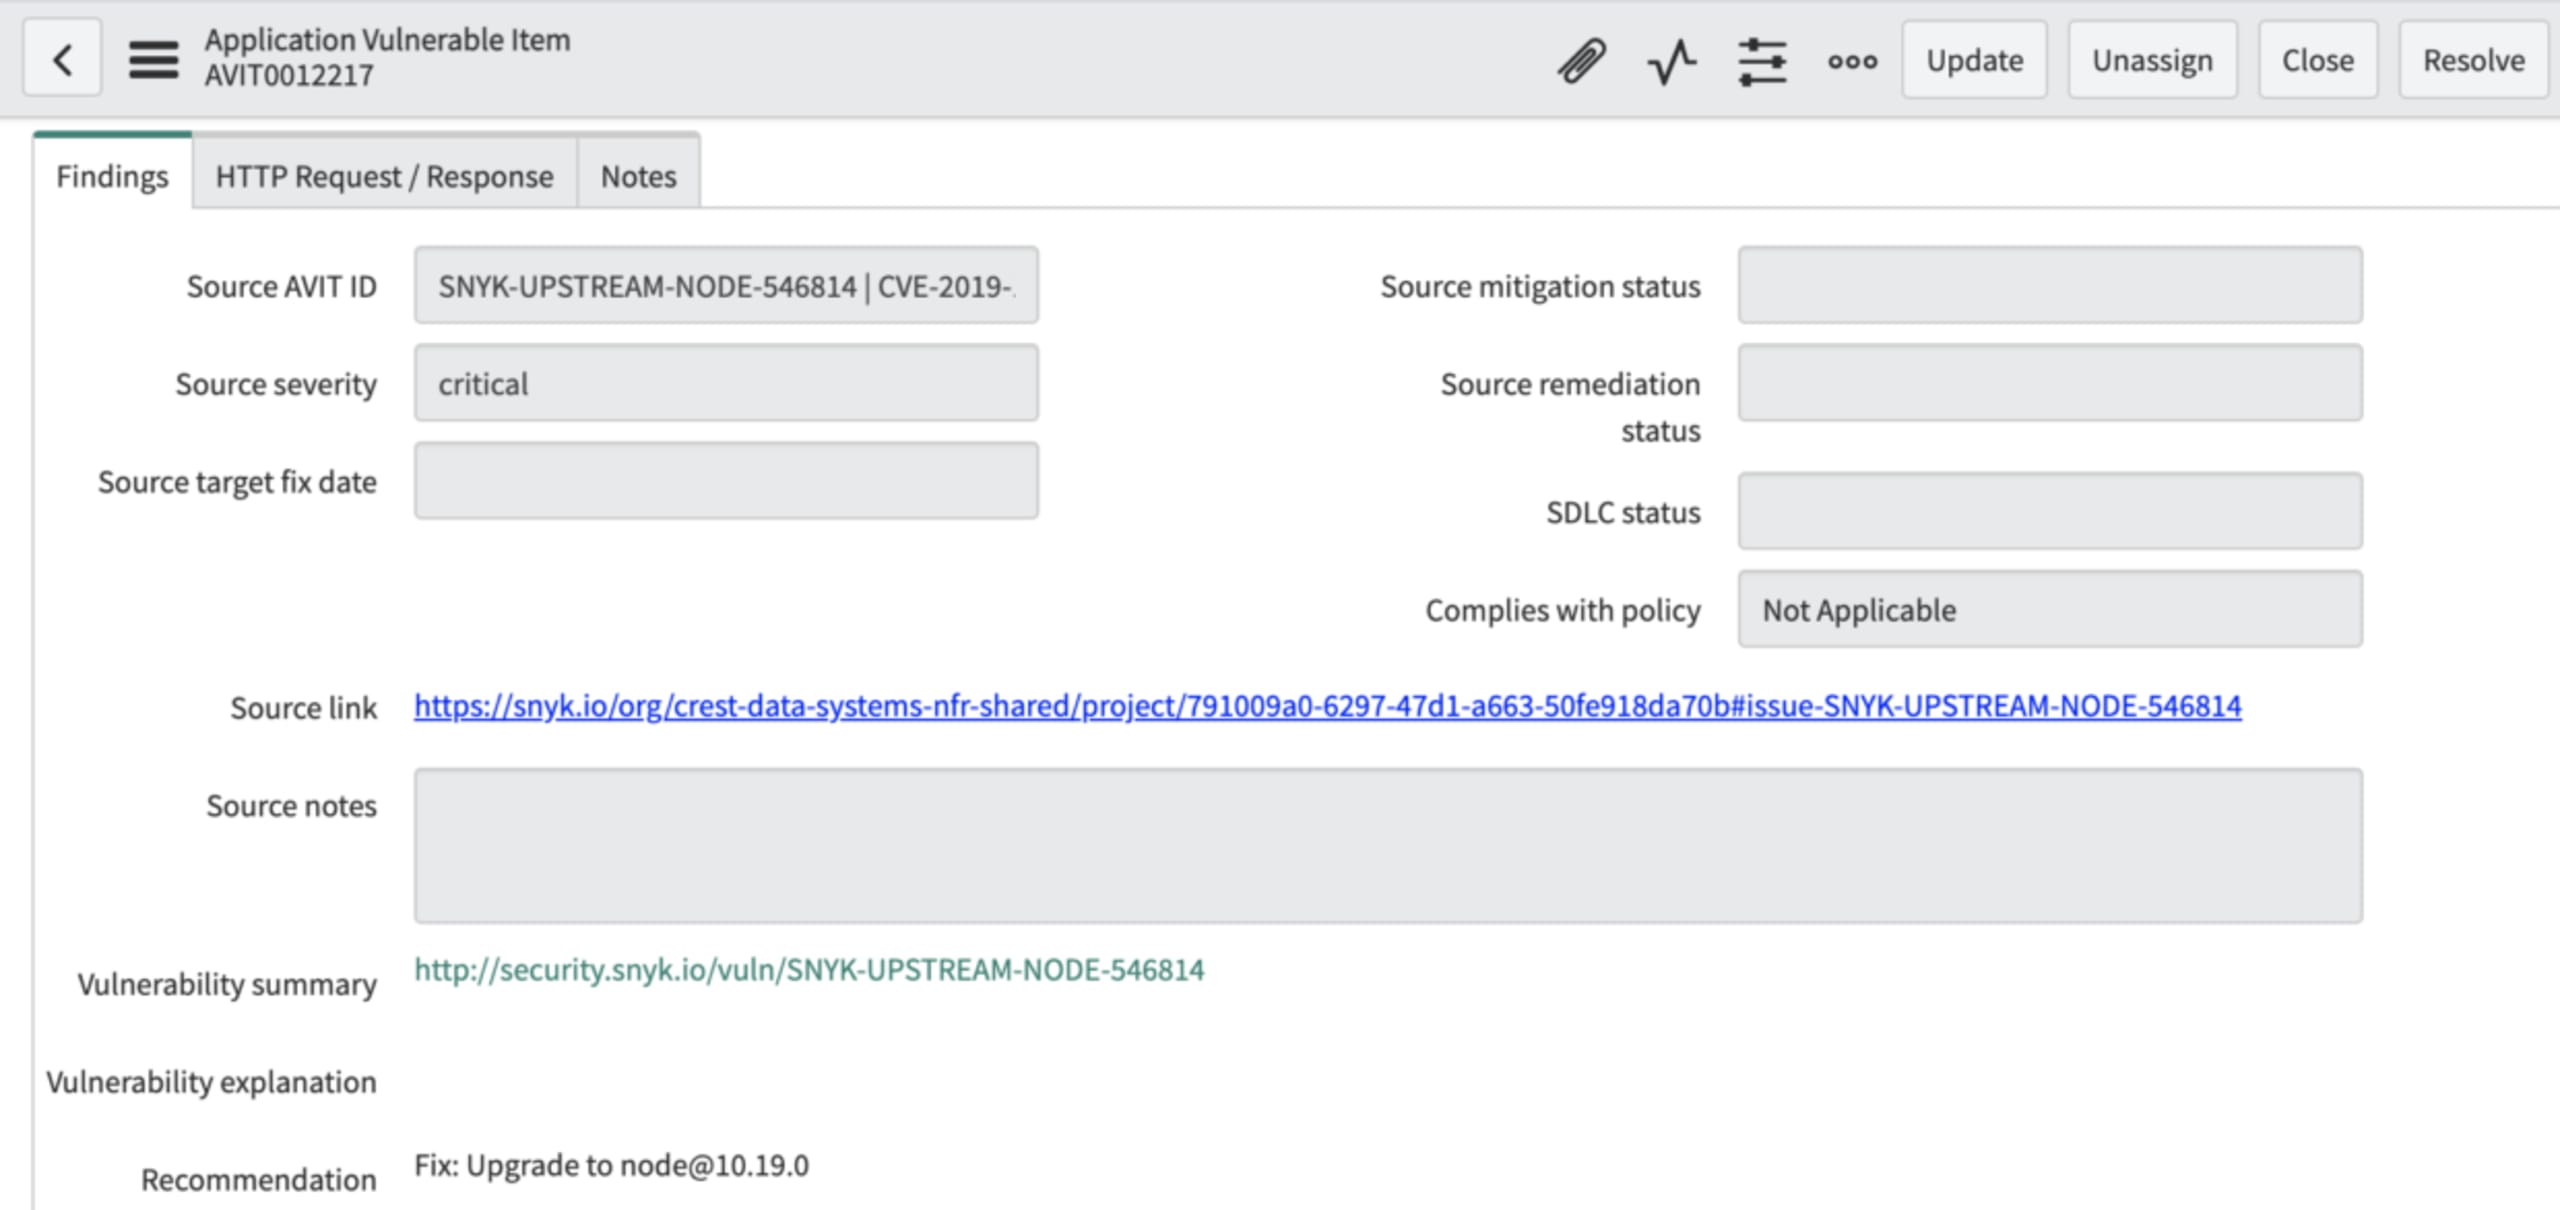
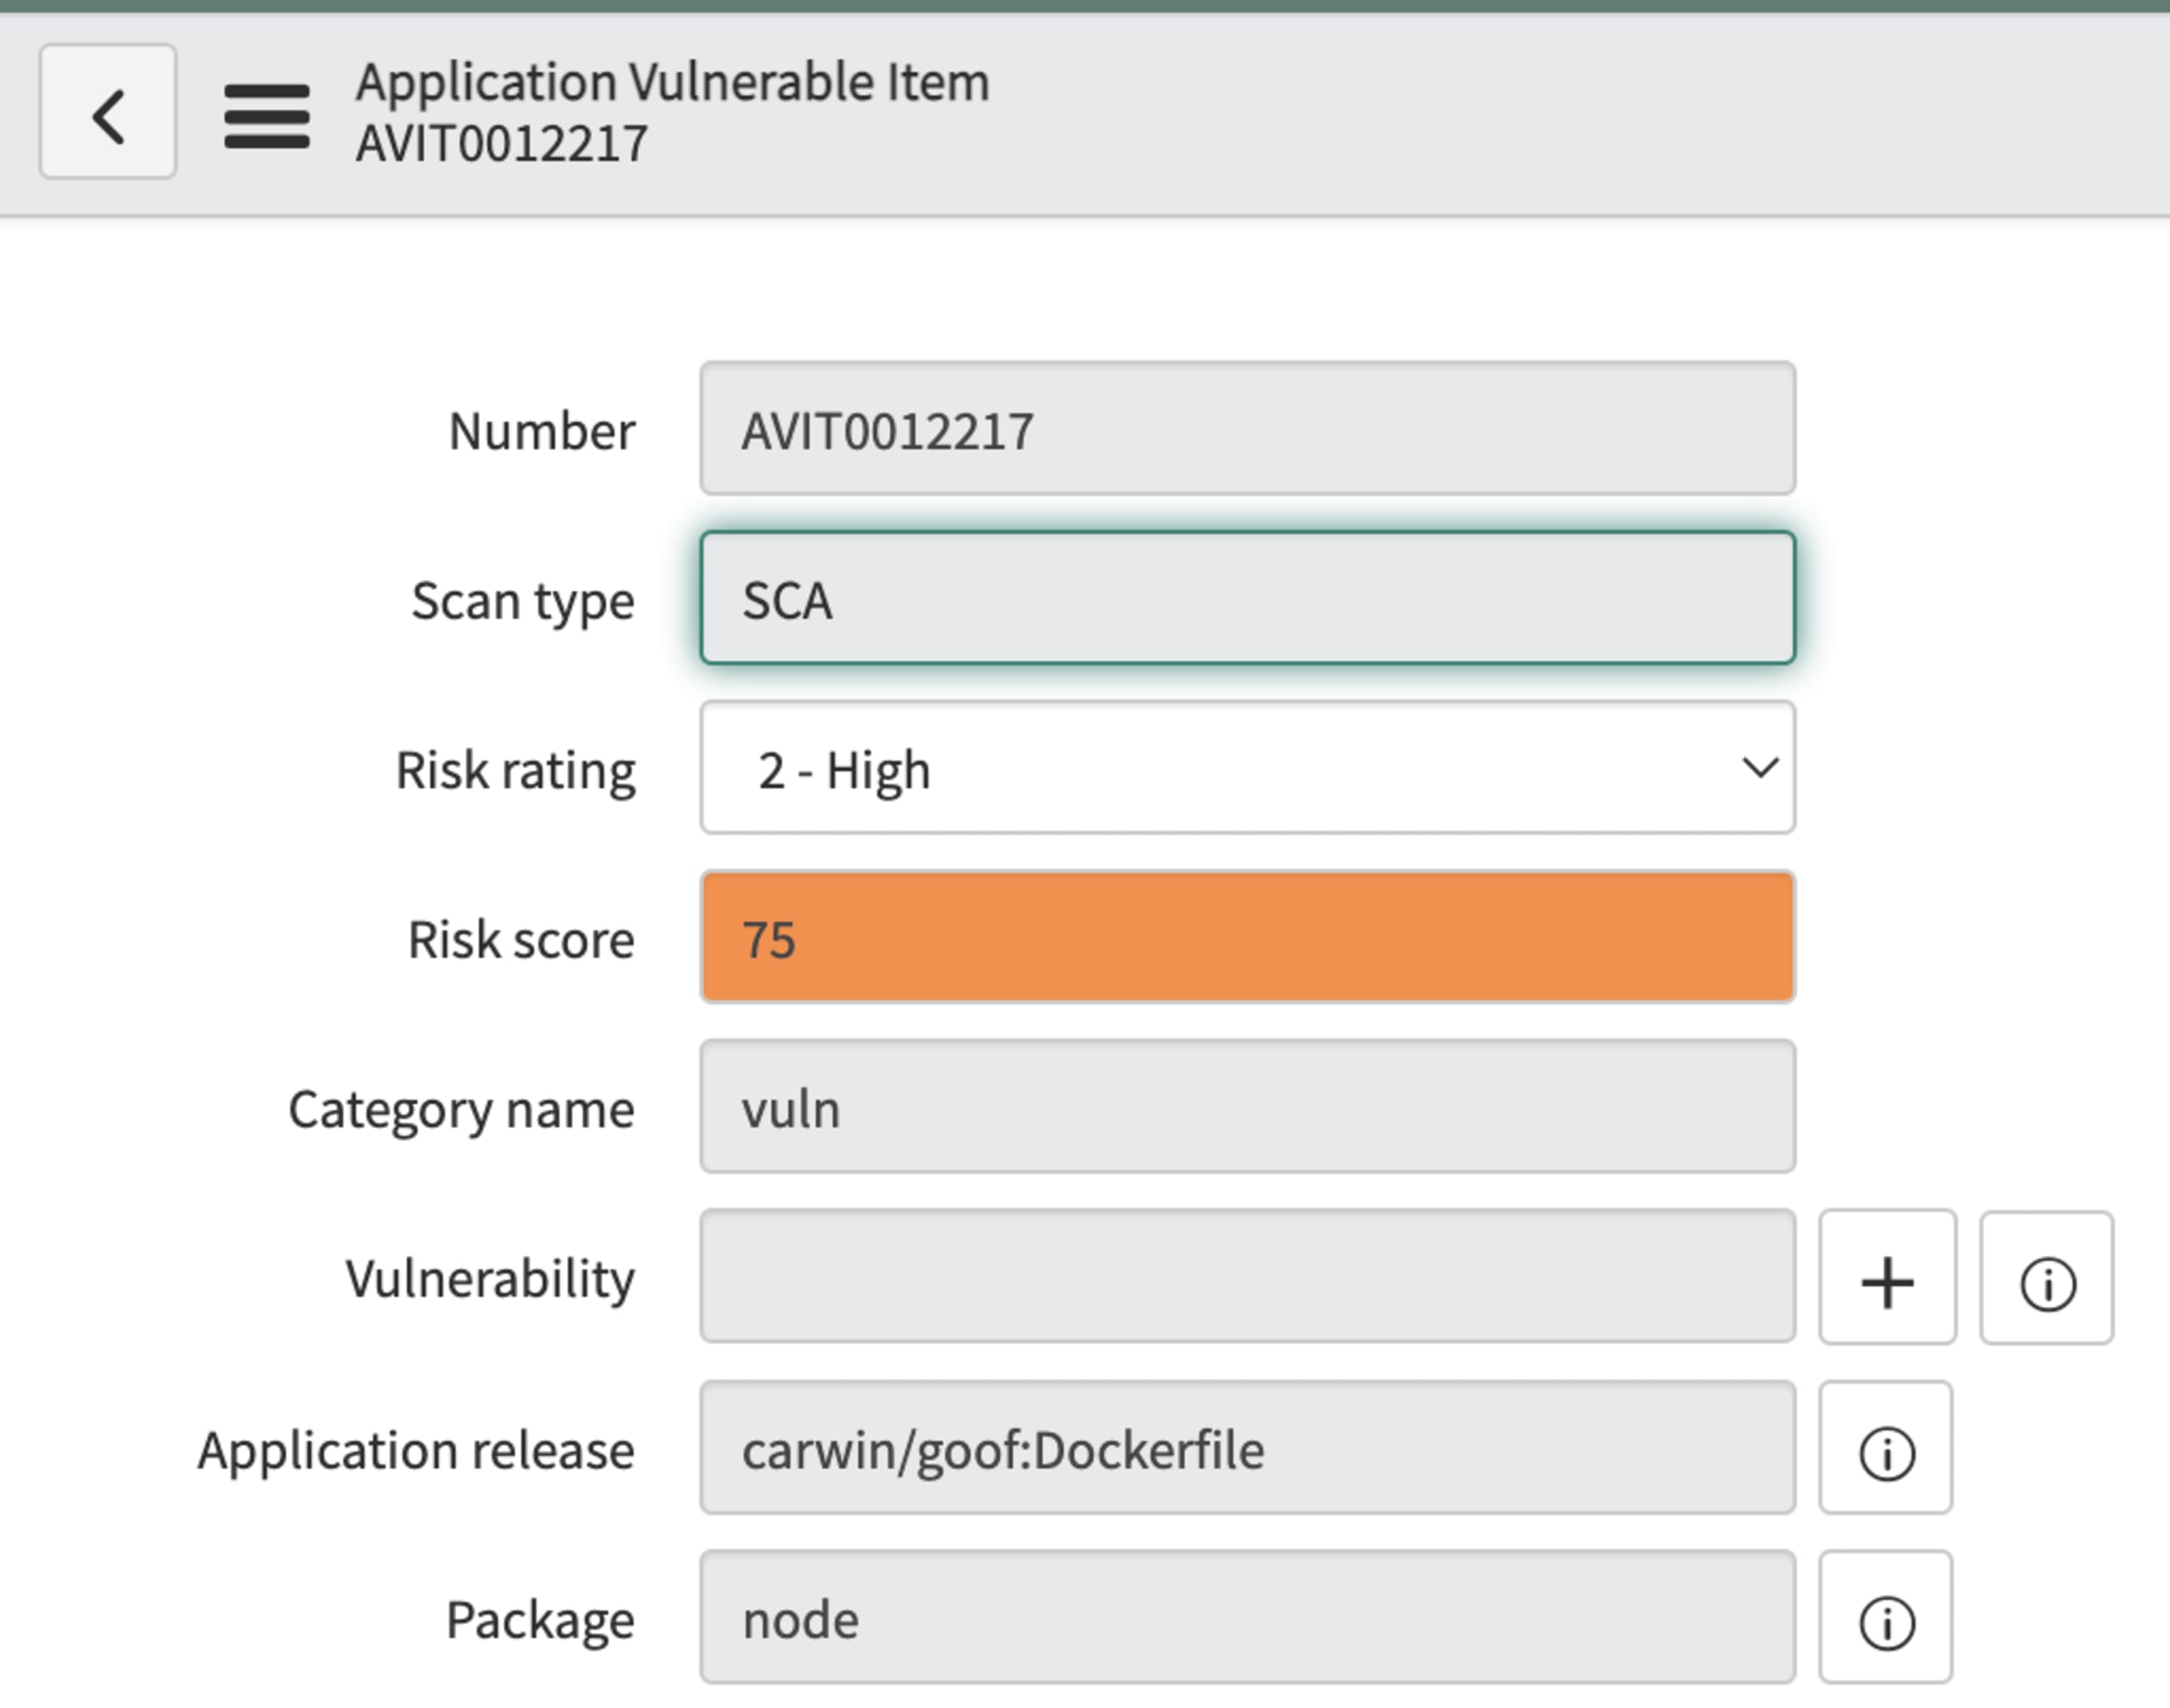
Informations sur les vulnérabilités fournies par l’application Snyk Security for Application Vulnerability Response, y compris des recommandations de remédiation.
Disponibilité et mise en route
Téléchargez l’application Snyk depuis la boutique ServiceNow.
Pour en savoir plus sur la gestion des vulnérabilités des applications avec Snyk et ServiceNow, regardez notre courte vidéo consacrée aux avantages de leur collaboration. Découvrez toutes les intégrations Snyk ici.
Lancez-vous dans les compétitions Capture The Flag
Apprenez à résoudre des défis de capture du drapeau en regardant à la demande notre atelier virtuel d’initiation.