“Realmente nos ayudó a tener una visión clara de nuestra superficie de ataque y a definir la hoja de ruta de cómo sería la seguridad de la IA dentro de la empresa.” - Gabriel Tobar Brolo, ingeniero sénior de seguridad, Yalo
Tu superficie de ataque de IA se está expandiendo. Tu junta directiva quiere saberlo.
El informe State of Agentic Adoption 2026 de Snyk muestra que 1 de cada 3 equipos de ingeniería encuentra componentes de «IA en la sombra», como servidores MCP y modelos no aprobados, en su base de código, sin que la dirección lo supiera. ¿Puedes ver qué hay realmente de IA en tu base de código?

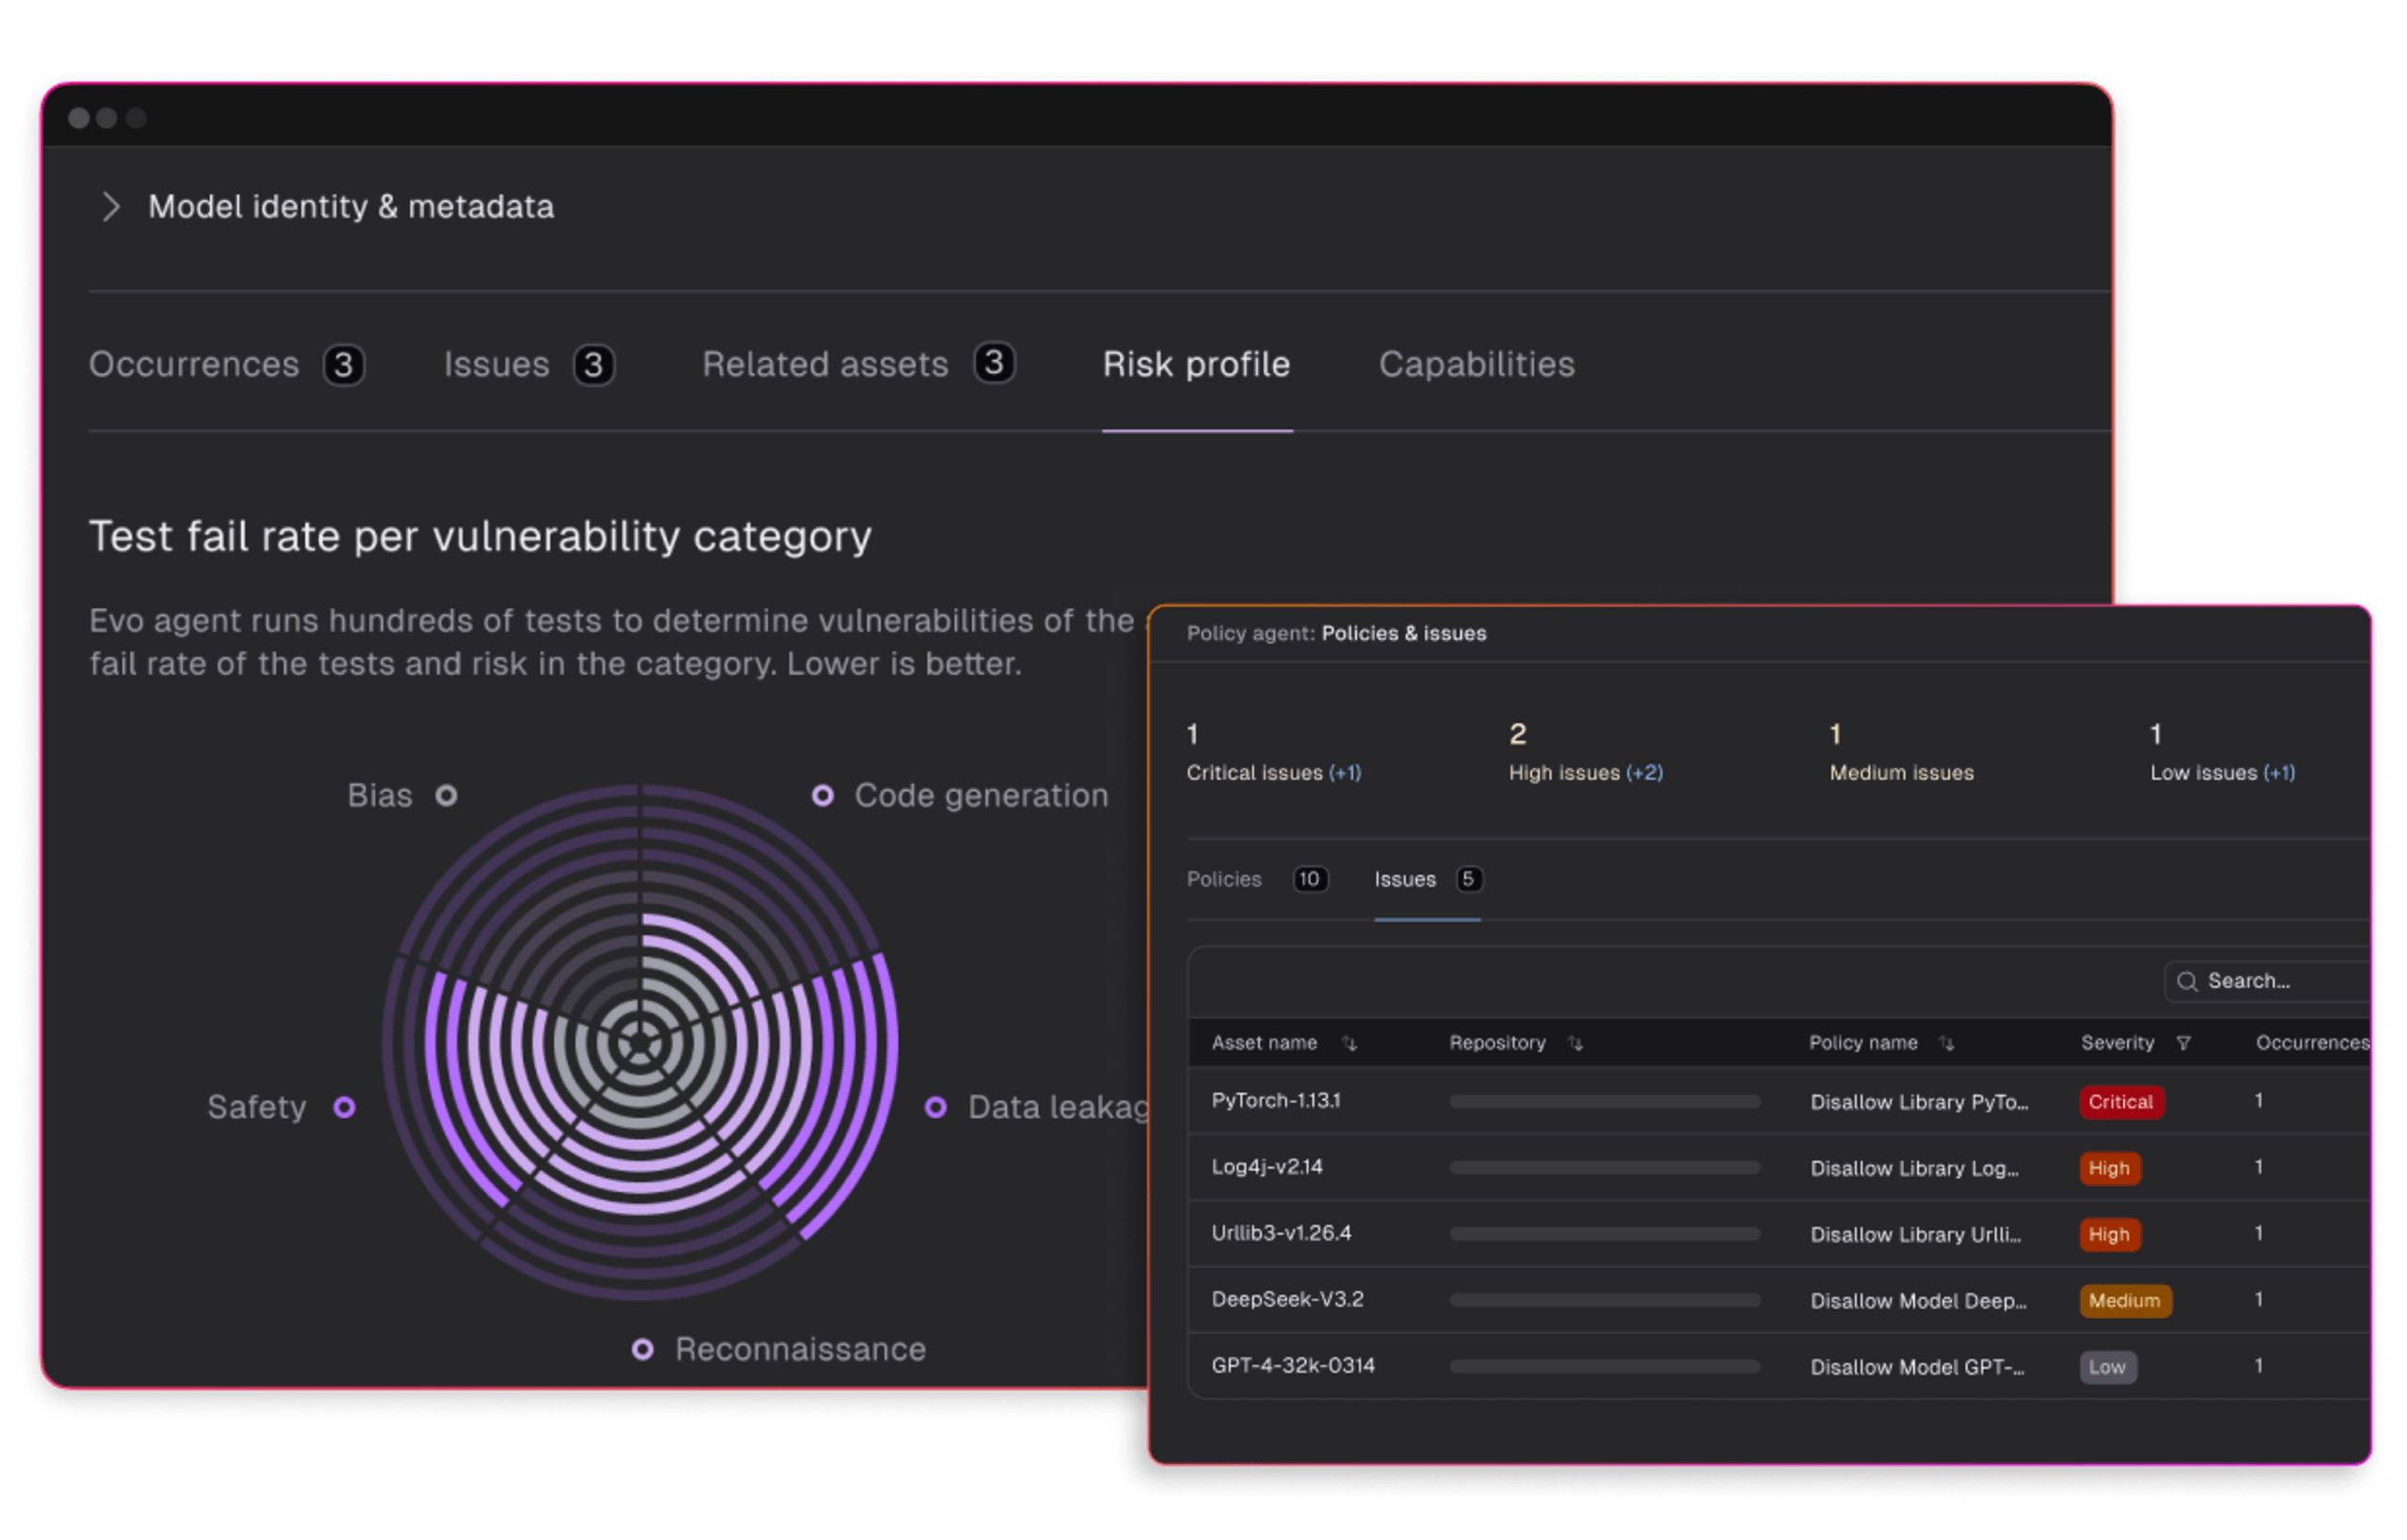
Evo AI-SPM: descubre los activos de IA, prioriza los riesgos y unifica las políticas
Evo AI Security Posture Management (AI‑SPM) ofrece a los líderes de seguridad e ingeniería una vista unificada y en tiempo real del inventario de activos de IA, con puntuaciones de riesgo y políticas integradas para cerrar la brecha de visibilidad.

La visión «solo de modelos» representa un riesgo fiduciario
La mayoría de los equipos de seguridad informan sobre los modelos que compraron. Pero cerca de 2/3 de tu riesgo está oculto en las herramientas agénticas, los plugins y las canalizaciones de datos que tus empleados conectan a diario.
Si no controlas la huella que es ~3 veces mayor, no estás controlando la IA.

Marco para evaluar herramientas de seguridad de IA
Una guía estratégica para CISOs
Deja de informar solo sobre los modelos que compraste y empieza a gobernar todo el ecosistema del que tu junta directiva realmente debe rendir cuentas. Descarga la guía para:
Mapear las superficies de ataque ocultas de los agentes de IA
Estandarizar los informes de AI-BOM (lista de materiales de IA)
Alinear tu hoja de ruta de IA con los estándares regulatorios globales
Evaluación de preparación y riesgos de la IA agéntica
¿Qué tan maduro es tu programa de seguridad de IA? Descubre en qué punto de la curva de preparación para la IA se encuentra tu organización.
Responde esta encuesta para comparar tu postura de seguridad de IA, identificar brechas clave y conocer medidas prácticas para mejorar la preparación de tu organización para la IA agéntica mediante la gobernanza.