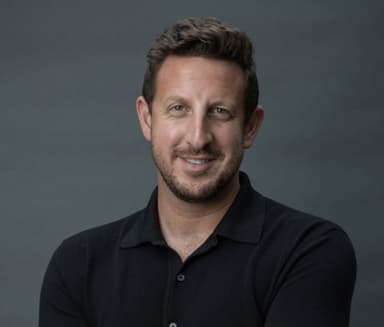
Zack Kass
Global AI Advisor and Former Head of Go-To-Market, OpenAI

¡Concluyó el primer Global Community Summit on AI Security!
Si te perdiste el evento o quieres volver a ver las sesiones, ya puedes ver las grabaciones y conocer las estrategias clave que se compartieron para impulsar la innovación en IA sin comprometer la seguridad.
Expertos líderes en IA y seguridad de todo el mundo. Consulta la lista completa de ponentes a continuación.
Global AI Advisor and Former Head of Go-To-Market, OpenAI
Developers Education, WorkOS
Principal Developer Advocate, Qodo
Founder and CEO, Tessl
DevSecCon25 no fue una conferencia cualquiera. Con discursos inspiradores, sesiones prácticas que realmente dejan huella y un espacio lleno de diversión —música EN VIVO y sesiones de DJ, desafíos para desarrolladores y juegos—, todo acompañado de una buena dosis de entusiasmo desarrollador, ¡nos divertimos mucho! Consulta las sesiones y la agenda completa a continuación.
Explora el programa completo de sesiones, en horario del Este (ET), con charlas imperdibles en el escenario principal y en las salas paralelas.
Peter McKay
CEO de Snyk
La IA está redefiniendo lo que significa ser desarrollador. Acompaña a Peter McKay, CEO de Snyk, en esta inspiradora conferencia inaugural, donde explorará cómo la IA está transformando la forma de diseñar, crear y mantener software. También destacará las interesantes oportunidades que ofrece y los riesgos críticos que los equipos deben saber manejar.
Guy Podjarny
Fundador y CEO - Tessl
Danny Allan
Director de Tecnología - Snyk
Acompaña a Guy Podjarny y Danny Allan en una charla informal sobre el futuro del desarrollo de software. Compartirán sus perspectivas sobre cómo la industria está pasando de un enfoque centrado en el código a un paradigma centrado en las especificaciones, y analizarán el nuevo equilibrio que está surgiendo entre la experiencia de los agentes y la experiencia de los desarrolladores, así como lo que este cambio significa para los desarrolladores, la innovación y la seguridad.
Zach Proser
Educación para desarrolladores - WorkOS
Los desarrolladores del futuro no estarán encadenados a sus escritorios. Con herramientas nativas de IA, se están desdibujando los límites de cuándo y dónde podemos crear software.
En esta charla magistral, Zack Proser comparte cómo su rutina diaria refleja este cambio. Las mañanas y las tardes empiezan frente a una MacBook Pro, donde Wispr Flow convierte su voz en código a 179 palabras por minuto mientras colabora con Cursor Agents para crear funcionalidades.
Sin embargo, los avances más sorprendentes ocurren al mediodía, durante una larga caminata por el bosque. Con el modo de voz avanzado de OpenAI en su teléfono, Zack sigue la tradición peripatética: reflexiona en voz alta sobre la arquitectura y define funcionalidades mientras el oxígeno y las endorfinas estimulan su creatividad, y un agente inteligente registra el contexto y lo mantiene actualizado.
El resultado es un flujo de trabajo en el que una parte importante del tiempo de programación productivo transcurre lejos del escritorio, pero sigue siendo seguro y confiable. Los entornos aislados para agentes y los análisis de CI/CD limitan el impacto de posibles incidentes, los pull requests se validan automáticamente e incluso las llamadas de voz desde el teléfono se autentican mediante una identidad confiable. El contexto personal de dispositivos como Oura Ring puede enriquecer aún más los sistemas de IA, siempre que los flujos de datos se diseñen con protecciones sólidas.
Esta charla combina ejemplos en vivo con imágenes de la ruta, para ofrecer una mirada al futuro cercano del desarrollo aumentado por IA y sin ataduras, y reflexionar sobre cómo equilibrar la libertad y la seguridad en nuestros flujos de trabajo.
Manoj Nair
Director de Innovación - Snyk
Danny Allan
Director de Tecnología - Snyk
Acompaña a Danny Allan, director de Tecnología, y a Manoj Nair, director de Innovación de Snyk, para descubrir cómo Snyk ayuda a proteger el desarrollo a la velocidad de la IA y a optimizar la gobernanza de AppSec.
A lo largo de la historia, hemos adoptado las innovaciones cuando han mejorado claramente nuestras vidas: pensemos en el fuego, la electricidad, los antibióticos e Internet. Pero hoy este fenómeno ha cambiado. A medida que la IA avanza a toda velocidad, la mayor barrera ya no es lo que la tecnología puede hacer, sino lo que la sociedad está dispuesta a aceptar. En esta conferencia magistral provocadora, Zack Kass explora la brecha cada vez mayor entre las posibilidades tecnológicas y la preparación de la sociedad. A partir de su experiencia en la primera línea de la evolución de la IA, Zack explica por qué la resistencia cultural, ética e institucional —y no las limitaciones técnicas— determinará el ritmo del progreso. El público se llevará un marco poderoso para afrontar la resistencia, replantear la innovación y liderar en uno de los momentos más decisivos de la historia de la humanidad.
W. Ian Douglas
Defensor de desarrolladores de nivel Staff - Block
¿Qué pasa cuando le pides a tu comunidad que envíe propuestas y quieres asegurarte de que no llegue nada malicioso a tu base de código? Lo resolvimos haciendo que nuestro sistema de IA creara su propio escáner de seguridad para un proyecto comunitario en el que se envían «recetas de automatización». Creamos un pipeline de seguridad totalmente automatizado y en contenedores que analiza pull requests de GitHub de forma aislada mediante análisis de IA sin interfaz y algoritmos de detección de amenazas. Descubre cómo crear tu propio modelo para implementar la automatización de seguridad con IA en pipelines de CI/CD. Esto transformó nuestro cuello de botella de revisión manual en un sistema automatizado que genera confianza y procesa las propuestas en minutos en lugar de días. Y también puede ayudarte a ti.
Harshad Kadam
Ingeniero sénior de seguridad de infraestructura - Indeed Inc
Esta sesión está dirigida a quienes se dedican a la defensa y la ingeniería de detección, así como a equipos rojos curiosos que exploran cómo se combina Zero Trust con la ingeniería de engaño en la era de la orquestación de IA. Analizaremos cómo creamos «MCP Threat Trap», un honeypot que simula herramientas internas sensibles mediante el protocolo MCP, con demoras realistas, manejo seguro de errores y flujos SSE que imitan API empresariales; activa silenciosamente Canarytokens avanzados y captura metadatos detallados; funciona por completo en el perímetro global de Cloudflare mediante Workers, sin EC2, tareas de parcheo ni infraestructura que administrar, lo que lo hace sigiloso y escalable al instante; y convierte los escaneos aleatorios en inteligencia práctica, que alimenta las políticas de Zero Trust y proporciona al equipo de respuesta a incidentes alertas con contexto detallado.
Stone Werner
Ingeniero de software - Ragie.ai
El Model Context Protocol (MCP) está surgiendo rápidamente como el estándar abierto para conectar sistemas de IA con herramientas y fuentes de datos externas. Sin embargo, para la mayoría de los desarrolladores, llevar un servidor MCP del prototipo a producción sigue siendo como adentrarse en territorio desconocido. Las inconsistencias en la autenticación, los SDK fragmentados y el comportamiento impredecible de los clientes hacen que incluso la conectividad básica sea un desafío; además, las definiciones de herramientas estáticas y genéricas limitan lo que los LLM realmente pueden hacer una vez conectados.
En esta charla, Stone analiza los problemas reales que surgen al crear e implementar servidores MCP multiinquilino en producción y cómo los resolvió Ragie. Los temas incluyen:
Superar la etapa de 0 a 1: resolver los problemas con OAuth y las particularidades de cada cliente para lograr una conectividad estable.
Poner orden en el caos: comprender la fragmentación de los SDK y diseñar para un entorno en constante cambio.
Lograr que las herramientas sean útiles: usar descripciones dinámicas y sensibles al contexto (mediante Dynamic FastMCP, el proyecto de código abierto de Ragie) para ayudar a los LLM a elegir las herramientas adecuadas con confianza.
Mejorar la experiencia de usuario y la seguridad: diseñar una experiencia para usuarios finales que genere confianza y reforzar las defensas contra amenazas emergentes como el envenenamiento de herramientas y la inyección de prompts.
Al terminar, los asistentes comprenderán qué se necesita realmente para que los servidores MCP estén listos para producción en entornos multiinquilino, donde la estabilidad, la adaptabilidad y la confianza de los usuarios importan tanto como el cumplimiento del protocolo. Esta inmersión técnica está dirigida a quienes desarrollan y quieren ir más allá de las demostraciones para ofrecer una infraestructura MCP confiable y robusta.
Nate Barbettini
Ingeniero fundador - Arcade.dev
Crear servidores del Protocolo de contexto de modelos (MCP) es una forma poderosa de ampliar las capacidades de los LLM, pero ¿qué pasa cuando vas más allá de «funciona en mi máquina»? Detrás de cada demo de MCP se esconde un complejo conjunto de preguntas sobre seguridad y autorización. En esta charla, Nate explicará cómo la última evolución de la especificación de MCP permite la autenticación granular para varios usuarios (y promete que es más divertido de lo que parece). Además, explicará las prácticas recomendadas para proteger servidores MCP en producción.
John McBride
Ingeniero sénior - Zuplo
En 2025, los agentes de IA son la base de usuarios que más rápido está creciendo. Interactúan de forma autónoma con tus sistemas para extraer datos y realizar operaciones. Para algunas empresas, esto representa una amenaza que deben controlar. Para otras, es una oportunidad para permitir que sus clientes interactúen con sus sistemas de una manera innovadora.
En cualquier caso, necesitas gobernar la forma en que los agentes interactúan con tu plataforma. Las API determinan a qué recursos puede acceder la IA, cómo puede acceder a esos datos y qué puede hacer con ellos. Tus API y los entornos de ejecución asociados deben ser comprensibles para los agentes, contar con suficientes funciones para que puedan realizar sus tareas y ser lo bastante robustos para gestionar tráfico automatizado a gran escala.
Rene Brandel
Cofundador y CEO de Casco (YC X25)
Hackeamos 7 de los 16 agentes de IA de YC X25 accesibles públicamente. Esto nos permitió filtrar datos de usuarios, ejecutar código de forma remota y tomar el control de bases de datos. Todo en menos de 30 minutos por agente. En esta sesión, repasaremos los errores comunes que cometieron estas empresas y cómo puedes mitigar estos riesgos de seguridad antes de que tus agentes pongan en peligro tu negocio.
Nnenna Ndukwe
Principal Developer Advocate - Qodo AI
No basta con preguntar si tu aplicación con LLM funciona en producción. Necesitas entender cómo falla en un entorno sometido a pruebas rigurosas. En esta charla, exploraremos el red teaming para sistemas de IA generativa: prompts adversarios, análisis del comportamiento de los modelos, jailbreaks y nuevas estrategias de evasión que imitan a actores de amenazas del mundo real. Aprenderás a crear un plan de pruebas adversarias específico para IA, simular escenarios de uso indebido e integrar el red teaming en tu ciclo de vida de desarrollo de software (SDLC). Los LLM son impredecibles, pero se pueden evaluar de forma sistemática. Exploraremos cómo hacer que las aplicaciones de IA se puedan probar de forma repetible y sean seguras desde el diseño.
Aamiruddin Syed
Seguridad de software de la cadena de suministro - AGCO Corp.
Los sistemas de IA están pasando rápidamente de modelos estáticos a enjambres de agentes autónomos con identidades, decisiones y permisos de acceso propios. Los sistemas tradicionales de gestión de identidades y accesos (IAM), diseñados para personas y cuentas de servicio estáticas, no pueden seguirles el ritmo. En esta charla exploraremos cómo la IA agéntica transforma el panorama de las identidades, donde cada agente podría necesitar una identidad propia, verificable, auditable y revocable. A partir de los 10 principales riesgos para las identidades no humanas de OWASP y el marco de IAM para IA agéntica de CSA, analizaremos nuevos modelos de confianza, vectores de ataque reales y estrategias prácticas para mantener los sistemas autónomos bajo control y protegidos.
Jeff Watkins
Director de Tecnología - CreateFuture
La IA generativa ofrece oportunidades increíbles, pero también plantea importantes desafíos de ciberseguridad. A medida que se acelera su adopción, también aumentan los riesgos: robo de datos, manipulación de modelos, datos de entrenamiento envenenados, interrupciones operativas y vulnerabilidades en la cadena de suministro. Esta charla presenta el marco «STOIC» —Stolen (robado), Tricked (engañado), Obstructed (obstruido), Infected (infectado) y Compromised (comprometido)— para ayudarte a identificar y mitigar estas amenazas. Te llevarás ideas valiosas para comprender los riesgos de la IA generativa, reforzar tus sistemas, proteger la cadena de suministro, establecer una gobernanza clara y mantenerte ágil. La IA generativa es transformadora, pero requiere defensas proactivas y en capas para que no se convierta en un riesgo para tu organización. Con la estrategia adecuada, puede ser una herramienta segura y revolucionaria para tu organización.
Brett Smith
Ingeniero de software distinguido - SAS
¿Puede el servidor MCP ayudar a proteger a las ovejas eléctricas de los agentes maliciosos y de quienes buscan atacarlas, o es otra forma de ponerlas en peligro? Esta charla explora la nueva superficie de ataque que crean los servidores MCP y la IA agéntica, y se enfoca en las posibles vulnerabilidades y estrategias de mitigación. Hablaremos sobre cómo la IA agéntica puede mejorar el SDLC y también abordaremos los riesgos de seguridad que introduce. Conoce el papel de los servidores MCP en la gestión de estos riesgos y descubre estrategias para protegerlos de posibles ataques. Responderemos las siguientes preguntas:
¿Cómo se ve la IA agéntica en el SDLC?
¿Qué riesgo de seguridad implica la IA agéntica para el SDLC?
¿Cómo pueden ayudar los servidores MCP a proteger la cadena de suministro?
¿Qué riesgos implica el uso de servidores MCP?
¿Qué estrategias permiten mitigar los ataques a los servidores MCP?
Jeff Andersen
Director sénior de Gestión de Producto - Snyk
Brendan Hann
Gerente sénior de Marketing de Producto - Snyk
Shift Left es más importante que nunca. Acompáñanos en esta sesión para descubrir cómo Snyk permite a los desarrolladores entregar con rapidez sin sacrificar la seguridad ni alterar su flujo de trabajo.
Itay Maor
Gerente sénior de Gestión de Productos - Snyk
Kate Powers
Gerente sénior de Marketing de Productos - Snyk
Para prepararse para la evolución de la IA, los equipos de AppSec necesitan evolucionar. En esta sesión, descubre cómo Snyk AI Trust Platform brinda a los equipos de AppSec una amplia visibilidad y control, y los convierte de gestores de tareas en estrategas.
Ryan McMorrow
Gerente de producto de nivel Staff - Snyk
Brendan Hann
Gerente sénior de marketing de producto - Snyk
Esta charla explorará estrategias de remediación para código abierto y contenedores, además de desarrollar un puntaje de riesgo de ruptura y marcos de confianza para automatizar la remediación de problemas de código abierto con bajo riesgo de generar interrupciones.
Ezra Tanzer
Director de gestión de productos - Snyk
Daniel Berman
Director de marketing de productos - Snyk
Brendan Putek
Director de DevOps - Relay Network
Los asistentes de código con IA están revolucionando la creación de software y provocando un aumento explosivo en el volumen y la velocidad de escritura de código. Este nuevo paradigma ofrece oportunidades de innovación sin precedentes, pero también crea una enorme superficie de ataque oculta. Si los modelos de IA suelen aprender de datos públicos defectuosos, ¿cómo puedes garantizar que el código que generan sea seguro sin ralentizar a tus desarrolladores? Aunque las barreras de seguridad tradicionales siguen siendo importantes, depender de ellas para detectar esta nueva ola de problemas generados por IA implica costosas correcciones y consume tiempo de los desarrolladores. La verdadera oportunidad está en evitar que estas vulnerabilidades se creen desde el principio.
Snyk presentó el principio de «seguridad desde el inicio» en Blackhat USA: un nuevo enfoque que va más allá del análisis reactivo para integrar la seguridad de forma proactiva directamente en el flujo de trabajo impulsado por IA. Hoy compartimos cómo las empresas pueden implementar esta capacidad a escala. Demostraremos cómo se puede guiar a los desarrolladores para que generen código seguro desde el primer momento y, así, controlen eficazmente los riesgos de la revolución del código con IA. En una demostración en vivo, verás cómo Snyk ofrece pruebas de seguridad en tiempo real, sin fricciones, y correcciones automatizadas directamente en un asistente de código con IA.
Acompáñanos para aprender a adoptar con confianza el desarrollo impulsado por IA a escala empresarial. Al terminar, tendrás una idea clara de cómo proteger este nuevo SDLC y podrás conocer un adelanto del futuro de la seguridad autónoma con una vista previa del próximo «Agent» de corrección de Snyk.
Rudy Lai
Director de Incubación Tecnológica - Snyk
Proteger la próxima generación de IA requiere un nuevo paradigma de seguridad. A medida que aumenta el uso de la IA agéntica y las aplicaciones nativas de IA, también se amplía la superficie de ataque y surgen muchos riesgos nuevos, desde la inyección de prompts y los flujos tóxicos hasta la imprevisibilidad del comportamiento no determinista. Las herramientas de seguridad tradicionales basadas en reglas, diseñadas para la determinación y la parametrización, simplemente no son suficientes. Para impulsar la innovación segura en aplicaciones de IA, necesitamos una nueva clase de equipos de seguridad: AI Security Engineers que aprovechen sus propios sistemas de orquestación de seguridad agéntica. En esta sesión exploraremos las tareas clave que estos sistemas deben cubrir y las oportunidades que ofrece la orquestación para detectar, comprender y abordar amenazas complejas contra aplicaciones nativas de IA.
Desde referentes de la industria hasta expertos con experiencia práctica, nuestro grupo de ponentes de primer nivel está listo para inspirarte, desafiarte y, quizás, hasta hacerte reír.
Stone Werner
Software Engineer, Ragie.ai
Zack Kass
Global AI Advisor and Former Head of Go-To-Market, OpenAI
Zack Proser
Developers Education, WorkOS
Nnenna Ndukwe
Principal Developer Advocate, Qodo
Guy Podjarny
Founder and CEO, Tessl
John McBride
Staff Engineer, Zuplo
Nate Barbettini
Founding Engineer, Arcade.dev
W. Ian Douglas
Staff Developer Advocate, Block
Rene Brandel
Cofounder & CEO, Casco (YC X25)
Brett Smith
Distinguished Software Engineer, SAS
Jeff Watkins
Chief Technology Officer, CreateFuture
Harshad Sadashiv Kadam
Senior Infrastructure Security Engineer, Indeed Inc
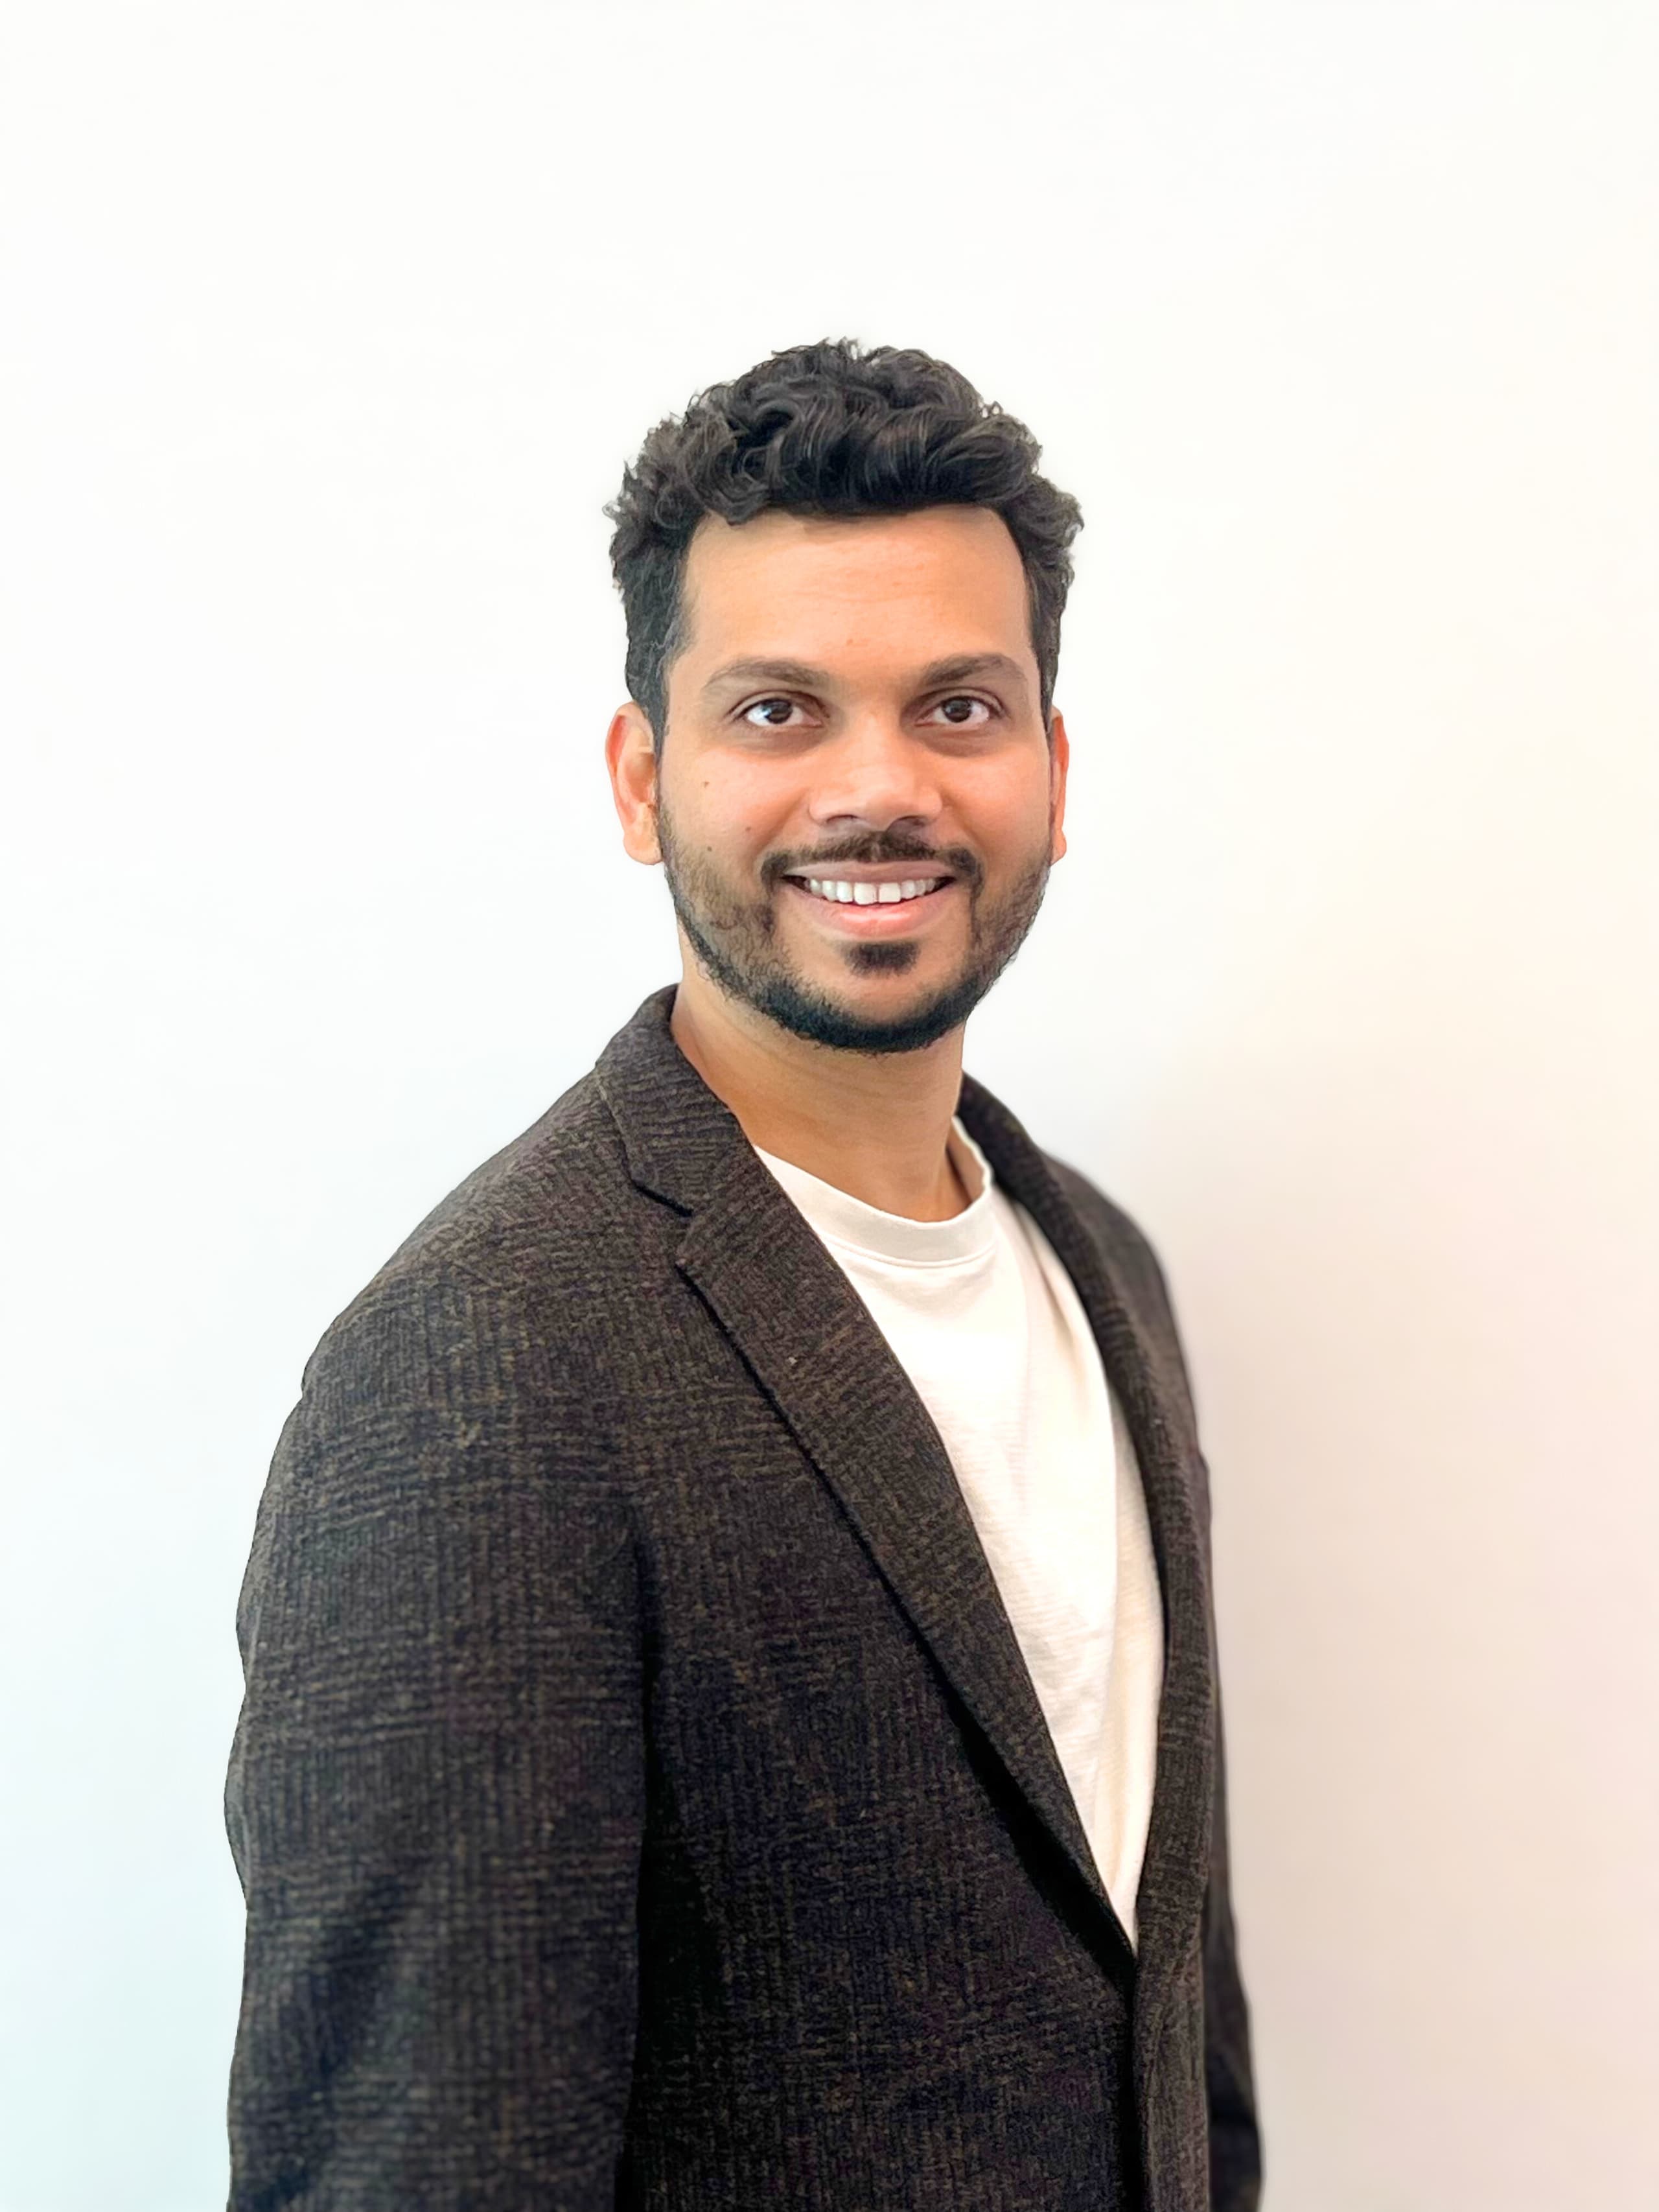
Peter McKay
CEO, Snyk
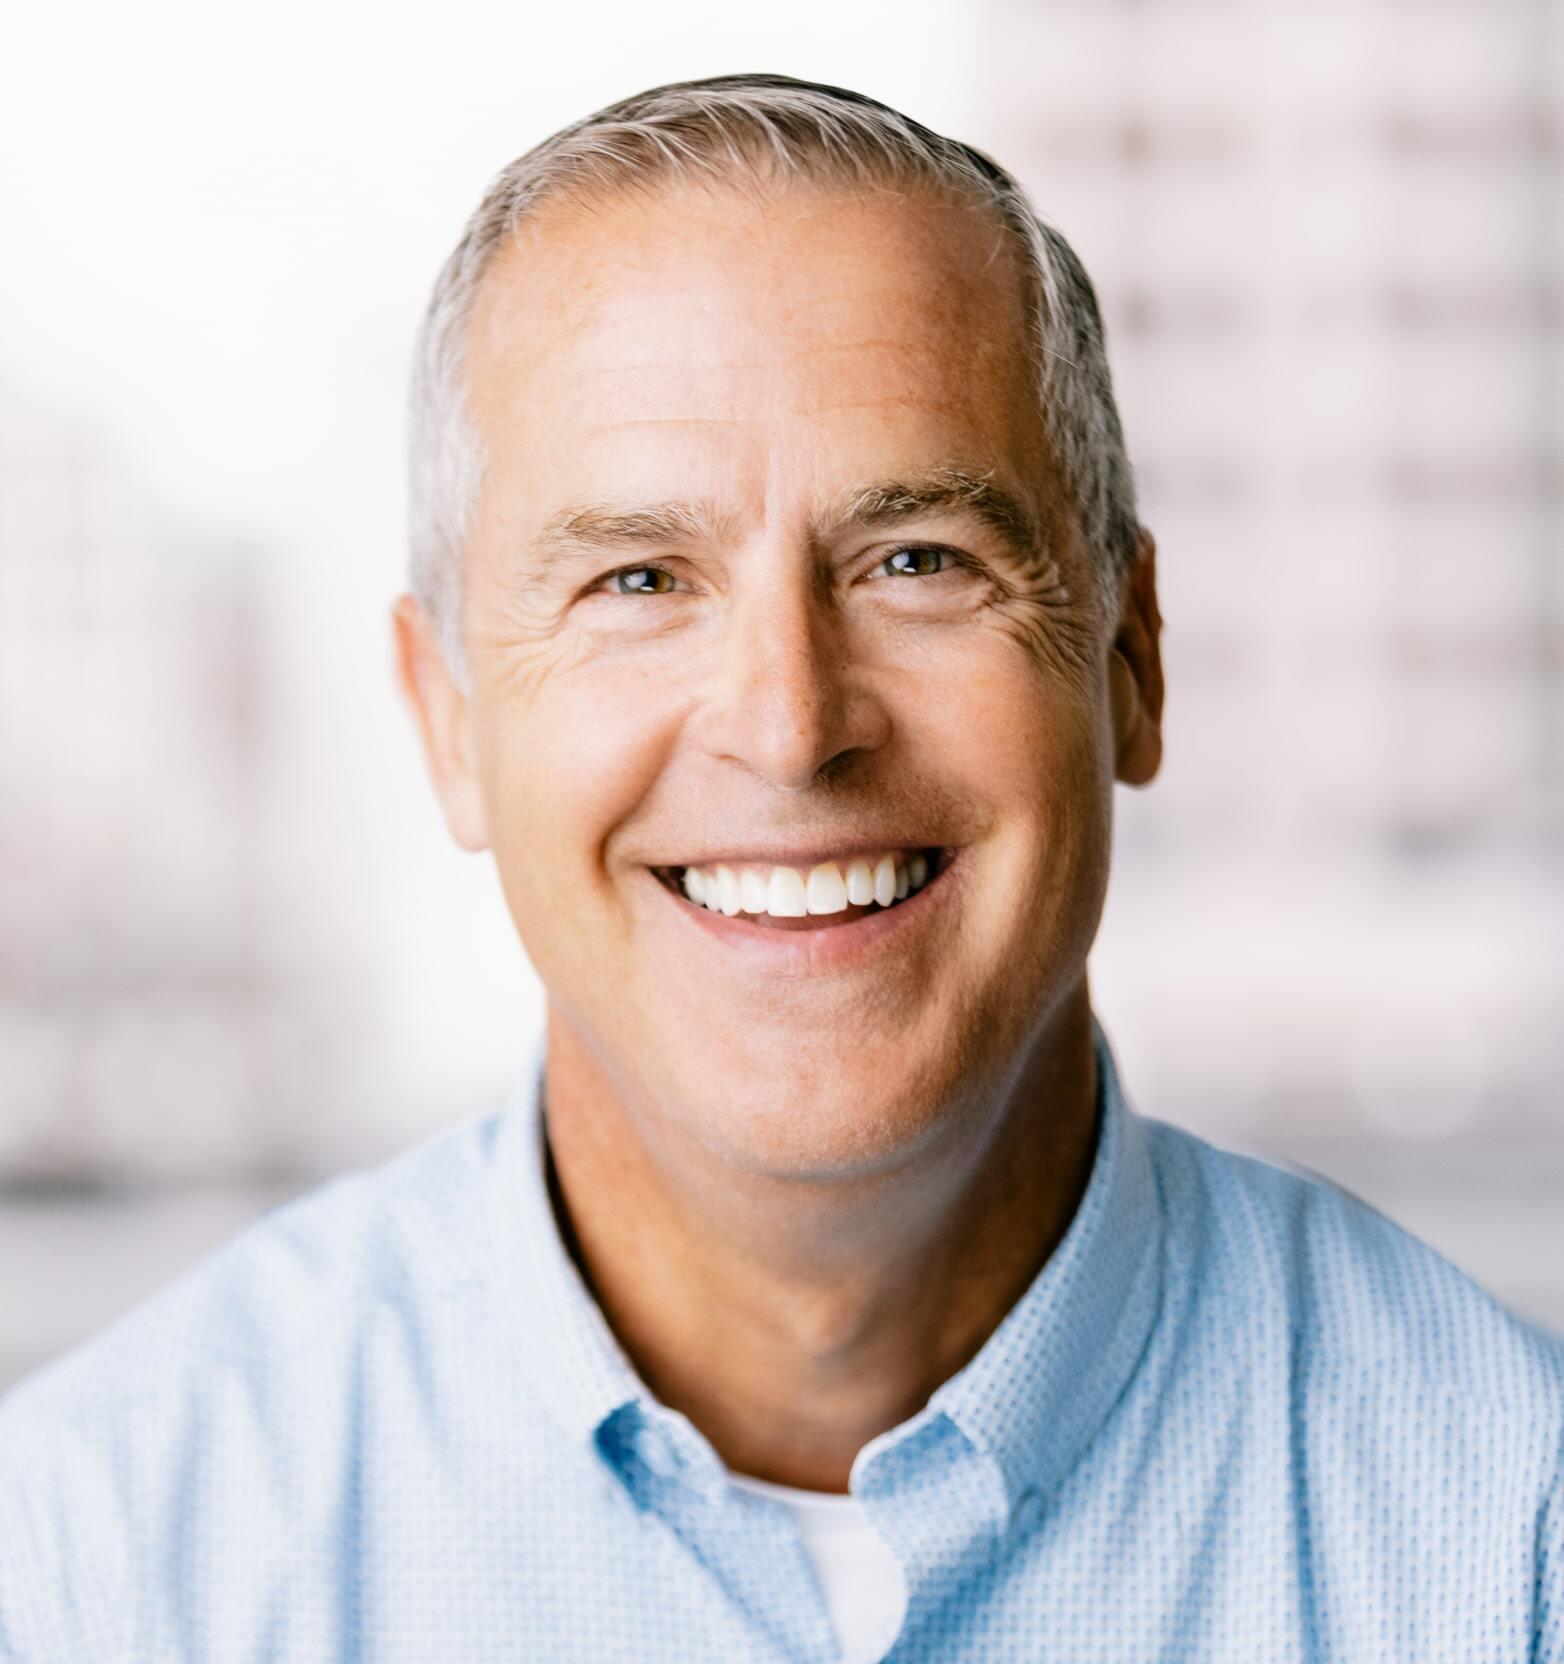
Manoj Nair
Chief Innovation Officer, Snyk
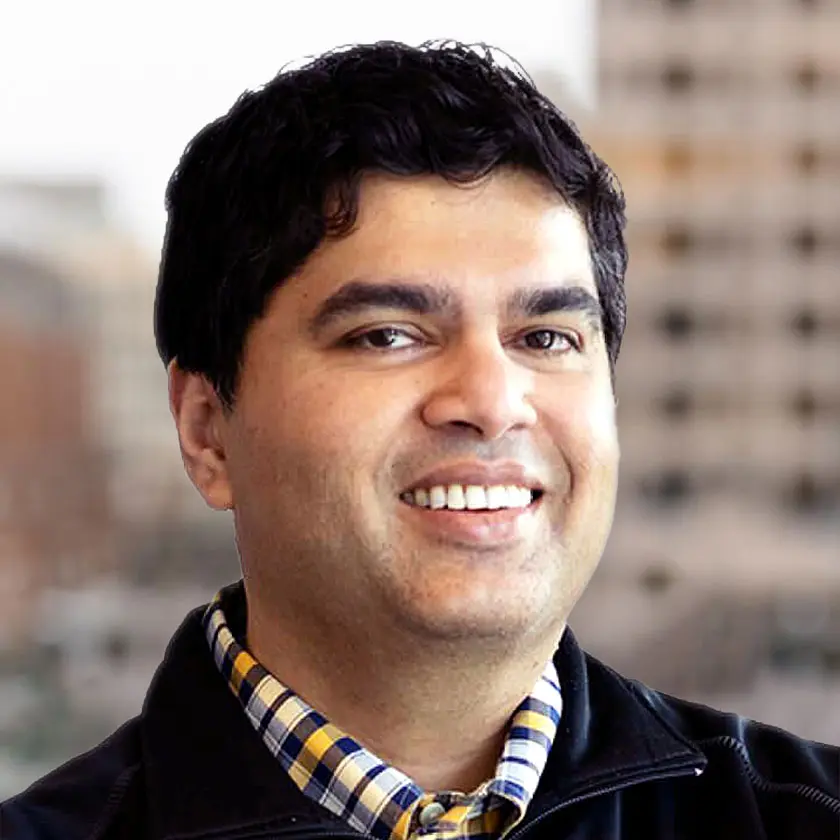
Danny Allan
Chief Technology Officer, Snyk
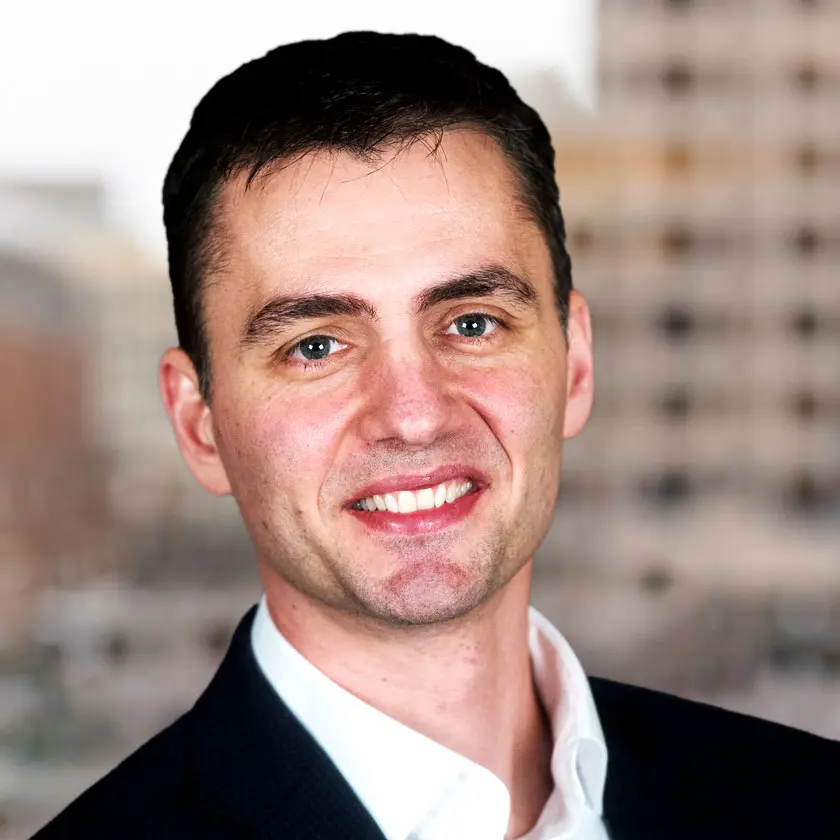
Aamiruddin Syed
Supply Chain Software Security, AGCO Corporation
Brendan Putek
Director of DevOps, Relay Network
Jeff Andersen
Senior Director, Product Management, Snyk
Brendan Hann
Senior Product Marketing Manager, Snyk
Itay Maor
Senior Manager, Product, Snyk
Kate Powers
Senior Product Marketing Manager, Snyk
Ryan McMorrow
Staff Product Manager, Snyk
Ezra Tanzer
Director, Product Management, Snyk
Daniel Berman
Product Marketing Director, Snyk
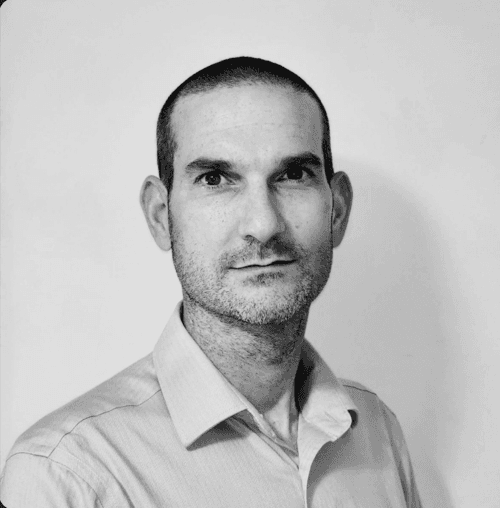
Rudy Lai
Director, Technology Incubation • Emerging Technologies & Solutions, Snyk
La IA está transformando la forma en que diseñamos, desarrollamos y protegemos el software. Las nuevas oportunidades traen consigo nuevas amenazas: envenenamiento de datos, robo de modelos, riesgos en la cadena de suministro y más.
La comunidad AI Security Engineers existe para ayudarte a mantenerte a la vanguardia compartiendo conocimientos, herramientas y prácticas que funcionan en el mundo real.